
Qué es el roaming WiFi y cómo cambian los dispositivos
Published
El roaming WiFi es el desplazamiento de un dispositivo cliente de un punto de acceso a otro mientras permanece en la misma red inalámbrica, y normalmente el dispositivo decide cuándo cambiar.
Por eso, el consejo habitual de añadir más puntos de acceso puede errar el tiro. Un teléfono puede tener otro punto de acceso cerca y seguir negándose a abandonar su conexión actual. Antes de cambiar de hardware, un responsable de TI debe distinguir entre la decisión de itinerancia del dispositivo, la asistencia de la red y el proceso de autenticación que tiene lugar durante el cambio.
Índice de contenidos
- Qué significa el roaming WiFi para un dispositivo en movimiento
- Cómo elige un cliente el siguiente punto de acceso
- Estándares de roaming rápido y autenticación
- Roaming en oficinas, hoteles y recintos
- Clientes pegajosos y otros mitos del roaming
- Roaming WLAN local frente a OpenRoaming
- Pruebe el traspaso antes de añadir más AP
Qué significa el roaming WiFi para un dispositivo en movimiento
El roaming de WiFi permite a un dispositivo cambiar su punto de conexión inalámbrica sin que el usuario tenga que seleccionar otra red. El punto de acceso cambia, pero el servicio de red previsto sigue estando disponible.
Imaginemos que un empleado se levanta de su mesa con un portátil y entra en una sala de reuniones. En la mesa, el portátil se comunica a través del punto de acceso de la oficina. Cerca de la sala de reuniones, detecta otro punto de acceso adecuado y se conecta a él bajo el mismo nombre de red, sin pedir al empleado que introduzca de nuevo su contraseña.
Es posible que el usuario ni siquiera se dé cuenta. Sin embargo, permanecer en la misma red no significa que el flujo de paquetes sea continuo durante toda la transición. Puede producirse una breve interrupción mientras el portátil busca su siguiente conexión y completa los intercambios de seguridad necesarios.
El nombre de la red sigue resultando familiar
El SSID es el nombre de red que los usuarios ven en sus ajustes de WiFi. Los puntos de acceso pueden emitir ese mismo nombre ofreciendo a la vez conexiones de radio distintas, cada una identificada por un BSSID.
Un Basic Service Set, o BSS, describe el servicio inalámbrico asociado a la radio de un punto de acceso concreto. El desplazamiento entre dichos servicios es la transición técnica subyacente a la conocida experiencia de caminar por un edificio permaneciendo conectado.
A diferencia del traspaso celular, donde la infraestructura suele dirigir el cambio con mayor frecuencia, WiFi normalmente deja la decisión en manos del cliente. La red proporciona información y soporte de seguridad, pero es el teléfono o el portátil quien evalúa cuándo realizar el cambio.
Diferencia práctica: Un nombre WiFi reconocible le indica qué red ha seleccionado el dispositivo, no qué punto de acceso está cursando su tráfico.
Una parte habitual de desplazarse por los edificios
Las celdas de cobertura de WiFi convencionales suelen medir solo unas pocas decenas de metros, por lo que las personas que se desplazan por oficinas, hoteles, hospitales y almacenes pueden necesitar transiciones constantes. La intensidad de la señal por sí sola no garantiza el éxito de estas transiciones: el cliente también necesita una seguridad compatible, una cobertura utilizable y un punto de acceso próximo adecuado.
Las enmiendas empresariales pertinentes son 802.11k y 802.11r, publicadas en 2008, y 802.11v, publicada en febrero de 2011, según se documenta en el historial de estándares de WiFi del IEEE.
A nivel operativo, la itinerancia o roaming incluye el descubrimiento, la selección de destino, la autenticación, la reasociación y cualquier configuración restante de claves y calidad de servicio. Una desconexión total seguida de la selección manual de la red no es la experiencia que los administradores buscan ofrecer.
Este desplazamiento local también difiere de conectarse de forma automática a WiFi en otro hotel o aeropuerto. Dentro de una WLAN gestionada, los administradores coordinan el entorno de radio y de seguridad. Entre ubicaciones independientes, también precisan acuerdos sobre identidad y confianza.
Cómo elige un cliente el siguiente punto de acceso
| Fase | Qué ocurre | Quién decide | Efecto en la sesión |
|---|---|---|---|
| Detección | El cliente escanea o utiliza un informe de vecinos para encontrar puntos de acceso cercanos | El cliente, con la ayuda de 802.11k | El escaneo activo puede pausar los datos |
| Selección del destino | El cliente compara la señal, la calidad y la información de carga disponible y puede recibir una sugerencia de BSS | El cliente; 802.11v solo puede sugerir | Un cliente adherente puede permanecer conectado a un AP débil |
| Autenticación | Intercambio de seguridad completo o Fast BSS Transition mediante claves preparadas | El cliente más RADIUS o el dominio de movilidad | Puede generar la interrupción más prolongada cuando se renegocian las claves |
| Reasociación | El cliente se une al nuevo Basic Service Set | El cliente la inicia; el AP la acepta | Se contabiliza en el tiempo de roaming de IEEE |
| Configuración de claves y QoS | Four-way handshake o claves preparadas, además de los intercambios de QoS necesarios | El punto de acceso y el cliente | El tráfico protegido espera a la configuración de seguridad requerida |
La tabla describe el trabajo necesario, no una secuencia rígida de demoras independientes. Parte de la preparación de seguridad puede realizarse antes del desplazamiento real, motivo por el cual los mecanismos de transición rápida resultan tan útiles.
El cliente comienza monitorizando su conexión actual. Cuando sus criterios internos exigen otro candidato, puede escanear canales o utilizar la información facilitada por la infraestructura para acotar la búsqueda.
Este recurso visual separa la detección y evaluación de candidatos de la transferencia definitiva.
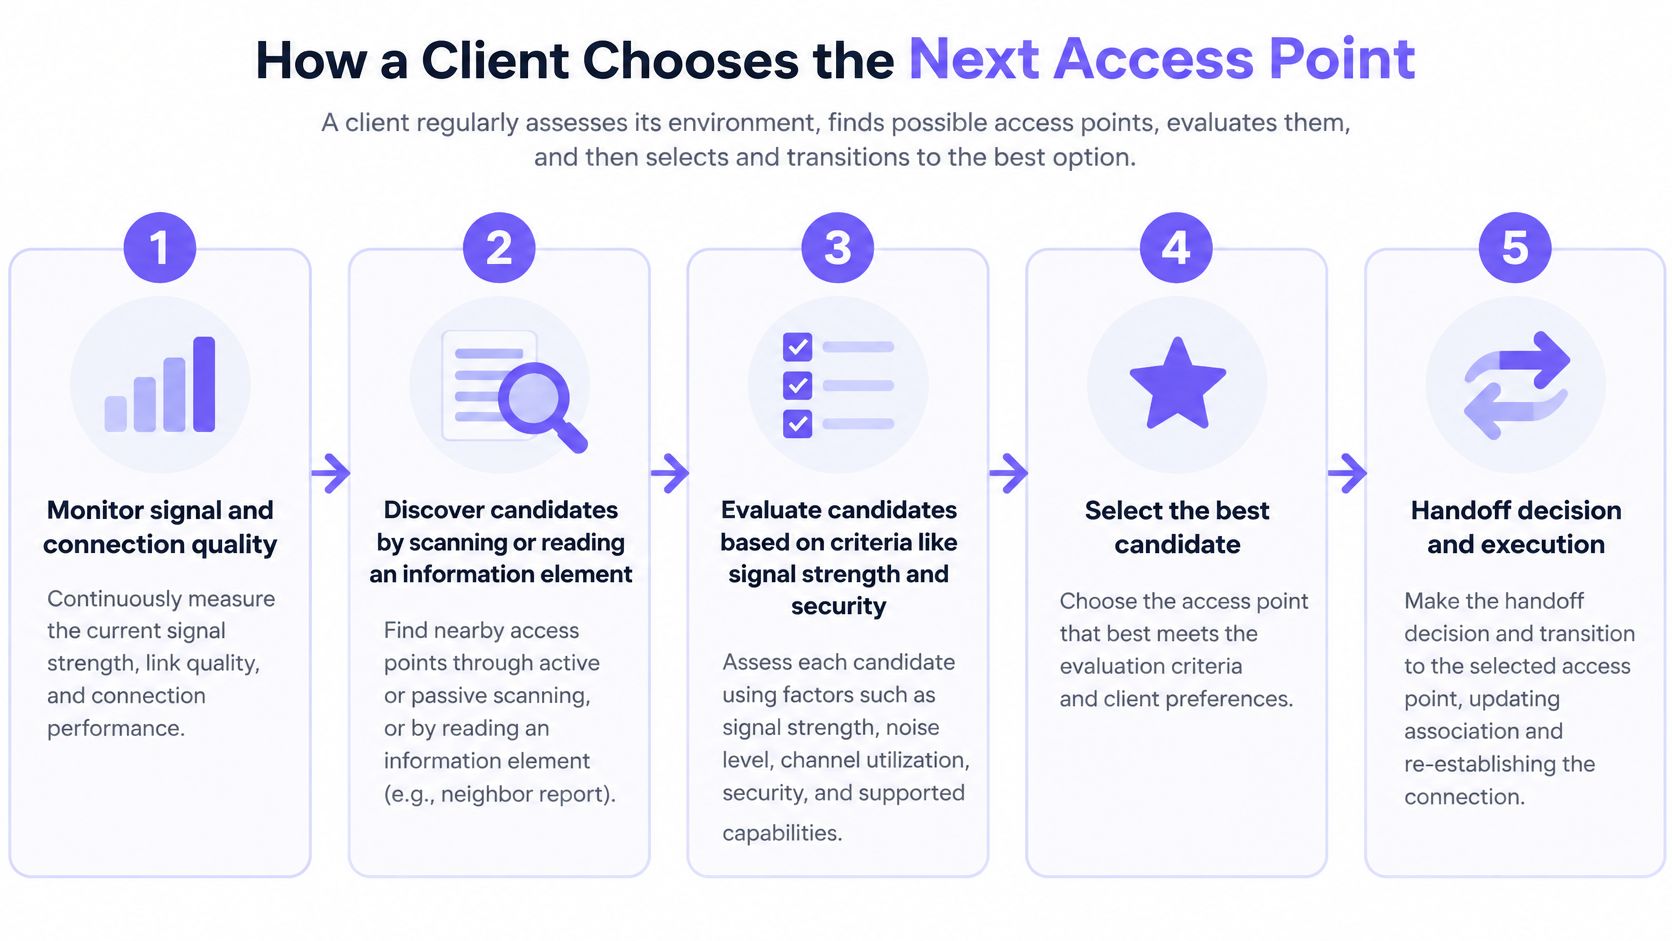
Encontrar un candidato no equivale a completar un roaming
Un informe de vecinos ayuda al dispositivo a identificar puntos de acceso pertinentes en lugar de buscar a ciegas. Una recomendación de transición puede identificar un destino preferido, pero el cliente sigue evaluando si utilizarlo y cuándo.
Una vez que el cliente selecciona su destino, debe establecer una relación aceptable con ese punto de acceso. Dependiendo del diseño de la seguridad, esto puede requerir infraestructura de autenticación, material de claves preparado previamente e intercambios necesarios para reanudar el tráfico protegido.
La metodología IEEE para medir el tiempo de transición BSS considera los intercambios de autenticación, reasociación y calidad de servicio como actividades de transición cuantificables. El tiempo de itinerancia no se limita al instante en que cambia la lectura de intensidad de la señal.
Piense en un teléfono durante una llamada de voz. Es posible que reconozca rápidamente el deterioro de la conexión, pero el usuario aún percibe una interrupción mientras el dispositivo busca redes, se autentica y se reasocia. El registro de asociación puede indicar un traspaso correcto aunque la llamada haya quedado temporalmente inutilizable.
Mida la transición y la aplicación
Utilice una herramienta de captura de paquetes inalámbricos como Wireshark, junto con la monitorización de aplicaciones, para separar los retrasos en el descubrimiento de los fallos de autenticación o reasociación. Sincronice las marcas de tiempo para poder relacionar la interrupción de la aplicación con el intercambio inalámbrico.
Mantenga los resultados desglosados por:
- Tipo de dispositivo y software: Registre el modelo de terminal o portátil, el sistema operativo y el controlador inalámbrico.
- Banda de radio: No combine resultados de distintas bandas en un único promedio.
- Método de autenticación: Distinga la autenticación empresarial completa del comportamiento de transición rápida.
- Par de AP y dirección: Pruebe el desplazamiento real entre puntos de acceso vecinos en ambas direcciones.
- Impacto en la sesión: Registre paquetes perdidos, interrupciones de audio, fallos de transacción y recuperación.
El diseño debe ser compatible con la secuencia antes de que los ajustes puedan mejorarla. Esto implica contar con SSID y parámetros de seguridad homogéneos, un solapamiento de cobertura adecuado y dispositivos cliente compatibles. Una disposición más densa de puntos de acceso no satisface automáticamente estos requisitos.
Estándares de roaming rápido y autenticación
| Estándar | Publicado | Función durante la itinerancia | Qué no hace |
|---|---|---|---|
| 802.11k | 2008 | Informes de vecinos y mediciones de recursos de radio | Obligar al cliente a abandonar un AP |
| Transición rápida BSS 802.11r | 2008 | Preparar el material de claves para acortar la transición de seguridad | Funcionar sin compatibilidad del cliente y del dominio de movilidad |
| 802.11v | Febrero de 2011 | Sugerir un BSS de destino y otras acciones de gestión | Anular la decisión de itinerancia del cliente |
Estas enmiendas abordan diferentes partes del problema. 802.11k admite el descubrimiento, 802.11v admite recomendaciones de gestión y 802.11r reduce el trabajo de transición de seguridad. Tratarlas como interruptores intercambiables de itinerancia rápida dificulta la resolución de problemas.
La mayor diferencia radica entre localizar el siguiente punto de acceso y estar preparado para intercambiar tráfico protegido con él. Un dispositivo puede identificar un candidato excelente de inmediato y, aun así, sufrir demoras durante la configuración de seguridad.
Lo que realmente ahorra la transición rápida
802.11r Fast BSS Transition, habitualmente abreviado como FT, prepara el material de claves dentro de un dominio de movilidad configurado. Así, el cliente puede desplazarse entre los puntos de acceso participantes sin necesidad de repetir un intercambio de seguridad completo en cada cambio.
Las evaluaciones publicadas ilustran la posible diferencia: la evaluación técnica alojada por Inria HAL describe retrasos en el traspaso convencional de alrededor de 344 ms en algunos escenarios y promedios de FT optimizado cercanos a 13 ms. Se trata de resultados específicos para cada escenario, no de garantías de rendimiento para un hotel, hospital u oficina en particular.
La lección de ingeniería es el mecanismo, no un objetivo universal. Al eliminar la autenticación reiterada y los intercambios de enlace (handshake), se reduce el intervalo durante el cual el dispositivo no puede entregar paquetes de aplicaciones.
Esto es crucial cuando alguien está hablando, haciendo una presentación por vídeo o completando una transacción con un escáner. Un navegador puede recuperarse de una breve interrupción; una conversación en tiempo real la deja en evidencia de inmediato.
En el caso de las redes empresariales, distinga el FT del proceso más amplio de autenticación 802.1X. La verificación de identidad inicial y la autorización siguen siendo importantes, incluso cuando la red evita repetir todo el proceso durante cada desplazamiento local.
La compatibilidad y las políticas aún requieren pruebas
Habilitar FT en el controlador no basta. Compruebe la ruta de seguridad completa:
- Compatibilidad del cliente: El dispositivo final debe ser compatible con el modo FT seleccionado, no solo anunciar una capacidad genérica de itinerancia rápida.
- Configuración del dominio de movilidad: Los puntos de acceso participantes deben contar con un dominio compatible y correctamente configurado.
- Credenciales y autorización: La arquitectura de autenticación debe mantener la directiva de acceso prevista durante el desplazamiento.
- Segmentación: Confirme que el acceso basado en certificados o impulsado por identidad conserve la VLAN correcta y los atributos de autorización adecuados.
- Revocación: Compruebe que la retirada de acceso siga funcionando después de que un dispositivo haya cambiado de punto de acceso mediante itinerancia.
No acepte una entrada de asociación correcta como resultado definitivo de la prueba. Desplace teléfonos, portátiles y escáneres representativos por la instalación mientras mide la pérdida de paquetes, el jitter y el tiempo de reconexión.
Una transición rápida que sitúa a un dispositivo en la VLAN incorrecta no es un éxito. Tampoco lo es una transferencia inalámbrica aparentemente limpia que deja a la aplicación esperando a recuperarse.
Roaming en oficinas, hoteles y recintos
Los distintos edificios hacen patentes los fallos de roaming a través de diferentes aplicaciones. Estos supuestos demuestran por qué la prueba debe acompañar a la tarea del usuario en lugar de limitarse al icono de conexión WiFi.
La ilustración muestra cómo una transición local puede parecer a los usuarios un fallo de la aplicación.
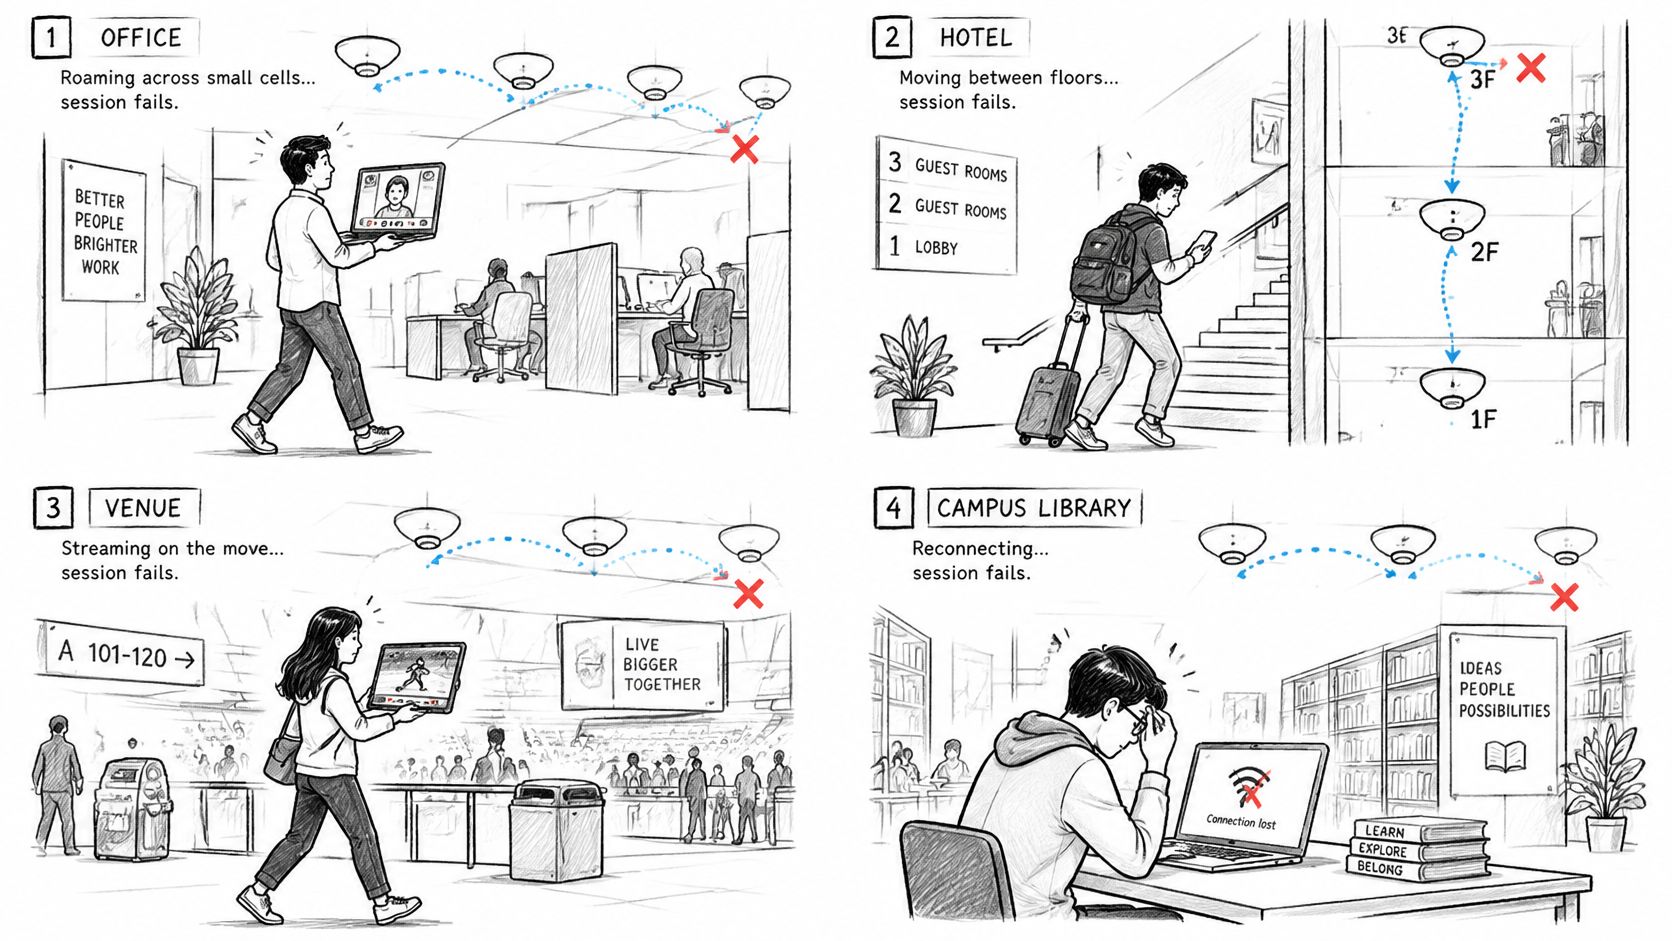
Siga la sesión a través del edificio
En una oficina, un empleado traslada un ordenador portátil desde su puesto de trabajo a una sala de reuniones durante una videollamada. El nombre de la red no cambia, pero los participantes ven la imagen congelada o escuchan la voz entrecortada. Realice las pruebas con la aplicación de reuniones en ejecución, no solo con un navegador abierto.
En un hotel, un huésped camina por un pasillo mientras mantiene una llamada de voz por WiFi. Su teléfono puede conservar la conexión a un punto de acceso que ha quedado atrás en lugar de elegir la opción más cercana. La queja será una llamada interrumpida, no una explicación de qué radio ha seleccionado el teléfono.
En un hospital o almacén, un terminal clínico o un lector de códigos de barras sigue rutas recurrentes a lo largo de un turno. Si una transacción del escáner falla, el operador puede dudar de si debe repetir el escaneo. Conviene incluir la confirmación de la aplicación y la gestión de transacciones duplicadas en la prueba operativa, en lugar de asumir que la reconexión inalámbrica demuestra que la tarea se ha completado con éxito.
El vídeo ofrece otra forma de visualizar el movimiento entre puntos de acceso.
En un aeropuerto o estadio, un visitante cruza una explanada mientras utiliza una aplicación de mensajería o de venta de entradas. Incluso en un edificio concurrido con muchos puntos de acceso, ese movimiento puede permanecer totalmente dentro de una única WLAN gestionada. El visitante puede pensar que la red se ha caído cuando el fallo real es una transición local.
Elija el dispositivo que no puede fallar
Los teléfonos, los portátiles, los escáneres y las radios IoT no utilizan siempre las mismas políticas de roaming. Una ruta que funciona bien en un teléfono reciente puede seguir presentando problemas en un terminal portátil más antiguo.
Pruebe la sesión que no puede permitirse perder, directamente en el dispositivo que realmente la ejecuta.
Elija el trayecto clave, lleve consigo el dispositivo operativo y repita su tarea habitual mientras camina. Un test de velocidad estático responde a una pregunta diferente: cómo de bien transfiere tráfico esa conexión mientras el dispositivo permanece inmóvil.
Clientes pegajosos y otros mitos del roaming
Activar el roaming rápido no dota al controlador de un mando a distancia para el teléfono. La queja habitual es que 802.11r está habilitado y un portátil sigue conectado a un punto de acceso en el otro extremo de la planta. Esa queja da por sentado que la red debería trasladar la estación. En una WLAN, es el cliente quien decide cuándo marcharse.
Un cliente adherente (sticky client) permanece asociado a su AP actual incluso cuando otro candidato le ofrecería un mejor servicio. La autenticación rápida puede funcionar correctamente y, aun así, el dispositivo no cambiará de punto de acceso porque no ha iniciado una itinerancia (roaming). Un conductor puede saber que existe una carretera más corta y seguir en la autopista hasta que su propio criterio le indique que merece la pena tomar la salida. La histéresis es ese margen. Evita que la radio salte constantemente entre puntos de acceso cada vez que la señal medida oscila unos pocos decibelios.
En el caso de un portátil de oficina, o de un escáner que recorre el mismo pasillo durante todo el turno, permanecer en el AP antiguo suele ajustarse a los propios umbrales del cliente. La radio físicamente más cercana tampoco es automáticamente la mejor opción. Las paredes, las interferencias, un paquete de seguridad que el dispositivo no utilice y una señal débil en la otra banda influyen en el BSSID que aceptará.
Los estándares se reparten el trabajo. Los informes de vecinos (802.11k) y la gestión de transición BSS (802.11v) pueden sugerir candidatos e incitar una itinerancia. Las claves de transición rápida preparadas (802.11r) acortan la autenticación solo después de que el cliente ya haya decidido desplazarse. Ninguna de estas funciones inicia la transición para una estación que todavía esté satisfecha con su asociación actual. La compatibilidad con r, k y v también varía según el controlador y la compilación del sistema operativo, por lo que una función activada en el AP no es lo mismo que una función que el cliente instalado vaya a utilizar.
Compruebe la decisión antes de intentar forzarla:
- Umbrales de roaming: Consulte los ajustes del adaptador y la documentación del fabricante. No copie los valores de un modelo diferente.
- Histéresis: Preste atención a ambos fallos: transiciones que se producen demasiado tarde y cambios rápidos y continuos entre los dos mismos AP.
- Controlador y sistema operativo: Confirme qué admite el software instalado, no solo las capacidades del chipset de radio.
- Solapamiento de RF: Recorra la ruta real y confirme que el AP de destino sea utilizable antes de que el anterior deje de serlo.
- Tiempos de autenticación: Diferencie entre una pausa antes de que el cliente elija un destino y una interrupción posterior cuando ya lo ha seleccionado.
Forzar la desconexión del cliente genera otro tipo de fallo. Una desautenticación no asigna el dispositivo al AP deseado. Unos ajustes de RSSI o de carga demasiado agresivos pueden provocar transferencias adicionales y asociaciones reiteradas en lugar de una transición limpia.
La asistencia no es control, y la directiva del cliente sigue siendo decisiva.
Para realizar una comprobación que puede llevar a cabo mañana mismo, sitúese bajo el AP que espera que utilice el dispositivo y consulte su BSSID real en el diagnóstico del cliente o en el controlador. Haga coincidir ese identificador con el inventario de AP y, a continuación, recorra la ruta problemática sin apagar y encender la conexión WiFi. Una reconexión manual oculta la itinerancia tardía que está intentando detectar.
Itinerancia WLAN local frente a OpenRoaming
¿Puede un huésped pasar automáticamente de la red WiFi de un hotel a la de un aeropuerto? Solo si las redes participan en un sistema de identidad y confianza compatible y el dispositivo está aprovisionado para utilizarlo. La itinerancia local entre puntos de acceso no proporciona por sí sola esa capacidad.
| Pregunta | Dentro de una WLAN gestionada | Passpoint o OpenRoaming |
|---|---|---|
| Qué se traslada | El cliente cambia de punto de acceso | El cliente cambia de red participante |
| Qué debe coincidir de antemano | SSID y seguridad; configuración del dominio de movilidad para FT | Un perfil aprovisionado y una identidad de confianza |
| Qué repite el usuario | Nada si la sesión se mantiene activa | Sin contraseña ni página de bienvenida cuando está aprovisionado correctamente |
| Qué arruina la experiencia | Cliente pegajoso, solapamiento o autenticación lenta | El recinto no participa o no hay un perfil utilizable |
| Enfoque de gobernanza | VLAN, claves y revocación en su WLAN | Quién autentica, qué directiva se aplica e identidad compartida |
La siguiente comparativa ilustra los distintos alcances. Una WLAN gestionada puede abarcar varios edificios, por lo que «local» hace referencia a su entorno de red coordinado, no necesariamente a un único recinto físico.
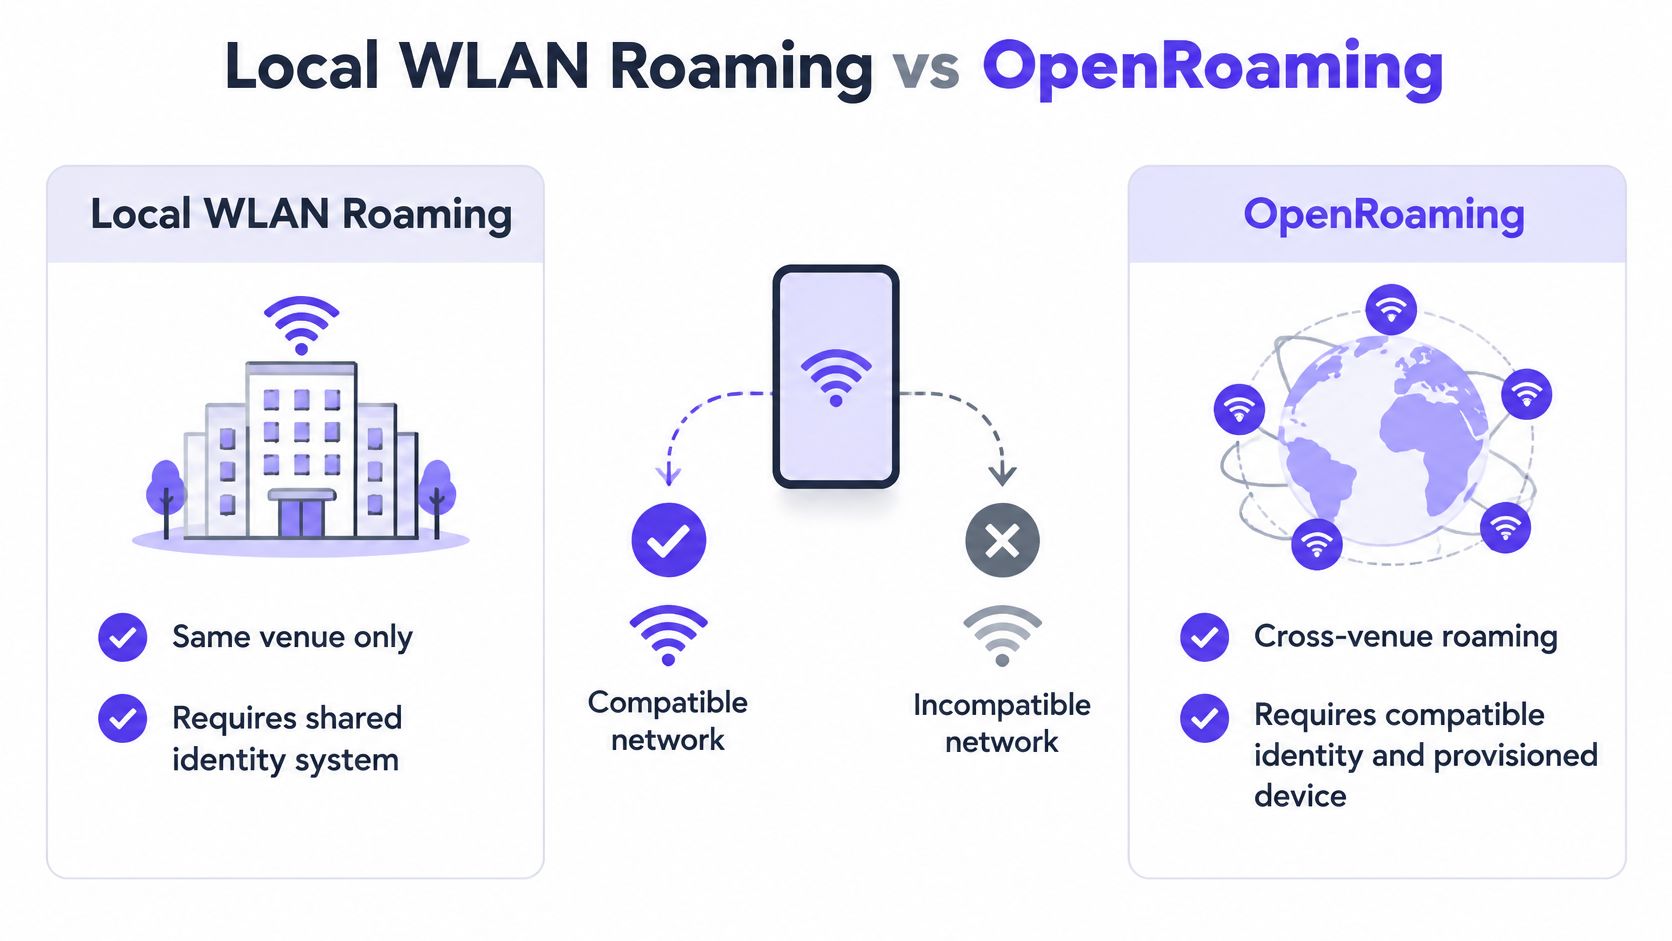
Acceso automático en todas las redes participantes
Passpoint, mediante el marco Hotspot 2.0, permite a los dispositivos compatibles detectar y autenticar redes participantes sin tener que introducir contraseñas repetidamente ni cumplimentar portales cautivos. Boingo lanzó la primera red pública Passpoint en el aeropuerto O'Hare de Chicago en septiembre de 2013, según el informe de despliegues de Passpoint de la WiFi Alliance.
OpenRoaming amplía la conectividad automática mediante la federación entre proveedores de red, proveedores de identidades y recintos. El cambio fundamental radica en quién confía en la identidad del dispositivo, no simplemente en qué AP ofrece la señal más potente.
En la encuesta de 2024 de la Wireless Broadband Alliance a 200 organizaciones de todo el mundo, el 47 % tenía previsto incorporar OpenRoaming o Passpoint y el 33 % ya lo había hecho, según informó Critical Comms. Esas cifras reflejan la adopción y las intenciones de las organizaciones participantes, no una disponibilidad universal en espacios públicos.
La identidad necesita un responsable operativo
La distinción entre el movimiento local y la federación también es fundamental para la visión general del mercado de servicios de aprovisionamiento de Passpoint: la conectividad entre diferentes proveedores requiere un aprovisionamiento, una confianza y unas directivas compatibles.
Antes de planificar OpenRoaming WiFi, asigne responsables para responder a estas preguntas:
- Autenticación: ¿Qué proveedor de identidades verifica al usuario o dispositivo?
- Uso aceptable: ¿Qué condiciones y restricciones de acceso del recinto se aplican?
- Revocación: ¿Quién puede retirar las credenciales y cómo se hace cumplir?
- Intercambio de identidades: ¿Qué información se transfiere entre las organizaciones participantes?
El acceso automático no garantiza que una llamada activa sobreviva a cada cambio entre redes inconexas. La comodidad de la autenticación y la continuidad de la sesión de extremo a extremo son requisitos independientes.
La federación es un proyecto de identidad, no un ajuste de radio. Puede eliminar los inicios de sesión repetidos, pero no solucionará una mala cobertura ni una transferencia local incompatible.
Pruebe la transferencia antes de añadir más AP
Realice una prueba de recorrido reproducible antes de comprar hardware o cambiar los ajustes de seguridad. Un diseño disciplinado de redes WiFi comienza por el dispositivo, la ruta y la aplicación que fallan.
- Recorra la ruta. Lleve consigo el dispositivo afectado, mantenga activa la aplicación y registre a qué AP permanece conectado.
- Confirme la coherencia de la red. Compruebe SSID y la configuración de seguridad en los AP participantes, incluida la configuración prevista para el dominio de movilidad.
- Verifique las capacidades del punto final. Confirme la compatibilidad con 802.11k, 802.11v y el modo FT seleccionado en el software instalado.
- Mida la interrupción visible para el usuario. Capture el tiempo de reconexión, la pérdida de paquetes y la sesión relevante, no solo los eventos de asociación correcta.
- Modifique la causa identificada. Solo entonces ajuste el solapamiento, los parámetros de roaming admitidos o la autenticación. Cambie un factor cada vez y repita la ruta.
Si la incidencia se debe al inicio de sesión reiterado en el portal en distintas instalaciones, clasifíquela de forma independiente. Valore el uso de Passpoint o OpenRoaming, un perfil aprovisionado y un titular designado para la autenticación, el uso aceptable y la revocación entre proveedores.
Somos un agente de identidad certificado por la WBA para OpenRoaming, por lo que podemos ayudarle a distinguir los requisitos de federación de la resolución de problemas de radio local. Convierta la identidad federada en el siguiente proyecto solo después de que estas comprobaciones demuestren que la ruta de radio local funciona correctamente.
Purple Access es compatible con Passpoint y OpenRoaming para que los invitados aprovisionados puedan conectarse automáticamente sin tener que repetir el inicio de sesión en el portal cautivo. Visite Purple Access para analizar sus propiedades participantes, el aprovisionamiento de invitados y los requisitos de identidad, además de las comprobaciones de itinerancia local que haya realizado su equipo.


