
¿Qué es la autenticación 802.1X? Roles, EAP y configuración
Published
Una laptop se traslada de un escritorio a una sala de juntas, el cable se conecta al puerto de la pared y la luz de enlace se enciende. Luego, nada. Sin dirección, sin intranet, sin correo electrónico, solo un pequeño icono de advertencia en la esquina de la pantalla. El teléfono de la misma persona está conectado a la red WiFi para empleados y se sincroniza con normalidad, lo que hace que el silencio en el puerto cableado sea aún más desconcertante de lo que parece.
Nada está dañado. El puerto ha determinado que el acceso es condicional, y la condición es la prueba de identidad. Ese comportamiento corresponde a la autenticación 802.1X, y una vez que usted puede ver los tres roles y los mensajes entre ellos, la mayor parte del misterio desaparece.
Tabla de contenido
- 802.1X como una puerta que permanece cerrada hasta que se verifica
- Los tres roles detrás de cada conexión
- Cómo se autoriza una conexión, paso a paso
- Diagnóstico de un dispositivo que no logra conectarse
- Elección de un método EAP entre certificados y contraseñas
- Dónde opera 802.1X en redes reales
- Dispositivos que no se pueden autenticar y cómo gestionarlos
- Confirme el método EAP y el plan de certificados antes de implementar
802.1X como una puerta de acceso que permanece cerrada hasta que se verifica
Una laptop se conecta a un puerto Ethernet en una sala de conferencias. La luz de enlace se enciende, pero la laptop no puede acceder a la red. El puerto está esperando una prueba de identidad.
La autenticación 802.1X es un estándar IEEE para el control de acceso a la red basado en puertos. Permite que un administrador restrinja un puerto cableado o una red inalámbrica hasta que un dispositivo que se conecta haya sido autenticado y autorizado, tal como describe el estándar IEEE 802.1X.
Un torniquete ofrece una comparación útil. Permanece bloqueado hasta que un guardia revisa una credencial. El torniquete permite que se realice la comprobación, pero retiene la entrada hasta que se aprueba la credencial.
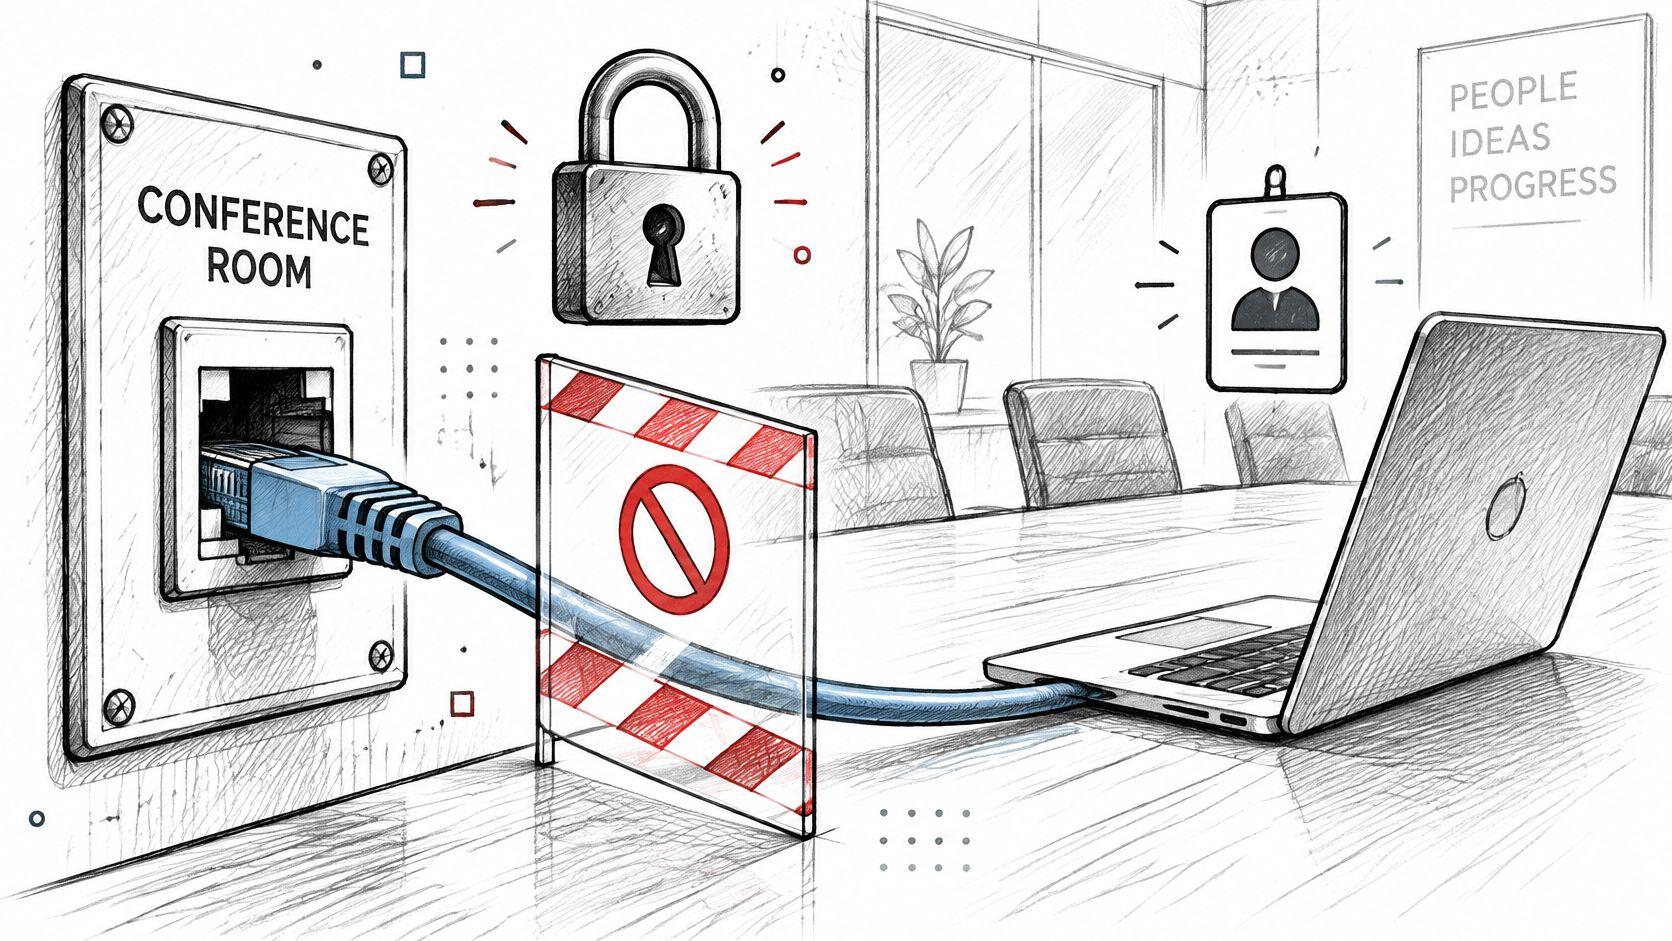
Un puerto controlado por 802.1X funciona de manera similar. Antes de que la autenticación sea exitosa, permite el tráfico de autenticación, pero restringe el acceso ordinario a la red. Tras la aprobación, el tráfico normal puede fluir. Por lo tanto, un dispositivo conectado puede tener un cable activo o un enlace WiFi sin tener acceso a la red.
Una clave WiFi compartida funciona de forma distinta: cualquier persona con la frase de contraseña puede conectarse, y una clave filtrada puede seguir siendo utilizable hasta que se cambie. 802.1X puede evaluar cada conexión según su propia identidad y política, lo que permite otorgar, limitar o denegar el acceso a dicha identidad.
La prueba que importa: desconecte el cable, vuelva a conectarlo y observe si la máquina obtiene una dirección antes o después de que se le pida demostrar su identidad.
El estándar se ha revisado a lo largo de los años y se ha consolidado en la edición IEEE 802.1X-2020. La edición actual describe el control de acceso basado en puertos para el acceso autenticado y autorizado a los servicios LAN. El estándar define la puerta de entrada; el trabajo práctico consiste en elegir cómo un dispositivo demuestra su identidad y en mantener la validez de esa prueba a lo largo del tiempo.
Comience por comprobar si el puerto del switch o la red WiFi solicita credenciales antes de conceder acceso, o si confía en cualquier dispositivo que se conecte.
Los tres roles detrás de cada conexión
802.1X opera a través de tres roles lógicos, y cualquier documento confuso del proveedor se vuelve comprensible una vez que usted puede asociar una oración con uno de ellos.
| Rol | Qué hace | Dispositivo o software habitual | Decisión con la que contribuye |
|---|---|---|---|
| Suplicante | Solicita acceso y responde al desafío de autenticación | Laptop, teléfono, impresora o sensor con un cliente 802.1X | Ninguna; solo demuestra su identidad |
| Autenticador | Mantiene cerrado el puerto o el enlace WiFi hasta que el servidor lo autorice | Conmutador Ethernet o punto de acceso WiFi | Abre, limita o rechaza el puerto |
| Servidor de autenticación | Comprueba credenciales o certificados con el directorio y la política | Servidor RADIUS, a menudo vinculado a Active Directory o a una entidad de certificación | Aceptar o rechazar, además de la VLAN o el rol que se devolverá |
La siguiente imagen muestra cómo se relacionan estos tres componentes entre sí.
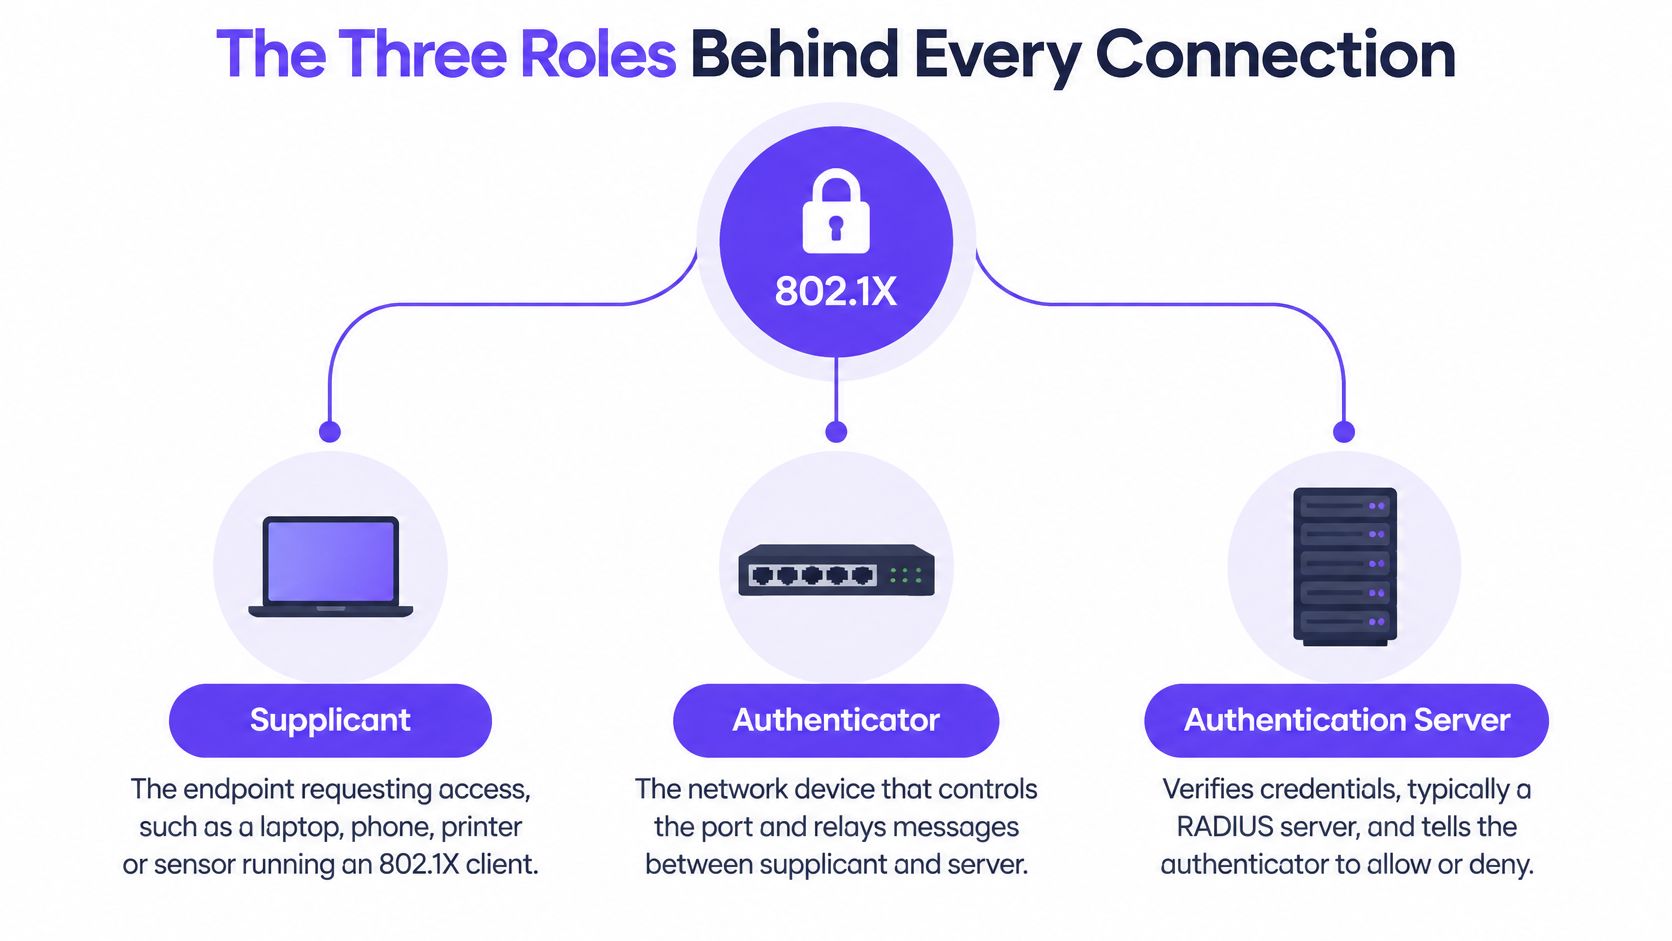
El suplicante es software en el endpoint, no el endpoint en sí. Windows, macOS, iOS, Android y la mayoría de las distribuciones de Linux incluyen un cliente que puede presentar un certificado o un nombre de usuario, y ese cliente es el que responde cuando la red solicita una prueba de identidad.
El autenticador es el dispositivo que físicamente custodia la entrada: un puerto de switch, un punto de acceso inalámbrico o un controlador que actúa como tal. Es el único rol que puede admitir o rechazar el tráfico, y lo hace siguiendo instrucciones.
El servidor de autenticación es donde realmente se toma la decisión. Por lo general, es un servicio RADIUS conectado a un directorio, a una autoridad de certificación o a ambos, y devuelve el veredicto junto con cualquier política que deba aplicarse a continuación. Si desea conocer la versión detallada de esa etapa de la comunicación, esta explicación sobre qué hace la autenticación RADIUS aborda el protocolo entre el switch y el servidor.
Una puerta de embarque en un aeropuerto ilustra claramente esta división. Usted muestra el pase de abordar en el mostrador, el agente de la puerta lo escanea y el sistema de la aerolínea confirma que la reservación es real y que el vuelo le pertenece. El agente no decide quién vuela; lo hace el sistema. El agente solo se asegura de no dejar pasar a nadie hasta recibir la confirmación.
Por qué se mantienen separados los roles
El suplicante no decide nada sobre su propio acceso. Esa sola decisión de diseño es la razón por la que una laptop comprometida no puede declarar que es de confianza y ser creída. Puede mentir sobre su identidad, y el servidor puede rechazar la mentira.
Mantenga la decisión centralizada y obtendrá una ventaja práctica que se reflejará en cada solicitud de cambio. Deshabilitar una cuenta, revocar un certificado o trasladar un grupo a un segmento de red diferente surte efecto en la siguiente autenticación, en cada switch y punto de acceso que consulte al mismo servidor.
Regla general: si cambiar quién entra implica tocar los switches uno por uno, la directiva se encuentra en el lugar equivocado.
Cómo se autoriza una conexión, paso a paso
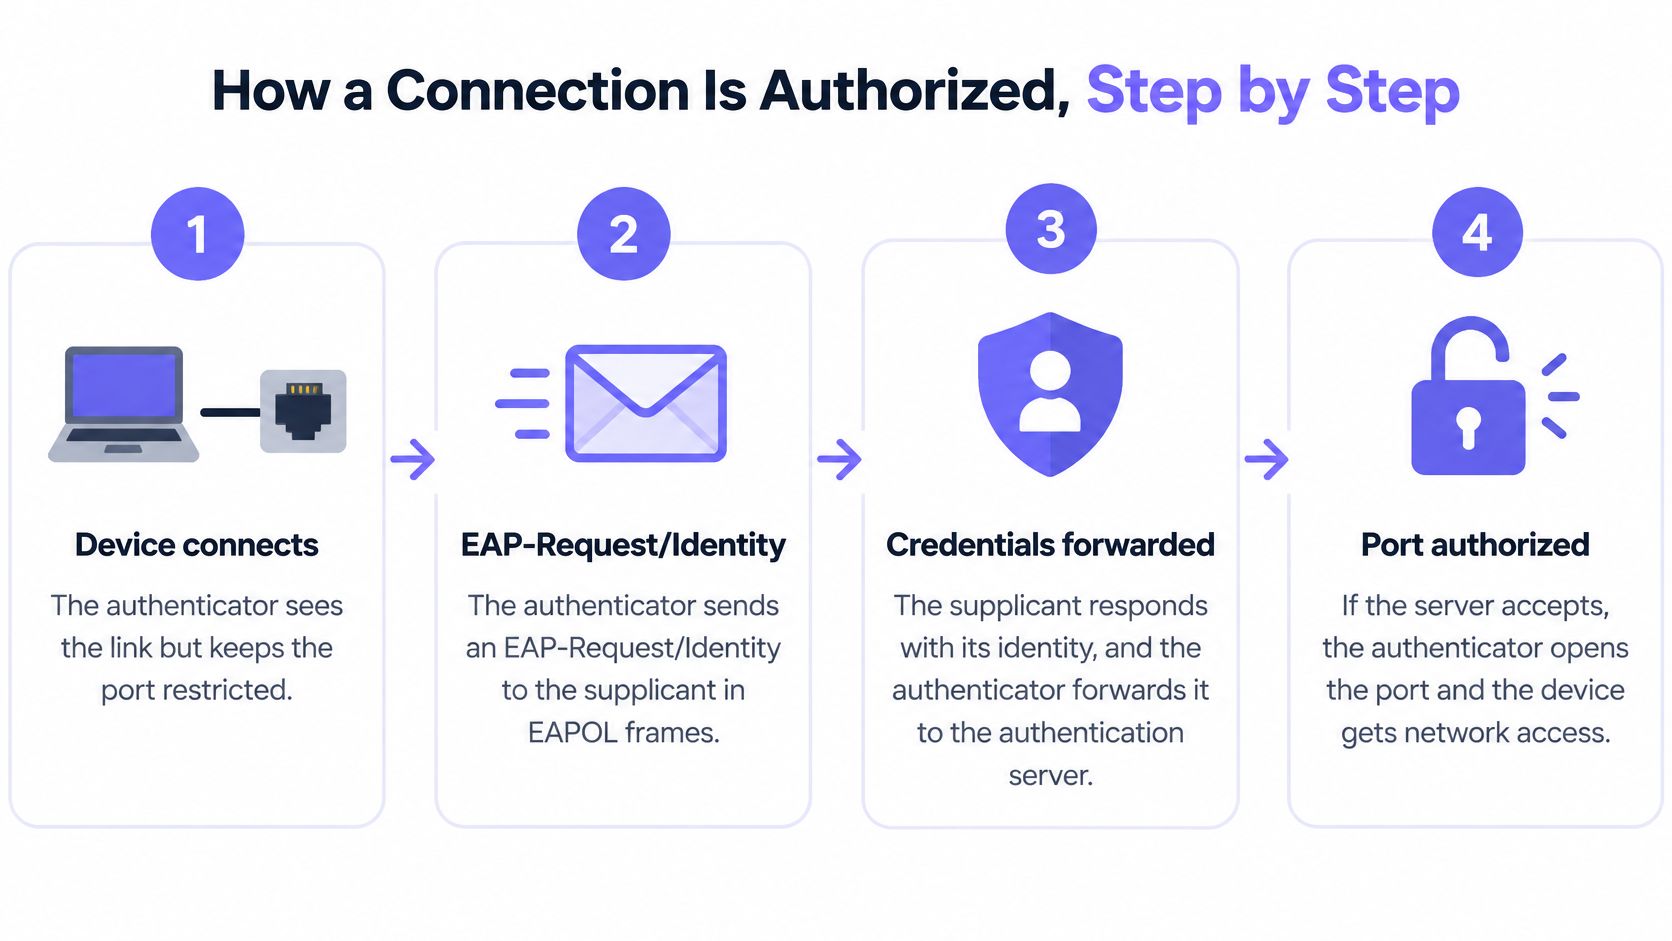
El intercambio sigue una secuencia fija y cada mensaje existe por una razón. Una vez que usted conoce los motivos, un dispositivo atascado se convierte en una cuestión de saber qué mensaje nunca llegó.
El enlace se activa y permanece cerrado. Un dispositivo se conecta a un puerto del conmutador o se asocia con un punto de acceso. El autenticador detecta el enlace y mantiene el puerto en estado no autorizado, permitiendo únicamente el intercambio no controlado necesario para la autenticación, tal como lo indican los materiales del grupo de trabajo IEEE 802.1X.
El autenticador pregunta quién está allí. Envía un EAP-Request/Identity al suplicante en tramas EAPOL transmitidas a través del enlace cableado o inalámbrico. Solo se permite el paso de esta conversación, razón por la cual un dispositivo no autenticado parece estar conectado pero no funciona al mismo tiempo.
El dispositivo responde y la respuesta se retransmite. El suplicante devuelve una identidad y el autenticador empaqueta el intercambio en una solicitud RADIUS Access-Request hacia el servidor. El autenticador no evalúa la credencial: la reenvía y espera.
El servidor desafía la solicitud. Envía los mensajes Access-Challenge que requiera el método EAP seleccionado, y el dispositivo responde con un certificado o una contraseña dentro de un túnel. Este es el paso en el que una identidad deja de ser una afirmación y se pone a prueba.
El servidor toma una decisión. Valida la credencial con el directorio, la cadena de certificados y su política, y luego devuelve un Access-Accept o un Access-Reject. El motivo del rechazo suele encontrarse en el registro del servidor, no en el dispositivo.
El puerto se abre con una política asociada. En caso de aceptación, el autenticador habilita el puerto controlado para el tráfico normal y aplica lo que el servidor envió, como una VLAN o un rol. En caso de rechazo, el puerto permanece como estaba y el usuario ve un equipo que parece conectado pero no hace nada.
En el caso del WiFi empresarial, hay un breve epílogo. El cliente y el punto de acceso intercambian tramas EAPOL durante la autenticación, el punto de acceso transmite la conversación EAP a RADIUS y, una vez que llega el veredicto, el AP y el dispositivo ejecutan el protocolo de enlace de claves inalámbricas (handshake) para que cada sesión obtenga sus propias claves de cifrado. El punto de acceso aplica la admisión; la política central decide quién puede conectarse.
Lo que el usuario realmente ve
Una conexión que funciona parece normal: el enlace se establece, llega una dirección en la VLAN correcta y la unidad asignada se vuelve a conectar. Nada anuncia que se validó un certificado.
Uno que falla se ve casi igual hasta que lo revisa. El cable está conectado, el ícono indica que está conectado y la dirección falta o proviene de un rango de respaldo. Esa falta de visibilidad es la causa más común de confusión, ya que el dispositivo rara vez informa el motivo por el cual fue denegado.
El único hábito que agiliza cualquier investigación de 802.1X es consultar primero la decisión del servidor y, en segundo lugar, el terminal.
Diagnóstico de un dispositivo que no puede unirse
La mayoría de los intentos fallidos de conexión se reducen a cinco causas, y el endpoint casi no le mostrará ninguna de ellas. Trabaje a partir de la evidencia, no de la pantalla.
Falta de credenciales o credenciales desactualizadas. El suplicante no tiene ningún certificado que ofrecer, o la contraseña cambió y el perfil guardado no lo hizo. El servidor devuelve Access-Reject y el motivo indica el método que falta. Revise el registro de RADIUS antes de intervenir en el dispositivo.
Un certificado que el servidor no acepta. La cadena no llega a un emisor de confianza, el certificado ha caducado o fue revocado. El motivo del rechazo suele señalar al paso del certificado. Compruebe el almacén de certificados en el dispositivo y las entidades raíz de confianza en el servidor.
Desfase horario (clock skew). Las fechas de validez se cotejan con la hora actual, por lo que un dispositivo cuyo reloj se haya desfasado puede presentar un certificado perfectamente válido y aun así fallar. Compare la hora del dispositivo con la del servidor antes de volver a emitir cualquier elemento.
Discrepancia en las políticas. La autenticación se realiza con éxito y el dispositivo termina en un segmento inesperado, por lo general porque la cuenta se encuentra en el grupo de directorio incorrecto. El puerto aparece como autorizado mientras que el usuario reporta que no tiene acceso, lo que hace que se investigue en la capa equivocada.
Un suplicante no compatible. El dispositivo ofrece un método EAP que el autenticador no está configurado para aceptar, o no ofrece absolutamente nada. El intercambio de identidades se interrumpe en una fase temprana y el estado del puerto muestra que la sesión sigue pendiente.
El lugar donde residen las pruebas es tan importante como el orden. El registro de aceptación o rechazo de RADIUS indica si la credencial fue evaluada. El estado del puerto del autenticador muestra si la decisión se aplicó. El almacén de certificados revela qué presentó el dispositivo. Si necesita una forma reproducible de evaluar el lado del servidor de manera independiente, esta guía para probar la autenticación de RADIUS le guiará a través del proceso.
Orden de primera respuesta: lea la entrada del registro, confirme la cadena de certificados y las fechas, y luego revise el reloj y la membresía del grupo. Intentar reparar el dispositivo primero es cuestión de adivinar, y desaprovecha el único registro que ya tenía la respuesta.
Cómo elegir un método EAP entre certificados y contraseñas
Un dispositivo que se conecta a una red WiFi puede requerir demostrar su identidad antes de recibir acceso normal a la red. 802.1X establece ese control de acceso; el Protocolo de Autenticación Extensible (EAP) transporta el método de autenticación elegido. Dado que EAP es un marco extensible capaz de ejecutarse sobre tecnologías de capa de enlace de datos sin necesidad de conectividad IP, un dispositivo puede autenticarse antes de disponer de acceso ordinario a la red.
| Método EAP | Credencial de cliente | Certificado de cliente necesario | Autenticación mutua | Resistencia al phishing |
|---|---|---|---|---|
| EAP-TLS | Certificado de cliente | Sí, en cada dispositivo | Sí, ambas partes comprueban su identidad | Alta, no se envía ninguna contraseña |
| PEAP-MSCHAPv2 | Nombre de usuario y contraseña dentro de un túnel TLS | No, solo certificado de servidor | Servidor comprobado; cliente por contraseña | Baja a moderada, las contraseñas pueden ser objeto de phishing |
| EAP-TTLS | Contraseña u otro método interno dentro de un túnel TLS | No, solo certificado de servidor | Servidor comprobado; cliente por método interno | Baja a moderada, depende del método interno |
EAP-TLS utiliza certificados en ambos lados: el cliente verifica la identidad de la red y la red verifica el certificado del dispositivo o del usuario. No viaja ninguna contraseña a través de la conexión para ser robada o interceptada, lo que convierte a EAP-TLS en una opción ideal para laptops y teléfonos administrados.
PEAP y EAP-TTLS utilizan un certificado de servidor para establecer un túnel cifrado y, a continuación, verifican al usuario mediante un método interno. De este modo, evitan emitir un certificado de cliente a cada punto final, pero siguen dependiendo de contraseñas en las configuraciones habituales. Un dispositivo que no valide el certificado del servidor podría enviar su contraseña a un punto de acceso no autorizado. Los detalles de EAP-TLS en comparación con PEAP ayudan a comprender mejor estas ventajas y desventajas.
La decisión que la tabla no puede mostrar
El NIST recomienda EAP-TLS siempre que sea posible. Su guía explica que EAP-TLS requiere una PKI empresarial y un certificado en cada dispositivo cliente, mientras que muchos otros métodos basados en TLS requieren un certificado únicamente en el servidor de autenticación, tal como se describe en la guía del NIST sobre métodos EAP.
La elección del método depende de más que la solidez del protocolo. Decida quién emitirá, instalará, renovará, revocará y reemplazará los certificados de cliente, y qué deben hacer los usuarios cuando caduque un certificado.
Un certificado debe estar disponible cuando el dispositivo se autentica y debe vincularse a un emisor de confianza. Planifique cómo rastrear los certificados implementados, verificar la revocación y gestionar la renovación antes de su vencimiento. Sin automatización, la gestión de certificados puede provocar interrupciones en el servicio y aumentar la carga de trabajo del servicio de soporte técnico.
Antes de tomar una decisión, compare cada opción considerando cinco puntos: si los dispositivos pueden almacenar las credenciales requeridas, las consecuencias del robo de contraseñas por phishing, el esfuerzo de registro, cómo funciona la revocación y cómo un usuario bloqueado recupera el acceso. Un protocolo robusto aún necesita un proceso de renovación viable.
Dónde se ejecuta 802.1X en redes reales
Un miembro del personal se une a la empresa WiFi, mientras que una impresora se conecta por cable y un invitado utiliza una red independiente. 802.1X puede controlar el acceso en cada caso, siempre que el dispositivo y el equipo de red sean compatibles con el método de autenticación elegido.
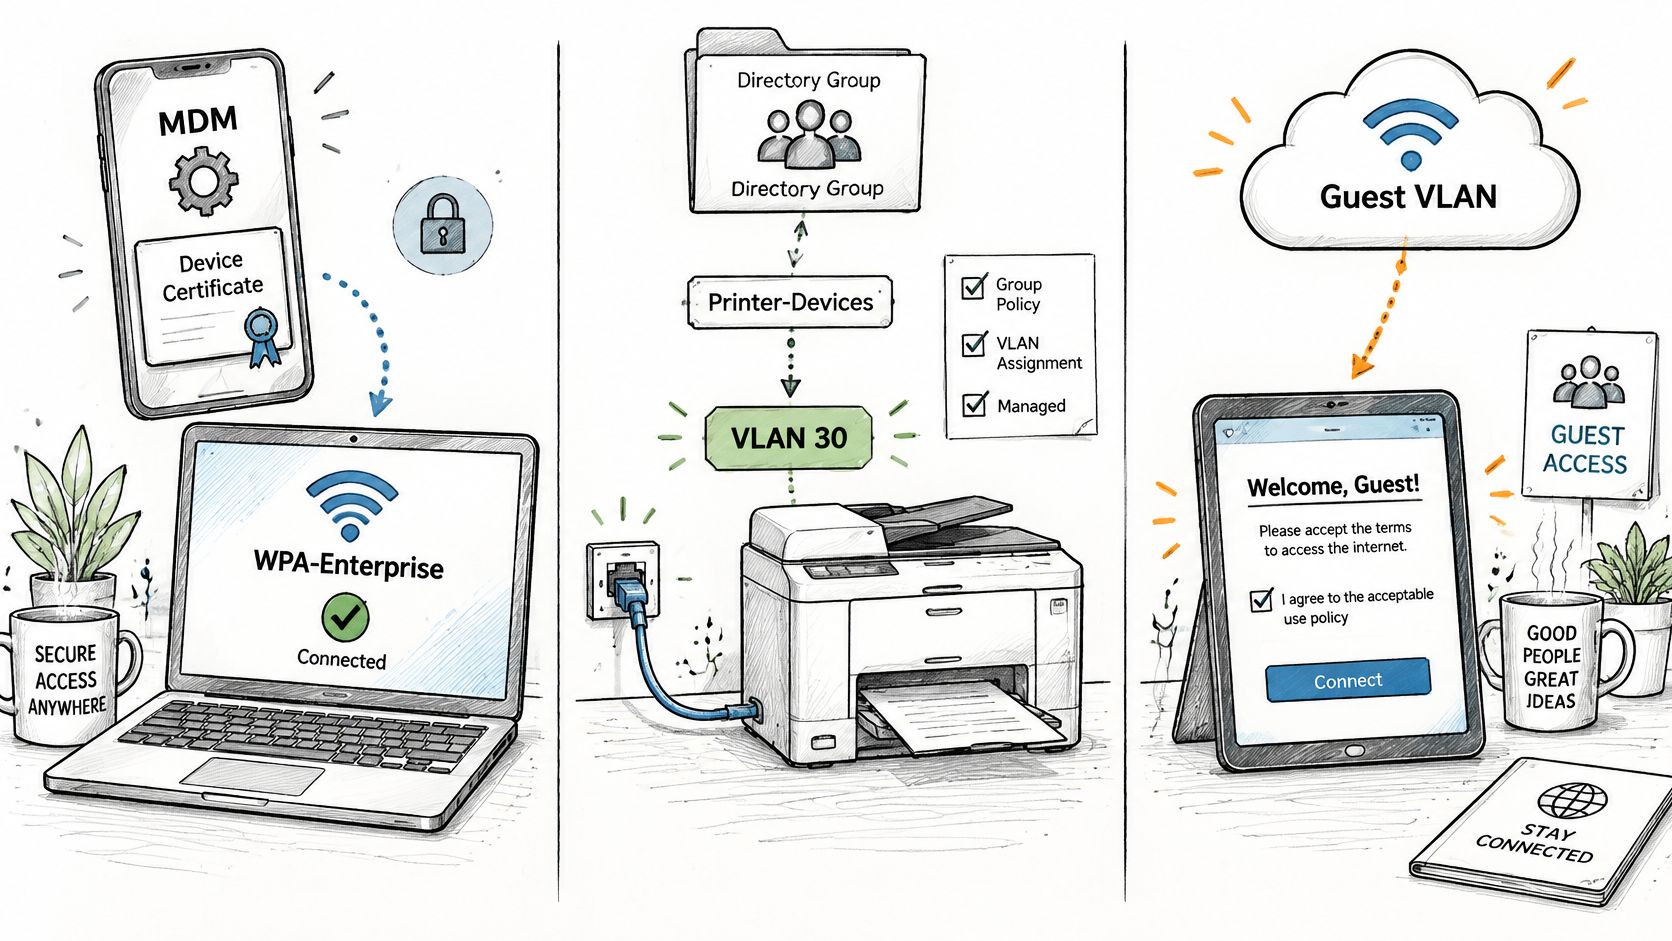
Personal WiFi. El hardware empresarial de WiFi suele ser compatible con 802.1X y EAP. Una red WPA-Enterprise puede utilizar certificados instalados mediante un sistema de gestión de dispositivos móviles (MDM), asignando el acceso según el grupo de directorio del usuario. Desactivar una cuenta puede evitar que ese usuario vuelva a conectarse, sin necesidad de que un administrador modifique cada switch.
Puertos cableados para dispositivos administrados. Los teléfonos de escritorio, lectores de credenciales e impresoras pueden autenticarse a través del puerto del switch. Los dispositivos que no puedan completar la autenticación necesitan un registro controlado o una red de respaldo, en lugar de un acceso sin restricciones. Los puertos cableados pueden pasarse por alto: un puerto de oficina en desuso aún requiere una política de acceso.
Instalaciones multisitio. Un servicio de autenticación compartido puede aplicar políticas consistentes en switches y puntos de acceso en múltiples ubicaciones. La administración centralizada reduce la configuración repetitiva, pero también implica que un error en una política o certificado puede afectar a muchas ubicaciones a la vez.
El equipo de red controla el punto de acceso, pero el diseño de autenticación determina quién puede pasar. Antes de implementar, compruebe cuatro aspectos:
- Un servidor RADIUS accesible desde cada autenticador, con una conexión operativa al directorio.
- Una autoridad de certificación y un proceso de inscripción que pueda instalar certificados sin necesidad de intervenir físicamente en cada dispositivo.
- Compatibilidad en switches y puntos de acceso para 802.1X y los métodos EAP que la organización tenga previsto permitir.
- Un plan de VLAN que proporcione al servicio de autenticación una red definida para cada clase de dispositivo.
Para ver el intercambio en hardware real, este tutorial muestra una autenticación 802.1X cableada de principio a fin.
Dispositivos que no se pueden autenticar y cómo gestionarlos
La mayoría de las introducciones asumen que cada punto final puede presentar una credencial. Al recorrer un edificio, esta suposición se desmorona: impresoras, cámaras, equipos médicos, sistemas de control de edificios y sensores que carecen de interfaz de usuario, de suplicante, de almacén de certificados o cuyo firmware es tan antiguo que precede a esta idea. El persistente problema de WLAN-IoT, tal como lo describe la literatura técnica reciente sobre la autenticación de dispositivos con recursos limitados, radica en que los enfoques de EAP existentes pueden imponer cargas de seguridad y computacionales que estos dispositivos no pueden soportar.
La solución tentadora es colocar las excepciones en una red plana de confianza y seguir adelante. Eso equivale a dejar la puerta lateral abierta porque la puerta principal tiene cerradura.
Lo que sí funciona es una arquitectura de excepciones explícita:
- Haga un inventario y clasifique. Registre cada dispositivo que no pueda autenticarse, con qué se comunica y a quién pertenece. Una hoja de cálculo siempre es mejor que una suposición.
- Aísle con un propósito. Ubique cada clase de dispositivo en una VLAN estrictamente delimitada, con el rango de direcciones más pequeño que permita cumplir con la tarea.
- Restrinja los destinos. Permita únicamente los servidores que cada dispositivo necesita. Una cámara no tiene ningún motivo para conectarse a un recurso compartido de archivos.
- Monitoree el comportamiento. Esté atento si un dispositivo de repente se comunica con algo nuevo, lo que a menudo es la primera señal de que su identidad fue suplantada.
- Defina una fecha límite. Establezca un cronograma de reemplazo y los controles de compensación vigentes hasta ese momento.
El NIST reconoce que las organizaciones pueden utilizar IEEE 802.1X/EAP con RADIUS o identificadores compartidos más débiles, como las direcciones MAC, determinando la solidez de la autenticación según el impacto en el sistema. Vale la pena tener en cuenta ese matiz, así como su límite: una dirección MAC es una señal de identidad, no una prueba de que el dispositivo sea genuino. Presentar la identificación basada en MAC como equivalente a EAP-TLS es la razón por la que las redes de excepción se convierten en el eslabón más débil de la infraestructura.
La tendencia hacia la que avanzan la mayoría de las organizaciones es el acceso híbrido: 802.1X basado en certificados para terminales compatibles, alternativas controladas para hardware heredado e incorporación progresivamente más sólida a medida que mejoran el firmware y las plataformas de los dispositivos. Cada ciclo de actualización es una oportunidad para trasladar una clase de dispositivo de la lista de excepciones a la ruta principal.
Preguntas por resolver este trimestre: qué dispositivos no pueden autenticarse, qué VLAN necesita cada uno, quién revisa esa lista y cuándo se reemplazará cada dispositivo.
Confirme el método EAP y el plan de certificados antes de implementar
El trabajo que determina si 802.1X tendrá éxito se realiza antes de migrar el primer puerto de producción, y un piloto es la forma más económica de detectar brechas. Ejecute el método EAP elegido en una ubicación, junto a la red operativa actual, y evalúelo según los aspectos que se medirán más adelante: tickets de soporte técnico, registros de autenticación y evidencia de auditoría.
Mantenga el alcance limitado a un solo sitio. Un fallo permanece contenido, la reversión es trivial y aun así aprenderá cómo se comportan el registro, la revocación y la recuperación en hardware real.
Durante la prueba piloto, verifique cuatro aspectos en lugar de darlos por sentado:
- La autoridad de certificación emite y renueva automáticamente. Si una persona tiene que aprobar una renovación, ha creado una fila de espera, no un proceso.
- El servidor RADIUS verifica la revocación. Un certificado revocado que todavía se autentica significa que su ruta de revocación es meramente decorativa.
- Los relojes coinciden. Cada dispositivo y servidor que valide certificados necesita una hora exacta, o de lo contrario los certificados válidos fallarán de forma aleatoria.
- El servicio de asistencia técnica cuenta con una ruta de recuperación. Se necesita un método documentado para volver a conectar un dispositivo con fallas sin tener que compartir una clave compartida.
Luego, tome la lista de excepciones del relevamiento de sus dispositivos y confirme, antes de la puesta en marcha, qué dispositivos quedan fuera de 802.1X, cuál VLAN utiliza cada uno y cuándo se reemplazarán. Esa lista es la parte del diseño que con mayor frecuencia se olvida y la que más probabilidades tiene de generar un incidente.
Así es también como preferimos demostrar el funcionamiento: nuestro propio enfoque permite que un cliente configure las redes abiertas, seguras y de xPSK en los puntos de acceso con los que ya cuenta el sitio, junto a la red que opera actualmente, para luego evaluar los resultados basándose en los tickets y la evidencia de auditoría antes de continuar con la implementación.
Hay tres preguntas que conviene responder por escrito antes de que alguien configure un switch. ¿Pueden nuestros dispositivos almacenar certificados? ¿Quién los renueva y cómo sabremos si eso deja de ocurrir? ¿Cómo se manifiesta el primer intento fallido de conexión y quién lo soluciona? Si puede responder a estas preguntas con nombres y fechas, la configuración de los puertos será la parte fácil.
Si está listo para migrar el WiFi para empleados de contraseñas compartidas a un acceso basado en certificados, Purple Access ejecuta el SSID seguro en los puntos de acceso que ya posee, con certificados EAP-TLS entregados por su MDM y Cloud RADIUS asignando cada dispositivo a la VLAN correcta según su identidad, y rechaza a los empleados salientes cuya cuenta haya sido deshabilitada. Puede implementar una prueba piloto de red abierta, segura y xPSK en una sola ubicación junto a su red actual, y luego evaluar los resultados a través de los tickets y la evidencia de auditoría antes de ir más allá. Visite Purple Access para planificar esa primera ubicación.


