
8 risques de sécurité liés au BYOD et comment les atténuer
Published
Le lundi, un téléphone d'employé se connecte au réseau WiFi d'un établissement avec un mot de passe réservé au personnel mémorisé, une session active sur le système de réservation et une application installée hors de la boutique officielle. Le téléphone a deux versions de système d'exploitation de retard. Si l'authentification lui ouvre l'accès à un réseau qui dessert également les caisses, les caméras ou les contrôleurs d'accès, les habitudes de mise à jour de son propriétaire deviennent un risque de sécurité opérationnelle.
La sécurité du BYOD est avant tout un problème d'admission. L'organisation ne contrôle peut-être pas les mises à jour du téléphone ni la personne qui l'utilise, mais elle peut contrôler l'identité présentée au moment de la connexion, les identifiants délivrés, le réseau que l'appareil peut atteindre, et veiller à ce qu'un échec au contrôle de posture entraîne un refus d'accès avant tout transfert de trafic.
Pour les exploitants multisites, chaque risque ci-dessous est associé à un contrôle réseau qui peut être configuré et prouvé : identité, certificat ou clé individuelle, attribution VLAN, contrôle de posture ou filtrage. Le compromis est d'ordre pratique : des contrôles plus stricts réduisent l'exposition, mais les appareils qui ne peuvent pas y répondre nécessitent une voie d'accès distincte et restreinte. La majeure partie du travail relève de la politique et de la configuration réseau, et non du remplacement des points d'accès. Si vous souhaitez avoir une vision globale de l'environnement de travail avant de toucher au WLAN, l'approche de TekRecruiter en matière de sécurité du lieu de travail constitue un guide utile. Commencez ensuite par le point de connexion.
Table des matières
- 1. Appareils personnels non gérés et non mis à jour
- 2. Fuite de données due au mélange des données professionnelles et personnelles
- 3. Identifiants partagés et faibles sur les appareils personnels
- 4. Points d'accès non autorisés et écoute clandestine WiFi
- 5. Mouvement latéral à partir de réseaux plats ou mal segmentés
- 6. Perte ou vol d'appareils sans effacement à distance
- 7. Applications malveillantes, installées hors magasin officiel ou jailbreakées
- 8. Conflits de confidentialité, de surveillance et de conformité
- Comparaison des huit risques liés au BYOD par cause, exposition et contrôle principal
- Votre séquence de renforcement du BYOD avant la connexion du prochain appareil
1. Appareils personnels non gérés et non mis à jour
Les smartphones, tablettes et ordinateurs portables personnels ignorent les correctifs, ne disposent pas de chiffrement de disque par défaut et n'apparaissent jamais dans le même inventaire qu'un ordinateur portable d'entreprise. Un téléphone non corrigé qui s'associe au SSID du personnel constitue un point d'ancrage que vous ne pouvez pas corriger vous-même, et vous ne pouvez souvent pas attester de son état de sécurité avant d'accorder l'accès.
L'ampleur du phénomène ne se limite plus à une simple nuisance sur un seul site. Le rapport Data Breach Investigations Report 2025 de Verizon a analysé plus de 22 000 incidents de sécurité et 12 000 violations confirmées dans le monde entier entre le 1er novembre 2023 et le 31 octobre 2024, relevant notamment l'usurpation d'identifiants, l'ingénierie sociale, l'exploitation de vulnérabilités, les risques liés aux tiers et les ransomwares. Les appareils personnels constituent désormais des points d'accès habituels, et dans un modèle BYOD, vous pouvez contrôler l'authentification tandis que le propriétaire contrôle la mise à jour de l'OS, la sauvegarde et l'accès de tiers au téléphone.
Le téléphone d'un stand de concession dans un stade utilisant une version de iOS antérieure de deux générations en est l'exemple type. Il transmet un mot de passe partagé, puis se retrouve sur le même domaine de diffusion que le VLAN de caisse parce que personne n'a conditionné la connexion à la version ou au chiffrement. Vous ne vous en apercevez que lors d'un incident, et non lors de l'intégration.
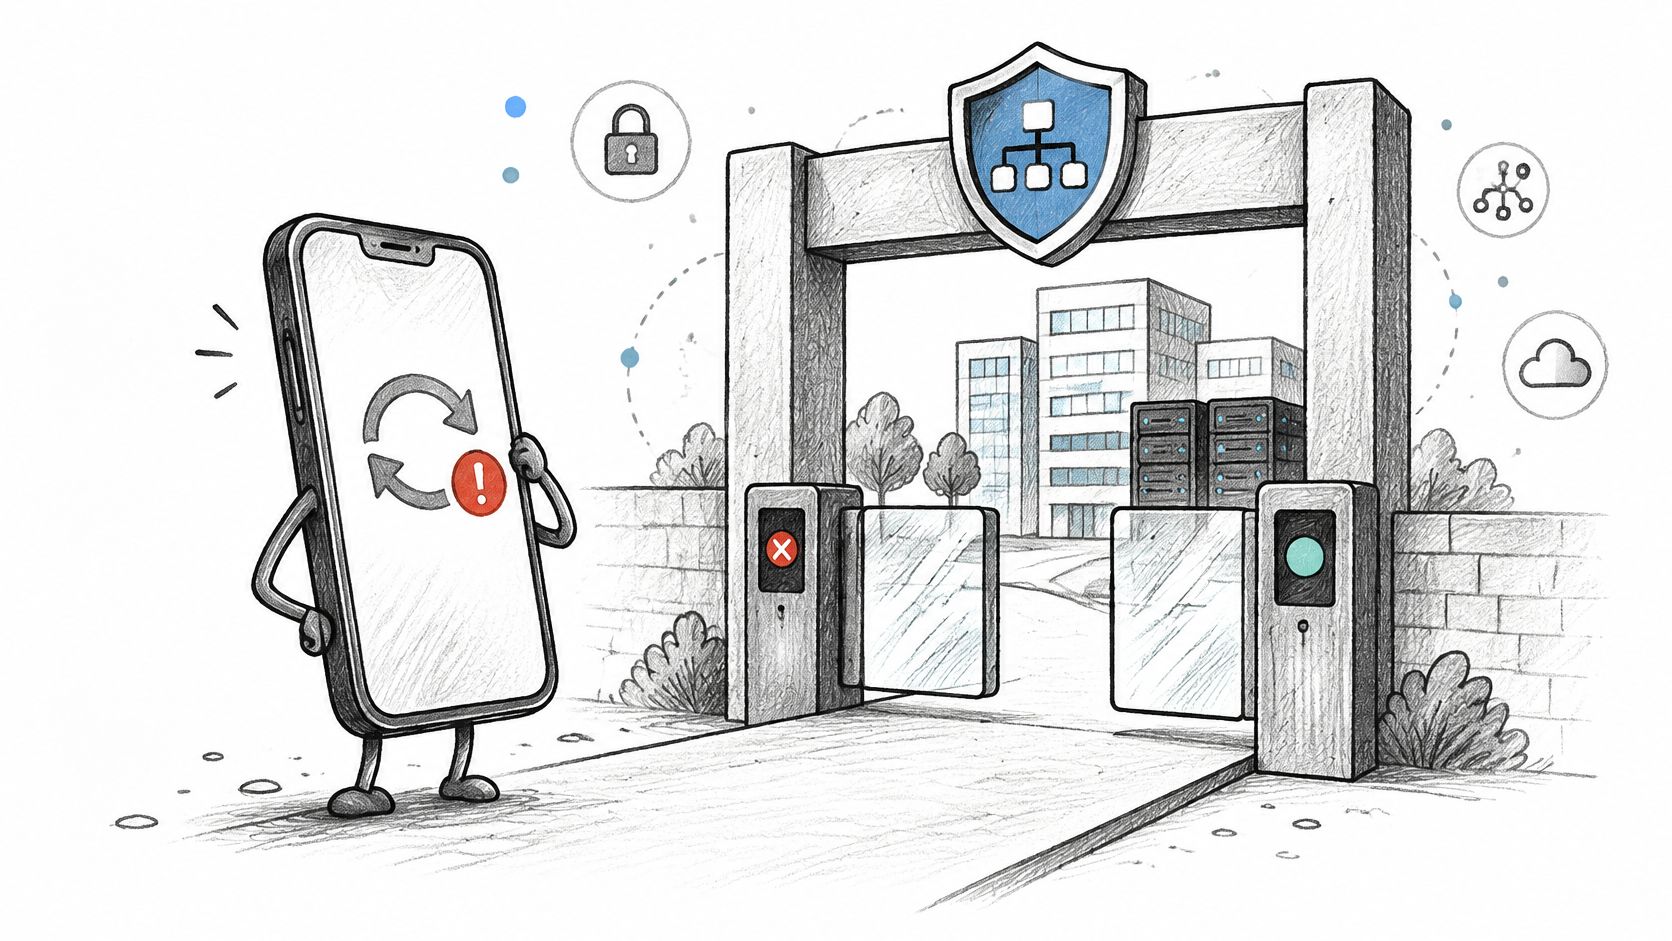
Ce que vous appliquez avant l'existence du certificat
La prise de contrôle totale de l'appareil n'est pas le bon objectif sur un téléphone personnel. Les politiques de conformité Microsoft Intune et la conformité Jamf peuvent bloquer le WiFi et la messagerie jusqu'à ce que l'OS et le chiffrement atteignent le niveau requis. Les profils professionnels Android Enterprise et Apple User Enrollment vous permettent d'exiger un verrouillage de l'écran et une version minimale de l'OS sans prendre le contrôle de l'ensemble du terminal. Je ne délivrerais pas de certificat EAP-TLS, ni de clé xPSK, tant que cette vérification n'est pas validée. L'authentification WiFi basée sur des certificats est ce qui transforme un simple « veuillez mettre à jour » en une tentative de connexion que le serveur RADIUS peut refuser.
Règle pratique : définissez par écrit la configuration minimale requise pour l'OS et le chiffrement, appliquez-la dans le MDM, et transmettez seulement ensuite les identifiants qui permettent d'accéder au SSID sécurisé.
Les appareils non conformes ou non enrôlés ne doivent pas partager l'accessibilité avec les terminaux gérés. L'attribution basée sur l'identité VLAN les place sur un segment dédié uniquement à Internet. Publiez la date limite de mise à jour et une notice d'auto-assistance en deux étapes pour éviter que le service d'assistance ne devienne le processus de correctif. Le coût pour le support est bien réel : vous recevrez des appels de personnes refusant d'effectuer les mises à jour. Ce coût reste bien inférieur à celui consistant à traiter chaque téléphone personnel comme un terminal de confiance.
2. Fuite de données due au mélange de données professionnelles et personnelles
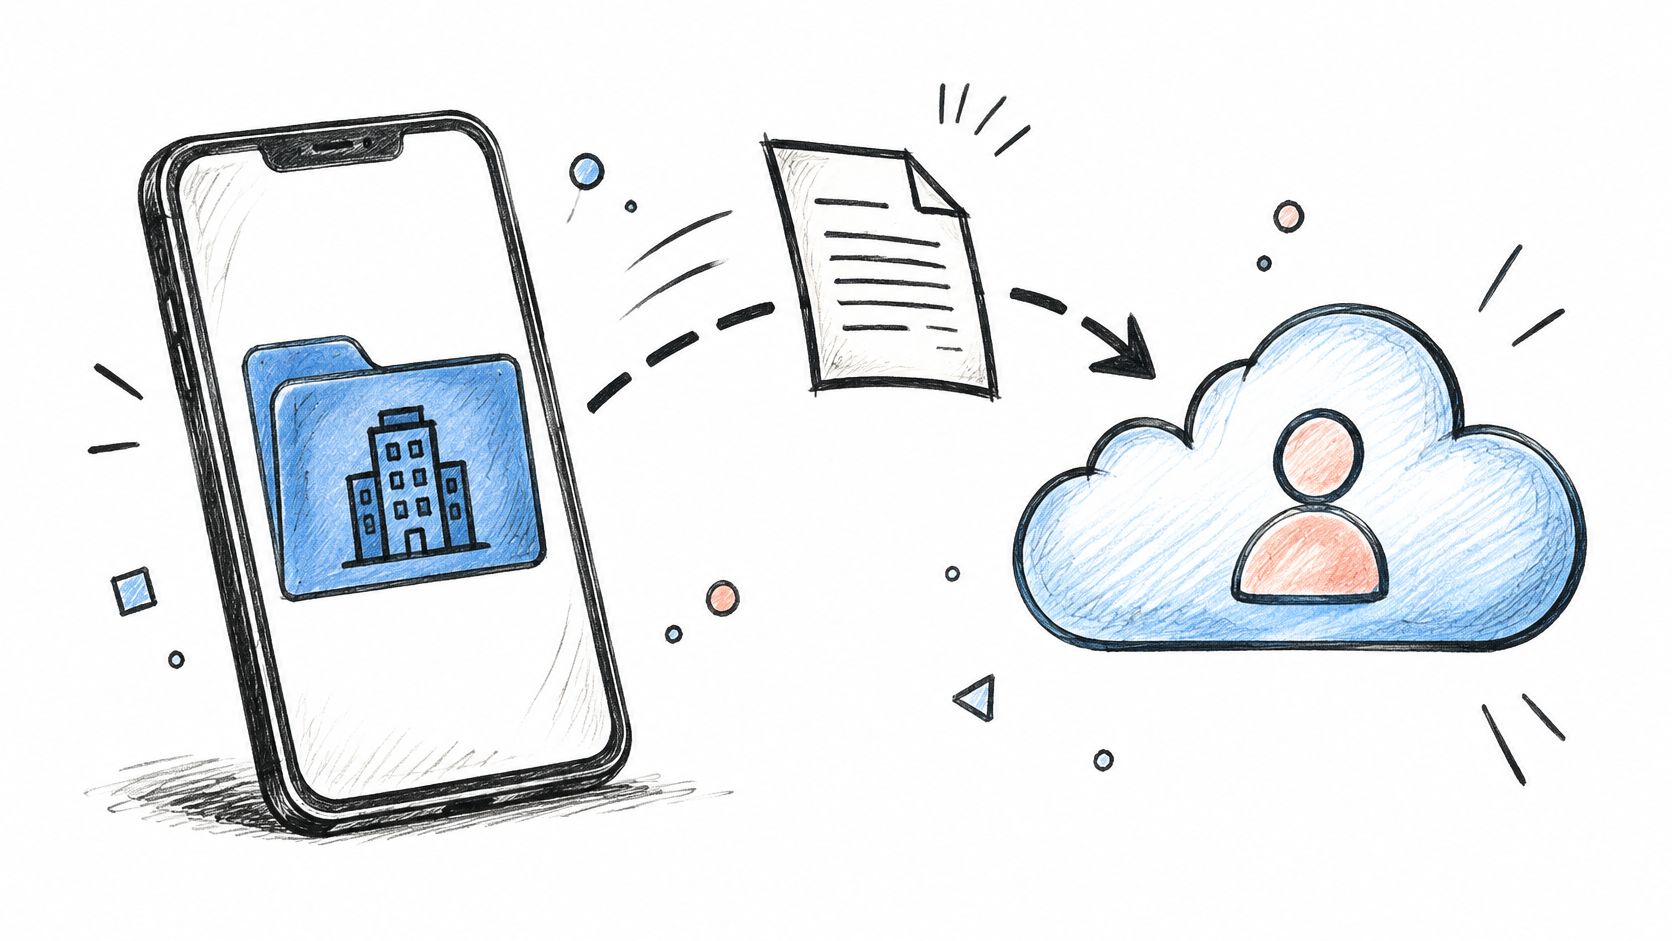
Un responsable de permanence enregistre l'audit de nuit dans un dossier Drive personnel pour le terminer dans le train. Le dossier se synchronise avec un PC personnel hors du contrôle de l'organisation. Si l'audit contient des données relatives aux clients, celles-ci peuvent y demeurer après le départ du responsable, sans aucun moyen fiable de localiser ou de supprimer la copie.
Le rapport de synthèse DBIR 2025 de Verizon's a révélé que 46 % des systèmes compromis contenant des identifiants d'entreprise étaient des systèmes non gérés hébergeant à la fois des identifiants personnels et professionnels, un schéma qu'il associe très probablement au BYOD ou à des appareils d'entreprise utilisés en dehors de la politique de sécurité. Un inventaire des terminaux ne peut pas indiquer quel profil de navigateur, gestionnaire de mots de passe ou application personnelle détient un identifiant d'entreprise.
Séparer les données, puis limiter l'effacement
Les profils professionnels Android Enterprise et l'enrôlement des utilisateurs iOS User Enrollment maintiennent les applications de l'entreprise dans un espace géré. Un effacement sélectif permet de supprimer les données professionnelles sans effacer les photos personnelles. Les stratégies de protection des applications Intune peuvent bloquer le copier-coller et empêcher le partage de documents professionnels avec des applications non gérées. Configurez les applications gérées pour conserver les fichiers de l'entreprise dans l'espace professionnel, puis précisez clairement dans la charte informatique ce que l'organisation peut consulter et ce qu'elle n'effacera pas.
Le contrôle du réseau s'effectue au niveau des applications, et non sous la forme d'un accès étendu au réseau local (LAN). Un téléphone qui a besoin de la messagerie et d'une application de planning ne doit pas également pouvoir accéder aux partages de fichiers, aux caméras ou au serveur de gestion immobilière. Pour une approche connexe du traitement des données lors des transactions, consultez les recommandations de sécurité des données de Bizbe pour les fusions-acquisitions. Journalisez l'identité de l'utilisateur, l'identifiant de l'appareil et les applications autorisées sur cet appareil. Ces enregistrements peuvent prouver l'accès aux données professionnelles et leur suppression, sans inspecter les photos personnelles.
3. Identifiants partagés et faibles sur les appareils personnels
Une simple phrase secrète WPA2 inscrite sur un tableau blanc n'est pas un identifiant. C'est un secret partagé. Un seul téléphone égaré, un départ d'employé ou un navigateur ayant enregistré la clé compromet chaque appareil qui l'utilise, et il vous est impossible d'identifier qui s'est connecté à 02 h 14. Les identifiants enregistrés dans les navigateurs et les mots de passe réutilisés constituent la même défaillance du côté de l'identité.
Des identifiants volés ou compromis étaient impliqués dans 16 % des violations de l'étude Cost of a Data Breach 2024 d'IBM, ce qui en fait le vecteur d'attaque initial le plus courant de cette étude. Ces incidents ont coûté en moyenne 4,81 millions USD et ont nécessité en moyenne 292 jours pour être identifiés et maîtrisés, soit le délai le plus long enregistré pour un vecteur d'attaque initial. Ce même ensemble de recherches menées par IBM a également constaté une réutilisation massive des mots de passe d'un compte à l'autre. Un jeton dérobé sur un téléphone personnel est réutilisé pour la messagerie, le VPN et l'application du site, et reste indétecté pendant des mois.
Les clés prépartagées échouent à la fois à l'audit et lors d'un incident. Vous ne pouvez pas révoquer une personne sans renouveler la clé de tous les collaborateurs qui doivent encore travailler pendant l'équipe.
L'exigence 2.3.2 de PCI DSS v4.0.1 prévoit que les clés sans fil changent dès qu'une personne les connaissant s'en va. Une clé partagée rend cela irréalisable dans les étages d'un hôtel ou dans les couloirs de service d'un centre commercial. Le contrôle qui permet de répondre à cette exigence repose sur des identifiants par entité.
Remplacez le secret partagé, puis journalisez la révocation
- Personnel : Basculez les utilisateurs de confiance vers 802.1X avec des certificats EAP-TLS issus du MDM. Ce qu'est l'authentification 802.1X, c'est la liaison que vous pouvez désactiver directement depuis le compte de l'annuaire, et non par une rotation de mot de passe à 1 h du matin.
- Appareils personnels et IoT : Émettez un xPSK avec une clé unique par appareil, locataire ou concession, liée à un VLAN. Un départ révoque une clé.
- Portails d'intégration : Exigez une MFA résistante au phishing, des clés d'accès (passkeys) ou des identifiants matériels sur tout SSO ou portail captif générant un accès réseau. L'utilisation d'un gestionnaire de mots de passe d'entreprise vous évite d'avoir la même phrase secrète sur le navigateur personnel et sur l'application professionnelle.
- Preuves : Journalisez l'identité, l'identifiant de l'appareil, la méthode d'authentification, le segment attribué et l'état de révocation. Examinez les départs le jour même de la clôture du compte dans l'annuaire.
Les sites hôteliers et résidentiels le font déjà pour leurs résidents. La clé d'un locataire expire avec son bail. Le personnel ne devrait pas être soumis à un modèle moins performant que celui des occupants des chambres.
4. Points d'accès non autorisés et WiFi écoute clandestine
Le téléphone d'un collaborateur se connecte à un réseau WiFi familier en apparence lors d'un événement à forte affluence. Si un pirate a copié le SSID du lieu, le téléphone peut se connecter à ce point d'accès non autorisé et exposer le trafic à une interception. Un portail captif d'apparence authentique peut également inciter un utilisateur à divulguer ses identifiants ou sa session.
Les failles KRACK de 2017 ont montré que des vulnérabilités dans le handshake WPA2 pouvaient permettre le déchiffrement du trafic ou l'injection de paquets sur les appareils concernés et non corrigés. Le risque opérationnel se concentre sur les téléphones qui rejoignent automatiquement les réseaux et sur les utilisateurs qui acceptent des invites de certificat inattendues.
Un téléphone de réception se connectant à un faux SSID du personnel peut compromettre l'accès au système de réservation. Formez les équipes à s'arrêter devant un avertissement inattendu de certificat et mettez à leur disposition un réseau sécurisé où l'authentification vérifie le réseau plutôt que de se fier à son nom.
Regardez la démonstration pratique ci-dessous pour découvrir comment un jumeau malveillant (« evil twin ») peut imiter un point d'accès légitime.
Cesser de faire confiance à la chaîne SSID
Passpoint et OpenRoaming prennent en charge un accès invité sécurisé sans portail captif. Pour le personnel et les autres utilisateurs de confiance, les certificats EAP-TLS assurent l'authentification réseau lors de la connexion. Purple Access prend en charge Passpoint et OpenRoaming sur son réseau sécurisé, ainsi que les certificats EAP-TLS distribués via un MDM.
Maintenez le micrologiciel des points d'accès à jour et surveillez les points d'accès inattendus diffusant votre SSID, en particulier lors d'événements où des radios temporaires peuvent faire leur apparition. Ces mesures réduisent l'exposition aux radios pirates, mais ne remplacent pas la formation des utilisateurs : une invite de certificat inattendue doit interrompre la connexion, et non inciter à cliquer.
Le nom d'un réseau invité est public par définition. Le contrôle clé consiste à déterminer si l'appareil peut authentifier le réseau et si l'accès est accordé sur la base d'une identité de confiance, et non d'un SSID familier.
5. Mouvement latéral à partir de réseaux plats ou mal segmentés
Un appareil personnel compromis se comporte comme un scanner doté d'une association réseau valide. Sur un réseau plat, il peut voir les terminaux de point de vente, les caméras, les automates de gestion du bâtiment et le serveur utilisé par le responsable de nuit pour les remboursements par carte. Les sites événementiels et les immeubles résidentiels collectifs sont les configurations les plus critiques, car les visiteurs, les résidents, le personnel et les objets connectés partagent déjà les mêmes locaux techniques et souvent le même VLAN.
L'intrusion chez Target en 2013 reste le cas d'école encore cité par les opérateurs, même s'il ne s'agissait pas de BYOD. Les attaquants ont utilisé des identifiants dérobés à un fournisseur CVC et ont opéré un déplacement latéral vers les systèmes de paiement car ces réseaux n'étaient pas isolés. Les hôtels et les stades qui pontent encore le WiFi invité vers le trafic des caisses et des caméras reproduisent cette topologie, avec un terminal plus vulnérable.
Mappez les rôles avant d'ajouter des SSID
Dessinez la cartographie sur une seule page par établissement. Les invités, le personnel, les caisses, les caméras, les résidents et les capteurs disposent chacun d'un VLAN. RADIUS renvoie le VLAN à partir de l'identité ou de la catégorie d'appareil, évitant ainsi qu'un téléphone ne se retrouve sur le segment des caisses parce que quelqu'un a sélectionné le mauvais SSID par précipitation. La segmentation par VLAN constitue le contrôle que vous pouvez tester, et non un simple schéma figurant sur une diapositive.
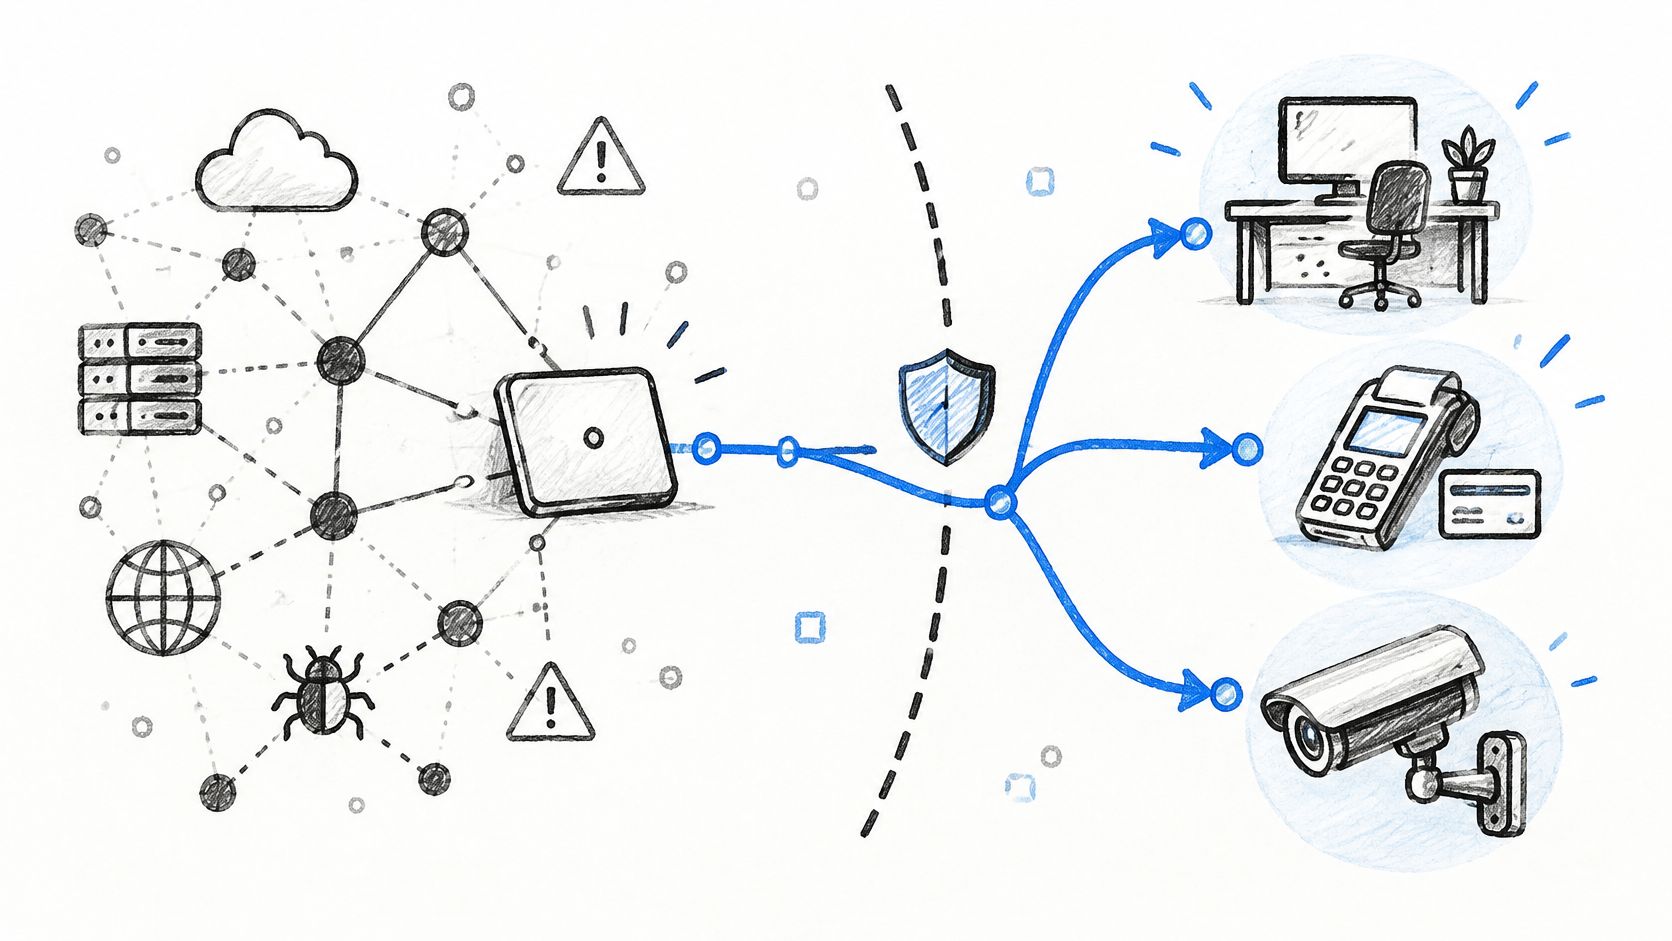
Exécutez une analyse interne depuis un téléphone de test BYOD après chaque basculement. Si ce téléphone peut accéder à une caméra, un verrou ou un système de paiement VLAN, la segmentation a échoué, indépendamment de ce qu'indique le document de conception. Le moindre privilège au niveau de la couche 2 coûte moins cher que d'expliquer un déplacement latéral à un réseau de cartes bancaires. Le compromis au niveau du support implique des étendues DHCP supplémentaires et des règles de pare-feu entre les VLAN. Effectuez cet effort une fois par modèle de site, puis clonez-le. Ne négociez pas un réseau plat simplement parce qu'un intégrateur trouve le routage inter-VLAN contraignant.
6. Perte ou vol d'appareils sans possibilité d'effacement à distance
Les téléphones se déplacent dans les poches, les VTC et les bars d'hôtels. Un ordinateur portable d'entreprise reste généralement rangé dans un sac, souvent muni d'un câble antivol. Ce n'est pas le cas d'un téléphone personnel. S'il contient un profil VPN, des identifiants WiFi, une session de messagerie ou des fichiers en cache, la personne qui s'en empare hérite de ces accès jusqu'à ce que vous les révoquiez. Sans enrôlement, impossible de localiser, verrouiller ou effacer l'appareil, et tout retard de signalement prolonge cette fenêtre de vulnérabilité.
La perte de matériel est une réalité, mais ce n'est pas l'incident que la plupart des partenaires constatent en premier. D'après une enquête menée auprès de 319 MSP américains, 55 % avaient fait face à au moins un incident de sécurité lié au BYOD au cours des 24 derniers mois, dont 16 % signalant une violation de données confirmée, selon le rapport Aura sponsorisé par CRN sur les opportunités du BYOD. Parmi les MSP ayant subi un incident, le vol d'identifiants ou la compromission de compte était le cas le plus fréquemment signalé (45 %), suivi de la compromission de la messagerie ou des e-mails (42 %), des malwares (40 %) et, en dernière position, des appareils perdus ou volés (29 %). Cet échantillon reflète l'observation des MSP et non un recensement exhaustif des entreprises mondiales, il doit donc être considéré comme une tendance. Cette tendance indique que l'effacement à distance n'est pas le cœur du programme. C'est la révocation qui l'est.
Le téléphone d'un employé d'étage oublié sur un plateau de service en chambre est le cas typique du mardi. Il contient un accès WiFi pour le WiFi SSID du personnel et un jeton d'accès aux e-mails. Vous ne récupérerez pas le combiné avant l'équipe suivante.
Révoquez l'identifiant réseau dès que vous êtes informé(e)
L'effacement sélectif du conteneur professionnel par Intune ou Jamf convient lorsque l'appareil a été enrôlé. Le verrouillage d'activation et Localiser aident le propriétaire à récupérer son téléphone. Ils ne remplacent pas votre capacité à révoquer immédiatement l'accès au réseau. Exigez un signalement dans un délai précis, via un numéro de téléphone unique ou une file d'attente de tickets dédiée, plutôt que de dépendre d'un responsable qui « en parlera demain ».
- Certificats et xPSK : révoquez le certificat WiFi et la clé par appareil dès que la perte est signalée. Les certificats à courte durée de validité réduisent le risque si le signalement est tardif.
- Sessions : fermez les sessions SSO et les jetons d'actualisation de cet utilisateur, plutôt que de procéder à une réinitialisation générale du mot de passe qui bloquerait le reste de l'étage.
- Enregistrement : notez qui a autorisé la révocation et à quel moment. Cette ligne constitue la preuve, et non une capture d'écran d'effacement à distance impossible à produire sur un téléphone non enrôlé.
Un effacement à distance impossible à exécuter ne constitue pas un contrôle. Une clé révocable sans devoir reconfigurer tout le bâtiment en est un.
L'enrôlement MDM de chaque téléphone personnel semble élégant en théorie, mais échoue dans l'hôtellerie et le travail temporaire, où le personnel travaille une semaine avant de partir. Pensez votre approche pour l'appareil que vous ne reverrez jamais.
7. Applications malveillantes, installées hors magasin officiel et débridées
Un téléphone personnel peut installer des applications depuis un magasin non officiel, charger un fichier APK en sideloading, ou fonctionner en mode jailbreaké ou rooté. Ces situations affaiblissent le bac à sable applicatif (sandboxing) et la signature de code. Un logiciel malveillant peut alors lire les données d'autres applications, intercepter le trafic ou dérober des jetons. Une application « légitime » demandant des autorisations démesurées cause des dégâts similaires, de manière plus discrète. Le téléphone s'associe ensuite à votre réseau et introduit le problème en interne.
Le Mobile Security Index 2025 de Verizon indique que 70 % des appareils mobiles touchés par une attaque étaient personnels et non fournis par l'entreprise. Parmi les entreprises, 52 % ont subi une cyberattaque mobile ayant entraîné une interruption de service, et 47 % ont attribué une compromission en partie au comportement des utilisateurs, tel que le phishing, le smishing ou l'installation d'applications non autorisées. La porte d'entrée est l'utilisateur qui installe un élément, et pas seulement un correctif manquant.
Imaginez un responsable de magasin qui installe un « assistant de planning » non officiel parce que l'application officielle manque d'ergonomie. L'assistant demande des droits d'accessibilité et d'accès aux SMS. Il cohabite désormais avec le profil du WiFi du personnel WiFi. Les logiciels malveillants de type cheval de Troie bancaire exploitent cette méthode d'installation latérale depuis des années. Votre caisse VLAN ne devrait jamais être le prochain relais si le contrôle de posture indique que le système d'exploitation est compromis.
Refuser la connexion lorsque la plateforme est compromise
Une solution de défense contre les menaces mobiles telle que Lookout ou Microsoft Defender for Endpoint sur mobile peut signaler les appareils rootés ou jailbreakés. Reliez ce signal au contrôle d'admission. Le MDM doit bloquer les appareils jailbreakés ou rootés sur le réseau d'entreprise SSID, et l'accès conditionnel doit refuser l'authentification lorsque la règle de conformité échoue. Limitez les applications d'accès aux ressources de l'entreprise aux magasins gérés. Vérifiez les autorisations de tout ce qui touche aux données des invités, aux références de paiement ou aux e-mails.
Le filtrage reste essentiel après la connexion. Une politique DNS ou de sécurité Web sur le VLAN du personnel bloque les domaines malveillants connus, même lorsque le téléphone n'est pas entièrement géré. Ne vous fiez pas à un e-mail annuel rappelant « de ne pas installer d'applications non officielles ». La véritable méthode exécutoire repose sur un contrôle de posture non validé et un VLAN qui n'a pas accès aux caisses, aux caméras ou aux appareils résidents.
8. Conflits de confidentialité, de surveillance et de conformité
Chaque contrôle ci-dessus requiert un certain niveau de visibilité : version de l'OS, état du jailbreak, identité des certificats, conformité des applications, journaux DNS. Si vous en collectez trop, vous enfreignez la vie privée des employés ainsi que les obligations de minimisation des données prévues par le GDPR ou le CCPA. Si vous en collectez trop peu, vous ne pourrez pas justifier ce que vous avez recueilli, pourquoi, ni quand vous l'avez effacé. Des règles d'effacement floues transforment facilement un incident de sécurité en litige prud'homal.
Une étude de la Queensland University of Technology détaille des travaux menés auprès de 542 employés aux États-Unis, en Allemagne et en Corée du Sud, montrant que les considérations juridiques influencent de manière significative l'évaluation des risques liés au BYOD, parallèlement aux inquiétudes relatives à l'exposition des e-mails, photos, localisations et applications. Le National Cybersecurity Center of Excellence du NIST met en avant trois risques sous-évalués dans cette même problématique : la visibilité de l'employeur sur les appareils personnels, le transfert de données personnelles vers l'employeur ou des outils d'analyse tiers, et les réinitialisations d'usine effaçant les données privées. Les employeurs du Royaume-Uni et de l'UE publiant une politique de BYOD alignée sur les attentes de l'ICO et du GDPR se contentent du strict minimum. Cyber Essentials De plus, selon les normes applicables, un contrôle documenté des appareils et des accès réseau est exigé, ce qui implique des journaux d'événements, et non de simples suppositions.
Un gestionnaire de résidences étudiantes qui « surveille le réseau » et conserve l'intégralité de l'historique DNS des résidents pendant un an, sans objectif précis, constitue un scénario défaillant. Tout comme le gestionnaire qui efface entièrement un téléphone au terme d'un bail sans avoir jamais défini qui pouvait autoriser cette action.
Collecter la connexion, pas la vie privée
Limitez la télémétrie à l'état de conformité, à l'identité réseau, au segment attribué et aux requêtes DNS de sécurité sur la politique de l'entreprise. Ne collectez pas la navigation personnelle sur un réseau résidentiel VLAN pour donner l'impression qu'un tableau de bord est actif. Publiez le périmètre, la durée de conservation et les limites d'effacement dans la politique BYOD. Enregistrez le consentement lors de l'intégration des invités et du BYOD, et conservez le journal d'audit pendant une période définie. Autorisez un effacement par écrit et veillez à ce que l'effacement ne concerne que le conteneur professionnel et non une réinitialisation aux paramètres d'usine, sauf accord du propriétaire.
Le coût d'une politique claire pour le support réside dans un écran d'intégration plus long. Le coût d'une politique floue est un organisme de réglementation, un syndicat ou un résident en mesure de prouver que vous avez supprimé ses photos. La protection de la vie privée dès la conception est ici une décision réseau : conteneur d'entreprise et journaux de sécurité, et non surveillance de l'ensemble de l'appareil.
Comparaison des huit risques du BYOD par cause, exposition et contrôle principal
| Risque | Cause fondamentale | Personnes ou entités exposées | Mesure de contrôle principale | Effort de mise en œuvre |
|---|---|---|---|---|
| Appareils personnels non gérés et sans correctifs | Logiciels obsolètes et paramètres de sécurité incohérents | Réseaux d'entreprise et de sites | Appliquer la conformité des appareils via un MDM et un accès conditionnel | Modéré ; nécessite l'enrôlement et de l'assistance |
| Fuite de données due au mélange de données professionnelles et personnelles | Les données professionnelles se mélangent aux applications personnelles et au stockage cloud | Données sensibles de l'organisation et confidentialité des employés | Utiliser des profils de travail gérés, des contrôles d'applications et l'effacement sélectif | Modéré ; nécessite une politique et l'adhésion des utilisateurs |
| Identifiants partagés et faibles sur les appareils personnels | Mots de passe réutilisés et clés WiFi partagées | Réseaux et utilisateurs dépendant d'identifiants partagés | Utiliser EAP-TLS ou des clés uniques par appareil, avec MFA pour l'intégration | Modéré ; nécessite une gestion des identifiants |
| Points d'accès non autorisés et écoute clandestine sur le WiFi | Connexion automatique à des réseaux usurpés et connexions non chiffrées | Utilisateurs sur des réseaux WiFi publics, invités et ouverts | Utiliser Passpoint ou OpenRoaming et un chiffrement authentifié | Modéré ; nécessite une configuration réseau et la sensibilisation des utilisateurs |
| Déplacement latéral à partir de réseaux plats ou mal segmentés | Les appareils BYOD peuvent accéder aux systèmes sensibles sur des réseaux plats | Systèmes d'entreprise, de paiement, de caméras et de gestion des bâtiments | Segmenter les réseaux et attribuer des VLAN en fonction de l'identité | Élevé ; nécessite une planification et des tests de compatibilité |
| Perte ou vol d'appareils sans effacement à distance | Les appareils perdus conservent les sessions, les identifiants ou les données en cache | Comptes d'entreprise et données accessibles depuis l'appareil | Révoquer rapidement les identifiants de l'appareil et effacer sélectivement les données gérées | Modéré ; nécessite l'enrôlement et un processus de réponse |
| Applications malveillantes, installées par sideloading ou jailbreakées | Applications non vérifiées ou protections du système d'exploitation affaiblies | Réseaux d'entreprise et données consultées par l'appareil | Bloquer les appareils non conformes et restreindre l'installation d'applications | Modéré ; nécessite une détection des menaces et l'ajustement des politiques |
| Conflits de confidentialité, de surveillance et de conformité | Surveillance et collecte de données floues ou excessives | Employés, invités et l'organisation | Publier des politiques transparentes et limiter la collecte aux données nécessaires | Modéré ; nécessite un travail sur les politiques, le plan juridique et les audits |
Votre séquence de durcissement BYOD avant la connexion du prochain appareil
Effectuez ces étapes dans l'ordre. Passer directement à la suite est la meilleure façon pour les équipes d'acheter un outil de surveillance tout en continuant de partager un seul mot de passe WiFi.
Remplacez d'abord les clés WiFi partagées. Le personnel passe à un réseau WPA-Enterprise SSID sans mot de passe avec EAP-TLS provenant de la solution MDM que vous utilisez déjà. Les objets connectés, les locataires, les caisses et les serrures passent à des clés xPSK uniques. Un départ équivaut à une révocation, et le problème de conformité PCI relatif aux clés partagées disparaît, car vous n'avez plus à renouveler un secret connu de toute l'équipe. Lors de la nuit de bascule, les ordinateurs portables et téléphones gérés récupèrent leur certificat et se connectent de manière autonome. Les téléphones personnels auxquels vous faites confiance mais qui ne sont pas enrôlés peuvent installer un pass WiFi. Chaque caisse reçoit sa propre clé une fois pour toutes et n'a pas besoin d'être reconfigurée lorsqu'un collaborateur quitte l'entreprise.
Segmentez ensuite par identité. Les invités restent sur la voie d'intégration ouverte. Le personnel arrive sur un VLAN défini par son groupe d'annuaire. Les caisses, les caméras, les serrures et les capteurs se trouvent sur des VLAN associés à des clés que ces invités ne voient jamais. Si un agent d'entretien ne dispose pas de MDM, il s'authentifie une fois et obtient un laissez-passer. Il ne doit toujours pas voir le VLAN des caméras. Testez cette configuration à l'aide d'un scan depuis un téléphone, et non avec une capture d'écran de topologie.
Conditionnez l'admission à la posture de sécurité en troisième lieu. La version minimale du système d'exploitation, le chiffrement et le blocage des appareils jailbreakés ou rootés sont vérifiés avant que le certificat ne soit approuvé. Tout appareil qui enfreint la règle est refusé lors de l'authentification, à chaque connexion, et non après avoir déjà obtenu un bail DHCP sur le réseau du personnel. C'est l'Accès conditionnel qui fait office de contrôle. Pas un document PDF de politique interne.
Ajustez la surveillance en dernier lieu et veillez à ce qu'elle reste proportionnée. Journalisez l'identité, l'appareil, la méthode, VLAN et la révocation. Appliquez le blocage des menaces DNS sur le VLAN du personnel ainsi qu'une politique de filtrage de contenu lorsque le public l'exige, comme un segment d'étudiants ou d'invités. Ne conservez pas l'historique de navigation personnelle pour prouver votre rigueur.
Trois questions de préparation déterminent si vous êtes prêt. Connaissez-vous chaque appareil sur le réseau par son identité, et non par un mot de passe partagé ? Pouvez-vous révoquer un appareil sans perturber le reste de l'établissement ? Pouvez-vous prouver qui a accepté quoi, et quand, y compris le périmètre d'effacement à distance ?
Purple Access est un moyen d'appliquer cette approche sur les points d'accès dont vous disposez déjà : un réseau SSID ouvert pour les invités et l'intégration BYOD, un réseau SSID sécurisé pour le personnel et les utilisateurs de confiance, et xPSK pour les objets connectés, les résidents et les communautés, le Cloud RADIUS plaçant chaque identité sur le bon VLAN. Si vous souhaitez voir la révocation à l'œuvre plutôt que de simplement la découvrir par écrit, réservez la démonstration où un ingénieur réseau émet et révoque une clé sur un réseau en direct avec l'équipement d'un appartement : une serrure, un thermostat, un ordinateur portable invité et un téléphone du personnel.
Purple Access offre aux lieux d'accueil et aux exploitants multisites un réseau ouvert, sécurisé et xPSK WiFi sur les points d'accès que vous utilisez déjà, afin que le personnel, les invités et les appareils cessent de partager un seul mot de passe et que chaque identité soit orientée vers le VLAN prévu. C'est tout l'intérêt du contrôle d'admission présenté ici : des certificats, des clés par appareil et une connexion que vous pouvez révoquer sans avoir à renouveler les clés à l'échelle du bâtiment. Découvrez comment cette solution s'adapte à vos sites sur Purple Access.


