
Réseau invité WiFi : fonctionnement et sécurisation
Published
La recommandation classique pour le WiFi invité se résume à une liste de contrôle : déployer un second SSID, l'isoler sur son propre VLAN, cocher l'isolation des clients, fournir le mot de passe. Chaque étape est adéquate. Mais ensemble, elles ne prouvent rien.
Un réseau invité est une promesse de cloisonnement. Vous affirmez aux visiteurs, et à vous-même, qu'un téléphone se connectant au SSID du hall d'accueil ne peut pas atteindre le système de réservation, les contrôleurs d'accès, les caisses ou les caméras. Un VLAN et une case cochée attestent simplement que quelqu'un a voulu instaurer cette limite. Ils ne garantissent pas qu'elle tienne dès lors que le trafic traverse un commutateur, un routeur IPv6, un groupe de multidiffusion ou lors d'un événement d'itinérance.
Cet écart a toute son importance, car le WiFi invité a cessé d'être une simple courtoisie il y a bien longtemps. C'est désormais une infrastructure à part entière, utilisée par les personnes sur lesquelles vous en savez le moins.
Table des matières
- Qu'est-ce qu'un réseau invité WiFi et pourquoi existe-t-il ?
- En quoi un réseau invité diffère d'un réseau d'entreprise
- Choisir un modèle d'accès et le nombre de réseaux à exploiter
- Comment séparer le trafic invité et configurer le réseau
- Exemples de réseaux invités par lieu et points de défaillance
- Pourquoi l'isolation des clients doit être testée et comment procéder
- Ce qu'il faut faire cette semaine
Qu'est-ce qu'un réseau invité WiFi et quelle est sa raison d'être ?
Un réseau WiFi invité est une voie d'accès distincte pour les visiteurs, et non une preuve que leurs appareils sont privés. Il peut utiliser les mêmes points d'accès que le WiFi du personnel tout en appliquant des règles différentes sur la destination du trafic. Le nom apparaissant dans la liste WiFi d'un visiteur est la partie visible ; la configuration sous-jacente détermine ce que la connexion peut atteindre.
Dans un hôtel, les clients ont besoin d'un accès Internet dans le hall et dans leur chambre. Ils n'ont pas besoin d'accéder au système de réservation de la réception, aux ordinateurs du personnel ou aux terminaux de paiement. Un réseau invité est conçu pour séparer ces usages, tout en offrant aux visiteurs une connexion parfaitement utilisable.
Les appareils des visiteurs ne sont pas gérés. Les opérateurs peuvent ignorer si l'ordinateur portable d'un sous-traitant ou le téléphone d'un patient dispose des derniers correctifs de sécurité, ou quels autres appareils se trouvent sur le même réseau. Une connexion invitée distincte limite le risque d'accorder à ces appareils des accès réservés au personnel.
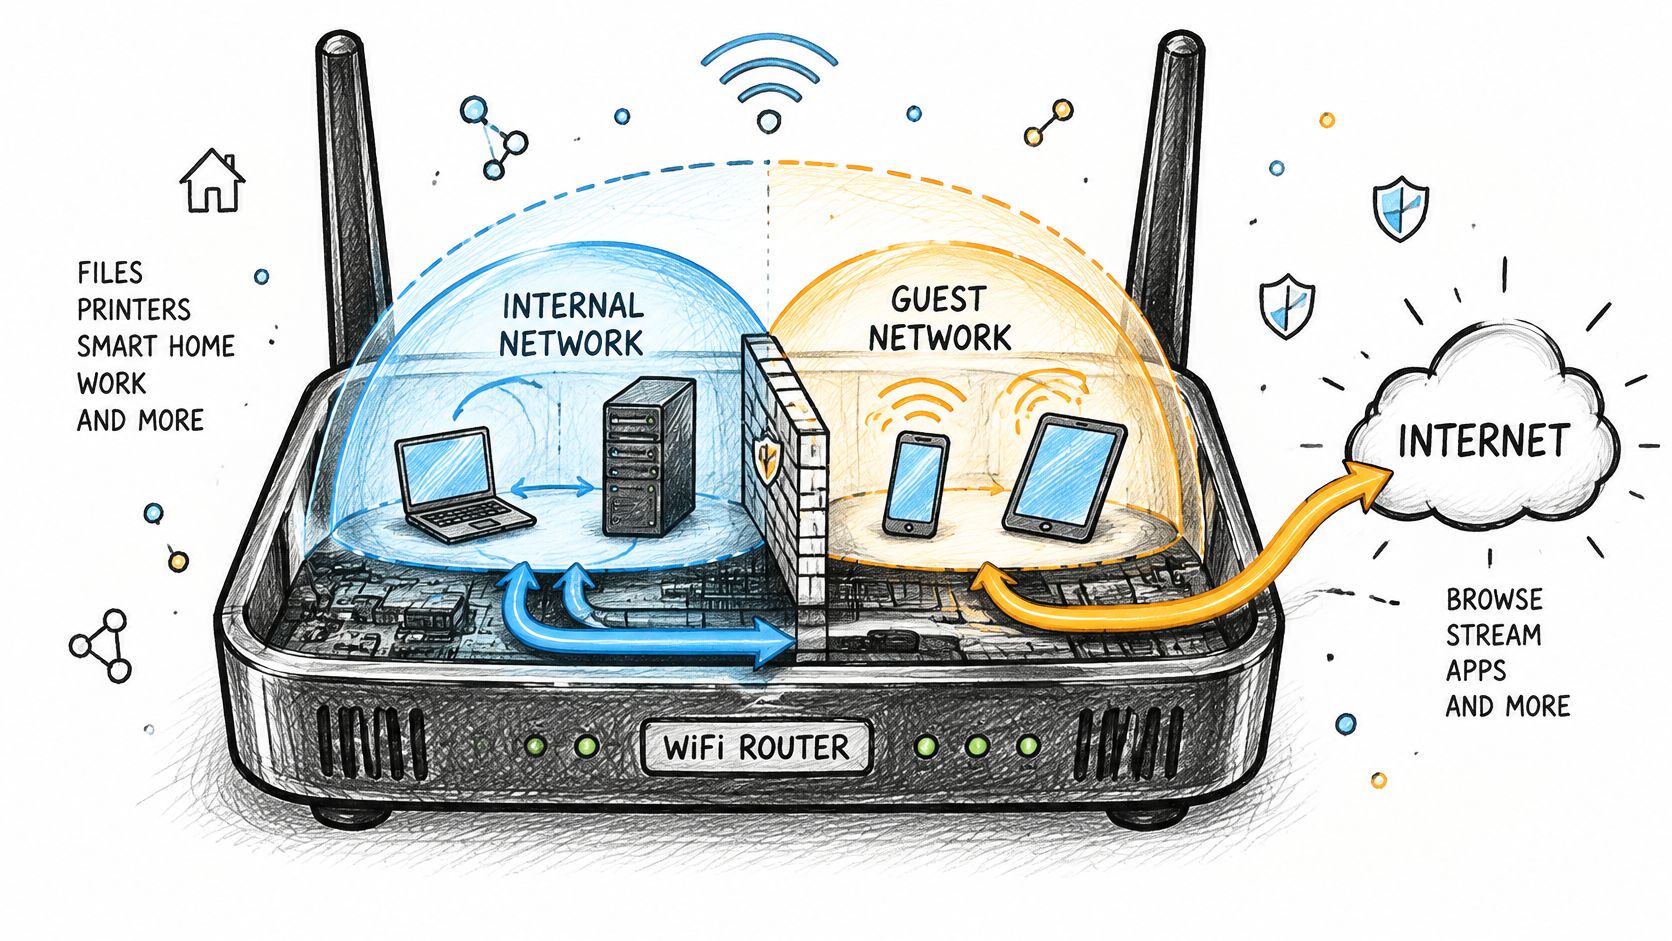
Le WiFi public s'adresse aux personnes fréquentant des lieux tels que des bureaux, des magasins, des centres commerciaux, des hôpitaux, des campus et des espaces extérieurs. Son essor répond à un besoin concret : les visiteurs s'attendent à disposer d'un accès à Internet là où ils travaillent, séjournent ou bénéficient de services.
Un réseau invité doit fournir un accès Internet sans exposer les systèmes internes. Les opérateurs doivent également déterminer comment les invités se connectent, quelles limites s'appliquent et combien de temps dure l'accès. Les VLAN et l'isolation des clients matérialisent la séparation souhaitée, mais la configuration seule ne prouve pas son efficacité.
Le test qui compte : tentez d'atteindre un hôte interne depuis un appareil invité. Si la connexion aboutit, le périmètre de sécurité a échoué. Si elle échoue, continuez à tester les chemins que les invités pourraient emprunter, y compris le trafic entre les appareils invités.
En quoi un réseau invité diffère d'un réseau d'entreprise
Un réseau d'entreprise fait confiance à l'individu et à l'appareil. Un réseau invité ne fait confiance qu'à la connexion qu'il fournit. Tout le reste découle de cette unique distinction : l'authentification, la portée, les éléments journalisés et la durée de validité de l'accès.
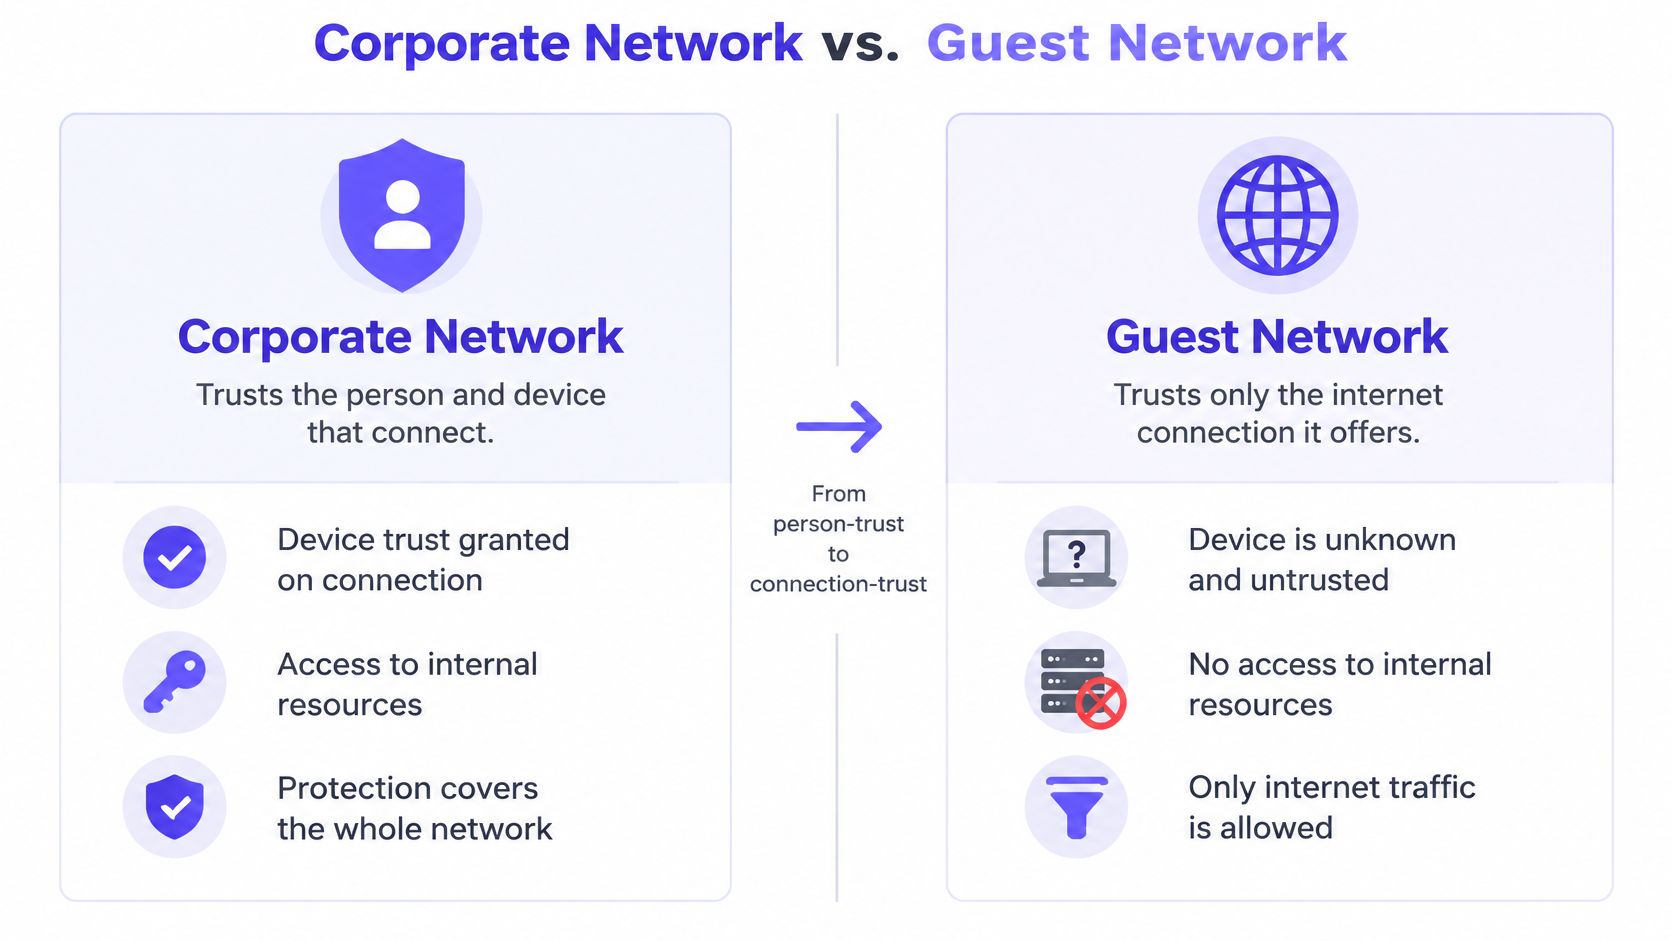
| Facteur | Réseau invité | Réseau d'entreprise |
|---|---|---|
| Qui se connecte | Visiteurs, prestataires et appareils personnels | Collaborateurs et appareils gérés par l'entreprise |
| Authentification | Portail captif, coupon ou clé invité partagée | Certificats (EAP-TLS) ou identifiants d'annuaire |
| Mot de passe partagé | Souvent oui, avec un renouvellement occasionnel | Ne doit jamais être partagé |
| Accès aux systèmes internes | Aucun, bloqué au niveau de la passerelle | Serveurs de fichiers, imprimantes, applications internes |
| Niveau de confiance des appareils | Inconnu et non géré | Géré, corrigé et inventorié |
| Journalisation et registres | Journaux de session et registres de consentement | Piste d'audit complète associée à un utilisateur désigné |
| Politique de bande passante | Plafonnée par appareil ou par session | Généralement illimitée, avec priorité aux applications métier |
| Durée de validité de l'accès | De quelques heures à quelques jours, expiration automatique | Jusqu'à la fin du contrat ou de l'emploi |
La ligne portée représente la majorité des incidents. Les clients d'entreprise ont accès aux partages de fichiers, aux imprimantes et aux applications internes car leur activité l'exige. Les clients invités doivent se voir refuser l'accès à l'ensemble de ces éléments par une règle explicite, et non par le simple fait de se trouver sur un sous-réseau différent qui continuerait d'acheminer le trafic vers l'interne.
La ligne relative aux identifiants est la plus discrète. Le personnel devrait s'authentifier individuellement par le biais de certificats ou d'annuaires, afin de pouvoir révoquer l'accès d'un collaborateur qui part sans impacter les autres. Les réseaux invités reposent généralement sur un mot de passe unique partagé qui circule sur les messageries de groupe et les affichettes de porte, et personne ne le modifie, car son renouvellement déconnecterait tout le monde d'un coup.
La gestion du temps diffère également. L'accès invité doit expirer de lui-même en quelques heures ou quelques jours, tandis que l'accès du personnel dure aussi longtemps que le contrat de travail. De plus, les deux réseaux s'appuient presque toujours sur les mêmes bandes radio et points d'accès ; la différence réside donc entièrement dans la configuration, l'identité et les politiques. Les mécanismes d'attribution et de révocation de cet accès se situent au niveau de la couche d'identité, ce que détaille ce guide sur le contrôle d'accès WiFi.
Choisir un modèle d'accès et déterminer le nombre de réseaux à exploiter
Le modèle d'accès détermine la manière dont un invité se connecte, ainsi que ce que vous pouvez révoquer par la suite. Quatre modèles couvrent la plupart des sites.
| Modèle d'accès | Mode de connexion des invités | Niveau de sécurité | Usage idéal | Inconvénient principal |
|---|---|---|---|---|
| Réseau ouvert avec portail captif | Accepter les conditions ou se connecter sur une page web | Faible | Cafés, halls d'accueil, visites courtes | N'importe qui peut se connecter ; risque d'usurpation des pages de portail |
| Mot de passe invité partagé (WPA2 ou WPA3) | Saisir un mot de passe commun unique | Moyen | Petits bureaux, salles d'attente | Diffusion du mot de passe ; sa modification déconnecte tout le monde |
| Clé prépartagée individuelle par appareil | Chaque appareil reçoit sa propre clé | Élevé | Résidents de longue durée, appareils IoT | L'émission et la révocation des clés nécessitent une gestion |
| Profil Passpoint ou OpenRoaming | Le téléphone installe un profil et se connecte automatiquement | Élevé | Visiteurs réguliers, établissements avec de nombreux retours | Nécessite des appareils compatibles et la configuration d'un profil |
Faites votre choix en fonction de la fréquence de retour et de la propriété des appareils. Un café avec des visites de cinq minutes n'a besoin que d'un portail et d'une limite de bande passante. Une résidence avec services accueillant des séjours d'un mois nécessite des clés expirant à une date précise, car la question « qui a encore accès ? » vous sera posée. Le guide explicatif sur ce qu'est et n'est pas un SSID mérite d'être lu avant de décider que chaque groupe de visiteurs doit avoir son propre nom de réseau.
Pourquoi le nombre de SSID compte plus qu'il n'y paraît
Chaque SSID supplémentaire oblige chaque point d'accès à émettre davantage de trames de balise et de gestion sur le canal, et ces trames sont transmises au débit obligatoire le plus faible, occupant ainsi le support pendant la durée la plus longue.
Les chiffres sont sans appel. Une analyse technique de la surcharge du réseau SSID estime qu'avec trois points d'accès partageant un canal, des balises de 500 octets et un débit de base de 1 Mbit/s, six SSID consomment environ 74,92 % du temps d'antenne, contre 37,46 % pour trois SSID. Passez le débit de base à 12 Mbit/s et la surcharge de cette même configuration à six SSID chute à environ 7,01 %. Sur les réseaux 2,4 GHz saturés, les trames de gestion à faible débit correspondent précisément à la latence ressentie par vos invités.
La solution : moins de réseaux, avec une gestion des identités plus intelligente :
- Un réseau avec portail pour les visiteurs et le BYOD, avec enregistrement du consentement.
- Un réseau sécurisé pour le personnel et les appareils approuvés, utilisant des certificats ou une connexion via un annuaire.
- Un réseau par clé pour les équipements devant rester isolés, tels que les caisses, les capteurs et les appareils de diffusion (casting).
Utilisez l'identité 802.1X, l'attribution dynamique de VLAN ou des identifiants par appareil pour faire varier les politiques au sein de ces réseaux au lieu d'ajouter un nouveau SSID par typologie d'utilisateurs. Testez d'abord les modifications des débits de base sur une poignée de points d'accès, car leur augmentation peut déconnecter complètement les clients distants ou anciens.
Comment séparer le trafic invité et configurer le réseau
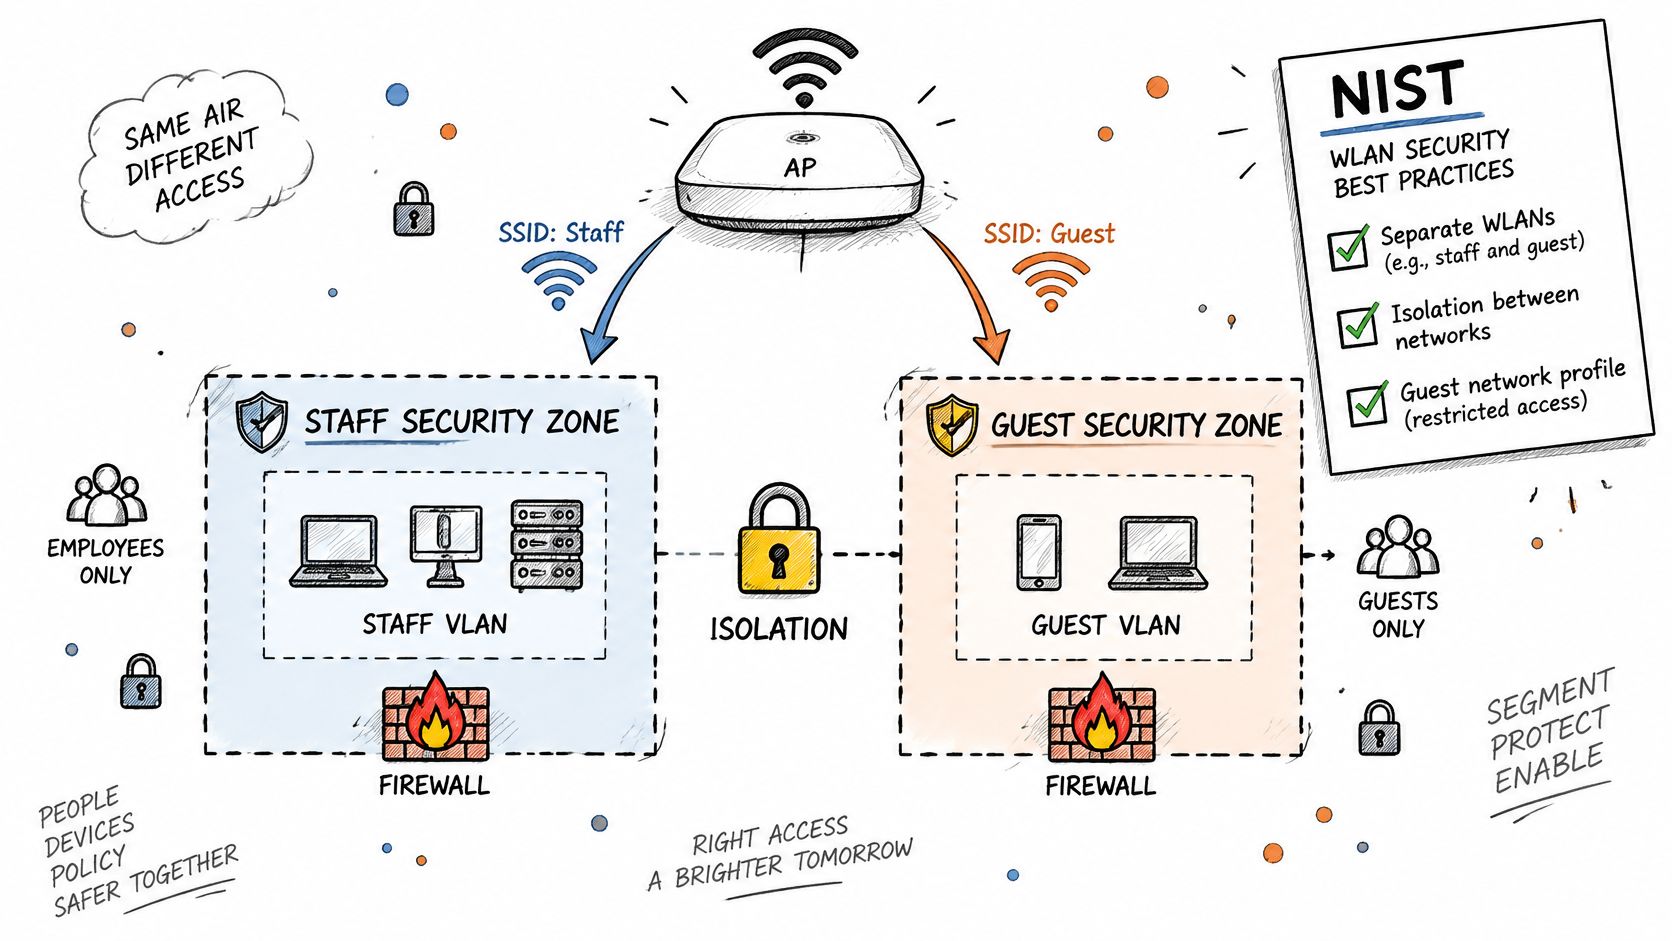
Un réseau invité n'est pas privé simplement parce qu'il possède son propre nom. La séparation dépend de la bonne coordination entre le VLAN, les règles de la passerelle et les contrôles des points d'accès, validée par des tests effectués depuis un appareil invité. Le guide du NIST sur la sécurité des WLAN recommande des WLAN distincts pour les utilisateurs présentant des profils de sécurité différents, ainsi qu'une isolation bidirectionnelle : les invités ne doivent pas pouvoir initier de connexions vers les systèmes internes, et la passerelle doit limiter le trafic des invités aux seuls services nécessaires.
Procédez dans cet ordre
- Créez la zone. Associez le SSID invité à un VLAN dédié ou à un réseau superposé équivalent. Un SSID invité sur le domaine de diffusion du personnel ne modifie que le nom du réseau, pas son périmètre de sécurité.
- Rédigez des règles de passerelle basées sur le refus par défaut. Autorisez le DHCP, le DNS, les services de portail captif et l'accès à Internet. Bloquez les plages d'adresses privées, les interfaces de gestion et l'accès d'administration depuis le segment invité.
- Activez l'isolation des clients au niveau du point d'accès. Cela vise à empêcher les invités d'analyser le réseau ou de se connecter directement les uns aux autres. Cela ne bloque pas les chemins routés vers les serveurs, les imprimantes ou les caméras ; testez donc ces éléments séparément.
- Choisissez le mode de sécurité radio. Utilisez WPA3 lorsqu'il est pris en charge, ou WPA2 avec AES lorsque des clients plus anciens l'exigent. Un réseau ouvert avec un portail ne chiffre pas le trafic sur les ondes radio avant que le client n'atteigne un service protégé par TLS. Passpoint ou des clés pré-partagées individuelles peuvent fournir un accès chiffré lorsque cela est pris en charge.
- Diffusez le portail via HTTPS et ne collectez que les informations nécessaires. Une adresse e-mail ou un numéro de chambre peut suffire pour l'accès. Ne demandez davantage de renseignements que si vous disposez d'une raison précise.
- Définissez des limites de bande passante et l'expiration des sessions. Les limites par appareil évitent qu'une utilisation intensive par un seul invité ne sature la capacité. L'expiration permet de supprimer les sessions et identifiants obsolètes.
- Définissez ce que vous enregistrez et la durée de conservation. Consignez les événements pertinents d'association, d'authentification et DHCP, et indiquez la durée de conservation sur le portail.
- Effectuez des tests depuis un appareil invité avant d'ouvrir le réseau. Recherchez les adresses et services d'entreprise accessibles. Toute réponse inattendue signifie que le périmètre visé doit être vérifié.
Pour découvrir en détail la séquence de configuration, regardez la vidéo ci-dessous.
Le véritable niveau de référence du chiffrement
La sécurité WiFi a évolué du WEP au WPA, puis du WPA2 au WPA3, mais des équipements et des configurations plus anciens restent utilisés. Le choix pratique dépend des appareils clients que l'établissement doit prendre en charge. WPA3 offre des protections renforcées, tandis que WPA2 avec AES permet de maintenir la compatibilité avec les clients plus anciens.
Le déploiement n'a pas progressé de manière uniforme. L'étude de mesure WiSec de Mathy Vanhoef a révélé que WPA-TKIP restait utilisé sur 7,30 % des réseaux chiffrés dans une enquête belge de mai 2021, malgré une baisse par rapport à une mesure antérieure. Une estimation mondiale distincte citée dans cette étude évaluait WPA3 l'utilisation à 1,28 % des réseaux WiFi en mai 2024. Les méthodes d'échantillonnage varient ; considérez donc ce chiffre comme une estimation plutôt que comme une mesure universelle.
Pour l'accès invité, un réseau ouvert, un mot de passe partagé et un chiffrement obsolète engendrent des risques différents. Aucun d'entre eux n'offre la même révocation personnalisée qu'un accès basé sur l'identité.
Dans un établissement tel que les maisons d'hôtes de Count Kálnoky's Estates, la rotation fréquente des invités fait du parcours sur le portail, de l'expiration des sessions et de la révocation des identifiants des enjeux opérationnels continus, et non de simples paramètres de lancement.
Considérez l'isolation comme un test permanent, et non comme une tâche de configuration ponctuelle. Lancez une analyse depuis un appareil invité authentifié, vérifiez que les adresses et services internes sont inaccessibles, et répétez ces vérifications après chaque modification du pare-feu ou du WLAN. Conservez les résultats avec l'historique de configuration afin de comparer la séparation prévue avec ce que le réseau autorise réellement.
Exemples de réseaux invités par type de site et leurs points de rupture
Les besoins en WiFi invité varient selon le site, mais chaque conception requiert néanmoins une frontière nette entre les visiteurs et les autres utilisateurs ou appareils. Un VLAN concrétise la séparation voulue ; les tests confirment quant à eux si le trafic reste bien confiné.
Hôtel. Les clients peuvent se connecter via un portail captif avec vérification du numéro de chambre auprès du système de gestion hôtelière (PMS). Les téléviseurs des chambres, les thermostats et les détecteurs de fuites appartiennent à des VLAN associés à des clés auxquels les clients ne peuvent pas accéder. Le point faible réside dans le mot de passe partagé par chambre : il peut continuer d'être utilisé après le départ du client.
Aéroport ou commerce de détail. Les visites étant souvent courtes, un code à usage unique par SMS ou une connexion via les réseaux sociaux permettent de simplifier l'accès tout en limitant les informations collectées. En octobre 2023, 59 % des voyageurs aériens américains interrogés ont déclaré utiliser le réseau public WiFi dans les aéroports, tandis que 39 % en reconnaissaient les risques, selon l'enquête de Forbes Advisor sur le WiFi en voyage. Un risque concret à vérifier est la possibilité qu'un faux portail imite la marque de l'établissement.
Clinique ou hôpital. Les visiteurs et les patients ont besoin d'un accès invité isolé ne pouvant pas atteindre les systèmes cliniques ni les équipements médicaux. Vérifiez l'absence d'équipements connectés par inadvertance au segment invité, ainsi que de règles autorisant le trafic provenant des appareils invités vers des destinations internes.
Université. Séparez bien l'accès des membres, comme eduroam, de l'accès des visiteurs. Un visiteur auquel on attribue un accès au réseau des membres comme solution temporaire peut franchir cette limite.
Logements collectifs. Les résidents ont besoin d'un accès privé qui les suit partout dans le bâtiment, tandis que les appareils de diffusion restent cantonnés à leur propre groupe. Une clé unique à l'échelle du bâtiment complique le contrôle des accès lors du départ des résidents.
La confiance repose également sur une communication claire. Dans une enquête menée auprès de 436 répondants américains répartis sur 18 États, 57 % ont déclaré ne pas se sentir en sécurité en utilisant un réseau WiFi public ou d'entreprise, contre seulement 17 % se sentant en sécurité, selon le guide de sécurité SplashAccess pour le WiFi public. Expliquez ce que le portail collecte et quand ces données sont supprimées ; un écran de connexion soigné ne suffit pas à répondre à ces interrogations.
Le public d'un événement arrive souvent, se connecte et repart en l'espace de quelques heures - une dynamique idéale pour une session avec portail captif à durée limitée. Pour les organisateurs qui examinent les équipements du site de Texas Old Town, le test concret consiste à vérifier si la session prend fin dès que l'accès n'est plus nécessaire, sans laisser circuler un identifiant partagé.
Pourquoi l'isolation des clients doit être testée et comment procéder
L'idée reçue la plus courante concernant le WiFi invité est de croire qu'un VLAN invité associé à une case d'isolation des clients cochée suffit à rendre le réseau privé. L'isolation des clients n'est pas standardisée selon les constructeurs, et des recherches indépendantes sur l'isolation des clients WiFi menées par l'UC Riverside ont montré qu'elle peut être contournée par des attaques au niveau des couches de chiffrement, de routage et de commutation. Il s'agit d'un mécanisme de contrôle à tester, et non d'une simple case à cocher.
Les invités compensent de leur côté, de manière inégale. En mai 2024, 37 % des 2 000 adultes américains interrogés ont déclaré utiliser un VPN au moins occasionnellement sur le WiFi public, selon l'enquête sur la confidentialité de U.S. News & World Report. Un VPN protège le trafic en transit. Il ne change rien au fait qu'un client invité puisse accéder à des hôtes internes.
| Test | Procédure d'exécution | Condition de réussite |
|---|---|---|
| Accessibilité latérale | Effectuer un ping et se connecter à des adresses d'hôtes internes depuis un client invité | Aucune réponse provenant d'une quelconque plage interne |
| Exposition du plan de gestion | Tester les ports Web et SSH des contrôleurs et commutateurs depuis le segment invité | Connexion refusée ou délai d'attente dépassé |
| Invité à invité | Connecter deux appareils invités et analyser le trafic entre eux | Appareils pairs inaccessibles entre eux |
| Routage IPv6 | Vérifier les adresses et routes IPv6 sur le réseau invité | Aucune route vers les préfixes IPv6 internes |
| Comportement du DNS | Interroger des noms d'hôtes internes via le résolveur invité | Seules les réponses publiques sont renvoyées |
| Contournement du portail captif | Tenter d'accéder à Internet avant de vous connecter | Seuls le portail et le DNS sont accessibles avant la connexion |
| Itinérance et basculement | Se déplacer d'un point d'accès à l'autre et redémarrer la passerelle | Les règles d'isolation continuent de s'appliquer par la suite |
Les protocoles de multidiffusion et de diffusion tels que mDNS méritent leur propre vérification : certaines configurations laissent en effet fuiter la découverte de services entre les sous-réseaux, permettant ainsi à un invité de la chambre 412 de diffuser vers le téléviseur de la 414. Ces tests doivent s'inscrire dans un calendrier récurrent et non se limiter au jour du lancement : réexécutez-les après chaque modification du pare-feu, après chaque mise à niveau du micrologiciel des points d'accès et au moins une fois par trimestre. Consignez chaque résultat avec la date, la version du micrologiciel et la dernière modification afin de pouvoir remonter à l'origine de tout incident. Notre guide sur la segmentation VLAN pour les établissements recevant du public aborde les aspects de conception que ces tests permettent de vérifier.
Un invité VLAN prouve une intention. Un échec de ping entre l'ordinateur portable d'un invité et le serveur de fichiers prouve l'isolation.
Ce qu'il faut faire cette semaine
Commencez par les personnes et les appareils, et non par le matériel. Deux groupes déterminent l'architecture : les personnes que vous n'employez pas (visiteurs, prestataires, patients, résidents) et les équipements qui ne doivent jamais communiquer entre eux (téléviseurs, caisses, capteurs, serrures). Associez chaque groupe à un modèle du tableau d'accès, puis maîtrisez le temps d'antenne : deux ou trois SSID pertinents, l'identité assurant le reste du travail.
Purple Access regroupe cela en trois réseaux : Open pour les invités et le BYOD, Secure pour le personnel et les utilisateurs de confiance, et xPSK pour les objets connectés, les résidents et les communautés, avec Cloud RADIUS orientant chaque appareil vers le bon réseau et le bon VLAN selon son identité. Un planificateur indique où chaque groupe se positionne une fois que vous avez coché les éléments actuellement connectés. La même séparation peut être mise en place sur d'autres points d'accès sans cet outil, et les tests ci-dessous restent applicables dans les deux cas.
Cette semaine, cartographiez les réseaux, listez chaque équipement qui s'y connecte et appliquez les sept tests d'isolation sur le réseau invité en production, notamment les chemins IPv6, les réponses DNS internes, le contournement de portail, la multidiffusion et le casting, ainsi que le comportement après une itinérance ou un redémarrage de la passerelle. Notez la date, la version du firmware et la modification la plus récente du pare-feu à côté de chaque résultat positif ou négatif.
Une case d'isolation des clients cochée chez un fournisseur ne vaut pas validation.
Purple Access applique la séparation décrite dans cet article sur vos points d'accès existants : un portail invité avec enregistrement du consentement, des certificats pour le personnel, des clés individuelles pour les appareils, et Cloud RADIUS plaçant chaque appareil sur son propre VLAN en fonction de l'identité. Commencez par le planificateur pour voir comment vos groupes actuels se répartissent sur trois réseaux, puis testez le résultat par rapport aux vérifications d'isolation ci-dessus. Vous pouvez cartographier votre réseau et l'essayer sur Purple Access.


