
WPA2 Enterprise vs Personal : Lequel choisir en 2026
Published
Recherchez des conseils sur WPA2 Enterprise par rapport à Personal et vous obtiendrez le même résumé sous une douzaine de formes : Personal repose sur un mot de passe partagé et n'est donc pas sécurisé, Enterprise utilise 802.1X et est donc sécurisé, migrez donc. Cette présentation est commode, mais elle est fausse en pratique.
Les deux modes protègent le trafic avec le même chiffrement. WPA2 utilise AES-CCMP aussi bien en version Personal qu'en version Enterprise, et la négociation en quatre étapes (four-way handshake) dérive des clés par session dans les deux cas. La différence réside dans la manière dont un identifiant est émis et dans ce que vous devez faire lorsque l'un d'eux doit cesser de fonctionner. Il s'agit d'une question opérationnelle dont le coût se mesure en heures de travail et en tickets d'assistance, et non d'un niveau de sécurité affiché sur une diapositive.
Une équipe peut dépenser des sommes à six chiffres dans une infrastructure RADIUS et pourtant échouer à un audit, tout simplement parce que ses clients étaient configurés pour accepter n'importe quel certificat de serveur. Un bureau de neuf personnes peut utiliser une seule clé prépartagée pendant quatre ans sans le moindre incident, parce que personne n'est parti et que personne ne l'a partagée. Adaptez le mode à la fréquence de modification de votre liste d'accès, puis appliquez correctement la solution choisie.
Table des matières
- WPA2 Comparatif côte à côte d'Enterprise et Personal
- Comment chaque mode authentifie un appareil
- Gestion des clés et révocation des accès lors du départ d'un collaborateur
- Compromis de sécurité souvent négligés dans les comparatifs
- Effort de déploiement, infrastructure et coûts
- Résolution des échecs de connexion Enterprise
- Quel mode convient aux hôtels, aux environnements multisites et aux petits bureaux
- Valider l'architecture avant de basculer de réseau
WPA2 Enterprise et Personal côte à côte
Le verdict d'abord. WPA2-Personal n'est le bon choix par défaut que lorsqu'un groupe de confiance partage une seule clé et que presque personne ne quitte ce groupe. WPA2-Enterprise devient le bon choix dès lors que chaque personne, ou chaque appareil, a besoin d'un compte pouvant être désactivé individuellement.
Tout le reste découle de cette réalité unique concernant le cycle de vie des identifiants, c'est pourquoi le tableau ci-dessous s'articule autour de cet aspect plutôt qu'autour de détails protocolaires secondaires.
Comparatif en un coup d'œil : WPA2-Personal vs WPA2-Enterprise
| Critère | WPA2-Personnel | WPA2-Enterprise |
|---|---|---|
| Mode d'authentification des clients | Clé pré-partagée commune (PSK) | IEEE 802.1X avec une méthode EAP |
| Identifiant détenu par chaque utilisateur | Un mot de passe unique partagé par tous | Nom d'utilisateur et mot de passe individuels ou certificat client |
| Serveur d'authentification | Non requis | Requis, généralement un serveur RADIUS |
| Suppression d'un utilisateur | Modifier le mot de passe sur chaque appareil | Désactiver uniquement ce compte ou révoquer ce certificat |
| Chiffrement des données | AES-CCMP | AES-CCMP |
| Usage type | Domiciles, petits bureaux, événements ponctuels | Réseaux multi-utilisateurs, multi-sites et appareils gérés |
Lisez attentivement la ligne consacrée au chiffrement, car le chiffrement partagé est l'élément que la plupart des comparaisons ont tendance à occulter. Passer au mode Enterprise ne vous apporte aucun gain en matière de chiffrement de masse. Le mécanisme de protection des données est identique dans les deux modes, et WPA2 a de toute façon remplacé l'ancien protocole TKIP du WPA. La véritable amélioration réside entièrement dans l'émission et la révocation des identifiants.
Deux lignes déterminent la plupart des projets : celle des identifiants et celle de la révocation. Évaluez correctement le coût de ces deux éléments avant tout achat, car le reste du tableau relève de détails de configuration réglables en une après-midi.
Pour évaluer votre propre réseau, mesurez deux éléments : combien de personnes ou d'appareils détiennent une même clé aujourd'hui, et à quelle fréquence ce groupe évolue. Une seule équipe, stable depuis des années, sans prestataires externes ? Le mode Personal convient parfaitement et personne ne devrait s'en excuser. En revanche, dès qu'il y a plusieurs équipes ou une rotation régulière, la clé partagée commence à coûter plus cher que le serveur dont elle évite l'installation.
Comment chaque mode authentifie un appareil
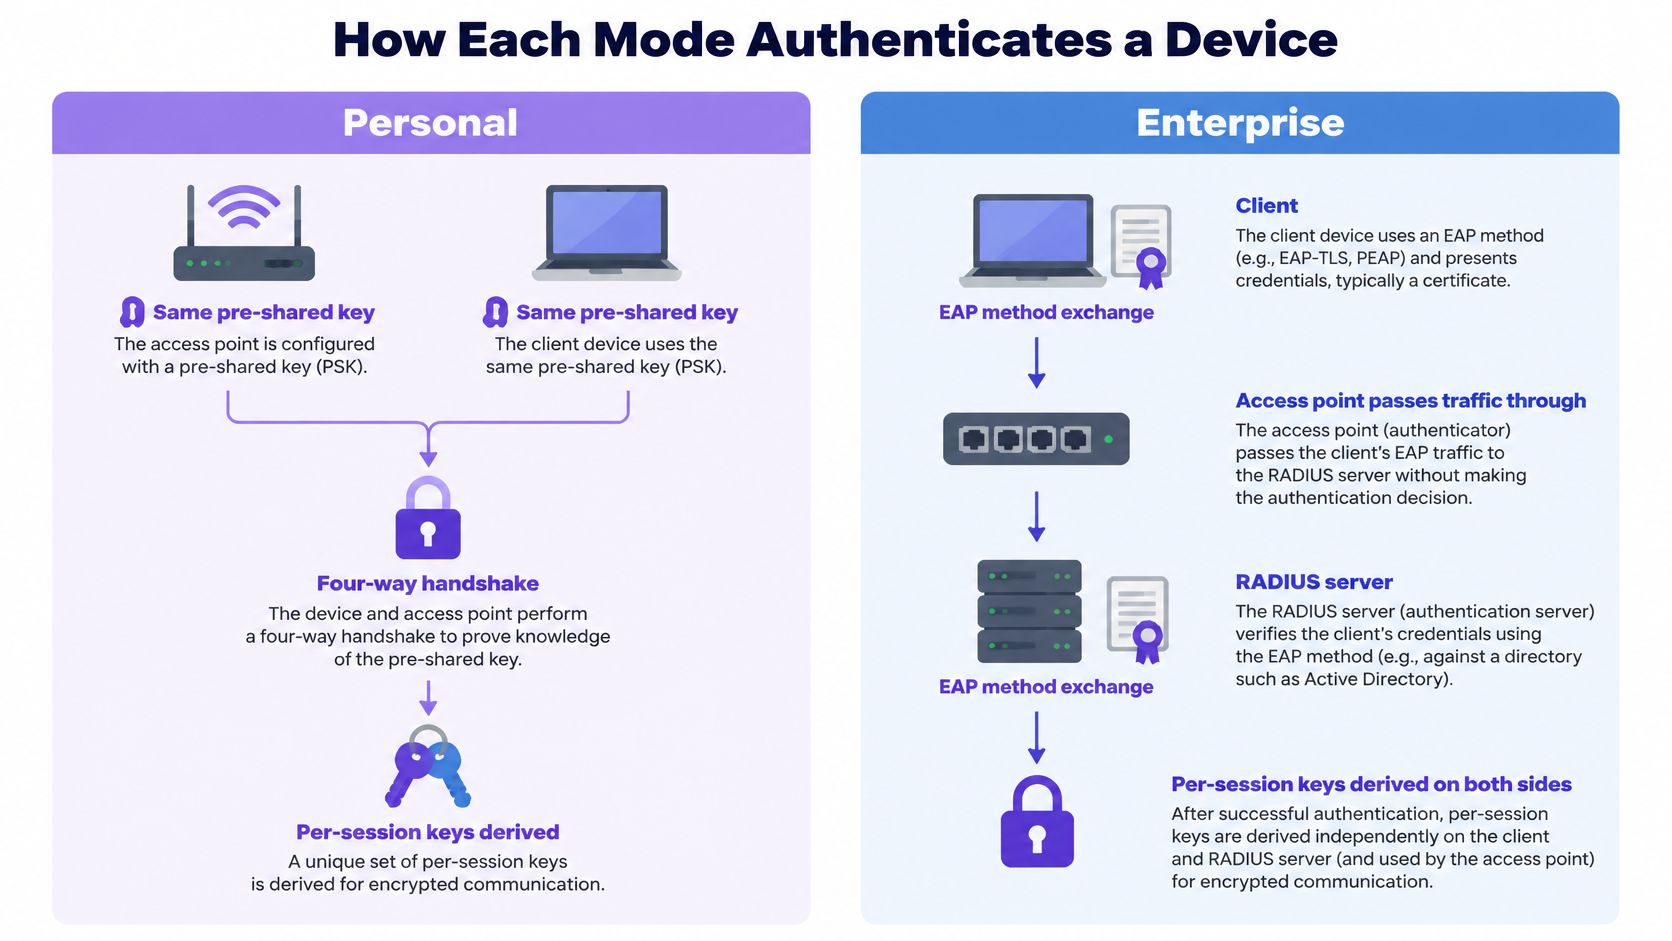
En WPA2-Personal, le point d'accès et chaque client disposent de la même clé prépartagée. Lorsqu'un appareil se connecte, la négociation en quatre étapes (four-way handshake) associe cette clé au nom du réseau pour générer les clés de session. Aucun serveur n'intervient, c'est pourquoi un routeur grand public peut être configuré dans un simple onglet de navigateur et qu'un café peut fournir le mot de passe sur un ticket de caisse.
WPA2-Enterprise supprime le secret partagé côté client. Le client s'authentifie via IEEE 802.1X à l'aide d'une méthode EAP (Extensible Authentication Protocol), et le point d'accès relaie cet échange à un serveur RADIUS, qui vérifie l'identité par rapport à un annuaire et renvoie une acceptation ou un refus. Les clés de session sont ensuite générées par connexion. Deux collègues sur le même réseau SSID ne partagent jamais d'éléments de chiffrement dérivés d'un mot de passe.
Les deux flux se présentent ainsi, côte à côte, le serveur n'intervenant que dans le parcours Enterprise.
La méthode EAP détermine le niveau réel de sécurité obtenu
Le mode Enterprise ne constitue pas un protocole unique. Il s'agit d'une enveloppe autour de la méthode EAP que vous configurez, et cette méthode détermine ce que le client détient ainsi que la possibilité d'utiliser un mot de passe dérobé pour s'introduire sur le réseau.
Méthodes EAP utilisées avec WPA2-Enterprise
| Méthode EAP | Identifiant client | Certificat serveur | Usage type |
|---|---|---|---|
| EAP-TLS | Certificat client émis par un MDM | Requis et doit être validé | Ordinateurs portables et téléphones gérés |
| PEAP-MSCHAPv2 | Nom d'utilisateur et mot de passe dans un tunnel TLS | Requis et doit être validé | Personnel disposant d'un compte dans l'annuaire |
| EAP-TTLS | Nom d'utilisateur et mot de passe dans un tunnel TLS | Requis et doit être validé | Annuaires mixtes ou hérités |
EAP-TLS est la seule des trois options sans mot de passe pouvant faire l'objet de phishing, c'est pourquoi les parcs gérés s'y conforment. Les certificats sont distribués via SCEP depuis le MDM : ainsi, un appareil qui n'est plus conforme perd son identifiant sans aucune intervention technique. Notre réseau Secure est un SSID WPA-Enterprise sans mot de passe unique pour chaque utilisateur de confiance, s'appuyant sur des certificats EAP-TLS délivrés par votre MDM.
La séquence de connexion, dans l'ordre
- Association. L'appareil rejoint le SSID et le point d'accès ouvre un port contrôlé qui laisse uniquement passer le trafic EAP.
- Échange EAP. Le client et le serveur RADIUS négocient la méthode et prouvent leur identité via le point d'accès, qui n'intervient pas dans la cryptographie.
- Access-accept. RADIUS vérifie l'identifiant par rapport à l'annuaire et renvoie le résultat ainsi que les attributs éventuels, comme un VLAN.
- Remise des clés. Les deux parties dérivent des clés par session et le port contrôlé s'ouvre.
- Attribution de VLAN. Le point d'accès applique l'attribut renvoyé, de sorte qu'un agent d'entretien se retrouve sur le segment du personnel et une caisse sur son propre segment.
Si vous souhaitez obtenir des détails au niveau de la trame, l'article sur le rôle de l'authentification 802.1X décrit les états des ports ainsi que le rôle de l'authentificateur.
Vérifiez deux points sur tout appareil qui échoue : la méthode EAP configurée dans le profil et la validation ou non du certificat serveur. Ces deux paramètres sont à l'origine de la plupart des problèmes de connexion en entreprise. Les appareils qui ne peuvent pas exécuter de suppliant, comme les capteurs et les distributeurs automatiques plus anciens, doivent être placés sur un segment différent ; découvrez les connexions télémétriques des distributeurs automatiques pour savoir comment ces parcs sont raccordés, puis attribuez-leur une clé par appareil plutôt qu'un profil Enterprise qu'ils ne pourront jamais finaliser.
Gestion des clés et révocation des accès lors du départ d'employés
Un hôtel de 40 chambres transmet le mot de passe WiFi à douze employés : réception, responsables de l'entretien, maintenance, deux directeurs. L'un d'eux donne son préavis un vendredi. En mode WPA2-Personal, ce préavis se transforme en projet : modifier la clé, puis la saisir à nouveau sur chaque téléphone, tablette, caisse et lecteur de porte du personnel au cours d'une seule fenêtre de maintenance. Oubliez un seul appareil et il se déconnecte en plein milieu de service. Manquez l'essentiel et votre samedi consistera à saisir un nouveau mot de passe sur du matériel qui fonctionnait parfaitement.
WPA2-Enterprise transforme ce même vendredi en une simple action dans l'annuaire. Désactivez le compte ou révoquez le certificat, et la tentative d'association suivante reçoit un Access-Reject. Pour l'utilisateur, cela ressemble à un problème de WiFi. Pour vous, c'est le contrôle qui fait son travail.
La révocation en mode Personal est un projet à part entière. La révocation en mode Enterprise se résume à cocher une case.
La différence est structurelle. Le mode Personal partage un seul secret, sa révocation implique donc de le renouveler pour tout le monde. Le mode Enterprise attribue à chaque utilisateur ou appareil son propre identifiant et son propre matériel cryptographique, ce qui rend précisément la suppression individuelle peu coûteuse.
Le guide du NIST sur les réseaux sécurisés robustes recommande les réseaux de sécurité IEEE 802.11i utilisant 802.1X/EAP lorsque la gestion centralisée des identités et un contrôle administratif renforcé sont requis, et souligne clairement le problème du cycle de vie des secrets partagés : modifier un mot de passe implique de mettre à jour chaque appareil légitime.
Les normes applicables aux cartes de paiement imposent la même contrainte. L'exigence 2.3.2 de la norme PCI DSS v4.0.1 impose de modifier les clés sans fil dès qu'une personne les connaissant quitte l'entreprise, ce qui s'avère difficile à gérer avec une clé partagée. Vous pouvez vous mettre en conformité avec une clé partagée. Vous le ferez à minuit, sur chaque appareil, et vous en oublierez un.
Purple Access supprime le mot de passe partagé en standardisant sur trois SSID : ouvert pour les invités, sécurisé pour le personnel et xPSK pour les objets, locataires et communautés. Chaque invité, collaborateur et appareil repose sur sa propre identité ou clé. Les téléviseurs des chambres, les thermostats et les caisses se connectent sans fil sur le xPSK SSID avec des VLAN liés aux clés que les invités ne voient jamais, permettant ainsi de révoquer la clé compromise sans perturber le reste du réseau. Le processus d'émission et de révocation des identifiants du personnel est abordé dans l'article sur l'authentification WiFi par certificat.
Trois questions mettent en évidence le coût réel. Qui détient la clé ? Combien d'appareils la détiennent ? Combien de temps prendrait un renouvellement complet des clés, du début à la fin, y compris pour l'appareil que tout le monde a oublié ? Si la troisième réponse se compte en heures, la quatrième personne sur le point de partir sera celle pour laquelle vous ne changerez pas la clé.
Compromis de sécurité souvent omis par les comparatifs
Le mode Enterprise n'est pas sécurisé simplement parce que la page de configuration indique 802.1X. Il est sécurisé lorsque la méthode EAP, la validation des certificats, l'annuaire d'identités et les processus de gestion du cycle de vie sous-jacents sont tous appliqués de manière rigoureuse. Retirez un seul de ces éléments et vous obtenez un réseau coûteux, affichant la même fragilité liée aux secrets partagés qu'une solution basique.
La documentation pour les entreprises de Huawei WPA3 se montre particulièrement directe sur ce sujet pour un document d'éditeur. Elle souligne que WPA2-Enterprise n'est pas automatiquement sécurisé du simple fait qu'il utilise 802.1X, que la sécurité dépend de la méthode EAP, de la validation des certificats, de l'infrastructure d'identité et des processus de cycle de vie, et que des certificats serveur mal validés, un protocole EAP basé sur un mot de passe sans contrôles stricts des identifiants, des demandeurs non gérés ou un service d'authentification indisponible peuvent provoquer des pannes ou permettre le vol d'identifiants.
C'est dans ces quatre situations qu'Enterprise s'avère finalement moins sécurisé qu'un réseau Personal bien tenu :
- Les clients qui acceptent n'importe quel certificat. Un ordinateur portable configuré pour faire confiance à tout ce qui se présente transmettra ses identifiants à un point d'accès non autorisé. La vérification du certificat du serveur constitue la ligne de défense, et c'est le premier paramètre que l'on désactive pour « réparer » une connexion.
- L'EAP basé sur mot de passe sans contrôle des identifiants. PEAP-MSCHAPv2 sur un compte local partagé et jamais renouvelé correspond simplement à un mot de passe partagé avec des étapes supplémentaires et un tunnel.
- Les supplicants non gérés. Les anciens téléphones et tablettes oubliées équipés de piles 802.1X obsolètes génèrent des tickets de support et finissent exclus de la politique de sécurité, c'est ainsi qu'une caisse enregistreuse se retrouve sur le réseau invité.
- Un service RADIUS unique. Lorsqu'il tombe en panne, l'ensemble des utilisateurs est bloqué en même temps, y compris ceux qui pouvaient auparavant simplement saisir un mot de passe.
Chacun de ces problèmes se manifeste de façon bien identifiable et chacun dispose d'un correctif réalisable en une après-midi : imposez la validation du certificat serveur dans le profil déployé, supprimez le compte local partagé, intégrez les appareils isolés à la gestion de flotte ou segmentez-les, et associez une solution de secours au service d'authentification pour qu'une seule panne ne bloque pas le site.
Enterprise n'est plus sûr que si ses certificats, son annuaire et son service RADIUS sont gérés avec autant de rigueur que le WiFi lui-même.
Le véritable argument en faveur de cette démarche est tout autre. L'authentification basée sur les certificats permet de révoquer un utilisateur ou un appareil sans impacter les autres, tout en conservant un historique précis des connexions (qui s'est connecté, depuis quel appareil et à quelle heure). Une clé partagée n'offre aucun de ces avantages : le jour où un collaborateur part, vous héritez à la fois de la corvée de renouvellement de la clé et de l'incertitude quant aux ressources auxquelles il peut encore accéder.
WPA3 modifie le côté Personal de cette comparaison. Il remplace le handshake PSK par SAE, qui résiste aux attaques par dictionnaire hors ligne qui rendent piratables les clés partagées faibles. Le mode de transition ne règle pas tout : certains appareils existants et non certifiés ne fonctionnent pas de manière fiable avec celui-ci. Le guide de sécurité de la Wi-Fi Alliance recommande d'adopter par défaut le mode WPA3-Personal uniquement pour les nouveaux réseaux après le 31 décembre 2027 ; considérez donc cette date comme l'horizon de planification de votre cycle de renouvellement matériel. Lorsqu'un mode de transition bloque un appareil, la tentation est de conserver ensemble l'appareil bloqué et l'exception non sécurisée. Isolez plutôt ces appareils sur leur propre segment et faites évoluer le reste de votre parc.
Effort de déploiement, infrastructure et coûts
L'infrastructure du mode Personal repose sur un point d'accès que vous possédez déjà. Son véritable coût réside dans la rotation : les heures passées à parcourir le bâtiment avec une nouvelle clé, sans compter les appareils qui disparaissent de la liste à chaque fois.
Le mode Enterprise nécessite un point d'accès compatible 802.1X, un service RADIUS doté d'un serveur secondaire pour qu'une panne unique n'interrompe pas le réseau, une autorité de certification, ainsi qu'un processus d'émission et de renouvellement des certificats clients. C'est sur ces deux derniers points que les projets s'enlisent, car les certificats expirent à une date précise et personne ne gère le calendrier.
C'est le coût réel. Et c'est aussi largement automatisable. Purple Access prend en charge les certificats EAP-TLS de Microsoft Intune, Jamf Pro, JumpCloud, Kandji, Hexnode, Iru et Addigy, distribués via SCEP, avec une configuration de cinq à dix minutes, une seule fois par plateforme. Ensuite, le personnel n'a plus à configurer les téléphones manuellement : le MDM pousse le profil, et tout nouvel arrivant est connecté au réseau avant même son premier café.
Une comparaison concrète qui vaut la peine d'être posée sur le papier
Supposons qu'un site compte douze appareils à clé partagée et six départs par an. Chaque renouvellement de clé concerne l'ensemble des douze appareils, soit 72 interventions par an, sans compter la coordination, les appareils oubliés et les appels au support technique d'utilisateurs bloqués lors d'une matinée chargée.
Considérons maintenant l'autre côté du bilan, avec le mode Enterprise : l'hébergement RADIUS, le serveur secondaire, la maintenance de l'autorité de certification, les tâches de renouvellement et, ponctuellement, un suppliant dont le profil doit être reconstruit. Le coût fixe est plus élevé, mais le coût marginal est nettement plus faible. Six révocations se résument alors à six clics.
La tarification des réseaux Capture, Secure et xPSK est établie par point d'accès et par an, avec les invités, le personnel et les appareils inclus : la comparaison commerciale se fait donc par point d'accès et non par utilisateur. Cela fait toute la différence pour un hôtel aux effectifs saisonniers : une tarification par utilisateur pénalise précisément les établissements qui ont le plus besoin d'un accès basé sur l'identité.
Comparez le coût total de possession, et non le prix des licences. Prenez en compte les heures des personnes chargées de réaliser la tâche, y compris celles qui la feraient mal à 23 heures. Appliquez ensuite le test qui décide de la majorité des déploiements réels.
Règle empirique : passez à Enterprise lorsqu'une clé partagée doit être modifiée plus de deux fois par an, ou lorsque plusieurs équipes y ont accès.
Résolution des échecs de connexion Enterprise
Les pannes en mode Enterprise sont rarement d'origine radio. Elles concernent les identifiants, les certificats et les attributs, et chacune laisse une signature distincte.
Symptômes de connexion WPA2-Enterprise, causes et résolutions
| Symptôme | Cause probable | Solution |
|---|---|---|
| Échec de l'authentification après un changement de mot de passe | L'appareil conserve toujours l'ancien identifiant enregistré | Supprimer le profil enregistré et se reconnecter |
| Avertissement de certificat lors de la connexion | Certificat du serveur non approuvé ou nom de serveur non vérifié | Installer la bonne AC et configurer le nom de serveur à valider |
| Connexion établie mais aucune adresse IP attribuée | Attribut VLAN manquant ou incorrect pour le groupe d'annuaire | Corriger le mappage groupe-VLAN dans RADIUS |
| Seuls certains appareils échouent | Le supplicant ne dispose pas de la méthode EAP configurée | Mettre à jour l'OS ou basculer le profil vers une méthode prise en charge |
| Les connexions s'interrompent après une certaine date | Le certificat client a expiré | Renouveler le certificat via le MDM avant expiration |
| Tous les utilisateurs échouent simultanément | Serveur RADIUS inaccessible | Rétablir le serveur principal ou basculer sur le secondaire |
Effectuez les vérifications dans l'ordre, car faire des suppositions coûte plus cher que de consulter un journal.
- Joindre le serveur RADIUS. Vérifiez qu'il est opérationnel et que le serveur de basculement répond. Un ping et un test d'authentification depuis un compte valide confirmé permettent de régler cette question en une minute.
- Vérifier l'identifiant. Le certificat client a-t-il expiré, a-t-il été révoqué, ou le compte a-t-il été désactivé dans l'annuaire ? Les listes de révocation et les journaux de l'annuaire permettent d'obtenir cette réponse plus rapidement que n'importe quel outil côté client.
- Confirmer la validité du certificat serveur. Le client doit faire confiance à l'AC émettrice et doit valider le nom de serveur approprié. Un profil qui ne valide rien se connectera à n'importe quoi.
- Mapper le groupe sur le VLAN. Si la connexion réussit mais que l'appareil n'obtient aucune adresse, RADIUS a renvoyé un attribut que le point d'accès n'a pas pu appliquer, ou le groupe d'annuaire ne dispose d'aucun mappage.
- Inspecter le supplicant. Version du système d'exploitation et méthode EAP configurée. Il s'agit de la dernière vérification à effectuer, et non de la première, bien que ce soit souvent celle par laquelle on commence.
Les correctifs rapides prennent quelques minutes : supprimer un profil enregistré obsolète d'un téléphone, corriger un mappage de groupe qui affecte tout un service. Les correctifs lents prennent des jours : réinscrire les certificats sur l'ensemble d'un parc d'ordinateurs portables, c'est pourquoi le renouvellement doit figurer sur un calendrier avec un rappel, et non sur une simple liste de tâches. Une liste précise de symptômes et une procédure de test opérationnelle sont détaillées dans comment tester l'authentification RADIUS.
Comparez cela avec les pannes du mode Personal. Un mot de passe erroné, ou un mot de passe modifié la semaine dernière sans qu'un appareil n'ait reçu la mise à jour. Pénible en termes de volume, trivial à diagnostiquer.
La règle essentielle à retenir : si tous les utilisateurs rencontrent un échec au même moment, le problème provient du service d'authentification et non des appareils. Vérifiez le serveur avant de demander à une centaine de personnes d'oublier le réseau pour s'y reconnecter.
Quel mode convient aux hôtels, aux sites multiples et aux petits bureaux
Quel mode WPA2 convient à chaque scénario
| Scénario | Mode recommandé | Motif |
|---|---|---|
| Maison individuelle ou bureau à pièce unique | Personal | Peu d'appareils, faible rotation et aucun serveur à gérer |
| Petit bureau, moins d'une dizaine d'employés stables | Personal, avec rotation de clé à chaque départ | Charge de travail gérable si la rotation fait partie de la procédure de départ |
| Entreprise multisite avec ordinateurs portables gérés | Enterprise | Révocation individuelle et stratégie basée sur l'annuaire sur l'ensemble des sites |
| Hôtel avec personnel, clients et équipements en chambre | Enterprise avec trois réseaux | Les clients, le personnel et les appareils nécessitent des segments distincts |
| Immeuble résidentiel ou espace de coliving | Enterprise avec clés individuelles par résident | Chaque résident et locataire est isolé et peut faire l'objet d'une révocation distincte |
| Lieu recevant du public avec personnel et visiteurs | Enterprise pour le personnel, portail pour les visiteurs | Les visiteurs se connectent sans clé partagée |
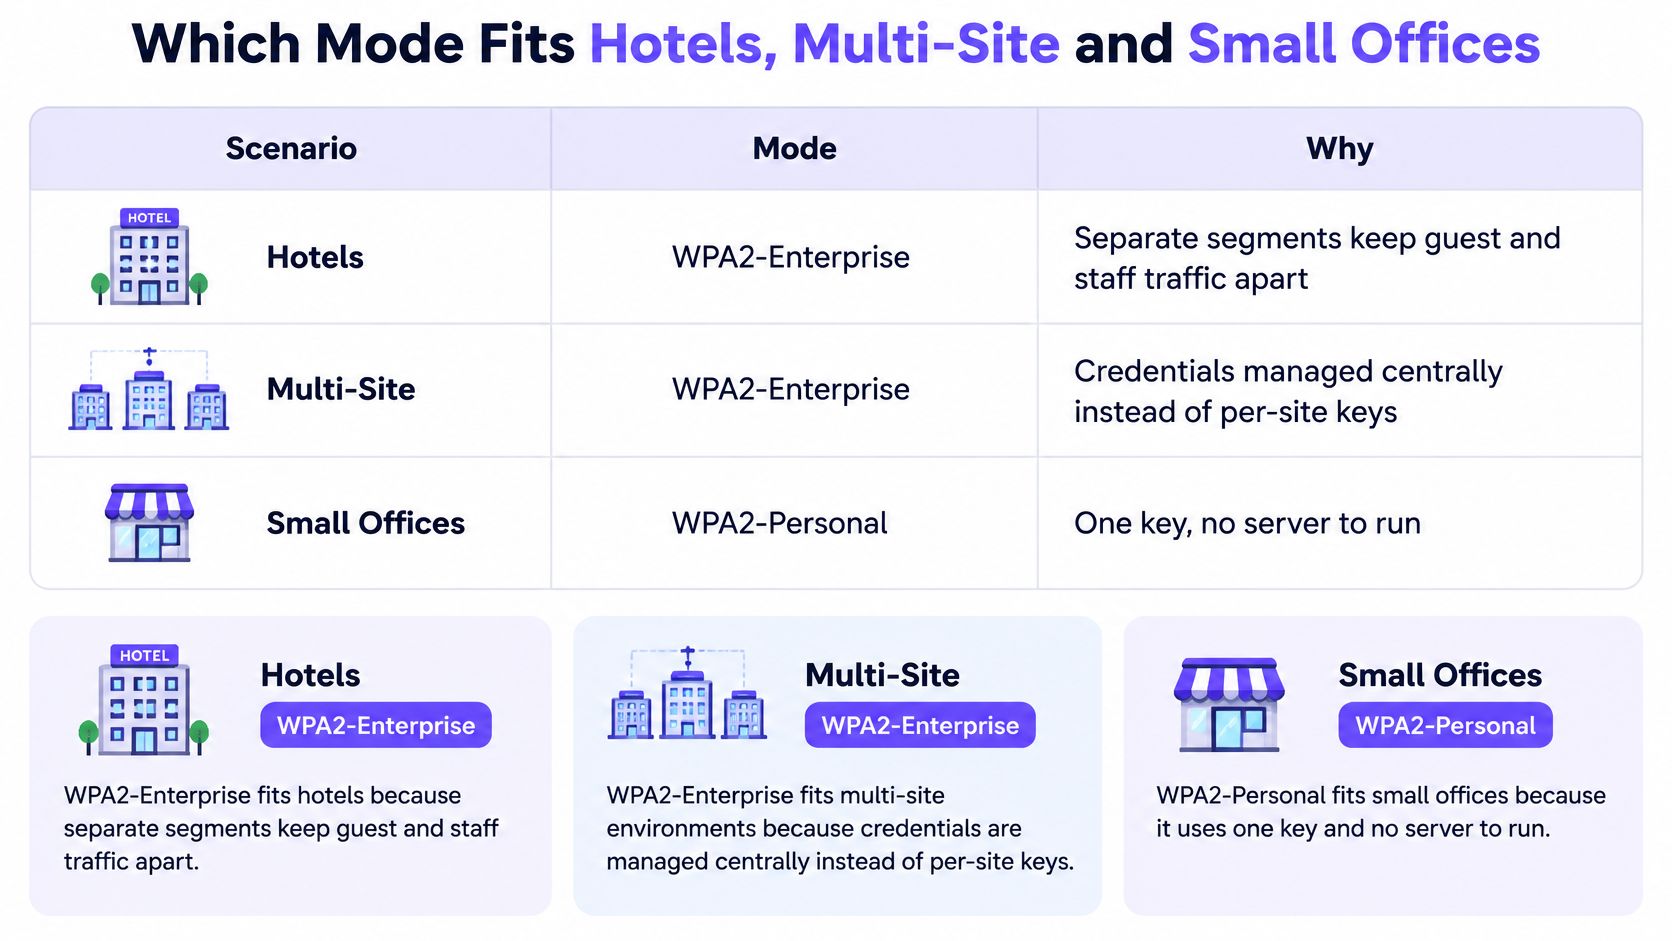
Pour les hôtels, la réponse est évidente. Un seul réseau ne peut pas convenir à la fois au personnel d'étage, aux clients et aux capteurs des minibars : il faut donc les séparer. Le personnel sur EAP-TLS, les clients via un portail et les équipements sur des VLAN associés à des clés que les clients ne voient jamais. Nous déployons trois réseaux par établissement selon cette stricte répartition, le portail invité vérifiant les données auprès du système de gestion de l'établissement (PMS) avant d'autoriser l'accès.
Les entreprises multisites disposant d'ordinateurs portables gérés souhaitent un service RADIUS unique avec un mappage VLAN par site. La stratégie reste cohérente, chaque site conserve son propre réseau, et un ordinateur portable qui se déplace d'un bâtiment à l'autre s'authentifie de la même façon.
Les immeubles résidentiels et les espaces de coliving sont des cas que l'on sous-estime souvent. Des clés par résident permettent d'isoler chaque locataire et persistent après le départ du logement - l'événement qui rend systématiquement caduque une clé partagée.
Les petits bureaux peuvent rester sur Personal. En dessous d'une dizaine de personnes avec une équipe stable, renouveler la clé à chaque départ représente une charge raisonnable, à condition que cette rotation figure sur la check-list de départ et que quelqu'un en soit responsable. Cette condition demande bien plus d'efforts qu'il n'y paraît.
Plus le nombre de personnes partageant une même clé est élevé, plus cette clé doit être changée fréquemment.
Les appareils qui ne prennent pas en charge 802.1X nécessitent leur propre segment, quel que soit le mode choisi. Les capteurs, certains téléviseurs, les caisses plus anciennes et les imprimantes dotées d'une page de configuration sommaire ne finaliseront jamais de handshake TLS.
Une seule condition inverse la donne pour les petits bureaux. Une équipe stable qui commence à intégrer des prestataires externes chaque mois passe du territoire Personal au territoire Enterprise, même si l'effectif global n'a pas changé. Les prestataires partent. Tout est là.
Validez la conception avant de changer de réseau
Formalisez la décision par écrit en suivant ces cinq étapes, et résistez à la tentation de passer directement à la cinquième.
- Inventorier les clés partagées. Listez chaque groupe qui en détient une et comptez les appareils de chacun. N'oubliez pas les lecteurs de badge aux portes ni la caisse oubliée par l'équipe financière.
- Attribuer un mode par groupe. Réservez Personal aux groupes restreints et stables. Déployez Enterprise dès lors que des individus ou des appareils nécessitent une révocation distincte, ainsi qu'une clé par appareil lorsque le matériel ne peut pas exécuter de demandeur (supplicant).
- Mener un pilote sur un seul site. Nous permettons aux clients de valider d'abord l'architecture sur un site, en configurant des réseaux ouverts, sécurisés et xPSK sur les points d'accès existants du site, en parallèle du réseau actuellement utilisé. Rien n'est désactivé au départ.
- Évaluer le pilote selon trois critères chiffrés. Le volume de tickets de support, le temps requis pour révoquer un utilisateur ayant quitté l'entreprise, et les preuves d'audit démontrant que le compte révoqué ne peut plus se connecter. Ce troisième point est le test que la plupart des pilotes oublient.
- Déployer site par site. Testez le basculement RADIUS avant chaque vague, et non après. Un serveur secondaire vers lequel personne n'a jamais basculé n'est qu'un schéma, pas un contrôle opérationnel.
Un projet pilote réussi passe inaperçu de l'extérieur. Moins d'identifiants partagés en circulation, une révocation effectuée en quelques minutes plutôt qu'un renouvellement complet de clé, et aucune hausse des tickets d'assistance pendant la période d'essai. Si les tickets explosent, c'est la configuration du profil qui pose problème, pas l'idée.
Avant de commencer, une session de conception de 45 minutes avec l'un de nos ingénieurs réseau permet d'associer vos SSID existants à des réseaux ouverts, sécurisés et xPSK sur les points d'accès que vous possédez déjà, et vous conservez le plan, que vous poursuiviez ou non le projet.
Purple Access gère les réseaux ouverts, sécurisés et xPSK sur les points d'accès que vous possédez déjà, avec RADIUS dans le cloud, une PKI gérée pour les certificats EAP-TLS et des clés par appareil que vous pouvez révoquer une par une. Si votre réponse honnête à la question « combien de temps prendrait un renouvellement complet des clés ? » se compte en heures, c'est précisément ce coût que nous supprimons, et un projet pilote sur un seul site vous permet de le vérifier par rapport à votre propre file d'attente de tickets. Rendez-vous sur Purple Access pour réserver la session de conception et visualiser le plan à trois réseaux sur votre propre plan d'étage.


