
8 BYOD सुरक्षा जोखिम और उन्हें कैसे कम करें
Published
सोमवार को एक कर्मचारी का फोन वेन्यू WiFi नेटवर्क से कनेक्ट होता है, जिसमें एक सहेजा गया स्टाफ पासवर्ड, एक बुकिंग-सिस्टम सत्र और आधिकारिक ऐप स्टोर के बाहर से इंस्टॉल किया गया एक ऐप मौजूद है। फोन का ऑपरेटिंग-सिस्टम दो संस्करण पुराना है। यदि प्रमाणीकरण इसे ऐसे नेटवर्क में प्रवेश देता है जो टिल्स, कैमरों या डोर कंट्रोलर्स तक भी पहुंचता है, तो इसके मालिक की अपडेट संबंधी आदतें एक परिचालन सुरक्षा जोखिम बन जाती हैं।
BYOD सुरक्षा प्रवेश (एडमिशन) से जुड़ी समस्या है। हो सकता है कि संगठन फ़ोन के अपडेट या इसका उपयोग कौन करता है, इसे नियंत्रित न कर सके, लेकिन वह जुड़ने के समय प्रस्तुत की गई पहचान, जारी किए गए क्रेडेंशियल, डिवाइस जिस नेटवर्क तक पहुंच सकता है, और ट्रैफ़िक गुज़रने से पहले किसी विफल पॉस्चर चेक को अस्वीकार किया जाता है या नहीं, इसे नियंत्रित कर सकता है।
मल्टी-साइट ऑपरेटरों के लिए, नीचे दिए गए प्रत्येक जोखिम को एक ऐसे नेटवर्क नियंत्रण के साथ जोड़ा गया है जिसे कॉन्फ़िगर और प्रमाणित किया जा सकता है: पहचान, एक प्रमाणपत्र या व्यक्तिगत कुंजी, VLAN असाइनमेंट, एक पोस्चर चेक, या फ़िल्टरिंग। इसका संतुलन व्यावहारिक है: कड़े चेक जोखिम को कम करते हैं, लेकिन जो डिवाइस उन्हें पूरा नहीं कर सकते, उन्हें एक अलग, प्रतिबंधित एक्सेस पाथ की आवश्यकता होती है। अधिकांश कार्य नीति और नेटवर्क कॉन्फ़िगरेशन का है, न कि एक्सेस पॉइंट्स को बदलना। यदि आप WLAN को छूने से पहले व्यापक कार्यस्थल का ढांचा समझना चाहते हैं, तो TekRecruiter कार्यस्थल सुरक्षा के प्रति किस तरह का दृष्टिकोण अपनाता है यह एक उपयोगी संदर्भ है। फिर कनेक्ट होने के बिंदु से शुरुआत करें।
विषय सूची
- 1. अनमैनेज्ड और अनपैच्ड पर्सनल डिवाइसेस
- 2. कार्य और व्यक्तिगत डेटा के मिलने से डेटा लीकेज
- 3. पर्सनल डिवाइसेस पर शेयर किए गए और कमज़ोर क्रेडेंशियल्स
- 4. रॉग एक्सेस पॉइंट्स और WiFi इव्सड्रॉपिंग
- 5. फ्लैट या खराब तरीके से सेगमेंटेड नेटवर्क्स से लेटरल मूवमेंट
- 6. रिमोट वाइप के बिना डिवाइसेस का खोना या चोरी होना
- 7. मैलिशियस, साइडलोडेड और जेलब्रोकन ऐप्स
- 8. प्राइवेसी, मॉनिटरिंग और कंप्लायंस संबंधी टकराव
- कारण, एक्सपोज़र और प्राथमिक नियंत्रण के आधार पर आठ BYOD जोखिमों की तुलना कैसे की जाती है
- अगली डिवाइस के कनेक्ट होने से पहले आपका BYOD हार्डनिंग क्रम
1. अप्रबंधित और अनपैच किए गए व्यक्तिगत डिवाइस
व्यक्तिगत स्मार्टफ़ोन, टैबलेट और लैपटॉप पैच छोड़ देते हैं, डिस्क एन्क्रिप्शन के बिना आते हैं, और कॉर्पोरेट लैपटॉप की तरह कभी भी एक ही इन्वेंट्री में दिखाई नहीं देते हैं। स्टाफ़ SSID से जुड़ने वाला एक अनपैच किया गया फ़ोन एक ऐसा आधार है जिसे आप स्वयं पैच नहीं कर सकते, और एक्सेस दिए जाने से पहले अक्सर आप इसकी स्थिति साबित नहीं कर सकते।
यह पैमाना अब केवल किसी एक साइट की परेशानी तक सीमित नहीं रह गया है। Verizon की 2025 डेटा ब्रीच इन्वेस्टिगेशन्स रिपोर्ट ने 1 नवंबर 2023 से 31 अक्टूबर 2024 तक दुनिया भर में 22,000 से अधिक सुरक्षा घटनाओं और 12,000 पुष्ट उल्लंघनों का विश्लेषण किया, जिसमें क्रेडेंशियल का दुरुपयोग, सोशल इंजीनियरिंग, कमज़ोरियों का फायदा उठाना (vulnerability exploitation), तीसरे पक्ष का जोखिम और रैंसमवेयर इन पैटर्न में शामिल थे। व्यक्तिगत डिवाइस अब सामान्य एक्सेस पॉइंट बन चुके हैं, और BYOD मॉडल में आप प्रमाणीकरण (authentication) को तो नियंत्रित कर सकते हैं, जबकि OS अपडेट, बैकअप और फ़ोन का उपयोग कौन कर रहा है, यह मालिक के नियंत्रण में होता है।
दो संस्करण पुराने iOS पर चलने वाला स्टेडियम कंसेशन फ़ोन इसका एक सटीक उदाहरण है। यह एक साझा पासवर्ड पास करता है, फिर उसी ब्रॉडकास्ट डोमेन पर रहता है जहाँ बिलिंग VLAN है, क्योंकि किसी ने भी संस्करण या एन्क्रिप्शन के आधार पर नेटवर्क से जुड़ने को नियंत्रित नहीं किया था। आपको इसका पता ऑनबोर्डिंग के समय नहीं, बल्कि किसी घटना के दौरान चलता है।
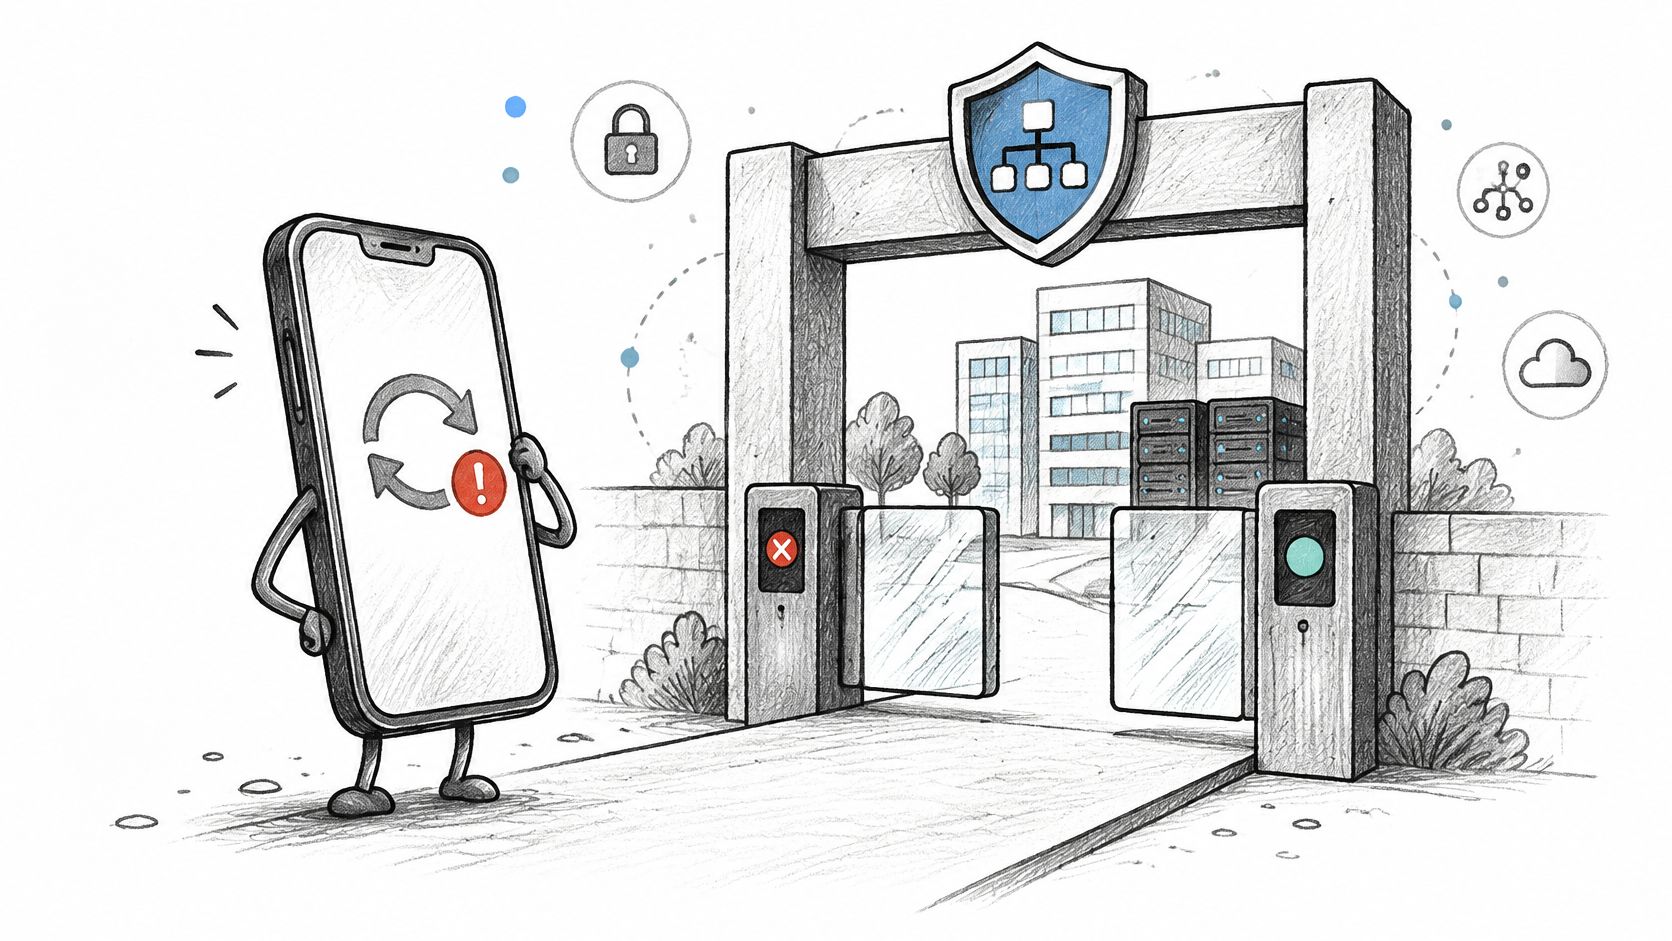
सर्टिफिकेट जारी होने से पहले आप क्या लागू करते हैं
पर्सनल फ़ोन पर पूरा डिवाइस ओनरशिप पाना गलत लक्ष्य है। Microsoft Intune कंप्लायंस नीतियां और Jamf कंप्लायंस तब तक WiFi और ईमेल को ब्लॉक कर सकते हैं जब तक कि OS और एन्क्रिप्शन तय मानकों को पूरा नहीं करते। Android Enterprise वर्क प्रोफाइल्स और Apple User Enrollment आपको पूरे हैंडसेट पर नियंत्रण किए बिना स्क्रीन लॉक और न्यूनतम OS की आवश्यकता लागू करने की अनुमति देते हैं। जब तक वह जांच पास नहीं हो जाती, मैं कोई EAP-TLS सर्टिफिकेट या xPSK की जारी नहीं करूंगा। सर्टिफिकेट-आधारित WiFi ऑथेंटिकेशन ही "कृपया अपडेट करें" को एक ऐसे कनेक्शन में बदल देता है जिसे RADIUS सर्वर अस्वीकार कर सकता है।
व्यावहारिक नियम: न्यूनतम OS और एन्क्रिप्शन आवश्यकता को लिखित रूप में परिभाषित करें, इसे MDM में लागू करें, और उसके बाद ही वह क्रेडेंशियल प्रदान करें जो सुरक्षित SSID को खोलता है।
गैर-अनुपालन या गैर-नामांकित उपकरणों को प्रबंधित एंडपॉइंट्स के साथ पहुंच साझा नहीं करनी चाहिए। पहचान-आधारित VLAN असाइनमेंट उन्हें केवल-इंटरनेट सेगमेंट पर रखता है। अपडेट की समय सीमा और दो चरणों वाला सेल्फ़-सर्विस नोट प्रकाशित करें ताकि हेल्पडेस्क पैच प्रक्रिया न बने। सपोर्ट लागत वास्तविक है: आपको उन लोगों से कॉल प्राप्त होंगी जो अपडेट नहीं करेंगे। वह लागत हर व्यक्तिगत फोन को एक विश्वसनीय एंडपॉइंट मानने से कम है।
2. कार्य और व्यक्तिगत डेटा के आपस में मिलने से डेटा लीकेज
एक ड्यूटी मैनेजर ट्रेन में काम पूरा करने के लिए नाइट ऑडिट को एक व्यक्तिगत Drive फ़ोल्डर में सहेजता है। वह फ़ोल्डर संगठन के नियंत्रण से बाहर किसी होम PC के साथ सिंक हो जाता है। यदि ऑडिट में अतिथियों का डेटा शामिल है, तो प्रबंधक के जाने के बाद भी वह वहीं रह सकता है, और उस कॉपी को ढूंढने या हटाने का कोई विश्वसनीय तरीका नहीं होता।
Verizon की 2025 DBIR कार्यकारी सारांश में पाया गया कि कॉर्पोरेट लॉगिन वाले 46% समझौता किए गए सिस्टम गैर-प्रबंधित सिस्टम थे जिनमें व्यक्तिगत और व्यावसायिक दोनों क्रेडेंशियल मौजूद थे, यह एक ऐसा पैटर्न है जिसे यह सबसे अधिक संभावित रूप से BYOD या नीति के विरुद्ध उपयोग किए जाने वाले कॉर्पोरेट उपकरणों से जोड़ता है। एक एंडपॉइंट इन्वेंट्री यह नहीं दिखा सकती कि कौन सा ब्राउज़र प्रोफ़ाइल, पासवर्ड स्टोर या व्यक्तिगत ऐप किसी एंटरप्राइज लॉगिन को रखता है।
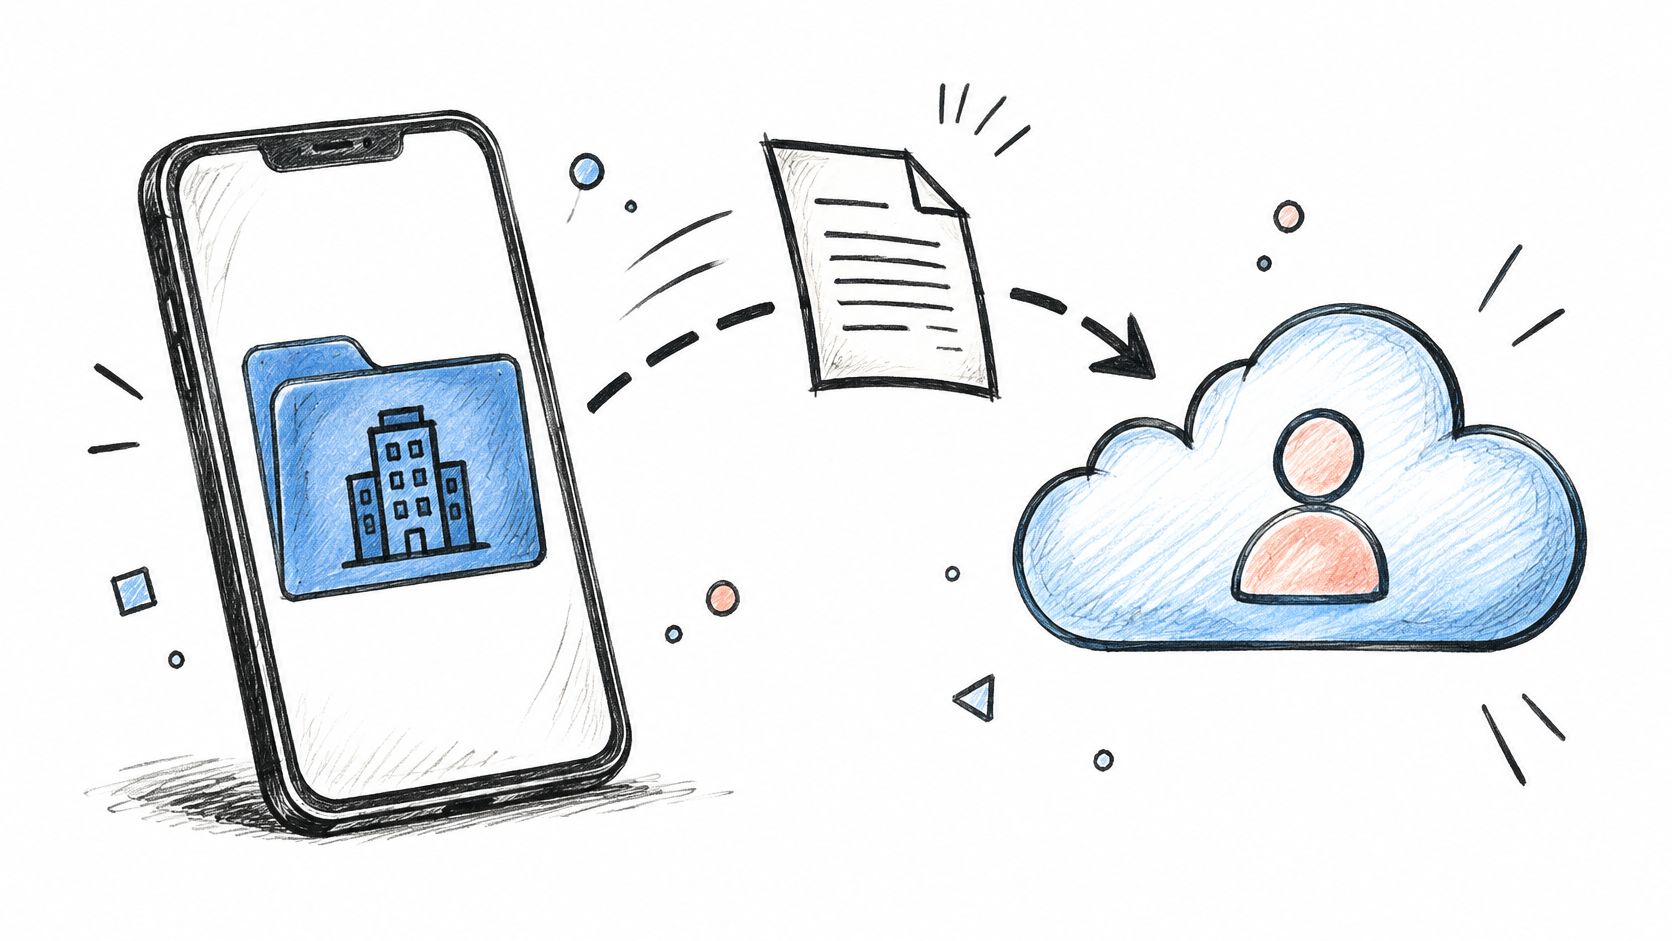
डेटा अलग करें, फिर वाइप को सीमित करें
Android Enterprise वर्क प्रोफ़ाइल और iOS User Enrollment कॉर्पोरेट ऐप्स को एक प्रबंधित क्षेत्र में रखते हैं। चुनिंदा वाइप व्यक्तिगत फ़ोटो को मिटाए बिना काम के डेटा को हटा सकता है। Intune app protection नीतियां कॉपी-एंड-पेस्ट को ब्लॉक कर सकती हैं और कार्य दस्तावेज़ों को अप्रबंधित ऐप्स के साथ साझा किए जाने से रोक सकती हैं। प्रबंधित ऐप्स को कॉर्पोरेट फ़ाइलों को काम की तरफ रखने के लिए कॉन्फ़िगर करें, फिर स्वीकार्य-उपयोग नीति में स्पष्ट रूप से बताएं कि संगठन क्या देख सकता है और वह क्या नहीं मिटाएगा।
नेटवर्क नियंत्रण एप्लिकेशन-स्तरीय एक्सेस है, व्यापक LAN एक्सेस नहीं। एक फ़ोन जिसे मेल और रोस्टर ऐप की आवश्यकता है, उसे फ़ाइल शेयर, कैमरों, या प्रॉपर्टी-मैनेजमेंट सर्वर तक भी नहीं पहुँचना चाहिए। लेनदेन के दौरान डेटा प्रबंधन के संबंधित दृष्टिकोण के लिए, Bizbe का M&A डेटा सुरक्षा मार्गदर्शन देखें। उपयोगकर्ता की पहचान, डिवाइस पहचानकर्ता, और उन ऐप्स को लॉग करें जिनका उपयोग करने के लिए डिवाइस अधिकृत है। वे रिकॉर्ड व्यक्तिगत फ़ोटो की जांच किए बिना काम के डेटा तक एक्सेस और उसे हटाने का प्रमाण दे सकते हैं।
3. व्यक्तिगत डिवाइसों पर शेयर्ड और कमज़ोर क्रेडेंशियल
व्हाइटबोर्ड पर लिखा एक एकल WPA2 पासफ़्रेज़ कोई क्रेडेंशियल नहीं है। यह एक समूह रहस्य (ग्रुप सीक्रेट) है। एक खोया हुआ फ़ोन, नौकरी छोड़ने वाला एक कर्मचारी, या एक ब्राउज़र जिसने कुंजी सहेजी है, इसका उपयोग करने वाले प्रत्येक डिवाइस को ज़ोखिम में डाल देता है, और आप यह नहीं बता सकते कि 02:14 बजे कौन जुड़ा था। सहेजे गए ब्राउज़र लॉगिन और दोबारा इस्तेमाल किए गए पासवर्ड पहचान के स्तर पर भी यही विफलता पैदा करते हैं।
IBM के 2024 कॉस्ट ऑफ़ ए डेटा ब्रीच विश्लेषण में 16% डेटा उल्लंघनों में चोरी हुए या सेध लगे क्रेडेंशियल शामिल थे, जो उस अध्ययन में सबसे आम प्रारंभिक अटैक वेक्टर था। इन घटनाओं में औसतन 48.1 लाख अमेरिकी डॉलर (USD 4.81 million) का नुकसान हुआ, और इनकी पहचान करने और इन्हें नियंत्रित करने में औसतन 292 दिन लगे, जो किसी भी प्रारंभिक अटैक वेक्टर के लिए दर्ज की गई सबसे लंबी अवधि है। IBM के उसी शोध में विभिन्न खातों में बड़े पैमाने पर पासवर्ड के पुनः उपयोग (री-यूज़) को भी दर्ज किया गया है। किसी व्यक्तिगत फ़ोन से चुराए गए टोकन का पुनः उपयोग ईमेल, VPN और वेन्यू ऐप के विरुद्ध किया जाता है, और यह महीनों तक बिना पकड़े रहे मौजूद रहता है।
शेयर्ड प्री-शेयर्ड कीज़ (pre-shared keys) ऑडिट और सुरक्षा घटना, दोनों में एक साथ विफल हो जाती हैं। आप उस हर व्यक्ति की की (key) को बदले बिना किसी एक व्यक्ति का एक्सेस रद्द नहीं कर सकते, जिसे अभी भी शिफ्ट में काम करना है।
PCI DSS v4.0.1 की आवश्यकता 2.3.2 के अनुसार, जब भी कोई ऐसा व्यक्ति संस्थान छोड़ता है जिसे वायरलेस कीज़ (keys) पता हों, तो उन कीज़ को बदला जाना चाहिए। किसी होटल के फ्लोर या मॉल के सर्विस कॉरिडोर में शेयर्ड की (shared key) के साथ ऐसा करना अव्यावहारिक हो जाता है। इस ऑडिट निष्कर्ष को संतुष्ट करने वाला कंट्रोल प्रति-इकाई क्रेडेंशियल (per-entity credentials) है।
शेयर्ड सीक्रेट को बदलें, फिर रद्दीकरण को लॉग करें
- कर्मचारी: MDM से EAP-TLS प्रमाणपत्रों के साथ विश्वसनीय उपयोगकर्ताओं को 802.1X पर ले जाएं। 802.1X प्रमाणीकरण क्या है यह वह जुड़ाव है जिसे आप डायरेक्टरी खाते के साथ अक्षम कर सकते हैं, न कि रात 1 बजे पासवर्ड रोटेशन के साथ।
- व्यक्तिगत डिवाइस और IoT: एक VLAN से बंधी हुई प्रति डिवाइस, टेनेंट या कंसेशन एक यूनीक कुंजी के साथ xPSK जारी करें। एक प्रस्थान एक कुंजी को रद्द करता है।
- ऑनबोर्डिंग पोर्टल: नेटवर्क एक्सेस प्रदान करने वाले किसी भी SSO या कैप्टिव-पोर्टल लॉगिन पर फ़िशिंग-प्रतिरोधी MFA, पासकी या हार्डवेयर-समर्थित क्रेडेंशियल्स की आवश्यकता रखें। एक एंटरप्राइज पासवर्ड मैनेजर ही वह तरीका है जिससे आप व्यक्तिगत ब्राउज़र और वर्क ऐप में एक ही पासफ़्रेज़ के रहने को रोकते हैं।
- साक्ष्य: पहचान, डिवाइस आइडेंटिफायर, प्रमाणीकरण विधि, असाइन किए गए सेगमेंट और निरस्तीकरण स्थिति को लॉग करें। डायरेक्टरी खाता बंद होने के दिन ही संस्थान छोड़ने वालों की समीक्षा करें।
हॉस्पिटैलिटी और रेजिडेंशियल साइट्स निवासियों के लिए पहले से ही ऐसा करती हैं। लीज समाप्त होने के साथ ही किरायेदार की की (key) निष्क्रिय हो जाती है। कर्मचारियों की व्यवस्था कमरों को किराए पर लेने वाले लोगों की तुलना में खराब मॉडल पर नहीं होनी चाहिए।
4. अनधिकृत एक्सेस पॉइंट्स (Rogue Access points) और WiFi ईव्सड्रॉपिंग (Eavesdropping)
एक व्यस्त आयोजन के दौरान स्टाफ़ का फ़ोन एक जाने-पहचाने दिखने वाले WiFi नेटवर्क से जुड़ जाता है। यदि किसी हमलावर ने आयोजन स्थल के SSID की नकल कर ली है, तो फ़ोन उस दुष्ट (रोग) एक्सेस पॉइंट से कनेक्ट हो सकता है और ट्रैफ़िक इंटरसेप्शन के ख़तरे में आ सकता है। एक कैप्टिव पोर्टल जो वास्तविक दिखता है, वह भी किसी यूज़र को क्रेडेंशियल या सेशन सौंपने के लिए धोखा दे सकता है।
2017 की KRACK खामियों ने यह प्रदर्शित किया कि WPA2 हैंडशेक में मौजूद कमज़ोरियाँ प्रभावित, अनपैच डिवाइसों पर ट्रैफ़िक डिक्रिप्शन या पैकेट इंजेक्शन की अनुमति दे सकती हैं। इसका परिचालन जोखिम उन फ़ोनों पर केंद्रित है जो नेटवर्क से स्वचालित रूप से जुड़ते हैं और ऐसे उपयोगकर्ताओं पर जो अनपेक्षित प्रमाणपत्र संकेतों को स्वीकार कर लेते हैं।
कर्मचारियों के नेटवर्क जैसे दिखने वाले किसी मिलते-जुलते SSID से कनेक्ट होने वाला फ़्रंट-डेस्क फ़ोन बुकिंग-सिस्टम के एक्सेस को जोखिम में डाल सकता है। कर्मचारियों को किसी अनपेक्षित प्रमाणपत्र चेतावनी पर रुकने के लिए प्रशिक्षित करें, और उन्हें एक ऐसा सुरक्षित नेटवर्क प्रदान करें जहाँ प्रमाणीकरण केवल नेटवर्क के नाम पर निर्भर रहने के बजाय नेटवर्क का सत्यापन करता हो।
यह देखने के लिए नीचे दिया गया लैब-शैली का वॉकथ्रू देखें कि एक एविल ट्विन (evil twin) किस प्रकार किसी वैध एक्सेस पॉइंट की नकल कर सकता है।
SSID स्ट्रिंग पर भरोसा करना बंद करें
Passpoint और OpenRoaming बिना किसी कैप्टिव पोर्टल के सुरक्षित गेस्ट एक्सेस का समर्थन करते हैं। स्टाफ़ और अन्य विश्वसनीय यूज़र्स के लिए, EAP-TLS सर्टिफ़िकेट जुड़ने के समय नेटवर्क प्रमाणीकरण प्रदान करते हैं। Purple Access अपने Secure नेटवर्क पर Passpoint और OpenRoaming का समर्थन करता है, साथ ही एक MDM के माध्यम से दिए गए EAP-TLS सर्टिफ़िकेट भी प्रदान करता है।
एक्सेस-पॉइंट फ़र्मवेयर को अप-टू-डेट रखें, और आपके SSID को विज्ञापित करने वाले अप्रत्याशित एक्सेस पॉइंट्स पर नज़र रखें, विशेष रूप से ऐसे आयोजनों के दौरान जब अस्थायी रेडियो दिखाई दे सकते हैं। ये नियंत्रण दुष्ट (रोग) रेडियो के ख़तरे को कम करते हैं, लेकिन वे यूज़र ट्रेनिंग का विकल्प नहीं हैं: किसी अप्रत्याशित सर्टिफ़िकेट प्रॉम्प्ट पर कनेक्शन रुक जाना चाहिए, न कि उस पर क्लिक किया जाना चाहिए।
गेस्ट नेटवर्क का नाम डिफ़ॉल्ट रूप से सार्वजनिक होता है। महत्वपूर्ण कंट्रोल यह है कि क्या डिवाइस नेटवर्क को प्रमाणित कर सकता है और क्या एक्सेस किसी परिचित SSID के आधार पर नहीं, बल्कि एक विश्वसनीय पहचान के आधार पर दी गई है।
5. फ्लैट या खराब तरीके से सेगमेंट किए गए नेटवर्क से लेटरल मूवमेंट
एक सेधमारी वाला पर्सनल डिवाइस वैध एसोसिएशन वाला एक स्कैनर होता है। एक फ्लैट नेटवर्क पर यह पॉइंट-ऑफ-सेल टर्मिनल्स, कैमरों, बिल्डिंग कंट्रोलर्स और उस सर्वर को देख सकता है जिसका उपयोग नाइट मैनेजर कार्ड रिफंड के लिए करता है। वेन्यू और मल्टीफैमिली साइट्स इसके लिए सबसे संवेदनशील हैं, क्योंकि मेहमान, निवासी, कर्मचारी और IoT पहले से ही समान क्लोसेट और अक्सर समान VLAN साझा करते हैं।
2013 का Target इंट्रूज़न वह संदर्भ मामला है जिसकी ऑपरेटर्स अब भी जानकारी देते हैं, भले ही यह BYOD न रहा हो। हमलावरों ने एक HVAC वेंडर से लिए गए क्रेडेंशियल्स का उपयोग किया और लेटरल रूप से पेमेंट सिस्टम्स में चले गए क्योंकि वे नेटवर्क अलग-थलग (आइसोलेटेड) नहीं थे। जो होटल और स्टेडियम अब भी गेस्ट WiFi को टिल और कैमरा ट्रैफ़िक से जोड़ते हैं (ब्रिज करते हैं), वे अधिक संवेदनशील एंडपॉइंट के साथ उसी टोपोलॉजी को दोहरा रहे हैं।
SSID जोड़ने से पहले भूमिकाओं (रोल्स) को मैप करें
प्रति प्रॉपर्टी एक पेज पर मैप बनाएं। मेहमानों, कर्मचारियों, टिल्स, कैमरों, निवासियों और सेंसरों में से प्रत्येक को एक VLAN मिलता है। RADIUS पहचान या डिवाइस क्लास से VLAN रिटर्न करता है, ताकि कोई फोन टिल सेगमेंट पर केवल इसलिए न पहुंच जाए क्योंकि किसी ने जल्दबाजी में गलत SSID चुन लिया था। VLAN सेगमेंटेशन वह नियंत्रण है जिसका आप परीक्षण कर सकते हैं, न कि केवल एक आरेख जो किसी स्लाइड में सीमित रहता है।
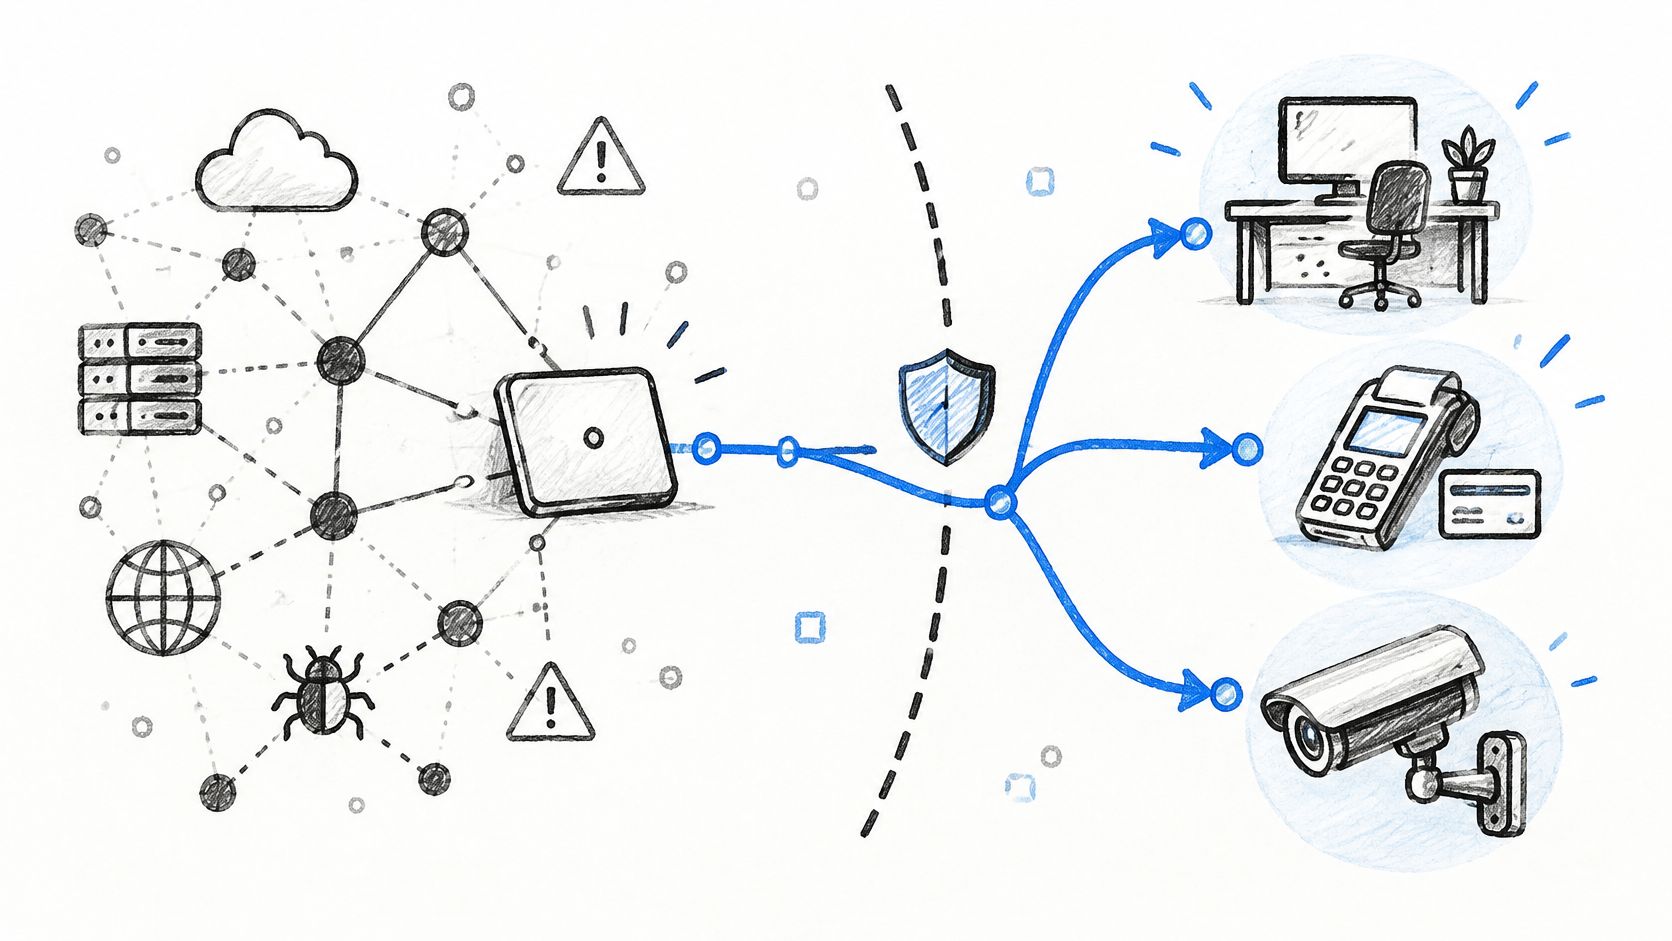
प्रत्येक कटओवर के बाद एक BYOD परीक्षण फोन से आंतरिक स्कैन चलाएं। यदि वह फोन किसी कैमरे, लॉक या भुगतान VLAN तक पहुंच सकता है, तो विभाजन विफल हो गया, चाहे डिज़ाइन दस्तावेज़ कुछ भी कहे। Layer 2 पर न्यूनतम विशेषाधिकार किसी कार्ड ब्रांड को लैटरल मूवमेंट समझाने की तुलना में सस्ता है। सपोर्ट का समझौता अतिरिक्त DHCP स्कोप और VLAN के बीच फ़ायरवॉल नियम हैं। प्रति साइट टेम्पलेट इसका एक बार भुगतान करें, फिर इसे क्लोन करें। फ़्लैट नेटवर्क पर बातचीत न करें क्योंकि एक इंटीग्रेटर को इंटर-VLAN रूटिंग कष्टप्रद लगती है।
6. रिमोट वाइप के बिना डिवाइसों का गुम होना या चोरी होना
फोन जेबों, Uber और होटल बार में साथ रहते हैं। एक कॉर्पोरेट लैपटॉप आमतौर पर केबल लॉक की सुविधा के साथ बैग में सुरक्षित रहता है। पर्सनल फोन ऐसा नहीं होता। यदि इसमें VPN प्रोफाइल, एक WiFi क्रेडेंशियल, एक ईमेल सत्र, या कैश्ड फाइलें हैं, तो जो कोई भी इसे उठाता है उसे वह एक्सेस तब तक मिल जाता है जब तक आप इसे निरस्त नहीं कर देते। नामांकन के बिना आप इसे ट्रैक, लॉक या वाइप नहीं कर सकते, और रिपोर्टिंग में देरी इस जोखिम की अवधि को बढ़ा देती है।
खोया हुआ हार्डवेयर वास्तविक है, और यह वह घटना नहीं है जिसे अधिकांश भागीदार सबसे पहले देखते हैं। BYOD अवसर पर CRN की प्रायोजित Aura ब्रीफिंग के अनुसार, 319 अमेरिकी MSPs के एक सर्वेक्षण में, 55% ने पिछले 24 महीनों में कम से कम एक BYOD-संबंधित सुरक्षा घटना देखी थी, जिसमें 16% ने पुष्टि किए गए डेटा उल्लंघन की सूचना दी थी। एक घटना का अनुभव करने वाले MSPs में, क्रेडेंशियल चोरी या खाता समझौता 45% पर सबसे अधिक रिपोर्ट किया गया था, इसके बाद ईमेल या मैसेजिंग समझौता 42% पर, मैलवेयर 40% पर, और खोए या चोरी हुए डिवाइस 29% पर अंतिम स्थान पर रहे। यह नमूना MSP का अवलोकन है, कोई वैश्विक एंटरप्राइज जनगणना नहीं, इसलिए इसे एक दिशा के रूप में लें। यह दिशा बताती है कि वाइप प्रोग्राम का केंद्र नहीं है। निरस्तीकरण है।
रूम-सर्विस ट्रे पर छूटा हुआ हाउसकीपर का फोन एक आम घटना का उदाहरण है। इसमें स्टाफ SSID के लिए एक WiFi पास और एक मेल टोकन होता है। अगली शिफ्ट से पहले आपको वह हैंडसेट वापस नहीं मिलेगा।
जानकारी मिलते ही उसी घंटे नेटवर्क क्रेडेंशियल को रद्द करें
डिवाइस नामांकित होने पर वर्क कंटेनर का Intune या Jamf चयनात्मक वाइप सही विकल्प है। Activation Lock और Find My मालिक को फोन वापस पाने में मदद करते हैं। वे नेटवर्क एक्सेस को समाप्त करने की आपकी क्षमता का विकल्प नहीं हैं। एक निर्धारित समय सीमा के भीतर रिपोर्ट की आवश्यकता तय करें, जिसमें एक फोन नंबर या एक टिकट कतार हो, न कि कोई ऐसा मैनेजर जो “इस बारे में कल बात करेगा।”
- सर्टिफिकेट और xPSK: नुकसान दर्ज होते ही WiFi सर्टिफिकेट और प्रति-डिवाइस कुंजी को निरस्त करें। यदि रिपोर्ट देर से मिलती है, तो कम अवधि वाले सर्टिफिकेट अंतर को कम कर देते हैं।
- सत्र: उस उपयोगकर्ता के लिए SSO सत्रों और रीफ़्रेश टोकन को समाप्त करें, न कि कोई ग्लोबल पासवर्ड रीसेट करें जो बाकी फ़्लोर को लॉक कर दे।
- रिकॉर्ड: नोट करें कि निरस्तीकरण किसने और कब अधिकृत किया। वह प्रविष्टि ही सबूत है, न कि कोई रिमोट-वाइप स्क्रीनशॉट जिसे आप किसी गैर-नामांकित फ़ोन पर प्रस्तुत नहीं कर सकते।
ऐसा रिमोट वाइप जिसे आप निष्पादित नहीं कर सकते, वह कोई कंट्रोल नहीं है। एक ऐसी की (key) जिसे आप पूरी इमारत की कीज़ बदले बिना रद्द कर सकते हैं, वह वास्तविक कंट्रोल है।
प्रत्येक पर्सनल फोन का MDM नामांकन सुनने में व्यवस्थित लगता है, लेकिन हॉस्पिटैलिटी और एजेंसी लेबर के माहौल में यह विफल हो जाता है, जहाँ लोग एक सप्ताह काम करके छोड़ देते हैं। उस डिवाइस के अनुसार सुरक्षा डिज़ाइन करें जिसे आप दोबारा कभी नहीं देखेंगे।
7. दुर्भावनापूर्ण (Malicious), साइडलोडेड और जेलब्रोकन ऐप्स
एक पर्सनल फोन अनौपचारिक स्टोर से ऐप इंस्टॉल कर सकता है, APK साइडलोड कर सकता है, या जेलब्रोकन या रूटेड स्थिति में चल सकता है। ये स्थितियां सैंडबॉक्सिंग और कोड साइनिंग को कमजोर करती हैं। मैलवेयर अन्य ऐप्स को पढ़ सकता है, ट्रैफ़िक को इंटरसेप्ट कर सकता है, या टोकन चुरा सकता है। अत्यधिक अनुमतियों वाला एक “वैध” ऐप भी अधिक विनम्रता से ऐसा ही नुकसान पहुंचाता है। इसके बाद फोन आपके नेटवर्क से जुड़ जाता है और समस्या को अंदर ले आता है।
Verizon की 2025 Mobile Security Index रिपोर्ट करती है कि हमले से प्रभावित 70% मोबाइल डिवाइस कॉर्पोरेट द्वारा जारी किए जाने के बजाय व्यक्तिगत थे। उद्यमों में, 52% ने एक ऐसे मोबाइल साइबर हमले का सामना किया जिसके कारण सिस्टम डाउनटाइम हुआ, और 47% ने समझौते का आंशिक कारण फ़िशिंग, स्मिशिंग, या अनधिकृत ऐप इंस्टॉलेशन जैसे उपयोगकर्ता व्यवहार को माना। यह रास्ता केवल एक अनुपलब्ध पैच नहीं है, बल्कि व्यक्ति द्वारा कुछ इंस्टॉल करना भी है।
एक रिटेल सुपरवाइज़र की कल्पना करें जो आधिकारिक ऐप के धीमे या जटिल होने के कारण एक “शेड्यूल हेल्पर” साइडलोड करता है। वह हेल्पर एक्सेसिबिलिटी और SMS अनुमतियाँ मांगता है। अब यह स्टाफ़ WiFi प्रोफ़ाइल के बगल में मौजूद है। बैंकिंग-ट्रोजन जैसा मैलवेयर वर्षों से इस साइडलोड पाथ का उपयोग करता रहा है। यदि पोस्चर यह बताता है कि OS के साथ छेड़छाड़ हुई है, तो आपकी टिल VLAN कभी भी अगला हॉप नहीं होनी चाहिए।
प्लेटफ़ॉर्म असुरक्षित होने पर कनेक्ट करने से इनकार करें
Lookout, या मोबाइल पर Microsoft Defender for Endpoint जैसे मोबाइल खतरे से बचाव रूटीड या जेलब्रोकन उपकरणों को फ़्लैग कर सकते हैं। उस सिग्नल को एडमिशन से जोड़ें। MDM को कॉर्पोरेट SSID से जेलब्रोकन या रूट किए गए उपकरणों को ब्लॉक करना चाहिए, और अनुपालन नियम विफल होने पर Conditional Access को प्रमाणीकरण अस्वीकार करना चाहिए। कॉर्पोरेट-एक्सेस ऐप्स को प्रबंधित स्टोर तक सीमित रखें। अतिथि डेटा, भुगतान संदर्भों या मेल को छूने वाली किसी भी चीज़ पर अनुमतियों की समीक्षा करें।
नेटवर्क से जुड़ने के बाद भी फ़िल्टरिंग मायने रखती है। स्टाफ़ VLAN पर मौजूद DNS या सिक्योर-वेब पॉलिसी ज्ञात ख़राब डोमेन को ब्लॉक करती है, भले ही फ़ोन पूरी तरह से प्रबंधित (मैनेज्ड) न हो। साल में एक बार भेजे जाने वाले “don't sideload” ईमेल पर निर्भर न रहें। इसका लागू करने योग्य वर्शन एक विफल पॉस्चर चेक और एक ऐसा VLAN है जो टिल, कैमरों या निवासी डिवाइसों को नहीं देख सकता।
8. गोपनीयता, मॉनिटरिंग और अनुपालन संबंधी टकराव
ऊपर दिए गए प्रत्येक नियंत्रण के लिए कुछ विजिबिलिटी की आवश्यकता होती है: OS संस्करण, जेलब्रेक स्थिति, प्रमाणपत्र पहचान, ऐप अनुपालन, DNS लॉग। बहुत अधिक डेटा लेने पर आप GDPR या CCPA के तहत कर्मचारी गोपनीयता और डेटा न्यूनतमकरण कर्तव्यों का उल्लंघन करते हैं। बहुत कम डेटा लेने पर आप यह नहीं दिखा सकते कि आपने क्या एकत्र किया, क्यों किया, या आपने इसे कब वाइप किया। अस्पष्ट वाइप अधिकार ही वह कारण हैं जिससे कोई सुरक्षा घटना रोजगार विवाद में बदल जाती है।
क्वींसलैंड यूनिवर्सिटी ऑफ टेक्नोलॉजी का शोध संयुक्त राज्य अमेरिका, जर्मनी और दक्षिण कोरिया में 542 कर्मचारियों के साथ किए गए कार्य का वर्णन करता है, जिसमें ईमेल, फ़ोटो, लोकेशन और एप्लिकेशन के उजागर होने की चिंता के साथ-साथ कानूनी चिंताओं ने महत्वपूर्ण रूप से प्रभावित किया कि लोगों ने BYOD जोखिम का आकलन कैसे किया। NIST का नेशनल साइबरसिक्योरिटी सेंटर ऑफ एक्सीलेंस इसी समस्या क्षेत्र में तीन कम ध्यान दिए गए जोखिमों को चिह्नित करता है: व्यक्तिगत डिवाइसों में नियोक्ता की विजिबिलिटी, नियोक्ताओं या तीसरे पक्ष के एनालिटिक्स में जाने वाला व्यक्तिगत डेटा, और निजी डेटा को मिटाने वाले फ़ैक्टरी रीसेट। यूके और ईयू के नियोक्ता जो ICO और GDPR अपेक्षाओं के अनुरूप BYOD नीति प्रकाशित करते हैं, वे न्यूनतम सक्षम कार्य कर रहे हैं। Cyber Essentials इसके अलावा, जहां आप इसे रखते हैं, वहां डिवाइसों और नेटवर्क एक्सेस के प्रलेखित नियंत्रण की अपेक्षा की जाती है, जिसका अर्थ है कि आपको लॉग की आवश्यकता है, न कि केवल एक अंदाजे की।
एक छात्र-आवास ऑपरेटर जो "नेटवर्क की निगरानी" करता है और बिना किसी बताए गए उद्देश्य के एक वर्ष के लिए निवासियों का पूरा DNS इतिहास रखता है, वह विफलता का एक तरीका है। इसी तरह वह ऑपरेटर भी है जो किरायेदारी समाप्त होने के कारण पूरे फ़ोन को वाइप कर देता है और कभी यह लिखित रूप में नहीं रखता कि इसे कौन अधिकृत कर सकता था।
केवल नेटवर्क कनेक्शन से जुड़ा डेटा एकत्र करें, व्यक्तिगत डेटा नहीं
टेलीमेट्री को अनुपालन स्थिति, नेटवर्क पहचान, सौंपे गए सेगमेंट और कॉर्पोरेट नीति पर सुरक्षा DNS हिट तक सीमित रखें। डैशबोर्ड को व्यस्त दिखाने के लिए निवासी VLAN पर व्यक्तिगत ब्राउज़िंग एकत्र न करें। BYOD नीति में स्कोप, डेटा रिटेंशन और वाइप सीमाओं को प्रकाशित करें। अतिथि और BYOD ऑनबोर्डिंग पर सहमति रिकॉर्ड करें, और ऑडिट लॉग को एक निश्चित अवधि के लिए बनाए रखें। वाइप को लिखित रूप में अधिकृत करें, और वाइप को वर्क कंटेनर बनाएं, फ़ैक्टरी रीसेट नहीं, जब तक कि स्वामी सहमत न हो।
एक स्पष्ट नीति की सहायता लागत एक लंबी ऑनबोर्डिंग स्क्रीन होती है। एक अस्पष्ट नीति की लागत कोई नियामक, यूनियन या कोई ऐसा निवासी हो सकता है जो यह सिद्ध कर सके कि आपने उनकी तस्वीरें हटा दी हैं। यहाँ गोपनीयता-बाय-डिजाइन एक नेटवर्क निर्णय है: कॉर्पोरेट कंटेनर और सुरक्षा लॉग, न कि पूरे डिवाइस की निगरानी।
कारण, एक्सपोज़र और प्राथमिक कंट्रोल के आधार पर आठ BYOD जोखिमों की तुलना
| जोखिम | मूल कारण | किस पर जोखिम आता है | प्राथमिक नियंत्रण | कार्यान्वयन प्रयास |
|---|---|---|---|---|
| अव्यवस्थित और अनपैच किए गए व्यक्तिगत डिवाइस | आउटडेटेड सॉफ़्टवेयर और असंगत सुरक्षा सेटिंग्स | कॉर्पोरेट और स्थल (वेन्यू) नेटवर्क | MDM और कंडीशनल एक्सेस के माध्यम से डिवाइस अनुपालन लागू करें | मध्यम; एनरोलमेंट और सहायता की आवश्यकता होती है |
| मिश्रित कार्य और व्यक्तिगत डेटा के माध्यम से डेटा लीकेज | कार्य डेटा व्यक्तिगत ऐप्स और क्लाउड स्टोरेज के साथ मिल जाता है | संवेदनशील संगठनात्मक डेटा और कर्मचारी की गोपनीयता | प्रबंधित कार्य प्रोफ़ाइल, ऐप नियंत्रण और चयनात्मक वाइप का उपयोग करें | मध्यम; नीति और उपयोगकर्ता द्वारा अपनाए जाने की आवश्यकता होती है |
| व्यक्तिगत डिवाइसों पर साझा और कमज़ोर क्रेडेंशियल | पुनः उपयोग किए गए पासवर्ड और साझा की गई WiFi कीज़ | साझा क्रेडेंशियल पर निर्भर रहने वाले नेटवर्क और उपयोगकर्ता | ऑनबोर्डिंग के लिए MFA के साथ, EAP-TLS या प्रति-डिवाइस विशिष्ट कीज़ का उपयोग करें | मध्यम; क्रेडेंशियल प्रबंधन की आवश्यकता होती है |
| रोग (rogue) एक्सेस पॉइंट और WiFi ईव्सड्रॉपिंग | स्पूफ़ किए गए नेटवर्क और अनएन्क्रिप्टेड कनेक्शन से स्वतः जुड़ना | सार्वजनिक, अतिथि और ओपन WiFi पर उपयोगकर्ता | Passpoint या OpenRoaming और प्रमाणित एन्क्रिप्शन का उपयोग करें | मध्यम; नेटवर्क कॉन्फ़िगरेशन और उपयोगकर्ता जागरूकता की आवश्यकता होती है |
| सपाट (फ़्लैट) या ख़राब रूप से विभाजित नेटवर्क से लेटरल मूवमेंट | BYOD डिवाइस फ़्लैट नेटवर्क पर संवेदनशील सिस्टम तक पहुँच सकते हैं | कॉर्पोरेट, भुगतान, कैमरा और बिल्डिंग सिस्टम | नेटवर्क को विभाजित करें और पहचान के आधार पर VLAN असाइन करें | उच्च; योजना और अनुकूलता परीक्षण की आवश्यकता होती है |
| रिमोट वाइप के बिना डिवाइसों का गुम होना या चोरी होना | गुम हुए डिवाइसों में सेशन, क्रेडेंशियल या कैश्ड डेटा बना रहता है | डिवाइस से एक्सेस किए जा सकने वाले कॉर्पोरेट खाते और डेटा | डिवाइस क्रेडेंशियल तुरंत निरस्त करें और प्रबंधित डेटा को चयनात्मक रूप से वाइप करें | मध्यम; एनरोलमेंट और प्रतिक्रिया प्रक्रिया की आवश्यकता होती है |
| मैलिशस, साइडलोड किए गए और जेलब्रोकन ऐप्स | अनजाँचे ऐप्स या कमज़ोर ऑपरेटिंग-सिस्टम सुरक्षा | डिवाइस द्वारा एक्सेस किए जाने वाले कॉर्पोरेट नेटवर्क और डेटा | गैर-अनुपालन वाले डिवाइसों को ब्लॉक करें और ऐप इंस्टॉलेशन को प्रतिबंधित करें | मध्यम; ख़तरे का पता लगाने और नीति समायोजन की आवश्यकता होती है |
| गोपनीयता, निगरानी और अनुपालन के टकराव | अस्पष्ट या अत्यधिक निगरानी और डेटा संग्रह | कर्मचारी, अतिथि और संगठन | पारदर्शी नीतियां प्रकाशित करें और केवल आवश्यक डेटा तक संग्रह सीमित रखें | मध्यम; नीति, कानूनी और ऑडिट कार्य की आवश्यकता होती है |
अगले डिवाइस के जुड़ने से पहले आपका BYOD हार्डनिंग क्रम
इन्हें क्रम से करें। आगे बढ़ना वही तरीका है जिससे टीमें एक निगरानी टूल खरीदती हैं और फिर भी एक WiFi पासवर्ड साझा करती हैं।
सबसे पहले शेयर्ड WiFi कुंजियों को बदलें। कर्मचारी आपके द्वारा पहले से संचालित MDM से EAP-TLS के साथ पासवर्डलेस WPA-Enterprise SSID पर स्विच करते हैं। IoT डिवाइसेज, टेनेंट्स, टिल्स और लॉक्स यूनीक xPSK कुंजियों पर स्विच करते हैं। किसी एक कर्मचारी के जाने पर केवल एक रिवोकेशन होता है, और PCI शेयर्ड-की से जुड़ी समस्या समाप्त हो जाती है क्योंकि अब आप किसी ऐसे सीक्रेट को रोटेट नहीं कर रहे हैं जिसे पूरी शिफ्ट जानती हो। कटओवर की रात, प्रबंधित लैपटॉप और फ़ोन अपने प्रमाणपत्र प्राप्त कर लेते हैं और अपने आप कनेक्ट हो जाते हैं। ऐसे व्यक्तिगत फ़ोन जिन पर आप भरोसा करते हैं लेकिन उन्हें नामांकित (enrol) नहीं करते हैं, वे एक WiFi पास इंस्टॉल कर सकते हैं। प्रत्येक टिल को एक बार अपनी कुंजी मिलती है और किसी व्यक्ति के जाने पर उसे फिर से कुंजी देने (re-keying) की आवश्यकता नहीं होती है।
इसके बाद पहचान के आधार पर सेगमेंट करें। गेस्ट ओपन ऑनबोर्डिंग लेन पर रहते हैं। डायरेक्टरी ग्रुप के अनुसार स्टाफ़ VLAN पर आते हैं। टिल, कैमरे, लॉक और सेंसर की-बाउंड VLAN पर रहते हैं जिन्हें वे गेस्ट कभी नहीं देख पाते। यदि किसी सफ़ाईकर्मी के पास MDM नहीं है, तो वे एक बार साइन इन करते हैं और उन्हें पास मिल जाता है। फिर भी उन्हें कैमरा VLAN नहीं दिखना चाहिए। टोपोलॉजी के स्क्रीनशॉट के बजाय किसी फ़ोन से स्कैन करके इसका परीक्षण करें।
तीसरा, सुरक्षा स्थिति (पोस्चर) के आधार पर प्रवेश नियंत्रित करें। प्रमाणपत्र पर भरोसा करने से पहले न्यूनतम OS, एन्क्रिप्शन और जेलब्रोकन या रूट किए गए डिवाइसों पर प्रतिबंध लागू होता है। नियम का पालन न करने वाले डिवाइस को प्रमाणीकरण के समय, हर बार कनेक्ट होने पर अस्वीकार कर दिया जाता है, न कि तब जब वह पहले ही स्टाफ़ नेटवर्क पर DHCP लीज़ प्राप्त कर चुका हो। कंडीशनल एक्सेस ही वह वास्तविक जाँच है। कोई पॉलिसी PDF नहीं।
निगरानी को सबसे अंत में व्यवस्थित करें, और इसे आनुपातिक रखें। पहचान, डिवाइस, पद्धति, VLAN और निरस्तीकरण को लॉग करें। कर्मचारियों के VLAN पर DNS थ्रेट ब्लॉकिंग और जहाँ दर्शकों को इसकी आवश्यकता हो, जैसे कि छात्र या अतिथि सेगमेंट, वहाँ सामग्री नीति लागू करें। यह सिद्ध करने के लिए कि आप गंभीर हैं, व्यक्तिगत ब्राउज़िंग को सुरक्षित न रखें।
तैयारी से जुड़े तीन प्रश्न यह तय करते हैं कि आपका कार्य पूरा हुआ या नहीं। क्या आप नेटवर्क पर मौजूद प्रत्येक डिवाइस को किसी साझा पासवर्ड के बजाय उसकी पहचान से जानते हैं? क्या आप परिसर के शेष हिस्से को बाधित किए बिना किसी एक डिवाइस की पहुँच निरस्त कर सकते हैं? क्या आप यह दिखा सकते हैं कि किसने, कब, और किस बात पर सहमति दी थी, जिसमें वाइप का दायरा भी शामिल है?
Purple Access उस क्रम को उन एक्सेस पॉइंट्स पर लागू करने का एक तरीका है जो आपके पास पहले से हैं: मेहमानों और BYOD ऑनबोर्डिंग के लिए एक ओपन SSID, कर्मचारियों और विश्वसनीय उपयोगकर्ताओं के लिए एक सुरक्षित SSID, और डिवाइसों, किरायेदारों और समुदायों के लिए xPSK, जिसमें Cloud RADIUS प्रत्येक पहचान को सही VLAN पर रखता है। यदि आप इसके बारे में पढ़ने के बजाय निरस्तीकरण देखना चाहते हैं, तो वह डेमो बुक करें जहाँ एक नेटवर्क इंजीनियर एक अपार्टमेंट के बराबर डिवाइसों, एक लॉक, एक थर्मोस्टेट, एक गेस्ट लैपटॉप और एक स्टाफ फ़ोन का उपयोग करके लाइव नेटवर्क पर एक कुंजी जारी करता है और उसे निरस्त करता है।
Purple Access उन एक्सेस पॉइंट्स पर वेन्यू और मल्टी-साइट ऑपरेटरों को खुला, सुरक्षित और xPSK WiFi प्रदान करता है जिन्हें आप पहले से चला रहे हैं, ताकि कर्मचारी, अतिथि और डिवाइस एक पासवर्ड साझा करना बंद कर दें और प्रत्येक पहचान आपके इच्छित VLAN पर पहुंचे। यह वही एडमिशन कंट्रोल है जिसके बारे में यह सूची है: प्रमाणपत्र, प्रति-डिवाइस कुंजियां, और एक ऐसा जुड़ाव जिसे आप पूरी इमारत में फिर से की-सेट किए बिना निरस्त कर सकते हैं। देखें कि यह आपकी साइटों पर कैसे उपयुक्त बैठता है Purple Access पर।


