
WiFi गेस्ट नेटवर्क: यह कैसे काम करता है और इसे कैसे सुरक्षित करें
Published
गेस्ट WiFi के लिए मानक सलाह एक चेकलिस्ट जैसी होती है: दूसरा SSID शुरू करें, उसे अपने अलग VLAN पर रखें, क्लाइंट आइसोलेशन टिक करें, पासवर्ड दें। प्रत्येक कदम सही है। साथ मिलकर वे कुछ भी साबित नहीं करते।
एक गेस्ट नेटवर्क पहुँच के दायरे का दावा होता है। आप विज़िटर्स और स्वयं को यह बता रहे होते हैं कि आपकी लॉबी SSID से जुड़ने वाला कोई फ़ोन बुकिंग सिस्टम, डोर कंट्रोलर्स, टिल्स या कैमरों तक नहीं पहुँच सकता। एक VLAN और एक चेकबॉक्स केवल यह रिकॉर्ड करते हैं कि किसी ने उस सीमा का इरादा किया था। वे यह नहीं दिखाते कि जब ट्रैफ़िक किसी स्विच, IPv6 राउटर, मल्टीकास्ट ग्रुप या रोमिंग इवेंट को पार करता है, तब भी वह सीमा बनी रहती है।
यह अंतर महत्वपूर्ण है क्योंकि गेस्ट WiFi वर्षों पहले एक शिष्टाचार मात्र रहना बंद हो चुका है। अब यह एक इन्फ्रास्ट्रक्चर है, जिसका उपयोग उन लोगों द्वारा किया जाता है जिनके बारे में आप सबसे कम जानते हैं।
विषय सूची
- WiFi गेस्ट नेटवर्क क्या है और यह क्यों मौजूद है
- गेस्ट नेटवर्क कॉर्पोरेट नेटवर्क से किस प्रकार भिन्न है
- एक्सेस मॉडल चुनना और कितने नेटवर्क चलाने हैं
- गेस्ट ट्रैफ़िक को कैसे अलग करें और नेटवर्क कैसे सेट अप करें
- स्थान (वेन्यू) के अनुसार गेस्ट नेटवर्क के उदाहरण और प्रत्येक कहाँ विफल होता है
- क्लाइंट आइसोलेशन को परीक्षण की आवश्यकता क्यों है और इसे कैसे करें
- इस सप्ताह क्या करें
WiFi गेस्ट नेटवर्क क्या है और यह क्यों मौजूद है
एक गेस्ट WiFi नेटवर्क आगंतुकों के लिए एक अलग एक्सेस पाथ होता है, इस बात का प्रमाण नहीं कि उनके डिवाइस निजी हैं। यह कर्मचारियों के WiFi के समान एक्सेस पॉइंट का उपयोग कर सकता है, साथ ही ट्रैफ़िक कहाँ जा सकता है इसके लिए अलग-अलग नियम लागू कर सकता है। आगंतुक की WiFi सूची में दिखने वाला नाम केवल दिखाई देने वाला भाग होता है; इसके पीछे का कॉन्फ़िगरेशन यह तय करता है कि कनेक्शन कहाँ तक पहुँच सकता है।
होटल में, मेहमानों को लॉबी और अपने कमरों में इंटरनेट एक्सेस की आवश्यकता होती है। उन्हें रिसेप्शन के बुकिंग सिस्टम, कर्मचारियों के कंप्यूटर या भुगतान टर्मिनलों तक पहुँच की आवश्यकता नहीं होती है। गेस्ट नेटवर्क का उद्देश्य आगंतुकों को उपयोग करने योग्य कनेक्शन प्रदान करते हुए भी इन उपयोगों को अलग रखना है।
विज़िटर डिवाइस अनमैनेज्ड होते हैं। हो सकता है कि ऑपरेटरों को यह न पता हो कि किसी कॉन्ट्रैक्टर का लैपटॉप या मरीज़ का फ़ोन पैच किया गया है या नहीं, या उसी नेटवर्क पर अन्य कौन से डिवाइस मौजूद हैं। एक अलग गेस्ट कनेक्शन उन डिवाइसों को स्टाफ़ के लिए निर्धारित एक्सेस दिए जाने के जोखिम को सीमित करता है।
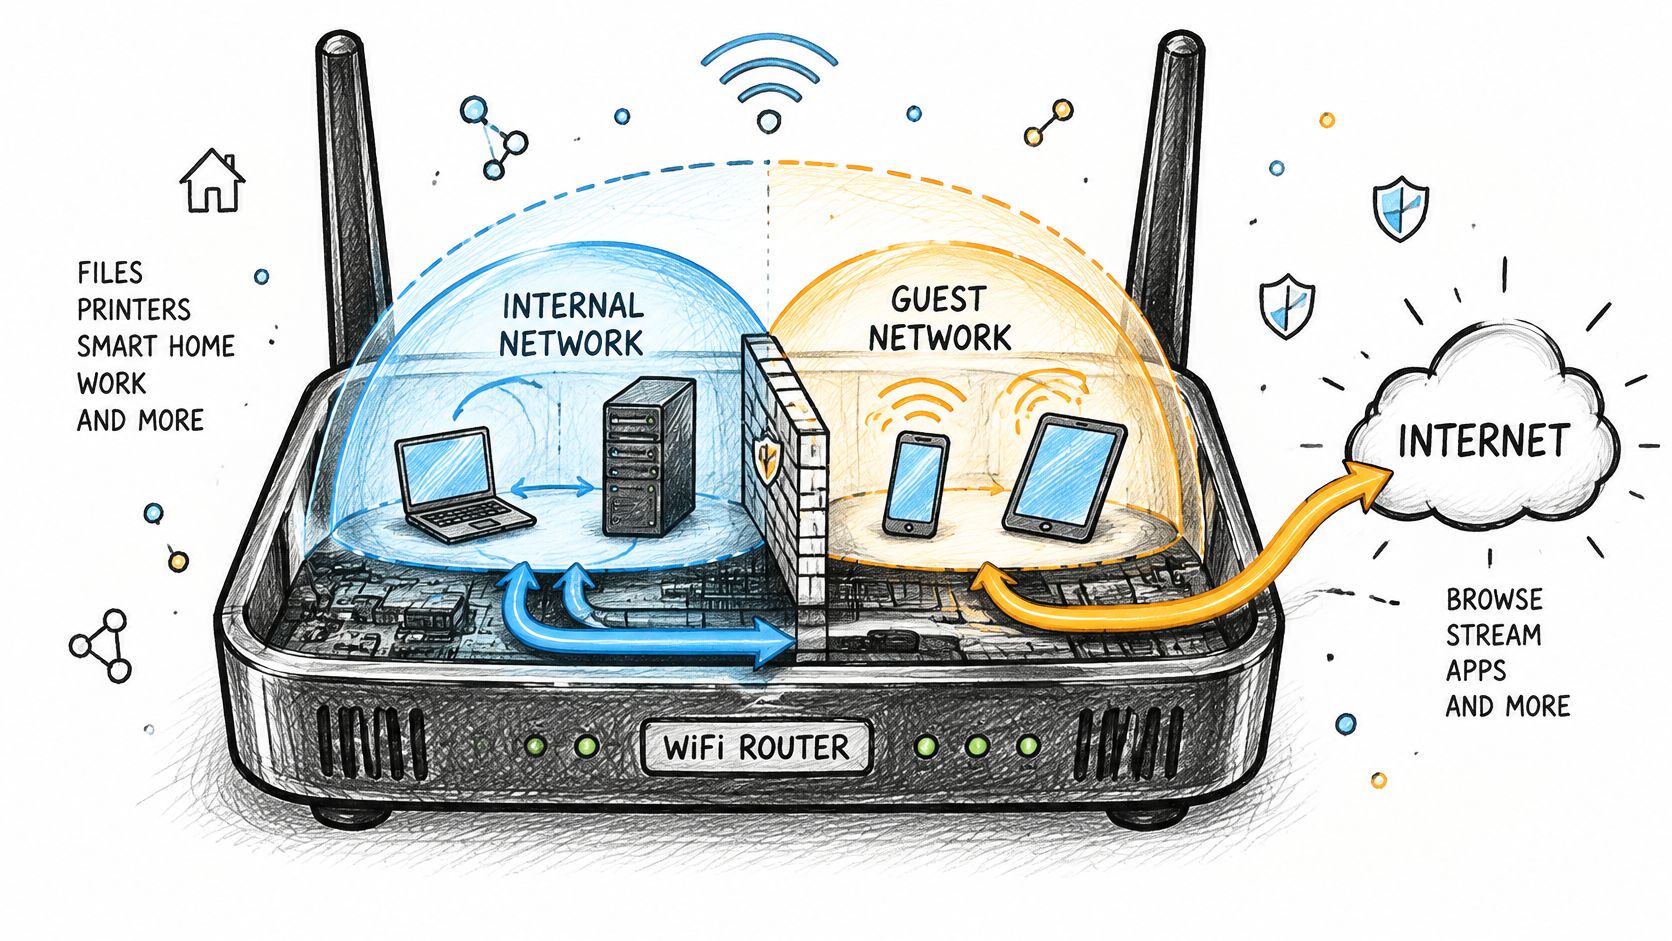
सार्वजनिक WiFi ऑफ़िस, दुकानों, मॉल, अस्पतालों, परिसरों और बाहरी क्षेत्रों जैसे स्थानों में लोगों को सेवा प्रदान करता है। इसका विकास एक व्यावहारिक आवश्यकता को दर्शाता है: विज़िटर जहाँ काम करते हैं, ठहरते हैं या सेवाएँ प्राप्त करते हैं, वहाँ इंटरनेट एक्सेस की उम्मीद करते हैं।
एक गेस्ट नेटवर्क को आंतरिक प्रणालियों को उजागर किए बिना इंटरनेट एक्सेस प्रदान करना चाहिए। ऑपरेटरों को यह भी तय करना होगा कि गेस्ट कैसे जुड़ते हैं, कौन सी सीमाएँ लागू होती हैं और एक्सेस कितने समय तक रहता है। VLANs और क्लाइंट आइसोलेशन लक्षित अलगाव को व्यक्त करते हैं, लेकिन केवल कॉन्फ़िगरेशन यह साबित नहीं करता कि यह काम कर रहा है।
सबसे महत्वपूर्ण टेस्ट: किसी गेस्ट डिवाइस से आंतरिक होस्ट तक पहुँचने का प्रयास करें। यदि कनेक्शन स्थापित हो जाता है, तो बाउंड्री विफल हो गई है। यदि यह विफल रहता है, तो उन पाथ्स की टेस्टिंग जारी रखें जिनका उपयोग गेस्ट कर सकते हैं, जिसमें गेस्ट डिवाइसों के बीच का ट्रैफ़िक भी शामिल है।
गेस्ट नेटवर्क कॉर्पोरेट नेटवर्क से किस प्रकार भिन्न होता है
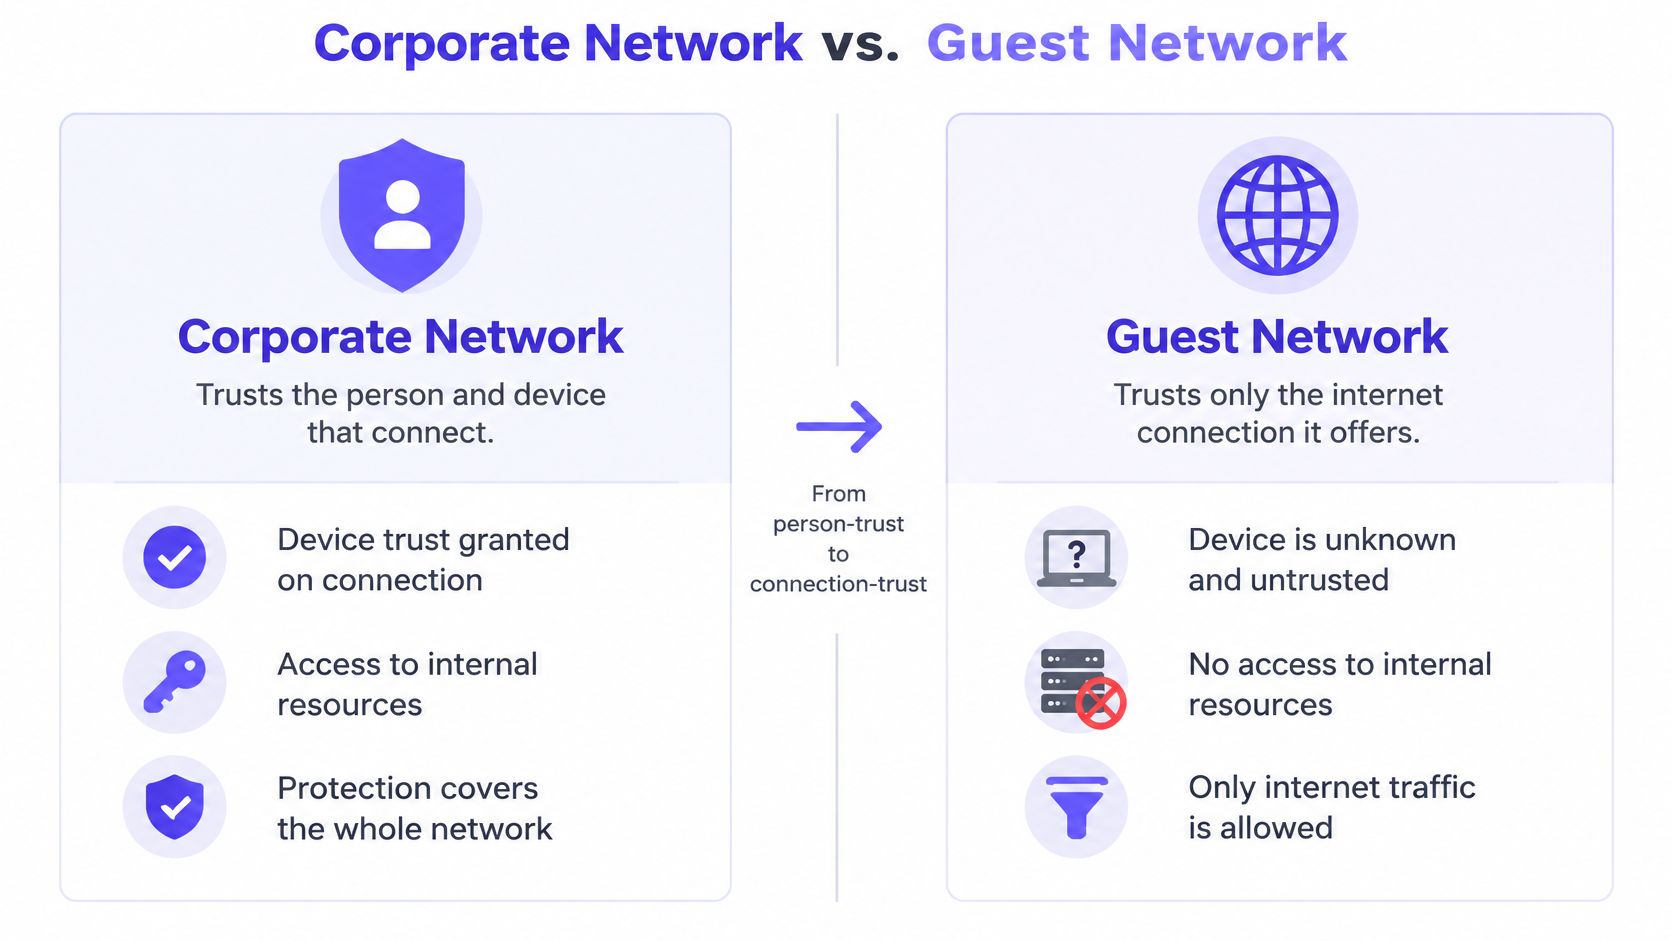
एक कॉर्पोरेट नेटवर्क व्यक्ति और डिवाइस पर भरोसा करता है। एक गेस्ट नेटवर्क केवल उस कनेक्शन पर भरोसा करता है जो वह सौंपता है। बाकी सब कुछ उसी एक बदलाव से तय होता है: प्रमाणीकरण, पहुँच, क्या लॉग किया जाता है, और एक्सेस कितने समय तक बना रहता है।
| फ़ैक्टर | गेस्ट नेटवर्क | कॉर्पोरेट नेटवर्क |
|---|---|---|
| कौन कनेक्ट होता है | विज़िटर, कॉन्ट्रैक्टर और व्यक्तिगत डिवाइस | कर्मचारी और कंपनी द्वारा प्रबंधित डिवाइस |
| प्रमाणीकरण (Authentication) | कैप्टिव पोर्टल, वाउचर या शेयर्ड गेस्ट कुंजी | प्रमाणपत्र (EAP-TLS) या डायरेक्टरी लॉगिन |
| शेयर्ड पासवर्ड | अक्सर हाँ, और केवल कभी-कभार ही बदला (रोटेट) जाता है | कभी भी शेयर नहीं किया जाना चाहिए |
| आंतरिक सिस्टम तक पहुँच | कोई नहीं, गेटवे पर ब्लॉक | फ़ाइल सर्वर, प्रिंटर, आंतरिक ऐप्स |
| डिवाइस विश्वसनीयता | अज्ञात और अप्रबंधित | प्रबंधित, पैच किए गए और सूचीबद्ध (इन्वेंट्री किए गए) |
| लॉगिंग और रिकॉर्ड | सत्र लॉग और सहमति रिकॉर्ड | किसी निर्दिष्ट उपयोगकर्ता से जुड़ा पूर्ण ऑडिट ट्रेल |
| बैंडविड्थ नीति | प्रति डिवाइस या प्रति सत्र सीमित (कैप्ड) | आमतौर पर असीमित, व्यावसायिक ऐप्स के लिए प्राथमिकता के साथ |
| पहुँच की अवधि | घंटों से लेकर दिनों तक, स्वचालित रूप से समाप्त होने वाली | रोज़गार या अनुबंध समाप्त होने तक |
रीच वाली पंक्ति में अधिकांश घटनाएँ दर्ज होती हैं। कॉर्पोरेट क्लाइंट्स फ़ाइल शेयर, प्रिंटर और आंतरिक एप्लिकेशन देख सकते हैं क्योंकि उनका काम यही है। गेस्ट क्लाइंट्स को स्पष्ट नियम द्वारा इन सभी चीज़ों से वंचित किया जाना चाहिए, न कि केवल एक अलग सबनेट पर होने के संयोग से जो अभी भी आंतरिक रूप से रूट करता हो।
क्रेडेंशियल्स वाली पंक्ति शांत प्रतीत होती है। कर्मचारियों को सर्टिफ़िकेट्स या डायरेक्टरी लॉगिन के माध्यम से अलग-अलग व्यक्तियों के रूप में प्रमाणित होना चाहिए, ताकि किसी एक कर्मचारी के जाने पर अन्य किसी को प्रभावित किए बिना उसके एक्सेस को रद्द किया जा सके। गेस्ट नेटवर्क आमतौर पर एक ही शेयर्ड पासवर्ड पर चलते हैं जो ग्रुप चैट और डोर हैंगर्स के माध्यम से फैल जाता है, और कोई भी इसे रोटेट नहीं करता क्योंकि इसे रोटेट करने पर सभी एक साथ डिस्कनेक्ट हो जाते हैं।
समय भी अलग तरीके से काम करता है। गेस्ट एक्सेस कुछ घंटों या दिनों के भीतर अपने आप समाप्त हो जाना चाहिए, जबकि कर्मचारियों का एक्सेस तब तक रहता है जब तक उनका रोजगार रहता है। और दोनों नेटवर्क लगभग हमेशा एक ही रेडियो और एक्सेस पॉइंट का उपयोग करते हैं, इसलिए यह अंतर पूरी तरह से कॉन्फ़िगरेशन, पहचान और नीतियों पर निर्भर करता है। उस एक्सेस को जारी करने और रद्द करने की प्रक्रिया पहचान परत (आइडेंटिटी लेयर) में होती है, जिसे WiFi एक्सेस कंट्रोल की यह गाइड स्पष्ट करती है।
एक्सेस मॉडल चुनना और कितने नेटवर्क चलाने हैं
एक्सेस मॉडल यह तय करता है कि गेस्ट नेटवर्क से कैसे जुड़ता है, और यह तय करता है कि आप बाद में क्या हटा सकते हैं। चार मॉडल अधिकांश स्थानों को कवर करते हैं।
| एक्सेस मॉडल | अतिथि कैसे जुड़ते हैं | सुरक्षा स्तर | सर्वोत्तम उपयोग | मुख्य कमी |
|---|---|---|---|---|
| कैप्टिव पोर्टल के साथ ओपन नेटवर्क | नियम स्वीकार करें या किसी वेब पेज पर साइन इन करें | कम | कैफे, लॉबी, संक्षिप्त विज़िट | कोई भी जुड़ सकता है; पोर्टल पेजों की स्पूफ़िंग की जा सकती है |
| शेयर्ड गेस्ट पासवर्ड (WPA2 या WPA3) | एक सामान्य पासवर्ड टाइप करें | मध्यम | छोटे कार्यालय, प्रतीक्षा कक्ष | पासवर्ड सभी में फैल जाता है; इसे बदलने पर सभी डिस्कनेक्ट हो जाते हैं |
| प्रति डिवाइस व्यक्तिगत प्री-शेयर्ड की (key) | प्रत्येक डिवाइस को अपनी अलग की (key) मिलती है | उच्च | लंबे समय तक रहने वाले निवासी, IoT डिवाइस | की (key) जारी करने और रद्द करने के लिए प्रबंधन की आवश्यकता होती है |
| Passpoint या OpenRoaming प्रोफ़ाइल | फ़ोन प्रोफ़ाइल इंस्टॉल करता है और ऑटोमैटिकली जुड़ जाता है | उच्च | बार-बार आने वाले विज़िटर, बार-बार आने वालों वाले स्थल | संगत डिवाइस और प्रोफ़ाइल सेटअप की आवश्यकता होती है |
वापसी की दर (रिटर्न रेट) और डिवाइस के स्वामित्व के आधार पर चयन करें। पांच मिनट के विज़िट वाले कैफ़े को केवल एक पोर्टल और बैंडविड्थ सीमा से अधिक कुछ नहीं चाहिए। एक महीने तक रहने वाले सर्विस अपार्टमेंट ब्लॉक को ऐसी कुंजियों की आवश्यकता होती है जो एक निश्चित तारीख पर समाप्त हो जाएं, क्योंकि "किसके पास अभी भी एक्सेस है" एक ऐसा प्रश्न है जो आपसे पूछा जाएगा। यह तय करने से पहले कि प्रत्येक आगंतुक समूह को अपने स्वयं के नेटवर्क नाम की आवश्यकता है या नहीं, SSID क्या है और क्या नहीं है, इस पर दिया गया विवरण पढ़ना उपयोगी होगा।
SSID की संख्या जितना दिखती है उससे कहीं अधिक महत्वपूर्ण क्यों है
प्रत्येक अतिरिक्त SSID हर एक्सेस पॉइंट को चैनल पर अधिक बीकन और मैनेजमेंट फ़्रेम ट्रांसमिट करने के लिए मजबूर करता है, और वे फ़्रेम न्यूनतम अनिवार्य दर पर बाहर जाते हैं, जहाँ वे सबसे लंबे समय तक माध्यम को घेरे रहते हैं।
आंकड़े स्पष्ट हैं। SSID ओवरहेड का एक तकनीकी विश्लेषण अनुमान लगाता है कि एक चैनल साझा करने वाले तीन एक्सेस पॉइंट्स, 500-बाइट बीकन और 1 Mbps बेसिक दर के साथ, छह SSID लगभग 74.92% एयरटाइम की खपत करते हैं, जबकि तीन SSID के लिए यह 37.46% है। बेसिक दर को बढ़ाकर 12 Mbps करें और यही छह-SSID डिज़ाइन घटकर लगभग 7.01% ओवरहेड पर आ जाता है। अत्यधिक भीड़भाड़ वाले 2.4 GHz नेटवर्क पर, कम दर वाले मैनेजमेंट फ्रेम ही वह समस्या हैं जिसे आपके अतिथि लेटेंसी के रूप में महसूस करते हैं।
इसका समाधान स्मार्ट पहचान वाले कम नेटवर्क हैं:
- आगंतुकों और BYOD के लिए एक पोर्टल नेटवर्क, जिसमें सहमति दर्ज की गई हो।
- कर्मचारियों और विश्वसनीय डिवाइसों के लिए एक सुरक्षित नेटवर्क, जिसमें प्रमाणपत्र या डायरेक्टरी लॉगिन का उपयोग हो।
- उन चीज़ों के लिए एक की-आधारित नेटवर्क जिन्हें अलग रखा जाना चाहिए, जैसे कि कैश रजिस्टर (tills), सेंसर और कास्टिंग डिवाइस।
प्रत्येक ऑडियंस के लिए एक नया SSID जोड़ने के बजाय उन नेटवर्कों के भीतर नीतियों में बदलाव करने के लिए 802.1X पहचान, डायनेमिक VLAN असाइनमेंट या प्रति-डिवाइस क्रेडेंशियल्स का उपयोग करें। बुनियादी-दर के परिवर्तनों का परीक्षण पहले कुछ एक्सेस पॉइंट्स पर करें, क्योंकि उन्हें बढ़ाने से दूरस्थ या पुराने क्लाइंट पूरी तरह से डिस्कनेक्ट हो सकते हैं।
गेस्ट ट्रैफ़िक को कैसे अलग करें और नेटवर्क सेट अप करें
केवल अलग नाम होने से ही कोई गेस्ट नेटवर्क प्राइवेट नहीं हो जाता। पृथक्करण VLAN, गेटवे नियमों और एक्सेस-पॉइंट नियंत्रणों के एक साथ काम करने और फिर किसी गेस्ट डिवाइस से परीक्षण पास करने पर निर्भर करता है। WLAN सुरक्षा पर NIST का मार्गदर्शन अलग-अलग सुरक्षा प्रोफाइल वाले उपयोगकर्ताओं के लिए अलग-अलग WLAN और दोनों दिशाओं में आइसोलेशन की अनुशंसा करता है: अतिथियों को आंतरिक प्रणालियों से कनेक्शन शुरू नहीं करना चाहिए, और गेटवे को गेस्ट ट्रैफ़िक को आवश्यक सेवाओं तक ही सीमित रखना चाहिए।
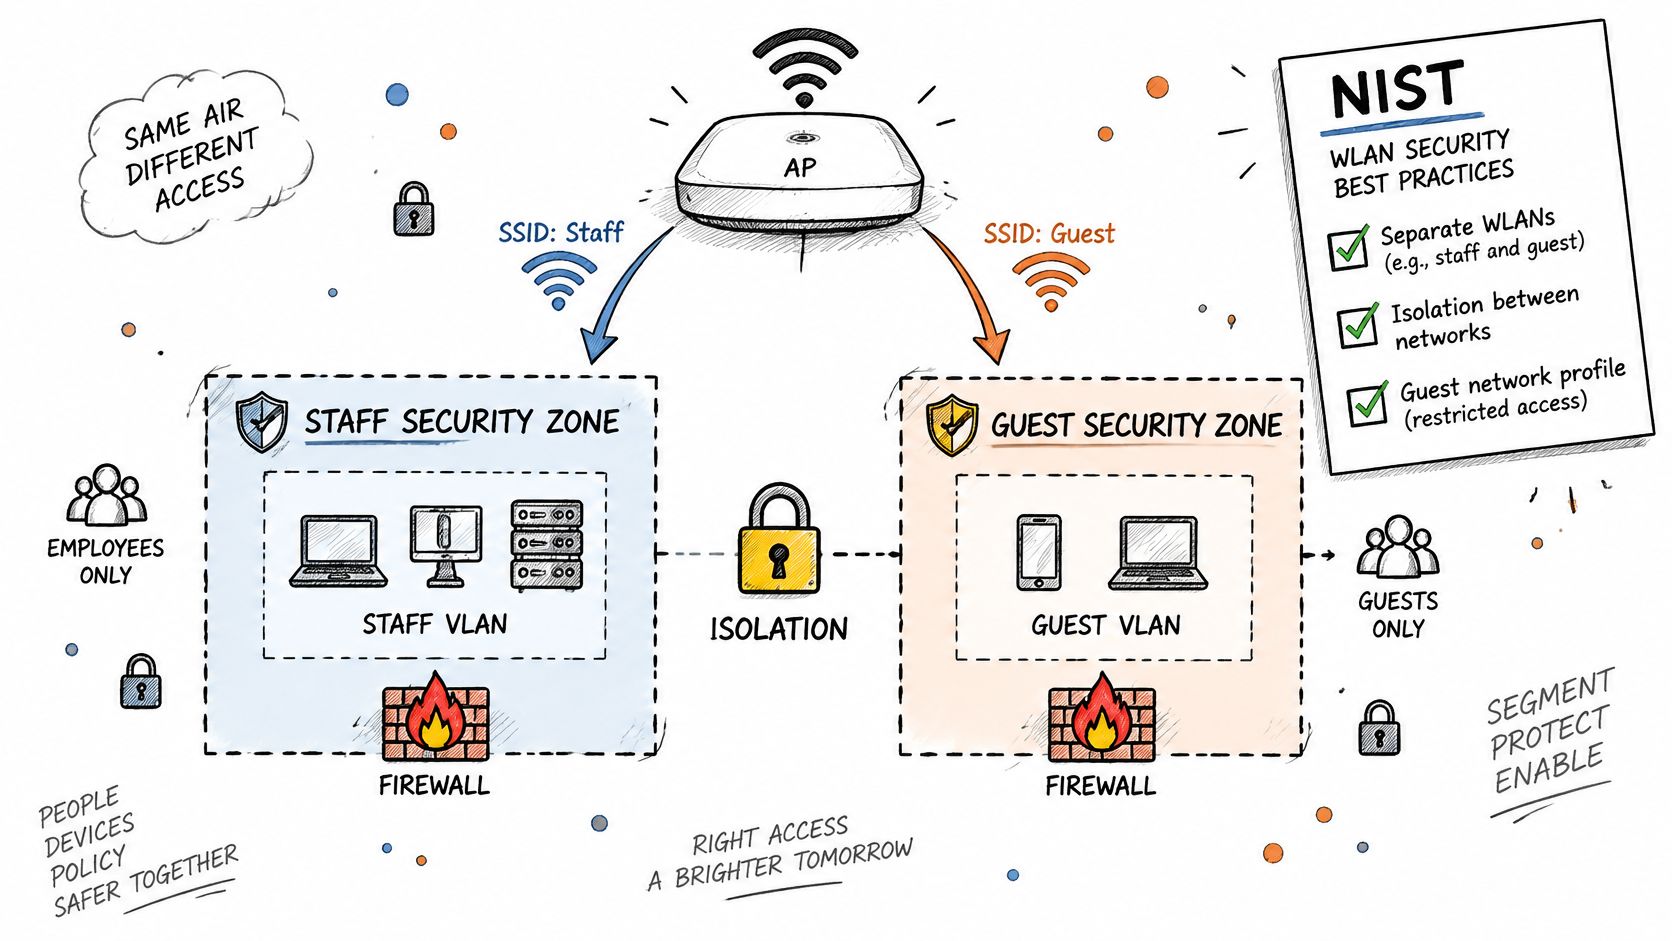
इसे इस क्रम में बनाएँ
- ज़ोन बनाएं। गेस्ट SSID को एक डेडिकेटेड VLAN या समकक्ष ओवरले पर मैप करें। स्टाफ़ ब्रॉडकास्ट डोमेन पर मौजूद गेस्ट SSID केवल नेटवर्क का नाम बदलता है, सुरक्षा सीमा को नहीं।
- डिनाय-फ़र्स्ट गेटवे नियम लिखें। DHCP, DNS, कैप्टिव-पोर्टल सेवाओं और इंटरनेट एक्सेस की अनुमति दें। गेस्ट सेगमेंट से प्राइवेट एड्रेस रेंज, मैनेजमेंट इंटरफ़ेस और एडमिनिस्ट्रेटिव एक्सेस को ब्लॉक करें।
- एक्सेस पॉइंट पर क्लाइंट आइसोलेशन सक्षम करें। इसका उद्देश्य मेहमानों को एक-दूसरे को स्कैन करने या सीधे कनेक्ट होने से रोकना है। यह सर्वर, प्रिंटर या कैमरों के रूट किए गए पाथ को ब्लॉक नहीं करता है, इसलिए उनका अलग से परीक्षण करें।
- रेडियो सुरक्षा मोड चुनें। जहाँ समर्थित हो वहां WPA3 का उपयोग करें, या जब पुराने क्लाइंट्स के लिए आवश्यक हो तो AES के साथ WPA2 का उपयोग करें। पोर्टल वाला एक ओपन नेटवर्क क्लाइंट के TLS-सुरक्षित सेवा तक पहुँचने से पहले रेडियो पर ट्रैफ़िक को एन्क्रिप्ट नहीं करता है। जहाँ समर्थित हो, वहां Passpoint या व्यक्तिगत प्री-शेयर्ड कुंजियाँ एन्क्रिप्टेड एक्सेस प्रदान कर सकती हैं।
- पोर्टल को HTTPS पर प्रस्तुत करें और केवल आवश्यक जानकारी एकत्र करें। एक्सेस के लिए एक ईमेल पता या कमरा नंबर पर्याप्त हो सकता है। अधिक जानकारी केवल तभी मांगें जब आपके पास कोई स्पष्ट कारण हो।
- बैंडविड्थ सीमाएं और सत्र समाप्ति सेट करें। प्रति-डिवाइस सीमाएं किसी एक गेस्ट के अत्यधिक उपयोग से क्षमता खत्म होने से रोकने में मदद करती हैं। समाप्ति पुराने सत्रों और क्रेडेंशियल्स को हटा देती है।
- परिभाषित करें कि आप क्या लॉग करते हैं और इसे कितने समय तक बनाए रखते हैं। प्रासंगिक एसोसिएशन, ऑथेंटिकेशन और DHCP इवेंट्स को रिकॉर्ड करें, और पोर्टल पर डेटा प्रतिधारण (रिटेंशन) अवधि बताएं।
- नेटवर्क खोलने से पहले किसी गेस्ट डिवाइस से परीक्षण करें। सुलभ कॉर्पोरेट पतों और सेवाओं के लिए स्कैन करें। किसी भी अप्रत्याशित प्रतिक्रिया का मतलब है कि लक्षित सुरक्षा सीमा की जांच की आवश्यकता है।
कॉन्फ़िगरेशन क्रम के वॉकथ्रू के लिए, नीचे देखें।
एन्क्रिप्शन बेसलाइन वास्तव में कहाँ स्थित है
WiFi सुरक्षा WEP से WPA और WPA2 से WPA3 तक विकसित हुई है, लेकिन पुराने उपकरण और कॉन्फ़िगरेशन अभी भी उपयोग में हैं। व्यावहारिक विकल्प इस बात पर निर्भर करता है कि वेन्यू को किन क्लाइंट डिवाइसों का समर्थन करना है। WPA3 अधिक मज़बूत सुरक्षा प्रदान करता है, जबकि AES के साथ WPA2 पुराने क्लाइंट्स के साथ संगतता बनाए रख सकता है।
डिप्लॉयमेंट की गति हर जगह एक समान नहीं रही है। Mathy Vanhoef के WiSec मापन अध्ययन में पाया गया कि मई 2021 के एक बेल्जियन सर्वेक्षण में, पहले के मापन की तुलना में गिरावट के बावजूद, 7.30% एन्क्रिप्टेड नेटवर्कों पर WPA-TKIP का उपयोग जारी था। उसी अध्ययन में उद्धृत एक अलग वैश्विक अनुमान के अनुसार, मई 2024 तक WiFi नेटवर्कों के 1.28% पर WPA3 का उपयोग हो रहा था। सैंपलिंग के तरीके अलग-अलग होते हैं, इसलिए इस आंकड़े को एक सार्वभौमिक मापदंड के बजाय एक अनुमान के रूप में देखें।
गेस्ट एक्सेस के लिए, एक खुला नेटवर्क, एक साझा पासवर्ड और लेगेसी एन्क्रिप्शन विभिन्न प्रकार के जोखिम पैदा करते हैं। इनमें से कोई भी पहचान-आधारित एक्सेस के समान प्रति-व्यक्ति निरस्तीकरण प्रदान नहीं करता है।
Count Kálnoky's Estates गेस्टहाउस जैसी प्रॉपर्टी में, गेस्ट्स के बार-बार आने-जाने के कारण पोर्टल फ़्लो, सेशन समाप्ति और क्रेडेंशियल का निरस्तीकरण केवल लॉन्च सेटिंग्स नहीं, बल्कि ऑपरेशनल चिंताएँ बन जाते हैं।
आइसोलेशन को एक बार किए जाने वाले कॉन्फ़िगरेशन कार्य के रूप में नहीं, बल्कि एक निरंतर परीक्षण के रूप में लें। किसी प्रमाणित गेस्ट डिवाइस से स्कैन करें, जाँचें कि आंतरिक पते और सेवाएँ अगम्य हैं, तथा फ़ायरवॉल या WLAN में बदलाव के बाद यह जाँच दोहराएँ। परिणामों को कॉन्फ़िगरेशन रिकॉर्ड के साथ सुरक्षित रखें ताकि लक्षित पृथक्करण की तुलना नेटवर्क द्वारा अनुमत एक्सेस से की जा सके।
स्थान के अनुसार गेस्ट नेटवर्क के उदाहरण और प्रत्येक कहाँ विफल होता है
स्थान के अनुसार गेस्ट WiFi की ज़रूरतें भिन्न होती हैं, लेकिन प्रत्येक डिज़ाइन में विज़िटर और अन्य उपयोगकर्ताओं या डिवाइसों के बीच एक स्पष्ट बाउंड्री की आवश्यकता होती है। एक VLAN इच्छित पृथक्करण को व्यक्त करता है; टेस्टिंग दर्शाती है कि ट्रैफ़िक नियंत्रित है या नहीं।
होटल। गेस्ट प्रॉपर्टी मैनेजमेंट सिस्टम के विरुद्ध रूम चेक के साथ कैप्टिव पोर्टल के ज़रिए साइन इन कर सकते हैं। कमरे के टीवी, थर्मोस्टेट और लीक सेंसर की-बाउंड VLANs पर होने चाहिए जिन तक गेस्ट की पहुँच न हो। कमज़ोर कड़ी एक साझा रूम पासवर्ड है: यह किसी गेस्ट के चले जाने के बाद भी उपयोग में रह सकता है।
हवाई अड्डा या रिटेल। विज़िट अक्सर संक्षिप्त होती हैं, इसलिए एकत्रित की जाने वाली जानकारी को सीमित रखते हुए, एक SMS वन-टाइम पासकोड या सोशल साइन-इन एक्सेस को आसान बनाए रख सकता है। यात्रा के दौरान WiFi पर Forbes Advisor के सर्वेक्षण के अनुसार, अक्टूबर 2023 में सर्वेक्षण में शामिल 59% अमेरिकी हवाई यात्रियों ने कहा कि उन्होंने हवाई अड्डों पर सार्वजनिक WiFi का उपयोग किया, जबकि 39% ने जोखिमों को स्वीकार किया। जांचने योग्य एक व्यावहारिक जोखिम यह है कि क्या कोई मिलता-जुलता दिखने वाला पोर्टल स्थल के ब्रांड की नकल कर सकता है।
क्लिनिक या अस्पताल। विज़िटर्स और रोगियों को ऐसे गेस्ट पाथ की आवश्यकता होती है जो क्लिनिकल प्रणालियों या चिकित्सा उपकरणों तक न पहुंच सके। गेस्ट सेगमेंट से गलती से जुड़े उपकरणों की जांच करें, साथ ही ऐसे नियमों की भी जांच करें जो गेस्ट डिवाइस से आंतरिक गंतव्यों तक ट्रैफ़िक की अनुमति देते हैं।
विश्वविद्यालय। eduroam जैसे सदस्य एक्सेस को विज़िटर एक्सेस से अलग रखें। एक अस्थायी समाधान के रूप में सदस्य नेटवर्क पर प्रोविज़न किया गया विज़िटर उस सीमा को पार कर सकता है।
मल्टीफ़ैमिली हाउसिंग। निवासियों को निजी एक्सेस की आवश्यकता होती है जो इमारत में उनके साथ रहे, जबकि कास्टिंग डिवाइस अपने ही ग्रुप के भीतर रहें। पूरे भवन के लिए एक ही सिंगल की होने पर निवासियों के बाहर जाने पर एक्सेस को नियंत्रित करना कठिन हो जाता है।
विश्वास स्पष्ट संचार पर भी निर्भर करता है। SplashAccess पब्लिक WiFi सुरक्षा दिशानिर्देश के अनुसार, 18 राज्यों के 436 अमेरिकी उत्तरदाताओं के एक सर्वेक्षण में, 57% ने कहा कि वे सार्वजनिक या व्यावसायिक WiFi का उपयोग करते समय सुरक्षित महसूस नहीं करते हैं, जबकि केवल 17% ने सुरक्षित महसूस किया। स्पष्ट करें कि पोर्टल क्या एकत्र करता है और वह जानकारी कब हटाई जाती है; केवल एक आकर्षक लॉगिन स्क्रीन इन सवालों का जवाब नहीं देती।
इवेंट में जुटने वाली भीड़ अक्सर कुछ ही घंटों में आती है, कनेक्ट होती है और चली जाती है - यह एक ऐसा पैटर्न है जो समाप्त होने वाले कैप्टिव-पोर्टल सेशन के लिए अनुकूल है। Texas Old Town में वेन्यू सुविधाओं की समीक्षा करने वाले इवेंट ऑपरेटर्स के लिए, व्यावहारिक टेस्ट यह है कि एक्सेस की आवश्यकता समाप्त होने पर क्या सेशन समाप्त हो जाता है, बिना किसी शेयर्ड क्रेडेंशियल को उपयोग में छोड़े।
क्लाइंट आइसोलेशन की टेस्टिंग क्यों आवश्यक है और इसे कैसे करें
गेस्ट WiFi में सबसे आम गलतफ़हमी यह है कि गेस्ट VLAN और क्लाइंट आइसोलेशन चेकबॉक्स टिक होने का मतलब है कि नेटवर्क प्राइवेट है। क्लाइंट आइसोलेशन अलग-अलग वेंडर्स के बीच मानकीकृत नहीं है, और UC Riverside द्वारा WiFi क्लाइंट आइसोलेशन पर किए गए स्वतंत्र शोध में पाया गया कि एन्क्रिप्शन, रूटिंग और स्विचिंग लेयर्स पर हमलों के माध्यम से इसे बाइपास किया जा सकता है। यह टेस्ट करने के लिए एक कंट्रोल है, सिर्फ टिक करने के लिए कोई चेकबॉक्स नहीं।
गेस्ट्स अपने स्तर पर, असमान रूप से इसकी भरपाई करते हैं। U.S. News & World Report के प्राइवेसी सर्वे के अनुसार, मई 2024 में, सर्वेक्षण में शामिल 2,000 अमेरिकी वयस्कों में से 37% ने कहा कि वे पब्लिक WiFi पर कम से कम कभी-कभार VPN का उपयोग करते हैं। एक VPN ट्रांजिट में ट्रैफ़िक की सुरक्षा करता है। यह इस बात में कोई बदलाव नहीं करता कि कोई गेस्ट क्लाइंट किन आंतरिक होस्ट्स तक पहुँच सकता है।
| टेस्ट | इसे कैसे चलाएँ | उत्तीर्ण होने की स्थिति (Pass condition) |
|---|---|---|
| लेटरल रीचेबिलिटी | किसी गेस्ट क्लाइंट से आंतरिक होस्ट पतों को पिंग करें और उनसे कनेक्ट करें | किसी भी आंतरिक रेंज से कोई प्रतिक्रिया नहीं |
| मैनेजमेंट प्लेन एक्सपोज़र | गेस्ट सेगमेंट से कंट्रोलर और स्विच वेब व SSH पोर्ट आज़माएँ | कनेक्शन अस्वीकृत (Connection refused) या टाइम आउट हुआ |
| गेस्ट-टू-गेस्ट | दो गेस्ट डिवाइस कनेक्ट करें और उनके बीच स्कैन करें | पीयर्स एक-दूसरे से अगम्य (अनरीचेबल) |
| IPv6 पाथ | गेस्ट नेटवर्क पर IPv6 पतों और रूट की जाँच करें | आंतरिक IPv6 प्रीफ़िक्स के लिए कोई रूट नहीं |
| DNS व्यवहार | गेस्ट रिज़ॉल्वर के माध्यम से आंतरिक होस्टनामों की क्वेरी करें | केवल सार्वजनिक उत्तर मिले |
| कैप्टिव पोर्टल बाईपास | साइन इन करने से पहले इंटरनेट एक्सेस का प्रयास करें | लॉगिन से पहले केवल पोर्टल और DNS तक पहुँच संभव |
| रोमिंग और फ़ेलओवर | एक्सेस पॉइंट के बीच घूमें और गेटवे को रीबूट करें | आइसोलेशन नियम बाद में भी लागू रहते हैं |
mDNS जैसे मल्टीकास्ट और कास्टिंग प्रोटोकॉल अलग से जाँच के हकदार हैं, क्योंकि कुछ डिज़ाइन सबनेट में सर्विस डिस्कवरी को लीक कर देते हैं और कमरा 412 का कोई गेस्ट 414 के टीवी पर कास्ट करने लगता है। इन परीक्षणों को एक तय शेड्यूल में होना चाहिए, न कि केवल लॉन्च के दिन: हर फ़ायरवॉल बदलाव के बाद, हर एक्सेस पॉइंट फ़र्मवेयर अपग्रेड के बाद, और कम से कम तिमाही में एक बार इन्हें फिर से चलाएँ। प्रत्येक परिणाम को दिनांक, फ़र्मवेयर संस्करण और अंतिम बदलाव के साथ रिकॉर्ड करें, ताकि किसी भी विफलता के वास्तविक कारण का पता लगाया जा सके। VLAN स्थानों के लिए सेगमेंटेशन उस डिज़ाइन पक्ष को कवर करता है जिसे ये परीक्षण सत्यापित करते हैं।
एक गेस्ट VLAN मंशा को साबित करता है। गेस्ट लैपटॉप से फ़ाइल सर्वर पर विफल पिंग आइसोलेशन को साबित करता है।
इस हफ़्ते क्या करें
शुरुआत लोगों और डिवाइसेज से करें, हार्डवेयर से नहीं। दो ग्रुप्स डिज़ाइन तय करते हैं: वे लोग जो आपके यहाँ कार्यरत नहीं हैं (विज़िटर्स, कॉन्ट्रैक्टर्स, मरीज़, निवासी) और वे डिवाइसेज जिन्हें कभी भी एक-दूसरे को नहीं देखना चाहिए (TVs, टिल्स, सेंसर्स, लॉक्स)। एक्सेस टेबल से प्रत्येक ग्रुप को एक मॉडल सौंपें, फिर एयरटाइम लाइन बनाए रखें: दो या तीन उद्देश्यपूर्ण SSIDs, और बाकी काम आइडेंटिटी पर छोड़ दें।
Purple Access इसे तीन नेटवर्कों में विभाजित करता है: अतिथियों और BYOD के लिए Open, कर्मचारियों और विश्वसनीय उपयोगकर्ताओं के लिए Secure, और डिवाइसेज़, किरायेदारों व कम्युनिटीज़ के लिए xPSK, जिसमें Cloud RADIUS प्रत्येक डिवाइस को पहचान के आधार पर सही नेटवर्क और VLAN पर भेजता है। जब आप यह चिह्नित कर लेते हैं कि आज क्या कनेक्ट होता है, तो एक प्लानर दिखाता है कि प्रत्येक समूह कहां आता है। यही विभाजन इसके बिना भी अन्य एक्सेस पॉइंट्स पर बनाया जा सकता है, और नीचे दिए गए परीक्षण दोनों ही स्थितियों में लागू होते हैं।
इस सप्ताह, नेटवर्क्स का खाका तैयार करें, प्रत्येक नेटवर्क से जुड़ने वाले हर डिवाइस को सूचीबद्ध करें, और लाइव गेस्ट नेटवर्क पर सातों आइसोलेशन टेस्ट्स चलाएं, जिनमें IPv6 पाथ्स, इंटरनल DNS आंसर्स, पोर्टल बाइपास, मल्टीकास्ट और कास्टिंग, और रोमिंग या गेटवे रीबूट के बाद का व्यवहार शामिल है। प्रत्येक पास या फ़ेल के आगे तारीख, फ़र्मवेयर वर्ज़न और सबसे हालिया फ़ायरवॉल बदलाव लिखें।
क्लाइंट आइसोलेशन के लिए वेंडर चेकबॉक्स कोई अंतिम स्वीकृति (साइन-ऑफ़) नहीं है।
Purple Access उस विभाजन को आपके मौजूदा एक्सेस पॉइंट्स पर ही संचालित करता है जिसका विवरण इस लेख में दिया गया है: सहमति रिकॉर्ड करने वाला एक गेस्ट पोर्टल, प्रमाणपत्रों (सर्टिफिकेट) पर कर्मचारी, अलग-अलग कुंजियों (कीज़) पर डिवाइसेज़, और पहचान के आधार पर प्रत्येक डिवाइस को उसके अपने VLAN पर रखने वाला Cloud RADIUS। यह देखने के लिए प्लानर से शुरुआत करें कि आपके मौजूदा समूह तीन नेटवर्कों में कहां आते हैं, फिर ऊपर दिए गए आइसोलेशन जांचों के आधार पर परिणाम का परीक्षण करें। आप अपने नेटवर्क को मैप कर सकते हैं और इसे Purple Access पर आज़मा सकते हैं।


