
WPA2 enterprise बनाम Personal: 2026 में किसे चुनें
Published
WPA2 Enterprise बनाम Personal से जुड़े दिशानिर्देश खोजें, तो आपको दर्जनों फॉर्मेट में एक ही सारांश मिलेगा: Personal केवल एक शेयर्ड पासवर्ड है और इसलिए असुरक्षित है, Enterprise 802.1X का उपयोग करता है और इसलिए सुरक्षित है, इसलिए माइग्रेट करें। यह समझ सीधी-सादी तो लगती है, लेकिन सामान्य उपयोग के लिहाज़ से यह गलत है।
दोनों मोड एक ही सिफर से ट्रैफ़िक की सुरक्षा करते हैं। WPA2 Personal और Enterprise दोनों में AES-CCMP का उपयोग करता है, और फोर-वे हैंडशेक किसी भी स्थिति में प्रति-सत्र कुंजियाँ प्राप्त करता है। अंतर इस बात में है कि क्रेडेंशियल कैसे जारी किया जाता है और किसी एक के काम बंद करने पर आपको क्या करना पड़ता है। यह एक परिचालन संबंधी प्रश्न है जिसकी लागत को आप स्टाफ़ के घंटों और सहायता टिकटों में माप सकते हैं, न कि कोई सुरक्षा ग्रेड जिसे आप स्लाइड पर प्रिंट कर सकें।
एक टीम RADIUS इन्फ्रास्ट्रक्चर पर लाखों खर्च कर सकती है और फिर भी ऑडिट में विफल हो सकती है, क्योंकि उनके क्लाइंट किसी भी सर्वर सर्टिफिकेट को स्वीकार करने के लिए कॉन्फ़िगर किए गए थे। नौ लोगों का एक कार्यालय बिना किसी घटना के चार साल तक एक ही प्री-शेयर्ड की (pre-shared key) चला सकता है, क्योंकि न तो किसी ने नौकरी छोड़ी और न ही किसी ने इसे साझा किया। मोड का चयन इस बात के आधार पर करें कि आपकी एक्सेस सूची कितनी बार बदलती है, फिर आप जो भी चुनें, उसे सही तरीके से चलाएं।
विषय सूची
- WPA2 Enterprise और Personal की आमने-सामने तुलना
- प्रत्येक मोड किसी डिवाइस को कैसे प्रमाणित (authenticate) करता है
- कुंजी प्रबंधन और कर्मचारियों के जाने पर एक्सेस निरस्त करना
- सुरक्षा संबंधी समझौते जिन्हें अक्सर तुलना करते समय अनदेखा कर दिया जाता है
- डिप्लॉयमेंट प्रयास, इन्फ्रास्ट्रक्चर और लागत
- Enterprise लॉगिन विफलताओं का निवारण करना
- होटलों, बहु-साइट और छोटे कार्यालयों के लिए कौन-सा मोड उपयुक्त है
- नेटवर्क बदलने से पहले डिज़ाइन की पुष्टि करें
WPA2 Enterprise और Personal की आमने-सामने तुलना
पहले फैसला। WPA2-Personal केवल तभी सही डिफ़ॉल्ट विकल्प है जब एक विश्वसनीय ग्रुप एक ही की (key) शेयर करता है और उस ग्रुप को लगभग कोई नहीं छोड़ता है। जैसे ही प्रत्येक व्यक्ति या प्रत्येक डिवाइस को एक ऐसे अकाउंट की आवश्यकता होती है जिसे आप अलग से बंद कर सकें, WPA2-Enterprise सही विकल्प बन जाता है।
बाकी सब कुछ क्रेडेंशियल लाइफ़साइकल के इस एकल तथ्य से जुड़ा है, यही वजह है कि नीचे दी गई तालिका प्रोटोकॉल से जुड़े सामान्य विवरणों के बजाय इसके इर्द-गिर्द व्यवस्थित की गई है।
WPA2-Personal बनाम WPA2-Enterprise एक नज़र में
| मानदंड | WPA2-Personal | WPA2-Enterprise |
|---|---|---|
| क्लाइंट कैसे प्रमाणित होते हैं | साझा प्री-शेयर्ड की (PSK) | EAP विधि के साथ IEEE 802.1X |
| प्रत्येक उपयोगकर्ता के पास मौजूद क्रेडेंशियल | सभी द्वारा साझा किया गया एक पासवर्ड | व्यक्तिगत यूज़रनेम और पासवर्ड या क्लाइंट प्रमाणपत्र |
| प्रमाणीकरण सर्वर | आवश्यक नहीं | आवश्यक, आमतौर पर एक RADIUS सर्वर |
| एक उपयोगकर्ता को हटाना | प्रत्येक डिवाइस पर पासवर्ड बदलें | केवल उस खाते को अक्षम करें या उस प्रमाणपत्र को निरस्त करें |
| डेटा एन्क्रिप्शन | AES-CCMP | AES-CCMP |
| विशिष्ट उपयोग | घर, छोटे कार्यालय, अल्पावधि कार्यक्रम | मल्टी-यूज़र, मल्टी-साइट और प्रबंधित-डिवाइस नेटवर्क |
एन्क्रिप्शन पंक्ति को दो बार पढ़ें, क्योंकि शेयर्ड साइफ़र ही वह हिस्सा है जिसे अधिकांश तुलनाओं में अस्पष्ट रखा जाता है। Enterprise में जाने से आपको बल्क एन्क्रिप्शन में कोई अतिरिक्त लाभ नहीं मिलता। डेटा सुरक्षा तंत्र दोनों मोड में समान होता है, और WPA2 ने दोनों ही स्थितियों में WPA के पुराने TKIP की जगह ली है। अपग्रेड पूरी तरह से क्रेडेंशियल जारी करने और क्रेडेंशियल हटाने में है।
अधिकांश प्रोजेक्ट्स का फैसला दो पंक्तियों से होता है: क्रेडेंशियल पंक्ति और रिमूवल पंक्ति। कुछ भी खरीदने से पहले इन दोनों की लागत का ठीक से आकलन करें, क्योंकि बाकी तालिका कॉन्फ़िगरेशन विवरण है जिसे आप एक दोपहर में ठीक कर सकते हैं।
अपने नेटवर्क के अनुसार इसका मूल्यांकन करने के लिए, दो बातों की गणना करें। आज कितने लोगों या डिवाइसों के पास एक की (key) है, और वह संख्या कितनी बार बदलती है। एक टीम, वर्षों तक स्थिर, कोई कॉन्ट्रैक्टर नहीं? Personal काम करता है और इसके लिए किसी को सफ़ाई देने की ज़रूरत नहीं है। एक से अधिक टीमें, या नियमित रूप से कर्मचारियों का आना-जाना, तो शेयर्ड की (shared key) उस सर्वर से भी अधिक महंगी पड़ने लगती है जिससे बचने की कोशिश की जा रही थी।
प्रत्येक मोड किसी डिवाइस को कैसे प्रमाणित करता है
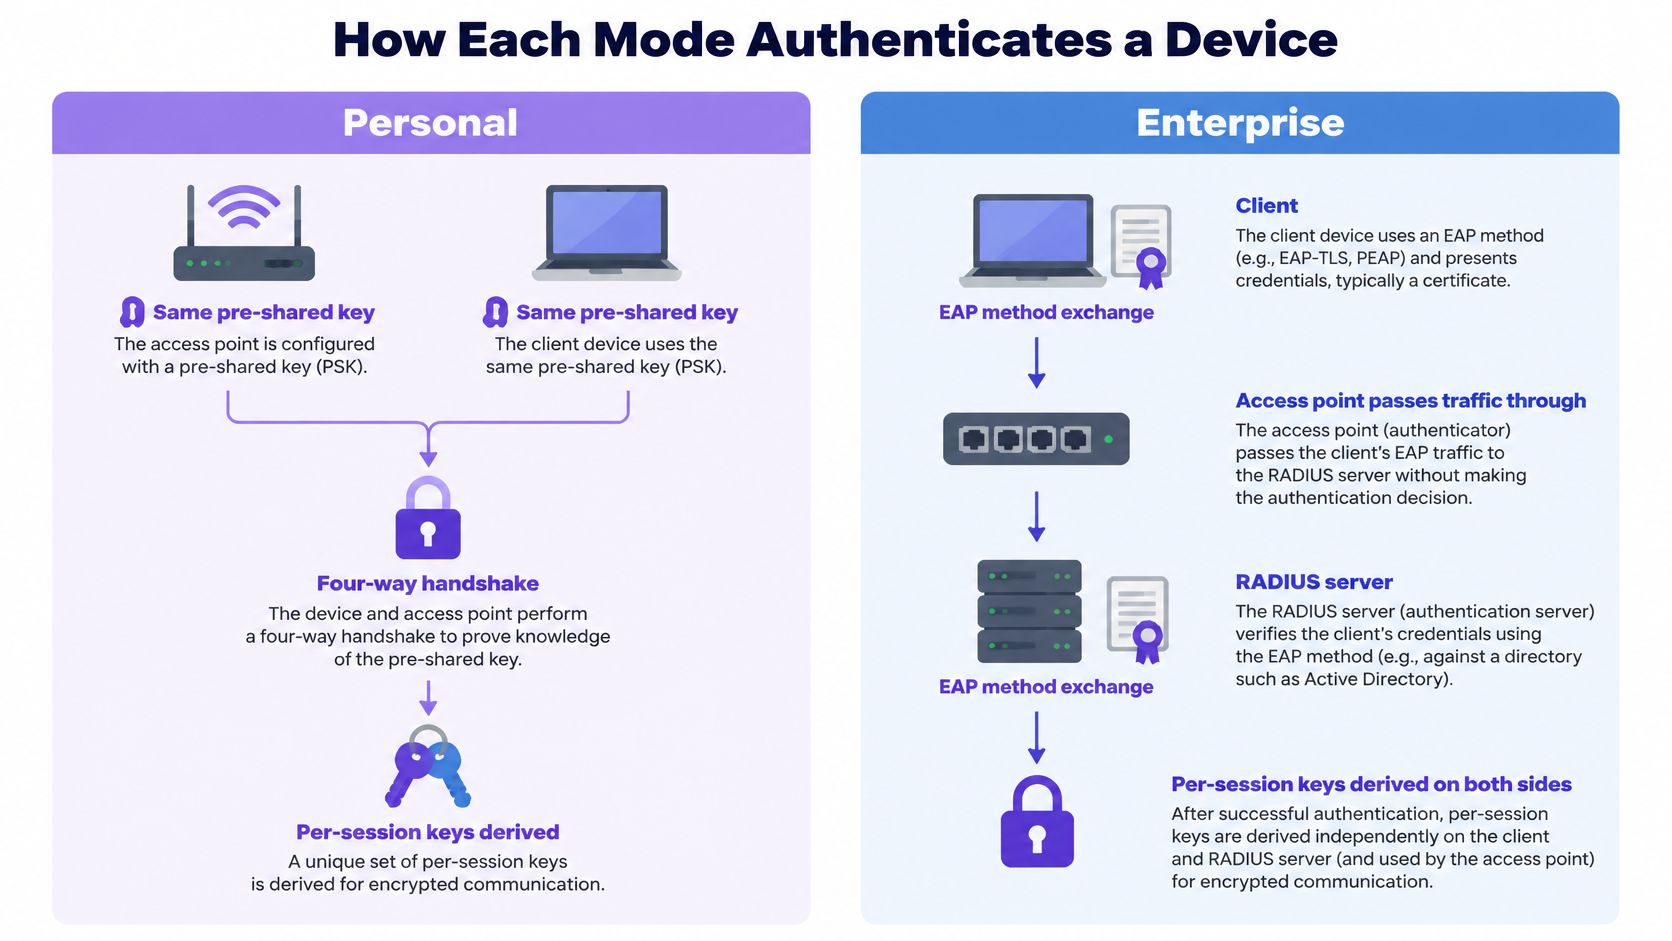
WPA2-Personal में, एक्सेस पॉइंट और प्रत्येक क्लाइंट के पास एक ही प्री-शेयर्ड की होती है। जब कोई डिवाइस जुड़ता है, तो फ़ोर-वे हैंडशेक उस की (key) को नेटवर्क नाम के साथ मिलाकर सेशन कीयिंग मटीरियल तैयार करता है। इसमें कोई सर्वर शामिल नहीं होता, यही वजह है कि एक घरेलू राउटर को ब्राउज़र टैब में कॉन्फ़िगर किया जा सकता है और एक कैफ़े रसीद के साथ पासवर्ड दे सकता है।
WPA2-Enterprise क्लाइंट से शेयर्ड सीक्रेट हटा देता है। क्लाइंट Extensible Authentication Protocol (EAP) विधि का उपयोग करके IEEE 802.1X के माध्यम से प्रमाणित होता है, और एक्सेस पॉइंट उस एक्सचेंज को RADIUS सर्वर पर रिले करता है, जो किसी डायरेक्टरी के आधार पर पहचान की जाँच करता है और स्वीकार या अस्वीकार का परिणाम देता है। इसके बाद प्रति कनेक्शन सेशन कीज़ जनरेट की जाती हैं। एक ही SSID पर मौजूद दो सहकर्मी कभी भी पासवर्ड से प्राप्त कींग सामग्री साझा नहीं करते हैं।
दोनों फ़्लो अगल-बगल ऐसे दिखते हैं, जहाँ सर्वर केवल Enterprise लेन में स्थित होता है।
EAP मेथड यह तय करता है कि आपको वास्तव में कितनी सुरक्षा मिलती है
Enterprise मोड केवल एक प्रोटोकॉल नहीं है। यह आपके द्वारा कॉन्फ़िगर किए जाने वाले किसी भी EAP मेथड के लिए एक रैपर है, और वह मेथड तय करता है कि क्लाइंट के पास क्या है और क्या कोई चोरी हुआ पासवर्ड इस्तेमाल किया जा सकता है।
WPA2-Enterprise के साथ उपयोग की जाने वाली EAP विधियाँ
| EAP विधि | क्लाइंट क्रेडेंशियल | सर्वर प्रमाणपत्र | विशिष्ट उपयोग |
|---|---|---|---|
| EAP-TLS | MDM द्वारा जारी क्लाइंट प्रमाणपत्र | आवश्यक है और मान्य (वैलिडेट) किया जाना चाहिए | प्रबंधित लैपटॉप और फ़ोन |
| PEAP-MSCHAPv2 | TLS टनल के अंदर यूज़रनेम और पासवर्ड | आवश्यक है और मान्य (वैलिडेट) किया जाना चाहिए | डायरेक्टरी खातों वाले कर्मचारी |
| EAP-TTLS | TLS टनल के अंदर यूज़रनेम और पासवर्ड | आवश्यक है और मान्य (वैलिडेट) किया जाना चाहिए | मिश्रित या लीगेसी डायरेक्टरीज़ |
EAP-TLS तीनों में से एकमात्र ऐसा विकल्प है जिसमें फ़िशिंग के लिए कोई पासवर्ड नहीं होता, यही कारण है कि प्रबंधित बेड़े (managed fleets) इसी पर मानकीकृत होते हैं। MDM से SCEP के ज़रिये सर्टिफिकेट आते हैं, ताकि कंप्लायंस से बाहर होने वाला कोई डिवाइस बिना किसी तकनीशियन के छुए ही अपने क्रेडेंशियल खो दे। हमारा Secure नेटवर्क प्रत्येक विश्वसनीय यूज़र के लिए एक पासवर्ड-रहित WPA-Enterprise SSID है, जो आपके MDM द्वारा डिलीवर किए गए EAP-TLS सर्टिफिकेट का उपयोग करता है।
नेटवर्क से जुड़ने का क्रमवार अनुक्रम (Join sequence)
- एसोसिएशन। डिवाइस SSID से जुड़ता है और एक्सेस पॉइंट एक कंट्रोल्ड पोर्ट खोलता है जो केवल EAP ट्रैफ़िक को पास करता है।
- EAP एक्सचेंज। क्लाइंट और RADIUS सर्वर एक्सेस पॉइंट के माध्यम से विधि पर बातचीत करते हैं और पहचान साबित करते हैं, जो क्रिप्टोग्राफी से बाहर रहता है।
- एक्सेस-स्वीकृति। RADIUS डायरेक्टरी के विरुद्ध क्रेडेंशियल की जाँच करता है और परिणाम के साथ-साथ कोई भी एट्रिब्यूट लौटाता है, जैसे कि VLAN।
- कुंजी वितरण। दोनों पक्ष प्रति-सत्र कुंजियाँ प्राप्त करते हैं और नियंत्रित पोर्ट खुल जाता है।
- VLAN असाइनमेंट। एक्सेस पॉइंट लौटाए गए एट्रिब्यूट को लागू करता है, ताकि हाउसकीपर स्टाफ़ सेगमेंट पर जाए और बिलिंग काउंटर (टिल) अपने सेगमेंट पर रहे।
यदि आप फ़्रेम-स्तरीय विवरण चाहते हैं, तो 802.1X प्रमाणीकरण क्या करता है पोर्ट स्थितियों और प्रमाणीकर्ता (authenticator) की भूमिका के बारे में स्पष्ट करता है।
विफल होने वाले किसी भी डिवाइस पर दो चीज़ें जाँचें: प्रोफ़ाइल में कॉन्फ़िगर की गई EAP विधि, और क्या यह सर्वर प्रमाणपत्र को मान्य करती है। वे दो सेटिंग्स अधिकांश एंटरप्राइज़ कनेक्शन समस्याओं का कारण होती हैं। ऐसे डिवाइसेज़ जो सप्लिकेंट बिल्कुल भी नहीं चला सकते, जैसे कि सेंसर और पुराने वेंडिंग हार्डवेयर, एक अलग सेगमेंट से संबंधित हैं; वे फ़्लीट कैसे कनेक्ट होते हैं, इसके लिए वेंडिंग टेलीमेट्री कनेक्शन्स देखें, फिर उन्हें एक एंटरप्राइज़ प्रोफ़ाइल देने के बजाय प्रति-डिवाइस कुंजी जारी करें जिसे वे कभी पूरा नहीं कर पाएंगे।
की (Key) प्रबंधन और कर्मचारियों के जाने पर एक्सेस निरस्त करना
एक 40 कमरों वाला होटल बारह कर्मचारियों को WiFi पासवर्ड देता है: फ्रंट डेस्क, हाउसकीपिंग लीड्स, मेंटेनेंस, दो मैनेजर। शुक्रवार को एक कर्मचारी इस्तीफ़ा दे देता है। WPA2-Personal में वह इस्तीफ़ा एक प्रोजेक्ट बन जाता है: की (key) बदलना, फिर एक ही मेंटेनेंस विंडो के भीतर हर कर्मचारी के फ़ोन, टैबलेट, टिल और डोर रीडर पर इसे दोबारा दर्ज करना। एक भी डिवाइस छूट जाए तो वह काम के बीच में ही डिस्कनेक्ट हो जाता है। मुख्य बात से चूक जाएँ, तो शनिवार का पूरा दिन उस हार्डवेयर में नया पासवर्ड टाइप करने में ही निकल जाता है जो पहले से ठीक काम कर रहा था।
WPA2-Enterprise उसी शुक्रवार को केवल एक डायरेक्टरी एक्शन में बदल देता है। अकाउंट को डिसेबल करें या सर्टिफिकेट रिवोक करें, और अगली बार जुड़ने का प्रयास करने पर Access-Reject प्राप्त होगा। यूज़र को यह WiFi की समस्या जैसा लगता है। आपके लिए, यह कंट्रोल द्वारा अपना काम सही ढंग से करना है।
Personal मोड में रिवोकेशन एक प्रोजेक्ट है। Enterprise मोड में रिवोकेशन केवल एक चेकबॉक्स है।
यह अंतर संरचनात्मक है। Personal मोड एक ही सीक्रेट शेयर करता है, इसलिए इसे रिवोक करने का मतलब है सभी के लिए इसे बदलना। Enterprise मोड प्रत्येक यूज़र या डिवाइस को उसका अपना क्रेडेंशियल और उसकी अपनी की (key) मटीरियल देता है, और यही वह विशेषता है जो व्यक्तिगत स्तर पर हटाने की प्रक्रिया को आसान और किफायती बनाती है।
मजबूत सुरक्षा नेटवर्कों पर NIST का मार्गदर्शन 802.1X/EAP का उपयोग करने वाले IEEE 802.11i सुरक्षा नेटवर्कों की अनुशंसा करता है जहाँ केंद्रीकृत पहचान प्रबंधन और मजबूत प्रशासनिक नियंत्रण की आवश्यकता होती है, और यह शेयर्ड-सीक्रेट लाइफ़साइकिल समस्या को स्पष्ट रूप से बताता है: पासवर्ड बदलने का अर्थ है प्रत्येक वैध डिवाइस को अपडेट करना।
पेमेंट कार्ड के नियम भी इसी दिशा में दबाव डालते हैं। PCI DSS v4.0.1 Req 2.3.2 के अनुसार, जब भी कोई व्यक्ति जिसे वायरलेस कुंजी ज्ञात हो, संगठन छोड़ता है, तो कुंजियों को बदलना अनिवार्य है, जिसे एक शेयर्ड कुंजी अव्यावहारिक बना देती है। आप शेयर्ड कुंजी के साथ अनुपालन कर सकते हैं। आप इसे आधी रात को, हर डिवाइस पर करेंगे, और आप एक डिवाइस से चूक जाएंगे।
Purple Access तीन SSIDs पर मानकीकरण करके शेयर किए गए पासवर्ड को हटा देता है: अतिथियों के लिए ओपन, स्टाफ़ के लिए सुरक्षित और डिवाइसेज़, किरायेदारों व समुदायों के लिए xPSK। प्रत्येक अतिथि, स्टाफ़ सदस्य और डिवाइस अपनी पहचान या कुंजी पर रहता है। कमरे के टीवी, थर्मोस्टेट और टिल xPSK SSID पर की-बाउंड VLANs के साथ वायरलेस रूप से कनेक्ट होते हैं जिन्हें मेहमान कभी नहीं देख पाते, ताकि बाहर जाने वाली किसी एक कुंजी को रद्द किया जा सके जबकि बाकी सामान्य रूप से काम करती रहें। कर्मचारियों के क्रेडेंशियल्स जारी करने और रद्द करने की प्रक्रिया प्रमाणपत्र-आधारित WiFi प्रमाणीकरण में शामिल है।
तीन प्रश्न वास्तविक लागत को उजागर करते हैं। कुंजी किसके पास है? कितने डिवाइसेस के पास यह है? शुरुआत से अंत तक, जिसमें वह डिवाइस भी शामिल है जिसे कोई याद नहीं रखता, पूरी री-की (re-key) प्रक्रिया में कितना समय लगेगा? यदि तीसरे प्रश्न का उत्तर घंटों में मापा जाता है, तो संगठन छोड़ने वाला चौथा व्यक्ति वह होगा जिसके लिए आप कुंजियाँ नहीं बदलेंगे।
सुरक्षा संबंधी समझौते जिन पर तुलना करते समय अक्सर ध्यान नहीं दिया जाता
Enterprise मोड केवल इसलिए सुरक्षित नहीं है क्योंकि कॉन्फ़िगरेशन पेज पर 802.1X लिखा है। यह तब सुरक्षित होता है जब EAP विधि, सर्टिफिकेट सत्यापन, पहचान डायरेक्टरी और उनके पीछे की लाइफ़साइकिल प्रक्रियाएं सभी ठीक से संचालित हों। इनमें से किसी एक को भी हटा दें और आपने महंगे नेटवर्क को भी सस्ते नेटवर्क जितनी ही शेयर्ड-सीक्रेट संवेदनशीलता के साथ खड़ा कर दिया है।
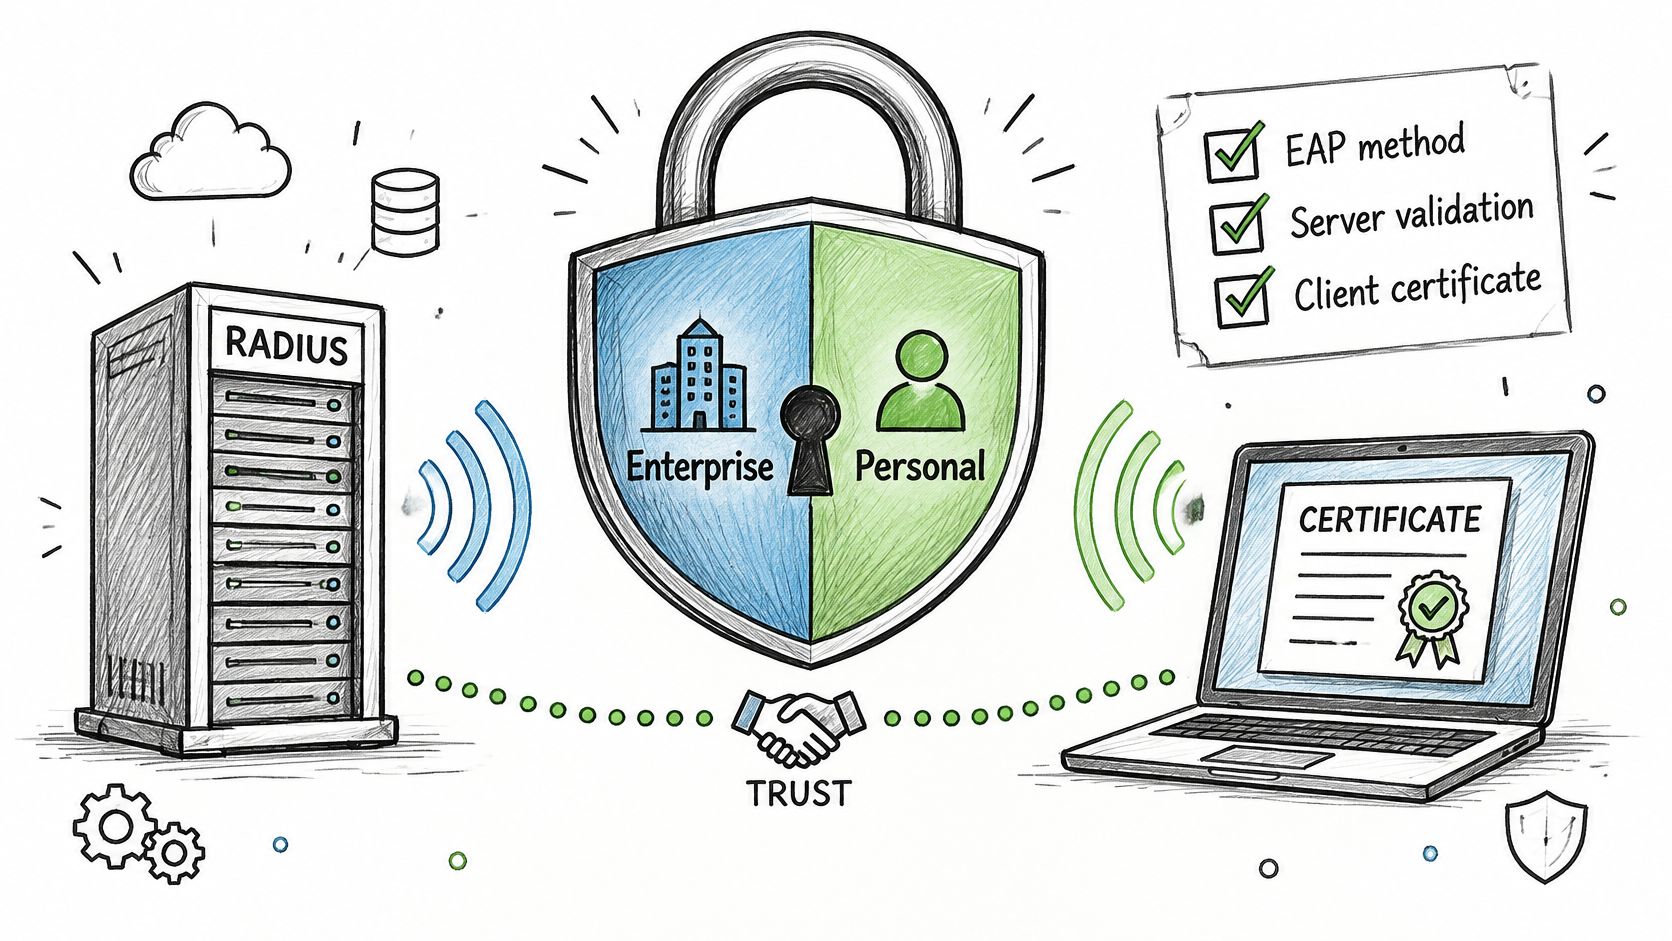
किसी वेंडर दस्तावेज़ के लिए Huawei WPA3 एंटरप्राइज़ दस्तावेज़ इस विषय में असामान्य रूप से स्पष्ट है। इसमें बताया गया है कि केवल 802.1X का उपयोग करने से WPA2-Enterprise अपने-आप सुरक्षित नहीं हो जाता, बल्कि सुरक्षा EAP विधि, प्रमाणपत्र सत्यापन (certificate validation), पहचान संबंधी इन्फ्रास्ट्रक्चर और जीवनचक्र प्रक्रियाओं पर निर्भर करती है। इसके अलावा, अनुचित रूप से सत्यापित सर्वर प्रमाणपत्र, कड़े क्रेडेंशियल नियंत्रणों के बिना पासवर्ड-आधारित EAP, अप्रबंधित सप्लिकेंट (supplicants) या प्रमाणीकरण सेवा का अनुपलब्ध होना आउटेज का कारण बन सकता है या क्रेडेंशियल चोरी को बढ़ावा दे सकता है।
वे चार स्थितियाँ ऐसी हैं जहाँ Enterprise अंततः एक सुव्यवस्थित Personal नेटवर्क की तुलना में कमज़ोर साबित होता है:
- क्लाइंट जो किसी भी प्रमाणपत्र को स्वीकार करते हैं। जो भी प्रस्तुत किया जाए उस पर भरोसा करने के लिए कॉन्फ़िगर किया गया लैपटॉप अपने क्रेडेंशियल किसी दुष्ट (rogue) एक्सेस पॉइंट को सौंप देगा। सर्वर प्रमाणपत्र जांच ही सुरक्षा है, और यह पहली सेटिंग है जिसे लोग लॉगिन को "ठीक" करने के लिए अक्षम कर देते हैं।
- क्रेडेंशियल नियंत्रणों के बिना पासवर्ड-आधारित EAP। साझा स्थानीय खाते पर PEAP-MSCHAPv2, जिसे कभी रोटेट नहीं किया गया हो, वह अतिरिक्त चरणों और टनल के साथ एक साझा पासवर्ड ही है।
- अप्रबंधित सप्लिकेंट। पुराने फोन और पुराने 802.1X स्टैक वाले भूले-बिसरे टैबलेट सपोर्ट टिकट उत्पन्न करते हैं और नीति से बाहर हो जाते हैं, इसी तरह एक बिलिंग काउंटर (till) गेस्ट नेटवर्क पर पहुंच जाता है।
- एकल RADIUS सेवा। जब यह बंद हो जाती है, तो प्रत्येक उपयोगकर्ता एक ही समय में विफल हो जाता है, जिसमें वे भी शामिल हैं जो पहले केवल एक पासवर्ड टाइप कर सकते थे।
इनमें से प्रत्येक एक जाने-पहचाने तरीके से विफल होता है और प्रत्येक का समाधान एक दोपहर में निकाला जा सकता है: आपके द्वारा पुश की जाने वाली प्रोफ़ाइल में सर्वर सर्टिफ़िकेट सत्यापन अनिवार्य करें, शेयर्ड स्थानीय खाते को रिटायर करें, छूटे हुए डिवाइसेस को प्रबंधन के अंतर्गत लाएं या उन्हें अलग (सेगमेंट) करें, और प्रमाणीकरण सेवा को एक बैकअप दें ताकि एक रुकावट साइट को न रोके।
Enterprise केवल तभी अधिक सुरक्षित है जब इसके सर्टिफ़िकेट्स, डायरेक्टरी और RADIUS सर्विस को स्वयं WiFi की तरह ही सावधानी से चलाया जाए।
उस प्रक्रिया के पक्ष में ठोस तर्क इसके विपरीत है। सर्टिफिकेट-आधारित प्रमाणीकरण (authentication) बाकी को प्रभावित किए बिना किसी एक यूज़र या डिवाइस का एक्सेस रद्द कर देता है, और यह इसका लॉग तैयार करता है कि कौन किस डिवाइस से और किस समय कनेक्ट हुआ था। एक शेयर्ड की इनमें से कुछ भी प्रदान नहीं करती, इसलिए जिस दिन कोई छोड़ता है, आपको री-की (re-key) और इस अनिश्चितता दोनों का सामना करना पड़ता है कि वे अभी भी किन चीज़ों तक पहुंच सकते हैं।
WPA3 इस तुलना के Personal पक्ष को बदल देता है। यह PSK हैंडशेक को SAE से बदल देता है, जो उन ऑफ़लाइन डिक्शनरी हमलों का मुकाबला करता है जो कमज़ोर साझा कीज़ (keys) को क्रैक करने योग्य बनाते हैं। ट्रांज़िशन मोड सब कुछ ठीक नहीं करता: कुछ लेगसी और अप्रमाणित डिवाइस इसके साथ विश्वसनीय रूप से काम नहीं करते हैं। WiFi Alliance का सुरक्षा मार्गदर्शन 31 दिसंबर, 2027 के बाद नए नेटवर्क के लिए केवल-WPA3-Personal डिफ़ॉल्ट की अनुशंसा करता है, इसलिए उस तारीख को अपने हार्डवेयर रिफ्रेश चक्र के लिए योजना क्षितिज मानें। जब ट्रांज़िशन मोड किसी डिवाइस को प्रभावित करता है, तो समस्याग्रस्त डिवाइस और असुरक्षित अपवाद को एक साथ रखने की इच्छा होती है। इसके बजाय उन डिवाइसों को उनके स्वयं के सेगमेंट पर रखें और बाकी नेटवर्क को आगे बढ़ने दें।
डिप्लॉयमेंट के प्रयास, इन्फ्रास्ट्रक्चर और लागत
Personal मोड का इन्फ्रास्ट्रक्चर एक ऐसा एक्सेस पॉइंट है जो आपके पास पहले से मौजूद है। इसकी असली लागत रोटेशन है: नई की (key) के साथ बिल्डिंग में चक्कर लगाने में लगने वाले घंटे, और साथ ही वे डिवाइस जो हर बार लिस्ट से बाहर हो जाते हैं।
Enterprise मोड के लिए एक 802.1X-सक्षम एक्सेस पॉइंट, सेकेंडरी सर्वर वाली RADIUS सेवा ताकि एक विफलता नेटवर्क को न रोक सके, एक सर्टिफ़िकेट अथॉरिटी, और क्लाइंट सर्टिफ़िकेट जारी करने व रिन्यू करने की प्रक्रिया आवश्यक होती है। ये अंतिम दो चरण वे हैं जहाँ प्रोजेक्ट अटक जाते हैं, क्योंकि सर्टिफ़िकेट एक तय तिथि पर समाप्त हो जाते हैं और कैलेंडर की ज़िम्मेदारी किसी के पास नहीं होती।
यह इसकी वास्तविक लागत है। साथ ही, इसे काफी हद तक ऑटोमेट भी किया जा सकता है। Purple Access SCEP के माध्यम से डिलीवर किए जाने वाले EAP-TLS प्रमाणपत्रों का समर्थन Microsoft Intune, Jamf Pro, JumpCloud, Kandji, Hexnode, Iru और Addigy से करता है, जिसके सेटअप में प्रति प्लेटफ़ॉर्म सिर्फ़ एक बार पाँच से दस मिनट का समय लगता है। उसके बाद, कर्मचारियों को फ़ोन मैन्युअल रूप से कॉन्फ़िगर नहीं करने पड़ते; MDM प्रोफ़ाइल पुश कर देता है, और नया कर्मचारी अपनी पहली कॉफ़ी से पहले ही नेटवर्क से जुड़ जाता है।
कागज़ पर विचार करने योग्य एक व्यावहारिक तुलना
मान लीजिए कि किसी साइट पर शेयर्ड-की वाले बारह डिवाइस हैं और साल में छह लोग नौकरी छोड़ते हैं। हर बार की बदलने पर सभी बारह डिवाइस अपडेट करने पड़ते हैं, यानी सालाना 72 डिवाइस अपडेट - और इसमें समन्वय, छूटे हुए डिवाइस और व्यस्त सुबह के समय लॉक आउट हुए लोगों के हेल्पडेस्क कॉल अभी शामिल नहीं हैं।
अब बहीखाते का Enterprise पक्ष: RADIUS होस्टिंग, सेकेंडरी सर्वर, सर्टिफ़िकेट अथॉरिटी का रखरखाव, रिन्यूअल कार्य और कभी-कभार ऐसा सप्लिकेंट (supplicant) जिसकी प्रोफ़ाइल फिर से बनाने की आवश्यकता होती है। यह एक बड़ी निश्चित लागत और बहुत छोटी सीमांत लागत है। छह निरस्तीकरण (revocations) छह क्लिक बन जाते हैं।
Capture, Secure और xPSK नेटवर्कों का मूल्य निर्धारण प्रति एक्सेस पॉइंट प्रति वर्ष है, जिसमें अतिथि, स्टाफ़ और डिवाइस शामिल हैं, इसलिए व्यावसायिक तुलना प्रति यूज़र के बजाय प्रति एक्सेस पॉइंट होती है। मौसमी कार्यबल वाले होटल के लिए यह महत्वपूर्ण है: यूज़र-आधारित मूल्य निर्धारण ठीक उन्हीं साइटों पर प्रतिकूल प्रभाव डालता है जिन्हें पहचान-आधारित एक्सेस की सबसे अधिक आवश्यकता होती है।
लाइसेंस की कीमत की नहीं, ओनरशिप की कुल लागत (TCO) की तुलना करें। उन लोगों के घंटों को भी शामिल करें जो यह काम करेंगे, जिसमें वे लोग भी शामिल हैं जो रात 11 बजे इसे ठीक से नहीं कर पाएंगे। फिर वह टेस्ट लागू करें जो अधिकांश वास्तविक डिप्लॉयमेंट का फैसला करता है।
सामान्य नियम: Enterprise पर तब जाएँ जब किसी शेयर्ड की (key) को साल में दो बार से अधिक बदलना पड़े, या जब एक से अधिक टीमें इसका एक्सेस शेयर करती हों।
Enterprise लॉगिन विफलताओं का निवारण (ट्रबलशूटिंग)
Enterprise विफलताएँ शायद ही कभी रेडियो की वजह से होती हैं। वे क्रेडेंशियल्स, सर्टिफ़िकेट्स और एट्रिब्यूट्स से संबंधित होती हैं, और प्रत्येक का एक अलग संकेत होता है।
WPA2-Enterprise लॉगिन से जुड़े लक्षण, कारण और समाधान
| लक्षण | संभावित कारण | समाधान |
|---|---|---|
| पासवर्ड बदलने के बाद प्रमाणीकरण विफल हो जाता है | डिवाइस में अब भी पुराना क्रेडेंशियल सहेजा हुआ है | सहेजी गई प्रोफ़ाइल हटाएं और फिर से कनेक्ट करें |
| कनेक्ट करने पर प्रमाणपत्र की चेतावनी आती है | सर्वर प्रमाणपत्र विश्वसनीय नहीं है या सर्वर नाम की जांच नहीं की गई है | सही CA इंस्टॉल करें और पुष्टि करने के लिए सर्वर नाम सेट करें |
| कनेक्ट तो होता है लेकिन कोई IP पता नहीं मिलता | डायरेक्ट्री समूह के लिए VLAN एट्रिब्यूट मौजूद नहीं है या गलत है | RADIUS में समूह-से-VLAN मैपिंग को सही करें |
| केवल कुछ डिवाइस विफल होते हैं | सप्लिकेंट में कॉन्फ़िगर की गई EAP विधि का अभाव है | OS अपडेट करें या प्रोफ़ाइल को किसी समर्थित विधि पर स्विच करें |
| एक निश्चित तारीख के बाद लॉगिन बंद हो जाता है | क्लाइंट प्रमाणपत्र समाप्त हो गया है | समाप्ति से पहले MDM के माध्यम से प्रमाणपत्र को फिर से नामांकित करें |
| सभी उपयोगकर्ताओं के लिए एक साथ विफल हो जाता है | RADIUS सर्वर तक नहीं पहुंचा जा सकता | प्राथमिक सर्वर को पुनर्स्थापित करें या द्वितीयक सर्वर पर फ़ेलओवर करें |
जाँच को क्रमवार तरीके से करें, क्योंकि अंदाज़ा लगाना लॉग पढ़ने से कहीं अधिक महंगा पड़ता है।
- RADIUS सर्वर तक पहुंचें। पुष्टि करें कि यह चालू है और फेलओवर उत्तर दे रहा है। एक पिंग और ज्ञात-सक्रिय खाते से एक परीक्षण प्रमाणीकरण इसे एक मिनट में तय कर देता है।
- क्रेडेंशियल की जांच करें। क्या क्लाइंट प्रमाणपत्र समाप्त हो गया है, निरस्त कर दिया गया है, या डायरेक्टरी में खाता निष्क्रिय कर दिया गया है? निरस्तीकरण सूचियां और डायरेक्टरी लॉग किसी भी क्लाइंट-साइड टूल की तुलना में इसका उत्तर अधिक तेज़ी से देते हैं।
- पुष्टि करें कि सर्वर प्रमाणपत्र विश्वसनीय है। क्लाइंट को जारीकर्ता CA पर भरोसा करना चाहिए और सही सर्वर नाम को सत्यापित करना चाहिए। जो प्रोफ़ाइल किसी भी चीज़ को सत्यापित नहीं करती है, वह किसी भी चीज़ से कनेक्ट हो जाती है।
- ग्रुप को VLAN पर मैप करें। यदि लॉगिन सफल हो जाता है लेकिन डिवाइस को कोई एड्रेस नहीं मिलता है, तो RADIUS ने एक ऐसा एट्रिब्यूट वापस लौटाया है जिसे एक्सेस पॉइंट लागू नहीं कर सका, या डायरेक्टरी ग्रुप का कोई मैपिंग नहीं है।
- सप्लिकेंट का निरीक्षण करें। ऑपरेटिंग सिस्टम संस्करण और कॉन्फ़िगर की गई EAP विधि। यह अंतिम जांच है, पहली नहीं, हालांकि लोग शुरुआत इसी से करते हैं।
त्वरित समाधानों में कुछ मिनट लगते हैं: एक फ़ोन से पुराने सहेजे गए प्रोफ़ाइल को हटाना, किसी ग्रुप मैपिंग को सही करना जो पूरे विभाग को प्रभावित करती है। धीमे समाधानों में कई दिन लगते हैं: लैपटॉप के पूरे बेड़े में प्रमाणपत्रों को दोबारा नामांकित करना, यही कारण है कि रिन्यूअल एक रिमाइंडर वाले कैलेंडर में होना चाहिए, न कि किसी टू-डू लिस्ट में। एक विशिष्ट लक्षण सूची और एक चालू टेस्ट पाथ को RADIUS प्रमाणीकरण का परीक्षण कैसे करें में शामिल किया गया है।
इसकी तुलना Personal विफलताओं से करें। गलत पासवर्ड, या ऐसा पासवर्ड जो पिछले हफ़्ते बदला गया था और किसी एक डिवाइस तक यह अपडेट नहीं पहुँचा। संख्या में यह कष्टदायक है, लेकिन डायग्नोसिस में बेहद आसान।
याद रखने योग्य एकमात्र नियम: यदि प्रत्येक उपयोगकर्ता एक ही समय में विफल हो जाता है, तो समस्या डिवाइसेस में नहीं, बल्कि प्रमाणीकरण सेवा में है। सौ लोगों को नेटवर्क भूलने (forget) और फिर से जुड़ने के लिए कहने से पहले सर्वर की जांच करें।
होटलों, मल्टी-साइट और छोटे कार्यालयों के लिए कौन सा मोड उपयुक्त है
प्रत्येक परिदृश्य के लिए कौन सा WPA2 मोड उपयुक्त है
| परिदृश्य | अनुशंसित मोड | कारण |
|---|---|---|
| पारिवारिक घर या सिंगल-रूम कार्यालय | Personal | कम डिवाइस, कर्मचारियों का कम बदलाव और चलाने के लिए कोई सर्वर नहीं |
| छोटा कार्यालय, लगभग दस से कम स्थायी कर्मचारी | Personal, प्रत्येक कर्मचारी के जाने पर की (key) रोटेशन के साथ | यदि रोटेशन विदाई चेकलिस्ट का हिस्सा है, तो इसे आसानी से प्रबंधित किया जा सकता है |
| प्रबंधित लैपटॉप वाली मल्टी-साइट कंपनी | Enterprise | सभी साइटों पर अलग-अलग निरस्तीकरण और डायरेक्ट्री-आधारित नीति |
| स्टाफ़, मेहमानों और कमरों के डिवाइस वाला होटल | तीन नेटवर्क के साथ Enterprise | मेहमानों, स्टाफ़ और डिवाइसों के लिए अलग-अलग सेगमेंट की आवश्यकता होती है |
| आवासीय भवन या को-लिविंग स्पेस | प्रति-निवासी की (keys) के साथ Enterprise | प्रत्येक निवासी और किराएदार अलग रहता है और इसे अपने स्तर पर निरस्त किया जा सकता है |
| स्टाफ़ और मेहमानों वाला सार्वजनिक स्थल | स्टाफ़ के लिए Enterprise, मेहमानों के लिए पोर्टल | साझा की (key) के बिना मेहमानों को ऑनबोर्ड किया जाता है |
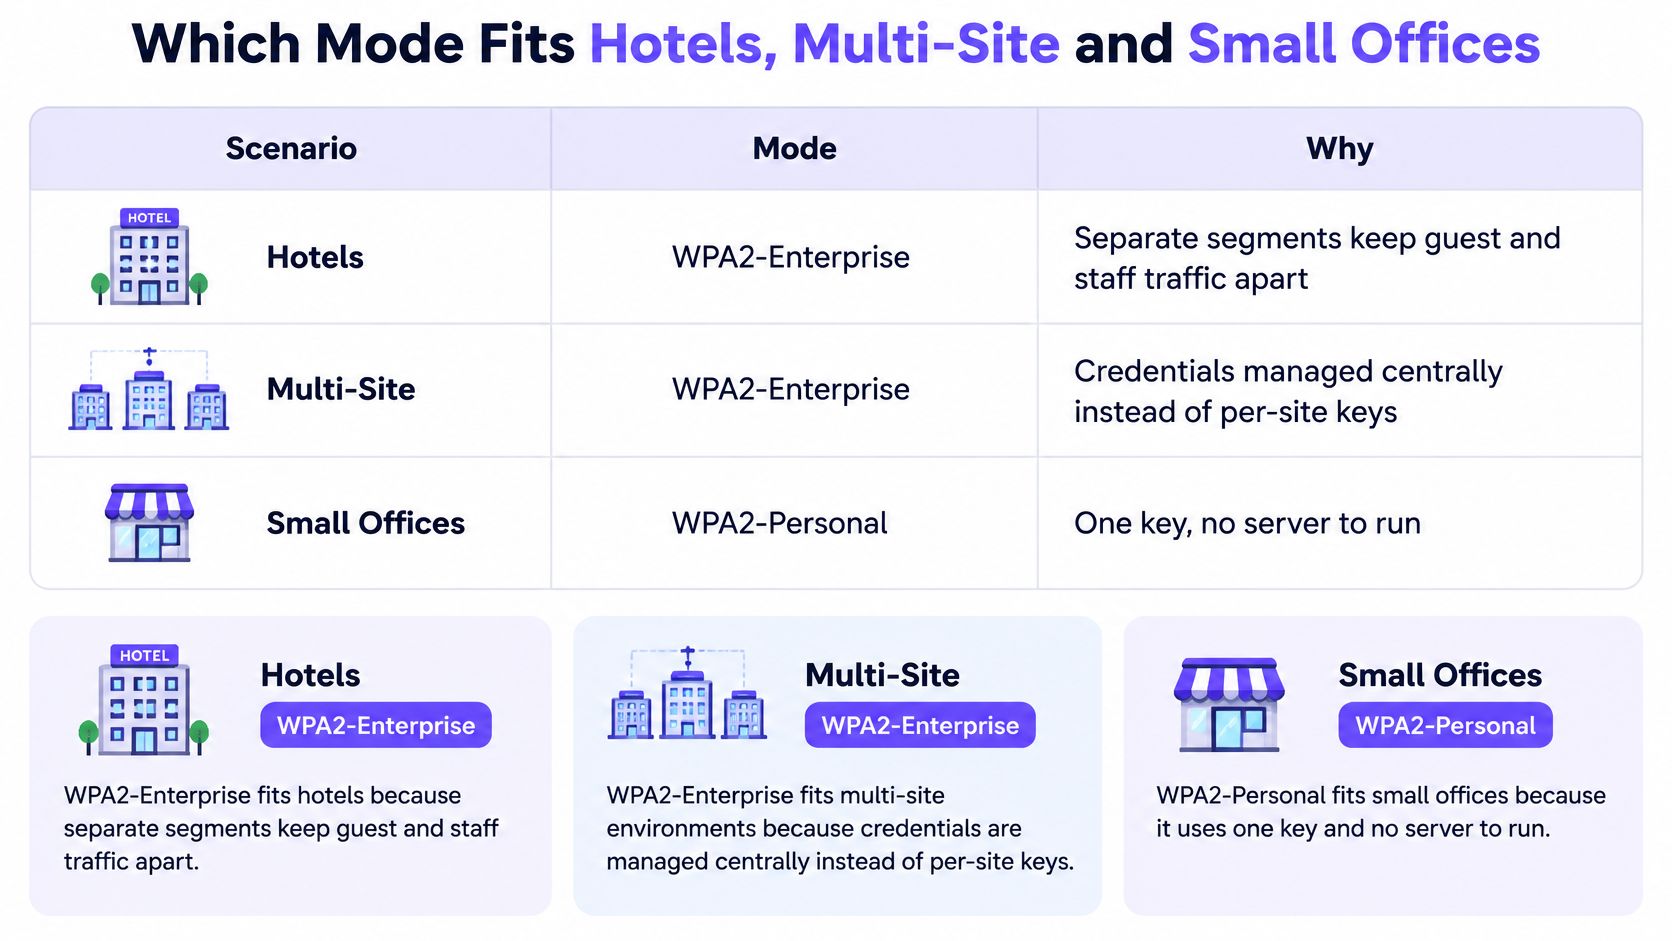
होटलों को सबसे स्पष्ट समाधान मिलता है। एक नेटवर्क हाउसकीपर, अतिथि और मिनीबार सेंसर सभी को सेवा नहीं दे सकता, इसलिए उन्हें विभाजित करें: EAP-TLS पर स्टाफ़, पोर्टल के माध्यम से अतिथि, और की-बाउंड VLAN पर वे डिवाइस जिन्हें अतिथि कभी नहीं देख पाते। हम प्रत्येक प्रॉपर्टी पर इसी विभाजन के आधार पर तीन नेटवर्क चलाते हैं, जिसमें गेस्ट पोर्टल एक्सेस देने से पहले प्रॉपर्टी मैनेजमेंट सिस्टम से सत्यापन करता है।
मैनेज्ड लैपटॉप वाली मल्टी-साइट कंपनियां प्रति-साइट VLAN मैपिंग के साथ एक ही RADIUS सर्विस चाहती हैं। पॉलिसी एक समान रहती है, प्रत्येक साइट अपना नेटवर्क बनाए रखती है, और इमारतों के बीच जाने वाला लैपटॉप उसी तरह प्रमाणित होता है।
आवासीय इमारतें और को-लिविंग स्पेस ऐसे मामले हैं जिन्हें लोग कम आंकते हैं। प्रति-निवासी कीज़ प्रत्येक किरायेदार को अलग (आइसोलेट) रखती हैं और उनके जाने के बाद भी सुरक्षित बनी रहती हैं, जबकि यह ऐसी घटना है जो हर बार शेयर्ड की को तोड़ देती है।
छोटे कार्यालय Personal पर बने रह सकते हैं। लगभग दस से कम लोगों की स्थिर टीम में, किसी के भी जाने पर की (key) बदलना एक उचित ओवरहेड है, बशर्ते इस बदलाव को लीविंग चेकलिस्ट में शामिल किया गया हो और किसी के पास इसकी जिम्मेदारी हो। इस वाक्य में उस शर्त की बहुत बड़ी भूमिका है।
जितने अधिक लोग एक की (key) शेयर करेंगे, की को उतनी ही बार बदलना पड़ेगा।
जो डिवाइस 802.1X नहीं चला सकते, उन्हें अपने अलग सेगमेंट की ज़रूरत होती है, भले ही आप कोई भी मोड चुनें। सेंसर, कुछ टीवी, पुराने टिल्स और दो-लाइन वाले कॉन्फ़िगरेशन पेज वाले प्रिंटर कभी भी TLS हैंडशेक पूरा नहीं कर पाएंगे।
एक शर्त छोटे कार्यालय के फैसले को पूरी तरह बदल देती है। एक स्थिर टीम जो हर महीने कॉन्ट्रैक्टर्स को जोड़ना शुरू करती है, वह Personal के दायरे से निकलकर Enterprise के दायरे में आ जाती है, भले ही कर्मचारियों की कुल संख्या में कोई बदलाव न हुआ हो। कॉन्ट्रैक्टर चले जाते हैं। पूरा तर्क बस इसी बात पर टिका है।
नेटवर्क बदलने से पहले डिज़ाइन की पुष्टि करें
इन पाँच चरणों के साथ अपना निर्णय लिखित रूप में तैयार करें, और सीधे पाँचवें चरण पर जाने से बचें।
- साझा कुंजियों की सूची बनाएं। उन सभी समूहों की सूची बनाएं जिनके पास एक कुंजी है और प्रत्येक में मौजूद डिवाइसों की गणना करें। इसमें डोर रीडर्स और वह बिलिंग काउंटर (till) भी शामिल करें जिसे वित्त टीम भूल गई थी।
- प्रति समूह एक मोड असाइन करें। Personal केवल वहीं जहां समूह छोटा और स्थिर हो। Enterprise जहां व्यक्तियों या डिवाइसों के लिए अलग से एक्सेस निरस्त (revocation) करने की आवश्यकता हो, और जहां हार्डवेयर सप्लिकेंट (supplicant) चलाने में असमर्थ हो, वहां प्रति-डिवाइस कुंजी दें।
- एक साइट पर पायलट परीक्षण करें। हम ग्राहकों को पहले एक साइट पर डिज़ाइन प्रमाणित करने देते हैं, जिसके तहत उस साइट पर पहले से मौजूद एक्सेस पॉइंट्स पर ओपन, सुरक्षित और xPSK नेटवर्क चालू किए जाते हैं, जो आज उपयोग किए जा रहे नेटवर्क के समानांतर चलते हैं। शुरुआत में कुछ भी बंद नहीं किया जाता है।
- पायलट को तीन आंकड़ों पर आंकें। सपोर्ट टिकट की संख्या, किसी पूर्व कर्मचारी का एक्सेस निरस्त करने में लगने वाला समय, और ऑडिट साक्ष्य कि निरस्त किया गया खाता अब कनेक्ट नहीं हो सकता। यह तीसरा बिंदु वह परीक्षण है जिसे अधिकांश पायलट भूल जाते हैं।
- एक बार में एक ही साइट पर रोल आउट करें। प्रत्येक चरण (wave) से पहले RADIUS फ़ेलओवर का परीक्षण करें, बाद में नहीं। एक सेकेंडरी सर्वर जिस पर कभी किसी ने फ़ेलओवर नहीं किया है, वह सिर्फ़ एक आरेख है, कोई नियंत्रण नहीं।
एक सफल पायलट बाहर से बिल्कुल सामान्य दिखता है। प्रचलन में कम शेयर्ड क्रेडेंशियल, पूरी की बदलने के बजाय कुछ ही मिनटों में पूरा होने वाला रिवोकेशन, और ट्रायल अवधि के दौरान सपोर्ट टिकटों में कोई बढ़ोतरी नहीं। यदि टिकटों में अचानक वृद्धि होती है, तो समस्या प्रोफाइल में है, विचार में नहीं।
शुरू करने से पहले, हमारे नेटवर्क इंजीनियरों में से किसी एक के साथ 45 मिनट का डिज़ाइन सेशन आपके मौजूदा SSIDs को आपके पास पहले से मौजूद एक्सेस पॉइंट्स पर ओपन, सुरक्षित और xPSK नेटवर्क में मैप करता है, और आप आगे बढ़ें या नहीं, यह योजना आपके पास ही रहती है।
Purple Access आपके मौजूदा एक्सेस पॉइंट्स पर ही ओपन, सुरक्षित और xPSK नेटवर्क संचालित करता है - क्लाउड RADIUS, EAP-TLS प्रमाणपत्रों के लिए मैनेज्ड PKI और प्रति-डिवाइस ऐसी कीज़ के साथ जिन्हें आप एक-एक करके रद्द कर सकते हैं। यदि "पूरी तरह से री-की करने में कितना समय लगेगा" का आपका ईमानदार उत्तर घंटों में मापा जाता है, तो यह वही लागत है जिसे हम खत्म करते हैं, और सिंगल-साइट पायलट के ज़रिये आप इसे अपनी टिकट कतार के आधार पर परख सकते हैं। डिज़ाइन सेशन बुक करने और अपने स्वयं के फ़्लोर प्लान पर तीन-नेटवर्क योजना देखने के लिए Purple Access पर जाएँ।


