
8 rischi per la sicurezza legati al BYOD e come mitigarli
Published
Di lunedì, lo smartphone di un dipendente si connette alla rete WiFi della sede con una password aziendale memorizzata, una sessione del sistema di prenotazione aperta e un'app installata al di fuori dell'app store ufficiale. Il dispositivo è indietro di due versioni del sistema operativo. Se l'autenticazione gli garantisce l'accesso a una rete che raggiunge anche casse, telecamere o controller di accesso alle porte, le abitudini di aggiornamento del proprietario si trasformano in un rischio operativo per la sicurezza.
La sicurezza BYOD è una questione di ammissione. L'organizzazione potrebbe non controllare gli aggiornamenti del telefono o chi lo utilizza, ma può controllare l'identità presentata al momento della connessione, la credenziale rilasciata, la rete raggiungibile dal dispositivo ed eventualmente bloccare l'accesso prima che il traffico transiti se un controllo della postura fallisce.
Per gli operatori multi-sede, a ogni rischio elencato di seguito è associato un controllo di rete configurabile e dimostrabile: identità, un certificato o una chiave individuale, assegnazione VLAN, un controllo di conformità (posture check) o filtraggio. Il compromesso è pratico: controlli più rigorosi riducono l'esposizione, ma i dispositivi che non sono in grado di soddisfarli necessitano di un percorso di accesso separato e limitato. La maggior parte del lavoro riguarda le policy e la configurazione di rete, non la sostituzione degli access point. Se desidera una visione più ampia dell'ambiente di lavoro prima di intervenire sulla WLAN, l'approccio di TekRecruiter alla sicurezza sul posto di lavoro rappresenta una lettura utile. Poi inizi dalla fase di connessione.
Sommario
- 1. Dispositivi personali non gestiti e non aggiornati
- 2. Fuga di dati dovuta alla commistione di dati aziendali e personali
- 3. Credenziali condivise e deboli sui dispositivi personali
- 4. Rogue access point e intercettazione WiFi
- 5. Movimento laterale da reti piatte o scarsamente segmentate
- 6. Smarrimento o furto di dispositivi senza cancellazione remota
- 7. App dannose, caricate tramite sideloading e su dispositivi sottoposti a jailbreak
- 8. Conflitti tra privacy, monitoraggio e conformità
- Confronto tra gli otto rischi del BYOD per causa, esposizione e controllo primario
- La sequenza di hardening BYOD prima della connessione del prossimo dispositivo
1. Dispositivi personali non gestiti e non aggiornati
Smartphone, tablet e laptop personali non ricevono le patch, non dispongono di crittografia del disco e non compaiono mai nello stesso inventario di un portatile aziendale. Un telefono privo di patch che si associa alla SSID del personale rappresenta un punto di appoggio che Lei non può correggere autonomamente e di cui spesso non è possibile verificare lo stato prima che venga concesso l'accesso.
La portata del problema non si limita più a una singola sede. Il Data Breach Investigations Report 2025 di Verizon ha analizzato oltre 22.000 incidenti di sicurezza e 12.000 violazioni confermate a livello globale dal 1° novembre 2023 al 31 ottobre 2024; tra i modelli ricorrenti figurano l'abuso di credenziali, il social engineering, lo sfruttamento delle vulnerabilità, i rischi legati a terze parti e i ransomware. I dispositivi personali costituiscono ormai normali punti di accesso e, in un modello BYOD, è possibile controllare l'autenticazione, mentre il proprietario mantiene il controllo sugli aggiornamenti del sistema operativo, sul backup e su chi altri utilizzi lo smartphone.
Il caso pratico è il telefono del punto vendita di uno stadio con iOS di due versioni fa. Utilizza una password condivisa, quindi risiede nello stesso dominio di broadcast del VLAN di cassa perché nessuno ha regolamentato l'accesso in base alla versione o alla crittografia. Lo si scopre durante un incidente, non durante l'onboarding.
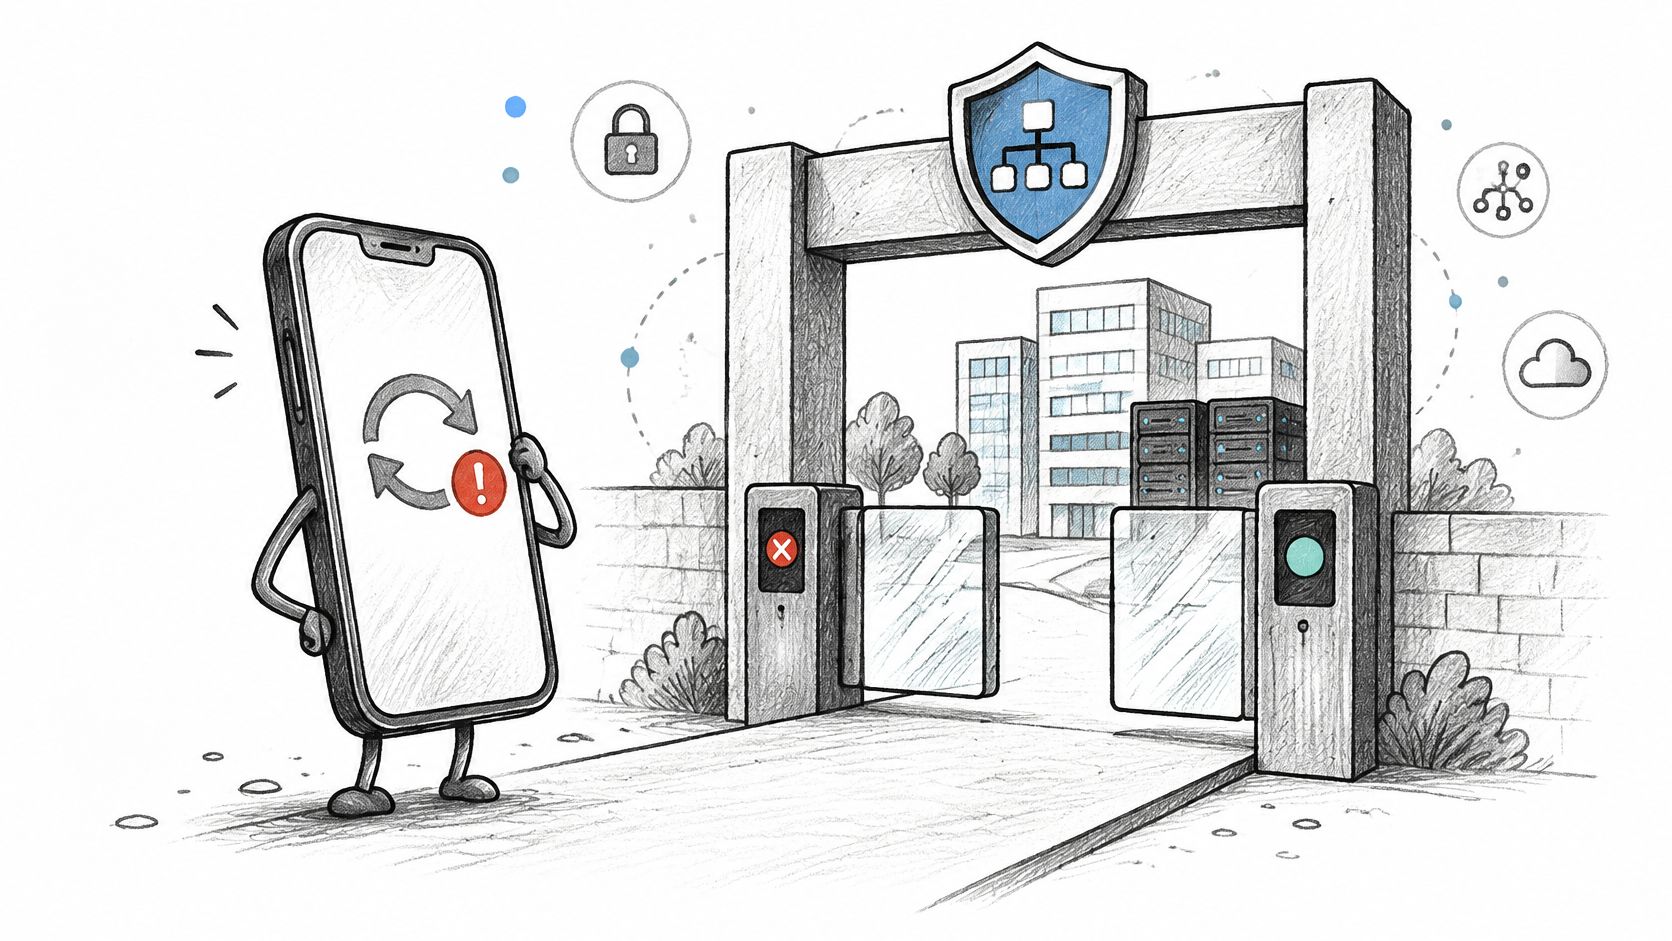
Cosa applicare prima della creazione del certificato
Puntare al pieno possesso del dispositivo è l'obiettivo sbagliato su un telefono personale. I criteri di conformità di Microsoft Intune e la conformità di Jamf possono bloccare il WiFi e le e-mail fino a quando il sistema operativo e la crittografia non soddisfano determinati standard. I profili di lavoro di Android Enterprise e Apple User Enrollment consentono di richiedere un blocco schermo e una versione minima del sistema operativo senza prendere il controllo dell'intero dispositivo. Non rilascerei un certificato EAP-TLS o una chiave xPSK fino al superamento di tale controllo. L'autenticazione WiFi basata su certificato è ciò che trasforma un "si prega di aggiornare" in un accesso che il server RADIUS può rifiutare.
Regola pratica: Definire per iscritto i requisiti minimi di sistema operativo e crittografia, applicarli tramite MDM e solo a quel punto rilasciare la credenziale che consente l'accesso alla rete protetta SSID.
I dispositivi non conformi o non registrati non dovrebbero condividere la raggiungibilità con gli endpoint gestiti. L'assegnazione VLAN basata sull'identità li colloca in un segmento con solo accesso a Internet. Pubblichi la scadenza per l'aggiornamento e una nota di self-service in due passaggi in modo che l'helpdesk non debba fungere da processo di applicazione delle patch. Il costo di supporto è reale: riceverà chiamate da utenti che non vogliono eseguire l'aggiornamento. Questo costo è inferiore rispetto al trattare ogni telefono personale come un endpoint affidabile.
2. Fuga di dati dovuta alla promiscuità tra dati aziendali e personali
Un duty manager salva l'audit notturno in una cartella personale di Drive per finirlo in treno. La cartella si sincronizza con un PC di casa al di fuori del controllo dell'organizzazione. Se l'audit contiene dati degli ospiti, questi potrebbero rimanere lì dopo che il manager se ne è andato, senza alcun modo affidabile per trovare o rimuovere la copia.
Il riepilogo esecutivo del DBIR 2025 di Verizon ha rilevato che il 46% dei sistemi compromessi contenenti credenziali aziendali erano sistemi non gestiti che ospitavano sia credenziali personali che aziendali, uno schema associato molto probabilmente a dispositivi BYOD o aziendali utilizzati al di fuori dei criteri stabiliti. L'inventario degli endpoint non è in grado di mostrare quale profilo del browser, archivio password o app personale contenga un account aziendale.
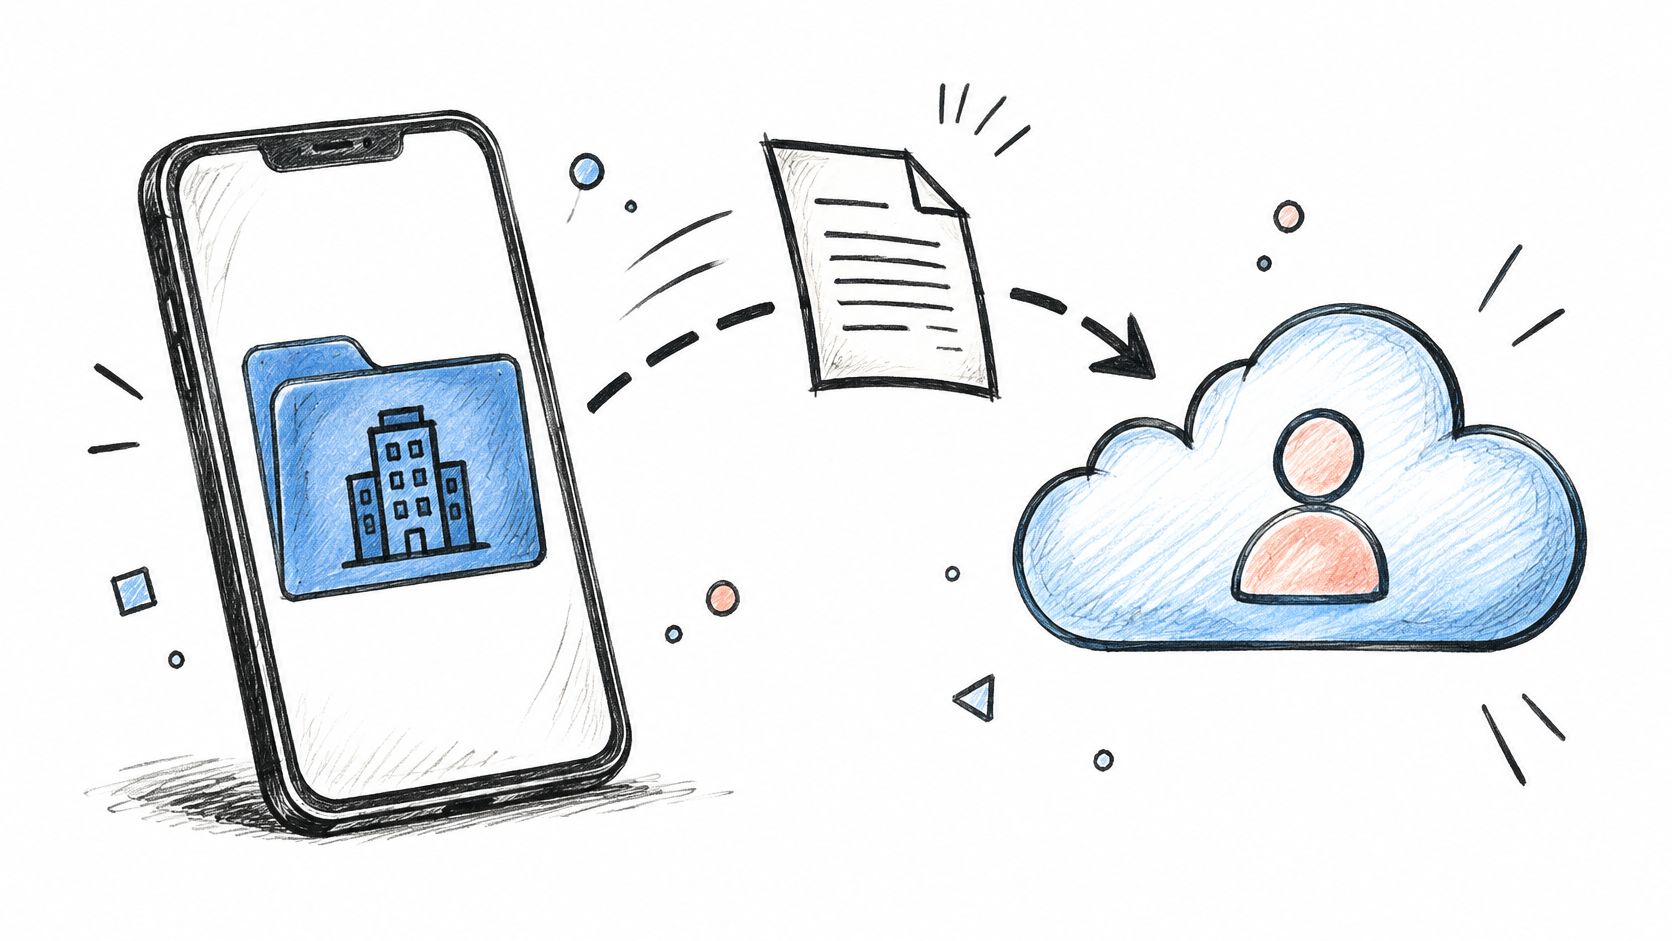
Separare i dati, poi limitare la cancellazione
I profili di lavoro di Android Enterprise e iOS User Enrollment mantengono le app aziendali all'interno di un'area gestita. Una cancellazione selettiva consente di rimuovere i dati di lavoro senza cancellare le foto personali. I criteri di protezione delle app di Intune possono bloccare il copia e incolla e impedire la condivisione di documenti di lavoro con app non gestite. Configuri le app gestite per conservare i file aziendali nell'ambiente di lavoro, indicando poi chiaramente nella policy di utilizzo accettabile cosa l'organizzazione può visualizzare e cosa non cancellerà.
Il controllo di rete deve basarsi sull'accesso a livello di applicazione e non su un ampio accesso alla LAN. Un telefono che necessita di posta elettronica e di un'app per i turni non dovrebbe poter raggiungere anche condivisioni di file, telecamere o il server di gestione immobiliare. Per una panoramica correlata sulla gestione dei dati durante le transazioni, consulti la guida di Bizbe sulla sicurezza dei dati nelle operazioni di M&A. Registri l'identità dell'utente, l'identificatore del dispositivo e le app che il dispositivo è autorizzato a utilizzare. Tali registrazioni possono dimostrare l'accesso e la rimozione dei dati di lavoro senza ispezionare le foto personali.
3. Credenziali condivise e deboli sui dispositivi personali
Una singola passphrase WPA2 scritta su una lavagna non è una credenziale. È un segreto di gruppo. Un solo telefono smarrito, un dipendente che lascia l'azienda o un browser che ha memorizzato la chiave espone ogni dispositivo che la utilizza, rendendo impossibile stabilire chi fosse associato alle 02:14. I dati di accesso salvati nel browser e le password riutilizzate causano lo stesso identico fallimento sul versante dell'identità.
Le credenziali rubate o compromesse sono state coinvolte nel 16% delle violazioni secondo l'analisi del Cost of a Data Breach Report 2024 di IBM, risultando il vettore di attacco iniziale più comune nello studio. Tali incidenti hanno avuto un costo medio di 4,81 milioni di USD e hanno richiesto in media 292 giorni per essere identificati e contenuti, il periodo più lungo registrato per qualsiasi vettore di attacco iniziale. Lo stesso corpus di ricerche IBM ha evidenziato un massiccio riutilizzo delle password tra diversi account. Un token sottratto da uno smartphone personale viene riutilizzato per e-mail, VPN e app della sede, rimanendo non rilevato per mesi.
Le chiavi precondivise (PSK) non superano né l'audit né la prova dei fatti in caso di incidente. Non è possibile revocare l'accesso a una singola persona senza dover riconfigurare la chiave per tutti coloro che devono ancora coprire il turno.
Il requisito 2.3.2 di PCI DSS v4.0.1 prevede che le chiavi wireless vengano modificate quando chiunque ne sia a conoscenza lascia l'organizzazione. Una chiave condivisa rende questa operazione impraticabile sul piano di un hotel o nel corridoio di servizio di un centro commerciale. Il controllo che soddisfa questo rilievo consiste nell'adozione di credenziali per singola entità.
Sostituire il segreto condiviso, quindi registrare la revoca nei log
- Personale: Spostare gli utenti attendibili su 802.1X con certificati EAP-TLS da MDM. L'autenticazione 802.1X rappresenta il collegamento che è possibile disattivare tramite l'account di directory, non con una rotazione delle password all'una di notte.
- Dispositivi personali e IoT: Rilasciare xPSK con una chiave univoca per dispositivo, tenant o concessione, vincolata a un VLAN. Una revoca disattiva una singola chiave.
- Portali di onboarding: Richiedere MFA resistente al phishing, passkey o credenziali basate su hardware per qualsiasi accesso a SSO o a captive portal che generi l'accesso alla rete. Un gestore di password aziendale impedisce che la stessa passphrase sia salvata sia nel browser personale sia nell'app di lavoro.
- Verifiche ed evidenze: Registrare identità, identificatore del dispositivo, metodo di autenticazione, segmento assegnato e stato di revoca. Verificare i dipendenti uscenti il giorno stesso della chiusura dell'account di directory.
Le strutture ricettive e residenziali lo fanno già per i residenti. La chiave di un inquilino scade con il contratto di locazione. Il personale non dovrebbe essere soggetto a un modello peggiore rispetto a chi affitta le stanze.
4. Rogue Access Point e WiFiintercettazioni
Il telefono di un dipendente si connette a una rete WiFi dall'aspetto familiare durante un evento affollato. Se un malintenzionato ha copiato l'SSID della sede, il telefono potrebbe collegarsi a tale access point non autorizzato ed esporre il traffico a intercettazioni. Anche un portale captive che sembra autentico può indurre un utente a cedere credenziali o una sessione.
Le falle KRACK del 2017 hanno dimostrato che le vulnerabilità nell'handshake del WPA2 potevano consentire la decrittografia del traffico o l'iniezione di pacchetti sui dispositivi interessati e senza patch. Il rischio operativo si concentra sui telefoni che si collegano automaticamente alle reti e sugli utenti che accettano avvisi di certificato imprevisti.
Il telefono di una reception che si connette a una finta rete SSID dello staff può mettere a rischio l'accesso al sistema di prenotazione. Formate il personale a fermarsi davanti a un avviso di certificato imprevisto e fornitegli una rete sicura in cui l'autenticazione verifica la rete anziché affidarsi al suo nome.
Guardi la simulazione pratica di seguito per scoprire come un evil twin può imitare un access point legittimo.
Non considerare più affidabile la stringa SSID
Passpoint e OpenRoaming supportano l'accesso sicuro degli ospiti senza portale captive. Per il personale e altri utenti attendibili, i certificati EAP-TLS forniscono l'autenticazione di rete al momento della connessione. Purple Access supporta Passpoint e OpenRoaming sulla propria rete sicura, insieme ai certificati EAP-TLS distribuiti tramite MDM.
Mantenga aggiornato il firmware degli access point e monitori l'eventuale presenza di access point imprevisti che trasmettono il Suo SSID, in particolare durante gli eventi, quando potrebbero comparire apparati radio temporanei. Questi controlli riducono l'esposizione agli apparati radio non autorizzati, ma non sostituiscono la formazione degli utenti: una richiesta imprevista di certificato dovrebbe interrompere la connessione, non invitare a fare clic.
Il nome di una rete guest è pubblico per definizione. Il controllo determinante consiste nel verificare se il dispositivo sia in grado di autenticare la rete e se l'accesso venga concesso in base a un'identità fidata, anziché a un SSID familiare.
5. Movimento laterale da reti piatte o scarsamente segmentate
Un dispositivo personale compromesso funge da scanner provvisto di un'associazione valida. Su una rete piatta può rilevare terminali POS, telecamere, controllori dell'edificio e il server utilizzato dal responsabile notturno per i rimborsi su carta. Le sedi di hospitality e gli edifici multifamiliari rappresentano la configurazione peggiore da questo punto di vista, poiché ospiti, residenti, personale e dispositivi IoT condividono già i medesimi armadi rack e spesso lo stesso VLAN.
L'intrusione di Target del 2013 è il caso di riferimento di cui gli operatori continuano a discutere, anche se non si trattava di BYOD. I malintenzionati hanno utilizzato credenziali sottratte a un fornitore di impianti HVAC e si sono spostati lateralmente verso i sistemi di pagamento perché tali reti non erano isolate. Gli hotel e gli stadi che collegano ancora via bridge la rete WiFi per ospiti al traffico delle casse e delle telecamere ripetono la medesima topologia, ma con un endpoint ancora più vulnerabile.
Mappi i ruoli prima di aggiungere SSID
Tracci la mappa su una pagina per ciascuna proprietà. Ospiti, personale, casse, telecamere, residenti e sensori ricevono ciascuno una VLAN. RADIUS restituisce la VLAN in base all'identità o alla classe del dispositivo, evitando che uno smartphone finisca sul segmento delle casse perché qualcuno ha selezionato per fretta il SSID sbagliato. La segmentazione della VLAN è il controllo effettivo da verificare, non un semplice diagramma su una slide.
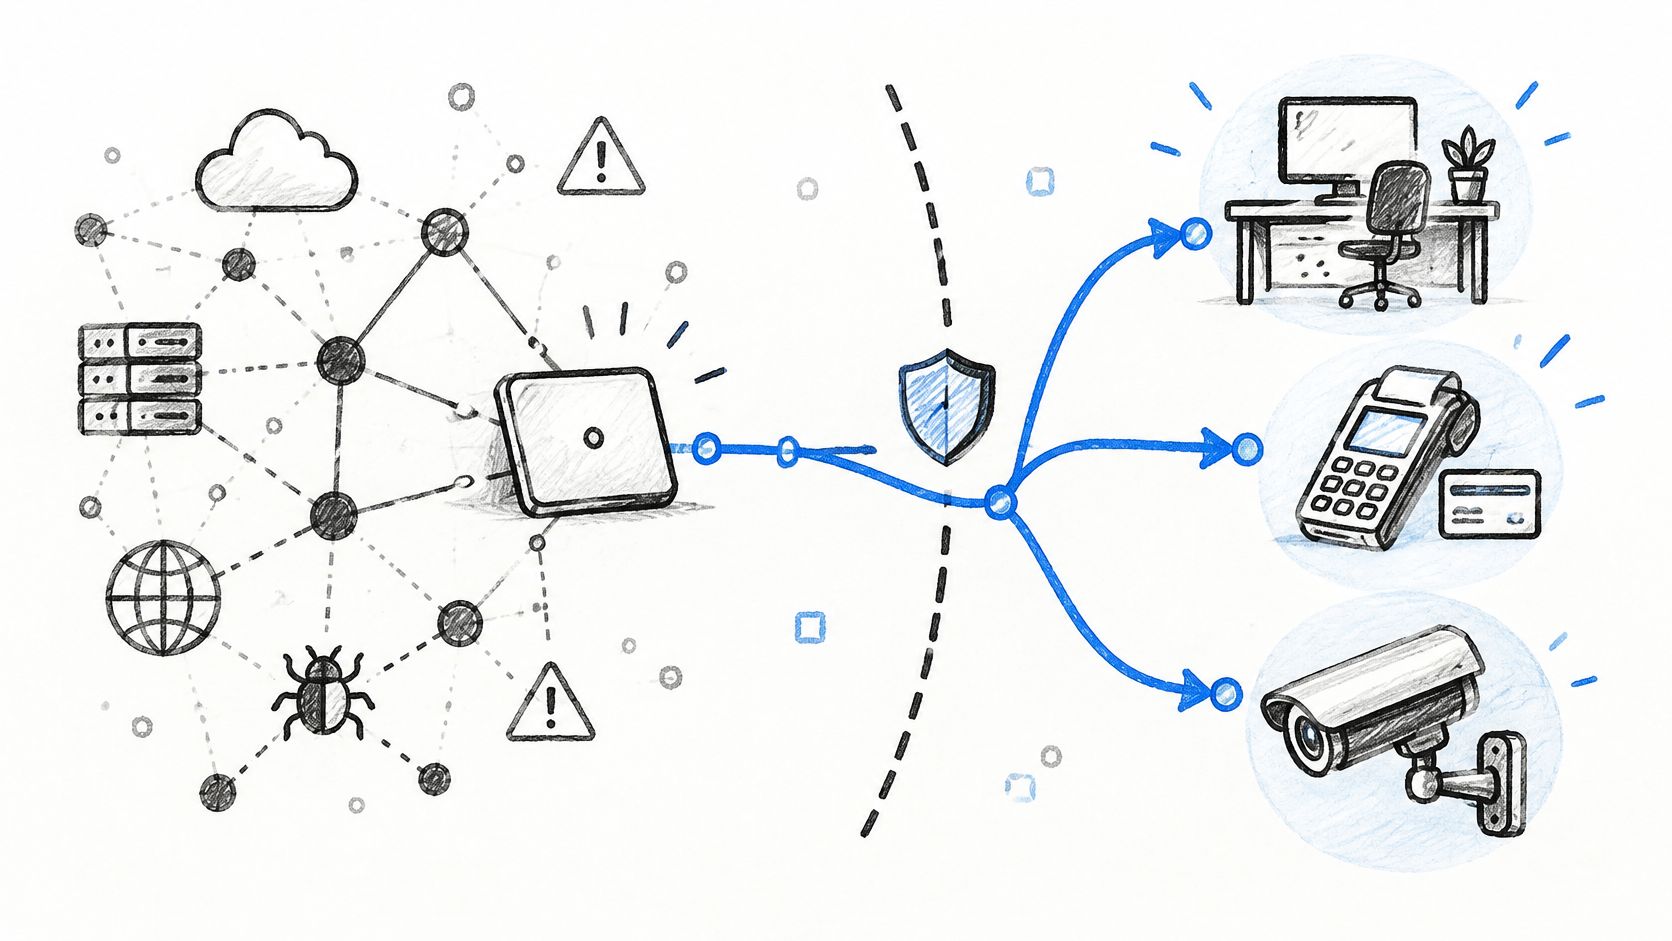
Esegua una scansione interna da un telefono di prova BYOD dopo ogni cutover. Se tale telefono riesce a raggiungere una telecamera, una serratura o un terminale di pagamento VLAN, la segmentazione non è riuscita, a prescindere da quanto indicato nel documento di progettazione. Il principio del privilegio minimo al Livello 2 costa meno rispetto a spiegare il movimento laterale a un circuito di carte di pagamento. Il compromesso per l'assistenza è dato da ambiti DHCP e regole di firewall aggiuntivi tra le VLAN. Lo affronti una volta per modello di sede, poi lo cloni. Non negozi una rete piatta solo perché un integratore trova fastidioso il routing inter-VLAN.
6. Smarrimento o furto di dispositivi senza cancellazione remota
Gli smartphone si muovono in tasche, corse Uber e bar di hotel. Un portatile aziendale rimane di solito protetto in una borsa o assicurato con un cavo di sicurezza. Uno smartphone personale no. Se contiene un profilo VPN, una credenziale WiFi, una sessione email attiva o file salvati nella cache, chiunque se ne impossessi eredita tali accessi fino alla revoca. Senza registrazione non è possibile localizzarlo, bloccarlo o formattarlo da remoto, e una segnalazione tardiva estende la finestra di rischio.
Lo smarrimento dell'hardware è un problema reale, ma non è l'incidente che la maggior parte dei partner rileva per primo. In un sondaggio condotto su 319 MSP statunitensi, il 55% ha riscontrato almeno un incidente di sicurezza legato al BYOD nei 24 mesi precedenti, con il 16% che ha segnalato una violazione dei dati confermata, secondo il briefing sponsorizzato da Aura per CRN sulle opportunità del BYOD. Tra gli MSP che hanno subito un incidente, il furto di credenziali o la compromissione dell'account è stato l'evento più segnalato con il 45%, seguito dalla compromissione di email o messaggistica con il 42%, dal malware con il 40% e, all'ultimo posto, da dispositivi smarriti o rubati con il 29%. Questo campione riflette le osservazioni degli MSP e non un censimento globale delle aziende, pertanto va considerato come un'indicazione di tendenza. E tale tendenza mostra che la cancellazione dei dati (wipe) non è il fulcro del programma. Lo è la revoca degli accessi.
Il telefono di un addetto alle pulizie dimenticato su un vassoio del servizio in camera è il tipico scenario quotidiano. Contiene un pass WiFi per il SSID del personale e un token di posta. Non si riuscirà a recuperare il dispositivo prima del turno successivo.
Revocare le credenziali di rete entro un'ora dalla segnalazione
La cancellazione selettiva del contenitore di lavoro tramite Intune o Jamf è la procedura corretta quando il dispositivo è stato registrato. Blocco attivazione e Dov'è aiutano il proprietario a recuperare il telefono, ma non sostituiscono la capacità di revocare immediatamente l'accesso alla rete. È necessario richiedere una segnalazione entro un intervallo prestabilito, tramite un unico numero di telefono o una coda di ticket dedicata, anziché affidarsi a un responsabile che «lo comunicherà domani».
- Certificati e xPSK: revochi il certificato WiFi e la chiave del singolo dispositivo non appena viene registrato lo smarrimento. I certificati a breve durata riducono la finestra di vulnerabilità in caso di segnalazione tardiva.
- Sessioni: interrompa le sessioni SSO e i refresh token per quell'utente, evitando una reimpostazione globale della password che bloccherebbe l'intero piano.
- Registrazione: annoti chi ha autorizzato la revoca e quando. È tale registrazione a costituire la prova, non una schermata di cancellazione da remoto impossibile da produrre su un telefono non registrato.
Una cancellazione remota impossibile da eseguire non costituisce un controllo. Una chiave revocabile senza dover riconfigurare l'intero edificio, invece, lo è.
L'iscrizione MDM di ogni telefono personale sembra una soluzione ordinata, ma fallisce nel settore dell'ospitalità e con i lavoratori interinali, dove le persone lavorano una settimana e poi se ne vanno. È necessario progettare la sicurezza per dispositivi che non si rivedranno mai più.
7. App dannose, scaricate tramite sideloading e con jailbreak
Uno smartphone personale consente l'installazione da store non ufficiali, il sideloading di file APK o l'esecuzione in stato di jailbreak o root. Tali condizioni indeboliscono il sandboxing e la firma del codice. Un malware può leggere i dati di altre app, intercettare il traffico di rete o sottrarre token. Un'app «legittima» provvista di autorizzazioni spropositate arreca danni simili con modalità più subdole. Il dispositivo si associa quindi alla Sua rete, introducendo il problema al suo interno.
Il Mobile Security Index 2025 di Verizon segnala che il 70% dei dispositivi mobili colpiti da un attacco era personale e non aziendale. Tra le grandi aziende, il 52% ha subito un attacco informatico su dispositivi mobili che ha causato tempi di inattività del sistema e il 47% ha attribuito la violazione in parte al comportamento degli utenti, come phishing, smishing o installazione di app non autorizzate. La via d'accesso è rappresentata dalla persona che installa qualcosa, non solo da una patch mancante.
Immagini un supervisore di un punto vendita che esegue il sideload di un'app per la gestione dei turni poiché l'app ufficiale risulta poco pratica. L'app non ufficiale richiede autorizzazioni per l'accessibilità e gli SMS, posizionandosi così accanto al profilo del WiFi del personale WiFi. I malware di tipo banking-trojan utilizzano da anni questa tecnica di sideload. La VLAN della cassa non dovrebbe mai essere il salto successivo se la postura di sicurezza indica che il sistema operativo è compromesso.
Rifiutare l'accesso quando la piattaforma è compromessa
I sistemi di mobile threat defence come Lookout, o Microsoft Defender for Endpoint su dispositivi mobili, sono in grado di segnalare i dispositivi sottoposti a root o jailbreak. Colleghi questo segnale all'ammissione di rete. L'MDM dovrebbe bloccare l'accesso dei dispositivi con jailbreak o root alla rete SSID aziendale, e l'accesso condizionale dovrebbe rifiutare l'autenticazione quando la regola di conformità non viene soddisfatta. Limiti le app con accesso aziendale agli store gestiti. Verifichi le autorizzazioni su qualsiasi elemento che entri in contatto con dati degli ospiti, riferimenti di pagamento o email.
Il filtraggio continua a essere importante anche dopo la connessione. I criteri DNS o di navigazione sicura sulla VLAN del personale bloccano i domini dannosi noti, anche quando il telefono non è completamente gestito. Non faccia affidamento su un'e-mail annuale con l'invito a non eseguire il sideload. La versione applicabile è un controllo della postura non superato e una VLAN che non può visualizzare casse, telecamere o dispositivi residenti.
8. Conflitti di privacy, monitoraggio e conformità
Ciascuno dei controlli sopra indicati richiede un certo livello di visibilità: versione del sistema operativo, stato di jailbreak, identità del certificato, conformità delle app, log DNS. Raccogliere troppi dati porta a entrare in conflitto con la privacy dei dipendenti e gli obblighi di minimizzazione dei dati previsti da GDPR o CCPA. Raccoglierne troppo pochi non consente di dimostrare cosa è stato raccolto, perché o quando è stato cancellato. Diritti di cancellazione poco chiari trasformano facilmente un incidente di sicurezza in una vertenza di lavoro.
Una ricerca della Queensland University of Technology descrive uno studio condotto con 542 dipendenti negli Stati Uniti, in Germania e in Corea del Sud, in cui le preoccupazioni legali hanno influenzato notevolmente il modo in cui le persone valutano il rischio BYOD, insieme ai timori relativi all'esposizione di email, foto, posizioni e applicazioni. Il National Cybersecurity Center of Excellence del NIST segnala tre rischi poco considerati nello stesso ambito: la visibilità del datore di lavoro sui dispositivi personali, i dati personali trasferiti ai datori di lavoro o a piattaforme di analisi terze e i ripristini delle impostazioni di fabbrica che cancellano i dati privati. I datori di lavoro di Regno Unito e UE che pubblicano una policy BYOD allineata alle aspettative dell'ICO e di GDPR fanno il minimo indispensabile in termini di conformità. Cyber Essentials Inoltre, ovunque vengano trattati i dati, si prevede un controllo documentato dei dispositivi e dell'accesso alla rete: servono log concreti, non sensazioni informali.
Un gestore di alloggi per studenti che "monitora la rete" e conserva la cronologia DNS completa dei residenti per un anno, senza uno scopo dichiarato, rappresenta il tipico esempio di fallimento gestionale. Lo stesso vale per l'operatore che cancella l'intero contenuto di un telefono a causa della conclusione di un contratto di locazione senza aver mai formalizzato chi avesse l'autorità per farlo.
Raccogliere solo i dati di connessione, non la vita privata
Limiti la telemetria a stato di conformità, identità di rete, segmento assegnato e riscontri DNS di sicurezza in base ai criteri aziendali. Non raccolga la navigazione personale su una rete VLAN residenziale per far sembrare attiva una dashboard. Pubblichi ambito, conservazione e limiti di cancellazione nei criteri BYOD. Registri il consenso durante l'onboarding di ospiti e BYOD e conservi il registro di controllo per un periodo definito. Autorizzi una cancellazione per iscritto e faccia in modo che la cancellazione riguardi il contenitore di lavoro, non un ripristino delle impostazioni di fabbrica, a meno che il proprietario non sia d'accordo.
Il costo di supporto di una policy chiara è una schermata di onboarding più lunga. Il costo di una non chiara è un'autorità di regolamentazione, un sindacato o un residente in grado di dimostrare che avete cancellato le sue foto. La privacy-by-design in questo caso è una decisione di rete: container aziendale e log di sicurezza, non sorveglianza dell'intero dispositivo.
Confronto degli otto rischi BYOD per causa, esposizione e controllo primario
| Rischio | Causa principale | Chi espone | Controllo primario | Sforzo di implementazione |
|---|---|---|---|---|
| Dispositivi personali non gestiti e non aggiornati | Software obsoleto e impostazioni di sicurezza incoerenti | Reti aziendali e delle sedi | Applicare la conformità dei dispositivi tramite MDM e accesso condizionale | Moderato; richiede registrazione e supporto |
| Fuga di dati causata dalla commistione di dati personali e di lavoro | I dati di lavoro si mescolano con app personali e cloud storage | Dati aziendali sensibili e privacy dei dipendenti | Utilizzare profili di lavoro gestiti, controlli delle app e cancellazione selettiva | Moderato; richiede policy e adozione da parte degli utenti |
| Credenziali condivise e deboli sui dispositivi personali | Password riutilizzate e chiavi WiFi condivise | Reti e utenti che fanno affidamento su credenziali condivise | Utilizzare EAP-TLS o chiavi uniche per dispositivo, con MFA per l'onboarding | Moderato; richiede la gestione delle credenziali |
| Access point non autorizzati e intercettazione WiFi | Accesso automatico a reti contraffatte e connessioni non crittografate | Utenti su reti WiFi pubbliche, guest e aperte | Utilizzare Passpoint o OpenRoaming e crittografia autenticata | Moderato; richiede configurazione di rete e sensibilizzazione degli utenti |
| Movimento laterale da reti piatte o scarsamente segmentate | I dispositivi BYOD possono raggiungere sistemi sensibili su reti piatte | Sistemi aziendali, di pagamento, di videosorveglianza e dell'edificio | Segmentare le reti e assegnare le VLAN in base all'identità | Elevato; richiede pianificazione e test di compatibilità |
| Smarrimento o furto di dispositivi privi di cancellazione remota | I dispositivi smarriti mantengono sessioni, credenziali o dati memorizzati nella cache | Account e dati aziendali accessibili dal dispositivo | Revocare tempestivamente le credenziali del dispositivo e cancellare selettivamente i dati gestiti | Moderato; richiede la registrazione e una procedura di risposta |
| App dannose, caricate tramite sideloading e su dispositivi jailbroken | App non verificate o protezioni del sistema operativo indebolite | Reti aziendali e dati accessibili dal dispositivo | Bloccare i dispositivi non conformi e limitare l'installazione di app | Moderato; richiede il rilevamento delle minacce e l'ottimizzazione delle policy |
| Conflitti tra privacy, monitoraggio e conformità | Monitoraggio e raccolta dati poco chiari o eccessivi | Dipendenti, ospiti e l'organizzazione | Pubblicare policy trasparenti e limitare la raccolta ai soli dati necessari | Moderato; richiede interventi su policy, aspetti legali e audit |
La sequenza di hardening BYOD da applicare prima della connessione del prossimo dispositivo
Esegua queste operazioni in ordine. Saltare i passaggi è il motivo per cui i team acquistano uno strumento di monitoraggio e continuano comunque a condividere una sola password della rete WiFi.
Sostituisca prima di tutto le chiavi WiFi condivise. Il personale passa a una rete SSID WPA-Enterprise senza password con EAP-TLS dall'MDM già in uso. Dispositivi IoT, tenant, casse e serrature passano a chiavi xPSK univoche. Una persona che lascia l'azienda corrisponde a una sola revoca e il rilievo PCI relativo alle chiavi condivise viene eliminato, poiché non è più necessario reimpostare un segreto noto all'intero turno. La notte del passaggio, i laptop e gli smartphone gestiti ricevono il proprio certificato e si collegano autonomamente. I telefoni personali considerati affidabili ma non registrati possono installare un pass WiFi. Ogni cassa ottiene la propria chiave una sola volta, senza dover procedere a una nuova configurazione quando un dipendente lascia l'azienda.
In secondo luogo, segmenti in base all'identità. Gli ospiti rimangono nella corsia di onboarding aperta. Il personale accede a una VLAN in base al gruppo di directory. Casse, telecamere, serrature e sensori risiedono su VLAN associate a chiavi che gli ospiti non vedono mai. Se un addetto alle pulizie non dispone di MDM, esegue l'accesso una sola volta e ottiene un pass. Tuttavia, non deve comunque vedere la VLAN delle telecamere. Lo verifichi con una scansione da telefono, non con uno screenshot della topologia.
Subordinare l'ammissione alla verifica della postura prima di concedere l'accesso. I requisiti minimi del sistema operativo, la crittografia e il blocco dei dispositivi con jailbreak o root vengono eseguiti prima che il certificato sia ritenuto attendibile. Un dispositivo che non rispetta la regola viene rifiutato in fase di autenticazione, a ogni connessione, non dopo aver già ottenuto un lease DHCP sulla rete del personale. La verifica è affidata all'Accesso Condizionale, non a un documento PDF delle policy.
Ottimizzate il monitoraggio per ultimo e mantenetelo proporzionato. Registrate identità, dispositivo, metodo, VLAN e revoca. Applicate il blocco delle minacce DNS sul VLAN del personale e le policy sui contenuti dove il pubblico lo richiede, ad esempio un segmento di studenti o ospiti. Non conservate la cronologia di navigazione personale per dimostrare che fate sul serio.
Tre domande sulla preparazione determinano se avete finito. Conoscete ogni dispositivo sulla rete in base all'identità, non tramite una password condivisa? Siete in grado di revocare un dispositivo senza creare disservizi al resto della struttura? Siete in grado di dimostrare chi ha accettato cosa e quando, compreso l'ambito di cancellazione dei dati?
Purple Access è una modalità per implementare tale sequenza sugli access point già a disposizione: una rete SSID aperta per gli ospiti e l'onboarding BYOD, una rete SSID sicura per il personale e gli utenti fidati e xPSK per dispositivi IoT, inquilini e community, con Cloud RADIUS che colloca ciascuna identità sulla corretta VLAN. Per vedere la revoca in azione anziché leggerne soltanto la descrizione, prenoti la demo in cui un ingegnere di rete rilascia e revoca una chiave su una rete attiva utilizzando i dispositivi di un intero appartamento: una serratura, un termostato, il laptop di un ospite e il telefono di un dipendente.
Purple Access offre a strutture e operatori multi-sede una soluzione aperta, sicura e xPSK WiFi sugli access point già operativi, evitando che personale, ospiti e dispositivi condividano la stessa password e instradando ciascuna identità sulla VLAN corretta. È proprio questo il controllo dell'accesso a cui si riferisce questo elenco: certificati, chiavi per dispositivo e una procedura di connessione revocabile senza dover reimpostare le chiavi dell'intero edificio. Verifichi come si adatta alle Sue sedi su Purple Access.


