
Rete guest WiFi: come funziona e come proteggerla
Published
Il consiglio standard per il WiFi per ospiti è una lista di controllo: attivare un secondo SSID, associarlo alla propria VLAN, spuntare l'isolamento dei client, distribuire la password. Ogni passaggio è corretto. Messi insieme non dimostrano nulla.
Una rete per ospiti è una dichiarazione di accessibilità. Si comunica ai visitatori, e a se stessi, che un telefono che si connette al SSID della hall non può accedere al sistema di prenotazione, ai controller delle porte, alle casse o alle telecamere. Un VLAN e una casella di controllo attestano solo l'intenzione di stabilire tale confine. Non dimostrano che il confine regga quando il traffico attraversa uno switch, un router IPv6, un gruppo multicast o un evento di roaming.
Tale divario è importante perché il WiFi per ospiti ha smesso di essere una semplice cortesia anni fa. Ora è un'infrastruttura, utilizzata dalle persone di cui si sa meno.
Sommario
- Cos'è una rete per gli ospiti WiFi e perché esiste
- In che modo una rete per gli ospiti differisce da una rete aziendale
- Scegliere un modello di accesso e quante reti gestire
- Come separare il traffico degli ospiti e configurare la rete
- Esempi di reti per gli ospiti in base alla sede e punti di rottura di ciascuna
- Perché l'isolamento dei client deve essere testato e come farlo
- Cosa fare questa settimana
Che cos'è una rete per gli ospiti WiFi e perché esiste
Una rete WiFi per ospiti è un percorso di accesso separato per i visitatori, non una garanzia che i loro dispositivi siano privati. Può utilizzare gli stessi access point del WiFi del personale applicando al contempo regole diverse per stabilire dove può fluire il traffico. Il nome visualizzato nell'elenco WiFi di un visitatore è la parte visibile; la configurazione sottostante stabilisce cosa la connessione possa raggiungere.
In un hotel, gli ospiti hanno bisogno dell'accesso a Internet nella hall e nelle loro camere. Non hanno bisogno dell'accesso al sistema di prenotazione della reception, ai computer del personale o ai terminali di pagamento. Una rete per ospiti è pensata per mantenere separati questi utilizzi, offrendo comunque ai visitatori una connessione affidabile.
I dispositivi dei visitatori non sono gestiti. Gli operatori potrebbero non sapere se il laptop di un fornitore o il telefono di un paziente siano aggiornati con le patch necessarie, o quali altri dispositivi si trovino sulla stessa rete. Una connessione per gli ospiti separata limita il rischio di concedere a tali dispositivi un accesso destinato al personale.
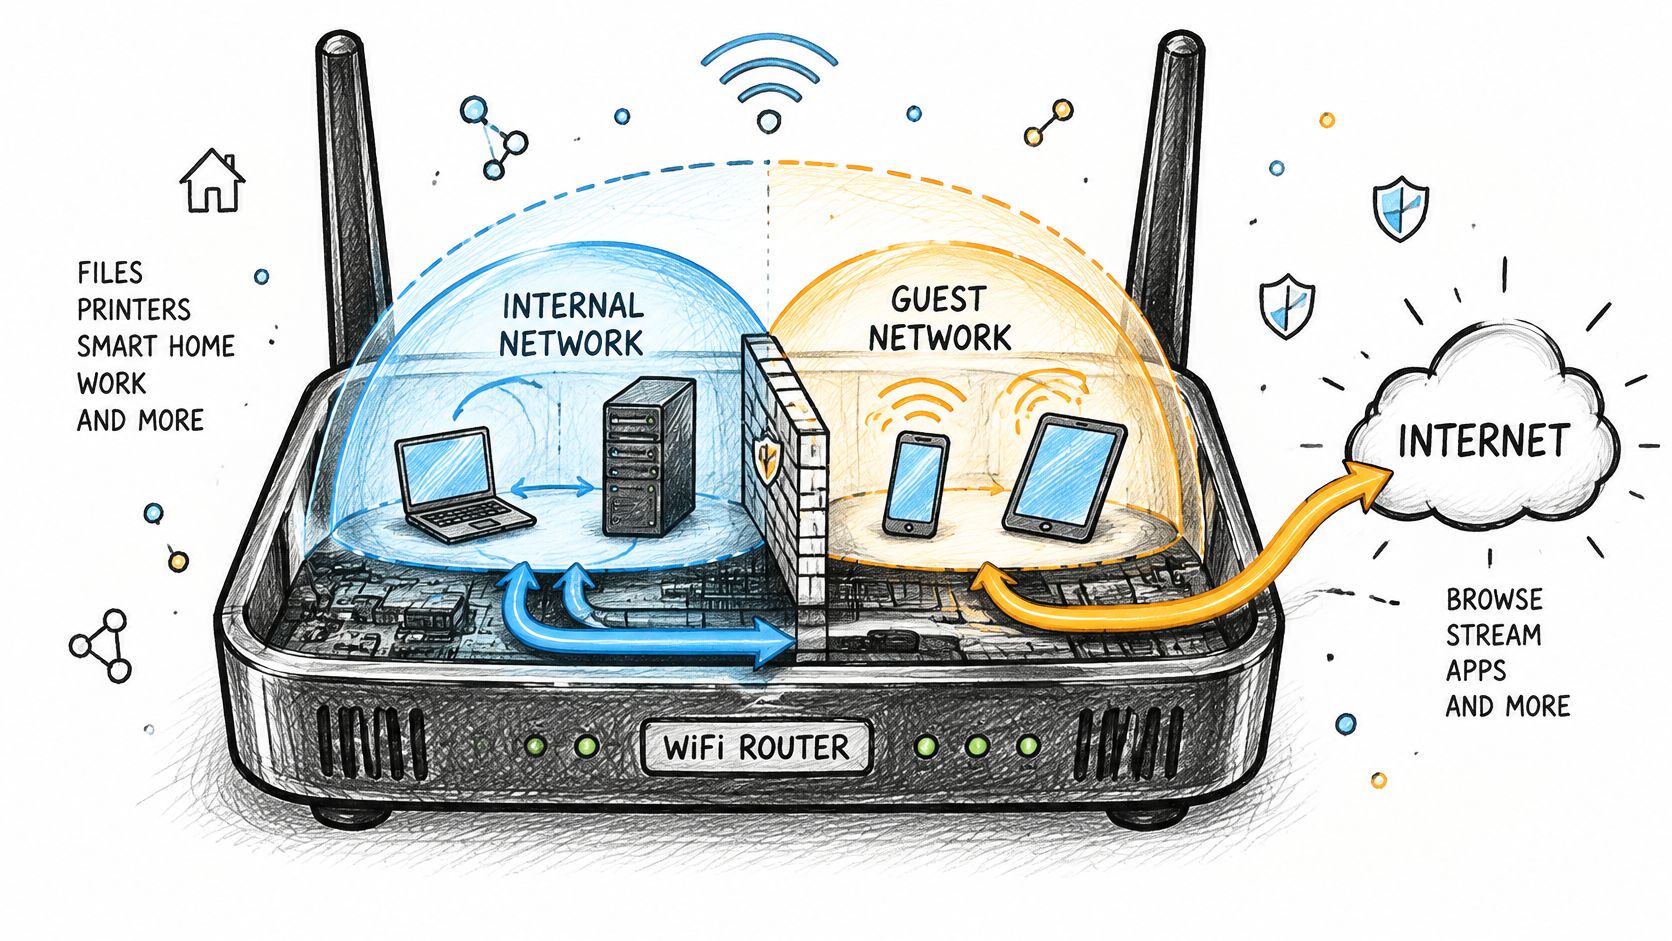
Il WiFi pubblico serve le persone in luoghi come uffici, negozi, centri commerciali, ospedali, campus e aree all'aperto. La sua crescita riflette un'esigenza pratica: i visitatori si aspettano l'accesso a Internet nei luoghi in cui lavorano, soggiornano o usufruiscono di servizi.
Una rete per ospiti dovrebbe fornire accesso a Internet senza esporre i sistemi interni. Gli operatori devono inoltre decidere in che modo gli ospiti si collegano, quali limiti applicare e quanto deve durare l'accesso. Le VLAN e l'isolamento dei client definiscono la separazione desiderata, ma la semplice configurazione non prova che funzioni effettivamente.
Il test fondamentale: provare a raggiungere un host interno da un dispositivo ospite. Se la connessione ha successo, la delimitazione ha fallito. Se fallisce, continuare a testare i percorsi che gli ospiti potrebbero utilizzare, incluso il traffico tra dispositivi ospiti.
In cosa differisce una rete per gli ospiti da una rete aziendale
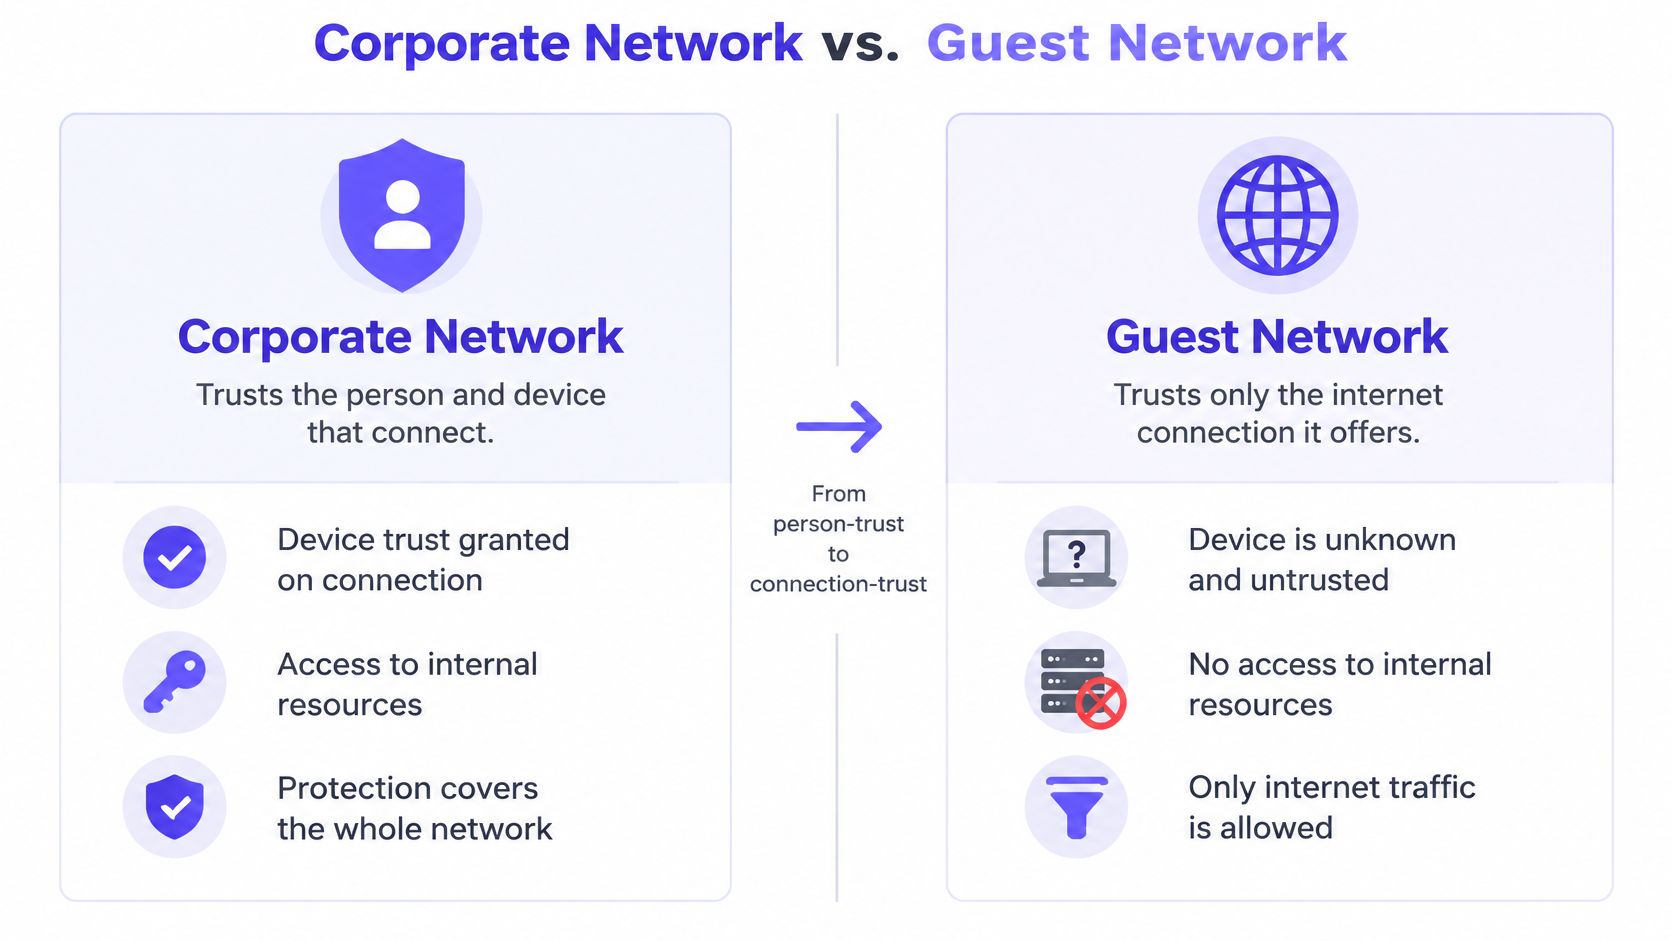
Una rete aziendale si fida della persona e del dispositivo. Una rete per gli ospiti si fida unicamente della connessione che assegna. Tutto il resto deriva da questa singola differenza: autenticazione, portata, log registrati e durata dell'accesso.
| Fattore | Rete guest | Rete aziendale |
|---|---|---|
| Chi si connette | Visitatori, fornitori e dispositivi personali | Dipendenti e dispositivi gestiti dall'azienda |
| Autenticazione | Portale captive, voucher o chiave guest condivisa | Certificati (EAP-TLS) o credenziali di directory |
| Password condivisa | Spesso sì, con rotazione solo occasionale | Non dovrebbe mai essere condivisa |
| Accesso ai sistemi interni | Nessuno, bloccato a livello di gateway | File server, stampanti, applicazioni interne |
| Affidabilità dei dispositivi | Sconosciuti e non gestiti | Gestiti, aggiornati con patch e inventariati |
| Registri e tracciamento | Log di sessione e registri dei consensi | Traccia di audit completa associata a un utente nominativo |
| Criteri di larghezza di banda | Limitata per dispositivo o per sessione | Generalmente illimitata, con priorità per le app aziendali |
| Durata dell'accesso | Da ore a giorni, con scadenza automatica | Fino al termine del rapporto di lavoro o del contratto |
La riga raggiungibilità è responsabile della maggior parte degli incidenti. I client aziendali visualizzano condivisioni file, stampanti e applicazioni interne perché questo è il loro scopo operativo. Ai client ospiti deve essere negato l'accesso a tutto questo mediante una regola esplicita, non per il semplice fatto di trovarsi su una subnet diversa che instrada comunque verso l'interno.
La riga delle credenziali è quella che passa inosservata. Il personale dovrebbe autenticarsi individualmente tramite certificati o accessi a directory, in modo da poter revocare un singolo dipendente uscente senza impattare nessun altro. Le reti per ospiti di solito funzionano con un'unica password condivisa che si diffonde tramite chat di gruppo e cartellini delle porte, e nessuno la rinnova poiché la modifica disconnetterebbe tutti contemporaneamente.
Anche la gestione del tempo segue dinamiche diverse. L'accesso guest dovrebbe disattivarsi autonomamente nel giro di ore o giorni, mentre l'accesso per il personale rimane attivo per tutta la durata del rapporto di lavoro. Inoltre, entrambe le reti viaggiano quasi sempre sugli stessi moduli radio e access point: la differenza risiede interamente nella configurazione, nell'identità e nei criteri. I meccanismi di assegnazione e revoca di tale accesso risiedono nel livello di identità, ed è proprio questo l'oggetto di analisi di questa guida al controllo degli accessi WiFi.
Scelta di un modello di accesso e numero di reti da gestire
Il modello di accesso determina la modalità di connessione di un ospite e stabilisce ciò che è possibile revocare in seguito. Quattro modelli coprono la maggior parte delle strutture.
| Modello di accesso | Modalità di accesso degli ospiti | Livello di sicurezza | Destinazione d'uso ideale | Principale svantaggio |
|---|---|---|---|---|
| Rete aperta con portale captive | Accettare i termini o accedere tramite una pagina web | Basso | Bar, hall, visite brevi | Chiunque può accedere; le pagine del portale possono essere contraffatte |
| Password ospite condivisa (WPA2 o WPA3) | Inserire un'unica password comune | Medio | Piccoli uffici, sale d'attesa | La password viene diffusa; cambiarla disconnette tutti gli utenti |
| Chiave pre-condivisa individuale per dispositivo | Ogni dispositivo riceve una propria chiave | Alto | Soggiorni prolungati, dispositivi IoT | L'emissione e la revoca delle chiavi richiedono gestione |
| Profilo Passpoint o OpenRoaming | Lo smartphone installa un profilo e si connette automaticamente | Alto | Visitatori abituali, strutture con molti accessi ricorrenti | Richiede dispositivi compatibili e configurazione del profilo |
Scelga in base alla frequenza delle visite e alla proprietà del dispositivo. Un bar con soste di cinque minuti non necessita di altro se non di un portale e di un limite di banda. Un residence con soggiorni mensili richiede chiavi con una data di scadenza definita, poiché «chi ha ancora accesso» è una domanda che Le verrà posta. Vale la pena leggere l'approfondimento su cosa sia e non sia un SSID prima di decidere che ciascun gruppo di visitatori abbia bisogno di un nome di rete dedicato.
Perché il conteggio SSID è più importante di quanto sembri
Ogni SSID aggiuntivo costringe ciascun access point a trasmettere più frame di beacon e di gestione sul canale, e tali frame vengono inviati alla velocità obbligatoria più bassa, occupando il mezzo trasmissivo per il tempo più lungo.
I dati sono inequivocabili. Un'analisi tecnica dell'overhead SSID stima che, con tre access point che condividono un canale, beacon da 500 byte e una velocità base di 1 Mbps, sei SSID consumano circa il 74,92% del tempo di trasmissione (airtime), a fronte del 37,46% per tre SSID. Aumentando la velocità base a 12 Mbps, la stessa configurazione a sei SSID riduce l'overhead a circa il 7,01%. Sulle reti a 2,4 GHz congestionate, i frame di gestione a bassa velocità sono proprio ciò che gli ospiti percepiscono sotto forma di latenza.
La soluzione consiste in un numero inferiore di reti con una gestione dell'identità più intelligente:
- Una rete con portale per i visitatori e il BYOD, con registrazione del consenso.
- Una rete sicura per il personale e i dispositivi attendibili, che utilizza certificati o autenticazione tramite directory.
- Una rete basata su chiavi per gli apparati che devono rimanere isolati, come casse, sensori e dispositivi di casting.
Utilizzi l'identità 802.1X, l'assegnazione dinamica della VLAN o credenziali per singolo dispositivo per differenziare i criteri all'interno di tali reti, anziché aggiungere un nuovo SSID per ciascun gruppo di utenti. Testi prima le modifiche alla velocità di base (basic rate) su un numero ridotto di access point, poiché un loro aumento può disconnettere completamente i client distanti o obsoleti.
Come separare il traffico degli ospiti e configurare la rete
Una rete ospiti non è privata solo perché ha un nome dedicato. La separazione dipende dall'interazione coordinata tra VLAN, regole del gateway e controlli dell'access point, oltre che dal superamento dei test effettuati da un dispositivo ospite. Le linee guida del NIST sulla sicurezza delle WLAN raccomandano WLAN separate per utenti con profili di sicurezza diversi e un isolamento bidirezionale: gli ospiti non devono avviare connessioni verso i sistemi interni e il gateway deve limitare il traffico degli ospiti ai soli servizi necessari.
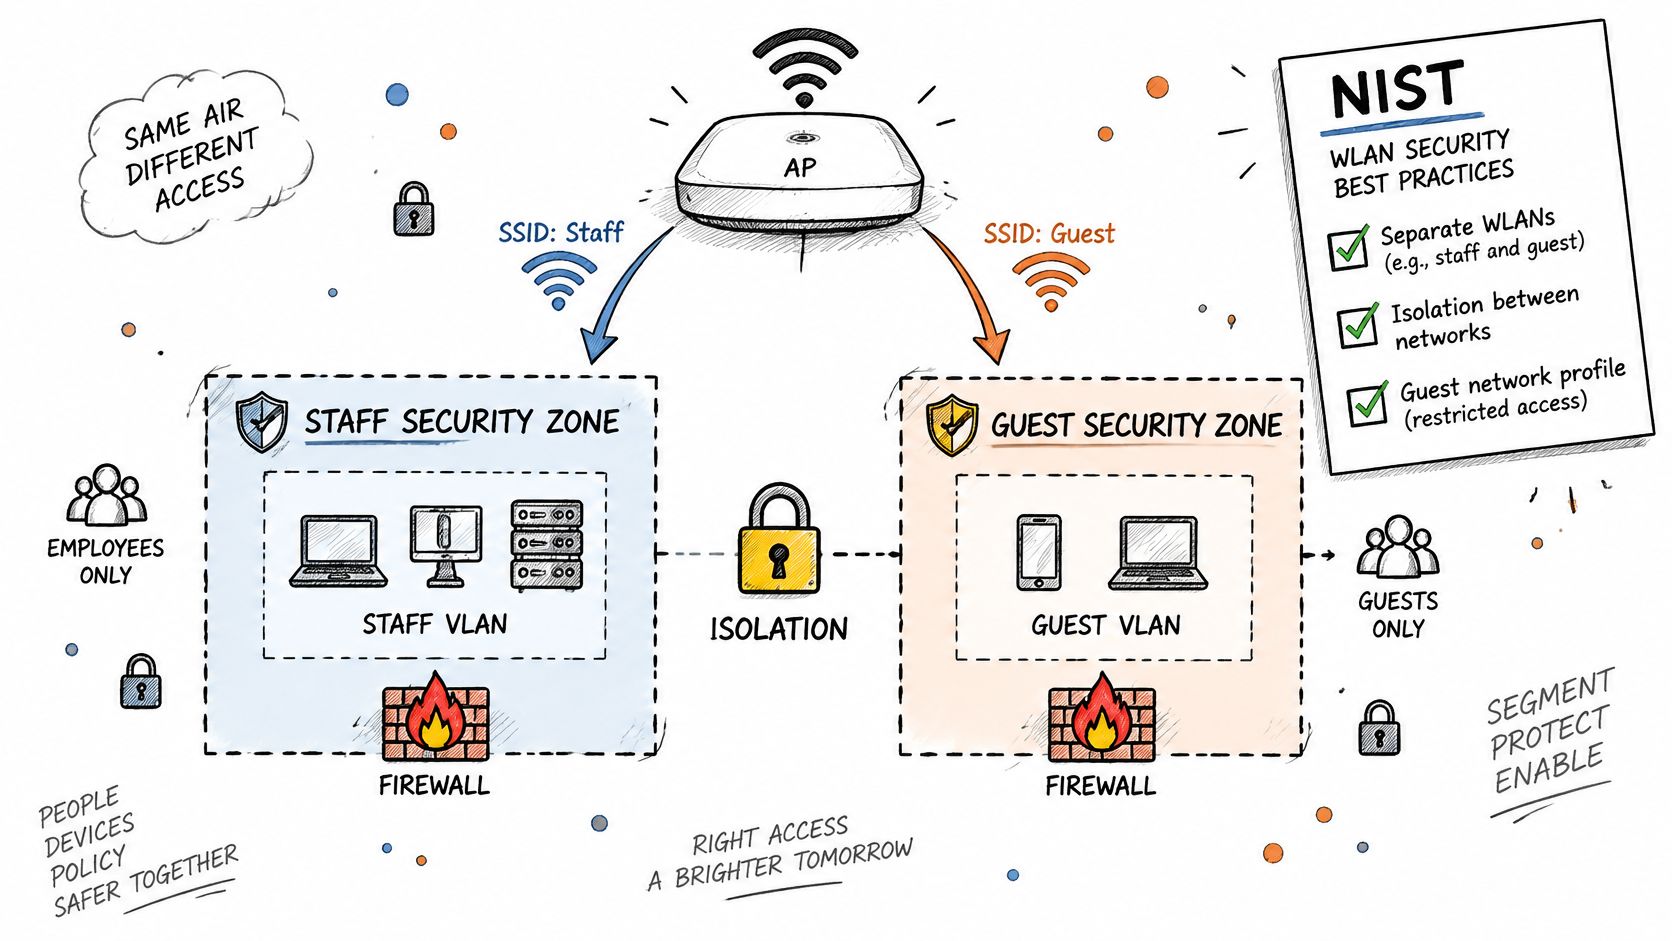
Creazione secondo questo ordine
- Creare la zona. Mappare l'SSID per gli ospiti a una VLAN dedicata o a un overlay equivalente. Un'SSID per gli ospiti sul dominio di broadcast del personale cambia solo il nome della rete, non il perimetro di sicurezza.
- Scrivere regole del gateway basate su "deny-first". Consentire DHCP, DNS, servizi di captive portal e accesso a Internet. Bloccare intervalli di indirizzi privati, interfacce di gestione e accesso amministrativo dal segmento degli ospiti.
- Abilitare l'isolamento dei client sull'access point. Questa operazione serve a impedire agli ospiti di scansionarsi o connettersi direttamente tra loro. Non blocca i percorsi instradati verso server, stampanti o telecamere, pertanto è necessario testarli separatamente.
- Scegliere la modalità di sicurezza radio. Utilizzare WPA3 dove supportato, oppure WPA2 con AES quando i client meno recenti lo richiedono. Una rete aperta con un portale non crittografa il traffico via radio prima che il client raggiunga un servizio protetto da TLS. Passpoint o chiavi precondivise individuali possono fornire un accesso crittografato dove supportato.
- Fornire il portale tramite HTTPS e raccogliere solo le informazioni necessarie. Un indirizzo e-mail o un numero di camera possono essere sufficienti per l'accesso. Richiedere ulteriori informazioni solo se si dispone di un motivo chiaro.
- Impostare limiti di larghezza di banda e scadenza della sessione. I limiti per dispositivo aiutano a evitare che l'uso intensivo da parte di un singolo ospite esaurisca la capacità. La scadenza elimina le sessioni e le credenziali obsolete.
- Definire cosa registrare e per quanto tempo conservarlo. Registrare gli eventi pertinenti di associazione, autenticazione e DHCP, e indicare il periodo di conservazione sul portale.
- Eseguire un test da un dispositivo ospite prima di aprire la rete. Effettuare una scansione per verificare la presenza di indirizzi e servizi aziendali raggiungibili. Qualsiasi risposta imprevista indica che il perimetro stabilito richiede un'indagine.
Per una panoramica dettagliata della sequenza di configurazione, guardare di seguito.
Qual è l'effettivo livello di riferimento della crittografia
La sicurezza del WiFi si è evoluta passando da WEP a WPA e WPA2 fino a WPA3, ma apparati e configurazioni meno recenti restano tuttora in uso. La scelta più pratica dipende da quali dispositivi client la struttura deve supportare. WPA3 offre protezioni più avanzate, mentre WPA2 con AES garantisce la compatibilità con i client più datati.
L'implementazione non ha mantenuto un passo uniforme. Lo studio di misurazione WiSec di Mathy Vanhoef ha rilevato che il WPA-TKIP era ancora in uso sul 7,30% delle reti crittografate in un'indagine belga del maggio 2021, nonostante un calo rispetto a una precedente rilevazione. Una stima globale separata citata in tale studio ha indicato l'uso di WPA3 all'1,28% delle reti WiFi a maggio 2024. I metodi di campionamento variano, pertanto è opportuno considerare tale dato come una stima piuttosto che come una misura universale.
Per l'accesso degli ospiti, una rete aperta, una password condivisa e una crittografia legacy generano rischi differenti. Nessuna di queste opzioni offre la stessa revoca specifica per utente garantita dall'accesso basato sull'identità.
In strutture come le guesthouse di Count Kálnoky's Estates, il frequente avvicendamento degli ospiti trasforma il flusso del portale, la scadenza delle sessioni e la revoca delle credenziali in questioni operative quotidiane, e non soltanto impostazioni di configurazione iniziale.
Consideri l'isolamento come un test permanente, non come un'attività di configurazione da svolgere una volta sola. Esegua una scansione da un dispositivo ospite autenticato, verifichi che gli indirizzi e i servizi interni siano irraggiungibili e ripeta i controlli dopo eventuali modifiche al firewall o alla WLAN. Conservi i risultati insieme al registro di configurazione in modo da poter confrontare la separazione prevista con ciò che la rete consente effettivamente.
Esempi di reti per gli ospiti per struttura e relative vulnerabilità
Le esigenze di WiFi per ospiti variano in base alla sede, ma ogni progettazione necessita comunque di una delimitazione netta tra i visitatori e gli altri utenti o dispositivi. Un VLAN esprime la separazione prevista; i test dimostrano se il traffico viene effettivamente circoscritto.
Hotel. Gli ospiti possono accedere tramite un portale captive con una verifica della camera collegata al sistema di gestione della struttura (PMS). I televisori delle camere, i termostati e i sensori di perdite appartengono a VLAN protette da chiave a cui gli ospiti non possono accedere. Il punto debole è una password di camera condivisa: può restare in uso anche dopo la partenza dell'ospite.
Aeroporto o punto vendita. Le visite sono spesso brevi, pertanto un codice monouso via SMS o l'accesso tramite social possono semplificare la procedura limitando al contempo le informazioni raccolte. A ottobre 2023, il 59% dei viaggiatori aerei statunitensi intervistati ha dichiarato di aver utilizzato il WiFi pubblico negli aeroporti, mentre il 39% ne ha riconosciuto i rischi, secondo l'indagine di Forbes Advisor sull'utilizzo del WiFi in viaggio. Un rischio concreto da monitorare è la possibile imitazione dell'identità visiva della sede tramite un portale contraffatto.
Clinica o ospedale. Visitatori e pazienti necessitano di un percorso di accesso ospiti che non consenta di raggiungere i sistemi clinici o i dispositivi medici. Verificare che non vi siano apparecchiature connesse accidentalmente al segmento ospiti, nonché la presenza di regole che consentano il traffico dai dispositivi degli ospiti verso destinazioni interne.
Università. Mantenere l'accesso dei membri, come eduroam, separato da quello dei visitatori. Un visitatore configurato sulla rete dei membri come soluzione temporanea può superare tale confine.
Edifici residenziali plurifamiliari. I residenti necessitano di un accesso privato che li segua all'interno dell'edificio, mentre i dispositivi di trasmissione rimangono confinati nel proprio gruppo. Un'unica chiave per l'intero edificio rende più difficile controllare gli accessi quando i residenti si trasferiscono altrove.
La fiducia dipende anche da una comunicazione trasparente. In un sondaggio condotto su 436 intervistati statunitensi in 18 stati, il 57% ha dichiarato di non sentirsi al sicuro utilizzando una rete WiFi pubblica o aziendale, mentre solo il 17% si sentiva al sicuro, secondo la guida alla sicurezza delle reti WiFi pubbliche di SplashAccess. Spieghi quali dati vengono raccolti dal portale e quando tali informazioni vengono eliminate; una schermata di accesso ben curata non basta a rispondere a queste domande.
Il pubblico degli eventi spesso arriva, si connette e se ne va nel giro di poche ore, un modello che ben si adatta a una sessione su captive portal con scadenza. Per gli organizzatori di eventi che esaminano i servizi della sede presso Texas Old Town, il test pratico consiste nel verificare se la sessione termina quando l'accesso non è più necessario, senza lasciare credenziali condivise in circolazione.
Perché l'isolamento dei client deve essere testato e come procedere
L'idea errata più comune nel WiFi per ospiti è che un VLAN per ospiti combinato con una casella di isolamento client selezionata renda la rete privata. L'isolamento dei client non è standardizzato tra i diversi fornitori, e una ricerca indipendente sull'isolamento dei client WiFi condotta da UC Riverside ha rilevato che può essere aggirato mediante attacchi ai livelli di crittografia, routing e switching. È un controllo da testare, non una semplice casella da spuntare.
Gli ospiti compensano autonomamente, in modo disomogeneo. A maggio 2024, il 37% di 2.000 adulti statunitensi intervistati ha dichiarato di utilizzare una VPN almeno qualche volta sulle reti WiFi pubbliche, secondo l'indagine sulla privacy di U.S. News & World Report. Una VPN protegge il traffico in transito. Non cambia nulla riguardo a quali host interni un client ospite possa raggiungere.
| Test | Come eseguirlo | Condizione di superamento |
|---|---|---|
| Raggiungibilità laterale | Eseguire il ping e connettersi agli indirizzi host interni da un client guest | Nessuna risposta da alcun intervallo interno |
| Esposizione del piano di gestione | Provare le porte Web e SSH di controller e switch dal segmento guest | Connessione rifiutata o scaduta per timeout |
| Da guest a guest | Connettere due dispositivi guest ed eseguire una scansione reciproca | Dispositivi peer non raggiungibili tra loro |
| Percorsi IPv6 | Verificare la presenza di indirizzi e route IPv6 sulla rete guest | Nessuna route verso i prefissi IPv6 interni |
| Comportamento DNS | Interrogare gli hostname interni tramite il resolver della rete guest | Vengono restituite solo risposte pubbliche |
| Bypass del portale captive | Tentare l'accesso a Internet prima di effettuare l'autenticazione | Prima dell'accesso sono raggiungibili solo il portale e il DNS |
| Roaming e failover | Spostarsi tra gli access point e riavviare il gateway | Le regole di isolamento continuano ad applicarsi successivamente |
I protocolli multicast e di trasmissione multimediale come mDNS richiedono un controllo specifico, poiché alcune configurazioni causano la perdita dell'individuazione dei servizi tra subnet diverse e un ospite nella stanza 412 potrebbe finire per trasmettere contenuti alla TV della stanza 414. Questi test devono seguire una pianificazione periodica e non limitarsi al giorno del lancio: è opportuno ripeterli dopo ogni modifica al firewall, dopo ogni aggiornamento del firmware degli access point e almeno una volta a trimestre. Registri ogni risultato indicando data, versione del firmware e ultima modifica, in modo da poter risalire alla causa di eventuali anomalie. La VLANsegmentazione per le strutture illustra gli aspetti di progettazione verificati da questi test.
Un ospite VLAN dimostra l'intento. Un ping non riuscito dal laptop di un ospite al file server dimostra l'isolamento.
Cosa fare questa settimana
Inizi dalle persone e dai dispositivi, non dall'hardware. Due gruppi determinano la progettazione: le persone che non sono Suoi dipendenti (visitatori, fornitori, pazienti, residenti) e i dispositivi che non devono mai vedersi tra loro (TV, casse, sensori, serrature). Assegni a ciascun gruppo un modello tratto dalla tabella di accesso, quindi difenda la disponibilità dell'airtime: due o tre SSID mirati, lasciando all'identità il resto del lavoro.
Purple Access concentra tutto questo in tre reti, Open per guest e BYOD, Secure per il personale e gli utenti attendibili e xPSK per dispositivi, tenant e community, con Cloud RADIUS che indirizza ogni dispositivo alla rete corretta e alla VLAN in base all'identità. Un pianificatore mostra la destinazione di ciascun gruppo dopo aver selezionato ciò che si connette attualmente. La stessa suddivisione può essere creata anche su altri access point senza tale strumento, e i test sottostanti rimangono comunque validi in entrambi i casi.
Questa settimana, delinei le reti, elenchi ogni dispositivo che vi accede ed esegua i sette test di isolamento sulla rete per ospiti attiva, inclusi percorsi IPv6, risposte DNS interne, bypass del portale, multicast e casting, oltre al comportamento dopo il roaming o il riavvio del gateway. Annoti data, versione del firmware e la modifica più recente al firewall accanto a ogni esito positivo o negativo.
Una casella di controllo del fornitore per l'isolamento dei client non equivale a un'approvazione formale.
Purple Access gestisce la suddivisione descritta in questo articolo sugli access point già in Suo possesso: un portale guest con consenso registrato, certificati per il personale, chiavi individuali per i dispositivi e Cloud RADIUS per collocare ciascun dispositivo nella propria VLAN in base all'identità. Inizi con il pianificatore per verificare come si collocano i Suoi gruppi attuali su tre reti, quindi collaudi il risultato rispetto alle verifiche di isolamento sopra descritte. Può mappare la Sua rete e provarlo su Purple Access.


