
WPA2 Enterprise vs Personal: quale scegliere nel 2026
Published
Cercando indicazioni su WPA2 Enterprise rispetto a Personal si trova lo stesso riepilogo in dozzine di formati: Personal prevede un'unica password condivisa ed è quindi insicuro, Enterprise utilizza 802.1X ed è quindi sicuro, perciò è opportuno migrare. Questa impostazione è lineare, ma nell'uso comune si rivela errata.
Entrambe le modalità proteggono il traffico con la stessa cifratura. WPA2 utilizza AES-CCMP sia in Personal che in Enterprise, e l'handshake a quattro vie ricava chiavi per singola sessione in entrambi i casi. Ciò che differisce è la modalità di rilascio di una credenziale e le operazioni necessarie nel momento in cui una di esse deve smettere di funzionare. Si tratta di una questione operativa con un costo misurabile in ore di lavoro del personale e ticket di assistenza, non di un livello di sicurezza da esporre su una slide.
Un team può spendere cifre a sei zeri per l'infrastruttura RADIUS e comunque non superare un audit, perché i suoi client erano configurati per accettare qualsiasi certificato server. Un ufficio di nove persone può utilizzare una singola chiave precondivisa per quattro anni senza alcun incidente, perché nessuno se n'è andato e nessuno l'ha condivisa. Adatti la modalità alla frequenza con cui cambia il Suo elenco di accessi, poi gestisca correttamente quella scelta.
Sommario
- WPA2 Enterprise e Personal a confronto
- Come ciascuna modalità autentica un dispositivo
- Gestione delle chiavi e revoca dell'accesso quando il personale lascia l'azienda
- I compromessi di sicurezza che i confronti spesso trascurano
- Impegno di implementazione, infrastruttura e costi
- Risoluzione dei problemi relativi agli errori di accesso Enterprise
- Quale modalità si adatta a hotel, ambienti multi-sede e piccoli uffici
- Verificare la progettazione prima di cambiare rete
WPA2 Enterprise e Personal a confronto
Innanzitutto il verdetto. WPA2-Personal è l'impostazione predefinita corretta solo quando un unico gruppo fidato condivide una sola chiave e quasi nessuno lascia tale gruppo. WPA2-Enterprise è la scelta giusta nel momento in cui ogni persona, o ogni dispositivo, necessita di un account che possa essere disattivato singolarmente.
Tutto il resto deriva da questo singolo aspetto sul ciclo di vita delle credenziali; per questo motivo la tabella sottostante è organizzata attorno ad esso anziché su nozioni secondarie di protocollo.
Panoramica di WPA2-Personal rispetto a WPA2-Enterprise
| Criterio | WPA2-Personal | WPA2-Enterprise |
|---|---|---|
| Modalità di autenticazione dei client | Chiave precondivisa comune (PSK) | IEEE 802.1X con metodo EAP |
| Credenziale posseduta da ciascun utente | Un'unica password condivisa da tutti | Nome utente e password individuali o certificato client |
| Server di autenticazione | Non necessario | Richiesto, solitamente un server RADIUS |
| Rimozione di un singolo utente | Modifica della password su ogni dispositivo | Disabilitazione del solo account o revoca del solo certificato interessato |
| Crittografia dei dati | AES-CCMP | AES-CCMP |
| Ambito di utilizzo tipico | Abitazioni, piccoli uffici, eventi a breve termine | Reti multiutente, multisede e con dispositivi gestiti |
Legga attentamente la riga relativa alla crittografia, poiché la crittografia condivisa è l'aspetto su cui la maggior parte dei confronti fa confusione. Il passaggio a Enterprise non offre alcun vantaggio in termini di crittografia di massa. Il meccanismo di protezione dei dati è identico in entrambe le modalità e WPA2 ha comunque sostituito il vecchio TKIP del WPA. L'aggiornamento riguarda interamente l'emissione e la revoca delle credenziali.
Due righe decidono la maggior parte dei progetti: la riga relativa alle credenziali e quella relativa alla rimozione. Valuti attentamente i costi di queste due voci prima di acquistare qualsiasi cosa, poiché il resto della tabella è costituito da dettagli di configurazione risolvibili in un pomeriggio.
Per valutarlo in relazione alla propria rete, consideri due elementi. Quante persone o dispositivi utilizzano una singola chiave oggi e con quale frequenza cambia tale bacino di utenti. Un unico team, stabile da anni, senza collaboratori esterni? La modalità Personal funziona e non c'è motivo di scusarsene. Più di un team, o qualsiasi rotazione regolare del personale, e la chiave condivisa comincia a costare più del server che consente di evitare.
Come ciascuna modalità autentica un dispositivo
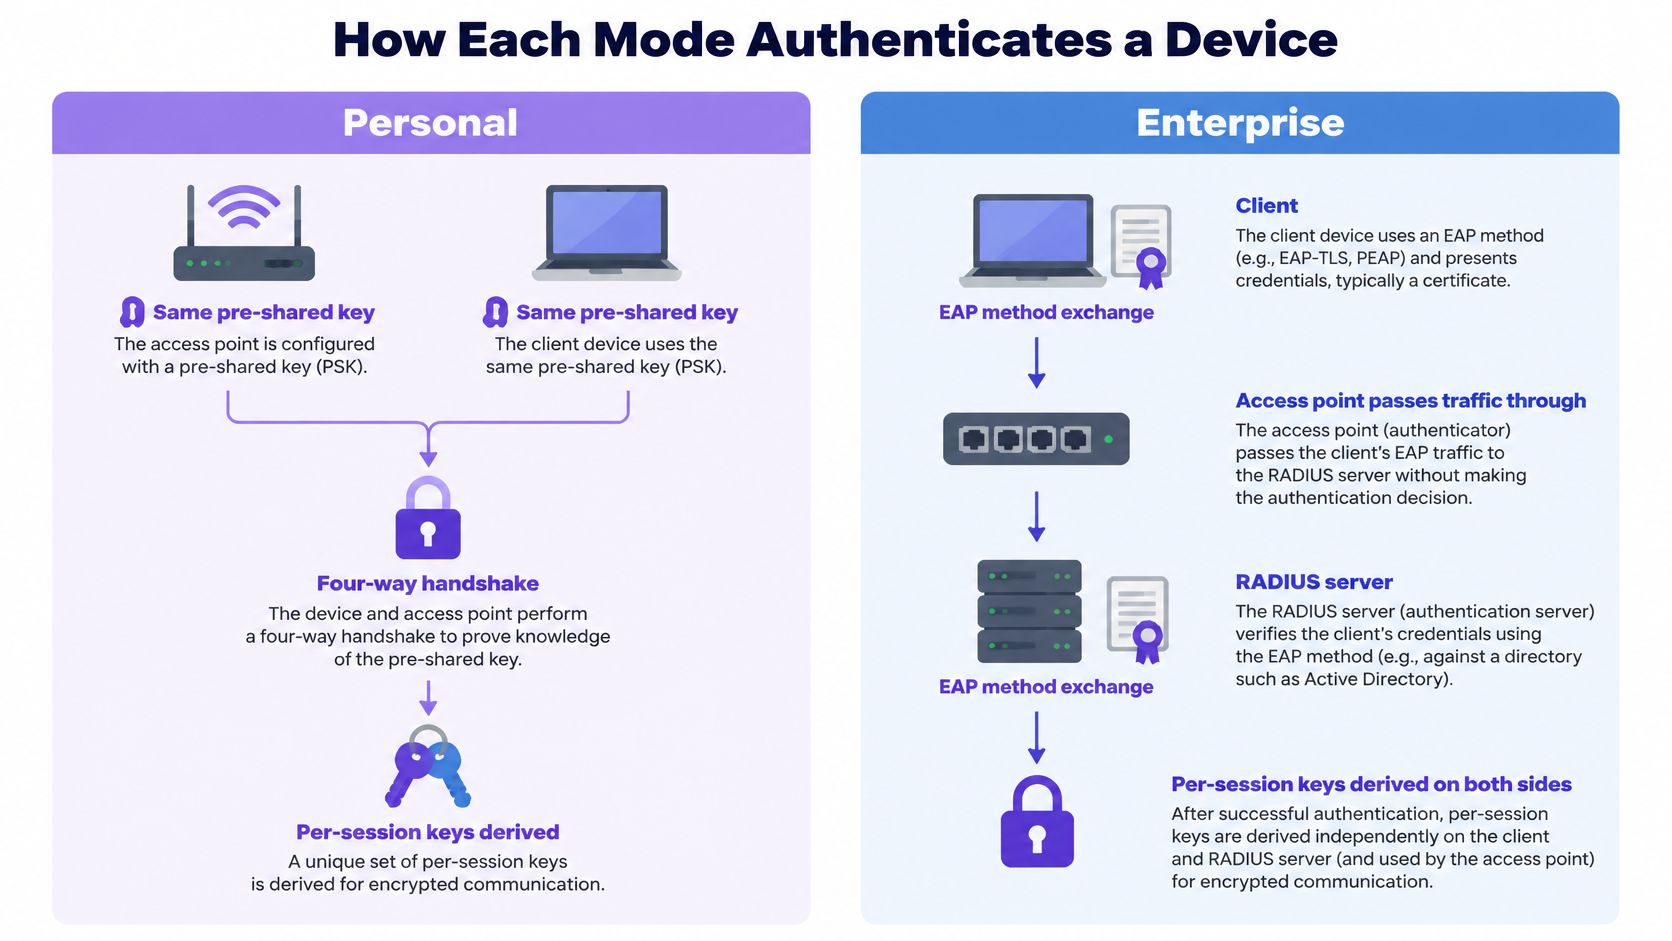
In WPA2-Personal, l'access point e ogni client condividono la stessa chiave precondivisa. Quando un dispositivo si connette, l'handshake a quattro vie combina tale chiave con il nome della rete per derivare il materiale di keying della sessione. Non è coinvolto alcun server, motivo per cui un router domestico può essere configurato in una scheda del browser e un bar può fornire la password su uno scontrino.
WPA2-Enterprise rimuove il segreto condiviso dal client. Il client esegue l'autenticazione tramite IEEE 802.1X utilizzando un metodo EAP (Extensible Authentication Protocol), e l'access point inoltra tale scambio a un server RADIUS, il quale verifica l'identità rispetto a una directory e restituisce un'approvazione o un rifiuto. Le chiavi di sessione vengono quindi generate per singola connessione. Due colleghi sullo stesso SSID non condividono mai materiale di codifica derivato da una password.
I due flussi si presentano in questo modo, affiancati, con il server collocato esclusivamente nella corsia Enterprise.
Il metodo EAP determina il livello effettivo di sicurezza ottenuto
La modalità Enterprise non è un singolo protocollo. È un wrapper attorno al metodo EAP configurato, ed è tale metodo a determinare cosa conserva il client e se una password rubata possa consentire l'accesso.
Metodi EAP utilizzati con WPA2-Enterprise
| Metodo EAP | Credenziale client | Certificato server | Applicazione tipica |
|---|---|---|---|
| EAP-TLS | Certificato client rilasciato da un MDM | Obbligatorio e deve essere convalidato | Laptop e telefoni gestiti |
| PEAP-MSCHAPv2 | Nome utente e password all'interno di un tunnel TLS | Obbligatorio e deve essere convalidato | Personale con account di directory |
| EAP-TTLS | Nome utente e password all'interno di un tunnel TLS | Obbligatorio e deve essere convalidato | Directory miste o legacy |
EAP-TLS è l'unico dei tre senza alcuna password vulnerabile al phishing, motivo per cui i parchi dispositivi gestiti si standardizzano su di esso. I certificati arrivano tramite SCEP dall'MDM, quindi un dispositivo non conforme perde le proprie credenziali senza l'intervento di un tecnico. La nostra rete Secure è una singola rete WPA-Enterprise SSID senza password per ogni utente attendibile, che impiega certificati EAP-TLS distribuiti dal Suo MDM.
La sequenza di associazione, in ordine
- Associazione. Il dispositivo si collega al SSID e l'access point apre una porta controllata che trasmette solo il traffico EAP.
- Scambio EAP. Il client e il server RADIUS negoziano il metodo e verificano l'identità tramite l'access point, che rimane escluso dalla crittografia.
- Access-accept. RADIUS verifica le credenziali rispetto alla directory e restituisce il risultato insieme agli eventuali attributi, come una VLAN.
- Distribuzione delle chiavi. Entrambe le parti derivano chiavi per singola sessione e la porta controllata si apre.
- Assegnazione della VLAN. L'access point applica l'attributo restituito, in modo tale che il personale delle pulizie acceda al segmento del personale e una cassa al proprio segmento dedicato.
Se desidera esaminare i dettagli a livello di frame, la sezione su cosa fa l'autenticazione 802.1X illustra gli stati delle porte e il ruolo dell'authenticator.
Verifichi due aspetti su qualsiasi dispositivo che presenta problemi: il metodo EAP configurato nel profilo e se convalida il certificato server. Queste due impostazioni sono responsabili della maggior parte dei problemi di connessione aziendale. I dispositivi che non possono eseguire affatto un supplicant, come sensori e hardware di vendita meno recente, appartengono a un segmento diverso; esplori le connessioni di telemetria per distributori automatici per scoprire come vengono collegate tali flotte, quindi rilasci loro una chiave per singolo dispositivo anziché un profilo Enterprise che non completerebbero mai.
Gestione delle chiavi e revoca dell'accesso quando il personale lascia l'azienda
Un hotel di 40 camere fornisce la password WiFi a dodici dipendenti: reception, responsabili delle pulizie, manutenzione, due manager. Uno di loro dà le dimissioni il venerdì. In WPA2-Personal quelle dimissioni diventano un vero e proprio progetto: cambiare la chiave e reimmetterla su ogni telefono, tablet, cassa e lettore porta del personale all'interno di un'unica finestra di manutenzione. Se si dimentica un dispositivo, questo smetterà di funzionare a metà turno. Se si perde di vista l'obiettivo, il sabato lo si passerà a digitare una nuova password su componenti hardware che funzionavano perfettamente.
WPA2-Enterprise trasforma lo stesso venerdì in una singola operazione di directory. Disabilitando l'account o revocando il certificato, il successivo tentativo di associazione riceverà un Access-Reject. All'utente sembrerà un problema di WiFi. Per Lei sarà semplicemente il controllo che svolge il proprio lavoro.
La revoca in modalità Personal è un progetto. La revoca in modalità Enterprise è una casella di controllo.
La differenza è strutturale. La modalità Personal condivide un unico segreto, quindi revocarlo comporta la rotazione per tutti. La modalità Enterprise assegna a ciascun utente o dispositivo le proprie credenziali e il proprio materiale crittografico, ossia la caratteristica specifica che rende economica la rimozione dei singoli accessi.
Le linee guida del NIST sulle reti con sicurezza robusta raccomandano l'uso di reti di sicurezza IEEE 802.11i basate su 802.1X/EAP laddove siano richieste una gestione centralizzata delle identità e un controllo amministrativo più rigoroso, ed evidenziano chiaramente il problema del ciclo di vita del segreto condiviso: modificare una password significa aggiornare ogni singolo dispositivo autorizzato.
Anche le normative sulle carte di pagamento spingono nella stessa direzione. PCI DSS v4.0.1 Req 2.3.2 richiede la modifica delle chiavi wireless quando chiunque le conosca lascia l'azienda, il che rende una chiave condivisa poco pratica. È possibile rimanere conformi con una chiave condivisa: lo farà a mezzanotte, su ogni singolo dispositivo, e ne dimenticherà uno.
Purple Access elimina la password condivisa standardizzando su tre SSID: aperta per gli ospiti, sicura per il personale e xPSK per dispositivi IoT, tenant e community. Ogni ospite, membro del personale e dispositivo dispone di una propria identità o chiave. Le TV delle camere, i termostati e le casse si collegano in modalità wireless sul xPSK SSID con VLAN associate a chiavi che gli ospiti non vedono mai, così l'unica chiave eventualmente compromessa può essere revocata mentre le altre continuano a funzionare. Il percorso di rilascio e revoca per le credenziali del personale è illustrato in autenticazione WiFi basata su certificati.
Tre domande mettono in luce il costo effettivo: Chi possiede la chiave? Quanti dispositivi la memorizzano? Quanto tempo richiederebbe un rinnovo completo delle chiavi, dall'inizio alla fine, compreso quel dispositivo di cui nessuno si ricorda? Se la risposta alla terza domanda si misura in ore, alla quarta persona che se ne va non aggiornerà più le chiavi.
Compromessi di sicurezza che i confronti spesso trascurano
La modalità Enterprise non è sicura solo perché la pagina di configurazione riporta 802.1X. È sicura quando il metodo EAP, la convalida del certificato, la directory delle identità e i processi del ciclo di vita sottostanti vengono tutti gestiti correttamente. Rimuova anche solo uno di questi elementi e avrà creato una rete costosa con la stessa fragilità del segreto condiviso tipica di una rete economica.
La documentazione enterprise di Huawei WPA3 è insolitamente esplicita al riguardo per essere un documento di un fornitore. Fa notare come WPA2-Enterprise non sia automaticamente sicura per il solo fatto di utilizzare 802.1X, evidenziando che la sicurezza dipende dal metodo EAP, dalla convalida dei certificati, dall'infrastruttura di identità e dai processi del ciclo di vita; inoltre, certificati server scarsamente convalidati, EAP basato su password senza controlli rigorosi sulle credenziali, supplicant non gestiti o un servizio di autenticazione non disponibile possono causare interruzioni di servizio o facilitare il furto di credenziali.
In queste quattro condizioni, Enterprise finisce per risultare meno sicura di una rete Personal ben gestita:
- Client che accettano qualsiasi certificato. Un computer portatile configurato per considerare attendibile qualsiasi elemento si presenti trasmetterà le proprie credenziali a un rogue access point. Il controllo del certificato del server costituisce la difesa fondamentale, ed è la prima impostazione che le persone disabilitano nel tentativo di "risolvere" un problema di accesso.
- EAP basato su password senza controlli delle credenziali. PEAP-MSCHAPv2 su un account locale condiviso e mai ruotato non è altro che una password condivisa con passaggi aggiuntivi e un tunnel.
- Supplicant non gestiti. Telefoni obsoleti e tablet dimenticati con stack 802.1X non aggiornati generano ticket di supporto e finiscono per essere esclusi dai criteri, portando ad esempio un registratore di cassa sulla rete guest.
- Un unico servizio RADIUS. Quando si interrompe, l'autenticazione fallisce per tutti gli utenti contemporaneamente, compresi coloro che prima potevano semplicemente inserire una password.
Ciascuno di questi problemi si manifesta in modo riconoscibile e ciascuno può essere risolto nell'arco di un pomeriggio: imporre la convalida del certificato del server nel profilo distribuito, ritirare l'account locale condiviso, portare i dispositivi isolati sotto gestione o segmentarli, e dotare il servizio di autenticazione di un backup affinché un singolo disservizio non blocchi la sede.
La modalità Enterprise è più sicura solo quando i relativi certificati, la directory e il servizio RADIUS sono gestiti con la stessa cura riservata a WiFi.
La motivazione concreta a favore di questo lavoro è l'opposto. L'autenticazione basata su certificati revoca un singolo utente o un singolo dispositivo senza interferire con gli altri, e genera un registro di chi si è connesso, da quale dispositivo e a che ora. Una chiave condivisa non offre nessuna delle due cose: il giorno in cui qualcuno se ne va, ci si ritrova sia a dover cambiare la chiave sia con l'incertezza su cosa quella persona possa ancora raggiungere.
WPA3 modifica il lato Personal di questo confronto. Sostituisce l'handshake PSK con il protocollo SAE, che resiste agli attacchi offline basati su dizionario che rendono violabili le chiavi condivise deboli. La modalità di transizione non risolve ogni situazione: alcuni dispositivi legacy e non certificati non funzionano in modo affidabile con essa. Le linee guida di sicurezza della WiFi Alliance consigliano impostazioni predefinite solo WPA3-Personal per le nuove reti dopo il 31 dicembre 2027, pertanto è consigliabile considerare tale data come orizzonte di pianificazione per il ciclo di aggiornamento dell'hardware. Quando la modalità di transizione causa problemi a un dispositivo, la tentazione è quella di mantenere insieme il dispositivo problematico e l'eccezione non sicura. È preferibile invece collocare tali dispositivi su un segmento dedicato, consentendo al resto dell'infrastruttura di avanzare.
Impegno di implementazione, infrastruttura e costi
L'infrastruttura della modalità Personal è un access point già in Suo possesso. Il suo costo reale risiede nella rotazione: le ore trascorse a percorrere l'edificio con una nuova chiave, oltre ai dispositivi che vengono esclusi dall'elenco ogni volta.
La modalità Enterprise richiede un access point compatibile con 802.1X, un servizio RADIUS con un server secondario affinché un singolo guasto non blocchi la rete, un'autorità di certificazione e una procedura per il rilascio e il rinnovo dei certificati client. Sono proprio questi ultimi due punti a bloccare i progetti, poiché i certificati scadono a una data precisa e nessuno si occupa del calendario.
Questo è il costo reale. Ma è anche un processo in gran parte automatizzabile. Purple Access supporta certificati EAP-TLS da Microsoft Intune, Jamf Pro, JumpCloud, Kandji, Hexnode, Iru e Addigy, distribuiti tramite SCEP, con una configurazione che richiede da cinque a dieci minuti una tantum per piattaforma. Dopodiché, il personale non deve più configurare manualmente i telefoni: l'MDM invia il profilo e ogni nuovo dipendente è già connesso alla rete prima ancora del primo caffè.
Un confronto pratico che vale la pena fare sulla carta
Si ipotizzi una sede con dodici dispositivi a chiave condivisa e sei partenze all'anno. Ogni cambio di chiave interessa tutti e dodici, traducendosi in 72 interventi annuali sui dispositivi, prima ancora di calcolare il coordinamento, i dispositivi dimenticati e le chiamate all'helpdesk da parte di persone rimaste bloccate fuori durante una mattinata frenetica.
Ora consideriamo il versante Enterprise del bilancio: hosting di RADIUS, server secondario, manutenzione dell'autorità di certificazione, attività di rinnovo e l'occasionale supplicant che richiede la ricostruzione di un profilo. Si tratta di un costo fisso più elevato a fronte di un costo marginale decisamente inferiore. Sei revoche si riducono a sei clic.
Le reti Capture, Secure e xPSK hanno un prezzo calcolato per access point all'anno, con ospiti, personale e dispositivi inclusi, pertanto il confronto commerciale si basa sull'access point anziché sull'utente. Questo è fondamentale per un hotel con personale stagionale: i prezzi basati sull'utente penalizzano proprio le strutture che hanno maggiormente bisogno di un accesso basato sull'identità.
Confronti il costo totale di proprietà, non il prezzo di licenza. Includa le ore delle persone che svolgerebbero il lavoro, comprese quelle che lo farebbero male alle 23:00. Successivamente, applichi il criterio determinante per la maggior parte delle implementazioni reali.
Regola generale: passi a Enterprise quando una chiave condivisa deve essere modificata più di due volte l'anno o quando più team ne condividono l'accesso.
Risoluzione dei problemi relativi agli errori di accesso enterprise
I problemi di Enterprise raramente riguardano la parte radio. Riguardano credenziali, certificati e attributi, e ciascuno lascia una traccia differente.
Sintomi di accesso WPA2-Enterprise, cause e soluzioni
| Sintomo | Causa probabile | Risoluzione |
|---|---|---|
| L'autenticazione non riesce dopo la modifica della password | Il dispositivo conserva ancora le vecchie credenziali salvate | Rimuovere il profilo salvato e riconnettersi |
| Avviso relativo al certificato al momento della connessione | Certificato del server non attendibile o nome del server non verificato | Installare la CA corretta e impostare il nome del server da convalidare |
| Si connette ma non ottiene alcun indirizzo IP | Attributo VLAN mancante o errato per il gruppo di directory | Correggere la mappatura gruppo-VLAN in RADIUS |
| Il problema si verifica solo su alcuni dispositivi | Il richiedente (supplicant) non dispone del metodo EAP configurato | Aggiornare il sistema operativo o passare a un metodo supportato nel profilo |
| L'accesso smette di funzionare dopo una certa data | Il certificato client è scaduto | Rinnovare la registrazione del certificato tramite MDM prima della scadenza |
| Tutti gli utenti riscontrano problemi contemporaneamente | Server RADIUS non raggiungibile | Ripristinare il server primario o eseguire il failover su quello secondario |
Esegua le verifiche nell'ordine indicato, poiché procedere per tentativi costa più della lettura di un log.
- Raggiungere il server RADIUS. Verificare che sia attivo e che il failover risponda. Un ping e un'autenticazione di prova da un account sicuramente funzionante risolvono il dubbio in un minuto.
- Verificare le credenziali. Il certificato client è scaduto, è stato revocato o l'account è stato disabilitato nella directory? Gli elenchi di revoca e i log della directory rispondono a questa domanda più rapidamente di qualsiasi strumento lato client.
- Verificare che il certificato del server sia attendibile. Il client deve considerare attendibile la CA emittente e deve convalidare il nome corretto del server. Un profilo che non convalida nulla si connette a qualsiasi cosa.
- Mappare il gruppo al VLAN. Se l'accesso ha esito positivo ma il dispositivo non riceve alcun indirizzo, RADIUS ha restituito un attributo che l'access point non è stato in grado di applicare, oppure il gruppo della directory non dispone di alcuna mappatura.
- Esaminare il supplicant. Versione del sistema operativo e metodo EAP configurato. Questo è l'ultimo controllo, non il primo, sebbene sia quello da cui solitamente si comincia.
Le soluzioni rapide richiedono pochi minuti: rimuovere un profilo salvato obsoleto da un telefono, correggere una mappatura di gruppo che interessa un intero reparto. Le soluzioni lente richiedono giorni: registrare nuovamente i certificati su un intero parco laptop, motivo per cui il rinnovo deve essere inserito in un calendario con promemoria e non in un semplice elenco di cose da fare. Un elenco dettagliato dei sintomi e un percorso di test funzionante sono illustrati nella sezione su come testare l'autenticazione RADIUS.
Confronti questo scenario con i problemi della modalità Personal. Password errata oppure una password modificata la settimana scorsa e un dispositivo che non ha ricevuto l'aggiornamento. Problematico per volume, banale per diagnosi.
L'unica regola che vale la pena memorizzare: se tutti gli utenti riscontrano un errore nello stesso momento, il problema riguarda il servizio di autenticazione e non i dispositivi. Controllare il server prima di chiedere a centinaia di persone di dimenticare la rete e riconnettersi.
Quale modalità è più adatta per hotel, ambienti multi-sede e piccoli uffici
Quale modalità WPA2 è più adatta per ciascuno scenario
| Scenario | Modalità consigliata | Motivazione |
|---|---|---|
| Abitazione privata o ufficio con una sola stanza | Personal | Pochi dispositivi, basso turnover e nessun server da gestire |
| Piccolo ufficio, meno di dieci dipendenti stabili circa | Personal, con rotazione della chiave a ogni uscita di personale | Carico di lavoro gestibile se la rotazione fa parte della checklist di uscita |
| Azienda multi-sede con laptop gestiti | Enterprise | Revoca individuale e policy basata su directory su più sedi |
| Hotel con personale, ospiti e dispositivi nelle camere | Enterprise con tre reti | Ospiti, personale e dispositivi richiedono segmenti separati |
| Edificio residenziale o spazio di co-living | Enterprise con chiavi per singolo residente | Ciascun residente e locatario è isolato e può essere revocato singolarmente |
| Struttura pubblica con personale e visitatori | Enterprise per il personale, captive portal per gli ospiti | Gli ospiti effettuano l'onboarding senza una chiave condivisa |
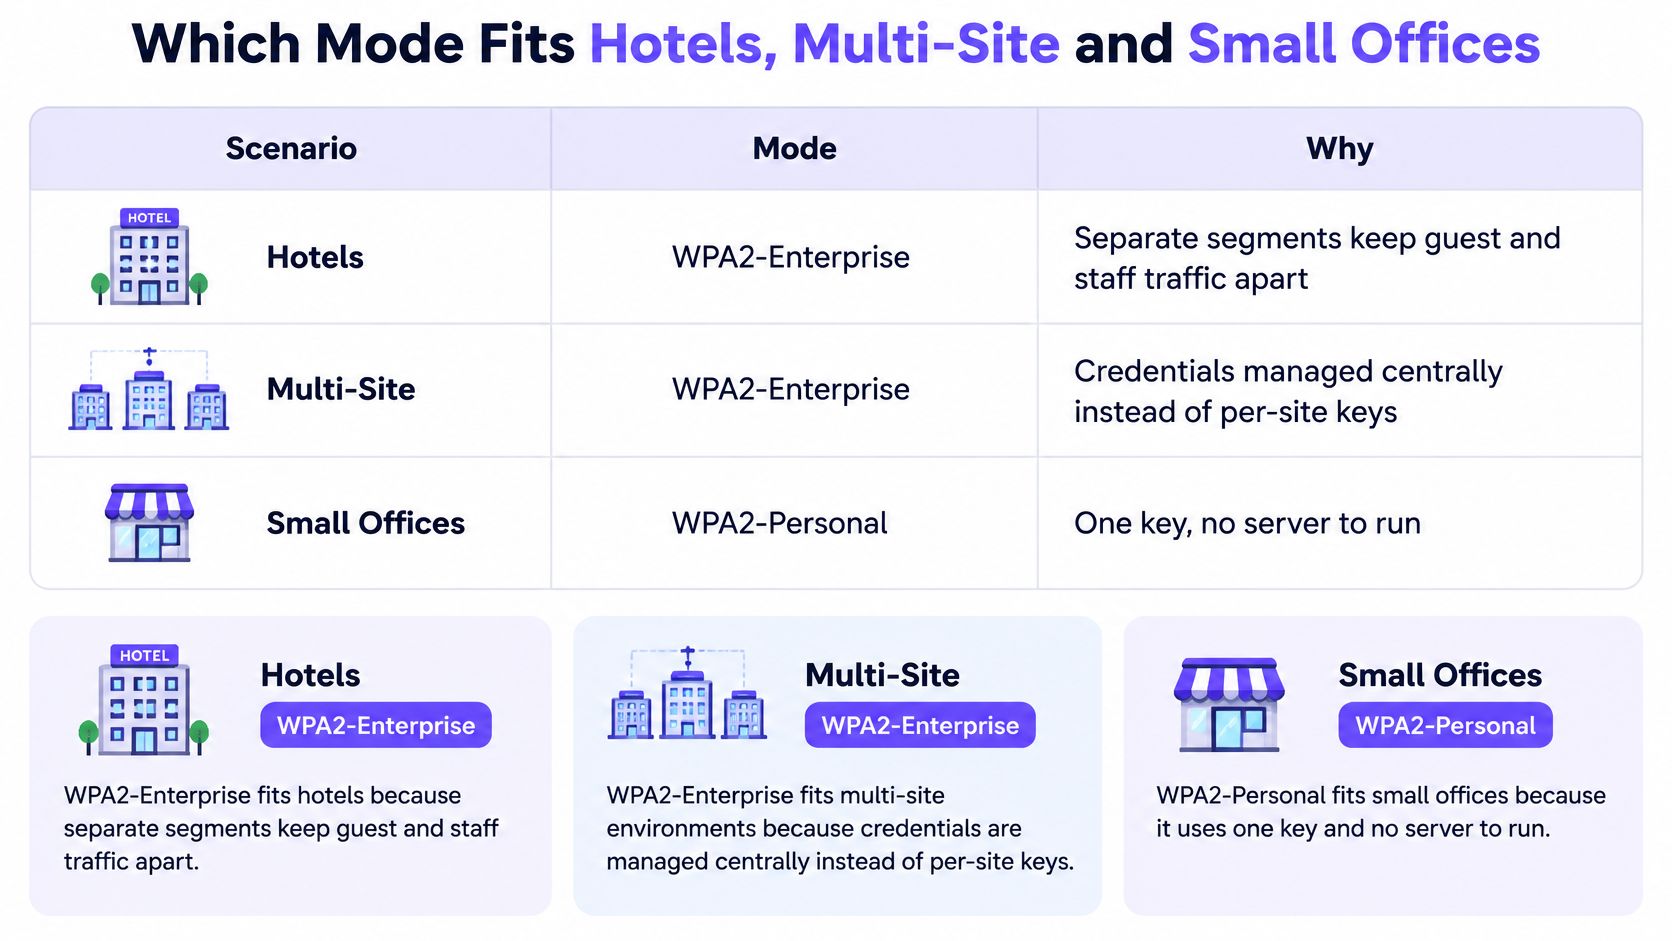
Gli hotel ricevono la risposta più chiara. Una sola rete non può servire addetti alle pulizie, ospiti e sensori del minibar: è quindi opportuno suddividerli separando il personale su EAP-TLS, gli ospiti tramite un portale e i dispositivi su VLAN vincolate da chiave che il lato ospiti non vede mai. Gestiamo tre reti per struttura esattamente con questa suddivisione, con il portale ospiti che effettua una verifica con il sistema di gestione della struttura (PMS) prima di concedere l'accesso.
Le aziende dislocate su più sedi con portatili gestiti necessitano di un unico servizio RADIUS con mappatura VLAN per ciascuna sede. Le policy restano uniformi, ogni sede mantiene la propria rete e un portatile che si sposta da un edificio all'altro esegue l'autenticazione con le stesse modalità.
Gli edifici residenziali e gli spazi di co-living sono il caso d'uso più sottovalutato. Le chiavi per singolo residente isolano ciascun inquilino e rimangono valide anche in caso di trasloco, evento che inevitabilmente compromette l'uso di una chiave condivisa.
I piccoli uffici possono rimanere su Personal. Con meno di una decina di persone e un team stabile, ruotare la chiave a ogni partenza rappresenta un onere ragionevole, a patto che la rotazione sia inclusa nella checklist di uscita e che qualcuno ne sia responsabile. Questa condizione, però, richiede molto impegno pratico.
Maggiore è il numero di persone che condividono una chiave, più frequentemente la chiave deve essere cambiata.
I dispositivi che non possono eseguire 802.1X necessitano di un proprio segmento, indipendentemente dalla modalità scelta. Sensori, alcuni televisori, registratori di cassa meno recenti e stampanti con una pagina di configurazione a due righe non completeranno mai un handshake TLS.
Una sola condizione ribalta il giudizio per i piccoli uffici. Un team stabile che inizia a introdurre collaboratori esterni ogni mese passa dall'ambito Personal a quello Enterprise, anche a parità di organico complessivo. I collaboratori esterni prima o poi se ne vanno. Questo è il punto centrale.
Confermare la configurazione prima di cambiare rete
Formalizzi la decisione seguendo questi cinque passaggi ed eviti la tentazione di passare direttamente al punto cinque.
- Inventariare le chiavi condivise. Elencare ogni gruppo che ne possiede una e contare i dispositivi in ciascuno. Includere i lettori per porte e la cassa dimenticata dal team finanziario.
- Assegnare una modalità per gruppo. Personal solo dove il gruppo è ridotto e stabile. Enterprise laddove singoli individui o dispositivi richiedano una revoca separata, e una chiave per singolo dispositivo nei casi in cui l'hardware non sia in grado di eseguire un supplicant.
- Eseguire un progetto pilota su una sede. Consentiamo ai clienti di convalidare innanzitutto la progettazione su una sola sede, implementando reti aperte, protette e xPSK sugli access point già presenti nella sede, operando in parallelo con la rete attualmente in uso. Per iniziare, nulla viene disattivato.
- Valutare il progetto pilota in base a tre parametri. Il volume dei ticket di supporto, il tempo necessario per revocare un singolo utente non più presente in azienda e le evidenze di audit attestanti che l'account revocato non possa più connettersi. Questa terza verifica è il test che la maggior parte dei progetti pilota dimentica.
- Eseguire l'implementazione una sede alla volta. Testare il failover RADIUS prima di ciascuna fase, non dopo. Un server secondario su cui nessuno ha mai eseguito un failover è solo uno schema, non un controllo.
Un progetto pilota di successo appare del tutto ordinario dall'esterno. Meno credenziali condivise in circolazione, revoca completata in pochi minuti anziché con una rigenerazione completa delle chiavi e nessun aumento delle richieste di supporto durante il periodo di prova. Se le richieste aumentano in modo anomalo, è il profilo a essere errato, non l'idea di base.
Prima di iniziare, una sessione di progettazione di 45 minuti con uno dei nostri ingegneri di rete mappa gli SSID esistenti su reti aperte, sicure e xPSK sugli access point già in Suo possesso, e il piano rimane a Sua disposizione indipendentemente dalla decisione di procedere o meno.
Purple Access gestisce le reti aperte, protette e xPSK sugli access point già in Suo possesso, con RADIUS cloud, PKI gestita per certificati EAP-TLS e chiavi per singolo dispositivo revocabili singolarmente. Se alla domanda "quanto tempo richiederebbe una reimpostazione completa delle chiavi?" la risposta onesta si misura in ore, questo è il costo che eliminiamo; e un progetto pilota su una singola sede è il modo migliore per verificarlo direttamente sulla Sua coda di ticket. Visiti Purple Access per prenotare la sessione di progettazione e visualizzare il piano a tre reti sulla Sua planimetria.


