
BYOD सुरक्षेचे 8 धोके आणि ते कसे कमी करावेत
Published
सोमवारी एका कर्मचाऱ्याचा फोन सेव्ह केलेल्या स्टाफ पासवर्ड, बुकिंग-सिस्टम सेशन आणि अधिकृत ॲप स्टोअरच्या बाहेरून इंस्टॉल केलेल्या ॲपसह वेन्यू WiFi नेटवर्कशी कनेक्ट होतो. तो फोन दोन ऑपरेटिंग-सिस्टम व्हर्जन्सने जुना आहे. ऑथेंटिकेशनमुळे टील्स, कॅमेरे किंवा डोअर कंट्रोलर्सपर्यंत पोहोचणाऱ्या नेटवर्कवर त्यास प्रवेश मिळाल्यास, फोन मालकाची अपडेट्सची सवय ऑपरेशनल सिक्युरिटीसाठी धोका बनते.
BYOD सुरक्षा ही प्रवेशाची (admission) समस्या आहे. फोनचे अपडेट्स किंवा तो कोण वापरते हे कदाचित संस्था नियंत्रित करू शकणार नाही, परंतु जोडणीच्या वेळी सादर केलेली ओळख, जारी केलेले क्रेडेंशियल, डिव्हाइस ज्या नेटवर्कपर्यंत पोहोचू शकते ते, आणि ट्रॅफिक पास होण्यापूर्वी अयशस्वी पॉश्चर तपासणी नाकारली जाते की नाही हे ती नियंत्रित करू शकते.
मल्टी-साइट ऑपरेटर्ससाठी, खालील प्रत्येक धोका अशा नेटवर्क कंट्रोलशी जोडलेला आहे जो कॉन्फिगर आणि सिद्ध केला जाऊ शकतो: ओळख, प्रमाणपत्र किंवा वैयक्तिक की, VLAN असाइनमेंट, पोश्चर तपासणी किंवा फिल्टरिंग. यातील व्यावहारिक तडजोड अशी आहे: अधिक कडक तपासण्यांमुळे धोका कमी होतो, परंतु त्या पूर्ण न करू शकणाऱ्या उपकरणांसाठी स्वतंत्र, मर्यादित ॲक्सेस पाथ आवश्यक असतो. बहुतेक काम हे पॉलिसी आणि नेटवर्क कॉन्फिगरेशनचे आहे, ॲक्सेस पॉईंट्स बदलण्याचे नाही. तुम्ही WLAN मध्ये बदल करण्यापूर्वी जर तुम्हाला कामाच्या ठिकाणाची व्यापक रचना समजून घ्यायची असेल, तर TekRecruiter कामाच्या ठिकाणच्या सुरक्षेकडे कसे पाहते हे एक उपयुक्त मार्गदर्शक ठरेल. त्यानंतर नेटवर्क जोडणीपासून सुरुवात करा.
अनुक्रमणिका
- 1. अनमॅनेज्ड आणि अनपॅच्ड वैयक्तिक डिव्हाइसेस
- 2. कामाचा आणि वैयक्तिक डेटा एकत्रित झाल्यामुळे डेटा लीक होणे
- 3. वैयक्तिक डिव्हाइसेसवर शेअर केलेली आणि कमकुवत क्रेडेंशियल्स
- 4. रोग ॲक्सेस पॉइंट्स आणि WiFi इव्हसड्रॉपिंग
- 5. फ्लॅट किंवा अपुऱ्या प्रमाणात सेगमेंट केलेल्या नेटवर्क्समधून लॅटरल मूव्हमेंट
- 6. रिमोट वाइपशिवाय डिव्हाइसेस हरवणे किंवा चोरीला जाणे
- 7. मॅलिशिअस, साइडलोड केलेले आणि जेलब्रोकन ॲप्स
- 8. प्रायव्हसी, मॉनिटरिंग आणि कम्प्लायन्स संघर्ष
- कारण, एक्सपोजर आणि प्राथमिक नियंत्रणाद्वारे आठ BYOD धोक्यांची तुलना कशी केली जाते
- पुढील डिव्हाइस जोडण्यापूर्वी तुमचा BYOD हार्डनिंग क्रम
1. अनमॅनेज्ड आणि अनपॅच केलेली वैयक्तिक उपकरणे
वैयक्तिक स्मार्टफोन्स, टॅब्लेट्स आणि लॅपटॉप्स पॅचेस वगळतात, डिस्क एन्क्रिप्शनशिवाय येतात आणि कॉर्पोरेट लॅपटॉपप्रमाणे इन्व्हेंटरीमध्ये कधीही दिसत नाहीत. कर्मचाऱ्यांच्या SSID शी जोडला गेलेला अनपॅच केलेला फोन हा असा धोका (foothold) असतो जो तुम्ही स्वतः पॅच करू शकत नाही, आणि अॅक्सेस मंजूर होण्यापूर्वी तुम्ही अनेकदा त्याची स्थिती सिद्ध करू शकत नाही.
याचे प्रमाण आता केवळ एका साइटपुरते मर्यादित राहिलेले नाही. Verizon च्या 2025 Data Breach Investigations Report ने जगभरात 1 नोव्हेंबर 2023 ते 31 ऑक्टोबर 2024 या कालावधीतील 22,000 पेक्षा जास्त सुरक्षा घटना आणि 12,000 पुष्टी झालेल्या उल्लंघनांचे विश्लेषण केले, ज्यामध्ये क्रेडेंशियल गैरवापर, सोशल इंजिनिअरिंग, व्हल्नरेबिलिटीचा गैरवापर, थर्ड-पार्टी जोखीम आणि रॅन्समवेअर या पॅटर्नचा समावेश आहे. वैयक्तिक उपकरणे आता नियमित ॲक्सेस पॉईंट्स बनली आहेत, आणि BYOD मॉडेलमध्ये तुमचे प्रमाणीकरणावर नियंत्रण असू शकते, तर फोनचा मालक OS अपडेट, बॅकअप आणि इतर कोण फोन वापरतो यावर नियंत्रण ठेवतो.
दोन आवृत्त्या जुन्या iOS वरील स्टेडियम कन्सेशन फोन हे याचे व्यावहारिक उदाहरण आहे. तो शेअर केलेला पासवर्ड पास करतो आणि नंतर टिल VLAN प्रमाणेच एकाच ब्रॉडकास्ट डोमेनवर राहतो, कारण कोणीही आवृत्ती किंवा एन्क्रिप्शनवर आधारित प्रवेश नियंत्रित केलेला नसतो. ही बाब ऑनबोर्डिंगच्या वेळी नाही, तर एखाद्या घटनेच्या वेळी समोर येते.
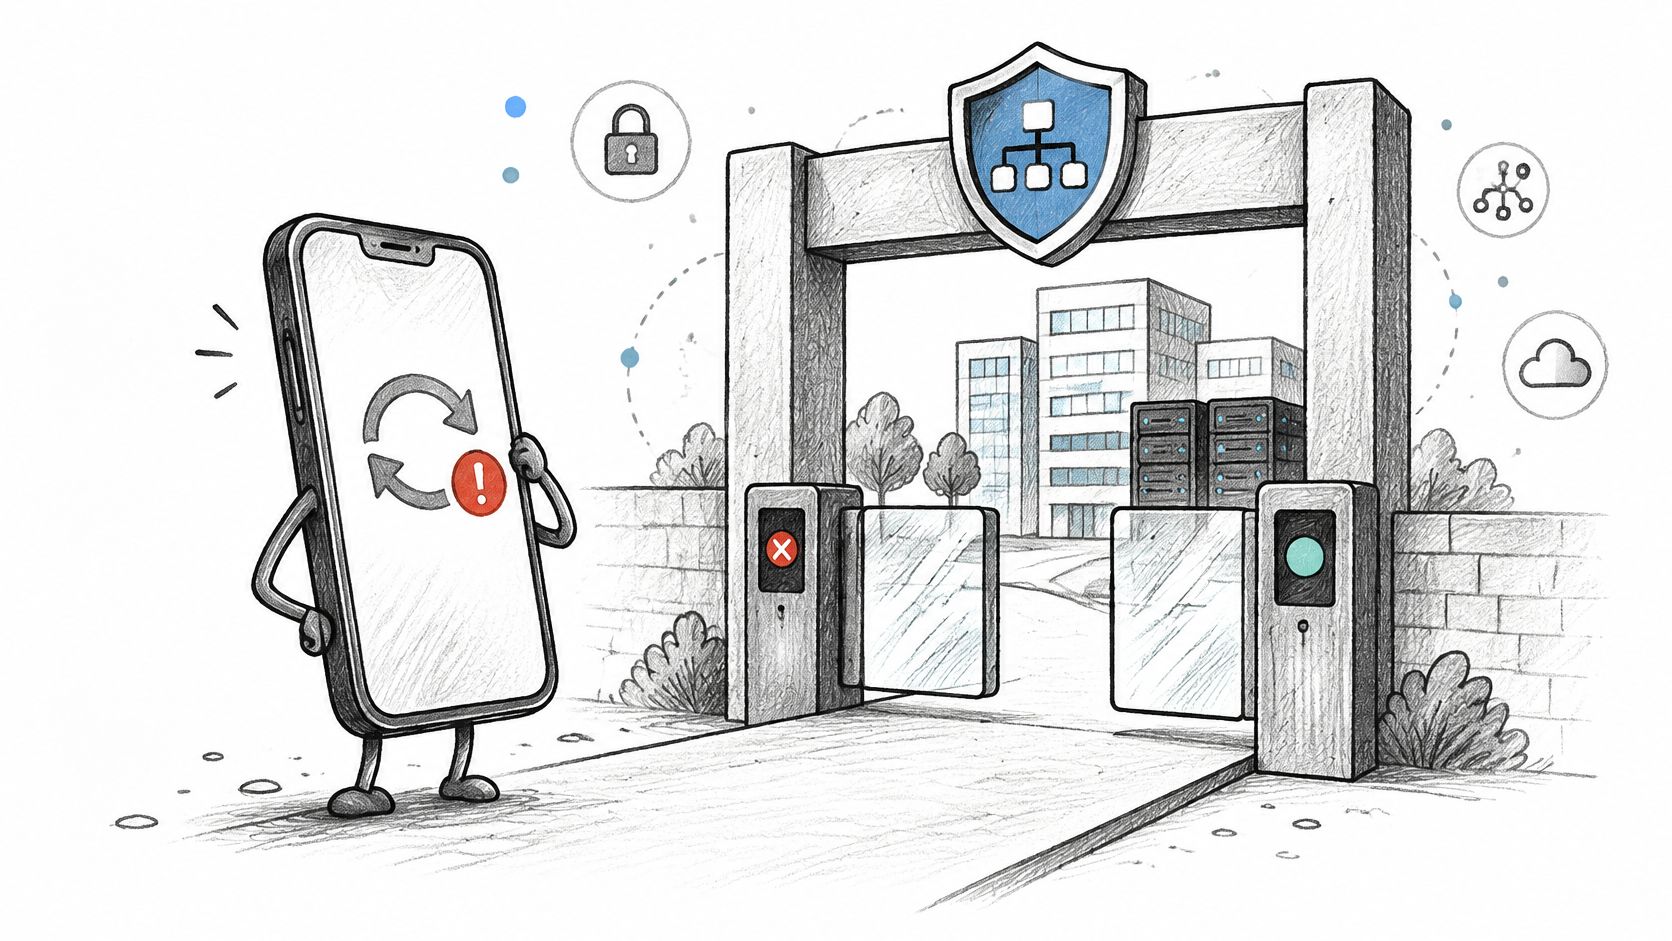
प्रमाणपत्र अस्तित्वात येण्यापूर्वी तुम्ही काय लागू करता
वैयक्तिक फोनवर डिव्हाइसची पूर्ण मालकी मिळवणे हे चुकीचे उद्दिष्ट आहे. Microsoft Intune कम्प्लायन्स धोरणे आणि Jamf कम्प्लायन्स OS आणि एन्क्रिप्शन मानके पूर्ण करत नाही तोपर्यंत WiFi आणि ईमेल ब्लॉक करू शकतात. संपूर्ण हँडसेट नियंत्रित न करता स्क्रीन लॉक आणि किमान OS ची आवश्यकता लागू करण्यासाठी Android Enterprise वर्क प्रोफाइल्स आणि Apple User Enrollment तुम्हाला अनुमती देतात. ती तपासणी यशस्वी होत नाही तोपर्यंत मी EAP-TLS प्रमाणपत्र किंवा xPSK की जारी करणार नाही. प्रमाणपत्र-आधारित WiFi ऑथेंटिकेशन मुळे “कृपया अपडेट करा” ही विनंती अशा जॉइनमध्ये रूपांतरित होते जी RADIUS सर्व्हर नाकारू शकतो.
व्यावहारिक नियम: किमान OS आणि एन्क्रिप्शन आवश्यकता लिखित स्वरूपात परिभाषित करा, ती MDM मध्ये लागू करा, आणि त्यानंतरच सुरक्षित SSID उघडणारे क्रेडेंशियल द्या.
नॉन-कम्प्लायंट किंवा अनएनरोल्ड डिव्हाइसेसनी मॅनेज्ड एंडपॉइंट्ससोबत रीचॅबिलिटी शेअर करू नये. आयडेंटिटी-आधारित VLAN असाइनमेंट त्यांना केवळ-इंटरनेट सेगमेंटवर ठेवते. अपडेटची अंतिम मुदत आणि दोन-टप्प्यांची सेल्फ-सर्व्हिस नोट प्रकाशित करा, जेणेकरून हेल्पडेस्क ही पॅच प्रक्रिया बनणार नाही. सपोर्ट खर्च खरा आहे: जे लोक अपडेट करणार नाहीत त्यांचे कॉल्स तुम्हाला येतील. प्रत्येक वैयक्तिक फोनला ट्रस्टेड एंडपॉइंट मानण्यापेक्षा हा खर्च कमी आहे.
2. कामाचा आणि वैयक्तिक डेटा एकत्र झाल्यामुळे होणारी डेटा गळती
ड्युटी मॅनेजर ट्रेनमध्ये काम पूर्ण करण्यासाठी रात्रीचे ऑडिट वैयक्तिक Drive फोल्डरमध्ये सेव्ह करतो. ते फोल्डर संस्थेच्या नियंत्रणाबाहेरील होम PC वर सिंक होते. ऑडिटमध्ये अतिथींचा डेटा असल्यास, मॅनेजरने नोकरी सोडल्यानंतरही तो तिथेच राहू शकतो आणि ती प्रत शोधण्याचा किंवा काढून टाकण्याचा कोणताही खात्रीशीर मार्ग नसतो.
Verizon च्या 2025 DBIR एक्झिक्युटिव्ह समरीमध्ये असे आढळले की कॉर्पोरेट लॉगिन समाविष्ट असलेल्या तडजोड झालेल्या सिस्टीमपैकी 46% सिस्टीम या नॉन-मॅनेज्ड सिस्टीम होत्या, ज्यावर वैयक्तिक आणि व्यावसायिक दोन्ही क्रेडेंशियल्स होती. हा पॅटर्न BYOD किंवा पॉलिसीबाहेर वापरल्या गेलेल्या कॉर्पोरेट डिव्हाइसेसशी सर्वाधिक सुसंगत आहे. कोणते ब्राउझर प्रोफाइल, पासवर्ड स्टोअर किंवा वैयक्तिक अॅप एंटरप्राइझ लॉगिन धारण करते हे एंडपॉइंट इन्व्हेंटरी दर्शवू शकत नाही.
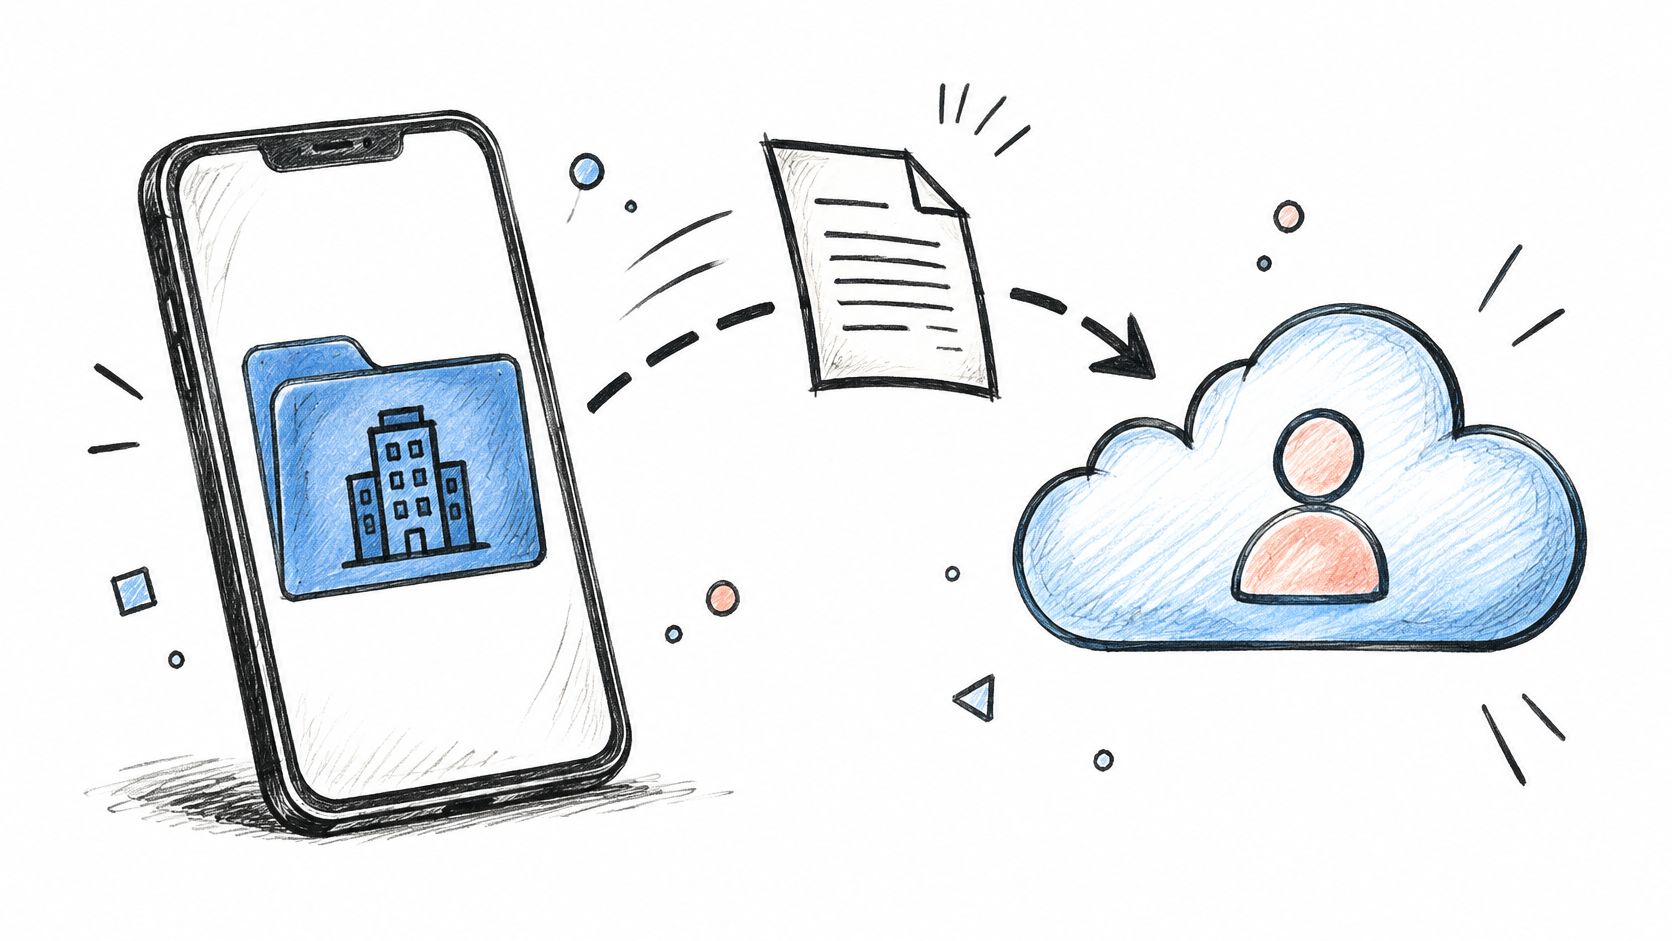
डेटा वेगळा करा, मग डेटा पुसणे मर्यादित ठेवा
Android Enterprise वर्क प्रोफाइल्स आणि iOS User Enrollment हे कॉर्पोरेट ॲप्स व्यवस्थापित क्षेत्रात ठेवतात. सिलेक्टिव्ह वाइपद्वारे वैयक्तिक फोटो न हटवता कार्यालयीन डेटा काढून टाकला जाऊ शकतो. Intune ॲप संरक्षण धोरणे कॉपी-पेस्ट ब्लॉक करू शकतात आणि कार्यालयीन दस्तऐवज अव्यवस्थापित ॲप्ससह शेअर होण्यापासून रोखू शकतात. कॉर्पोरेट फाइल्स वर्क साइडवर ठेवण्यासाठी व्यवस्थापित ॲप्स कॉन्फिगर करा, त्यानंतर संस्था काय पाहू शकते आणि काय हटवणार नाही हे स्वीकार्य-वापर धोरणात (acceptable-use policy) स्पष्टपणे नमूद करा.
नेटवर्क नियंत्रण हे ॲप्लिकेशन-पातळीवरील ॲक्सेस आहे, विस्तृत LAN ॲक्सेस नाही. ज्या फोनला ईमेल आणि रोस्टर ॲपची गरज आहे, त्याला फाइल शेअर्स, कॅमेरे किंवा प्रॉपर्टी-मॅनेजमेंट सर्व्हरपर्यंत ॲक्सेस नसावा. व्यवहारांदरम्यान डेटा हाताळणीविषयी संबंधित दृष्टिकोनासाठी, Bizbe चे M&A डेटा सुरक्षा मार्गदर्शन पहा. वापरकर्त्याची ओळख, डिव्हाइस आयडेंटिफायर आणि ते डिव्हाइस वापरण्यासाठी पात्र असलेली ॲप्स यांची नोंद ठेवा. त्या नोंदी वैयक्तिक फोटोंची तपासणी न करता कार्यालयीन डेटाचा ॲक्सेस आणि तो काढून टाकल्याचा पुरावा देऊ शकतात.
3. वैयक्तिक डिव्हाइसेसवरील सामायिक आणि कमकुवत क्रेडेंशियल्स
व्हाईटबोर्डवर लिहिलेला एकच WPA2 पासफ्रेज हे क्रेडेंशियल नाही. ते एक ग्रुप सिक्रेट आहे. एक हरवलेला फोन, एक सोडून गेलेला कर्मचारी, किंवा की सेव्ह केलेला एक ब्राउझर ती की वापरणाऱ्या प्रत्येक डिव्हाइसला उघडे पाडतो, आणि पहाटे 02:14 वाजता कोण जोडले गेले होते ते तुम्ही सांगू शकत नाही. सेव्ह केलेले ब्राउझर लॉगिन आणि पुन्हा वापरलेले पासवर्ड आयडेंटिटीच्या बाजूने असाच निष्काळजीपणा निर्माण करतात.
IBM च्या 2024 कॉस्ट ऑफ अ डेटा ब्रीच विश्लेषणातील 16% उल्लंघनांमध्ये चोरी गेलेले किंवा तडजोड झालेले क्रेडेंशियल्स समाविष्ट होते, जो त्या अभ्यासातील सर्वात सामान्य सुरुवातीचा ॲटॅक व्हेक्टर होता. त्या घटनांमध्ये सरासरी USD 4.81 दशलक्ष खर्च झाला, आणि त्या ओळखण्यासाठी व नियंत्रणात आणण्यासाठी सरासरी 292 दिवस लागले, जो कोणत्याही सुरुवातीच्या ॲटॅक व्हेक्टरसाठी नोंदवलेला सर्वात प्रदीर्घ कालावधी आहे. IBM च्या याच संशोधनात खात्यांमध्ये मोठ्या प्रमाणात पासवर्डच्या पुनर्वापराची नोंद झाली आहे. वैयक्तिक फोनवरून चोरलेला टोकन ईमेल, VPN आणि व्हेन्यू ॲपवर पुन्हा वापरला जातो, आणि तो अनेक महिने कोणाच्याही लक्षात न येता पडून राहतो.
सामायिक केलेल्या प्री-शेअर कीज या ऑडिट आणि सुरक्षेची घटना या दोन्ही वेळी एकाच वेळी निष्फळ ठरतात. ज्यांना अजूनही शिफ्टमध्ये काम करायचे आहे अशा प्रत्येकाची की पुन्हा न बदलता तुम्ही एका व्यक्तीचा ॲक्सेस रद्द करू शकत नाही.
PCI DSS v4.0.1 आवश्यकता 2.3.2 नुसार, वायरलेस की माहीत असलेली कोणतीही व्यक्ती संस्था सोडून गेल्यास त्या की बदलणे अपेक्षित असते. हॉटेल फ्लोअरवर किंवा मॉल सर्व्हिस कॉरिडॉरमध्ये सामायिक की (shared key) मुळे हे अव्यवहार्य ठरते. या निष्कर्षाची पूर्तता करणारे नियंत्रण म्हणजे प्रति-घटक क्रेडेंशियल्स (per-entity credentials).
शेअर केलेले सीक्रेट बदला, नंतर रिव्होक केल्याची नोंद (लॉग) करा
- कर्मचारी वर्ग: MDM कडील EAP-TLS प्रमाणपत्रांसह विश्वासू वापरकर्त्यांना 802.1X वर हलवा. 802.1X प्रमाणीकरण म्हणजे काय तर असा जोड जो तुम्ही डिरेक्टरी खात्याद्वारे अक्षम करू शकता, पहाटे 1 वाजता पासवर्ड रोटेशन करून नाही.
- वैयक्तिक उपकरणे आणि IoT: VLAN शी बांधील असलेल्या, प्रत्येक डिव्हाइस, टेनंट किंवा कन्सेशनसाठी युनिक की सह xPSK जारी करा. एकाने नोकरी सोडल्यास एक की रद्द होते.
- ऑनबोर्डिंग पोर्टल्स: नेटवर्क ॲक्सेस देणाऱ्या कोणत्याही SSO किंवा कॅप्टिव्ह-पोर्टल लॉगिनवर फिशिंग-प्रतिरोधक MFA, पासकीज किंवा हार्डवेअर-समर्थित क्रेडेंशियल्स अनिवार्य करा. एकाच पासफ्रेजचा वापर वैयक्तिक ब्राउझर आणि कामाच्या ॲपमध्ये होणे रोखण्यासाठी एंटरप्राइझ पासवर्ड मॅनेजर ही योग्य पद्धत आहे.
- पुरावा: ओळख (identity), डिव्हाइस आयडेंटिफायर, प्रमाणीकरण पद्धत, नियुक्त केलेला विभाग आणि रिव्होकेशन स्थिती यांची नोंद ठेवा. डिरेक्टरी खाते बंद झाल्याच्या दिवशीच नोकरी सोडलेल्या कर्मचाऱ्यांचा आढावा घ्या.
हॉस्पिटॅलिटी आणि निवासी जागा आधीच रहिवाशांसाठी हे करतात. भाडेकरूची की भाडेकरार संपल्यावर निष्क्रीय होते. कर्मचाऱ्यांची मॉडेल व्यवस्था खोल्या भाड्याने घेणाऱ्या लोकांपेक्षा वाईट असू नये.
4. Rogue Access points आणि WiFi Eavesdropping
एका गर्दीच्या कार्यक्रमादरम्यान कर्मचाऱ्याचा फोन परिचित वाटणाऱ्या एका WiFi नेटवर्कला जोडला जातो. जर एखाद्या हल्लेखोराने त्या ठिकाणच्या SSID ची कॉपी केली असेल, तर फोन त्या रोग (rogue) अॅक्सेस पॉईंटशी कनेक्ट होऊ शकतो आणि ट्रॅफिक इंटरसेप्शनचा धोका निर्माण होऊ शकतो. अस्सल वाटणारे कॅप्टिव्ह पोर्टल वापरकर्त्याला क्रेडेंशियल्स किंवा सत्र (session) स्वाधीन करण्यासाठी फसवू शकते.
2017 च्या KRACK त्रुटींवरून दिसून आले की WPA2 हँडशेक मधील असुरक्षिततेमुळे प्रभावित, अनपॅच केलेल्या उपकरणांवर ट्रॅफिक डिक्रिप्शन किंवा पॅकेट इंजेक्शनची अनुमती मिळू शकते. ही ऑपरेशनल जोखीम प्रामुख्याने नेटवर्कशी आपोआप कनेक्ट होणाऱ्या फोनवर आणि अनपेक्षित सर्टिफिकेट सूचना स्वीकारणाऱ्या वापरकर्त्यांवर केंद्रित असते.
कर्मचाऱ्यांच्या नेटवर्कसारख्या दिसणाऱ्या बनावट SSID शी कनेक्ट होणारा फ्रंट-डेस्क फोन बुकिंग-सिस्टमच्या ॲक्सेसला धोक्यात आणू शकतो. अनपेक्षित सर्टिफिकेट वॉर्निंग दिसल्यावर थांबण्याचे कर्मचाऱ्यांना प्रशिक्षण द्या आणि त्यांना एक सुरक्षित नेटवर्क उपलब्ध करून द्या जिथे प्रमाणीकरण केवळ नावावर अवलंबून न राहता नेटवर्कची पडताळणी करेल.
एव्हिल ट्विन वैध ॲक्सेस पॉइंटची नक्कल कशी करू शकतो हे पाहण्यासाठी खालील लॅब-शैलीतील वॉकथ्रू पहा.
SSID स्ट्रिंगवर विश्वास ठेवणे थांबवा
Passpoint आणि OpenRoaming कॅप्टिव्ह पोर्टलशिवाय सुरक्षित गेस्ट अॅक्सेसला सपोर्ट करतात. कर्मचारी आणि इतर विश्वसनीय वापरकर्त्यांसाठी, EAP-TLS सर्टिफिकेट्स जोडणीच्या वेळी नेटवर्क ऑथेंटिकेशन प्रदान करतात. Purple Access हे MDM द्वारे वितरित केलेल्या EAP-TLS सर्टिफिकेट्ससह, त्याच्या Secure नेटवर्कवर Passpoint आणि OpenRoaming ला सपोर्ट करते.
अॅक्सेस-पॉइंट फर्मवेअर अद्ययावत ठेवा, आणि तुमच्या SSID ची जाहिरात करणाऱ्या अनपेक्षित अॅक्सेस पॉईंट्सचे निरीक्षण करा, विशेषत: अशा कार्यक्रमांदरम्यान जिथे तात्पुरते रेडिओ दिसू शकतात. ही नियंत्रणे रोग (rogue) रेडिओंचा धोका कमी करतात, परंतु ते वापरकर्त्याच्या प्रशिक्षणाचा पर्याय ठरत नाहीत: अनपेक्षित सर्टिफिकेट प्रॉम्प्टने कनेक्शन थांबवले पाहिजे, क्लिक करण्यास प्रवृत्त करू नये.
गेस्ट नेटवर्कचे नाव हे मुळातच सार्वजनिक असते. महत्त्वाचे नियंत्रण हे आहे की डिव्हाइस नेटवर्कचे प्रमाणीकरण करू शकते का आणि ॲक्सेस ओळखीच्या SSID ऐवजी एखाद्या विश्वासार्ह ओळखीवर आधारित दिला गेला आहे का.
5. फ्लॅट किंवा अयोग्यरीत्या विभागलेल्या नेटवर्क्समधून लॅटरल मूव्हमेंट
तडजोड केलेले वैयक्तिक डिव्हाइस हे वैध असोसिएशन असलेले एक स्कॅनर असते. फ्लॅट नेटवर्कवर ते पॉइंट-ऑफ-सेल टर्मिनल्स, कॅमेरे, बिल्डिंग कंट्रोलर्स आणि नाईट मॅनेजर कार्ड रिफंडसाठी वापरत असलेला सर्व्हर पाहू शकते. वेन्यू आणि मल्टीफॅमिली साइट्स यासाठी सर्वात संवेदनशील असतात, कारण पाहुणे, रहिवासी, कर्मचारी आणि IoT आधीच समान कपाटांचे आणि बऱ्याचदा समान VLAN चे भागीदार असतात.
2013 चा Target intrusion हे असे संदर्भ प्रकरण आहे ज्याचा संदर्भ ऑपरेटर्स अजूनही देतात, जरी ते BYOD नव्हते. हल्लेखोरांनी एका HVAC व्हेंडरकडून घेतलेले क्रेडेंशियल्स वापरले आणि पेमेंट सिस्टीम्समध्ये लॅटरल मूव्हमेंट केली, कारण ती नेटवर्क्स आयसोलेट केलेली नव्हती. हॉटेल्स आणि स्टेडियम्स जे अजूनही गेस्ट WiFi ला टिल आणि कॅमेरा ट्रॅफिकशी जोडतात (bridge करतात), ते अधिक असुरक्षित एंडपॉईंटसह त्याच टोपोलॉजीची पुनरावृत्ती करत आहेत.
SSIDs जोडण्यापूर्वी भूमिका मॅप करा
प्रत्येक प्रॉपर्टीसाठी एका पानावर मॅप तयार करा. पाहुणे, कर्मचारी, टील्स, कॅमेरे, रहिवासी आणि सेन्सर्स या प्रत्येकाला एक VLAN मिळतो. RADIUS हे ओळख किंवा डिव्हाइस प्रकारावरून VLAN परत मिळवते, ज्यामुळे घाईगडबडीत कोणी चुकीचा SSID निवडल्यामुळे फोन टील सेगमेंटवर जात नाही. VLAN सेगमेंटेशन हे असे नियंत्रण आहे जे तुम्ही तपासू शकता, स्लाइडमध्ये असलेले एखादे चित्र नाही.
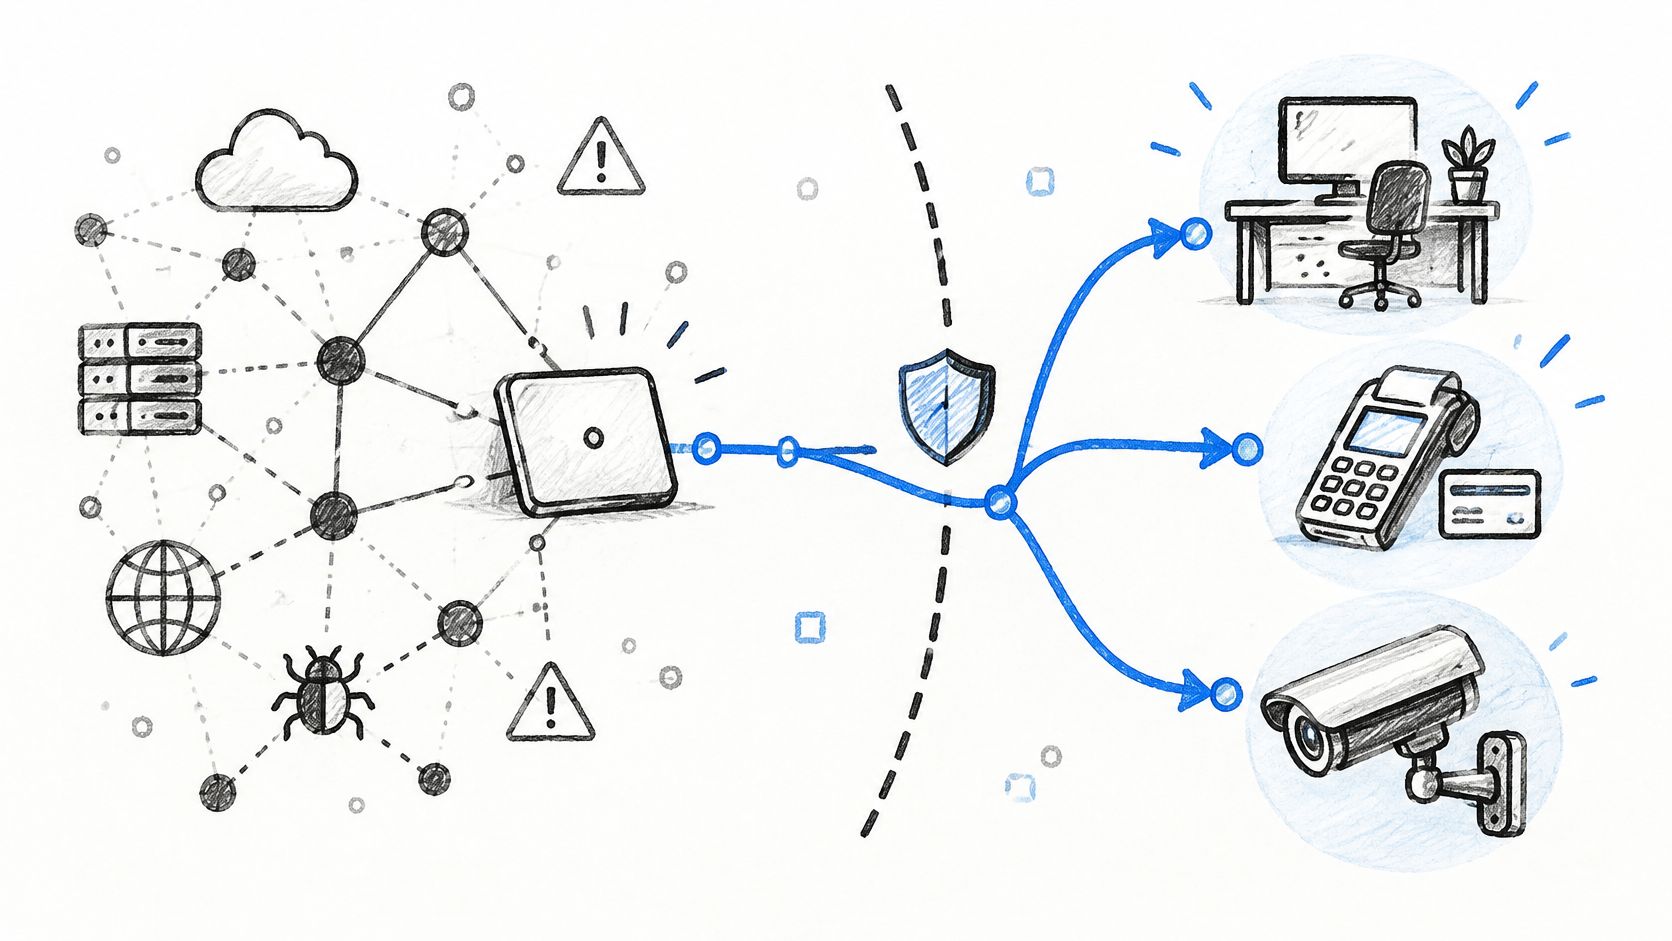
प्रत्येक कटओव्हरनंतर BYOD टेस्ट फोनवरून अंतर्गत स्कॅन चालवा. जर तो फोन कॅमेरा, लॉक किंवा पेमेंट VLAN पर्यंत पोहोचू शकत असेल, तर डिझाइन दस्तऐवज काहीही म्हणत असला तरीही, सेगमेंटेशन अयशस्वी झाले आहे. कार्ड ब्रँडला लॅटरल मूव्हमेंट समजावून सांगण्यापेक्षा Layer 2 वरील लीस्ट प्रिव्हिलेज अधिक स्वस्त आहे. सपोर्ट ट्रेड-ऑफ म्हणजे अतिरिक्त DHCP स्कोप आणि VLANs मधील फायरवॉल नियम. प्रत्येक साइट टेम्पलेटसाठी हे एकदाच करा आणि नंतर ते क्लोन करा. एका इंटिग्रेटरला इंटर-VLAN राउटिंग त्रासदायक वाटते म्हणून फ्लॅट नेटवर्कबाबत तडजोड करू नका.
6. रिमोट वाइपशिवाय डिव्हाइसेस गहाळ होणे किंवा चोरीला जाणे
फोन खिशात, Ubers आणि हॉटेल बारमध्ये फिरतात. कॉर्पोरेट लॅपटॉप सहसा केबल लॉकसह बॅगमध्ये राहतो. वैयक्तिक फोन तसा राहत नाही. जर त्यात VPN प्रोफाइल, WiFi क्रेडेंशियल, ईमेल सेशन किंवा कॅश्ड फाइल्स असतील, तर जो कोणी तो फोन घेईल त्याला तो ॲक्सेस तुम्ही तो रद्द करेपर्यंत मिळतो. एनरोलमेंटशिवाय तुम्ही ते शोधू शकत नाही, लॉक करू शकत नाही किंवा वाइप करू शकत नाही, आणि उशिरा रिपोर्ट केल्याने तो कालावधी वाढतो.
हार्डवेअर गहाळ होणे ही वस्तुस्थिती आहे, आणि बहुतेक भागीदारांना सर्वात आधी दिसणारी ही घटना नाही. BYOD च्या संधीवरील CRN च्या प्रायोजित Aura ब्रीफिंगनुसार, 319 अमेरिकन MSPs च्या सर्वेक्षणात, 55% लोकांनी मागील 24 महिन्यांत किमान एक BYOD-संबंधित सुरक्षा घटना पाहिली होती, ज्यामध्ये 16% लोकांनी पुष्टी झालेला डेटा ब्रीच नोंदवला होता. घटनेचा अनुभव घेतलेल्या MSPs पैकी, क्रेडेंशियल चोरी किंवा खाते धोक्यात येणे ही घटना सर्वाधिक नोंदवली गेली (45%), त्यानंतर ईमेल किंवा मेसेजिंग धोक्यात येणे (42%), मालवेअर (40%), आणि गहाळ किंवा चोरीला गेलेली उपकरणे सर्वात शेवटी (29%) होती. हा नमुना MSP चे निरीक्षण आहे, जागतिक एंटरप्राइझ जनगणना नाही, त्यामुळे याकडे दिशादर्शक म्हणून पाहा. ही दिशा सांगते की डेटा वाइप करणे हा कार्यक्रमाचा केंद्रबिंदू नाही. रिव्होकेशन (रद्द करणे) हा आहे.
रूम-सर्व्हिस ट्रेवर राहिलेला एखाद्या हाउसकीपरचा फोन हे मंगळवारचे नेहमीचे उदाहरण आहे. त्यात कर्मचाऱ्यांच्या SSID साठी WiFi पास आणि मेल टोकन असते. पुढील शिफ्टपूर्वी तुम्हाला तो हँडसेट परत मिळणार नाही.
माहिती मिळताच एका तासाच्या आत नेटवर्क क्रेडेंशियल रद्द करा
डिव्हाइस एनरोल केलेले असल्यास वर्क कंटेनरचे Intune किंवा Jamf सिलेक्टिव्ह वाइप करणे योग्य आहे. Activation Lock आणि Find My मालकाला फोन शोधण्यात मदत करतात. ते नेटवर्क ॲक्सेस बंद करण्याच्या तुमच्या क्षमतेची जागा घेऊ शकत नाहीत. एका निश्चित वेळेत रिपोर्ट मागवा, ज्यासाठी एक फोन नंबर किंवा एक तिकीट रांग असेल, “उद्या सांगेन” असा मॅनेजर नाही.
- प्रमाणपत्रे आणि xPSK: डिव्हाइस गहाळ झाल्याची नोंद होताच WiFi प्रमाणपत्र आणि प्रति-डिव्हाइस की निरस्त (revoke) करा. जर रिपोर्ट मिळण्यास उशीर झाला, तर अल्पकालीन (short-lived) प्रमाणपत्रे ही जोखीम कमी करतात.
- सेशन्स: त्या वापरकर्त्यासाठी SSO सेशन्स बंद करा आणि टोकन्स रिफ्रेश करा; संपूर्ण मजल्याचे काम रोखेल असा ग्लोबल पासवर्ड रीसेट करू नका.
- नोंद: निरस्त करण्याची परवानगी कोणी आणि केव्हा दिली याची नोंद ठेवा. ती नोंद हाच पुरावा आहे, अनएनरोल्ड फोनवर तुम्ही सादर करू न शकणारा रिमोट-वाइप स्क्रीनशॉट नव्हे.
तुम्ही जो रिमोट वाइप करू शकत नाही तो नियंत्रण ठरू शकत नाही. इमारतीची की पुन्हा न बदलता तुम्ही जी की रद्द करू शकता, ते खरे नियंत्रण आहे.
प्रत्येक वैयक्तिक फोनची MDM नोंदणी ही ऐकायला व्यवस्थित वाटते, पण हॉस्पिटॅलिटी आणि एजन्सी कामगारांच्या बाबतीत जिथे लोक एका आठवड्यासाठी काम करतात आणि निघून जातात, तिथे ती अयशस्वी ठरते. जे डिव्हाइस तुम्हाला पुन्हा कधीही दिसणार नाही, त्यानुसार डिझाइन करा.
7. दुर्भावनापूर्ण (Malicious), साईडलोड केलेले आणि जेलब्रोकन अॅप्स
वैयक्तिक फोन अनधिकृत स्टोअरमधून इंस्टॉल करू शकतो, APK साइडलोड करू शकतो, किंवा जेलब्रोकन किंवा रूटेड स्थितीत चालू शकतो. या परिस्थिती सँडबॉक्सिंग आणि कोड साइनिंग कमकुवत करतात. मालवेअर इतर ॲप्स वाचू शकतो, ट्रॅफिक रोखू शकतो किंवा टोकन्स चोरू शकतो. अवाजवी परवानग्यांचा संच असलेले एक “कायदेशीर” ॲप अधिक सभ्यपणे असेच नुकसान करते. त्यानंतर फोन तुमच्या नेटवर्कशी जोडला जातो आणि ही समस्या आत घेऊन येतो.
Verizon चा 2025 Mobile Security Index अहवाल दर्शवतो की, सायबर हल्ल्यामुळे प्रभावित झालेल्या मोबाईल उपकरणांपैकी 70% उपकरणे वैयक्तिक होती, कॉर्पोरेट-प्रदत्त नव्हती. उद्योगांपैकी 52% उद्योगांनी सिस्टीम डाउनटाइमला कारणीभूत ठरलेल्या मोबाईल सायबर हल्ल्याचा अनुभव घेतला आणि 47% उद्योगांनी या धोक्याचे अंशतः कारण फिशिंग, स्मिशिंग किंवा अनधिकृत ॲप इन्स्टॉलेशनसारखे वापरकर्त्याचे वर्तन असल्याचे सांगितले. केवळ एखादा मिसिंग पॅच नाही, तर वापरकर्त्याने एखादी गोष्ट इन्स्टॉल करणे हा देखील या हल्ल्याचा मार्ग ठरतो.
अशा एका रिटेल सुपरवायझरची कल्पना करा जो अधिकृत ॲप क्लिष्ट असल्याने एक “शेड्युल हेल्पर” साइडलोड करतो. तो हेल्पर ॲक्सेसिबिलिटी आणि SMS अधिकारांची मागणी करतो. आता तो कर्मचाऱ्याच्या WiFi प्रोफाइलच्या शेजारी बसतो. बँकिंग-ट्रोजन प्रकारच्या मालवेअरने हा साइडलोड मार्ग अनेक वर्षे वापरला आहे. पोश्चर तपासणीने OS धोक्यात आल्याचे दर्शवल्यास, तुमचा टिल VLAN कधीही पुढचा टप्पा (next hop) असू नये.
प्लॅटफॉर्ममध्ये त्रुटी असल्यास कनेक्ट करण्यास नकार द्या
मोबाइलवरील Lookout किंवा Microsoft Defender for Endpoint सारखे मोबाइल थ्रेट डिफेन्स रूटेड किंवा जेलब्रोकन डिव्हाइसेस फ्लॅग करू शकतात. ते सिग्नल अॅडमिशनशी वायर करा. MDM ने जेलब्रोकन किंवा रूटेड डिव्हाइसेसना कॉर्पोरेट SSID वरून ब्लॉक केले पाहिजे आणि जेव्हा कम्प्लायन्स नियम अयशस्वी होतो तेव्हा Conditional Access ने ऑथेंटिकेशन नाकारले पाहिजे. कॉर्पोरेट-अॅक्सेस अॅप्स मॅनेज्ड स्टोअर्सपुरते मर्यादित ठेवा. गेस्ट डेटा, पेमेंट संदर्भ किंवा मेलला स्पर्श करणाऱ्या कशाच्याही परवानग्यांचे पुनरावलोकन करा.
जोडणी झाल्यानंतरही फिल्टरिंग महत्त्वाचे ठरते. फोन पूर्णपणे व्यवस्थापित नसला तरीही, कर्मचारी VLAN वरील DNS किंवा सुरक्षित-वेब धोरण ज्ञात धोकादायक डोमेन्सना ब्लॉक करते. वार्षिक “don't sideload” ईमेलवर अवलंबून राहू नका. याची प्रत्यक्ष अंमलबजावणी करणारी आवृत्ती म्हणजे एक अयशस्वी पॉश्चर तपासणी आणि एक असा VLAN जो टिल्स, कॅमेरे किंवा स्थानिक उपकरणांना (resident devices) पाहू शकत नाही.
8. गोपनीयता, मॉनिटरिंग आणि अनुपालन यातील संघर्ष
वरील प्रत्येक नियंत्रणासाठी काही प्रमाणात दृश्यमानता आवश्यक असते: OS व्हर्जन, जेलब्रेक स्थिती, प्रमाणपत्र ओळख, ॲप अनुपालन, DNS लॉग. खूप जास्त गोळा केल्यास तुम्ही कर्मचाऱ्यांची गोपनीयता आणि GDPR किंवा CCPA अंतर्गत डेटा-मिनिमायझेशन कर्तव्यांशी विसंगत व्हाल. खूप कमी घेतल्यास तुम्ही काय संकलित केले, का केले किंवा कधी वाइप केले हे दाखवू शकणार नाही. अस्पष्ट वाइप हक्क हेच कारण ठरते ज्यामुळे सुरक्षा समस्येचे रूपांतर रोजगारविषयक वादामध्ये होते.
क्वीन्सलँड युनिव्हर्सिटी ऑफ टेक्नॉलॉजीचे संशोधन युनायटेड स्टेट्स, जर्मनी आणि दक्षिण कोरियामधील 542 कर्मचाऱ्यांसह केलेल्या कामाचे वर्णन करते, ज्यामध्ये ईमेल, फोटो, लोकेशन्स आणि ॲप्लिकेशन्स उघड होण्याच्या चिंतेसोबतच, लोकांनी BYOD जोखमीचे मूल्यमापन कसे केले यावर कायदेशीर चिंतांचा लक्षणीय प्रभाव पडला. NIST चे नॅशनल सायबरसिक्युरिटी सेंटर ऑफ एक्सलन्स याच समस्या क्षेत्रात तीन दुर्लक्षित जोखमींकडे निर्देश करते: वैयक्तिक उपकरणांमध्ये नियोक्त्याची दृश्यमानता, वैयक्तिक डेटा नियोक्त्यांकडे किंवा थर्ड-पार्टी ॲनालिटिक्सकडे जाणे आणि खाजगी डेटा नष्ट करणारे फॅक्टरी रीसेट्स. ICO आणि GDPR च्या अपेक्षांनुसार BYOD धोरण प्रकाशित करणारे UK आणि EU मधील नियोक्ते किमान सक्षम कार्य करत आहेत. Cyber Essentials याशिवाय, तुम्ही जिथे तो ठेवता, तिथे डिव्हाइसेस आणि नेटवर्क ॲक्सेसचे दस्तऐवजीकरण केलेले नियंत्रण अपेक्षित असते, ज्याचा अर्थ असा की तुम्हाला नोंदींची (logs) गरज आहे, केवळ अंदाजाची नाही.
कोणताही स्पष्ट उद्देश नसताना “नेटवर्कचे निरीक्षण करतो” आणि रहिवाशांचा संपूर्ण DNS इतिहास एका वर्षासाठी राखून ठेवतो असा विद्यार्थी-गृहचालक ही या सिस्टीममधील त्रुटी आहे. भाडेकराराचा कालावधी संपल्यामुळे संपूर्ण फोनचा डेटा वाइप करणारा आणि यासाठी कोणाकडे अधिकार होता हे कधीही नमूद न करणारा चालकही असाच चुकीचा आहे.
केवळ कनेक्शनची माहिती गोळा करा, वैयक्तिक माहिती नाही
टेलिमेट्री ही कम्प्लायन्स स्टेटस, नेटवर्क ओळख, नियुक्त केलेले सेगमेंट आणि कॉर्पोरेट पॉलिसीवरील सिक्युरिटी DNS हिट्सपुरती मर्यादित ठेवा. डॅशबोर्ड व्यस्त दिसावा म्हणून रेसिडेंट VLAN वरील वैयक्तिक ब्राउझिंग गोळा करू नका. BYOD पॉलिसीमध्ये स्कोप, रिटेन्शन आणि वाइपच्या मर्यादा प्रकाशित करा. गेस्ट आणि BYOD ऑनबोर्डिंगच्या वेळी संमती नोंदवा आणि ऑडिट लॉग एका निश्चित कालावधीसाठी ठेवा. वाइप अधिकृत लेखी स्वरूपात करा आणि मालक सहमत असल्याशिवाय, वाइप हा वर्क कंटेनर असावा, फॅक्टरी रीसेट नाही.
स्पष्ट धोरणाचा सपोर्ट खर्च म्हणजे एक मोठी ऑनबोर्डिंग स्क्रीन. अस्पष्ट धोरणाचा परिणाम म्हणजे एखादा नियामक, युनियन किंवा रहिवासी हे दाखवून देऊ शकतो की तुम्ही त्यांचे फोटो हटवले आहेत. या ठिकाणी प्रायव्हसी-बाय-डिझाइन हा एक नेटवर्क निर्णय आहे: संपूर्ण उपकरणावर पाळत ठेवण्याऐवजी कॉर्पोरेट कंटेनर आणि सुरक्षा लॉग राखणे.
आठ BYOD धोक्यांची कारण, एक्सपोजर आणि प्राथमिक नियंत्रणाद्वारे तुलना कशी होते
| धोका | मूळ कारण | याचा कोणावर परिणाम होतो | प्राथमिक नियंत्रण | अंमलबजावणीसाठीचे प्रयत्न |
|---|---|---|---|---|
| अनमॅनेज्ड आणि अनपॅच्ड वैयक्तिक डिव्हाइसेस | कालबाह्य सॉफ्टवेअर आणि विसंगत सुरक्षा सेटिंग्ज | कॉर्पोरेट आणि व्हेन्यू नेटवर्क्स | MDM आणि कंडिशनल ॲक्सेसद्वारे डिव्हाइस कम्प्लायन्स लागू करा | मध्यम; एनरोलमेंट आणि सपोर्ट आवश्यक आहे |
| कामाचा आणि वैयक्तिक डेटा एकत्र आल्यामुळे डेटा लीक होणे | कामाचा डेटा वैयक्तिक ॲप्स आणि क्लाउड स्टोरेजमध्ये मिसळतो | संस्थेचा संवेदनशील डेटा आणि कर्मचाऱ्यांची गोपनीयता | मॅनेज्ड वर्क प्रोफाईल्स, ॲप नियंत्रणे आणि सिलेक्टिव्ह वाइप वापरा | मध्यम; धोरण आणि युजर्सकडून अवलंब आवश्यक आहे |
| वैयक्तिक डिव्हाइसेसवर शेअर केलेले आणि कमकुवत क्रेडेंशियल्स | पुन्हा वापरलेले पासवर्ड्स आणि शेअर केलेल्या WiFi कीज | शेअर केलेल्या क्रेडेंशियल्सवर अवलंबून असणारे नेटवर्क्स आणि युजर्स | ऑनबोर्डिंगसाठी MFA सह, EAP-TLS किंवा युनिक पर-डिव्हाइस कीज वापरा | मध्यम; क्रेडेंशियल मॅनेजमेंट आवश्यक आहे |
| रॉग ॲक्सेस पॉईंट्स आणि WiFi वरील ईव्हसड्रॉपिंग | स्पूफ केलेल्या नेटवर्क्सशी आपोआप कनेक्ट होणे आणि अनएंक्रिप्टेड कनेक्शन्स | पब्लिक, गेस्ट आणि ओपन WiFi वरील युजर्स | Passpoint किंवा OpenRoaming आणि ऑथेंटिकेटेड एन्क्रिप्शन वापरा | मध्यम; नेटवर्क कॉन्फिगरेशन आणि युजर जागरूकता आवश्यक आहे |
| फ्लॅट किंवा अपुऱ्या प्रमाणात सेगमेंट केलेल्या नेटवर्क्समधून लॅटरल मूव्हमेंट | BYOD डिव्हाइसेस फ्लॅट नेटवर्क्सवरील संवेदनशील सिस्टीम्सपर्यंत पोहोचू शकतात | कॉर्पोरेट, पेमेंट, कॅमेरा आणि बिल्डिंग सिस्टीम्स | नेटवर्क्सचे विभाजन करा आणि ओळखीनुसार VLANs नियुक्त करा | जास्त; नियोजन आणि कम्पॅटिबिलिटी चाचणी आवश्यक आहे |
| रिमोट वाइप नसलेल्या डिव्हाइसेसचे नुकसान किंवा चोरी | गहाळ झालेल्या डिव्हाइसेसमध्ये सेशन्स, क्रेडेंशियल्स किंवा कॅश केलेला डेटा कायम राहतो | डिव्हाइसवरून ॲक्सेस करता येण्याजोगे कॉर्पोरेट अकाउंट्स आणि डेटा | डिव्हाइस क्रेडेंशियल्स तात्काळ रद्द करा आणि मॅनेज्ड डेटा सिलेक्टिव्हली वाइप करा | मध्यम; एनरोलमेंट आणि प्रतिसाद प्रक्रिया आवश्यक आहे |
| घातक, साइडलोडेड आणि जेलब्रोकन ॲप्स | तपासणी न केलेले ॲप्स किंवा कमकुवत ऑपरेटिंग सिस्टीम सुरक्षा | डिव्हाइसद्वारे ॲक्सेस केलेले कॉर्पोरेट नेटवर्क्स आणि डेटा | नियम न पाळणारी डिव्हाइसेस ब्लॉक करा आणि ॲप इन्स्टॉलेशन मर्यादित करा | मध्यम; धोक्याची ओळख आणि धोरण ट्यूनिंग आवश्यक आहे |
| गोपनीयता, मॉनिटरिंग आणि कम्प्लायन्स यांमधील विरोधाभास | अस्पष्ट किंवा अतिरेकी मॉनिटरिंग आणि डेटा संकलन | कर्मचारी, अतिथी आणि संस्था | पारदर्शक धोरणे प्रकाशित करा आणि केवळ आवश्यक डेटा संकलित करा | मध्यम; धोरणात्मक, कायदेशीर आणि ऑडिट कामाची आवश्यकता आहे |
पुढील डिव्हाइस कनेक्ट होण्यापूर्वी तुमचा BYOD हार्डनिंग क्रम
हे क्रमाने करा. पुढे जाण्याची घाई केल्यामुळेच टीम्स मॉनिटरिंग टूल खरेदी करतात आणि तरीही एकच WiFi पासवर्ड शेअर करतात.
प्रथम शेअर केलेल्या WiFi की बदला. कर्मचारी तुम्ही आधीपासूनच चालवत असलेल्या MDM मधील EAP-TLS सह पासवर्ड नसलेल्या WPA-Enterprise SSID कडे वळतील. डिवाइसेस, टेनंट्स, टिल्स आणि लॉक्स युनिक xPSK की कडे वळतील. एकाने काम सोडले की एक रिव्होकेशन होते, आणि PCI शेअर-की ची अडचण दूर होते कारण तुम्ही आता अशा सीक्रेटचे रोटेशन करत नाही जे संपूर्ण शिफ्टला माहीत आहे. कटओव्हरच्या रात्री, व्यवस्थापित लॅपटॉप आणि फोन त्यांचे प्रमाणपत्र घेतात आणि स्वतःहून कनेक्ट होतात. तुम्ही विश्वास ठेवत असलेले परंतु नोंदणी न केलेले वैयक्तिक फोन WiFi पास इन्स्टॉल करू शकतात. प्रत्येक टिलला एकदाच स्वतःची की मिळते आणि एखादी व्यक्ती निघून गेल्यावर पुन्हा की देण्याची गरज पडत नाही.
दुसऱ्या क्रमांकावर, ओळख (identity) नुसार वर्गीकरण (segment) करा. पाहुणे ओपन ऑनबोर्डिंग लेनवर राहतात. कर्मचारी डिरेक्टरी ग्रुपमधील एका VLAN वर येतात. टिल्स, कॅमेरे, लॉक्स आणि सेन्सर्स की-बाउंड VLANs वर असतात जे त्या पाहुण्यांना कधीही दिसत नाहीत. जर एखाद्या क्लिनरकडे MDM नसेल, तर ते एकदा साइन इन करतात आणि त्यांना पास मिळतो. तरीही त्यांना कॅमेरा VLAN दिसता कामा नये. टोपोलॉजी स्क्रीनशॉटने नव्हे, तर फोनवरून स्कॅन करून याची चाचणी घ्या.
तिसरे म्हणजे, सिक्युरिटी पोश्चरवर प्रवेश नियंत्रित करा. सर्टिफिकेटवर विश्वास ठेवण्यापूर्वी किमान OS, एन्क्रिप्शन आणि जेलब्रोकन किंवा रूट केलेल्या डिव्हाइसेसवरील निर्बंध लागू केले जातात. नियमांचे पालन न करणाऱ्या डिव्हाइसला प्रत्येक वेळी कनेक्ट होताना ऑथेंटिकेशनच्या वेळीच नाकारले जाते, स्टाफ नेटवर्कवर आधीच DHCP लीज मिळाल्यानंतर नाही. कंडिशनल ॲक्सेस ही खरी तपासणी आहे. पॉलिसीची PDF नव्हे.
मॉनिटरिंगचे काम सर्वात शेवटी करा आणि ते प्रमाणबद्ध ठेवा. ओळख, उपकरण, पद्धत, VLAN आणि रीव्होकेशन लॉग करा. कर्मचाऱ्यांच्या VLAN वर DNS थ्रेट ब्लॉकिंग लागू करा आणि जिथे प्रेक्षकांना आवश्यकता असेल तिथे, जसे की विद्यार्थी किंवा अतिथी सेगमेंट, तिथे कंटेंट धोरण लागू करा. तुम्ही गंभीर आहात हे सिद्ध करण्यासाठी वैयक्तिक ब्राउझिंग डेटा राखून ठेवू नका.
तीन सज्जता प्रश्न ठरवतात की तुमचे काम पूर्ण झाले आहे की नाही. तुम्हाला नेटवर्कवरील प्रत्येक उपकरणाची माहिती शेअर केलेल्या पासवर्डने नव्हे, तर ओळखीने ठाऊक आहे का? उर्वरित मालमत्तेमध्ये व्यत्यय न आणता तुम्ही एका उपकरणाचा ॲक्सेस रद्द करू शकता का? वाइप व्याप्तीसह कोणी, कशाला आणि केव्हा संमती दिली हे तुम्ही दाखवू शकता का?
Purple Access हा तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉईंट्सवर हा क्रम लागू करण्याचा एक मार्ग आहे: अतिथी आणि BYOD ऑनबोर्डिंगसाठी एक खुला SSID, कर्मचारी आणि विश्वसनीय वापरकर्त्यांसाठी एक सुरक्षित SSID, आणि गोष्टी, भाडेकरू आणि समुदायांसाठी xPSK, ज्यामध्ये Cloud RADIUS प्रत्येक घटकाची ओळख योग्य VLAN वर सुनिश्चित करते. जर तुम्हाला याबद्दल केवळ वाचण्याऐवजी ती निरस्त (revoke) करण्याची प्रक्रिया प्रत्यक्ष पाहायची असेल, तर डेमो बुक करा जिथे नेटवर्क अभियंता एका अपार्टमेंटमधील उपकरणांचा संच, एक लॉक, थर्मोस्टॅट, अतिथी लॅपटॉप आणि कर्मचाऱ्याचा फोन वापरून लाइव्ह नेटवर्कवर की जारी करतो आणि निरस्त करतो.
Purple Access हे व्हेन्यूज आणि मल्टी-साइट ऑपरेटर्सना तुम्ही आधीच चालवत असलेल्या अॅक्सेस पॉइंट्सवर खुले, सुरक्षित आणि xPSK WiFi देते, ज्यामुळे कर्मचारी, अतिथी आणि डिव्हाइसेस एकाच पासवर्डचा वापर करणे थांबवतात आणि प्रत्येक ओळख तुम्ही ठरवलेल्या VLAN वर पोहोचते. ही यादी ज्या अॅडमिशन कंट्रोलबद्दल आहे ते हेच आहे: सर्टिफिकेट्स, प्रति-डिव्हाइस कीज आणि अशी जॉइन पद्धत जी तुम्ही संपूर्ण इमारतीसाठी री-की न करता रिव्होक करू शकता. हे तुमच्या साइट्सना कसे बसते ते येथे पहा Purple Access.


