
WiFi गेस्ट नेटवर्क: ते कसे कार्य करते आणि ते कसे सुरक्षित करावे
Published
गेस्ट WiFi साठीचा मानक सल्ला ही एक चेकलिस्ट आहे: दुसरे SSID सुरू करा, ते त्याच्या स्वतःच्या VLAN वर टाका, क्लायंट आयझोलेशन टिक करा, पासवर्ड द्या. प्रत्येक पायरी बरोबर आहे. एकत्र मिळून त्या काहीही सिद्ध करत नाहीत.
गेस्ट नेटवर्क हे नेटवर्कच्या मर्यादेबद्दलचा एक दावा असतो. तुम्ही पाहुण्यांना आणि स्वतःला सांगत असता की, तुमच्या लॉबी SSID ला जोडणारा फोन बुकिंग सिस्टीम, डोअर कंट्रोलर्स, कॅश काउंटर्स किंवा कॅमेऱ्यांना ॲक्सेस करू शकत नाही. एखादे VLAN आणि चेकबॉक्स हे केवळ कोणीतरी ती मर्यादा निश्चित करण्याचा हेतू ठेवला होता याची नोंद करतात. ट्रॅफिक स्विच, IPv6 राउटर, मल्टीकास्ट ग्रुप किंवा रोमिंग इव्हेंट ओलांडल्यानंतर ती मर्यादा टिकून राहते की नाही, हे ते दर्शवत नाहीत.
ही तफावत महत्त्वाची आहे कारण गेस्ट WiFi ही वर्षानुवर्षांपूर्वी केवळ एक सुविधा राहणे थांबले आहे. आता ते पायाभूत इन्फ्रास्ट्रक्चर बनले आहे, जे अशा लोकांद्वारे वापरले जाते ज्यांच्याबद्दल तुम्हाला सर्वात कमी माहिती असते.
अनुक्रमणिका
- WiFi गेस्ट नेटवर्क म्हणजे काय आणि ते का अस्तित्वात आहे
- गेस्ट नेटवर्क कॉर्पोरेट नेटवर्कपेक्षा कसे वेगळे असते
- ॲक्सेस मॉडेल निवडणे आणि किती नेटवर्क्स चालवायची ते ठरवणे
- गेस्ट ट्रॅफिक कसे वेगळे करायचे आणि नेटवर्क कसे सेट करायचे
- स्थळानुसार गेस्ट नेटवर्कची उदाहरणे आणि प्रत्येक नेटवर्क कुठे अयशस्वी ठरते
- क्लायंट आयसोलेशनची चाचणी का आवश्यक आहे आणि ती कशी करावी
- या आठवड्यात काय करावे
WiFi गेस्ट नेटवर्क म्हणजे काय आणि ते का अस्तित्वात आहे
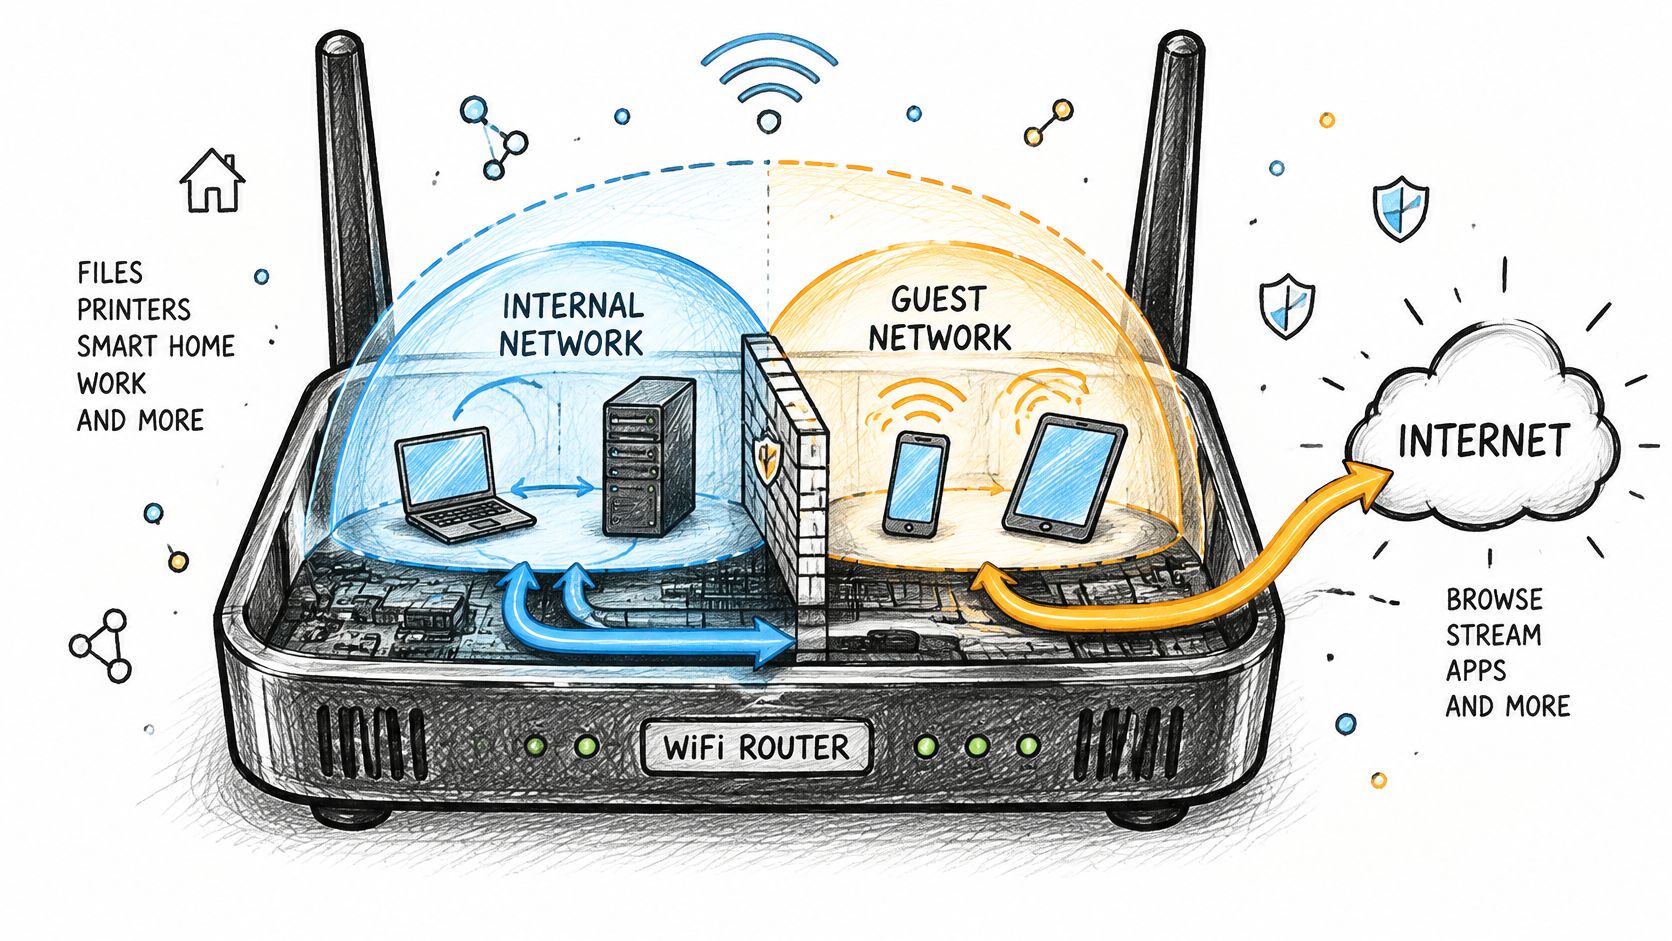
अतिथी WiFi नेटवर्क हा अभ्यागतांसाठी एक स्वतंत्र ॲक्सेस मार्ग आहे, त्यांची उपकरणे खाजगी आहेत याचा पुरावा नाही. ट्रॅफिक कुठे जाऊ शकते यासाठी वेगवेगळे नियम लागू करताना ते कर्मचारी WiFi प्रमाणेच समान ॲक्सेस पॉईंट्स वापरू शकते. अभ्यागताच्या WiFi सूचीतील नाव हा दृश्यमान भाग आहे; त्यामागील कॉन्फिगरेशन हे ठरवते की कनेक्शन कशापर्यंत पोहोचू शकते.
हॉटेलमध्ये, अतिथींना लॉबी आणि त्यांच्या खोल्यांमध्ये इंटरनेट ॲक्सेस आवश्यक असतो. त्यांना रिसेप्शनच्या बुकिंग सिस्टीम, कर्मचाऱ्यांचे कॉम्प्युटर्स किंवा पेमेंट टर्मिनल्समध्ये ॲक्सेसची आवश्यकता नसते. अभ्यागतांना वापरण्यायोग्य कनेक्शन देत असतानाच हे उपयोग एकमेकांपासून वेगळे ठेवणे हा अतिथी नेटवर्कचा उद्देश आहे.
अभ्यागतांची डिव्हाइसेस अनमॅनेज्ड असतात. एखाद्या कंत्राटदाराचा लॅपटॉप किंवा रुग्णाचा फोन पॅच केलेला आहे की नाही, किंवा त्याच नेटवर्कवर इतर कोणती डिव्हाइसेस आहेत हे कदाचित ऑपरेटर्सना माहीत नसते. वेगळे गेस्ट कनेक्शन अशा डिव्हाइसेसना कर्मचाऱ्यांसाठी असलेले ॲक्सेस मिळण्याचा धोका मर्यादित करते.
सार्वजनिक WiFi कार्यालये, दुकाने, मॉल्स, हॉस्पिटल्स, कॅम्पसेस आणि बाहेरील परिसरांसारख्या ठिकाणांवरील लोकांना सेवा देते. तिची वाढ एका व्यावहारिक गरजेतून दिसून येते: अभ्यागत जेथे काम करतात, राहतात किंवा सेवा घेतात तेथे इंटरनेट ॲक्सेसची अपेक्षा करतात.
अतिथी नेटवर्कने अंतर्गत यंत्रणा उघड न करता इंटरनेट ॲक्सेस प्रदान केला पाहिजे. अतिथी कसे जोडले जातात, कोणत्या मर्यादा लागू होतात आणि ॲक्सेस किती काळ टिकतो हे देखील ऑपरेटर्सना ठरवावे लागेल. VLANs आणि क्लायंट आयसोलेशन अपेक्षित सेपरेशन दर्शवतात, परंतु केवळ कॉन्फिगरेशन ते कार्य करत असल्याचे सिद्ध करत नाही.
महत्त्वाची चाचणी: गेस्ट डिव्हाइसवरून अंतर्गत होस्टपर्यंत पोहोचण्याचा प्रयत्न करा. कनेक्शन यशस्वी झाल्यास, सीमा अयशस्वी ठरली आहे. अयशस्वी झाल्यास, गेस्ट डिव्हाइसेसमधील ट्रॅफिकसह, गेस्ट वापरू शकणाऱ्या पाथ्सची चाचणी घेत राहा.
अतिथी नेटवर्क कॉर्पोरेट नेटवर्कपेक्षा कसे वेगळे असते
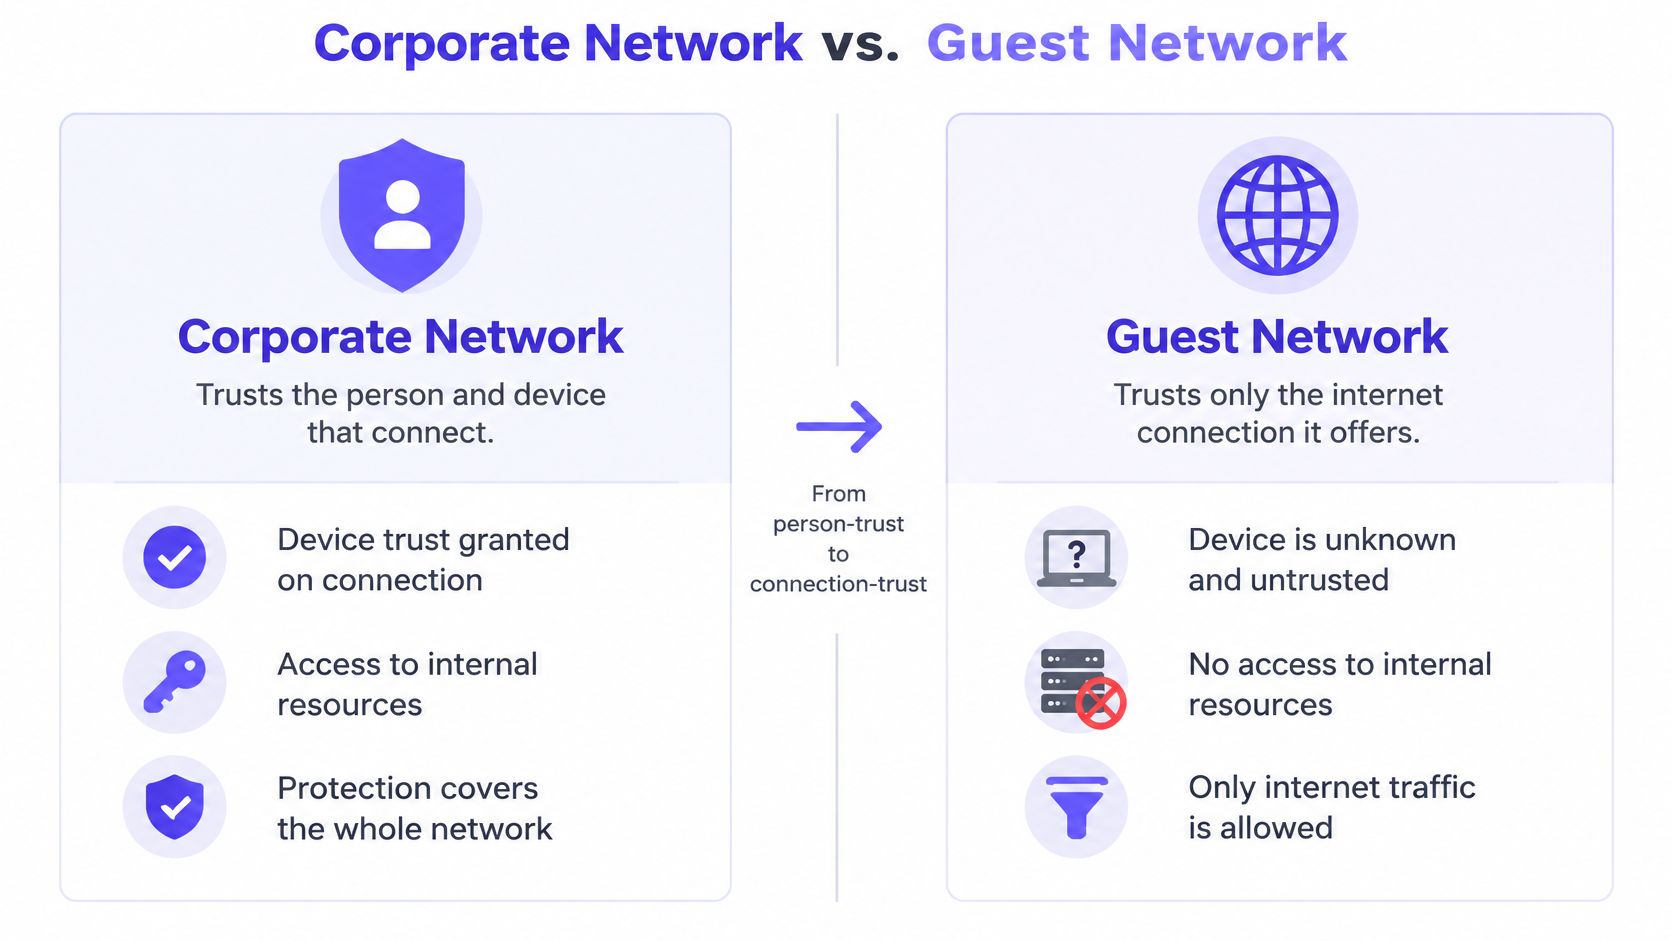
कॉर्पोरेट नेटवर्क व्यक्तीवर आणि डिव्हाइसवर विश्वास ठेवते. गेस्ट नेटवर्क केवळ ते प्रदान करत असलेल्या कनेक्शनवर विश्वास ठेवते. इतर सर्व गोष्टी या एकाच बदलावर अवलंबून असतात: ऑथेंटिकेशन, पोहोच, काय लॉग केले जाते आणि ॲक्सेस किती काळ टिकतो.
| घटक | गेस्ट नेटवर्क | कॉर्पोरेट नेटवर्क |
|---|---|---|
| कोण कनेक्ट होते | अभ्यागत, कंत्राटदार आणि वैयक्तिक उपकरणे | कर्मचारी आणि कंपनी-व्यवस्थापित उपकरणे |
| ऑथेंटिकेशन | कॅप्टिव्ह पोर्टल, व्हाउचर किंवा शेअर केलेली गेस्ट की | प्रमाणपत्रे (EAP-TLS) किंवा डिरेक्टरी लॉगिन |
| शेअर केलेला पासवर्ड | बऱ्याचदा होय, आणि फक्त अधूनमधून बदलला जातो | कधीही शेअर केला जाऊ नये |
| अंतर्गत प्रणालींपर्यंत पोहोच | काहीही नाही, गेटवेवर ब्लॉक केली जाते | फाइल सर्व्हर्स, प्रिंटर्स, अंतर्गत ॲप्स |
| डिव्हाइस ट्रस्ट | अज्ञात आणि अव्यवस्थापित | व्यवस्थापित, पॅच केलेले आणि इनव्हेंटरीकृत |
| लॉगिंग आणि रेकॉर्ड्स | सेशन लॉग्स आणि संमतीचे रेकॉर्ड्स | विशिष्ट वापरकर्त्याशी जोडलेला संपूर्ण ऑडिट ट्रेल |
| बँडविड्थ धोरण | प्रति डिव्हाइस किंवा प्रति सेशन मर्यादित | सहसा अमर्यादित, व्यवसाय ॲप्सना प्राधान्यासह |
| ॲक्सेस कालावधी | काही तास ते काही दिवस, आपोआप कालबाह्य होणारा | नोकरी किंवा करार संपेपर्यंत |
रीच रो बहुतांश घटनांसाठी कारणीभूत ठरते. कॉर्पोरेट क्लायंट्स फाइल शेअर्स, प्रिंटर्स आणि अंतर्गत ॲप्लिकेशन्स पाहू शकतात कारण ते कामाचे स्वरूप आहे. अतिथी क्लायंट्सना स्पष्ट नियमाद्वारे या सर्वांसाठी नकार दिला जाणे आवश्यक आहे, केवळ अंतर्गत दिशेने अजूनही राउट करणाऱ्या वेगळ्या सबनेटवर असण्याच्या अपघातावर अवलंबून राहू नये.
क्रेडेंशियल्सची ओळ महत्त्वाची पण दुर्लक्षित असते. कर्मचाऱ्यांचे प्रमाणीकरण प्रमाणपत्रे किंवा डिरेक्टरी लॉगिनद्वारे वैयक्तिकरित्या केले पाहिजे, जेणेकरून नोकरी सोडलेल्या एका कर्मचाऱ्याचा ॲक्सेस इतरांना कोणताही त्रास न होता रद्द करता येईल. गेस्ट नेटवर्क सामान्यत: एकाच शेअर केलेल्या पासवर्डवर चालतात जो ग्रुप चॅट्स आणि डोअर हँगर्सद्वारे पसरतो, आणि कोणीही तो बदलत नाही कारण तो बदलल्याने प्रत्येकाचे कनेक्शन एकाच वेळी कट होते.
कालावधी देखील वेगळ्या पद्धतीने काम करतो. गेस्ट ॲक्सेस काही तास किंवा दिवसांत आपोआप समाप्त व्हायला हवा, तर कर्मचाऱ्यांचा ॲक्सेस नोकरी सुरू असेपर्यंत टिकतो. आणि दोन्ही नेटवर्क्स नेहमीच एकाच रेडिओ आणि ॲक्सेस पॉइंट्सचा वापर करतात, त्यामुळे हा फरक पूर्णपणे कॉन्फिगरेशन, ओळख आणि धोरणांवर अवलंबून असतो. तो ॲक्सेस जारी करण्याचे आणि रद्द करण्याचे मेकॅनिक्स आयडेंटिटी लेयरमध्ये असतात, ज्याचे विश्लेषण WiFi ॲक्सेस कंट्रोलवरील ही मार्गदर्शिका करते.
ॲक्सेस मॉडेल निवडणे आणि किती नेटवर्क्स चालवायची ते ठरवणे
ॲक्सेस मॉडेल ठरवते की अतिथी कसा कनेक्ट होतो, आणि ते ठरवते की आपण नंतर काय काढून घेऊ शकता. चार मॉडेल्स बहुतांश ठिकाणांसाठी लागू होतात.
| ऍक्सेस मॉडेल | अतिथी कसे जोडले जातात | सुरक्षा पातळी | सर्वात योग्य | मुख्य अडचण |
|---|---|---|---|---|
| कॅप्टिव्ह पोर्टलसह ओपन नेटवर्क | अटी स्वीकारा किंवा वेब पेजवर साइन इन करा | कमी | कॅफे, लॉबी, अल्पकालीन भेटी | कोणीही कनेक्ट होऊ शकते; पोर्टल पेजेस स्पूफ केले जाऊ शकतात |
| शेअर केलेला गेस्ट पासवर्ड (WPA2 किंवा WPA3) | एक सामाईक पासवर्ड टाइप करा | मध्यम | लहान कार्यालये, वेटिंग रूम्स | पासवर्ड पसरतो; तो बदलल्यास प्रत्येक जण डिस्कनेक्ट होतो |
| प्रत्येक डिव्हाइससाठी वैयक्तिक प्री-शेअर्ड की | प्रत्येक डिव्हाइसला स्वतःची की मिळते | उच्च | दीर्घकाळ राहणारे रहिवासी, IoT डिव्हाइसेस | की जारी करणे आणि रद्द करण्यासाठी व्यवस्थापन आवश्यक आहे |
| Passpoint किंवा OpenRoaming प्रोफाइल | फोन प्रोफाइल इन्स्टॉल करतो आणि आपोआप कनेक्ट होतो | उच्च | पुन्हा भेट देणारे अतिथी, वारंवार येणारे लोक असलेली ठिकाणे | सुसंगत डिव्हाइसेस आणि प्रोफाइल सेटअप आवश्यक आहे |
पुन्हा येण्याचे प्रमाण आणि डिव्हाइसच्या मालकीनुसार निवड करा. पाच मिनिटांच्या भेटीसाठी येणाऱ्या कॅफेला पोर्टल आणि बँडविड्थ मर्यादेपलीकडे कशाचीही आवश्यकता नसते. महिन्याभराच्या मुक्कामासाठी असलेल्या सर्व्हिस्ड अपार्टमेंट ब्लॉकसाठी ज्ञात तारखेला एक्स्पायर होणाऱ्या कीजची आवश्यकता असते, कारण "अजूनही कोणाकडे ॲक्सेस आहे" हा प्रश्न तुम्हाला विचारला जाईल. प्रत्येक व्हिजिटर ग्रुपला स्वतःच्या नेटवर्क नावाची आवश्यकता आहे हे ठरवण्यापूर्वी SSID काय आहे आणि काय नाही यावरील माहिती वाचणे फायदेशीर ठरेल.
SSID संख्या दिसते त्यापेक्षा अधिक महत्त्वाची का आहे
प्रत्येक अतिरिक्त SSID मुळे प्रत्येक ॲक्सेस पॉइंटला चॅनेलवर अधिक बीकन आणि मॅनेजमेंट फ्रेम्स ट्रान्समिट करणे भाग पडते, आणि त्या फ्रेम्स सर्वात कमी अनिवार्य दराने बाहेर पडतात, जिथे त्या सर्वाधिक काळ माध्यम व्यापतात.
आकडेवारी स्पष्ट आहे. SSID ओव्हरहेडचे तांत्रिक विश्लेषण असा अंदाज वर्तवते की एकाच चॅनेलचा वापर करणारे तीन ऍक्सेस पॉईंट्स, 500-बाइट बीकन्स आणि 1 Mbps बेसिक रेटसह, सहा SSIDs एअरटाइमचा साधारण 74.92% भाग वापरतात, तर तीन SSIDs साठी हा दर 37.46% आहे. बेसिक रेट 12 Mbps पर्यंत वाढवा आणि हेच सहा-SSID डिझाइन ओव्हरहेड सुमारे 7.01% पर्यंत खाली आणते. गर्दीच्या 2.4 GHz नेटवर्क्सवर, कमी-दर मॅनेजमेंट फ्रेम्समुळेच तुमच्या अतिथींना लेटन्सीचा अनुभव येतो.
यावरील उपाय म्हणजे अधिक स्मार्ट ओळखीसह कमी नेटवर्क्स:
- अभ्यागत आणि BYOD साठी संमती नोंदवून घेणारे एक पोर्टल नेटवर्क.
- प्रमाणपत्रे किंवा डिरेक्टरी लॉगिन वापरणारे कर्मचारी आणि विश्वसनीय उपकरणांसाठी एक सुरक्षित नेटवर्क.
- टिल्स, सेन्सर्स आणि कास्टिंग उपकरणांसारख्या आयसोलेट ठेवाव्या लागणाऱ्या गोष्टींसाठी एक की-आधारित नेटवर्क.
प्रत्येक वर्गासाठी नवीन SSID जोडण्याऐवजी त्या नेटवर्क्समध्ये धोरण बदलण्यासाठी 802.1X ओळख, डायनॅमिक VLAN असाइनमेंट किंवा प्रति-उपकरण क्रेडेंशियल्स वापरा. मूलभूत-दर बदल प्रथम मोजक्याच ॲक्सेस पॉईंट्सवर तपासा, कारण ते वाढवल्याने दूरचे किंवा जुने क्लायंट्स पूर्णपणे डिस्कनेक्ट होऊ शकतात.
अतिथी ट्रॅफिक वेगळे कसे करावे आणि नेटवर्क कसे सेट करावे
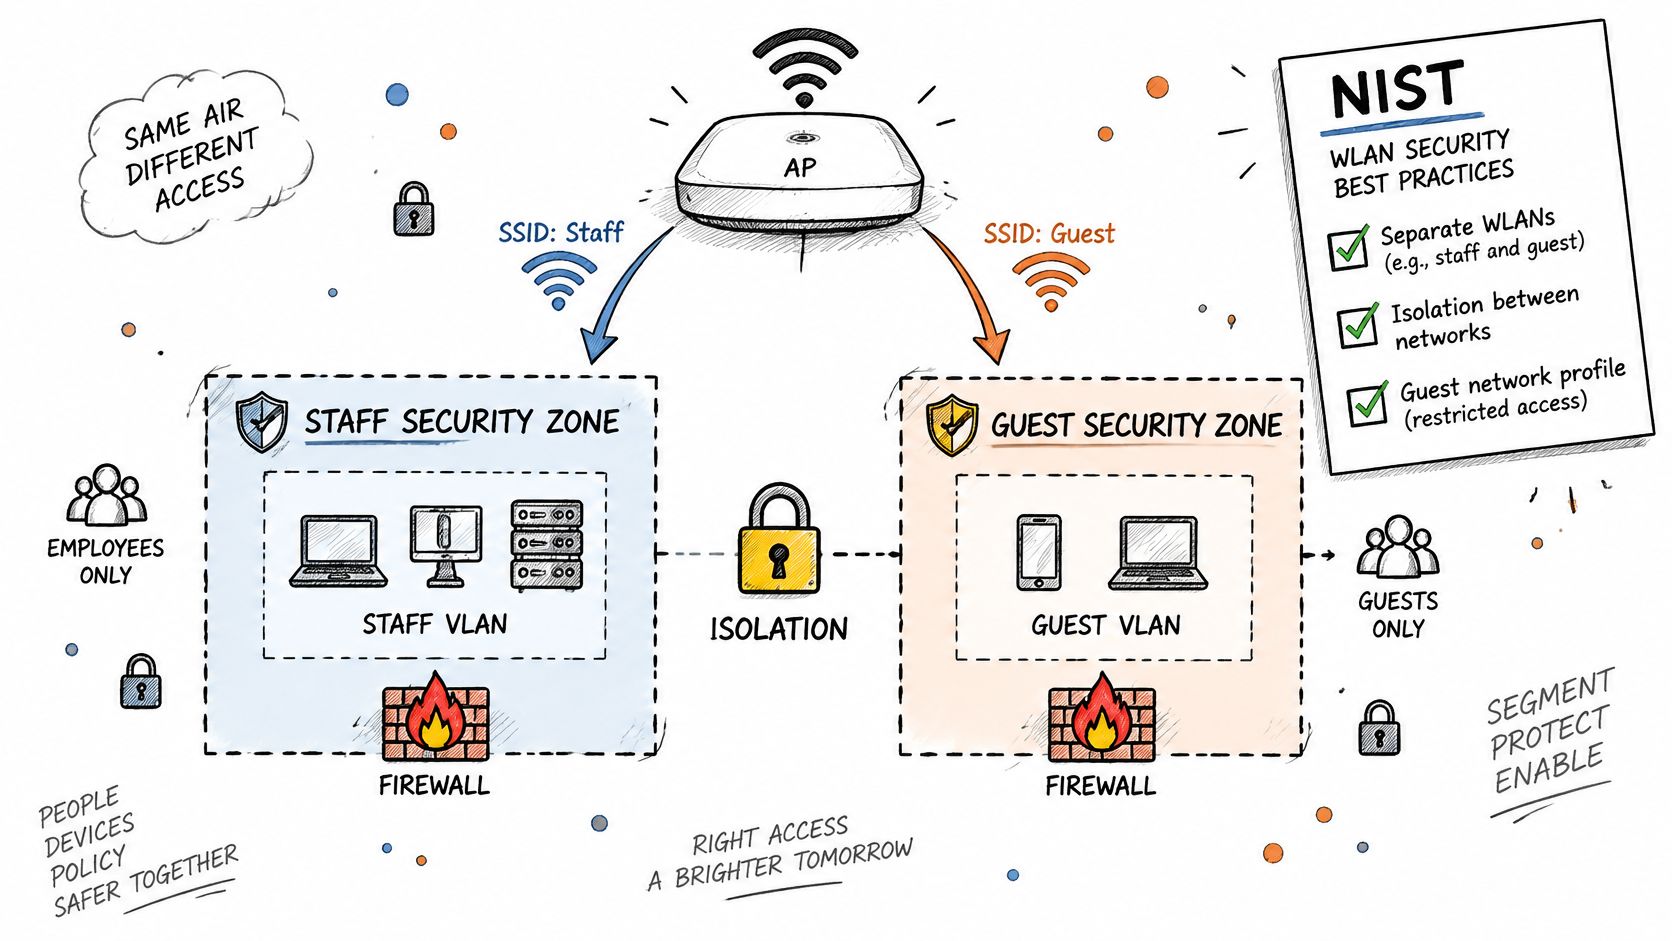
केवळ स्वतःचे स्वतंत्र नाव असल्यामुळेच गेस्ट नेटवर्क खाजगी होत नाही. नेटवर्कचे विभाजन हे VLAN, गेटवेचे नियम आणि ऍक्सेस-पॉइंट नियंत्रणे एकत्र काम करण्यावर आणि त्यानंतर गेस्ट डिव्हाइसवरून चाचण्या यशस्वीरीत्या पार पाडण्यावर अवलंबून असते. WLAN सुरक्षेवरील NIST चे मार्गदर्शन वेगवेगळ्या सुरक्षा प्रोफाइल असलेल्या वापरकर्त्यांसाठी स्वतंत्र WLANs आणि दोन्ही बाजूंनी आयसोलेशनची शिफारस करते: अतिथींनी अंतर्गत सिस्टीमशी जोडणी सुरू करू नये आणि गेटवेने गेस्ट ट्रॅफिक आवश्यक सेवांपुरतेच मर्यादित ठेवले पाहिजे.
या क्रमाने तयार करा
- झोन तयार करा. गेस्ट SSID ला समर्पित VLAN किंवा समतुल्य ओव्हरलेवर मॅप करा. कर्मचाऱ्यांच्या ब्रॉडकास्ट डोमेनवरील गेस्ट SSID नेटवर्कचे नाव बदलते, सुरक्षेची मर्यादा नाही.
- डिनाय-फर्स्ट गेटवे नियम लिहा. DHCP, DNS, कॅप्टिव्ह-पोर्टल सेवा आणि इंटरनेट ॲक्सेसला अनुमती द्या. प्रायव्हेट ॲड्रेस रेंजेस, मॅनेजमेंट इंटरफेसेस आणि गेस्ट विभागाकडील ॲडमिनिस्ट्रेटिव्ह ॲक्सेस ब्लॉक करा.
- ॲक्सेस पॉइंटवर क्लायंट आयसोलेशन सक्षम करा. याचा उद्देश पाहुण्यांना एकमेकांना स्कॅन करण्यापासून किंवा थेट एकमेकांशी कनेक्ट होण्यापासून रोखणे हा आहे. हे सर्व्हर्स, प्रिंटर्स किंवा कॅमेऱ्यांचे रूट केलेले पाथ्स ब्लॉक करत नाही, म्हणून त्यांची स्वतंत्रपणे चाचणी घ्या.
- रेडिओ सुरक्षा मोड निवडा. जिथे सपोर्ट असेल तिथे WPA3 वापरा, किंवा जुन्या क्लायंट्ससाठी आवश्यकता असल्यास AES सह WPA2 वापरा. पोर्टल असलेले ओपन नेटवर्क क्लायंट TLS-संरक्षित सेवेपर्यंत पोहोचेपर्यंत रेडिओवरील ट्रॅफिक एनक्रिप्ट करत नाही. जिथे सपोर्ट असेल तिथे Passpoint किंवा वैयक्तिक प्री-शेअर्ड कीज एनक्रिप्टेड ॲक्सेस प्रदान करू शकतात.
- पोर्टल HTTPS द्वारे सर्व्ह करा आणि केवळ आवश्यक माहिती गोळा करा. ॲक्सेससाठी ईमेल ॲड्रेस किंवा रूम नंबर पुरेसा असू शकतो. तुमच्याकडे स्पष्ट कारण असेल तरच अधिक माहिती विचारा.
- बँडविड्थ मर्यादा आणि सेशन एक्स्पायरी सेट करा. प्रति-डिव्हाइस मर्यादा एकाच गेस्टच्या अतिवापरामुळे क्षमता संपण्यापासून रोखण्यास मदत करतात. एक्स्पायरीमुळे कालबाह्य सेशन्स आणि क्रेडेंशियल्स काढून टाकली जातात.
- तुम्ही काय लॉग करता आणि ते किती काळ ठेवता ते निश्चित करा. संबंधित असोसिएशन, ऑथेंटिकेशन आणि DHCP इव्हेंट्स रेकॉर्ड करा आणि पोर्टलवर डेटा ठेवण्याचा कालावधी नमूद करा.
- नेटवर्क खुले करण्यापूर्वी गेस्ट डिव्हाइसवरून चाचणी घ्या. पोहोचता येण्याजोगे कॉर्पोरेट ॲड्रेसेस आणि सेवांसाठी स्कॅन करा. कोणताही अनपेक्षित प्रतिसाद आढळल्यास इच्छित सीमारेषेची तपासणी करणे आवश्यक आहे.
कॉन्फिगरेशन क्रमाच्या सविस्तर माहितीसाठी, खाली पहा.
एनक्रिप्शन बेसलाइन प्रत्यक्षात कुठे लागू होते
WiFi सुरक्षा WEP वरून WPA आणि WPA2 द्वारे WPA3 पर्यंत विकसित झाली आहे, परंतु जुनी उपकरणे आणि कॉन्फिगरेशन्स अजूनही वापरात आहेत. व्यावहारिक निवड ही ठिकाणाला कोणत्या क्लायंट उपकरणांना सपोर्ट करणे आवश्यक आहे यावर अवलंबून असते. WPA3 अधिक मजबूत संरक्षण प्रदान करते, तर AES सह WPA2 जुन्या क्लायंट्ससह सुसंगतता राखू शकते.
डिप्लॉयमेंटचा वेग सर्वत्र एकसमान राहिलेला नाही. Mathy Vanhoef यांच्या WiSec मापन अभ्यासात असे आढळले की मे 2021 च्या बेल्जियन सर्वेक्षणात आधीच्या मोजणीपेक्षा घट होऊनही 7.30% एन्क्रिप्टेड नेटवर्क्सवर WPA-TKIP चा वापर सुरूच होता. त्या अभ्यासात उद्धृत केलेल्या एका स्वतंत्र जागतिक अंदाजानुसार मे 2024 पर्यंत WiFi नेटवर्क्सपैकी 1.28% नेटवर्क्सवर WPA3 चा वापर होत होता. सॅम्पलिंग पद्धती वेगवेगळ्या असतात, त्यामुळे ही आकडेवारी सार्वत्रिक मानकाऐवजी एक अंदाज म्हणून विचारात घ्या.
अतिथी ॲक्सेससाठी, ओपन नेटवर्क, सामायिक पासवर्ड आणि लेगसी एन्क्रिप्शन हे वेगवेगळे धोके निर्माण करतात. यापैकी कोणतेही ओळख-आधारित ॲक्सेससारखे प्रति-व्यक्ती रिव्होकेशन प्रदान करत नाही.
Count Kálnoky's Estates guesthouses सारख्या प्रॉपर्टीवर, वारंवार बदलणाऱ्या गेस्ट्समुळे पोर्टल फ्लो, सेशन एक्स्पायरी आणि क्रेडेंशियल रिव्होकेशन या केवळ लाँच सेटिंग्ज न राहता ऑपरेशनल चिंता बनतात.
आयसोलेशनला एक वेळचे कॉन्फिगरेशन कार्य न मानता निरंतर सुरू राहणारी चाचणी माना. ऑथेंटिकेट केलेल्या अतिथी उपकरणावरून स्कॅन करा, अंतर्गत पत्ते आणि सेवांपर्यंत पोहोचणे शक्य नाही याची खात्री करा, आणि फायरवॉल किंवा WLAN मधील बदलांनंतर या तपासण्या पुन्हा करा. हे निकाल कॉन्फिगरेशन रेकॉर्डसह ठेवा, जेणेकरून अपेक्षित असलेले सेपरेशन आणि नेटवर्क प्रत्यक्षात कशाची अनुमती देते याची तुलना करता येईल.
ठिकाणानुसार अतिथी नेटवर्कची उदाहरणे आणि त्यातील त्रुटी
गेस्ट WiFi च्या गरजा ठिकाणानुसार बदलतात, परंतु प्रत्येक डिझाइनमध्ये अभ्यागत आणि इतर वापरकर्ते किंवा डिव्हाइसेस यांच्यात स्पष्ट सीमा असणे आवश्यक असते. VLAN इच्छित वेगळेपण दर्शवते; ट्रॅफिक मर्यादित आहे की नाही हे चाचणीवरून स्पष्ट होते.
हॉटेल. अतिथी प्रॉपर्टी मॅनेजमेंट सिस्टीमच्या खोली पडताळणीसह कॅप्टिव्ह पोर्टलद्वारे साइन इन करू शकतात. खोलीतील टीव्ही, थर्मोस्टॅट्स आणि लीक सेन्सर्स हे की-बाउंड VLANs वर असतात ज्यामध्ये अतिथी ॲक्सेस करू शकत नाहीत. सामायिक केलेला खोलीचा पासवर्ड हा कमकुवत दुवा आहे: अतिथी निघून गेल्यानंतरही तो वापरात राहू शकतो.
विमानतळ किंवा रिटेल. भेटी बहुधा अल्पकालीन असतात, त्यामुळे संकलित केली जाणारी माहिती मर्यादित ठेवून SMS वन-टाइम पासकोड किंवा सोशल साइन-इन ऍक्सेस सोपा ठेवू शकते. ऑक्टोबर 2023 मध्ये, Forbes Advisor च्या प्रवासादरम्यानच्या WiFi वरील सर्वेक्षणानुसार, सर्वेक्षण केलेल्या 59% अमेरिकन हवाई प्रवाशांनी ते विमानतळांवर सार्वजनिक WiFi वापरत असल्याचे सांगितले, तर 39% लोकांनी धोके मान्य केले. एखादे बनावट पोर्टल या ठिकाणाच्या ब्रँडची नक्कल करू शकते का, हा तपासण्याजोगा एक व्यावहारिक धोका आहे.
क्लिनिक किंवा रुग्णालय. अभ्यागत आणि रुग्णांसाठी असा गेस्ट पाथ आवश्यक असतो जो क्लिनिकल सिस्टीम्स किंवा वैद्यकीय उपकरणांपर्यंत पोहोचू शकत नाही. चुकून गेस्ट सेगमेंटशी जोडलेली उपकरणे, तसेच गेस्ट डिव्हाइसेसकडून अंतर्गत ठिकाणांकडे ट्रॅफिकला परवानगी देणारे नियम तपासा.
विद्यापीठ. eduroam सारखा सदस्य ॲक्सेस, अभ्यागत ॲक्सेसपासून वेगळा ठेवा. तात्पुरता उपाय म्हणून सदस्य नेटवर्कवर आणलेला अभ्यागत ती सीमा ओलांडू शकतो.
मल्टीफॅमिली हाउसिंग. रहिवाशांना इमारतीमध्ये त्यांच्यासोबत राहणाऱ्या खाजगी ॲक्सेसची आवश्यकता असते, तर कास्टिंग डिव्हाइसेस त्यांच्या स्वतःच्या ग्रुपमध्येच राहतात. संपूर्ण इमारतीसाठी एकच की असल्यास, रहिवासी निघून गेल्यावर ॲक्सेस नियंत्रित करणे कठीण होते.
विश्वास हा स्पष्ट संवादावरही अवलंबून असतो. SplashAccess च्या सार्वजनिक WiFi सुरक्षा मार्गदर्शिकेनुसार, 18 राज्यांमधील 436 अमेरिकन प्रतिसादकर्त्यांच्या सर्वेक्षणात, 57% लोकांनी सांगितले की त्यांना सार्वजनिक किंवा व्यावसायिक WiFi वापरताना सुरक्षित वाटत नाही, तर केवळ 17% लोकांना सुरक्षित वाटले. पोर्टल कोणती माहिती गोळा करते आणि ती माहिती कधी हटवली जाते हे स्पष्ट करा; केवळ एक आकर्षक लॉगिन स्क्रीन या प्रश्नांची उत्तरे देत नाही.
इव्हेंटची गर्दी अनेकदा काही तासांच्या आत येते, कनेक्ट होते आणि निघून जाते - असा पॅटर्न कालबाह्य होणाऱ्या कॅप्टिव्ह-पोर्टल सेशनसाठी योग्य ठरतो. Texas Old Town मधील व्हेन्यू सुविधांचे पुनरावलोकन करणाऱ्या इव्हेंट ऑपरेटर्ससाठी खरी परीक्षा म्हणजे, ॲक्सेसची गरज संपल्यानंतर कोणतेही शेअर केलेले क्रेडेंशियल चालू न ठेवता सेशन समाप्त होते की नाही ही होय.
क्लायंट आयसोलेशनची चाचणी घेणे का आवश्यक आहे आणि ती कशी करावी
गेस्ट WiFi मधील सर्वात सामान्य गैरसमज म्हणजे गेस्ट VLAN आणि क्लायंट आयसोलेशनचा टिक केलेला बॉक्स नेटवर्क खाजगी असल्याचे दर्शवतो. क्लायंट आयसोलेशन वेगवेगळ्या व्हेंडर्समध्ये प्रमाणित नसते आणि UC रिव्हरसाइड कडून WiFi क्लायंट आयसोलेशनवरील स्वतंत्र संशोधनात असे आढळले की एन्क्रिप्शन, राउटिंग आणि स्विचिंग लेअर्सवरील हल्ल्यांद्वारे ते बायपास केले जाऊ शकते. हे केवळ टिक करण्याचे चेकबॉक्स नसून, चाचणी करण्याचे एक नियंत्रण आहे.
गेस्ट स्वतःच्या बाजूने वेगवेगळ्या प्रकारे सुरक्षितता सांभाळतात. मे 2024 मध्ये, U.S. News & World Report च्या प्रायव्हसी सर्व्हेनुसार, सर्वेक्षण केलेल्या 2,000 अमेरिकन प्रौढांपैकी 37% लोकांनी सार्वजनिक WiFi वर किमान काही वेळा VPN वापरल्याचे सांगितले. VPN ट्रान्झिटमधील ट्रॅफिकचे संरक्षण करते. गेस्ट क्लायंट कोणत्या अंतर्गत होस्ट्सपर्यंत पोहोचू शकतो, यावर त्याचा काहीही परिणाम होत नाही.
| चाचणी | कशी चालवावी | उत्तीर्ण होण्याची अट |
|---|---|---|
| लॅटरल रिचॅबिलिटी | गेस्ट क्लायंटवरून अंतर्गत होस्ट ॲड्रेसेस पिंग करा आणि कनेक्ट करा | कोणत्याही अंतर्गत श्रेणीकडून प्रतिसाद नाही |
| मॅनेजमेंट प्लेन एक्सपोजर | गेस्ट सेगमेंटवरून कंट्रोलर आणि स्विच वेब तसेच SSH पोर्ट्स तपासा | कनेक्शन नाकारले किंवा टाइम आउट झाले |
| गेस्ट-टू-गेस्ट | दोन गेस्ट डिव्हाइसेस कनेक्ट करा आणि त्यांच्यामध्ये स्कॅन करा | पियर्स एकमेकांना अनरिचेबल असणे |
| IPv6 पाथ्स | गेस्ट नेटवर्कवर IPv6 ॲड्रेसेस आणि रूट्स तपासा | अंतर्गत IPv6 प्रीफिक्ससाठी कोणताही रूट नाही |
| DNS वर्तणूक | गेस्ट रिझॉल्व्हरद्वारे अंतर्गत होस्टनेम्सची विचारणा करा | केवळ सार्वजनिक उत्तरे परत मिळतात |
| कॅप्टिव्ह पोर्टल बायपास | साइन इन करण्यापूर्वी इंटरनेट ॲक्सेसचा प्रयत्न करा | लॉगिनपूर्वी केवळ पोर्टल आणि DNS रिचेबल असणे |
| रोमिंग आणि फेलओव्हर | ॲक्सेस पॉईंट्स दरम्यान मूव्ह व्हा आणि गेटवे रीबूट करा | त्यानंतरही आयसोलेशन नियम लागू राहतात |
मल्टीकास्ट आणि mDNS सारखे कास्टिंग प्रोटोकॉल्स स्वतःच्या वेगळ्या तपासणीस पात्र आहेत, कारण काही डिझाईन्स सबनेट्समध्ये सर्व्हिस डिस्कव्हरी लीक करतात आणि रूम 412 मधील गेस्ट 414 मधील टीव्हीवर कास्ट करू लागतो. या चाचण्या एका वेळापत्रकात असायला हव्यात, केवळ लाँचच्या दिवशी नाही: प्रत्येक फायरवॉल बदलानंतर, प्रत्येक ॲक्सेस पॉईंट फर्मवेअर अपग्रेडनंतर आणि दर तिमाहीत किमान एकदा त्या पुन्हा चालवा. प्रत्येक निकालाची नोंद तारीख, फर्मवेअर व्हर्जन आणि शेवटच्या बदलासह ठेवा, जेणेकरून कोणतीही त्रुटी कशामुळे झाली हे शोधून काढता येईल. VLAN स्थळांसाठीचे सेगमेंटेशन या चाचण्या पडताळून पाहतात त्या डिझाइनच्या बाजूचा समावेश करते.
अतिथी VLAN हेतु दर्शवतो. अतिथी लॅपटॉपकडून फाइल सर्व्हरला अयशस्वी झालेला पिंग आयसोलेशन सिद्ध करतो.
या आठवड्यात काय करावे
हार्डवेअरपासून नव्हे, तर लोक आणि डिव्हाइसेसपासून सुरुवात करा. दोन गट डिझाइन ठरवतात: तुम्ही कामावर न ठेवलेले लोक (पाहुणे, कंत्राटदार, रुग्ण, रहिवासी) आणि जे डिव्हाइसेस एकमेकांना कधीही दिसता कामा नयेत (टीव्ही, कॅश काउंटर्स, सेन्सर्स, कुलपे). ॲक्सेस टेबलमधून प्रत्येक गटाला एक मॉडेल नियुक्त करा, मग एअरटाइम मर्यादा कायम ठेवा: दोन किंवा तीन उद्दिष्टपूर्ण SSIDs, आणि उर्वरित काम आयडेंटिटी करेल.
Purple Access याचे तीन नेटवर्क्समध्ये विभाजन करते, गेस्ट्स आणि BYOD साठी Open, कर्मचारी आणि विश्वसनीय युजर्ससाठी Secure, आणि डिव्हाइसेस, भाडेकरू आणि समुदायांसाठी xPSK; यादरम्यान Cloud RADIUS ओळखीच्या आधारे प्रत्येक डिव्हाइसला योग्य नेटवर्क आणि VLAN वर पाठवते. आज काय कनेक्ट होते ते निवडल्यावर प्रत्येक ग्रुप कुठे येतो हे एक प्लॅनर दाखवतो. हेच विभाजन त्याशिवाय इतर ॲक्सेस पॉइंट्सवरही तयार केले जाऊ शकते, आणि दोन्ही परिस्थितीत खालील चाचण्या लागू होतात.
या आठवड्यात, नेटवर्क्सचे आराखडे तयार करा, प्रत्येकाला स्पर्श करणाऱ्या प्रत्येक डिव्हाइसची यादी करा आणि लाइव्ह गेस्ट नेटवर्कवर सात आयसोलेशन चाचण्या चालवा - ज्यामध्ये IPv6 पाथ्स, अंतर्गत DNS उत्तरे, पोर्टल बायपास, मल्टीकास्ट आणि कास्टिंग, आणि रोमिंग किंवा गेटवे रीबूटनंतरचे वर्तन यांचा समावेश आहे. प्रत्येक पास किंवा फेलच्या बाजूला तारीख, फर्मवेअर आवृत्ती आणि सर्वात अलीकडील फायरवॉल बदल नोंदवा.
क्लायंट आयसोलेशनसाठी वेंडरचा चेकबॉक्स म्हणजे अंतिम मंजुरी नाही.
Purple Access या लेखात वर्णन केलेले विभाजन तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉइंट्सवर चालवते: संमती नोंदवलेले गेस्ट पोर्टल, प्रमाणपत्रांवर कर्मचारी, स्वतंत्र कीजवर डिव्हाइसेस, आणि ओळख पडताळणीनुसार प्रत्येक डिव्हाइसला स्वतःच्या VLAN वर ठेवणारे Cloud RADIUS. तुमचे सध्याचे ग्रुप्स तीन नेटवर्क्समध्ये कुठे येतात हे पाहण्यासाठी प्लॅनरपासून सुरुवात करा, त्यानंतर वरील आयसोलेशन चाचण्यांशी परिणामांची पडताळणी करा. तुम्ही तुमचे नेटवर्क मॅप करू शकता आणि Purple Access वर वापरून पाहू शकता.


