
WPA2 Enterprise विरुद्ध Personal: 2026 मध्ये कोणती निवड करावी
Published
WPA2 Enterprise विरूद्ध Personal मार्गदर्शनासाठी शोधा आणि तुम्हाला डझनभर फॉरमॅट्समध्ये तोच सारांश मिळेल: Personal म्हणजे एक शेअर केलेला पासवर्ड आणि म्हणून असुरक्षित, Enterprise 802.1X वापरते आणि म्हणून सुरक्षित, म्हणून स्थलांतर करा. ती मांडणी सुटसुटीत आहे, आणि सामान्य वापरामध्ये ती चुकीची आहे.
दोन्ही मोड्स एकाच सिफरद्वारे ट्रॅफिक सुरक्षित करतात. WPA2 पर्सनल आणि एंटरप्राइझ दोन्हीमध्ये AES-CCMP वापरतो, आणि फोर-वे हँडशेक दोन्ही प्रकारे प्रति-सेशन की मिळवतो. फरक एवढाच आहे की क्रेडेंशियल कसे जारी केले जाते आणि जेव्हा एखाद्याचे काम थांबवावे लागते तेव्हा तुम्हाला काय करावे लागेल. तो एक ऑपरेशनल प्रश्न आहे ज्याचा खर्च तुम्ही कर्मचाऱ्यांचे तास आणि सपोर्ट तिकिटांमध्ये मोजू शकता, स्लाईडवर प्रिंट करता येणारा सुरक्षितता दर्जा नाही.
एखादी टीम RADIUS इन्फ्रास्ट्रक्चरवर लाखो रुपये खर्च करू शकते आणि तरीही ऑडिटमध्ये अपयशी ठरू शकते, कारण त्यांचे क्लायंट कोणतेही सर्व्हर प्रमाणपत्र स्वीकारण्यासाठी कॉन्फिगर केलेले होते. नऊ लोकांचे कार्यालय कोणत्याही घटनेशिवाय चार वर्षे एकच प्री-शेअर्ड की वापरू शकते, कारण कोणीही कंपनी सोडली नाही आणि ती कोणाशीही शेअर केली नाही. तुमची ॲक्सेस लिस्ट किती वेळा बदलते त्यानुसार योग्य मोड निवडा आणि मग तुम्ही निवडलेला मोड योग्य प्रकारे चालवा.
अनुक्रमणिका
- WPA2 Enterprise आणि Personal ची समोरासमोर तुलना
- प्रत्येक मोड डिव्हाइसचे ऑथेंटिकेशन कसे करतो
- कर्मचारी नोकरी सोडतात तेव्हा की (key) व्यवस्थापन आणि ॲक्सेस रद्द करणे
- सुरक्षेतील तडजोडी ज्यांच्याकडे तुलना करताना अनेकदा दुर्लक्ष होते
- डिप्लॉयमेंटचे प्रयत्न, पायाभूत सुविधा आणि खर्च
- Enterprise लॉगिन अयशस्वी होण्याचे ट्रबलशूटिंग
- हॉटेल्स, मल्टि-साइट आणि लहान कार्यालयांसाठी कोणता मोड योग्य आहे
- नेटवर्क बदलण्यापूर्वी डिझाइनची खात्री करा
WPA2 enterprise आणि Personal समोरासमोर तुलना
प्रथम निष्कर्ष. WPA2-Personal हा केवळ तेव्हाच योग्य डिफॉल्ट पर्याय आहे जेव्हा एखादा विश्वासू गट एकच की शेअर करतो आणि त्या गटातून जवळजवळ कोणीही बाहेर पडत नाही. WPA2-Enterprise हा त्या क्षणी योग्य पर्याय ठरतो जेव्हा प्रत्येक व्यक्तीला किंवा प्रत्येक डिव्हाइसला स्वतःहून बंद करता येईल अशा अकाउंटची आवश्यकता असते.
इतर सर्व गोष्टी क्रेडेंशियल लाइफसायकलच्या त्या एकाच सत्यावरून पुढे येतात, म्हणूनच खालील तक्ता प्रोटोकॉलच्या क्षुल्लक गोष्टींऐवजी त्याभोवती आयोजित केला गेला आहे.
WPA2-Personal विरूद्ध WPA2-Enterprise एका दृष्टीक्षेपात
| निकष | WPA2-Personal | WPA2-Enterprise |
|---|---|---|
| क्लायंट कसे प्रमाणीकरण (authenticate) करतात | शेअर केलेली प्री-शेअर्ड की (PSK) | EAP पद्धतीसह IEEE 802.1X |
| प्रत्येक वापरकर्त्याकडे असलेले क्रेडेंशियल | प्रत्येकाद्वारे शेअर केलेला एक पासवर्ड | वैयक्तिक युझरनेम आणि पासवर्ड किंवा क्लायंट सर्टिफिकेट |
| प्रमाणीकरण (Authentication) सर्व्हर | आवश्यक नाही | आवश्यक, सहसा RADIUS सर्व्हर |
| एका वापरकर्त्याला काढून टाकणे | प्रत्येक डिव्हाइसवर पासवर्ड बदला | केवळ ते खाते अक्षम (disable) करा किंवा ते सर्टिफिकेट रद्द (revoke) करा |
| डेटा एन्क्रिप्शन | AES-CCMP | AES-CCMP |
| वैशिष्ट्यपूर्ण वापर (Typical fit) | घरे, लहान कार्यालये, अल्पकालीन कार्यक्रम | एकाधिक-वापरकर्ता (multi-user), एकाधिक-साइट (multi-site) आणि व्यवस्थापित-डिव्हाइस (managed-device) नेटवर्क्स |
एन्क्रिप्शनची ओळ दोनदा वाचा, कारण शेअर केलेला सायफर हा असा भाग आहे जिथे बहुतांश तुलना अस्पष्ट होतात. Enterprise कडे वळल्याने तुम्हाला बल्क एन्क्रिप्शनमध्ये काहीही अतिरिक्त मिळत नाही. डेटा-संरक्षण यंत्रणा दोन्ही मोड्समध्ये एकसारखीच असते, आणि दोन्ही प्रकारे WPA2 ने WPA च्या जुन्या TKIP ची जागा घेतली आहे. हे अपग्रेड पूर्णपणे क्रेडेंशियल जारी करणे आणि क्रेडेंशियल काढून टाकणे यामध्येच आहे.
दोन ओळी बहुतांश प्रोजेक्ट्सचा निर्णय घेतात: क्रेडेंशियल रो आणि रिमूव्हल रो. तुम्ही काहीही खरेदी करण्यापूर्वी त्या दोघांचा योग्य खर्च मोजा, कारण उर्वरित तक्ता हा कॉन्फिगरेशन तपशील आहे जो तुम्ही एका दुपारमध्ये दुरुस्त करू शकता.
तुमच्या स्वतःच्या नेटवर्कशी याची तुलना करण्यासाठी, दोन गोष्टींची मोजणी करा. आज किती लोक किंवा डिव्हाइसेसकडे एक की आहे आणि ती संख्या किती वेळा बदलते. एकच टीम, अनेक वर्षांसाठी स्थिर, कोणतेही कंत्राटदार नाहीत? Personal मोड चांगला काम करतो आणि त्यासाठी कोणालाही स्पष्टीकरण देण्याची गरज नाही. एकापेक्षा जास्त टीम्स किंवा नियमितपणे कर्मचारी बदलत असल्यास, शेअर केलेली की ती टाळत असलेल्या सर्व्हरपेक्षा अधिक महाग ठरू लागते.
प्रत्येक मोड डिव्हाइस कसे ऑथेंटिकेट करतो
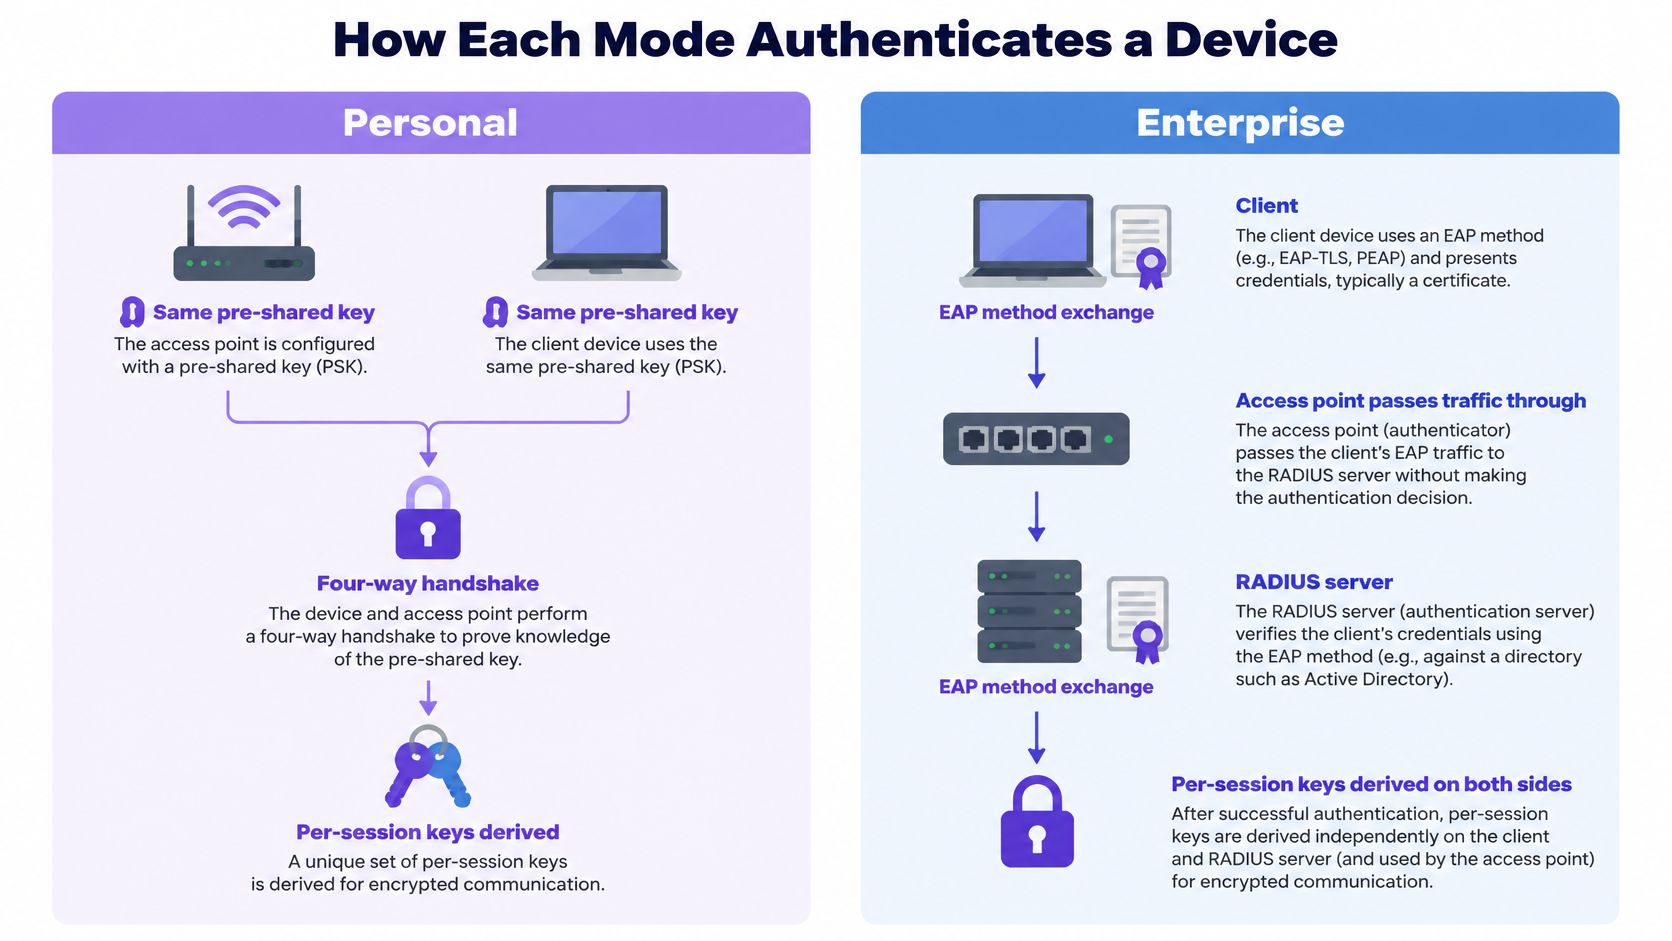
WPA2-Personal मध्ये, ॲक्सेस पॉइंट आणि प्रत्येक क्लायंटकडे एकच प्री-शेअर्ड की असते. जेव्हा एखादे डिव्हाइस कनेक्ट होते, तेव्हा फोर-वे हँडशेक त्या कीला नेटवर्क नावाशी जोडून सेशन कीइंग मटेरियल तयार करतो. यात कोणताही सर्व्हर समाविष्ट नसतो, म्हणूनच घरगुती राउटर ब्राउझर टॅबमध्ये कॉन्फिगर केला जाऊ शकतो आणि म्हणूनच कॅफे पावतीसोबत पासवर्ड देऊ शकते.
WPA2-Enterprise क्लायंटवरून शेअर केलेले सीक्रेट काढून घेते. क्लायंट Extensible Authentication Protocol (EAP) पद्धतीचा वापर करून IEEE 802.1X द्वारे प्रमाणीकरण करतो आणि ॲक्सेस पॉईंट हे देवाणघेवाण RADIUS सर्व्हरकडे रिले करतो, जो डिरेक्टरीनुसार ओळख तपासतो आणि स्वीकृती किंवा नकार देतो. त्यानंतर प्रति कनेक्शन सेशन कीज तयार केल्या जातात. एकाच SSID वरील दोन सहकारी पासवर्डवरून तयार केलेली कीईंग सामग्री कधीही शेअर करत नाहीत.
हे दोन्ही फ्लो अशा प्रकारे शेजारी शेजारी दिसतात, ज्यामध्ये सर्व्हर फक्त Enterprise लेनमध्ये असतो.
EAP पद्धत ठरवते की तुम्हाला प्रत्यक्षात किती सुरक्षा मिळते
Enterprise मोड हा एकच प्रोटोकॉल नाही. तुम्ही कॉन्फिगर केलेल्या कोणत्याही EAP पद्धतीभोवतीचे हे एक रॅपर आहे आणि ती पद्धत क्लायंटकडे काय आहे आणि चोरी झालेला पासवर्ड आत येऊ शकतो की नाही हे ठरवते.
WPA2-Enterprise सोबत वापरल्या जाणाऱ्या EAP पद्धती
| EAP पद्धत | क्लायंट क्रेडेंशियल | सर्व्हर सर्टिफिकेट | सामान्य सुसंगतता |
|---|---|---|---|
| EAP-TLS | MDM द्वारे जारी केलेले क्लायंट सर्टिफिकेट | आवश्यक आणि प्रमाणित केले जाणे आवश्यक आहे | मॅनेज केलेले लॅपटॉप आणि फोन |
| PEAP-MSCHAPv2 | TLS टनेल अंतर्गत युजरनेम आणि पासवर्ड | आवश्यक आणि प्रमाणित केले जाणे आवश्यक आहे | डिरेक्टरी खाती असलेले कर्मचारी |
| EAP-TTLS | TLS टनेल अंतर्गत युजरनेम आणि पासवर्ड | आवश्यक आणि प्रमाणित केले जाणे आवश्यक आहे | मिश्र किंवा लेगसी डिरेक्टरीज |
EAP-TLS हा या तिन्हींपैकी एकमेव असा पर्याय आहे ज्यामध्ये फिशिंग करण्यासाठी कोणताही पासवर्ड नसतो, म्हणूनच मॅनेज्ड डिव्हाइस फ्लीट्स यावर प्रमाणीकरण करतात. MDM कडून SCEP द्वारे प्रमाणपत्रे मिळतात, ज्यामुळे नियमांचे पालन न करणारे डिव्हाइस तंत्रज्ञाने प्रत्यक्ष हाताळणी न करताही त्याचे क्रेडेंशियल गमावते. आमचे Secure नेटवर्क हे तुमच्या MDM द्वारे वितरीत केलेल्या EAP-TLS प्रमाणपत्रांचा वापर करून, प्रत्येक विश्वासू वापरकर्त्यासाठी एक पासवर्डलेस WPA-Enterprise SSID आहे.
कनेक्ट होण्याचा क्रम, एकामागोमाग एक
- असोसिएशन. डिव्हाइस SSID मध्ये सामील होते आणि ॲक्सेस पॉइंट एक नियंत्रित पोर्ट उघडतो जो केवळ EAP ट्रॅफिक पाठवतो.
- EAP एक्सचेंज. क्लायंट आणि RADIUS सर्व्हर पद्धतीची बोलणी करतात आणि ॲक्सेस पॉइंटद्वारे ओळख सिद्ध करतात, जो क्रिप्टोग्राफीच्या बाहेर राहतो.
- Access-accept. RADIUS डिरेक्टरीविरुद्ध क्रेडेंशियल तपासतो आणि परिणामासह कोणतेही ॲट्रिब्युट्स परत करतो, जसे की VLAN.
- की डिलिव्हरी. दोन्ही बाजू प्रति-सेशन की मिळवतात आणि नियंत्रित पोर्ट उघडतो.
- VLAN असाइनमेंट. ॲक्सेस पॉइंट परत केलेले ॲट्रिब्युट लागू करतो, जेणेकरून हाउसकीपर स्टाफ सेगमेंटवर जातो आणि टिल त्याच्या स्वतःच्या सेगमेंटवर जातो.
तुम्हाला फ्रेम-स्तरीय तपशील हवा असल्यास, 802.1X ऑथेंटिकेशन काय करते यामध्ये पोर्ट स्टेट्स आणि ऑथेंटिकेटरची भूमिका स्पष्ट केली आहे.
अयशस्वी होणाऱ्या कोणत्याही डिव्हाइसवर दोन गोष्टी तपासा: प्रोफाइलमध्ये कॉन्फिगर केलेली EAP पद्धत आणि ते सर्व्हर सर्टिफिकेट प्रमाणित करते की नाही. हे दोन सेटिंग्स बहुतांश एंटरप्राइझ कनेक्शनच्या समस्यांसाठी कारणीभूत असतात. ज्या डिव्हाइसेसवर सप्लिकंट अजिबात चालवता येत नाही, जसे की सेन्सर्स आणि जुने वेंडिंग हार्डवेअर, ती वेगळ्या सेगमेंटवर असायला हवीत; ते फ्लीट्स कसे वायर केले जातात यासाठी वेंडिंग टेलिमेट्री कनेक्शन्स एक्सप्लोर करा, नंतर त्यांना कधीही पूर्ण न होणाऱ्या एंटरप्राइझ प्रोफाइलऐवजी प्रति-डिव्हाइस की जारी करा.
कर्मचारी नोकरी सोडतात तेव्हा की मॅनेजमेंट आणि ॲक्सेस रद्द करणे
एका 40 खोल्यांचे हॉटेल बारा कर्मचाऱ्यांना WiFi पासवर्ड देते: फ्रंट डेस्क, हाउसकीपिंग लीड्स, मेंटेनन्स, दोन मॅनेजर्स. एक जण शुक्रवारी राजीनामा देतो. WPA2-Personal मध्ये हा राजीनामा एक प्रकल्प बनतो: की बदला, नंतर एकाच मेंटेनन्स विंडोमध्ये प्रत्येक कर्मचाऱ्याच्या फोन, टॅबलेट, टिल आणि डोअर रीडरवर ती पुन्हा प्रविष्ट करा. एखादे डिव्हाइस राहिले तर ते शिफ्टच्या मध्यभागी डिस्कनेक्ट होते. मूळ मुद्दा लक्षात आला नाही, तर शनिवारचा दिवस व्यवस्थित चालत असलेल्या हार्डवेअरमध्ये नवीन पासवर्ड टाईप करण्यात जातो.
WPA2-Enterprise त्याच शुक्रवारला एका डिरेक्टरी ॲक्शनमध्ये रूपांतरित करते. अकाउंट डिसेबल करा किंवा सर्टिफिकेट रिव्होक करा, आणि पुढील असोसिएशनच्या प्रयत्नाला Access-Reject मिळेल. युझरसाठी ही WiFi ची समस्या वाटते. तुमच्यासाठी हे नियंत्रण आपले काम करत असते.
Personal मोडमध्ये रिव्होकेशन हा एक मोठा प्रोजेक्ट असतो. Enterprise मोडमध्ये रिव्होकेशन हा एक चेकबॉक्स असतो.
फरक रचनेमध्ये आहे. Personal मोड एकच सिक्रेट शेअर करतो, त्यामुळे ते रिव्होक करणे म्हणजे प्रत्येकासाठी ते रोटेट करणे होय. Enterprise मोड प्रत्येक युझर किंवा डिव्हाइसला त्याचे स्वतःचे क्रेडेन्शियल आणि त्याचे स्वतःचे की मटेरियल देतो, आणि हेच ते वैशिष्ट्य आहे जे वैयक्तिक रीमूव्हल सुलभ व स्वस्त करते.
मजबूत सुरक्षा नेटवर्क्सवरील NIST चे मार्गदर्शन अशा ठिकाणी 802.1X/EAP चा वापर करून IEEE 802.11i सुरक्षा नेटवर्क्सची शिफारस करते जिथे केंद्रीकृत ओळख व्यवस्थापन आणि अधिक मजबूत प्रशासकीय नियंत्रण आवश्यक असते, आणि ते शेअर केलेल्या सीक्रेटच्या जीवनचक्रातील समस्येचा स्पष्टपणे उल्लेख करते: पासवर्ड बदलणे म्हणजे प्रत्येक कायदेशीर डिव्हाइस अपडेट करणे.
पेमेंट कार्डचे नियमही याच दिशेने घेऊन जातात. PCI DSS v4.0.1 Req 2.3.2 नुसार, वायरलेस कीज ज्यांना माहीत आहेत अशी कोणतीही व्यक्ती सोडून गेल्यावर त्या बदलणे आवश्यक असते, जे शेअर केलेल्या कीमुळे अव्यवहार्य बनते. तुम्ही शेअर केलेल्या कीचे पालन करू शकता. पण तुम्हाला ते मध्यरात्री, प्रत्येक डिव्हाइसवर करावे लागेल, आणि तरीही एखादे डिव्हाइस तुमच्याकडून निसटेलच.
Purple ॲक्सेस तीन SSIDs वर प्रमाणीकरण करून शेअर केलेला पासवर्ड काढून टाकतो: अतिथींसाठी खुला, कर्मचाऱ्यांसाठी सुरक्षित आणि वस्तू, भाडेकरू आणि समुदायांसाठी xPSK. प्रत्येक अतिथी, कर्मचारी आणि डिव्हाइस स्वतःच्या ओळखीवर किंवा की वर अवलंबून असते. रूममधील टीव्ही, थर्मोस्टॅट्स आणि टिल्स वायरलेस पद्धतीने xPSK SSID वर की-बाउंड VLANs सह कनेक्ट होतात जे अतिथींना कधीही दिसत नाहीत, त्यामुळे इतर सर्व चालू असताना बाहेर पडलेली एक की रद्द केली जाऊ शकते. कर्मचारी क्रेडेंशियल्स जारी करणे आणि रद्द करण्याचा मार्ग सर्टिफिकेट-आधारित WiFi ऑथेंटिकेशन मध्ये समाविष्ट आहे.
तीन प्रश्न खरा खर्च उघड करतात. की कोणाकडे आहे? ती किती डिव्हाइसेसकडे आहे? कोणाच्याही लक्षात नसलेले डिव्हाइस धरून, सुरुवातीपासून शेवटपर्यंत पूर्ण री-की करण्यासाठी किती वेळ लागेल? तिसऱ्या प्रश्नाचे उत्तर जर तासांमध्ये मोजले जात असेल, तर नोकरी सोडणारी चौथी व्यक्ती अशी असेल जिच्यासाठी तुम्ही री-की करणारच नाही.
तुलना करताना बहुतांश वेळा दुर्लक्षित होणारे सुरक्षेबाबतचे ट्रेड-ऑफ
कॉन्फिगरेशन पृष्ठावर 802.1X दिसत असल्याने एंटरप्राइझ मोड सुरक्षित होत नाही. जेव्हा EAP पद्धत, प्रमाणपत्र प्रमाणीकरण, ओळख निर्देशिका आणि त्यामागील जीवनचक्र प्रक्रिया हे सर्व योग्य प्रकारे चालवले जातात तेव्हाच ते सुरक्षित होते. यापैकी एकही घटक काढून टाका आणि तुम्ही स्वस्त नेटवर्कसारखीच शेअर्ड-सिक्रेटची नाजूकता असलेले एक महागडे नेटवर्क तयार कराल.
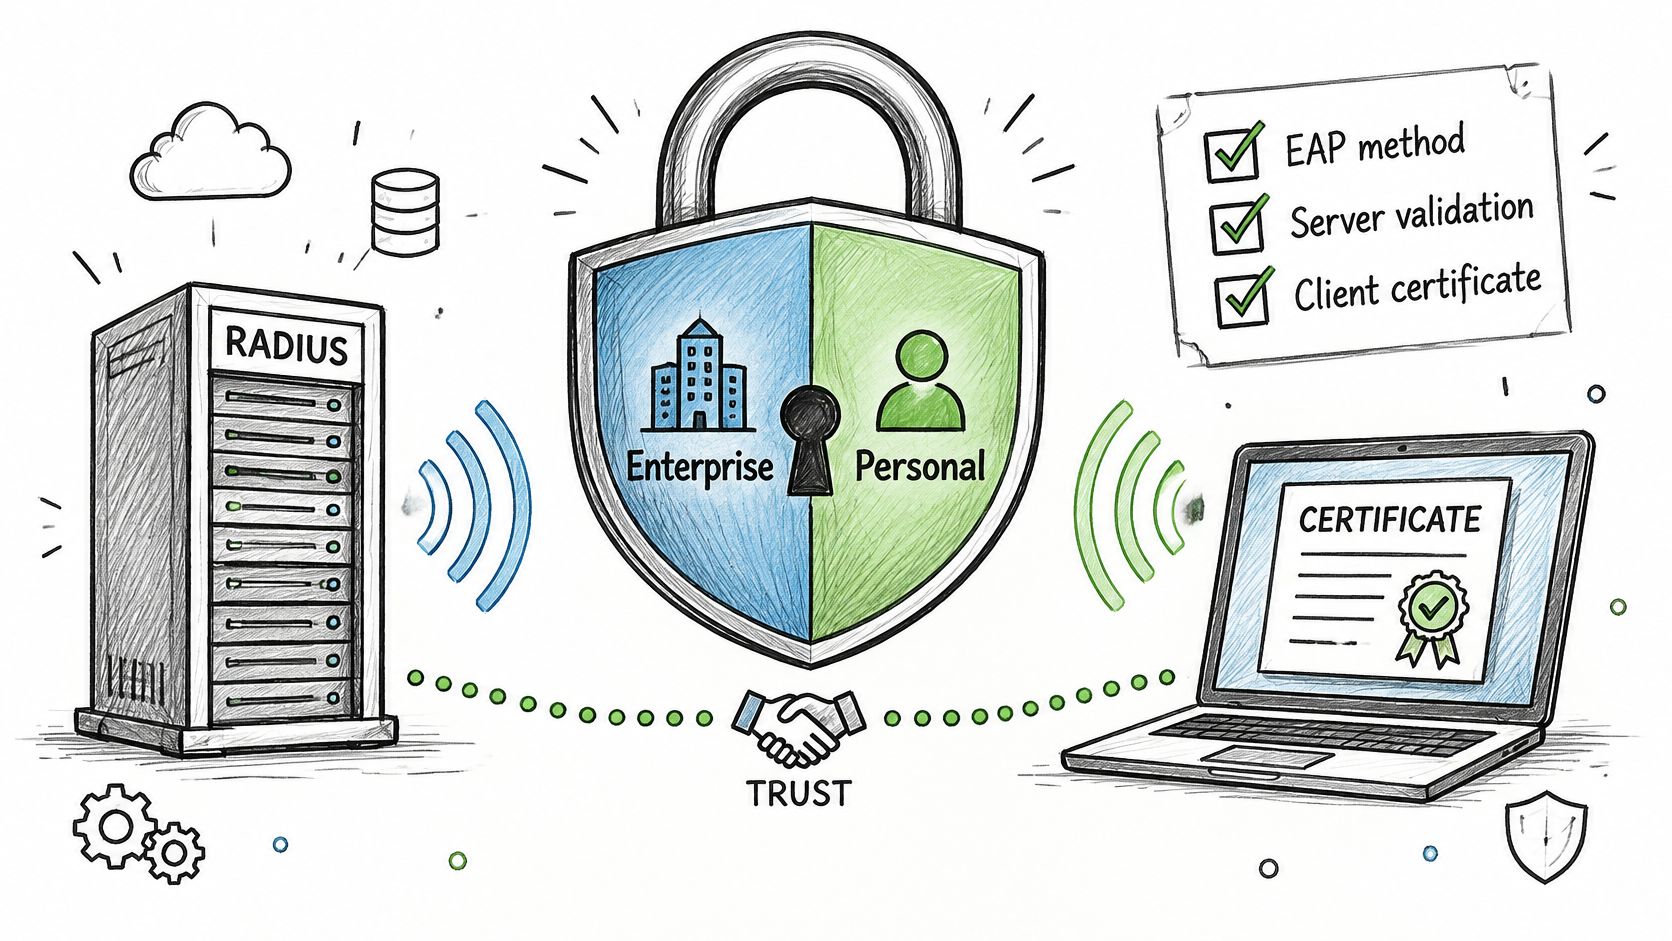
व्हेंडरच्या दस्तऐवजाचा विचार करता Huawei WPA3 एंटरप्राइझ दस्तऐवजीकरण याबद्दल कमालीचे स्पष्ट आहे. त्यात नमूद केले आहे की केवळ 802.1X वापरल्यामुळे WPA2-Enterprise आपोआप सुरक्षित होत नाही, तर सुरक्षा ही EAP पद्धत, प्रमाणपत्र प्रमाणीकरण, ओळख पायाभूत सुविधा आणि जीवनचक्र प्रक्रियांवर अवलंबून असते; तसेच खराब प्रमाणीकृत सर्व्हर प्रमाणपत्रे, मजबूत क्रेडेंशियल नियंत्रणांशिवाय पासवर्ड-आधारित EAP, व्यवस्थापित नसलेले सप्लिकंट्स (supplicants) किंवा अनुपलब्ध ऑथेंटिकेशन सेवा यामुळे नेटवर्क आउटेज येऊ शकतात किंवा क्रेडेंशियल चोरीला जाऊ शकतात.
या चार परिस्थितींमध्ये Enterprise एका नीटनेटक्या Personal नेटवर्कपेक्षा कमकुवत ठरते:
- कोणतेही सर्टिफिकेट स्वीकारणारे क्लायंट. जे काही सादर केले जाईल त्यावर विश्वास ठेवण्यासाठी कॉन्फिगर केलेला लॅपटॉप त्याचे क्रेडेंशियल्स एखाद्या संशयास्पद ॲक्सेस पॉइंटकडे सोपवेल. सर्व्हर सर्टिफिकेट तपासणी हेच संरक्षण आहे, आणि लॉगिन "दुरुस्त" करण्यासाठी लोक सर्वात आधी हीच सेटिंग अक्षम (disable) करतात.
- क्रेडेंशियल नियंत्रणांशिवाय पासवर्ड-आधारित EAP. शेअर केलेल्या स्थानिक खात्यावर PEAP-MSCHAPv2, जे कधीही बदलले जात नाही, ते अतिरिक्त पायऱ्या आणि टनेल असलेला शेअर केलेला पासवर्डच आहे.
- अव्यवस्थापित (Unmanaged) सप्लिकंट्स. जुने फोन आणि विसरलेले टॅब्लेट्स ज्यांचे 802.1X स्टॅक्स कालबाह्य झाले आहेत, ते सपोर्ट तिकिटे निर्माण करतात आणि पॉलिसीमधून वगळले जातात, ज्यामुळे एखादे कॅश काउंटर (till) शेवटी गेस्ट नेटवर्कवर जाते.
- एकच RADIUS सर्व्हिस. ती बंद पडल्यास, प्रत्येक वापरकर्ता एकाच वेळी अयशस्वी होतो, ज्यामध्ये पूर्वी फक्त पासवर्ड टाईप करू शकणाऱ्यांचाही समावेश असतो.
यातील प्रत्येक घटक एका विशिष्ट पद्धतीने अपयशी ठरतो आणि प्रत्येकावर एका दुपारमध्ये पूर्ण करता येण्याजोगा तोडगा उपलब्ध आहे: तुम्ही पुश केलेल्या प्रोफाइलमध्ये सर्व्हर सर्टिफिकेट व्हॅलिडेशन सक्तीचे करा, शेअर केलेले लोकल अकाउंट बंद करा, व्यवस्थापनाबाहेरील डिव्हाइसेस व्यवस्थापनाखाली आणा किंवा त्यांचे विभाजन करा, आणि ऑथेंटिकेशन सर्व्हिसला बॅकअप द्या जेणेकरून एका आउटेजमुळे साइट थांबणार नाही.
Enterprise केवळ तेव्हाच अधिक सुरक्षित असते जेव्हा त्याचे सर्टिफिकेट्स, डिरेक्टरी आणि RADIUS सर्व्हिस स्वतः WiFi इतक्याच काळजीपूर्वक चालवल्या जातात.
त्या कामाचा प्रामाणिक युक्तिवाद उलट दिशेने जातो. सर्टिफिकेट-आधारित ऑथेंटिकेशन बाकीच्यांना स्पर्श न करता एका वापरकर्त्यास किंवा एका डिव्हाइसचा ॲक्सेस रद्द करते आणि कोणी, कोणत्या डिव्हाइसवरून, कोणत्या वेळी कनेक्ट केले याची लॉग नोंद तयार करते. शेअर केलेली की यापैकी काहीही देत नाही, त्यामुळे ज्या दिवशी कोणी कंपनी सोडते, त्या दिवशी तुम्हाला पुन्हा की बदलण्याचे काम आणि ते अजूनही कशावर ॲक्सेस मिळवू शकतात याबद्दलची अनिश्चितता या दोन्ही गोष्टींचा सामना करावा लागतो.
WPA3 या तुलनेची Personal बाजू बदलते. हे PSK हँडशेकऐवजी SAE चा वापर करते, जे कमकुवत शेअर्ड की क्रॅक करण्यायोग्य बनवणाऱ्या ऑफलाइन डिक्शनरी हल्ल्यांना प्रतिबंध करते. ट्रँझिशन मोड प्रत्येक गोष्टीचे निराकरण करत नाही: काही जुनी आणि अप्रमाणित डिव्हाइसेस यासह विश्वासार्हपणे काम करत नाहीत. WiFi Alliance चे सुरक्षा मार्गदर्शन 31 डिसेंबर 2027 नंतर नवीन नेटवर्क्ससाठी केवळ-WPA3-Personal डिफॉल्ट्सची शिफारस करते, त्यामुळे त्या तारखेचा तुमच्या हार्डवेअर रिफ्रेश सायकलसाठी नियोजन क्षितिज म्हणून विचार करा. जेव्हा ट्रँझिशन मोड एखाद्या डिव्हाइसला विस्कळीत करतो, तेव्हा विस्कळीत झालेले डिव्हाइस आणि असुरक्षित अपवाद एकत्र ठेवण्याचा मोह होतो. त्याऐवजी ती डिव्हाइसेस त्यांच्या स्वतःच्या सेगमेंटवर ठेवा आणि उर्वरित नेटवर्क पुढे चालू द्या.
डिप्लॉयमेंटचे प्रयत्न, इन्फ्रास्ट्रक्चर आणि खर्च
Personal मोडचे इन्फ्रास्ट्रक्चर हा एक ॲक्सेस पॉइंट असतो जो आधीच तुमच्या मालकीचा असतो. त्याचा खरा खर्च रोटेशनचा आहे: नवीन की घेऊन इमारतीत फिरण्यात घालवलेले तास, आणि प्रत्येक वेळी सूचीमधून वगळली जाणारी डिव्हाइसेस.
Enterprise मोडसाठी 802.1X-सक्षम ॲक्सेस पॉइंट, एका अपयशामुळे नेटवर्क थांबू नये म्हणून सेकंडरी सर्व्हरसह एक RADIUS सर्व्हिस, एक सर्टिफिकेट ॲथॉरिटी आणि क्लायंट सर्टिफिकेट्स जारी करण्याची तसेच रिन्यू करण्याची एक प्रक्रिया आवश्यक असते. हे शेवटचे दोन टप्पे असे आहेत जिथे प्रकल्प अडखळतात, कारण सर्टिफिकेट्स एका विशिष्ट तारखेला एक्स्पायर होतात आणि कॅलेंडरची जबाबदारी कोणाकडेच नसते.
हा त्याचा खरा खर्च आहे. हे मुख्यतः स्वयंचलित देखील करता येण्याजोगे आहे. Purple Access हे Microsoft Intune, Jamf Pro, JumpCloud, Kandji, Hexnode, Iru आणि Addigy कडील EAP-TLS प्रमाणपत्रांना सपोर्ट करते, जे SCEP द्वारे वितरीत केले जातात, ज्याचे सेटअप प्रति प्लॅटफॉर्म एकदा फक्त पाच ते दहा मिनिटे घेते. त्यानंतर, कर्मचारी फोन मॅन्युअली कॉन्फिगर करत नाहीत; MDM प्रोफाईल पुश करते आणि नवीन कर्मचारी त्यांच्या पहिल्या कॉफीपूर्वी नेटवर्कवर कनेक्ट होतो.
कागदावर प्रत्यक्ष करून पाहण्यासारखी एक तुलना
समजा एखाद्या साइटवर शेअर केलेल्या की असलेली बारा डिव्हाइसेस आहेत आणि वर्षाला सहा जण नोकरी सोडतात. प्रत्येक री-कीचा प्रभाव सर्व बारा डिव्हाइसेसवर पडतो, म्हणजेच कामाची जुळवाजुळव, सुटलेली डिव्हाइसेस आणि गडबडीच्या सकाळी लॉक आऊट झालेल्या लोकांचे हेल्पडेस्क कॉल्स मोजण्यापूर्वीच, दरवर्षी 72 डिव्हाइस टचेस होतात.
आता या जमाखर्चाची Enterprise बाजू: RADIUS होस्टिंग, सेकंडरी सर्व्हर, सर्टिफिकेट ॲथॉरिटीची देखभाल, रिन्युअलचे काम आणि अधूनमधून प्रोफाईल रीबिल्ट करावी लागणारा सप्लिकंट. हा एक मोठा स्थिर खर्च आणि खूपच कमी मार्जिनल खर्च आहे. सहा रिव्होकेशन्स ही फक्त सहा क्लिक्सची बाब बनते.
Capture, Secure आणि xPSK नेटवर्क्सचे दर प्रति ॲक्सेस पॉइंट प्रति वर्ष असे आकारले जातात, ज्यामध्ये पाहुणे, कर्मचारी आणि डिव्हाइसेस समाविष्ट आहेत, त्यामुळे व्यावसायिक तुलना प्रति वापरकर्त्याऐवजी प्रति ॲक्सेस पॉइंटनुसार होते. हंगामी कर्मचाऱ्यांची संख्या असलेल्या हॉटेलसाठी ही बाब महत्त्वाची आहे: वापरकर्ता-आधारित किंमत आकारणी अशा ठिकाणांवर भार टाकते ज्यांना ओळख-आधारित ॲक्सेसची सर्वाधिक गरज असते.
लायसन्सच्या किमतीची नव्हे, तर मालकीच्या एकूण खर्चाची (total cost of ownership) तुलना करा. हे काम करणाऱ्या लोकांचे तास समाविष्ट करा, ज्यामध्ये रात्री 11 वाजता ते अयोग्यरीत्या करणाऱ्या लोकांचाही समावेश आहे. त्यानंतर बहुतेक वास्तविक डिप्लॉयमेंट्स निश्चित करणारी चाचणी लागू करा.
साधारण नियम: जेव्हा शेअर केलेली की वर्षातून दोनपेक्षा जास्त वेळा बदलण्याची आवश्यकता असते किंवा एकापेक्षा जास्त टीम्स त्याचा ॲक्सेस शेअर करतात, तेव्हा Enterprise वर जा.
enterprise लॉगिन त्रुटींचे ट्रबलशूटिंग करणे
Enterprise मधील त्रुटी क्वचितच रेडिओशी संबंधित असतात. त्या क्रेडेंशियल्स, सर्टिफिकेट्स आणि ॲट्रिब्यूट्सबद्दल असतात आणि प्रत्येकाचे एक वेगळे सिग्नेचर असते.
WPA2-Enterprise लॉगिनची लक्षणे, कारणे आणि उपाय
| लक्षण | संभाव्य कारण | उपाय |
|---|---|---|
| पासवर्ड बदलल्यानंतर ऑथेंटिकेशन अयशस्वी होते | डिव्हाइसमध्ये अद्याप जुने सेव्ह केलेले क्रेडेंशियल असते | सेव्ह केलेले प्रोफाइल काढून टाका आणि पुन्हा कनेक्ट करा |
| कनेक्ट करताना सर्टिफिकेट चेतावणी येते | सर्व्हर सर्टिफिकेट विश्वसनीय नाही किंवा सर्व्हरचे नाव तपासलेले नाही | योग्य CA इन्स्टॉल करा आणि प्रमाणित करण्यासाठी सर्व्हर नाव सेट करा |
| कनेक्ट होते परंतु कोणताही IP अॅड्रेस मिळत नाही | डिरेक्टरी ग्रुपसाठी VLAN अॅट्रिब्यूट गहाळ आहे किंवा चुकीचे आहे | RADIUS मधील ग्रुप-टू-VLAN मॅपिंग दुरुस्त करा |
| फक्त काही डिव्हाइसेस अयशस्वी होतात | सप्लिकंटमध्ये कॉन्फिगर केलेली EAP पद्धत नसते | OS अपडेट करा किंवा प्रोफाइल समर्थित पद्धतीवर स्विच करा |
| एका ठरावीक तारखेनंतर लॉगिन थांबते | क्लायंट सर्टिफिकेट एक्स्पायर झाले आहे | एक्स्पायरीपूर्वी MDM द्वारे सर्टिफिकेट पुन्हा एनरोल करा |
| सर्व युजर्स एकाच वेळी अयशस्वी होतात | RADIUS सर्व्हरशी संपर्क होत नाही | प्राथमिक सर्व्हर पुनर्संचयित करा किंवा दुय्यम सर्व्हरवर फेलओव्हर करा |
तपासण्या क्रमाने करा, कारण अंदाज लावण्याचा खर्च लॉग वाचण्यापेक्षा जास्त असतो.
- RADIUS सर्व्हरपर्यंत पोहोचा. तो सुरू आहे आणि failover प्रतिसाद देत आहे याची खात्री करा. ping आणि ज्ञात-चांगल्या (known-good) खात्यावरून चाचणी प्रमाणीकरण (authentication) करून एका मिनिटात हे निश्चित करता येते.
- क्रेडेंशियल तपासा. क्लायंट सर्टिफिकेट कालबाह्य झाले आहे का, रद्द (revoke) झाले आहे का, किंवा डिरेक्टरीमध्ये खाते अक्षम (disable) केले गेले आहे का? रिव्होकेशन याद्या आणि डिरेक्टरी लॉग्स कोणत्याही क्लायंट-साइड टूलपेक्षा अधिक वेगाने याचे उत्तर देतात.
- सर्व्हर सर्टिफिकेट विश्वसनीय असल्याची खात्री करा. क्लायंटने जारी करणार्या CA वर विश्वास ठेवला पाहिजे आणि योग्य सर्व्हर नाव प्रमाणित (validate) केले पाहिजे. कशाचेही प्रमाणीकरण न करणारे प्रोफाइल कोणत्याही गोष्टीशी कनेक्ट होते.
- ग्रुपला VLAN वर मॅप करा. लॉगिन यशस्वी झाले परंतु डिव्हाइसला ॲड्रेस मिळाला नाही, तर RADIUS ने असे ॲट्रिब्यूट परत केले जे ॲक्सेस पॉइंट लागू करू शकला नाही, किंवा डिरेक्टरी ग्रुपला कोणतेही मॅपिंग नाही.
- सप्लिकंटची (supplicant) तपासणी करा. ऑपरेटिंग सिस्टमची आवृत्ती आणि कॉन्फिगर केलेली EAP पद्धत. लोक सहसा यापासून सुरुवात करत असले, तरी ही पहिली नव्हे, तर शेवटची तपासणी आहे.
जलद निराकरण होण्यासाठी काही मिनिटे लागतात: एका फोनवरून जुने सेव्ह केलेले प्रोफाईल काढून टाकणे, संपूर्ण विभागावर परिणाम करणारे ग्रुप मॅपिंग दुरुस्त करणे. संथ निराकरणासाठी काही दिवस लागतात: लॅपटॉप्सच्या समूहामध्ये प्रमाणपत्रांची पुन्हा नोंदणी करणे, म्हणूनच रिन्यूअल हे टू-डू सूचीवर नव्हे, तर स्मरणपत्रासह कॅलेंडरवर असायला हवे. विशिष्ट लक्षणांची यादी आणि कार्यरत चाचणी मार्ग RADIUS प्रमाणीकरणाची चाचणी कशी करावी यामध्ये कव्हर केले आहेत.
त्याची Personal मधील त्रुटींशी तुलना करा. चुकीचा पासवर्ड, किंवा गेल्या आठवड्यात बदललेला पासवर्ड आणि एका डिव्हाइसला मेसेज मिळाला नाही. मोठ्या प्रमाणात त्रासदायक, पण निदानात अगदी सोपे.
लक्षात ठेवण्यासारखा एक नियम: जर प्रत्येक वापरकर्ता एकाच वेळी अयशस्वी झाला, तर समस्या प्रमाणीकरण सेवेची (authentication service) आहे, डिव्हाइसेसची नाही. शंभर लोकांना नेटवर्क विसरून पुन्हा कनेक्ट करायला सांगण्यापूर्वी आधी सर्व्हर तपासा.
हॉटेल्स, मल्टी-साइट आणि लहान कार्यालयांसाठी कोणता मोड योग्य आहे
प्रत्येक परिस्थितीसाठी कोणता WPA2 मोड योग्य आहे
| परिदृश्य | शिफारस केलेला मोड | कारण |
|---|---|---|
| कौटुंबिक घर किंवा एका खोलीचे ऑफिस | Personal | कमी डिव्हाइसेस, कर्मचाऱ्यांची कमी उलाढाल आणि चालवण्यासाठी कोणताही सर्व्हर नाही |
| लहान ऑफिस, सुमारे दहापेक्षा कमी स्थिर कर्मचारी | Personal, प्रत्येक कर्मचाऱ्याच्या एक्झिटनंतर की रोटेशनसह | रोटेशन हा एक्झिट चेकलिस्टचा भाग असल्यास व्यवस्थापित करण्यायोग्य ओव्हरहेड |
| मॅनेज्ड लॅपटॉप्स असलेली मल्टि-साइट कंपनी | Enterprise | सर्व साइट्सवर वैयक्तिक रिव्होकेशन आणि डिरेक्टरी-आधारित पॉलिसी |
| कर्मचारी, पाहुणे आणि रूम डिव्हाइसेस असलेले हॉटेल | तीन नेटवर्क्ससह Enterprise | पाहुणे, कर्मचारी आणि डिव्हाइसेसना स्वतंत्र सेगमेंट्सची आवश्यकता असते |
| निवासी इमारत किंवा को-लिव्हिंग स्पेस | प्रत्येक रहिवाशासाठी स्वतंत्र की सह Enterprise | प्रत्येक रहिवासी आणि भाडेकरू वेगळा केला जातो आणि तो स्वतंत्रपणे रिव्होक केला जाऊ शकतो |
| कर्मचारी आणि पाहुणे असलेले सार्वजनिक ठिकाण | कर्मचाऱ्यांसाठी Enterprise, पाहुण्यांसाठी पोर्टल | सामायिक केलेल्या की शिवाय पाहुणे ऑनबोर्ड होतात |
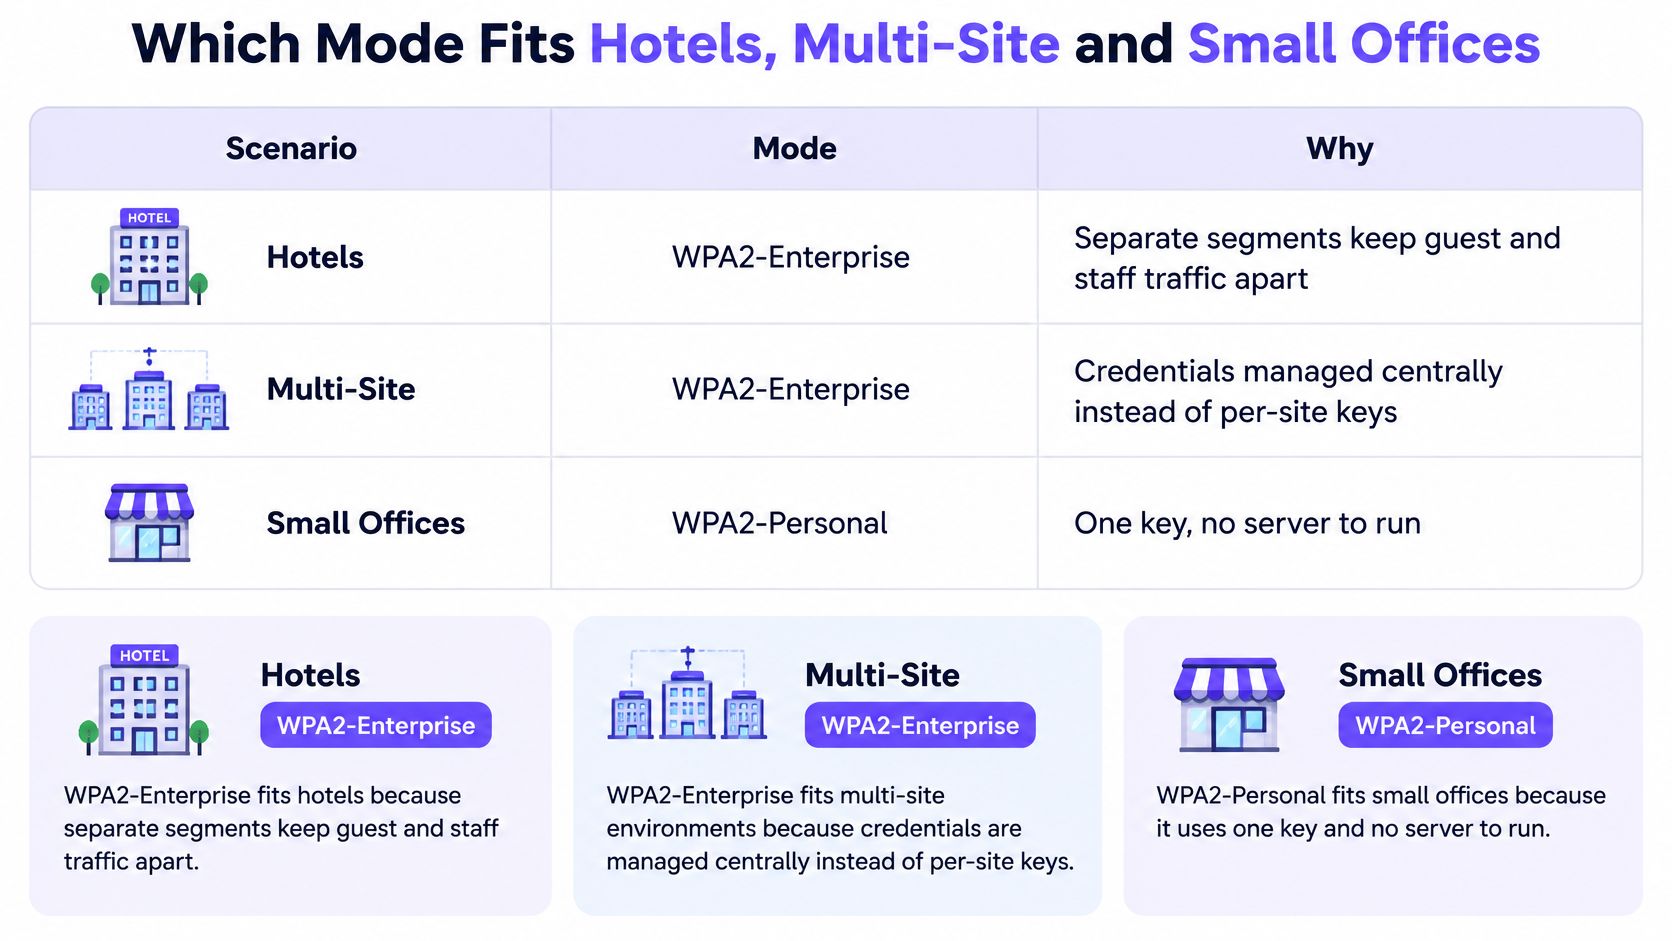
हॉटेल्सना सर्वात स्पष्ट उत्तर मिळते. एक नेटवर्क हाउसकीपर, पाहुणे आणि मिनीबार सेन्सर यांच्या गरजा पूर्ण करू शकत नाही, म्हणून त्यांची विभागणी करा: कर्मचारी EAP-TLS वर, पाहुणे पोर्टलद्वारे आणि डिव्हाइसेस अशा की-बाउंड VLANs वर जे पाहुण्यांना कधीही दिसत नाहीत. आम्ही अगदी याच विभागणीवर प्रति प्रॉपर्टी तीन नेटवर्क्स चालवतो, ज्यामध्ये गेस्ट पोर्टल ॲक्सेस देण्यापूर्वी प्रॉपर्टी मॅनेजमेंट सिस्टीमशी पडताळणी करते.
मॅनेज्ड लॅपटॉप्स असलेल्या मल्टि-साइट कंपन्यांना प्रत्येक साइटनुसार VLAN मॅपिंगसह एक RADIUS सर्व्हिस हवी असते. पॉलिसी सुसंगत राहते, प्रत्येक साइट स्वतःचे नेटवर्क ठेवते, आणि इमारतींमध्ये फिरणारा लॅपटॉप त्याच पद्धतीने ऑथेंटिकेट होतो.
निवासी इमारती आणि को-लिव्हिंग स्पेसेस हे असे प्रकरण आहे ज्याला लोक कमी लेखतात. प्रति-रहिवासी कीज प्रत्येक भाडेकरूला वेगळे ठेवतात आणि घर सोडल्यानंतरही टिकून राहतात, हीच ती घटना आहे ज्यामुळे शेअर केलेली की प्रत्येक वेळी निष्प्रभ ठरते.
लहान ऑफिसेस Personal वर राहू शकतात. स्थिर टीमसह सुमारे दहापेक्षा कमी लोकांमध्ये, प्रत्येक जण बाहेर पडल्यावर की रोटेट करणे हा एक वाजवी ओव्हरहेड आहे, जर हे रोटेशन लीव्हिंग चेकलिस्टमध्ये लिहिलेले असेल आणि कोणाकडे तरी त्याची जबाबदारी असेल. त्या वाक्यात ही अट खूप महत्त्वाची भूमिका बजावत आहे.
जितके जास्त लोक एक की शेअर करतात, तितक्या वेळा ती की बदलावी लागते.
तुम्ही कोणताही मोड निवडला तरी 802.1X रन करू न शकणाऱ्या उपकरणांना स्वतःच्या स्वतंत्र सेगमेंटची आवश्यकता असते. सेन्सर्स, काही टीव्ही, जुने टिल्स आणि दोन ओळींचे कॉन्फिग पेज असलेले प्रिंटर्स कधीही TLS हँडशेक पूर्ण करणार नाहीत.
एक अट लहान ऑफिसचा निर्णय पूर्णपणे बदलते. दरमहा कंत्राटदारांना आणण्यास सुरुवात करणारी एक स्थिर टीम, हेडकाउंट बदलला नसला तरीही, Personal क्षेत्रातून Enterprise क्षेत्रामध्ये गेलेली असते. कंत्राटदार काम संपल्यावर निघून जातात. हाच संपूर्ण युक्तिवाद आहे.
नेटवर्क बदलण्यापूर्वी डिझाइनची खात्री करा
या पाच स्टेप्ससह हा निर्णय कागदावर मांडा, आणि पाचव्या स्टेपवर थेट जाण्याचा मोह टाळा.
- शेअर केलेल्या कीजची (keys) यादी तयार करा. ज्यांच्याकडे की आहे अशा प्रत्येक ग्रुपची यादी करा आणि प्रत्येकातील डिव्हाइसेस मोजा. यामध्ये डोअर रीडर्स आणि फायनान्स टीम विसरलेल्या कॅश टिलचा (till) समावेश करा.
- प्रत्येक ग्रुपसाठी एक मोड नियुक्त करा. Personal मोड फक्त तिथेच वापरा जिथे ग्रुप लहान आणि स्थिर आहे. जिथे वैयक्तिक व्यक्ती किंवा डिव्हाइसेसचा ॲक्सेस स्वतंत्रपणे रद्द करण्याची आवश्यकता आहे तिथे Enterprise वापरा, आणि जिथे हार्डवेअर सप्लिकंट (supplicant) चालवू शकत नाही तिथे प्रति-डिव्हाइस की वापरा.
- एका साइटवर पायलट प्रकल्प चालवा. आम्ही ग्राहकांना आधी एका साइटवर डिझाइन तपासू देतो, ज्यामध्ये त्या साइटवर आधीपासून असलेल्या ॲक्सेस पॉइंट्सवर ओपन, सुरक्षित आणि xPSK नेटवर्क्स समाविष्ट केली जातात, जी आज वापरल्या जाणाऱ्या नेटवर्कसोबतच चालतात. सुरुवातीला काहीही बंद केले जात नाही.
- तीन आकडेवारींवर पायलटचे मूल्यांकन करा. सपोर्ट तिकीटांचे प्रमाण, नोकरी सोडलेल्या एका युझरचा ॲक्सेस रद्द करण्यासाठी लागणारा वेळ, आणि रद्द केलेले खाते यापुढे कनेक्ट होऊ शकत नाही याचे ऑडिट पुरावे. ही तिसरी चाचणी अशी आहे ज्याकडे बहुतेक पायलट प्रकल्पांमध्ये दुर्लक्ष होते.
- एका वेळी एक साइट रोल आउट करा. प्रत्येक टप्प्यानंतर नाही, तर त्यापूर्वी RADIUS फेलओव्हरची चाचणी घ्या. ज्यावर कधीही फेलओव्हर केला गेला नाही असा दुय्यम सर्व्हर हा केवळ एक आकृती असतो, प्रत्यक्ष नियंत्रण नाही.
एक यशस्वी पायलट बाहेरून अगदी सामान्य वाटतो. चलनात कमी शेअर केलेले क्रेडेन्शियल्स, पूर्ण री-की ऐवजी काही मिनिटांत पूर्ण झालेले रिव्होकेशन, आणि चाचणी कालावधीत सपोर्ट तिकिटांमध्ये कोणतीही वाढ नाही. तिकिटांची संख्या अचानक वाढल्यास, प्रोफाइल चुकीचे असते, मूळ कल्पना नव्हे.
तुम्ही सुरुवात करण्यापूर्वी, आमच्या नेटवर्क इंजिनियर्सपैकी एकासोबतचे 45 मिनिटांचे डिझाइन सेशन तुमच्या मालकीच्या ॲक्सेस पॉइंट्सवर तुमच्या अस्तित्वात असलेल्या SSIDs चे ओपन, सुरक्षित आणि xPSK नेटवर्क्सवर मॅपिंग करते, आणि तुम्ही पुढे जा किंवा न जा, तो प्लॅन तुमच्याकडेच राहतो.
Purple Access तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉईंट्सवर ओपन, सुरक्षित आणि xPSK नेटवर्क्स चालवते, ज्यामध्ये क्लाउड RADIUS, EAP-TLS प्रमाणपत्रांसाठी व्यवस्थापित PKI आणि तुम्ही एका वेळी एक रिव्होक करू शकता अशा प्रति-डिव्हाइस कीज समाविष्ट आहेत. "पूर्ण री-की करण्यासाठी किती वेळ लागेल" या प्रश्नाचे तुमचे प्रामाणिक उत्तर जर तासांमध्ये मोजले जात असेल, तर तोच खर्च आम्ही काढून टाकतो आणि एका साइटवरील पायलटद्वारे तुम्ही तुमच्या स्वतःच्या तिकीट रांगेच्या संदर्भात त्याची पडताळणी करू शकता. डिझाइन सत्र बुक करण्यासाठी आणि तुमच्या स्वतःच्या फ्लोअर प्लॅनवर तीन-नेटवर्क योजना पाहण्यासाठी Purple Access ला भेट द्या.


