
8 riscos de segurança do BYOD e como mitigá-los
Published
O celular de um funcionário conecta-se à rede WiFi do estabelecimento na segunda-feira com uma senha salva da equipe, uma sessão no sistema de reservas e um aplicativo instalado fora da loja oficial. O sistema operacional do aparelho está duas versões desatualizado. Se a autenticação conceder acesso a uma rede que também se conecta a caixas, câmeras ou controladores de portas, os hábitos de atualização desse proprietário se transformam em um risco à segurança operacional.
A segurança do BYOD é um problema de controle de admissão. A organização pode não controlar as atualizações do telefone nem quem o utiliza, mas pode controlar a identidade apresentada no momento da conexão, a credencial emitida, a rede que o dispositivo pode acessar e se uma verificação de postura reprovada é recusada antes que o tráfego seja liberado.
Para operadores de vários locais, cada risco abaixo é associado a um controle de rede que pode ser configurado e comprovado: identidade, um certificado ou chave individual, atribuição de VLAN, uma verificação de postura ou filtragem. O equilíbrio é prático: verificações mais rigorosas reduzem a exposição, mas dispositivos que não conseguem atendê-las precisam de um caminho de acesso separado e restrito. A maior parte do trabalho envolve políticas e configuração de rede, não a substituição de pontos de acesso. Se você quiser ter uma visão mais ampla do local de trabalho antes de mexer na WLAN, como a TekRecruiter aborda a segurança no local de trabalho é um material complementar muito útil. Depois, comece pela conexão.
Índice
- 1. Dispositivos pessoais não gerenciados e desatualizados
- 2. Vazamento de dados pela mistura de dados corporativos e pessoais
- 3. Credenciais fracas e compartilhadas em dispositivos pessoais
- 4. Pontos de acesso não autorizados e interceptação em redes WiFi
- 5. Movimentação lateral a partir de redes planas ou mal segmentadas
- 6. Perda ou roubo de dispositivos sem limpeza remota
- 7. Aplicativos maliciosos, sideloaded ou com jailbreak
- 8. Conflitos de privacidade, monitoramento e conformidade
- Comparação dos oito riscos de BYOD por causa, exposição e controle principal
- Sua sequência de reforço de BYOD antes do próximo dispositivo se conectar
1. Dispositivos pessoais não gerenciados e sem atualizações
Smartphones, tablets e notebooks pessoais deixam de aplicar patches, vêm de fábrica sem criptografia de disco e nunca aparecem no mesmo inventário que um notebook corporativo. Um telefone desatualizado que se conecta ao SSID da equipe é uma porta de entrada que você não pode corrigir por conta própria e, muitas vezes, não é possível comprovar o estado dele antes de conceder o acesso.
A escala não é mais um incômodo restrito a um único local. O Data Breach Investigations Report de 2025 da Verizon analisou mais de 22.000 incidentes de segurança e 12.000 violações confirmadas em todo o mundo, de 1º de novembro de 2023 a 31 de outubro de 2024, destacando padrões como abuso de credenciais, engenharia social, exploração de vulnerabilidades, riscos de terceiros e ransomware. Dispositivos pessoais tornaram-se pontos de acesso habituais e, em um modelo BYOD, você pode controlar a autenticação, enquanto o proprietário controla a atualização do sistema operacional, o backup e quem mais utiliza o celular.
Um telefone de concessões de estádio no iOS duas versões desatualizado é o exemplo clássico. Ele utiliza uma senha compartilhada e, em seguida, opera no mesmo domínio de transmissão que o VLAN do caixa, porque ninguém restringiu a conexão com base na versão ou na criptografia. Você descobre isso durante um incidente, não na integração.
O que você aplica antes que o certificado exista
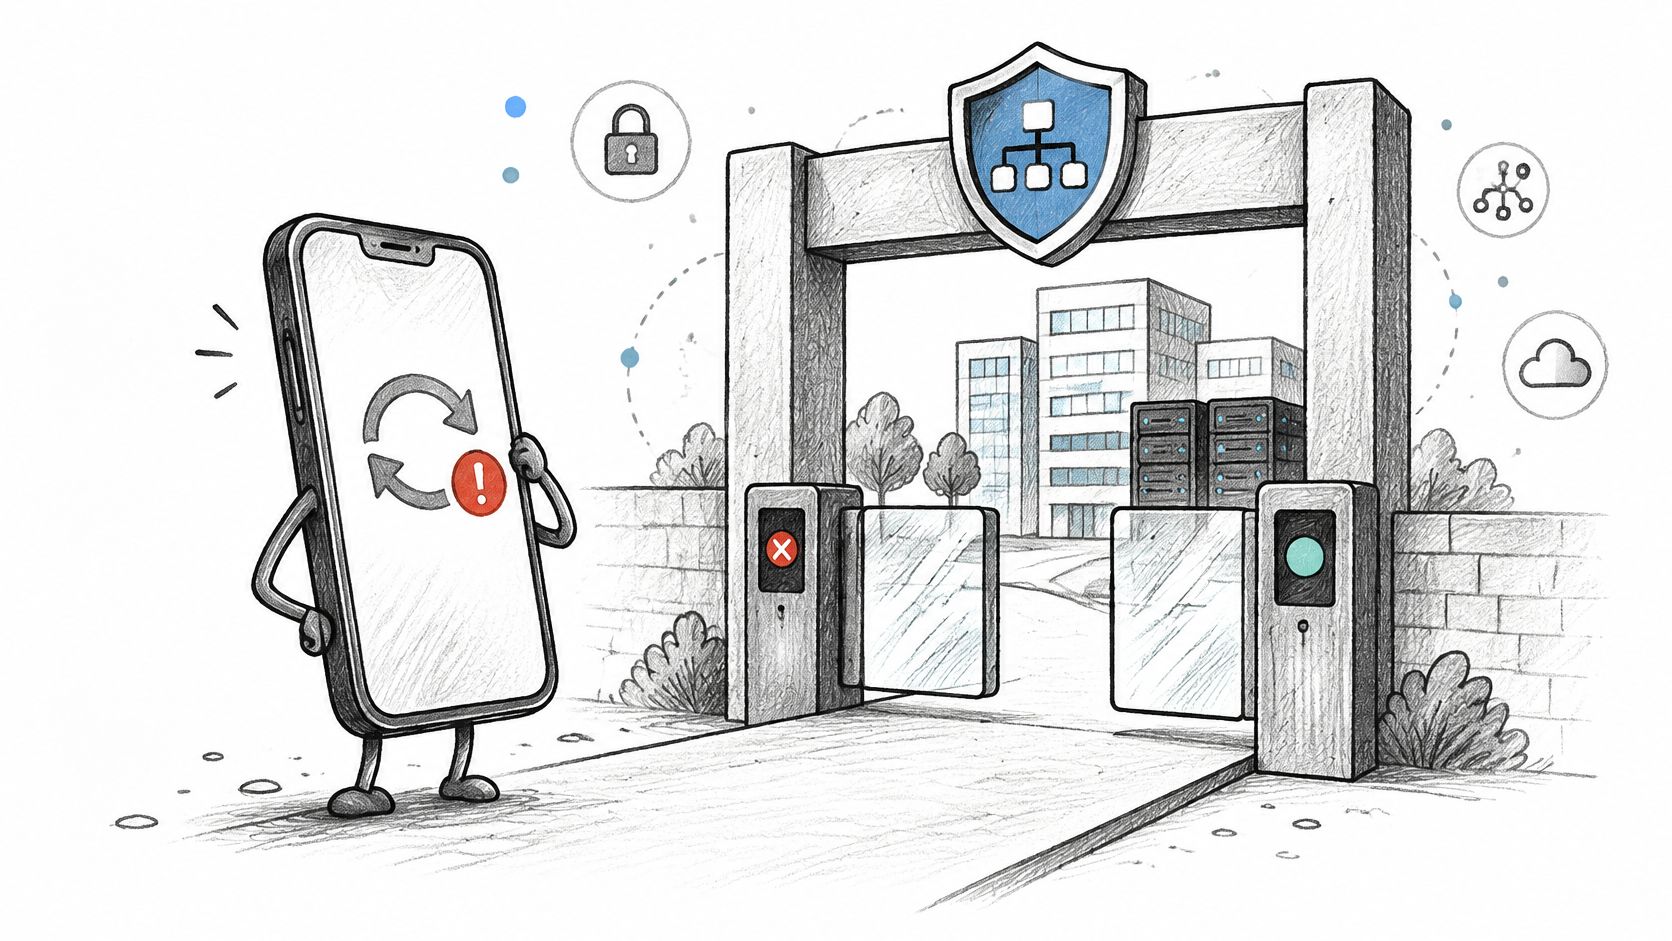
A posse total do dispositivo é o objetivo errado para um telefone pessoal. As políticas de conformidade do Microsoft Intune e a conformidade do Jamf podem bloquear o WiFi e o e-mail até que o sistema operacional e a criptografia atinjam determinado padrão. Os perfis de trabalho do Android Enterprise e o Apple User Enrollment permitem que você exija bloqueio de tela e uma versão mínima do sistema operacional sem assumir o controle do aparelho inteiro. Eu não emitiria um certificado EAP-TLS ou uma chave xPSK até que essa verificação seja aprovada. A autenticação de WiFi baseada em certificados é o que transforma o “por favor, atualize” em uma solicitação de conexão que o servidor RADIUS pode recusar.
Regra prática: Defina o requisito mínimo de SO e de criptografia por escrito, aplique-o via MDM e somente então forneça a credencial que concede acesso à rede SSID segura.
Dispositivos não compatíveis ou não registrados não devem compartilhar acessibilidade com endpoints gerenciados. A atribuição de VLAN baseada em identidade os coloca em um segmento exclusivo para internet. Publique o prazo de atualização e uma instrução de autoatendimento em duas etapas para que o suporte técnico não se torne o processo de aplicação de patches. O custo de suporte é real: você receberá chamadas de pessoas que não farão a atualização. Esse custo é menor do que tratar cada telefone pessoal como um endpoint confiável.
2. Vazamento de dados pelo compartilhamento de dados pessoais e de trabalho
Um gerente de plantão salva a auditoria noturna em uma pasta pessoal do Drive para finalizá-la no trem. A pasta é sincronizada com um computador doméstico fora do controle da organização. Se a auditoria contiver dados dos hóspedes, ela poderá permanecer lá após a saída do gerente, sem uma maneira confiável de encontrar ou remover a cópia.
O resumo executivo do DBIR 2025 da Verizon constatou que 46% dos sistemas comprometidos contendo logins corporativos eram sistemas não gerenciados que hospedavam credenciais pessoais e comerciais, um padrão que ele associa de forma mais plausível a dispositivos BYOD ou corporativos usados fora da política. Um inventário de endpoints não consegue mostrar qual perfil de navegador, gerenciador de senhas ou aplicativo pessoal contém um login corporativo.
Separe os dados e limite a exclusão remota
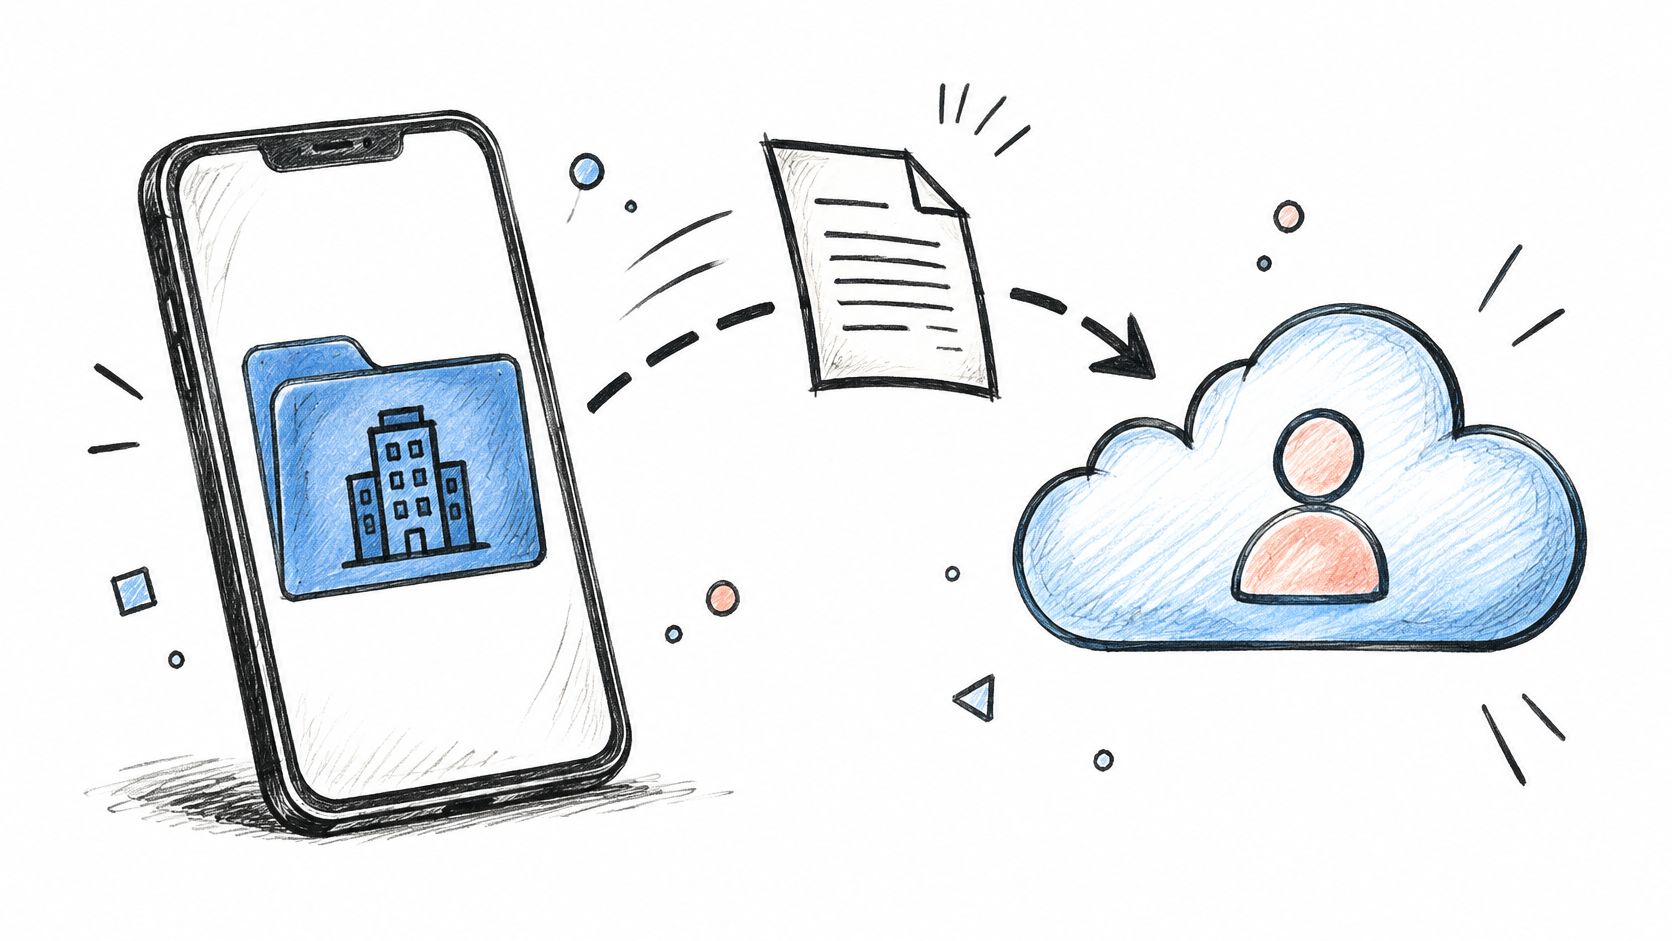
Perfis de trabalho corporativos do Android Enterprise e o iOS User Enrollment mantêm os aplicativos da empresa em uma área gerenciada. Uma limpeza seletiva pode remover dados de trabalho sem apagar fotos pessoais. Políticas de proteção de aplicativos do Intune podem bloquear a ação de copiar e colar e impedir que documentos de trabalho sejam compartilhados com aplicativos não gerenciados. Configure aplicativos gerenciados para reter arquivos corporativos no perfil de trabalho e, em seguida, descreva com clareza na política de uso aceitável o que a organização pode visualizar e o que ela não apagará.
O controle de rede consiste no acesso em nível de aplicativo, e não em um amplo acesso à LAN. Um telefone que precisa de e-mail e de um aplicativo de escalas de trabalho não deve acessar compartilhamentos de arquivos, câmeras ou o servidor de administração predial. Para uma visão relacionada sobre o tratamento de dados durante transações, consulte as orientações de segurança de dados em M&A da Bizbe. Registre a identidade do usuário, o identificador do dispositivo e os aplicativos autorizados para esse dispositivo. Esses registros podem comprovar o acesso e a remoção de dados de trabalho sem a necessidade de inspecionar fotos pessoais.
3. Credenciais compartilhadas e fracas em dispositivos pessoais
Uma única senha de WPA2 em um quadro branco não é uma credencial. É um segredo de grupo. Um telefone perdido, um funcionário que se desliga da empresa ou um navegador que salvou a chave expõe todos os dispositivos que a utilizam, e você não consegue identificar quem se conectou às 02:14. Logins salvos no navegador e senhas reutilizadas geram a mesma falha no aspecto da identidade.
Credenciais roubadas ou comprometidas estiveram envolvidas em 16% das violações no relatório Cost of a Data Breach de 2024 da IBM, sendo o vetor de ataque inicial mais comum naquele estudo. Esses incidentes custaram em média US$ 4,81 milhões e levaram uma média de 292 dias para serem identificados e contidos - o período mais longo registrado para qualquer vetor de ataque inicial. O mesmo conjunto de pesquisas da IBM também registrou uma grande reutilização de senhas entre contas. Um token extraído de um celular pessoal é reutilizado no e-mail, na VPN e no aplicativo do local, permanecendo indetectado por meses.
As chaves pré-compartilhadas compartilhadas falham tanto na auditoria quanto no incidente. Não é possível revogar o acesso de uma pessoa sem redefinir a chave de todos os outros que ainda precisam trabalhar no turno.
O requisito 2.3.2 do PCI DSS v4.0.1 prevê que as chaves sem fio sejam alteradas sempre que qualquer pessoa que as conheça saia da empresa. Uma chave compartilhada torna isso inviável no andar de um hotel ou no corredor de serviços de um shopping center. O controle que atende a esse apontamento são as credenciais individuais por entidade.
Substitua o segredo compartilhado e registre a revogação
- Funcionários: migre usuários confiáveis para 802.1X com certificados EAP-TLS via MDM. O que é a autenticação 802.1X é o vínculo que você pode desativar com a conta de diretório, e não com uma rotação de senhas à 1h da manhã.
- Dispositivos pessoais e IoT: emita xPSK com uma chave exclusiva por dispositivo, locatário ou concessão, vinculada a um VLAN. Um desligamento revoga uma chave.
- Portais de integração: exija MFA resistente a phishing, chaves de acesso (passkeys) ou credenciais baseadas em hardware em qualquer login via SSO ou portal cativo que gere acesso à rede. Um gerenciador de senhas corporativo é a forma de evitar que a mesma senha resida no navegador pessoal e no aplicativo de trabalho.
- Evidências: registre identidade, identificador do dispositivo, método de autenticação, segmento atribuído e status de revogação. Revise os desligamentos no dia em que a conta de diretório for encerrada.
Empresas do setor hoteleiro e residencial já fazem isso para seus hóspedes e residentes. A chave do locatário expira com o término do contrato. A equipe não deveria ter um modelo inferior ao das pessoas que alugam os quartos.
4. Pontos de acesso não autorizados (rogue APs) e WiFi interceptação de tráfego
O telefone de um funcionário conecta-se a uma rede WiFi de aparência familiar durante um evento movimentado. Se um invasor tiver copiado o SSID do local, o telefone poderá se conectar a esse ponto de acesso não autorizado e expor o tráfego à interceptação. Um portal cativo que pareça autêntico também pode enganar um usuário para que ele entregue credenciais ou uma sessão.
As falhas do KRACK de 2017 mostraram que vulnerabilidades no handshake do WPA2 poderiam permitir a descriptografia de tráfego ou a injeção de pacotes em dispositivos afetados e desatualizados. O risco operacional concentra-se em celulares que se conectam a redes automaticamente e em usuários que aceitam avisos inesperados de certificados.
O telefone da recepção ao se conectar a um SSID de funcionários clonado pode colocar em risco o acesso ao sistema de reservas. Treine a equipe para parar diante de um aviso de certificado inesperado e forneça a eles uma rede segura onde a autenticação valide a própria rede, em vez de confiar apenas em seu nome.
Assista à demonstração prática abaixo para ver como um evil twin pode imitar um ponto de acesso legítimo.
Deixe de confiar apenas na SSID string
Passpoint e OpenRoaming oferecem suporte ao acesso seguro de visitantes sem a necessidade de um portal cativo. Para a equipe e outros usuários confiáveis, os certificados EAP-TLS fornecem autenticação de rede no momento da conexão. O Purple Access oferece suporte a Passpoint e OpenRoaming em sua rede segura, além de certificados EAP-TLS distribuídos por meio de um MDM.
Mantenha o firmware dos pontos de acesso atualizado e monitore pontos de acesso inesperados que estejam anunciando o seu SSID, especialmente durante eventos em que rádios temporários possam surgir. Esses controles reduzem a exposição a rádios não autorizados, mas não substituem o treinamento dos usuários: um aviso inesperado de certificado deve interromper a conexão, e não incentivar um clique.
O nome de uma rede de convidados é público por definição. O controle que realmente importa é se o dispositivo consegue autenticar a rede e se o acesso é concedido com base em uma identidade confiável, e não em um SSID familiar.
5. Movimentação lateral a partir de redes planas ou mal segmentadas
Um dispositivo pessoal comprometido atua como um scanner com associação de rede válida. Em uma rede plana, ele consegue enxergar terminais de ponto de venda, câmeras, controladores prediais e o servidor utilizado pelo gerente do turno da noite para estornos de cartão. Espaços para eventos e condomínios residenciais são os cenários mais críticos para isso, pois visitantes, moradores, funcionários e dispositivos IoT já compartilham os mesmos armários técnicos e, frequentemente, a mesma rede VLAN.
A invasão da Target em 2013 é o caso de referência que os operadores ainda mencionam, mesmo que não tenha sido BYOD. Os invasores usaram credenciais roubadas de um fornecedor de HVAC e se moveram lateralmente para os sistemas de pagamento porque essas redes não estavam isoladas. Hotéis e estádios que ainda conectam o WiFi para visitantes ao tráfego de caixas e câmeras estão repetindo essa topologia, com um endpoint ainda mais vulnerável.
Mapeie funções antes de adicionar SSIDs
Desenhe o mapa em uma página por propriedade. Visitantes, funcionários, caixas, câmeras, moradores e sensores recebem, cada um, uma VLAN. O RADIUS retorna a VLAN com base na identidade ou na classe do dispositivo, para que um telefone não caia no segmento de caixas só porque alguém escolheu o SSID errado com pressa. A segmentação por VLAN é o controle que você pode testar, e não um diagrama que fica guardado em uma apresentação.
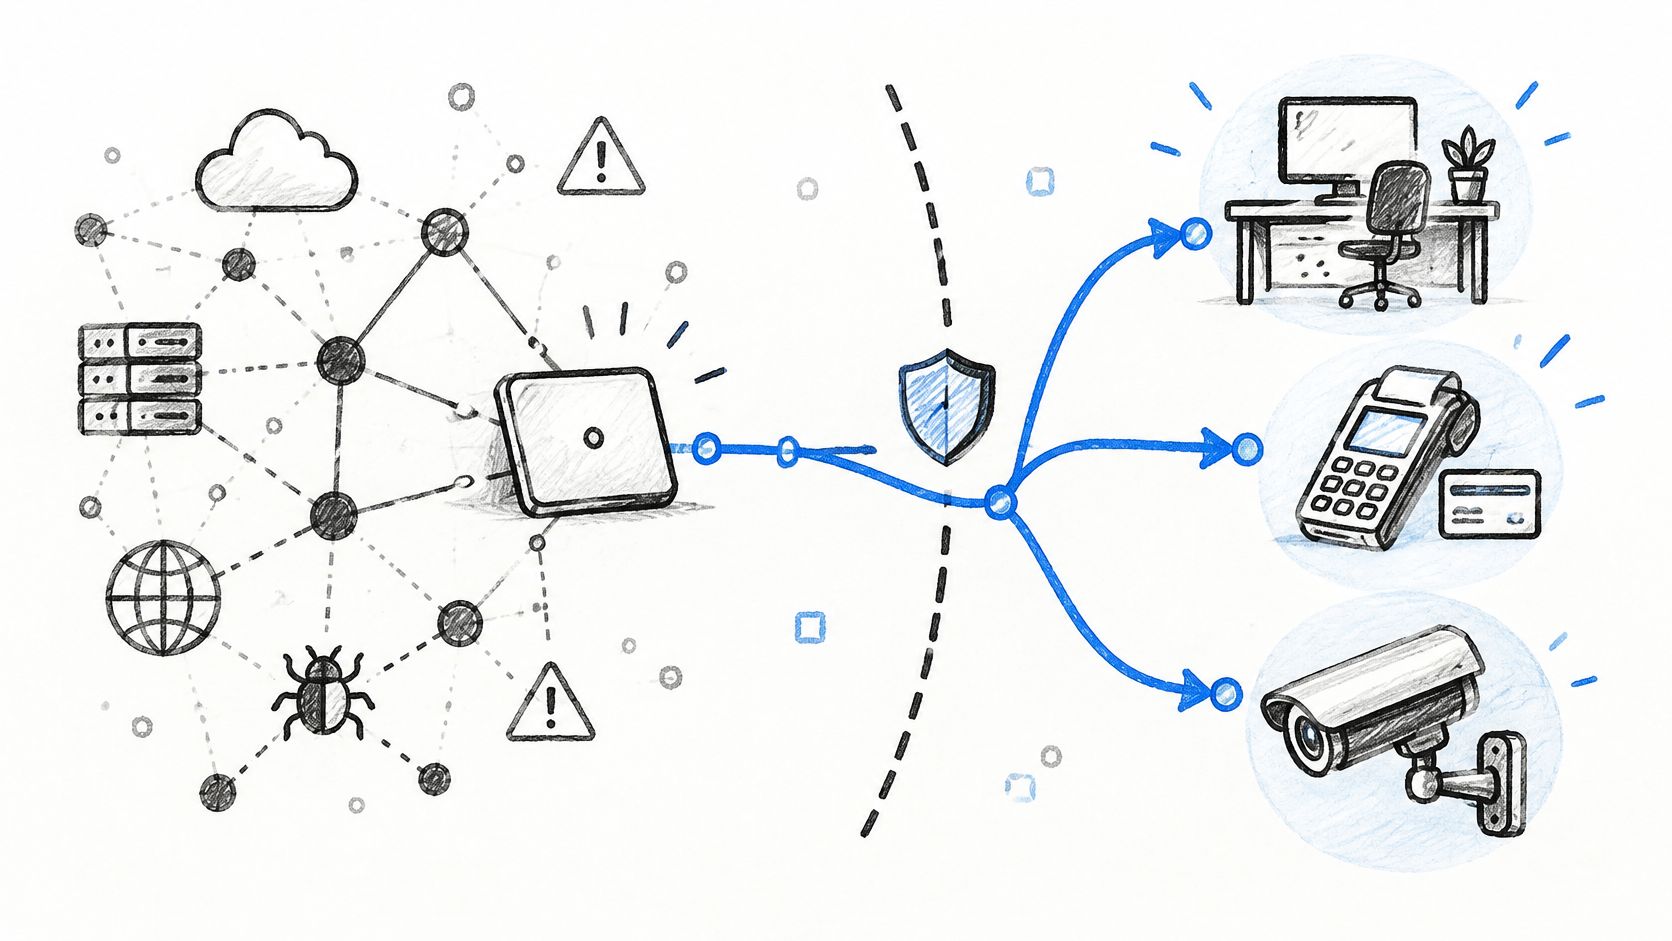
Execute uma varredura interna a partir de um telefone de teste BYOD após cada transição. Se esse telefone conseguir alcançar uma câmera, uma fechadura ou um VLAN de pagamento, a segmentação falhou, independentemente do que diz o documento de design. O menor privilégio na Camada 2 é mais barato do que explicar movimentação lateral para uma bandeira de cartão. O trade-off de suporte são escopos de DHCP e regras de firewall adicionais entre VLANs. Pague esse preço uma vez por modelo de site e depois clone-o. Não negocie uma rede plana apenas porque um integrador acha o roteamento entre VLAN inconveniente.
6. Perda ou roubo de dispositivos sem exclusão remota de dados
Telefones circulam em bolsos, Ubers e bares de hotéis. Um notebook corporativo geralmente permanece em uma bolsa com cabo de segurança. Um telefone pessoal, não. Se ele mantiver um perfil de VPN, uma credencial WiFi, uma sessão de e-mail ou arquivos em cache, quem quer que o encontre herdará esse acesso até que você o revogue. Sem o registro prévio do dispositivo, você não poderá localizá-lo, bloqueá-lo ou limpá-lo, e a demora na notificação amplia essa janela de exposição.
A perda de hardware é real e não é o incidente que a maioria dos parceiros presencia primeiro. Em uma pesquisa com 319 MSPs dos EUA, 55% observaram pelo menos um incidente de segurança relacionado a BYOD nos 24 meses anteriores, incluindo 16% que relataram uma violação de dados confirmada, de acordo com o briefing da Aura patrocinado pela CRN sobre a oportunidade do BYOD. Entre os MSPs que vivenciaram um incidente, o roubo de credenciais ou o comprometimento de contas foi o mais frequentemente relatado com 45%, seguido pelo comprometimento de e-mails ou mensagens com 42%, malware com 40% e dispositivos perdidos ou roubados em último lugar com 29%. A amostra consiste em observações de MSPs, e não em um censo corporativo global, portanto, interprete-a como um direcionamento. E esse direcionamento indica que a exclusão remota (wipe) não é o ponto central do programa. A revogação é.
O telefone de um funcionário da limpeza esquecido em uma bandeja de serviço de quarto é a versão do dia a dia. Ele possui um acesso WiFi para a rede SSID da equipe e um token de e-mail. Você não recuperará o aparelho antes do próximo turno.
Revogue a credencial de rede no mesmo instante em que for notificado
A limpeza seletiva do contêiner corporativo via Intune ou Jamf é adequada quando o dispositivo foi registrado. O Bloqueio de Ativação e o Buscar ajudam o proprietário a recuperar o telefone. Eles não substituem a sua capacidade de revogar o acesso à rede. Exija a notificação dentro de um prazo definido, com um número de telefone ou uma fila de chamados específica, e não por meio de um gestor que "vai avisar amanhã".
- Certificados e xPSK: revogue o certificado WiFi e a chave individual do dispositivo assim que a perda for registrada. Certificados de curta duração reduzem a janela de risco caso a comunicação atrase.
- Sessões: encerre as sessões SSO e os tokens de atualização daquele usuário, em vez de realizar uma redefinição global de senha que bloquearia o restante do andar.
- Registro: anote quem autorizou a revogação e quando. Essa linha é a evidência real, e não uma captura de tela de limpeza remota impossível de obter em um telefone não gerenciado.
Uma exclusão remota de dados que você não consegue executar não é um controle. Uma chave que você pode revogar sem precisar trocar o segredo de todo o edifício, sim.
O registro em MDM de cada telefone pessoal parece uma ideia organizada, mas falha na hotelaria e no trabalho terceirizado, onde as pessoas trabalham por uma semana e saem. Desenvolva sua estrutura pensando no dispositivo que você nunca mais verá.
7. Aplicativos maliciosos, instalados por sideloading e em dispositivos com jailbreak
Um telefone pessoal pode instalar aplicativos de lojas não oficiais, fazer sideload de APKs ou operar em modo jailbreak ou root. Essas situações fragilizam o isolamento de processos (sandboxing) e a assinatura de código. Softwares maliciosos podem ler dados de outros apps, interceptar tráfego ou roubar tokens. Um aplicativo "legítimo" com uma quantidade excessiva de permissões pode causar estragos semelhantes com mais sutileza. O dispositivo então se associa à sua rede e traz a ameaça para dentro da empresa.
O Mobile Security Index 2025 da Verizon relata que 70% dos dispositivos móveis afetados por um ataque eram pessoais, em vez de corporativos. Entre as grandes empresas, 52% sofreram um ataque cibernético móvel que causou inatividade no sistema, e 47% atribuíram o comprometimento em parte ao comportamento do usuário, como phishing, smishing ou instalação de aplicativos não autorizados. A porta de entrada é a pessoa que instala algo, não apenas a falta de uma correção.
Imagine um supervisor de varejo que instala por fora um app facilitador de escalas porque o aplicativo oficial é pouco prático. O facilitador solicita permissões de acessibilidade e SMS. Agora, ele atua lado a lado com o perfil de WiFi para colaboradores WiFi. Malwares no estilo trojan bancário utilizam esse método de instalação externa há anos. O VLAN do seu ponto de venda nunca deve ser o próximo salto se a verificação de integridade indicar que o sistema operacional está comprometido.
Recuse a conexão quando a integridade da plataforma estiver comprometida
Soluções de defesa contra ameaças móveis, como Lookout ou Microsoft Defender for Endpoint em dispositivos móveis, podem sinalizar dispositivos com root ou jailbreak. Conecte esse sinal ao controle de admissão. O MDM deve bloquear dispositivos com jailbreak ou root no SSID corporativo, e o Acesso Condicional deve recusar a autenticação quando a regra de conformidade falhar. Restrinja os aplicativos de acesso corporativo a lojas gerenciadas. Revise as permissões de tudo o que tiver contato com dados de convidados, referências de pagamento ou e-mails.
A filtragem continua sendo importante após a conexão. Políticas de DNS ou de segurança na web no VLAN da equipe bloqueiam domínios sabidamente maliciosos, mesmo quando o telefone não é totalmente gerenciado. Não dependa de um e-mail anual dizendo "não faça sideloading". A abordagem aplicável de fato é uma verificação de postura reprovada e um VLAN que não consiga visualizar caixas, câmeras ou dispositivos residentes.
8. Conflitos de privacidade, monitoramento e conformidade
Cada controle acima exige algum nível de visibilidade: versão do SO, estado de jailbreak, identidade de certificado, conformidade de aplicativos, registros de DNS. Exija demais e você entrará em conflito com a privacidade dos funcionários e os deveres de minimização de dados previstos pela GDPR ou CCPA. Colete de menos e você não poderá comprovar o que coletou, por que ou quando efetuou a exclusão. Regras indefinidas para eliminação remota de dados são a porta de entrada para que incidentes de segurança se tornem disputas trabalhistas.
Pesquisas da Universidade de Tecnologia de Queensland descrevem um trabalho com 542 funcionários nos Estados Unidos, na Alemanha e na Coreia do Sul, no qual preocupações jurídicas influenciaram significativamente o modo como as pessoas avaliaram o risco do BYOD, juntamente com o receio da exposição de e-mails, fotos, localizações e aplicativos. O Centro Nacional de Excelência em Cibersegurança do NIST destaca três riscos pouco abordados no mesmo contexto: visibilidade dos empregadores sobre dispositivos pessoais, fluxo de dados pessoais para empregadores ou ferramentas analíticas de terceiros e redefinições de fábrica que apagam dados privados. Empregadores do Reino Unido e da UE que publicam uma política de BYOD alinhada com as expectativas do ICO e da GDPR estão fazendo o mínimo competente. Cyber Essentials Além disso, onde você o detém, exige-se controle documentado de dispositivos e acesso à rede, o que significa que você precisa de registros (logs), e não de suposições.
Um operador de moradia estudantil que "monitora a rede" e retém todo o histórico de DNS dos residentes por um ano, sem nenhuma finalidade declarada, é o próprio exemplo de falha. O mesmo vale para o operador que apaga completamente um telefone porque uma locação terminou, sem nunca ter formalizado quem tinha autorização para isso.
Colete apenas os dados de conexão, não a vida pessoal
Limite a telemetria ao status de conformidade, identidade de rede, segmento atribuído e acessos de DNS de segurança na política corporativa. Não colete a navegação pessoal em um VLAN residencial apenas para deixar um painel com aparência de ocupado. Publique os limites de escopo, retenção e exclusão remota (wipe) na política de BYOD. Registre o consentimento no onboarding de convidados e BYOD e mantenha o log de auditoria por um período definido. Autorize uma exclusão remota por escrito e faça com que a exclusão atinja apenas o contêiner de trabalho, e não uma restauração de fábrica, a menos que o proprietário concorde.
O custo de suporte de uma política clara é uma tela de integração mais longa. O custo de uma política confusa é um órgão regulador, um sindicato ou um residente comprovando que você excluiu as fotos dele. A privacidade desde a concepção (privacy by design) aqui é uma decisão de rede: contêiner corporativo e logs de segurança, não o monitoramento integral do dispositivo.
Comparativo dos oito riscos de BYOD por causa, exposição e controle principal
| Risco | Causa raiz | Quem é exposto | Controle principal | Esforço de implementação |
|---|---|---|---|---|
| Dispositivos pessoais não gerenciados e desatualizados | Softwares desatualizados e configurações de segurança inconsistentes | Redes corporativas e de locais de eventos | Exigir conformidade dos dispositivos por meio de MDM e acesso condicional | Moderado; requer cadastro e suporte |
| Vazamento de dados por mistura de dados pessoais e corporativos | Dados profissionais misturam-se com aplicativos pessoais e armazenamento em nuvem | Dados organizacionais confidenciais e privacidade dos funcionários | Usar perfis de trabalho gerenciados, controles de aplicativos e exclusão seletiva de dados | Moderado; requer política e adesão dos usuários |
| Credenciais fracas e compartilhadas em dispositivos pessoais | Senhas reutilizadas e chaves WiFi compartilhadas | Redes e usuários que dependem de credenciais compartilhadas | Usar EAP-TLS ou chaves exclusivas por dispositivo, com MFA para integração | Moderado; requer gerenciamento de credenciais |
| Access Points não autorizados e interceptação de WiFi | Conexão automática a redes falsificadas e conexões não criptografadas | Usuários em redes públicas, de visitantes e WiFi abertas | Usar Passpoint ou OpenRoaming e criptografia autenticada | Moderado; requer configuração de rede e conscientização dos usuários |
| Movimentação lateral a partir de redes planas ou mal segmentadas | Dispositivos BYOD podem alcançar sistemas confidenciais em redes planas | Sistemas corporativos, de pagamento, de câmeras e prediais | Segmentar redes e atribuir VLANs por identidade | Alto; requer planejamento e testes de compatibilidade |
| Perda ou roubo de dispositivos sem exclusão remota | Dispositivos perdidos mantêm sessões, credenciais ou dados em cache | Contas corporativas e dados acessíveis a partir do dispositivo | Revogar prontamente as credenciais do dispositivo e excluir seletivamente os dados gerenciados | Moderado; requer cadastro e processo de resposta |
| Aplicativos maliciosos, instalados por fora e com jailbreak | Aplicativos não verificados ou proteções enfraquecidas do sistema operacional | Redes corporativas e dados acessados pelo dispositivo | Bloquear dispositivos não conformes e restringir a instalação de aplicativos | Moderado; requer detecção de ameaças e ajuste de políticas |
| Conflitos de privacidade, monitoramento e conformidade | Monitoramento e coleta de dados pouco claros ou excessivos | Funcionários, visitantes e a organização | Publicar políticas transparentes e limitar a coleta aos dados necessários | Moderado; requer trabalho de políticas, jurídico e de auditoria |
Sua sequência de reforço de segurança em BYOD antes da conexão do próximo dispositivo
Faça isso em ordem. Pular etapas é a forma como as equipes compram uma ferramenta de monitoramento e continuam compartilhando a mesma senha de WiFi.
Primeiro, substitua as chaves WiFi compartilhadas. Os colaboradores migram para um SSID WPA-Enterprise sem senha com EAP-TLS a partir do MDM que você já utiliza. Dispositivos IoT, locatários, caixas registradoras e fechaduras passam a usar chaves xPSK exclusivas. A saída de um funcionário exige apenas uma revogação, e o apontamento de conformidade PCI sobre chave compartilhada é eliminado, pois você não precisa mais alternar um segredo conhecido por todo o turno. Na noite da transição, notebooks e celulares gerenciados recebem seus certificados e conectam-se sozinhos. Celulares pessoais em que você confia, mas não gerencia, podem instalar um passe WiFi. Cada caixa registradora recebe sua própria chave de forma definitiva e não precisa de nova configuração quando alguém sai da empresa.
Em segundo lugar, segmente por identidade. Os visitantes permanecem na faixa aberta de integração. Os funcionários entram em um VLAN baseado no grupo de diretório. Caixas, câmeras, fechaduras e sensores ficam em VLANs vinculadas a chaves que esses visitantes nunca veem. Se um profissional de limpeza não tiver MDM, ele faz login uma vez e recebe um passe. Mesmo assim, ele não deve ver a rede VLAN das câmeras. Teste isso com uma varredura a partir de um telefone, não com uma captura de tela da topologia.
Em terceiro lugar, condicione a admissão à postura de segurança. Sistema operacional mínimo, criptografia e bloqueio a dispositivos com jailbreak ou root devem ser avaliados antes de o certificado ser validado. Um dispositivo que não atenda à regra é recusado já na autenticação, a cada conexão - e não depois de já ter obtido um lease DHCP na rede corporativa. O Acesso Condicional é a verificação. Um PDF com a política não é.
Ajuste o monitoramento por último e mantenha-o proporcional. Registre identidade, dispositivo, método, VLAN e revogação. Aplique o bloqueio de ameaças por DNS no VLAN da equipe e a política de conteúdo onde o público exigir, como em um segmento de estudantes ou convidados. Não retenha o histórico de navegação pessoal para demonstrar seriedade.
Três perguntas de prontidão definem se o trabalho está concluído. Você conhece cada dispositivo na rede pela identidade, e não por uma senha compartilhada? Você consegue revogar um dispositivo sem interromper o restante do local? Você pode comprovar quem concordou com o quê, e quando, incluindo o escopo de exclusão remota?
Purple Access é uma forma de implementar essa sequência nos pontos de acesso que você já possui: um SSID aberto para convidados e integração BYOD, um SSID seguro para funcionários e usuários confiáveis, e xPSK para dispositivos conectados, locatários e comunidades, com o Cloud RADIUS posicionando cada identidade na VLAN correta. Se você quiser ver a revogação em ação em vez de apenas ler sobre ela, agende a demonstração na qual um engenheiro de rede emite e revoga uma chave em uma rede em tempo real usando os dispositivos de um apartamento, uma fechadura inteligente, um termostato, um laptop de visitante e o celular de um funcionário.
O Purple Access oferece a locais e operadores multi-site um WiFi aberto, seguro e xPSK nos pontos de acesso que você já utiliza, para que funcionários, convidados e dispositivos deixem de compartilhar uma única senha e cada identidade chegue ao VLAN pretendido. É exatamente sobre esse controle de admissão que esta lista trata: certificados, chaves por dispositivo e uma conexão que você pode revogar sem precisar reconfigurar as chaves de todo o edifício. Veja como ele se adapta aos seus sites em Purple Access.


