
Rede para convidados WiFi: Como funciona e como protegê-la
Published
O conselho padrão para WiFi para visitantes é um checklist: crie um segundo SSID, coloque-o em sua própria VLAN, marque o isolamento de clientes e compartilhe a senha. Cada etapa está correta. Juntas, elas não provam nada.
Uma rede de visitantes é uma declaração sobre alcance. Você está dizendo aos visitantes, e a si mesmo, que um telefone conectado à rede SSID da sua recepção não pode acessar o sistema de reservas, os controladores de portas, os caixas ou as câmeras. Uma VLAN e uma caixa de seleção registram que alguém planejou esse limite. Elas não comprovam que o limite se mantém quando o tráfego passa por um switch, um roteador IPv6, um grupo multicast ou um evento de roaming.
Essa lacuna é importante porque o WiFi para visitantes deixou de ser uma cortesia há anos. Agora ele é infraestrutura, utilizada pelas pessoas sobre as quais você tem menos informações.
Índice
- O que é uma rede WiFi de convidados e por que ela existe
- Como uma rede de convidados difere de uma rede corporativa
- Escolhendo um modelo de acesso e quantas redes operar
- Como separar o tráfego de convidados e configurar a rede
- Exemplos de redes de convidados por local e onde cada uma falha
- Por que o isolamento de clientes precisa de testes e como fazê-lo
- O que fazer esta semana
O que é uma rede WiFi para visitantes e por que ela existe
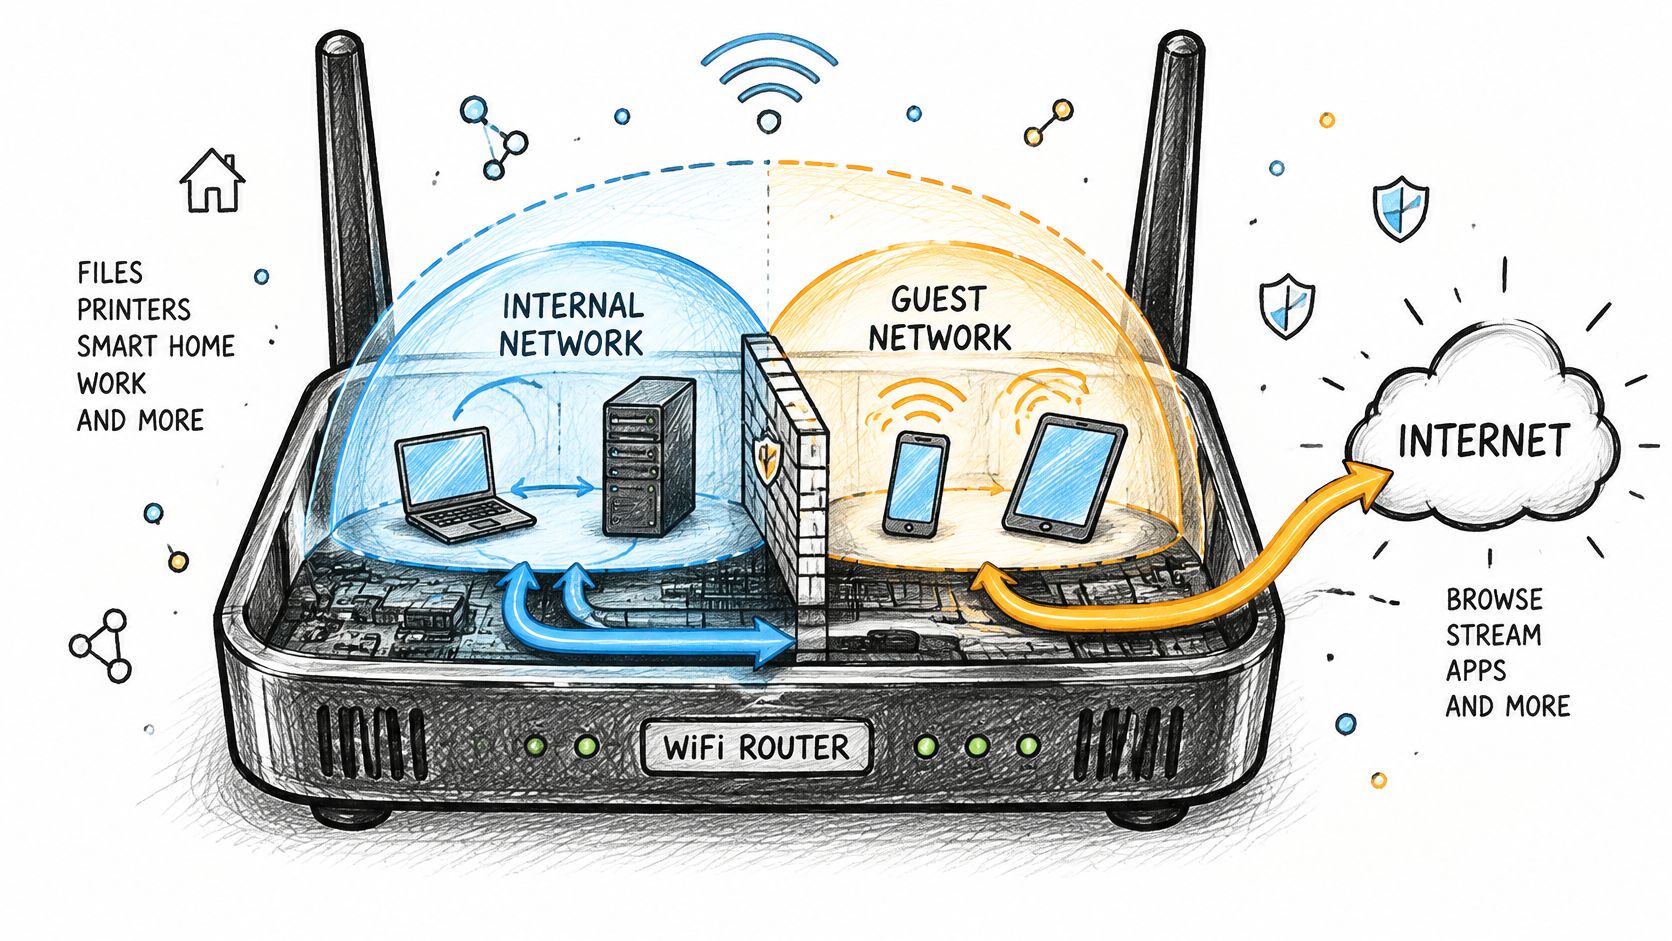
Uma rede de WiFi para visitantes é um caminho de acesso separado para visitantes, e não uma garantia de que seus dispositivos estejam seguros e isolados. Ela pode usar os mesmos pontos de acesso que o WiFi para colaboradores, aplicando regras diferentes para onde o tráfego pode ir. O nome na lista de WiFi do visitante é a parte visível; a configuração por trás dele determina o que a conexão pode alcançar.
Em um hotel, os hóspedes precisam de acesso à internet no saguão e em seus quartos. Eles não precisam de acesso ao sistema de reservas da recepção, aos computadores dos funcionários ou aos terminais de pagamento. Uma rede para visitantes serve justamente para manter esses usos separados, ao mesmo tempo em que oferece uma conexão funcional aos visitantes.
Os dispositivos dos visitantes não são gerenciados. Os operadores podem não saber se o laptop de um prestador de serviços ou o telefone de um paciente está atualizado, ou quais outros dispositivos estão na mesma rede. Uma conexão de visitantes separada limita o risco de conceder a esses dispositivos o acesso destinado aos funcionários.
O WiFi público atende a pessoas em locais como escritórios, lojas, shoppings, hospitais, campi e áreas ao ar livre. Seu crescimento reflete uma necessidade prática: os visitantes esperam ter acesso à internet onde trabalham, se hospedam ou recebem serviços.
Uma rede para visitantes deve fornecer acesso à internet sem expor sistemas internos. Os operadores também precisam decidir como os visitantes se conectam, quais limites se aplicam e qual a duração do acesso. VLANs e isolamento de clientes refletem a separação pretendida, mas a configuração por si só não comprova que ela funciona.
O teste que realmente importa: tente acessar um host interno a partir de um dispositivo de visitante. Se a conexão for bem-sucedida, a delimitação de segurança falhou. Se falhar, continue testando os caminhos que os visitantes poderiam usar, incluindo o tráfego entre dispositivos de visitantes.
Como uma rede para visitantes difere de uma rede corporativa
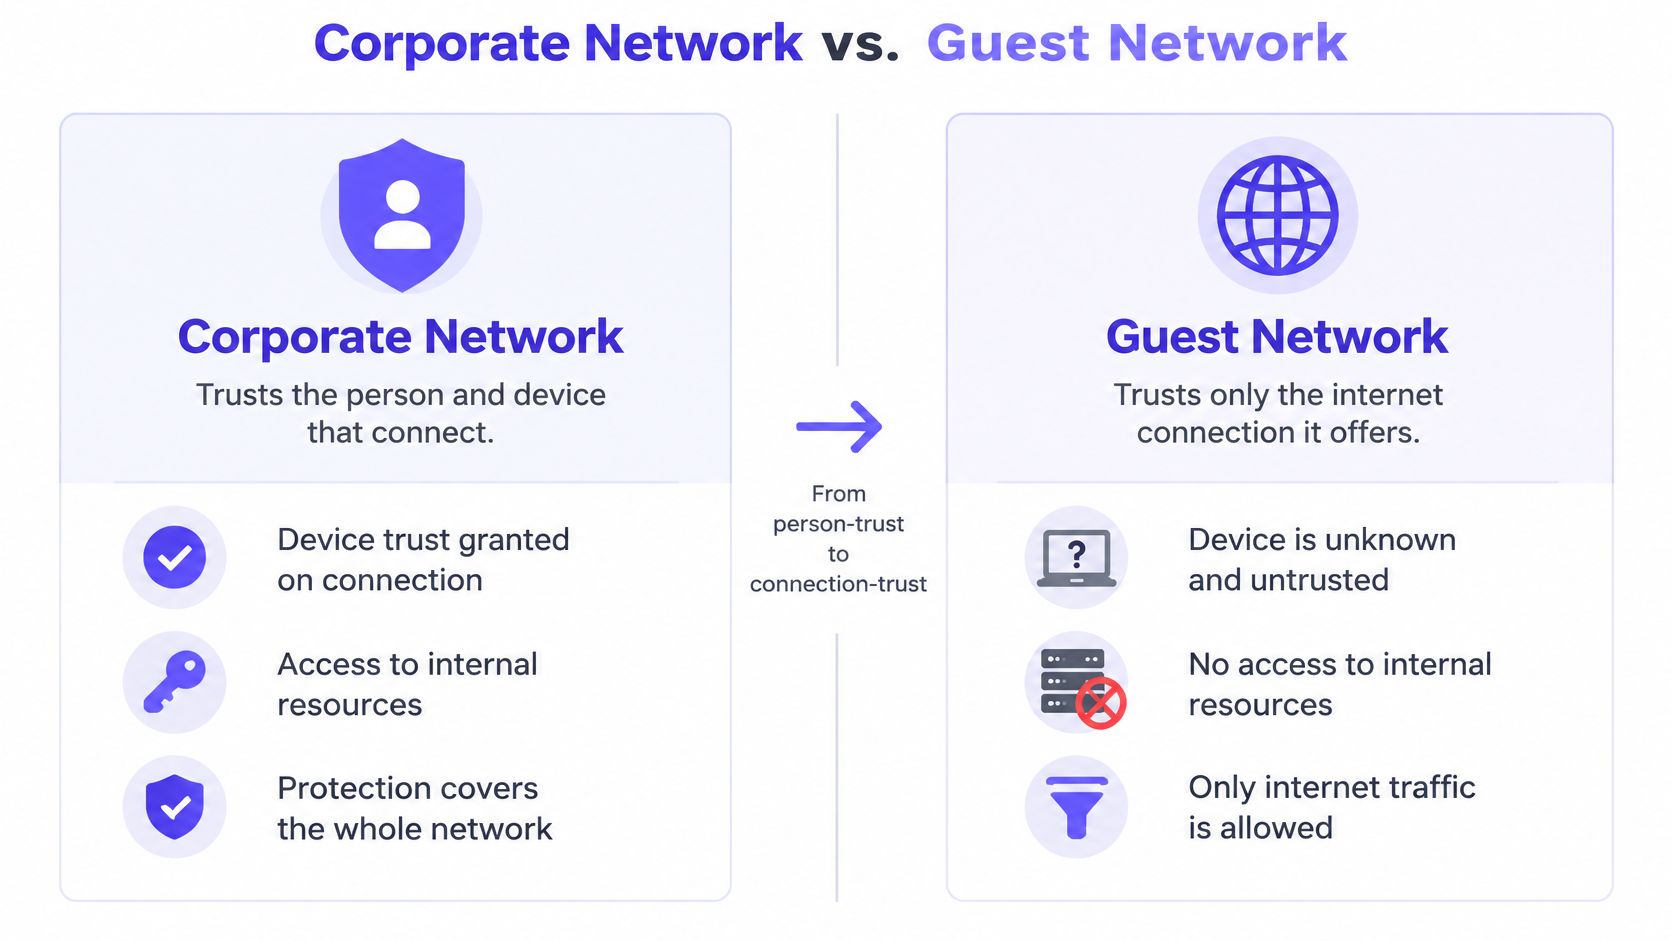
Uma rede corporativa confia na pessoa e no dispositivo. Uma rede de visitantes confia apenas na conexão que disponibiliza. Todo o resto decorre dessa única mudança: autenticação, alcance, o que é registrado e por quanto tempo o acesso permanece ativo.
| Fator | Rede de visitantes | Rede corporativa |
|---|---|---|
| Quem se conecta | Visitantes, prestadores de serviços e dispositivos pessoais | Funcionários e dispositivos gerenciados pela empresa |
| Autenticação | Portal cativo, voucher ou chave de visitante compartilhada | Certificados (EAP-TLS) ou login de diretório |
| Senha compartilhada | Geralmente sim, e alterada apenas ocasionalmente | Nunca deve ser compartilhada |
| Alcance aos sistemas internos | Nenhum, bloqueado no gateway | Servidores de arquivos, impressoras, aplicativos internos |
| Confiabilidade do dispositivo | Desconhecido e não gerenciado | Gerenciado, atualizado e inventariado |
| Registros e logs | Logs de sessão e registros de consentimento | Trilha de auditoria completa vinculada a um usuário nominal |
| Política de largura de banda | Limitada por dispositivo ou por sessão | Geralmente ilimitada, com prioridade para aplicativos corporativos |
| Tempo de vida do acesso | Horas a dias, expirando automaticamente | Até o término do vínculo empregatício ou do contrato |
A linha de alcance é responsável pela maioria dos incidentes. Dispositivos corporativos acessam compartilhamentos de arquivos, impressoras e aplicativos internos porque essa é a sua função. Dispositivos de visitantes devem ter todo esse acesso negado por regra explícita, e não pela casualidade de estarem em uma sub-rede diferente que ainda roteia o tráfego internamente.
A linha de credenciais é a mais discreta. Os funcionários devem se autenticar individualmente por meio de certificados ou logins de diretório, para que um colaborador que saia da empresa possa ter o acesso revogado sem afetar mais ninguém. As redes para visitantes geralmente funcionam com uma única senha compartilhada que se espalha por chats em grupo e avisos de porta, e ninguém a altera porque fazer isso desconecta todos de uma só vez.
O tempo também funciona de maneira diferente. O acesso de convidados deve expirar por conta própria em questão de horas ou dias, enquanto o acesso dos funcionários dura enquanto durar o vínculo empregatício. E ambas as redes quase sempre utilizam os mesmos rádios e pontos de acesso, de modo que a diferença reside inteiramente na configuração, na identidade e na política. A mecânica de conceder e revogar esse acesso fica na camada de identidade, que é exatamente o que este guia de controle de acesso WiFi detalha.
Como escolher um modelo de acesso e quantas redes operar
O modelo de acesso determina como um visitante se conecta e define o que você pode revogar posteriormente. Quatro modelos cobrem a maioria dos locais.
| Modelo de acesso | Como os convidados se conectam | Nível de segurança | Melhor indicação | Principal desvantagem |
|---|---|---|---|---|
| Rede aberta com portal cativo | Aceitar termos ou fazer login em uma página web | Baixo | Cafés, saguões, visitas curtas | Qualquer pessoa pode se conectar; páginas de portal podem ser falsificadas |
| Senha compartilhada para convidados (WPA2 ou WPA3) | Digitar uma senha comum | Médio | Pequenos escritórios, salas de espera | A senha se dissemina; alterá-la desconecta todos |
| Chave pré-compartilhada individual por dispositivo | Cada dispositivo recebe sua própria chave | Alto | Hóspedes de longa permanência, dispositivos IoT | Emissão e revogação de chaves exigem gerenciamento |
| Perfil Passpoint ou OpenRoaming | O telefone instala um perfil e se conecta automaticamente | Alto | Visitantes frequentes, locais com muitos retornos | Exige dispositivos compatíveis e configuração de perfil |
Escolha com base na taxa de retorno e na propriedade dos dispositivos. Uma cafeteria com visitas de cinco minutos precisa apenas de um portal e de um limite de largura de banda. Um condomínio de apartamentos com estadias de um mês necessita de chaves que expirem em uma data conhecida, pois "quem ainda tem acesso" é uma pergunta que farão a você. Vale a pena ler o artigo explicativo sobre o que é e o que não é um SSID antes de decidir que cada grupo de visitantes precisa do seu próprio nome de rede.
Por que a contagem de SSID é mais importante do que parece
Cada SSID adicional força cada ponto de acesso a transmitir mais quadros de beacon e gerenciamento no canal, e esses quadros são enviados na taxa obrigatória mais baixa, onde ocupam o meio pelo maior período de tempo.
Os números são claros. Uma análise técnica da sobrecarga de SSID estima que, com três pontos de acesso compartilhando um canal, beacons de 500 bytes e uma taxa básica de 1 Mbps, seis SSIDs consomem cerca de 74,92% do tempo de transmissão, contra 37,46% para três SSIDs. Aumente a taxa básica para 12 Mbps e o mesmo projeto de seis SSID tem a sobrecarga reduzida para cerca de 7,01%. Em redes congestionadas de 2,4 GHz, os quadros de gerenciamento de baixa taxa são o que seus convidados sentem como latência.
A solução é ter menos redes com uma gestão de identidade mais inteligente:
- Uma rede com portal para visitantes e BYOD, com registro de consentimento.
- Uma rede segura para colaboradores e dispositivos confiáveis, utilizando certificados ou login via diretório.
- Uma rede baseada em chave para dispositivos que precisam permanecer isolados, como caixas registradoras, sensores e dispositivos de transmissão (casting).
Use a identidade 802.1X, atribuição dinâmica de VLAN ou credenciais individuais por dispositivo para variar as políticas dentro dessas redes em vez de adicionar um novo SSID para cada público. Teste as alterações de taxa básica (basic-rate) primeiro em um pequeno grupo de pontos de acesso, pois aumentá-las pode desconectar completamente dispositivos distantes ou mais antigos.
Como separar o tráfego de visitantes e configurar a rede
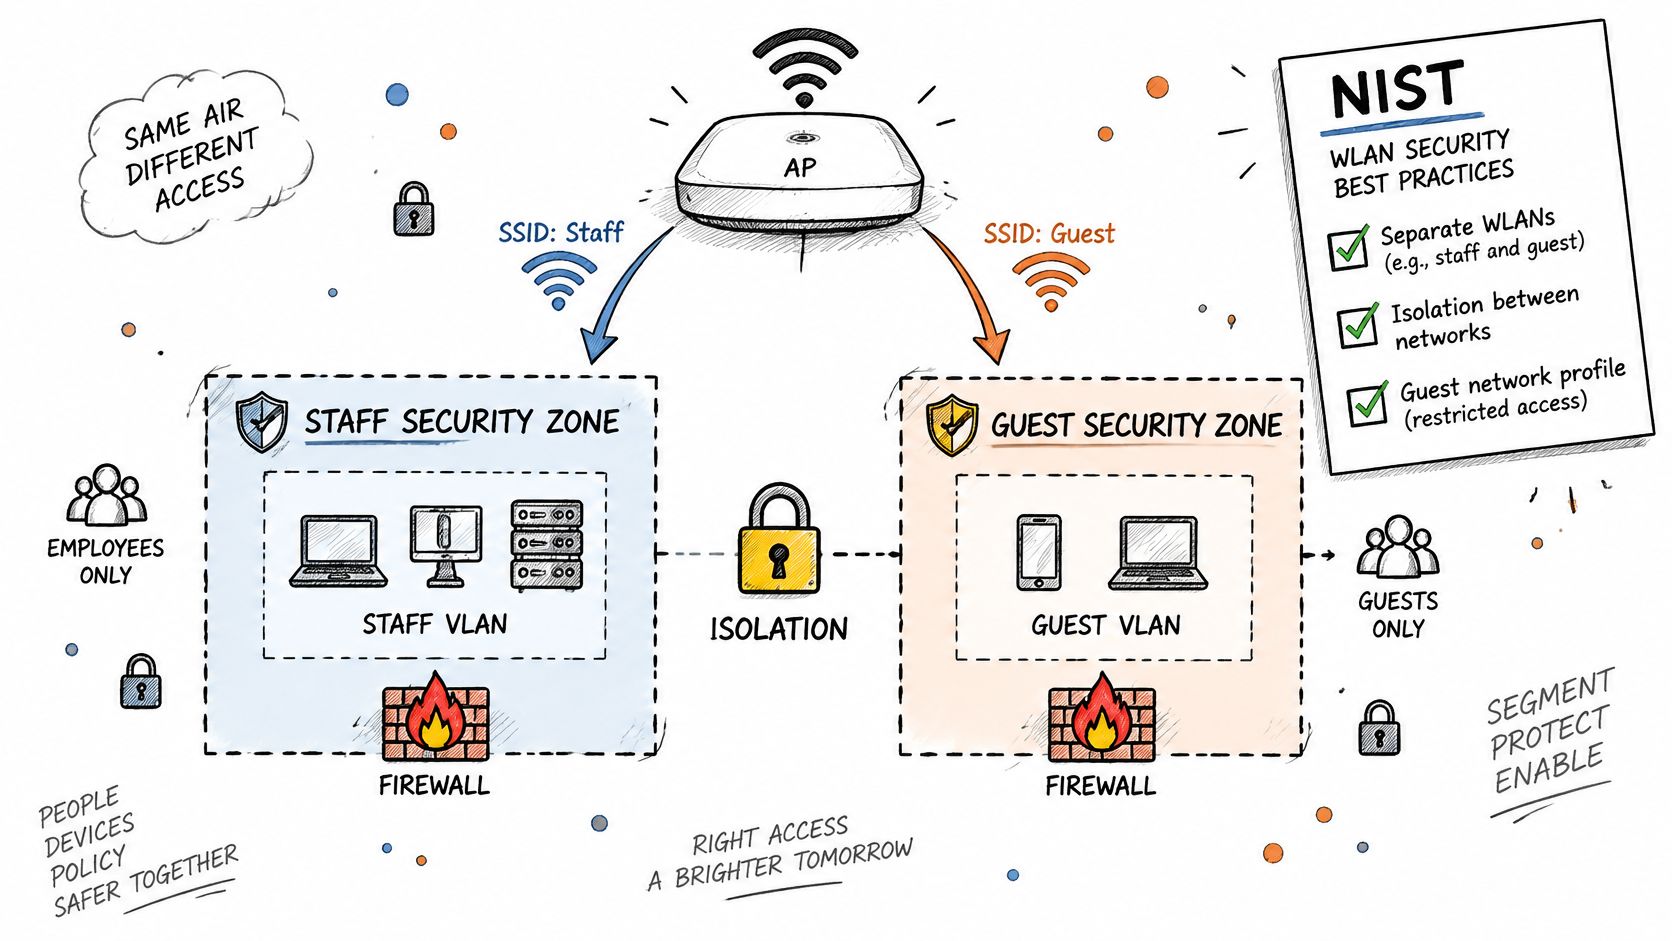
Uma rede de convidados não é privada apenas por ter seu próprio nome. A separação depende da atuação conjunta da VLAN, das regras do gateway e dos controles do ponto de acesso, além de passar por testes a partir de um dispositivo de convidado. As orientações do NIST sobre segurança de WLAN recomendam WLANs separadas para usuários com diferentes perfis de segurança e isolamento em ambas as direções: convidados não devem iniciar conexões com sistemas internos, e o gateway deve limitar o tráfego de convidados aos serviços necessários.
Crie nesta ordem
- Crie a zona. Mapeie o SSID de convidados para uma VLAN dedicada ou overlay equivalente. Um SSID de convidados no domínio de broadcast da equipe altera o nome da rede, não o limite de segurança.
- Crie regras de gateway do tipo negar primeiro. Permita DHCP, DNS, serviços de portal cativo e acesso à internet. Bloqueie intervalos de endereços privados, interfaces de gerenciamento e acesso administrativo a partir do segmento de convidados.
- Habilite o isolamento de clientes no ponto de acesso. O objetivo é impedir que os convidados façam varreduras ou se conectem diretamente entre si. Isso não bloqueia rotas roteadas para servidores, impressoras ou câmeras, portanto, teste esses caminhos separadamente.
- Escolha o modo de segurança do rádio. Use WPA3 onde houver suporte, ou WPA2 com AES quando clientes mais antigos exigirem. Uma rede aberta com portal não criptografa o tráfego pelo rádio antes que o cliente acesse um serviço protegido por TLS. O Passpoint ou chaves pré-compartilhadas individuais podem fornecer acesso criptografado onde houver suporte.
- Disponibilize o portal via HTTPS e colete apenas as informações necessárias. Um endereço de e-mail ou o número do quarto pode ser suficiente para o acesso. Solicite mais dados apenas quando tiver um motivo claro.
- Defina limites de largura de banda e expiração de sessão. Limites por dispositivo ajudam a evitar que o uso intenso de um único convidado consuma a capacidade da rede. A expiração remove credenciais e sessões inativas.
- Defina o que você registra e por quanto tempo armazena. Registre eventos relevantes de associação, autenticação e DHCP, e informe o período de retenção no portal.
- Faça testes a partir de um dispositivo de convidado antes de abrir a rede. Faça uma varredura em busca de endereços e serviços corporativos acessíveis. Qualquer resposta inesperada significa que o limite planejado precisa ser investigado.
Para um passo a passo da sequência de configuração, assista abaixo.
Onde realmente se encontra o padrão de criptografia
A segurança do WiFi evoluiu do WEP para o WPA e de WPA2 para WPA3, mas equipamentos e configurações mais antigos continuam em uso. A escolha prática depende de quais dispositivos clientes o local precisa suportar. O WPA3 oferece proteções mais robustas, enquanto o WPA2 com AES consegue manter a compatibilidade com dispositivos clientes mais antigos.
A implantação não acompanhou o ritmo de forma uniforme. O estudo de medição da WiSec feito por Mathy Vanhoef constatou que o WPA-TKIP continuava em uso em 7,30% das redes criptografadas em uma pesquisa belga de maio de 2021, apesar de uma redução em relação a uma medição anterior. Uma estimativa global separada citada nesse estudo indicou o uso de WPA3 em 1,28% das redes WiFi até maio de 2024. Os métodos de amostragem variam, portanto, considere o número como uma estimativa e não como uma métrica universal.
Para o acesso de visitantes, uma rede aberta, uma senha compartilhada e criptografias legadas criam riscos diferentes. Nenhuma dessas opções oferece a mesma revogação individualizada que o acesso baseado em identidade proporciona.
Em uma propriedade como as pousadas de Count Kálnoky's Estates, a alta rotatividade de hóspedes torna o fluxo do portal, a expiração da sessão e a revogação de credenciais preocupações operacionais, não apenas configurações de lançamento.
Trate o isolamento como um teste contínuo, e não como uma tarefa de configuração pontual. Faça uma varredura a partir de um dispositivo de visitante autenticado, verifique se os endereços e serviços internos estão inacessíveis e repita as verificações após alterações no firewall ou na WLAN. Mantenha os resultados junto ao registro de configuração para que a separação pretendida possa ser comparada com o que a rede realmente permite.
Exemplos de rede para visitantes por local e onde cada uma falha
As necessidades de WiFi para visitantes variam de acordo com o local, mas cada projeto ainda precisa de um limite claro entre os visitantes e outros usuários ou dispositivos. Um VLAN expressa a separação pretendida; os testes mostram se o tráfego está realmente contido.
Hotel. Os hóspedes podem se conectar por meio de um portal cativo com verificação de quarto integrada ao sistema de gestão hoteleira (PMS). As TVs dos quartos, termostatos e sensores de vazamento pertencem a VLANs vinculadas por chave que os hóspedes não podem acessar. O ponto fraco é uma senha de quarto compartilhada: ela pode continuar sendo usada depois que o hóspede já fez o check-out.
Aeroporto ou varejo. As visitas costumam ser breves, portanto, uma senha descartável por SMS ou login social pode manter o acesso simples, limitando as informações coletadas. Em outubro de 2023, 59% dos passageiros aéreos norte-americanos entrevistados disseram que usavam WiFi público em aeroportos, enquanto 39% reconheceram os riscos, de acordo com a pesquisa da Forbes Advisor sobre WiFi em viagens. Um risco prático a ser verificado é se um portal semelhante falso poderia imitar a marca do local.
Clínica ou hospital. Visitantes e pacientes precisam de um caminho de convidado que não possa alcançar sistemas clínicos ou equipamentos médicos. Verifique se há equipamentos conectados acidentalmente ao segmento de convidados, bem como regras que permitam o tráfego de dispositivos de convidados para destinos internos.
Universidade. Mantenha o acesso de membros, como o eduroam, separado do acesso de visitantes. Um visitante provisionado na rede de membros como uma solução temporária pode ultrapassar esse limite.
Habitação multifamiliar. Os moradores precisam de acesso privado que os acompanhe pelo edifício, enquanto os dispositivos de transmissão permanecem em seu próprio grupo. Uma única chave para todo o edifício torna mais difícil controlar o acesso quando os moradores se mudam.
A confiança também depende de uma comunicação clara. Em uma pesquisa com 436 entrevistados nos EUA em 18 estados, 57% afirmaram não se sentir seguros ao usar WiFi público ou empresarial, enquanto apenas 17% se sentiam seguros, de acordo com as orientações de segurança de WiFi público da SplashAccess. Explique o que o portal coleta e quando essas informações são excluídas; uma tela de login elegante por si só não responde a essas perguntas.
O público de eventos geralmente chega, se conecta e vai embora em poucas horas, um padrão perfeito para uma sessão de portal cativo que expira. Para operadores de eventos que avaliam as comodidades do espaço no Texas Old Town, o teste prático é verificar se a sessão é encerrada quando o acesso não é mais necessário, sem deixar uma credencial compartilhada em circulação.
Por que o isolamento de clientes precisa de testes e como realizá-los
O equívoco mais comum em WiFi para visitantes é que uma VLAN de visitantes somada a uma caixa de seleção de isolamento de clientes marcada significa que a rede é privada. O isolamento de clientes não é padronizado entre os fornecedores, e pesquisas independentes sobre isolamento de clientes em WiFi da UC Riverside descobriram que ele pode ser burlado por meio de ataques nas camadas de criptografia, roteamento e comutação (switching). É um controle a ser testado, não apenas uma caixa para marcar.
Os visitantes compensam isso por conta própria, de maneira desigual. Em maio de 2024, 37% dos 2.000 adultos norte-americanos entrevistados disseram usar uma VPN pelo menos parte do tempo em redes WiFi públicas, de acordo com a pesquisa de privacidade da U.S. News & World Report. Uma VPN protege o tráfego em trânsito. Ela não altera em nada quais hosts internos um cliente visitante pode alcançar.
| Teste | Como executar | Condição de aprovação |
|---|---|---|
| Acessibilidade lateral | Executar ping e tentar conectar-se a endereços de hosts internos a partir de um cliente visitante | Nenhuma resposta de qualquer intervalo interno |
| Exposição do plano de gerenciamento | Tentar acessar as portas web e SSH da controladora e do switch a partir do segmento de visitantes | Conexão recusada ou tempo limite esgotado |
| Visitante para visitante | Conectar dois dispositivos de visitantes e escanear entre eles | Dispositivos inacessíveis uns para os outros |
| Caminhos IPv6 | Verificar a existência de endereços e rotas IPv6 na rede de visitantes | Nenhuma rota para prefixos IPv6 internos |
| Comportamento do DNS | Consultar nomes de hosts internos por meio do resolvedor de visitantes | Apenas respostas públicas retornadas |
| Bypass do portal cativo | Tentar acessar a internet antes de efetuar login | Apenas o portal e o DNS permanecem acessíveis antes do login |
| Roaming e failover | Mover-se entre pontos de acesso e reiniciar o gateway | As regras de isolamento continuam ativas posteriormente |
Protocolos de multicast e transmissão como o mDNS merecem uma verificação própria, pois algumas arquiteturas vazam a descoberta de serviços entre sub-redes e um visitante no quarto 412 acaba transmitindo conteúdo para a TV no 414. Esses testes devem fazer parte de um cronograma, não de um dia de lançamento: execute-os novamente após cada alteração no firewall, após cada atualização de firmware de ponto de acesso e pelo menos uma vez por trimestre. Registre cada resultado com a data, versão do firmware e última alteração, para que uma falha possa ser rastreada até a sua causa de origem. A VLAN segmentação para locais aborda a parte de design que esses testes verificam.
Um VLAN de visitante comprova a intenção. Um ping com falha de um notebook de visitante para o servidor de arquivos comprova o isolamento.
O que fazer esta semana
Comece pelas pessoas e dispositivos, não pelo hardware. Dois grupos definem o projeto: pessoas que você não emprega (visitantes, prestadores de serviços, pacientes, residentes) e dispositivos que nunca devem se enxergar (TVs, caixas, sensores, fechaduras). Atribua a cada grupo um modelo da tabela de acessos e, em seguida, mantenha o controle do tempo de transmissão (airtime): dois ou três SSIDs estratégicos, deixando a identidade fazer o restante do trabalho.
O Purple Access simplifica tudo isso em três redes: Open para convidados e BYOD, Secure para funcionários e usuários confiáveis, e xPSK para dispositivos, locatários e comunidades, com o Cloud RADIUS direcionando cada dispositivo para a rede e a VLAN corretas por identidade. Um planejador mostra onde cada grupo se enquadra assim que você marca o que se conecta hoje. A mesma divisão pode ser criada em outros pontos de acesso sem ele, e os testes abaixo continuam válidos de qualquer forma.
Nesta semana, faça um esboço das redes, liste cada dispositivo conectado a cada uma delas e execute os sete testes de isolamento na rede ativa para visitantes, incluindo caminhos IPv6, respostas de DNS interno, desvio de portal, multicast e streaming de tela, além do comportamento após roaming ou reinicialização do gateway. Anote a data, a versão do firmware e a alteração mais recente no firewall ao lado de cada aprovação ou falha.
Uma caixa de seleção do fornecedor para isolamento de clientes não constitui uma aprovação formal.
O Purple Access executa a divisão descrita neste artigo nos pontos de acesso que você já possui: um portal de convidados com consentimento registrado, funcionários com certificados, dispositivos com chaves individuais e o Cloud RADIUS posicionando cada dispositivo em sua própria VLAN por identidade. Comece com o planejador para ver onde seus grupos atuais se enquadram em três redes e, em seguida, teste o resultado em relação às verificações de isolamento acima. Você pode mapear sua rede e experimentá-lo em Purple Access.


