Controle de acesso WiFi explicado: métodos e políticas
Published
Se uma senha longa de WiFi é suficiente, por que uma única frase vazada ainda pode dar acesso a todos os caixas, câmeras e notebooks de visitantes no local? As equipes costumam tratar a criptografia como se fosse todo o trabalho. A criptografia esconde o tráfego no ar. Ela não decide quem pode se conectar, o que pode acessar ou como você revoga essa permissão. O controle de acesso WiFi é essa segunda tarefa, e a senha compartilhada costuma ser o elo mais fraco dela.
Sumário
- O que o controle de acesso WiFi realmente decide
- Comparação rápida dos métodos de controle de acesso WiFi
- Como o WPA2 e o WPA3 definem o nível básico de criptografia
- Como o 802.1X e o EAP-TLS vinculam o acesso à identidade
- Comparação entre portais cativos, chaves por dispositivo e Passpoint
- VLANs orientadas por identidade para políticas e segmentação
- Medindo se a segmentação realmente funciona
- Escolhendo sua configuração de controle de acesso WiFi
O que o controle de acesso WiFi realmente decide
Quando alguém se conecta ao seu WiFi, o que está sendo verificado e por quem? Muitas pessoas imaginam uma caixa de senha. Um edifício é uma metáfora mais clara.
A criptografia é o corredor trancado. Ela mantém as conversas privadas contra qualquer pessoa que esteja no corredor. O controle de acesso é a política da porta. Ele decide quem recebe uma chave, quais andares pode acessar e quando essa chave deixa de funcionar. Uma academia faz a mesma divisão com opções de entrada por QR e PIN: a fechadura não é a regra que diz qual membro pode entrar e por quanto tempo.
Toda rede toma três decisões.
Autenticação pergunta quem ou o que pode se conectar. Uma pessoa, um notebook, um terminal de pagamento ou uma câmera precisa provar que pertence à rede.
Autorização pergunta o que essa conexão pode acessar. Aplicativos corporativos, apenas internet e uma sub-rede de câmeras são portas diferentes.
Revogação pergunta quanto tempo dura a permissão. Limites de sessão, logins expirados e uma chave que você pode revogar para um único dispositivo entram aqui.
Uma frase de senha compartilhada responde apenas à primeira pergunta e a responde para todos de uma só vez.
Visitantes, colaboradores, terminais de pagamento, câmeras, dispositivos de quartos e prestadores de serviço no mesmo prédio precisam de respostas diferentes. Qualquer pessoa que saiba a frase está "autorizada". Você não pode colocar o caixa em um andar diferente nem pode revogar o acesso de um único prestador de serviço sem alterar a senha de todo o local. Os métodos a seguir partem da identidade, e não de uma lista genérica de nomes de rede.
Comparação rápida dos métodos de controle de acesso WiFi
WPA3-Personal para locais pequenos, 802.1X com certificados para empresas, chaves por dispositivo para IoT e locais multi-inquilino, portais cativos para acesso de visitantes e Passpoint para usuários em roaming.
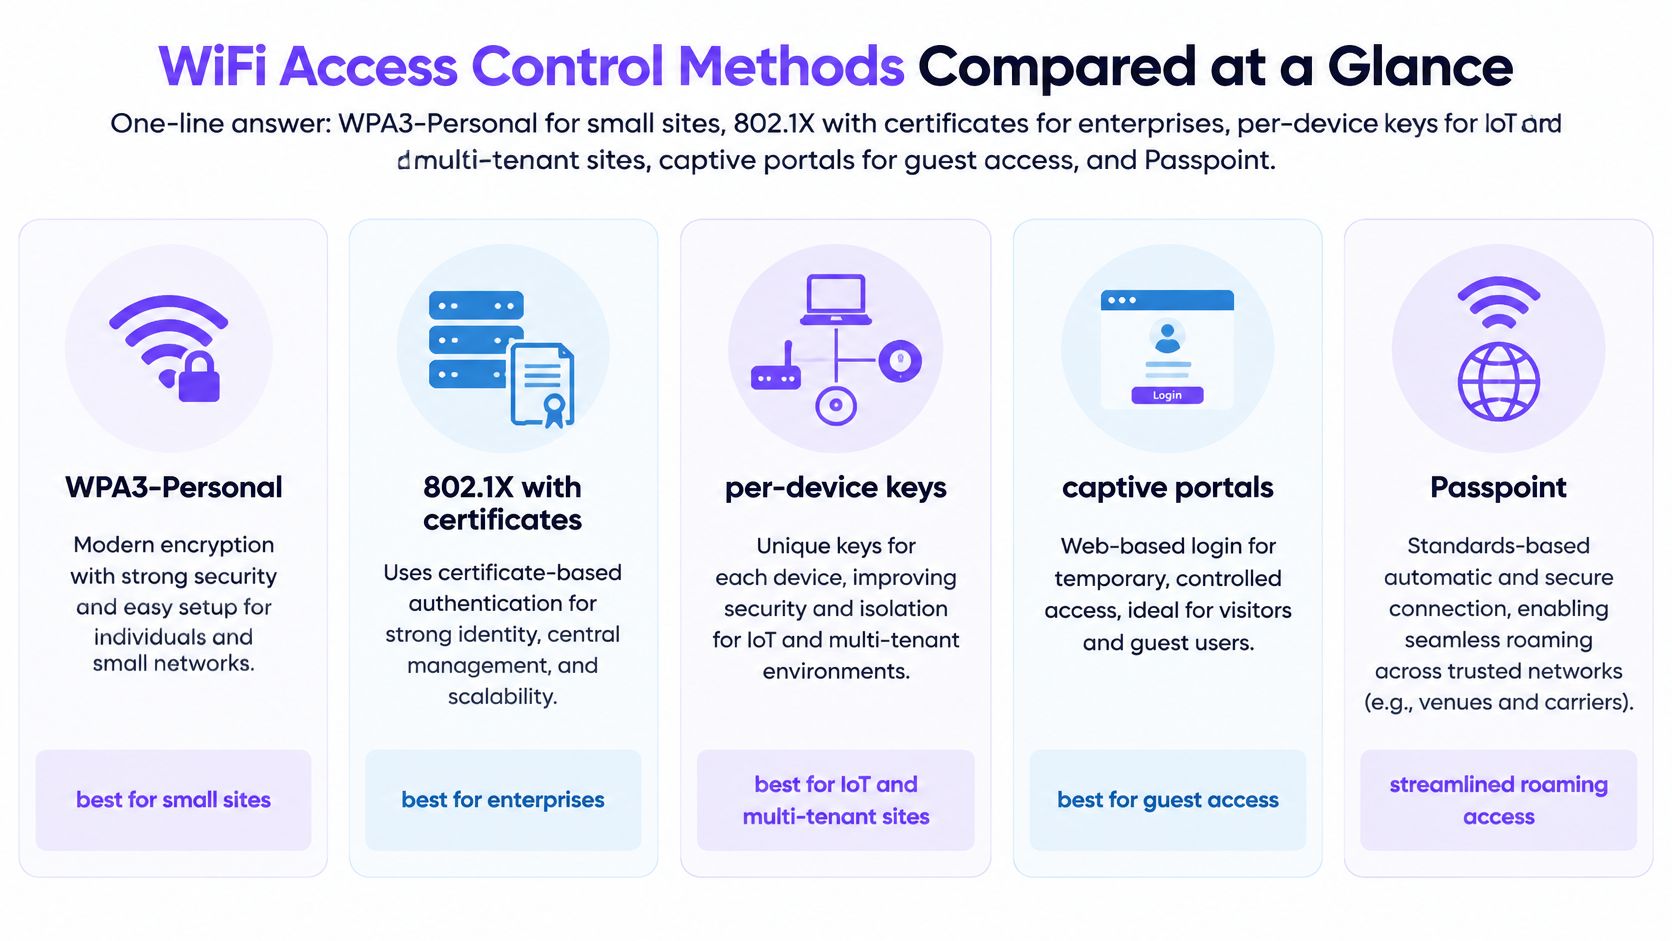
| Método | O que verifica | Nível típico de segurança | Melhor indicação | Como o acesso é revogado |
|---|---|---|---|---|
| WPA2-Personal | Frase de senha compartilhada | Moderado | Residências e pequenos escritórios | Alterar a frase de senha para todos |
| WPA3-Personal | Frase de senha via troca SAE | Forte contra adivinhação de senhas | Residências modernas e pequenos escritórios | Alterar a frase de senha para todos |
| WPA2/WPA3-Enterprise com 802.1X | Certificado ou credenciais de usuário ou dispositivo via RADIUS | Alto | Grandes empresas e campi | Revogar uma identidade ou certificado |
| xPSK ou chaves por dispositivo | Chave exclusiva por dispositivo, usuário ou inquilino | Alto para IoT e locais compartilhados | Hotéis, edifícios residenciais, concessões e frotas de IoT | Revogar uma chave sem afetar as outras |
| Portal cativo | Login via SSO, redes sociais ou senha descartável por SMS, com consentimento | Moderado; identifica usuários, mas não protege cada link individualmente | Visitantes e integração de BYOD | Expirar a sessão ou o login |
| Passpoint e OpenRoaming | Credenciais de identidade em roaming | Alto, sem necessidade de portal | Grandes locais e usuários em roaming | Revogar a credencial no provedor de identidade |
Considere as classificações como típicas, não garantidas
Esses níveis descrevem uma implementação cuidadosa, e não todos os casos isolados. Uma configuração empresarial descuidada, com métodos EAP fracos ativos e sem processo de revogação, pode ser mais vulnerável do que um sistema bem executado de chaves por dispositivo em um andar de hotel. A cifra no ar não é o controle que salva sua rede às 2h da manhã.
A velocidade de revogação geralmente determina a escolha mais do que o tipo de criptografia. Se perder um único telefone significa reimprimir uma frase de senha para todo o escritório, o método não serve para um edifício compartilhado. Relacione a linha do quadro à sua situação ao escolher um modelo no final.
Como o WPA2 e o WPA3 definem o nível básico de criptografia
Uma senha de WiFi pode proteger o link de rádio e, ainda assim, ser uma forma fraca de controlar quem entra. O WEP remonta a 1997. Fragilidades em seu projeto levaram ao WPA em 2003, seguido pelo WPA2 em 2004, alinhado ao IEEE 802.11i e utilizando AES em vez da abordagem fraca do WEP, como registra a referência de tecnologia do Department of Veterans Affairs.
O WPA2 e o WPA3 definem o nível básico de criptografia, mas a senha ainda importa. O WPA3-Personal utiliza SAE, que resiste à adivinhação de senhas offline. O WPA3 Enterprise também oferece uma opção de segurança mais forte para ambientes sensíveis.
O modo de transição permite que dispositivos WPA2 e WPA3 usem a mesma rede. Essa ponte ajuda quando um local possui uma frota mista de dispositivos, mas deixa os dispositivos WPA2 usando a opção mais fraca. O selo mais recente de uma rede não protege um cliente mais antigo que ainda se conecta com WPA2.
Verifique cada local antes de alterar os modos:
- Modo de segurança: confirme se cada SSID usa WPA2 ou WPA3, e se é personal ou enterprise.
- Redes legadas: verifique se WEP e redes abertas sem portal não estão mais em uso.
- Prontidão dos clientes: confirme se telefones, caixas e câmeras suportam WPA3 antes de exigi-lo.
A criptografia protege o tráfego no ar. O controle de acesso decide qual pessoa ou dispositivo pode se conectar. Uma senha compartilhada confunde essa distinção: alterá-la pode afetar todos que a conhecem, enquanto uma cifra mais forte, por si só, não consegue identificar cada usuário.
Como o 802.1X e o EAP-TLS vinculam o acesso à identidade
Pense em um crachá de escritório. O ponto de acesso é a porta. O servidor RADIUS é a recepção de segurança. O diretório, ou a autoridade certificadora, é a lista de colaboradores.
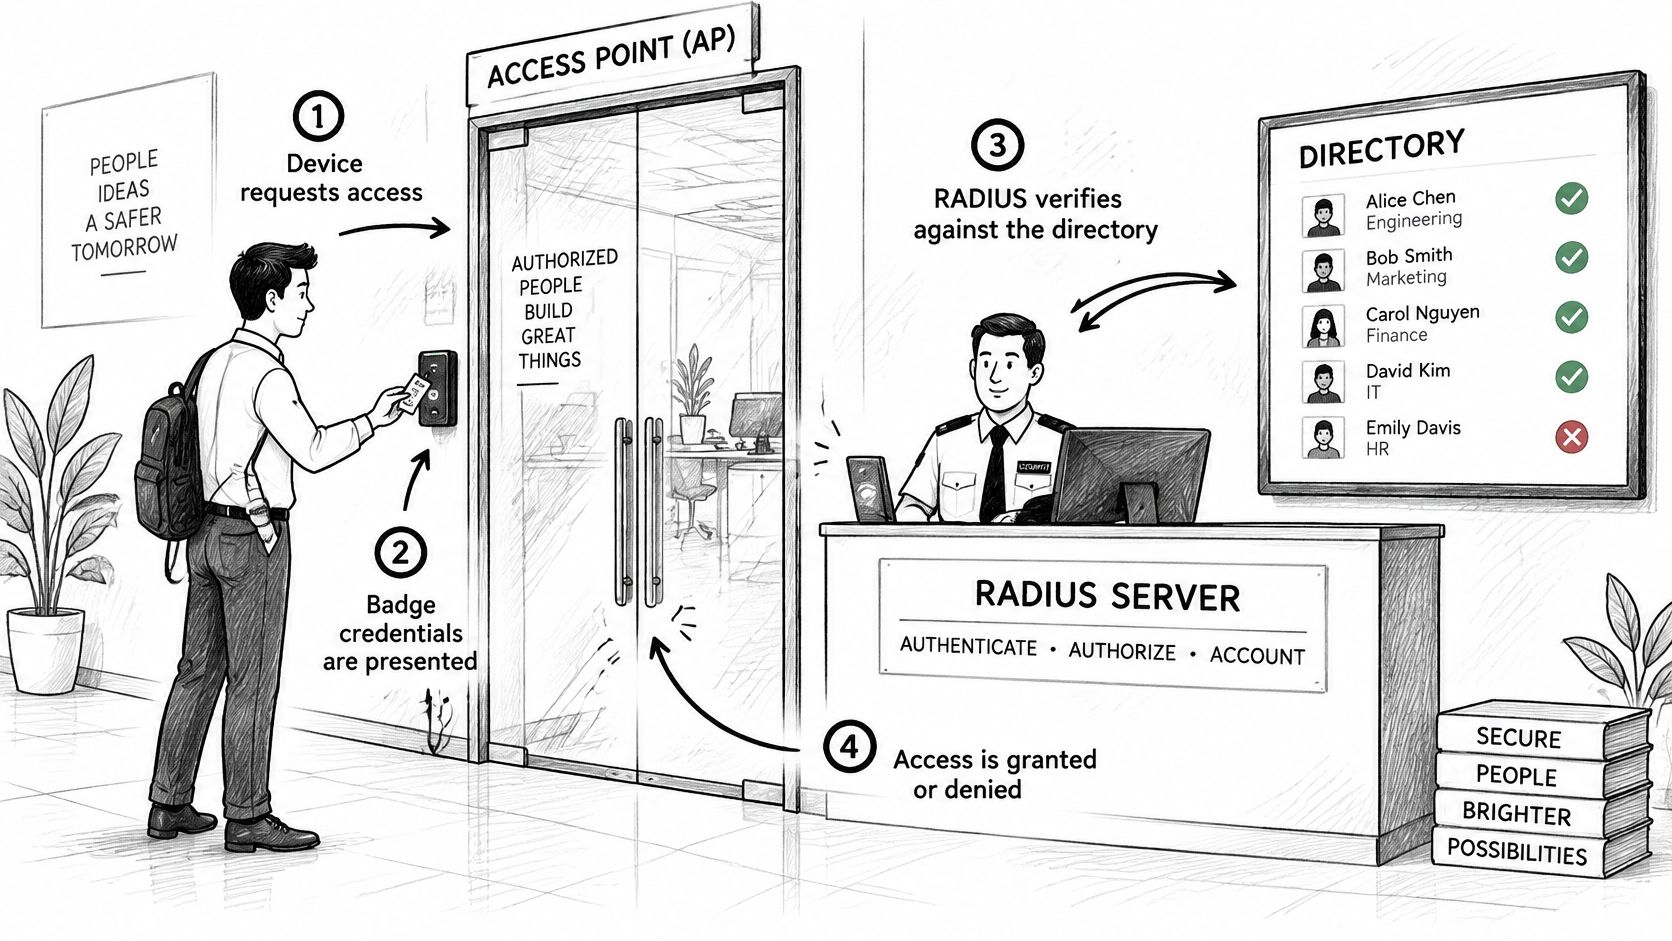
Os quatro passos na porta
- O dispositivo se associa e fornece uma identidade, geralmente um certificado ou um nome de usuário.
- O ponto de acesso não toma a decisão. Ele encaminha a solicitação ao RADIUS.
- O servidor verifica essa credencial no diretório ou na autoridade certificadora.
- O RADIUS retorna Accept ou Reject, além de atributos que definem a sessão, como uma VLAN ou uma função.
O EAP-TLS é o método que torna o crachá difícil de copiar. As orientações de EAP do NIST tratam o TLS como o túnel de proteção para EAPs baseados em túnel e estabelecem que a autenticação mútua EAP-TLS exige certificados de pares. O cliente prova que possui um certificado válido e também verifica o servidor de autenticação. Um método baseado em senha apenas pede que o usuário saiba um segredo. Um certificado pode ser emitido pelo seu MDM, ter um tempo de vida curto, ser renovado e revogado para um único notebook perdido. Vincule esse certificado a um grupo de diretório para que o RADIUS possa retornar a política correspondente. Todos os outros continuam online.
Onde os clientes permitirem, desative PEAP-MSCHAPv2, CHAP e PAP. As orientações atuais para WLAN empresarial recomendam EAP-TLS com AES-256-GCM e curvas elípticas modernas ou parâmetros RSA suficientemente grandes. Vale a pena ler uma comparação direta entre EAP-TLS e PEAP antes de deixar o método antigo ativo "por via das dúvidas".
A armadilha que bloqueia todo o escritório
A falha mais comum é uma cadeia de confiança que nunca chegou aos dispositivos. Todos os logins falham de uma só vez, e o suporte ouve que "o WiFi caiu" em vez de "o certificado não é confiável". Distribua a cadeia usando o mesmo MDM que emite os certificados e teste um notebook recém-configurado antes de desativar as senhas.
Defina o comportamento em caso de indisponibilidade antes da implantação. Se o RADIUS ou a autoridade certificadora ficarem inacessíveis, as sessões existentes permanecem ativas? Novos dispositivos entram em uma rede de integração limitada? Por quanto tempo as credenciais em cache permanecem válidas? Teste cada cenário. Um sistema de crachá que bloqueia tudo sem um plano vai esvaziar o prédio na primeira oscilação da rede.
Uma breve demonstração do fluxo torna o conceito da recepção e da porta mais concreto:
Comparação entre portais cativos, chaves por dispositivo e Passpoint
Um visitante em um hotel ou café não vai instalar um certificado. Um portal cativo permite que ele faça login via redes sociais, SSO ou uma senha descartável por SMS, além de registrar o consentimento para normas de privacidade como GDPR e CCPA. Você identifica quem fez login, sem precisar fornecer ao telefone uma chave forte por link. A rede aberta ainda precisa de uma sessão curta e de uma VLAN isolada de caixas e câmeras. Quando a visita terminar, expire o login.
Uma chave, um dispositivo
As chaves por dispositivo (xPSK, e as nomenclaturas dos fabricantes iPSK, DPSK, MPSK ou PPSK) fornecem a cada dispositivo, usuário ou inquilino um segredo próprio. TVs de quartos, termostatos, caixas, roteadores de inquilinos e câmeras se encaixam nesse padrão, pois ninguém digitará uma senha neles semanalmente. Revogue uma chave e as outras continuam funcionando. Em pontos de acesso compatíveis, o RADIUS Change of Authorization também pode encerrar a sessão ativa em vez de esperar que o dispositivo mude de AP. Essa é a diferença entre "vamos alterar o WiFi hoje à noite" e "essa câmera está fora da rede agora".
O Passpoint e o OpenRoaming dispensam o portal para pessoas que já possuem uma identidade em roaming. O telefone se autentica com credenciais de um provedor de identidade, ideal para aeroportos, campi e locais onde a mesma pessoa circula por diversos ambientes. O ponto de falha é a confiança: se o provedor de identidade ou a relação de roaming estiver fora do ar, não haverá uma senha local para emergências. Defina o comportamento para essas falhas antes de desativar o portal. Hotspot 2.0 é o nome exibido nas configurações do dispositivo.
Por que o endereço MAC não salvará a política
Endereços MAC aleatórios tornam as listas de hardware não confiáveis. A cobertura da Help Net Security sobre os achados da Wireless Broadband Alliance destaca que endereços MAC aleatórios complicam o gerenciamento de rede e a detecção de ameaças, enquanto as equipes ainda precisam diferenciar visitantes, endpoints gerenciados e dispositivos operacionais. O endereço pode mudar entre sessões, de modo que uma lista de permissões baseada no MAC de ontem não reconhecerá o telefone de hoje. Uma identidade duradoura precisa ser fundamentada em um certificado, uma credencial federada, na postura do gerenciamento de dispositivos ou em uma chave por dispositivo.
Avalie as três opções sob os mesmos quatro testes: a rapidez de revogação, o nível de exposição do método, a capacidade de roaming e se o log identifica uma pessoa ou apenas um endereço de rádio. Privacidade e controle coexistem quando a política se apoia em uma credencial. Eles se anulam quando a política depende do MAC.
VLANs orientadas por identidade para políticas e segmentação
Uma única porta de entrada, várias pulseiras. Depois que um hóspede faz o check-in, a pulseira dá acesso à piscina, mas não à sala de máquinas. Após o sucesso da autenticação 802.1X ou de outra via RADIUS, o ponto de acesso pode alocar esse cliente em uma VLAN especificada no Access-Accept, se sobrepondo à VLAN padrão do SSID.
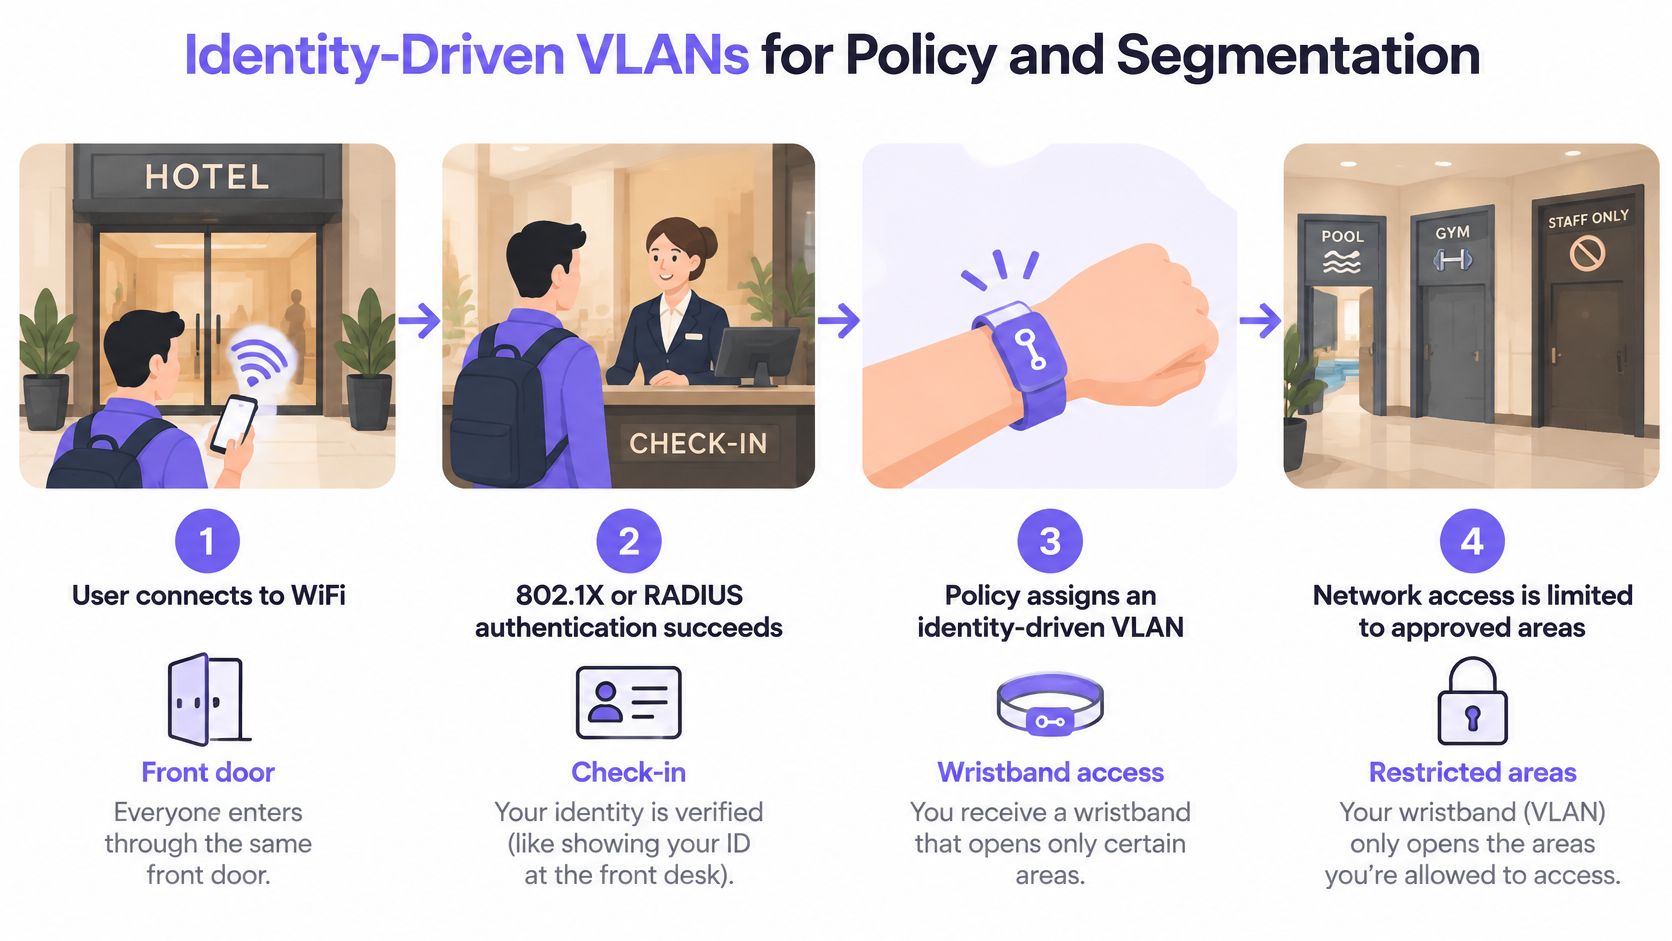
A documentação de VLAN RADIUS da Fortinet descreve os atributos padrão a serem configurados: Tunnel-Type definido como VLAN, Tunnel-Medium-Type definido como 802 e Tunnel-Private-Group-ID contendo o identificador da VLAN. Quando esses atributos são retornados, a VLAN atribuída pelo RADIUS se sobrepõe à VLAN local da WLAN. Altere o grupo do usuário e a próxima autenticação o direcionará para outro segmento. Revogue a identidade e o acesso é interrompido. Você mantém um conjunto reduzido de SSIDs enquanto colaboradores, visitantes, sistemas de pagamento, câmeras, residentes e dispositivos IoT permanecem isolados. Uma visão prática sobre design de rede WiFi ajuda a definir quão pequeno deve ser esse conjunto de SSIDs.
| Grupo de identidade | Fonte de identidade | Exemplo de VLAN | Política |
|---|---|---|---|
| Visitantes | Login ou consentimento pelo portal | 10 | Apenas internet, sem acesso interno |
| Colaboradores | Certificado de dispositivo via MDM | 20 | Aplicativos internos e compartilhamentos de arquivos |
| Dispositivos de quartos ou IoT | Chave por dispositivo | 40 | Sub-rede própria, apenas tráfego de saída para serviços do fornecedor |
| Terminais de pagamento | Certificado ou chave por dispositivo | 30 | Segmento isolado dentro do escopo do PCI-DSS |
| Câmeras | Chave por dispositivo | 50 | Apenas envio de vídeo, sem tráfego leste-oeste |
Três verificações antes de confiar na pulseira
Padrão seguro. Se o atributo estiver ausente ou incorreto, o cliente deve ser direcionado para uma VLAN sem acesso a quase nada. Não permita que falhas liberem acesso aberto à rede de colaboradores devido a um campo omitido.
O caminho, não apenas o AP. Todo trunk do ponto de acesso ao switch precisa transportar todas essas VLANs dinâmicas. Uma VLAN existente no RADIUS que não esteja no trunk resultará em um login bem-sucedido seguido por falta de comunicação.
O log. Registre cada Access-Accept com a identidade, a VLAN e o local. Sem esse registro, você não poderá comprovar qual pulseira abriu qual porta.
A política passa a acompanhar a pessoa ou o registro do dispositivo, e não o ponto de acesso ao qual eles se conectaram.
Medindo se a segmentação realmente funciona
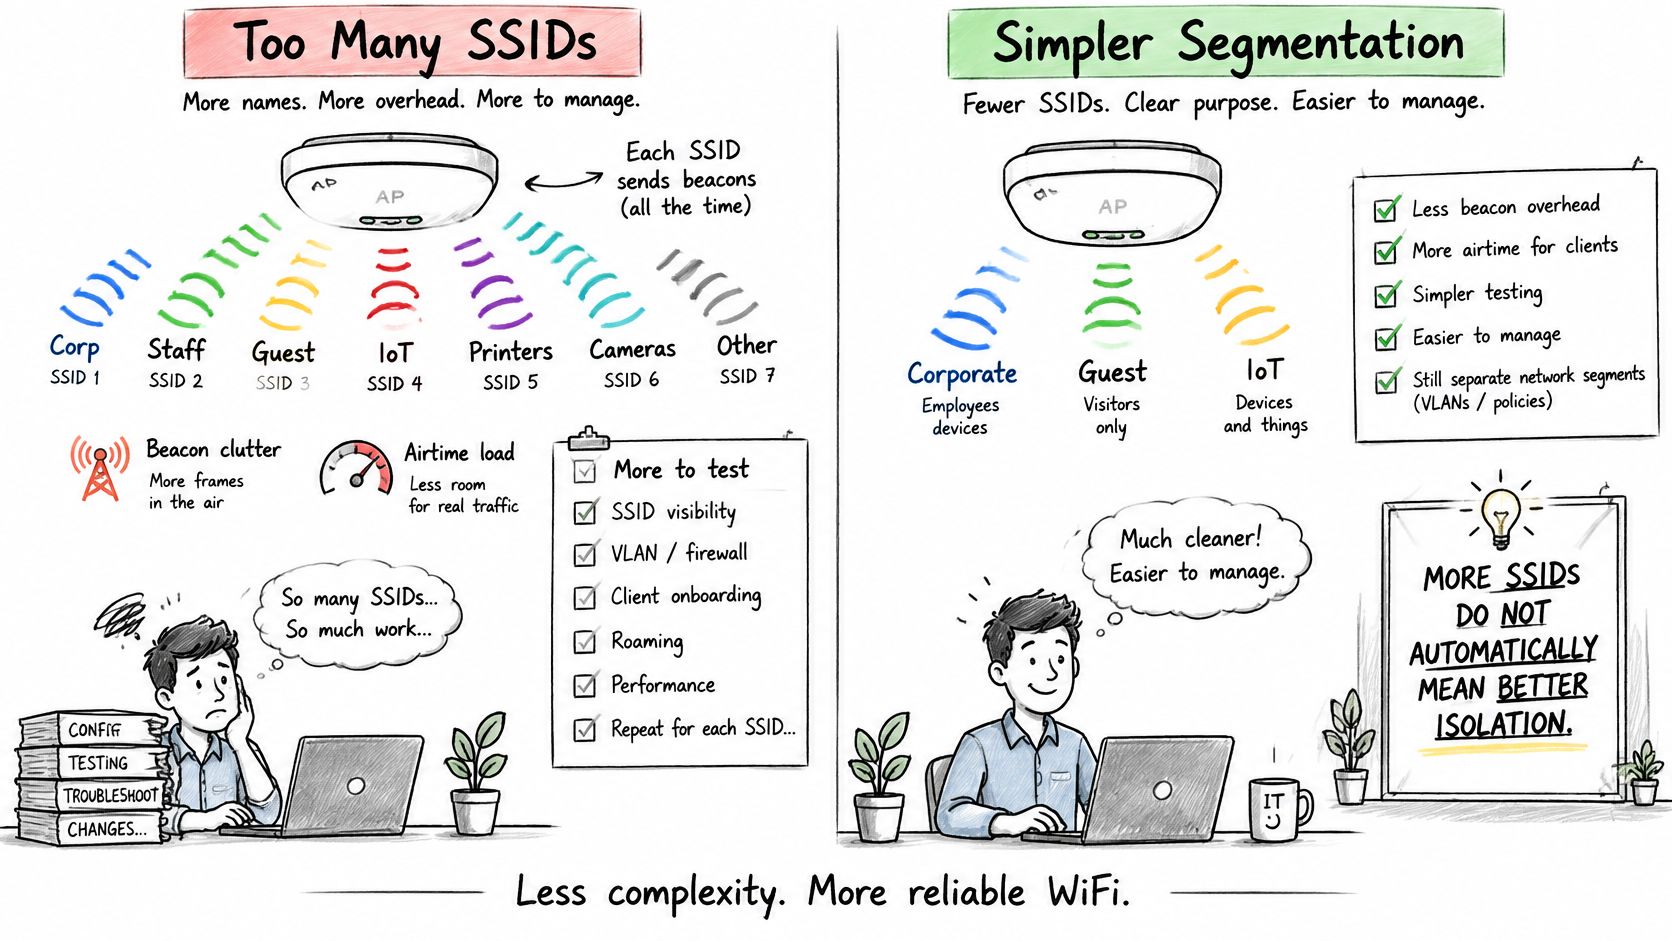
Mais SSIDs não significam melhor isolamento. Essa suposição é o motivo pelo qual alguns locais transmitem uma dúzia de nomes e ainda assim encontram o notebook de um visitante na VLAN dos caixas.
Cada SSID adicional acrescenta sobrecarga de beacon e tempo de transmissão, mais configurações, mais comportamentos de roaming para testar e mais chances de o local se distanciar do padrão. O Cisco State of Wireless Report coloca a segmentação de rede e a verificação dinâmica de identidade entre as principais medidas para reduzir a exposição sem fio, ressaltando a presença de clientes de diferentes gerações, grandes volumes de IoT e a necessidade de maior visibilidade entre rádios e frequências. A falta de separação causa a falha oposta: um dispositivo de visitante infectado pode se mover lateralmente em direção a caixas, câmeras, residentes ou compartilhamentos da equipe.
Um ciclo de vida operacionalmente viável
- Defina segmentos por identidade e risco, e não pela quantidade de nomes que cabem na lista de WiFi de um telefone.
- Atribua políticas dinamicamente a partir do resultado da autenticação, para que uma alteração de grupo não exija um novo SSID.
- Documente cada exceção com um responsável e uma data de expiração. Uma exceção sem data de término se torna o novo padrão da rede.
- Meça falhas de autenticação, tráfego leste-oeste não autorizado e tempo de revogação, além de testar um plano de emergência a cada trimestre.
Avalie o projeto com base em quatro resultados: contenção, tempo de revogação, evidências de auditoria e carga de trabalho operacional. A quantidade de SSIDs não está nessa lista. O WiFi 7 e a alta densidade de IoT tornam essas medidas ainda mais urgentes à medida que diferentes gerações de clientes se misturam, o número de dispositivos aumenta e a visibilidade precisa permanecer consistente em todas as frequências.
Desconecte uma identidade, confirme se a próxima autenticação foi recusada e verifique se o log exibe essa recusa. Se você não puder fazer isso para uma única câmera, o segmento ainda não é real.
Escolhendo sua configuração de controle de acesso WiFi
Escolha com base na situação, não na cifra mais recente.
- Café ou residência com visitantes: WPA3-Personal no lado privado, além de um portal cativo para visitantes.
- Escritório com cerca de 200 estações de trabalho e notebooks gerenciados: 802.1X com certificados do MDM e um portal para visitantes separado.
- Hotel, condomínio residencial ou espaço comercial: chaves por dispositivo, com VLANs orientadas por identidade para quartos, inquilinos e dispositivos fixos.
- Campus ou grande local com circulação de pessoas: Passpoint ou OpenRoaming combinado com certificados para dispositivos de colaboradores.
Reduzimos essa complexidade a três SSIDs: Open para visitantes e BYOD, Secure para colaboradores e usuários de confiança, e xPSK para dispositivos IoT, inquilinos e comunidades. Um planejador permite selecionar o que se conecta hoje e visualizar onde cada grupo é alocado nesses três SSIDs.
Os pontos de acesso já instalados costumam determinar quais desses métodos você pode ativar. Verifique o suporte a certificados, chaves por dispositivo e CoA antes de comprometer-se com um projeto que o hardware não consiga executar.
- Mapeie todos os grupos de dispositivos, incluindo os casos especiais: prestadores de serviço, notebooks de empréstimo e TVs de quartos.
- Atribua a cada grupo uma fonte de identidade e uma VLAN, utilizando o mesmo mapeamento aplicado a visitantes, colaboradores, IoT, pagamentos e câmeras.
- Execute o teste de desconexão e verificação em um dispositivo de cada grupo.
- Análise os logs após uma semana. Procure autorizações inexplicáveis e recusas que bloqueiem o trabalho real.
- Revise o plano com um engenheiro de rede antes da implantação, especialmente o fluxo de falha quando o RADIUS estiver inacessível.
O controle orientado por identidade com revogação por dispositivo é o modelo escalável. Uma frase de senha não escala.
O Purple Access concede a visitantes, colaboradores e dispositivos uma identidade ou chave própria nos pontos de acesso que você já possui, para que o controle de acesso WiFi não seja apenas uma senha compartilhada com outro nome. Você pode ver onde cada grupo é alocado, revogar um único dispositivo sem afetar os demais e manter as políticas no RADIUS em vez de prolongar a lista de SSIDs. Acesse o Purple Access para mapear seus locais e alinhar a configuração com um engenheiro de rede.