
Segurança de redes para convidados: Um guia prático para 2026
Published

Os conselhos mais populares sobre segurança de rede para visitantes também são os mais frágeis. Defina uma senha forte, altere-a mensalmente, crie um SSID separado para visitantes e pronto. Não é bem assim. Uma senha apenas controla quem se conecta. Ela não diz nada sobre onde um dispositivo conectado pode ir, a quais dispositivos ele pode se conectar ou como você remove um único visitante sem desconectar todo mundo.
Eu começaria a partir da premissa oposta. Todo dispositivo de convidado é não gerenciado e não confiável, toda credencial compartilhada vai se espalhar e toda página de login que você exibe pode ser copiada. Projete considerando esses três fatos e o restante de suas escolhas se tornará mais simples e mais honesto.
Índice
- Por que as redes de convidados precisam do seu próprio modelo de segurança
- Os controles principais e como verificar cada um
- Como segmentar o tráfego de convidados das operações
- Escolhendo métodos de acesso e gerenciando credenciais de convidados
- Isolando IoT e dispositivos compartilhados sem caos
- Filtragem, monitoramento e identificação de abusos
- Confirme suas obrigações de conformidade antes de lançar
Por que as Redes de Convidados Precisam de Seu Próprio Modelo de Segurança
Um hotel que fornece a todos os hóspedes a mesma chave-mestra não se consideraria seguro só porque a chave era longa e complexa. Um único cartão perdido abriria todos os quartos. Uma rede plana com uma senha compartilhada de visitantes funciona da mesma forma. A credencial dá acesso à rede a um visitante, ao laptop infectado de um prestador de serviços ou a um estranho no estacionamento - e o projeto da rede decide se eles podem alcançar um caixa eletrônico, uma impressora, uma interface de gerenciamento ou o telefone de outro visitante.
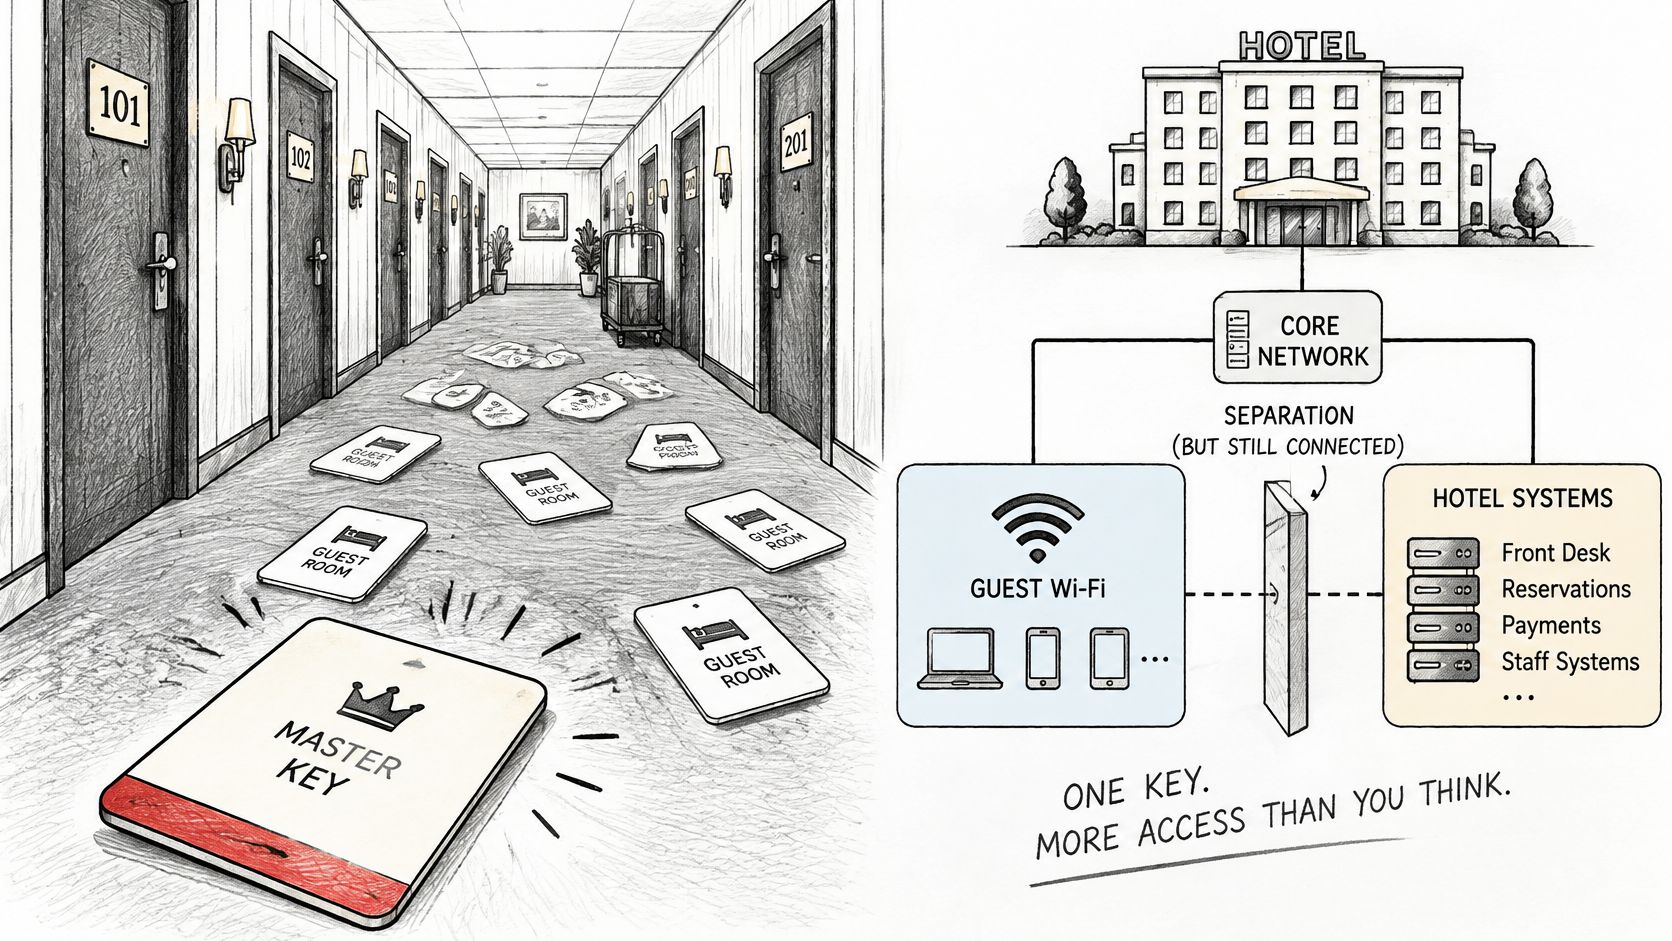
Um SSID é um rótulo, não um limite. A criptografia no link de rádio impede a interceptação casual nas proximidades. No entanto, ela não controla para onde o tráfego pode ser roteado assim que atinge seus switches e firewall.
O que o padrão de violação mostra
A escala desse erro é mostrada no Data Breach Investigations Report de 2025 da Verizon, que analisou 22.052 incidentes reais de segurança e identificou 12.195 violações de dados confirmadas ocorrendo dentro das organizações. O uso indevido de credenciais permaneceu como o principal vetor de acesso inicial com 22%, enquanto a exploração de vulnerabilidades atingiu 20%, um aumento de 34% em relação ao relatório anterior.
Esse mesmo relatório descobriu que o envolvimento de terceiros em violações dobrou para 30%. Fornecedores, contratados, inquilinos e prestadores de serviços são exatamente as pessoas que frequentemente acabam na conectividade de visitantes porque ninguém quer colocá-los na rede da equipe e ninguém criou uma categoria adequada para eles.
Três fontes de exposição são responsáveis pela maioria das falhas em redes de convidados:
- Credenciais compartilhadas: uma única senha não pode ser atribuída a uma pessoa específica nem revogada para apenas um dispositivo.
- Dispositivos de visitantes não gerenciados: você não controla as atualizações de correções, o estado de malware ou as configurações de compartilhamento deles.
- Redes planas: um dispositivo comprometido pode sondar sistemas operacionais que nunca deveriam estar acessíveis.
Portanto, uma boa segurança para rede de visitantes precisa de quatro propriedades funcionando juntas. Você precisa de separação entre os dispositivos de visitantes e os ativos operacionais, acesso baseado em identidade em vez de admissão anônima, revogação rápida para uma única pessoa ou dispositivo e monitoramento que identifique autenticações e tráfego anômalos. Faltando uma, as outras carregarão mais peso do que deveriam.
Regra prática: Trate o acesso de convidados como uma zona não confiável que por acaso é útil, e não como uma rede confiável com um nome mais amigável.
Os Controles Principais e Como Verificar Cada Um
Avalie sua estrutura atual em relação a esta tabela antes de comprar qualquer item novo. Marque cada linha como aprovado, reprovado ou não testado. Não testado é a resposta honesta para a maioria dos locais, e é a que você pode corrigir mais rápido.
| Controle | Ameaça que Impede | Configuração Mínima | Como Verificar |
|---|---|---|---|
| VLAN de convidados dedicada | Convidados acessando sistemas de funcionários, POS e gestão | VLAN e sub-rede próprias sem rota para faixas internas | Teste um host de funcionário a partir de um dispositivo de convidado |
| Isolamento de clientes | Convidados acessando dispositivos de outros convidados | Habilitado no SSID de convidados e nos pontos de acesso | Dois dispositivos de teste de convidados não conseguem fazer ping entre si |
| Regras de firewall de negação padrão (default-deny) | Movimentação lateral de convidados para hosts internos | Apenas DHCP, DNS, autenticação no portal e saída para a internet permitidos | Teste automatizado de alcançabilidade a partir da VLAN de convidados |
| DNS de convidados filtrado | Malware, phishing e categorias de conteúdo indesejado | Resolvedor dedicado com bloqueios de categoria por VLAN | Consulte um domínio de teste de uma categoria bloqueada |
| Captive Portal HTTPS | Portais falsos roubando credenciais | Certificado válido em um domínio estável, sem campos desnecessários | Verifique o certificado e o domínio a partir de um dispositivo limpo |
| Credenciais exclusivas de convidados | Exposição de senhas compartilhadas | Uma chave ou certificado por convidado, dispositivo ou sessão, com expiração | Revogue uma credencial de teste e confirme se as outras continuam conectando |
| Limites e limites de tempo por cliente | Downloads em massa e congestionamento da rede para outros usuários | Limites por cliente, tempos limites de inatividade e de sessão | Execute um teste de velocidade enquanto um segundo cliente faz streaming |
| Limite de taxa de autenticação | Credential stuffing | Reduzir a velocidade ou bloquear após falhas repetidas | Repita logins com falha e confirme a gravação de um log |
| Logs retidos | Pontos cegos durante incidentes | Logs de autenticação, DHCP, DNS e firewall mantidos por um período definido | Rastreie uma sessão de teste do login até a desconexão |
Um controle só é tão bom quanto o seu teste
Uma captura de tela da configuração prova a intenção. Um teste prova a aplicação prática. Uma regra permissiva de firewall herdada de uma política antiga pode anular uma VLAN configurada corretamente, e ninguém percebe até que um scanner, um auditor ou um invasor tente o caminho que você presumia estar fechado.
Execute novamente a etapa de verificação após cada alteração no firewall, controlador ou ponto de acesso. Essa disciplina é mais importante do que adicionar outra ferramenta. Para uma visão legal e operacional mais ampla sobre como proteger sistemas empresariais contra ameaças cibernéticas, vale a pena alinhar as evidências de sua rede com as obrigações que sua organização já possui para dados e sistemas.
Eu começaria com as correções mais econômicas. O isolamento de clientes e os limites por cliente costumam ser alterações de configuração nos pontos de acesso que você já possui, portanto, você pode ativá-los e testá-los no mesmo dia. Os conjuntos de regras de firewall levam mais tempo porque primeiro você precisa mapear as dependências, como impressoras que a equipe espera que os visitantes usem ou uma máquina de cartão que alguém colocou na VLAN errada.
Faça as etapas rápidas primeiro e depois agende o trabalho de firewall adequadamente. Não deixe que um projeto de segmentação perfeito atrase a ativação do isolamento hoje à noite.
Como Segmentar o Tráfego de Convidados das Operações
A segmentação falha sem aviso prévio. O nome da VLAN parece correto, o SSID se mapeia para ela e, ainda assim, uma regra de permissão ampla permite que os convidados alcancem a sub-rede da equipe. Siga as etapas na ordem e finalize com um teste que tente quebrar seu próprio projeto.
Os três passos iniciais fornecem a estrutura onde todo o restante se apoia.
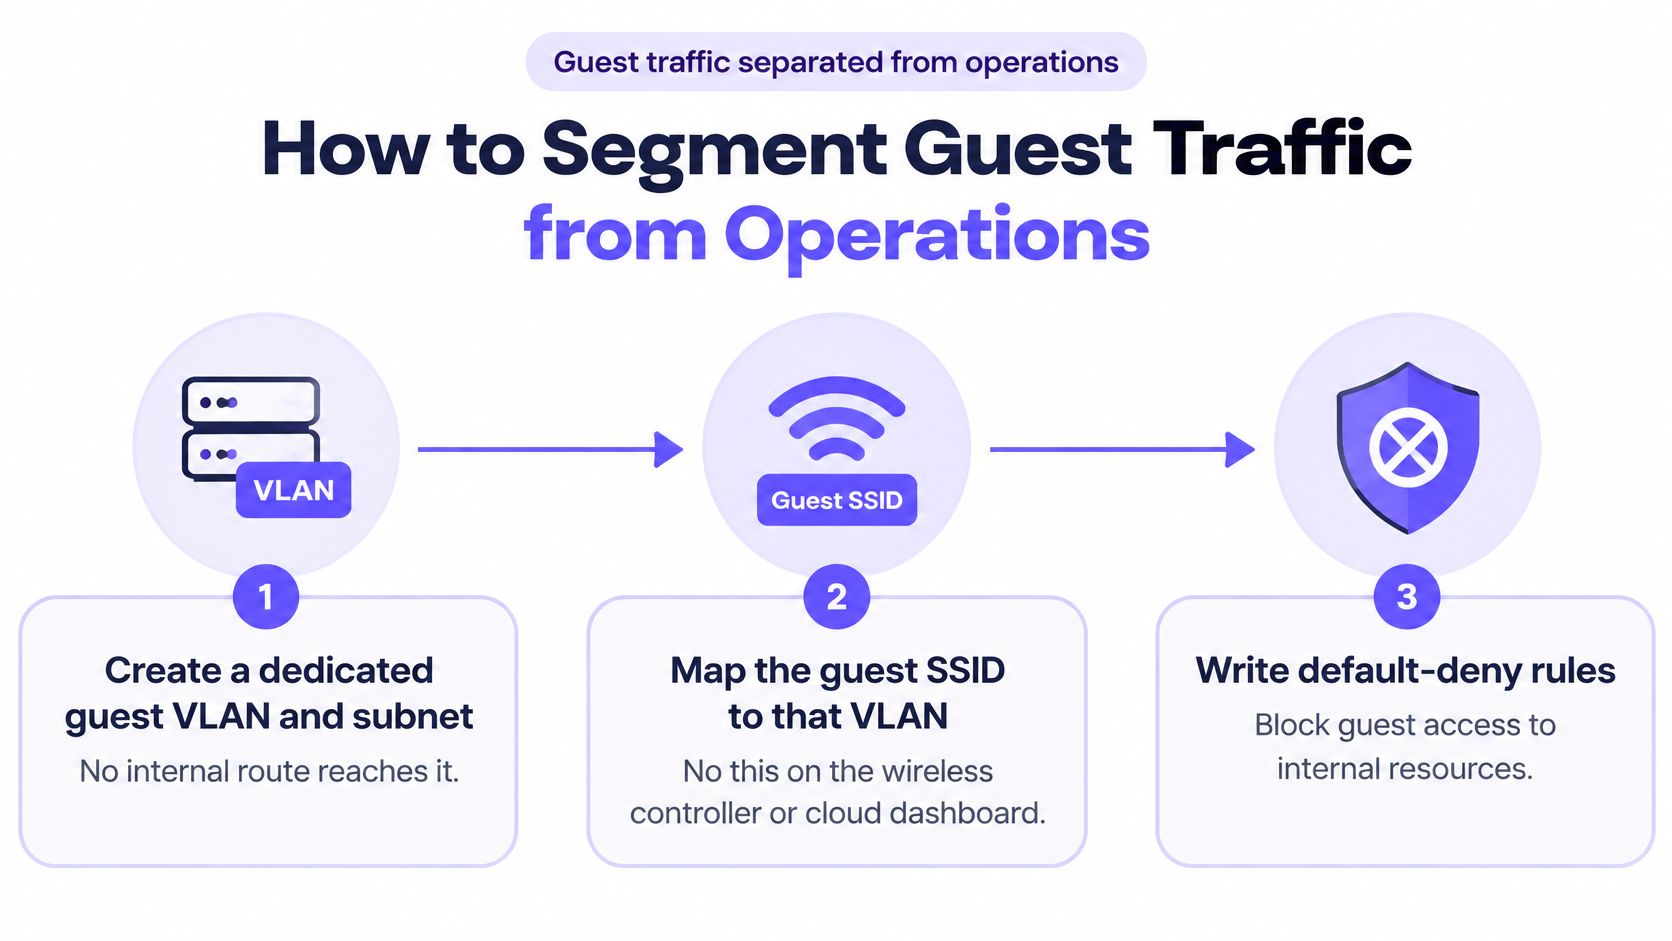
- Crie uma VLAN e uma sub-rede dedicadas para convidados. Nenhuma rota interna deve alcançá-la, e ela também não deve ter acesso à rede interna.
- Mapeie o SSID de convidados para essa VLAN. Faça isso no controlador sem fio ou no painel em nuvem, não apenas por convenção de nomenclatura.
- Crie regras de negação padrão (default-deny). Bloqueie o tráfego de convidados para a rede corporativa, de convidados para o gerenciamento e de convidados para dispositivos, a menos que haja um motivo específico para permiti-lo.
- Permita apenas o estritamente necessário. Libere DHCP, DNS, autenticação de Captive Portal e saída para a internet. Todo o restante começa bloqueado.
- Aponte os convidados para um resolvedor DNS filtrado. Os convidados não devem herdar o resolvedor interno nem ficar livres para usar qualquer resolvedor sem política aplicada.
- Atribua ao tráfego de convidados seu próprio endereçamento de origem. Dessa forma, os incidentes são rastreados de forma clara para a zona de convidados em vez de se misturarem ao tráfego de funcionários.
- Execute um teste automatizado de trafegabilidade leste-oeste. A partir de um dispositivo de convidado, sonde os endereços da equipe, de pagamentos, de câmeras e de gerenciamento, e corrija qualquer caminho aberto encontrado.
- Repita o mesmo modelo em todos os locais. Padronize VLAN, endereçamento, DNS, registros e regras de negação para que nenhum local se torne uma exceção vulnerável.
Por que redes lógicas separadas são importantes
Essa sequência reflete as orientações nas diretrizes de implementação da CISA sobre segmentação de tráfego de rede de convidados e telemetria, que descrevem o tráfego de convidados compartilhando a infraestrutura física, mas trafegando upstream por meio de VLANs distintas com endereçamento de origem dedicado. O NIST adota a mesma posição para o projeto de redes sem fio. Ele recomenda WLANs lógicas separadas sempre que os usuários tiverem perfis de segurança diferentes, incluindo explicitamente redes externas de convidados e redes internas, e estabelece que dispositivos em uma WLAN não devem conseguir se conectar a dispositivos em outra.
Compartilhar pontos de acesso e switches é normal. Compartilhar confiança não é.
O passo a passo abaixo mostra a lógica de segmentação na prática, o que é útil ao comparar as configurações do seu próprio controlador com as etapas acima.
Planeje o endereçamento e o layout do SSID como um único exercício, não como tarefas separadas sob responsabilidade de pessoas diferentes. Um projeto de rede WiFi limpo faz com que o mapa de VLAN, a cobertura e os limites de política concordem entre si.
A sua verificação de sucesso é direta. O teste na etapa 7 deve falhar para todo endereço interno. Se um dispositivo de teste de convidado receber resposta de um caixa, de um servidor de arquivos ou de uma página de gerenciamento de ponto de acesso, você ainda não tem segmentação. Você tem apenas um diagrama.
Escolhendo Métodos de Acesso e Gerenciando Credenciais de Convidados
Um Captive Portal tem duas faces. É a maneira mais fácil de integrar um visitante e um portal copiado é a maneira mais fácil de roubar as credenciais desse visitante. Trate o portal como um limite de segurança, não como um formulário de marketing com um botão de login.
| Método | Tipo de Credencial | Esforço do Visitante | Nível de Segurança | Melhor Indicação |
|---|---|---|---|---|
| Frase de secreta compartilhada (WPA2 ou WPA3 Personal) | Uma senha para cada usuário | Baixo, mas a senha se espalha | Baixo | Pequenos cafés sem funcionários ou sistemas de pagamento no mesmo caminho |
| Captive Portal em um SSID aberto | Login via SSO, login social, código único por SMS ou voucher | Médio, uma página de login a cada nova sessão | Médio, depende da confiança no portal | Público geral e hóspedes de hotéis, com HTTPS e consentimento registrado |
| OpenRoaming | Perfil de identidade federada | Baixo, funciona em todas as redes participantes | Alto, controlado pelo provedor de identidade | Viajantes e visitantes que retornam a locais participantes |
| WPA3-Enterprise com EAP-TLS | Certificado por dispositivo de um MDM | Baixo em dispositivos gerenciados, configuração necessária | Muito alto | Equipe, caixas/PDVs e dispositivos gerenciados |
| Chave pré-compartilhada por dispositivo (xPSK) | Chave exclusiva vinculada a um dispositivo, usuário ou locatário | Baixo, chave emitida uma única vez | Alto, revogável individualmente | IoT, unidades de aluguel, residentes e dispositivos que não aceitam certificados |
Verifique o portal antes de confiar nele
Exija HTTPS em um domínio estável com um certificado válido e mantenha o domínio consistente para que os usuários recorrentes possam reconhecer o que é legítimo. Não peça campos desnecessários e não exiba um campo de senha a menos que os usuários esperem por isso. Treine a equipe da recepção e do atendimento local para questionar uma página de login inesperada em uma rede aberta, pois os visitantes perguntarão a eles, e não à TI, se ela é autêntica.
Essa cautela não é teórica. Uma pesquisa descrita em uma publicação da Universidade de Münster sobre hotspots de WiFi público examinou 55 hotspots de WiFi público alemães e encontrou um comportamento contínuo de alto risco e potenciais violações da GDPR, incluindo a coleta excessiva de dados pessoais. Outra pesquisa de 2025 descobriu que 66% dos participantes não estavam preocupados com a autenticidade ou segurança dos Captive Portals. Se os usuários não conseguem diferenciar o seu portal de uma imitação, adicionar mais campos ao seu aumenta o risco em vez de reduzi-lo.
Para visitantes recorrentes, o Passpoint ou OpenRoaming remove totalmente o portal nas visitas de retorno. A compensação é prática. Você precisa de pontos de acesso compatíveis e de um provedor de identidade, portanto, confirme o suporte de hardware antes de prometê-lo. Ao especificar esse hardware em vários locais, é sensato encaminhar as equipes de compras para nós para verificações de estilo no processo de compra logo no início, para que a capacidade do ponto de acesso seja verificada antes que os contratos sejam assinados, e não após a instalação.
Ofereça aos funcionários uma classe de acesso diferente
Funcionários, caixas e administradores não devem compartilhar o caminho de convidados com um nível de privilégio mais alto. Para um acesso de alta segurança, as orientações da Wi-Fi Alliance sobre segurança WiFi especificam que o modo WPA3-Enterprise de 192 bits permite apenas EAP-TLS, com TLS_ECDHE_ECDSA usando AES-256-GCM e SHA-384, além da curva elíptica P-384. Valide a compatibilidade dos clientes primeiro, pois cada cliente nessa rede deve operar no mesmo modo de 192 bits. Mantenha um caminho de integração de convidados separado para dispositivos que não suportam esse padrão.
Gerencie o ciclo de vida das credenciais
O motivo é mensurável. A pesquisa sobre credential stuffing de 2025 da Verizon descobriu que credenciais comprometidas foram um vetor de acesso inicial em 22% das violações analisadas, e a atividade de credential stuffing representou uma mediana de 19% de todas as tentativas de autenticação diariamente. A taxa subiu para 25% em grandes empresas, em comparação com 12% em pequenas empresas.
Emita acessos atribuíveis a uma pessoa, dispositivo, inquilino ou sessão. Defina a expiração no momento da emissão, para que a chave de um visitante expire no checkout ou no final de uma reserva, sem que ninguém precise se lembrar de excluí-la. Limite a taxa de tentativas de autenticação e registre cada evento de autenticação em relação à política gerada.
Suponha que o tablet de um visitante seja relatado como roubado. Você revoga essa única chave ou certificado, o tablet é desconectado e todos os outros convidados permanecem conectados. Com uma senha compartilhada, suas opções são piores. Você deixa o dispositivo roubado válido ou altera a senha de todo o edifício e a reemite para todos.
Acompanhe quatro métricas para saber se o sistema funciona sob carga:
- Sucesso na emissão de certificados: dispositivos gerenciados devem se inscrever sem a necessidade de correções manuais.
- Latência de autenticação: logins lentos levam a equipe a buscar soluções alternativas.
- Taxa de falhas de autenticação: picos indicam ataques ou perfis corrompidos.
- Tempo de propagação de revogação: meça quanto tempo um dispositivo revogado permanece conectado.
Isolando IoT e Dispositivos Compartilhados sem Caos
A televisão de um hotel, o notebook de um inquilino, um terminal de ponto de venda e o dispositivo de um médico visitante não pertencem à mesma categoria de confiança. Eles têm proprietários diferentes, políticas de atualização diferentes, necessidades de tempo de atividade diferentes e consequências muito diferentes se forem comprometidos. Tratar todos eles como convidados esconde essas diferenças.
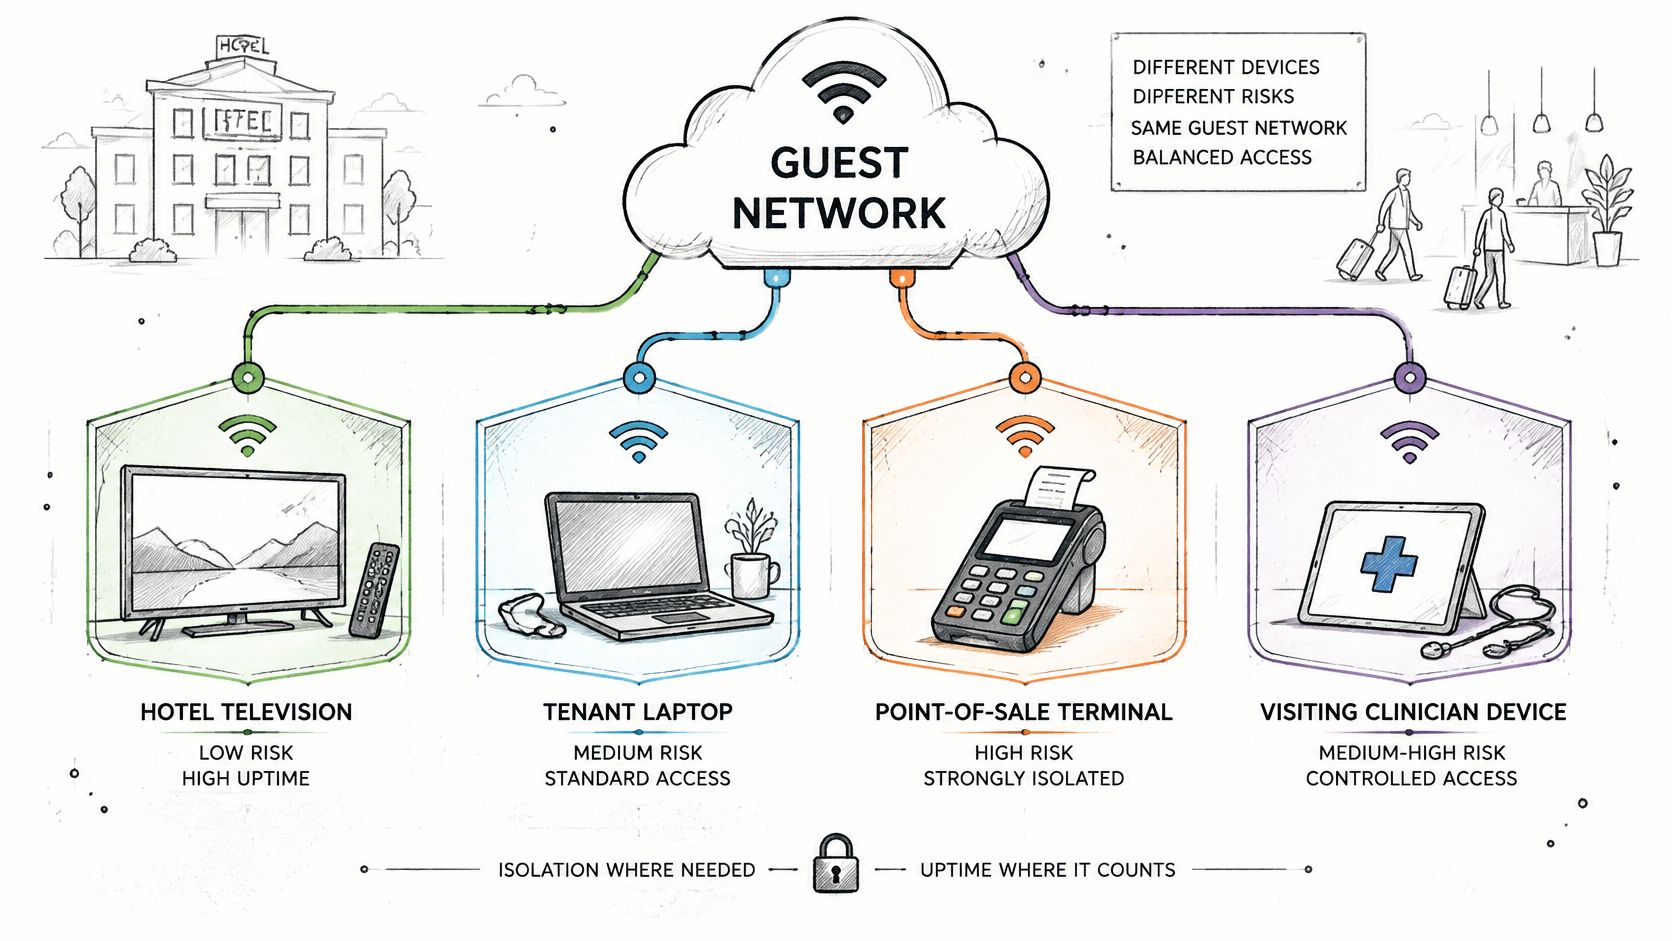
Em vez disso, agrupe por função. Coloque convidados, equipe, contratados, residentes, IoT e sistemas de pagamento em categorias separadas, cada um em sua própria VLAN com regras de negação padrão entre eles. Uma categoria só obtém caminho para outra categoria quando um serviço específico exigir.
Dispositivos que não suportam certificados
Muitos hardwares operacionais não conseguem usar EAP-TLS e nunca conseguirão. Não resolva isso fornecendo a senha da equipe. Forneça uma chave pré-compartilhada única vinculada ao seu endereço MAC, em uma VLAN de dispositivo dedicada para sua classe, para que você possa revogar uma televisão ou sensor sem afetar o restante dos dispositivos.
Em seguida, controle para onde esse tráfego pode ir. Um termostato ou fechadura inteligente geralmente precisa apenas dos endpoints em nuvem do seu fornecedor e nada mais, portanto, use uma lista de permissões de saída e DNS filtrado em vez de acesso aberto à internet. Isso limita os danos se o dispositivo for comprometido e torna seu padrão de tráfego normal fácil de reconhecer.
Tome uma fechadura inteligente como caso de teste. Ela fica em uma VLAN de dispositivos, os convidados não conseguem alcançá-la e sua chave pertence ao hardware, em vez de pertencer ao convidado que ocupa o quarto nesta semana. A chave permanece válida entre as trocas de hóspedes e só expira quando você substitui o dispositivo.
Essa abordagem se alinha às diretrizes fundamentais da NIST IR 8350 de 2025 sobre IoT, que se concentram fortemente em cenários de dispositivos baseados em WiFi e tratam a conectividade IoT como algo que exige considerações dedicadas de segurança e confiança, em vez de uma VLAN de visitantes genérica. A NIST também declara que a segmentação entre alto-falantes inteligentes, dispositivos biométricos e outros sistemas de saúde pode limitar a capacidade de um invasor de se mover de um dispositivo vulnerável para sistemas mais sensíveis.
Um design baseado apenas em VLAN pode parecer em conformidade em um diagrama, enquanto credenciais compartilhadas e dispositivos não gerenciados permanecem completamente expostos por baixo dele.
Monitore o tráfego anômalo entre segmentos, especialmente tentativas negadas oriundas de VLANs de dispositivos. Um sensor de vazamento tentando acessar um servidor de arquivos não é uma curiosidade. É o seu aviso mais recente.
Filtragem, Monitoramento e Identificação de Abusos
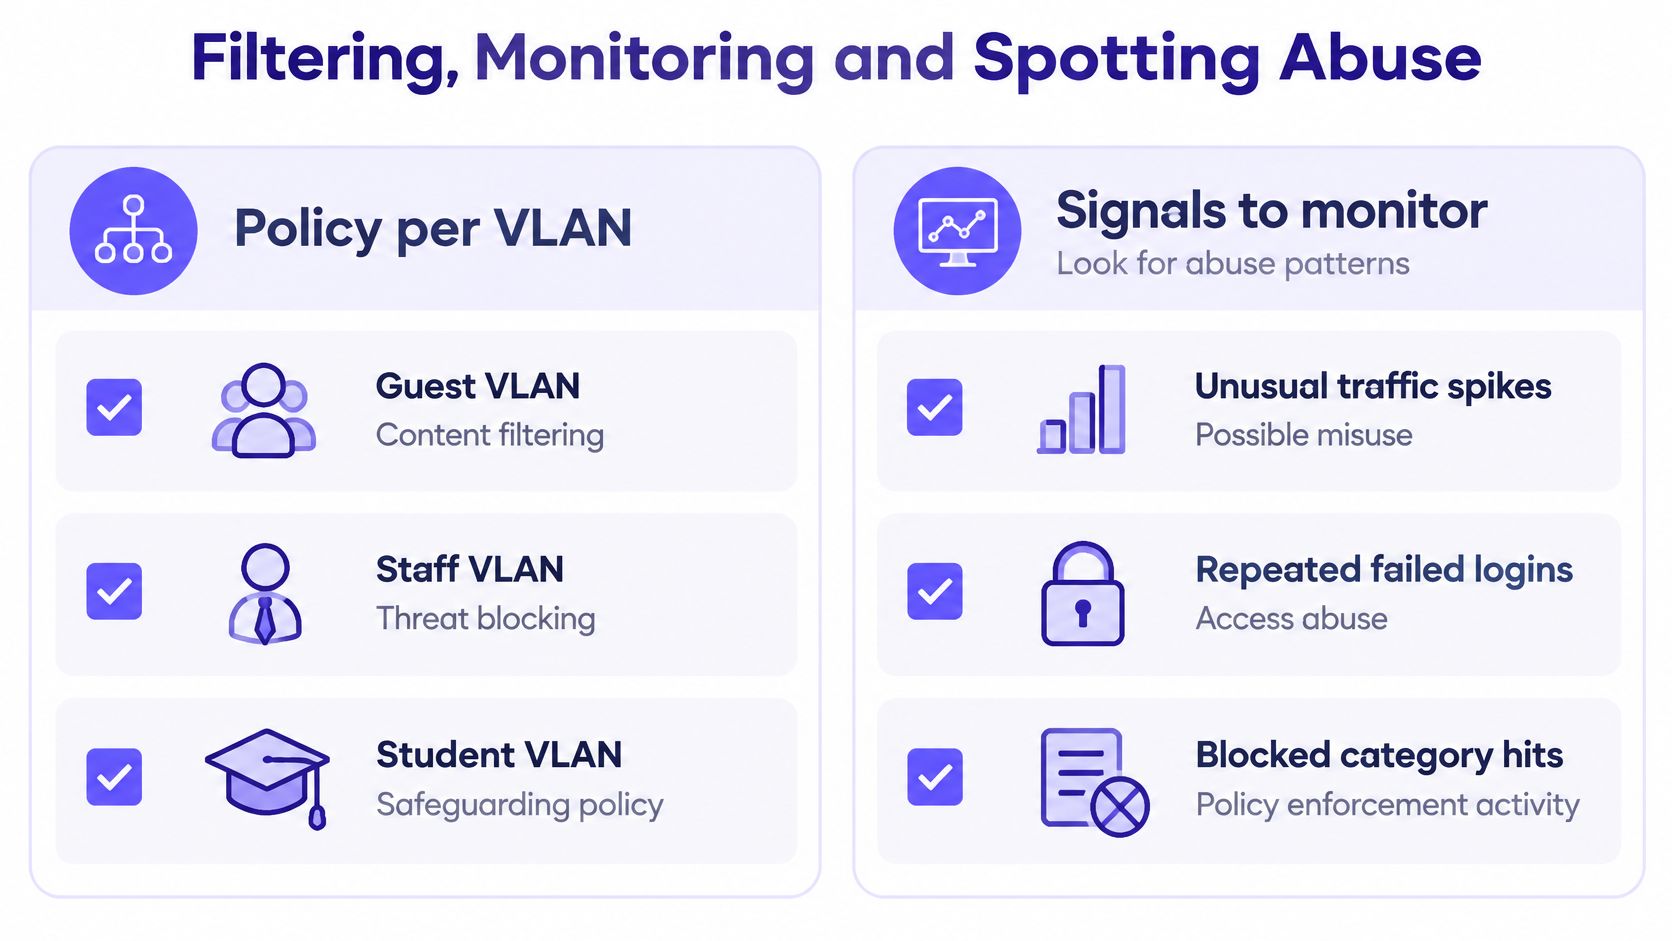
A filtragem funciona melhor como uma política por VLAN, não como uma única configuração para todo o edifício. Uma VLAN de convidados recebe filtragem de conteúdo, uma VLAN de funcionários recebe bloqueio de ameaças e uma VLAN de estudantes recebe uma política de proteção. A mesma infraestrutura, mas com funções diferentes.
Para visitantes, a filtragem de DNS tem um peso enorme porque você não pode instalar certificados ou agentes nos dispositivos deles, e não deve tentar descriptografar o tráfego dessas pessoas. Uma política de DNS de proteção permite bloquear malware, phishing e categorias indesejadas na fase de consulta, mantendo a conexão rápida.
Sinais que valem a pena alertar
- Falhas de autenticação acima de um limite: Por exemplo, mais de cinco tentativas malsucedidas de um único cliente em dez minutos.
- Comportamento incomum de DNS: Um dispositivo fazendo muito mais consultas do que o normal, especialmente para domínios novos ou bloqueados.
- Tentativas negadas de acesso convidado-para-interno: Qualquer tentativa vinda da VLAN de convidados em direção a um endereço interno deve gerar um alerta imediato, sem esperar por um relatório semanal.
- Largura de banda muito acima do limite por cliente: Um sinal de download em massa, tunelamento ou limite mal configurado.
- Alterações no portal: Qualquer modificação na página do Captive Portal ou em seu certificado que não tenha sido agendada por você.
Crie uma linha de base antes de buscar anomalias
Registre a quantidade normal de autenticações diárias e os horários de pico de cada local. Um sábado movimentado em um hotel, um dia de jogo em um estádio ou a semana de matrículas em uma escola parecerão um ataque se você não tiver uma linha de base para comparação. As linhas de base também evitam o erro oposto, no qual um pico real em uma terça-feira tranquila é ignorado como se fosse uma carga normal.
Mantenha os logs de autenticação, DHCP, DNS e firewall vinculados por um identificador de dispositivo ou sessão. Um analista deve ser capaz de rastrear um visitante desde o login no portal, passando pela atribuição de endereço e atividade de DNS, até a desconexão, em uma única investigação. Se isso exigir quatro exportações e cruzamento manual de horários, você desistirá do processo quando estiver sob pressão.
Existe uma diferença entre um log que existe e um log que alguém realmente pode usar. Teste o link uma vez por trimestre com um dispositivo sob seu controle e meça quanto tempo a rastreabilidade leva.
Confirme Seus Deveres de Conformidade Antes do Lançamento
Uma rede de visitantes geralmente é enquadrada em uma regra devido ao seu caminho para outros sistemas, e não por sua finalidade. Se os visitantes conseguirem acessar um sistema de portadores de cartão de crédito ou um prontuário de paciente, essa regra se aplica, mesmo que a rede seja voltada apenas para visitantes. A finalidade não reduz o escopo. O alcance, sim.
| Regra ou Padrão | Aplica-se Quando | Requisito da Rede de Visitantes | Evidência a Manter |
|---|---|---|---|
| GDPR (UE e UK GDPR) | O portal coleta dados pessoais de visitantes | Base legal, minimização de dados, limite de retenção e registro de consentimento | Mapeamento de dados e cronograma de retenção |
| CCPA e CPRA (Califórnia) | Dados pessoais são coletados de visitantes da Califórnia | Aviso na coleta e direitos de recusa (opt-out) para venda ou compartilhamento | Aviso de privacidade e registros de fluxo de dados |
| PCI-DSS v4.0.1 | A rede de visitantes pode alcançar sistemas de dados de portadores de cartão | A segmentação mantém o tráfego de visitantes fora do ambiente de portadores de cartão; as chaves sem fio mudam quando pessoas com acesso saem | Resultados de testes de segmentação e log de alteração de chaves |
| HIPAA (Saúde nos EUA) | A rede de visitantes compartilha um caminho com sistemas que contêm ePHI | Controles de acesso e auditoria em todos os sistemas acessíveis por visitantes | Análise de risco e logs de acesso |
| CIPA (Escolas nos EUA que recebem E-rate) | Estudantes usam a rede | Política de segurança na internet e filtragem de conteúdo prejudicial | Configuração do filtro e política por escrito |
| ISO 27001 | Clientes ou conselhos solicitam certificação | Controle de acesso documentado, registro em log e procedimentos de revisão | Declaração de aplicabilidade e registros de revisão de logs |
Execute os deveres em ordem
- Mapeie o que a zona de convidados pode alcançar. Comece pelo mapa de VLAN e pelo teste de alcançabilidade, não por suposições.
- Decida quais regras se aplicam por tipo de local. Um hotel, uma escola e uma clínica possuem obrigações diferentes sob o mesmo modelo.
- Documente o projeto e guarde os resultados dos testes. Auditores exigem evidências de que a segmentação funciona, motivo pelo qual suas evidências de PCI compliance for WiFi devem incluir resultados datados de alcançabilidade, e não apenas diagramas.
- Defina um procedimento de revogação para desligamentos. A chave ou certificado de um funcionário desligado deve ser removido dentro de um período estabelecido. Uma chave compartilhada torna isso impraticável, pois alterá-la significa reemitir o acesso para todos os que ainda precisam dele.
- Agende novos testes após cada alteração. É em mudanças de firewall e pontos de acesso que os projetos em conformidade se desviam.
O Purple Access unifica as redes WiFi em três SSIDs: Open para convidados e BYOD, Secure para funcionários e usuários de confiança, e xPSK para dispositivos IoT, inquilinos e comunidades. Convidados recorrentes usam um perfil Passpoint ou OpenRoaming na rede Secure, sem portal no retorno, e o perfil funciona em todas as propriedades que o executam. Fechaduras inteligentes, termostatos e sensores de vazamento recebem chaves xPSK individuais vinculadas ao MAC em uma VLAN de dispositivo por classe, inacessíveis para convidados, e a chave dura mais do que qualquer convidado até que o dispositivo seja substituído.
Independentemente do que você implantar, solicite as mesmas três evidências antes do lançamento. Um mapa de VLAN, um registro de teste de alcance e um registro de teste de revogação. Se um provedor não puder fornecer todos os três, ele não provou que o design de convidados funciona. Ele apenas provou que ele se conecta.
Se você está pronto para substituir senhas compartilhadas e acessos de visitantes em redes planas por redes separadas e orientadas por identidade que você pode testar, o Purple Access oferece redes abertas, seguras e xPSK nos pontos de acesso que você já possui, com revogação por dispositivo e atribuição de VLAN integradas. Visite-nos para planejar seu projeto de três redes e veja como o acesso de visitantes, funcionários e dispositivos pode funcionar de forma limpa e paralela.


