
8 riscos de segurança BYOD e como mitigá-los
Published
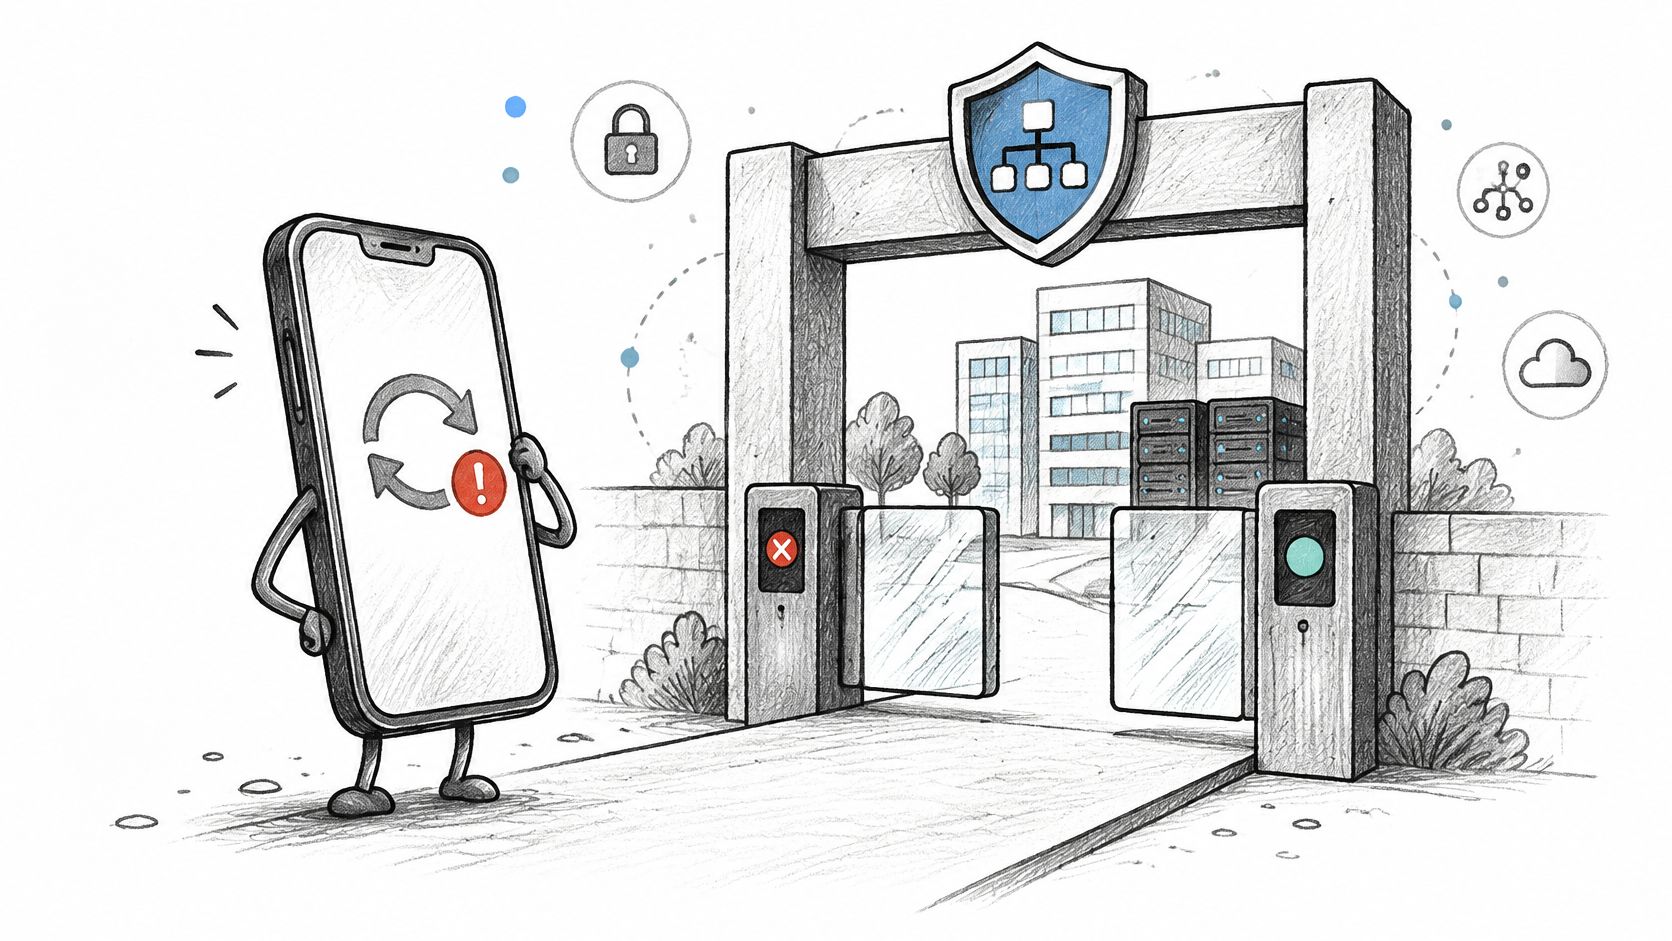
O telemóvel de um colaborador liga-se à rede WiFi de um espaço na segunda-feira com uma palavra-passe de funcionário guardada, uma sessão aberta no sistema de reservas e uma aplicação instalada fora da loja oficial de aplicações. O telemóvel está duas versões do sistema operativo atrasado. Se a autenticação lhe der acesso a uma rede que também alcança caixas registadoras, câmaras ou controladores de portas, os hábitos de atualização do proprietário tornam-se um risco de segurança operacional.
A segurança de BYOD é um problema de admissão. A organização pode não controlar as atualizações do telemóvel nem quem o utiliza, mas pode controlar a identidade apresentada no momento da ligação, a credencial emitida, a rede a que o dispositivo pode aceder e se uma verificação de postura falhada é recusada antes da passagem de tráfego.
Para operadores multissítio, cada risco abaixo está associado a um controlo de rede que pode ser configurado e comprovado: identidade, um certificado ou chave individual, atribuição de VLAN, uma verificação de postura ou filtragem. O equilíbrio é prático: verificações mais rigorosas reduzem a exposição, mas os dispositivos que não as conseguem cumprir precisam de um caminho de acesso separado e restrito. A maior parte do trabalho consiste em políticas e configuração de rede, e não na substituição de pontos de acesso. Se pretender uma perspetiva mais ampla sobre o local de trabalho antes de mexer na WLAN, o artigo sobre como a TekRecruiter aborda a segurança no local de trabalho é um recurso útil. Em seguida, comece pelo ponto de ligação.
Índice
- 1. Dispositivos pessoais não geridos e sem atualizações
- 2. Fuga de dados através da mistura de dados profissionais e pessoais
- 3. Credenciais partilhadas e fracas em dispositivos pessoais
- 4. Pontos de acesso não autorizados e interceção de WiFi
- 5. Movimento lateral a partir de redes planas ou mal segmentadas
- 6. Perda ou roubo de dispositivos sem eliminação remota
- 7. Aplicações maliciosas, transferidas por sideload ou com jailbreak
- 8. Conflitos de privacidade, monitorização e conformidade
- Comparação dos oito riscos de BYOD por causa, exposição e controlo principal
- A sua sequência de reforço de BYOD antes da associação do próximo dispositivo
1. Dispositivos pessoais não geridos e sem atualizações
Smartphones, tablets e computadores portáteis pessoais ignoram atualizações, são fornecidos sem encriptação de disco e nunca aparecem no mesmo inventário que um portátil empresarial. Um telemóvel desatualizado que se associe à SSID dos funcionários é um ponto de entrada que não pode corrigir por si mesmo e, muitas vezes, não é possível comprovar o seu estado antes de o acesso ser concedido.
A dimensão já não é um mero transtorno isolado num único local. O Data Breach Investigations Report de 2025 da Verizon analisou mais de 22.000 incidentes de segurança e 12.000 violações confirmadas em todo o mundo entre 1 de novembro de 2023 e 31 de outubro de 2024, destacando o abuso de credenciais, a engenharia social, a exploração de vulnerabilidades, os riscos associados a terceiros e o ransomware entre os padrões identificados. Os dispositivos pessoais são agora pontos de acesso habituais e, num modelo BYOD, a organização pode controlar a autenticação enquanto o proprietário controla as atualizações do SO, as cópias de segurança e quem mais utiliza o telemóvel.
O telemóvel dos pontos de venda de um estádio com o iOS duas versões atrás é o exemplo prático. Introduz uma palavra-passe partilhada e, em seguida, fica no mesmo domínio de difusão que o VLAN da caixa registadora, porque ninguém condicionou a adesão com base na versão ou na encriptação. Só descobre durante um incidente, e não na fase de integração.
O que aplicar antes de o certificado existir
A posse total do dispositivo é o objetivo errado num telemóvel pessoal. As políticas de conformidade do Microsoft Intune e a conformidade do Jamf podem bloquear a ligação WiFi e o correio eletrónico até que o SO e a encriptação cumpram um determinado patamar. Os perfis de trabalho do Android Enterprise e o Apple User Enrollment permitem exigir o bloqueio de ecrã e uma versão mínima do SO sem assumir o controlo total do telemóvel. Não emitiria um certificado EAP-TLS nem uma chave xPSK antes de essa validação ser aprovada. A autenticação WiFi baseada em certificados é o que transforma um «por favor atualize» numa tentativa de associação que o servidor RADIUS pode recusar.
Regra prática: Defina por escrito os requisitos mínimos de SO e encriptação, aplique-os através de MDM e só depois forneça a credencial que concede acesso ao SSID seguro.
Dispositivos não conformes ou não registados não devem partilhar a acessibilidade com endpoints geridos. A atribuição de VLAN baseada na identidade coloca-os num segmento exclusivamente com acesso à Internet. Divulgue o prazo para as atualizações e um guia de autoatendimento em dois passos para evitar que o suporte técnico se transforme no processo de correção de software. O custo de suporte é real: irá receber chamadas de utilizadores que não pretendem atualizar. No entanto, esse custo é inferior ao de tratar cada telemóvel pessoal como um endpoint fiável.
2. Fuga de dados através da mistura de dados profissionais e pessoais
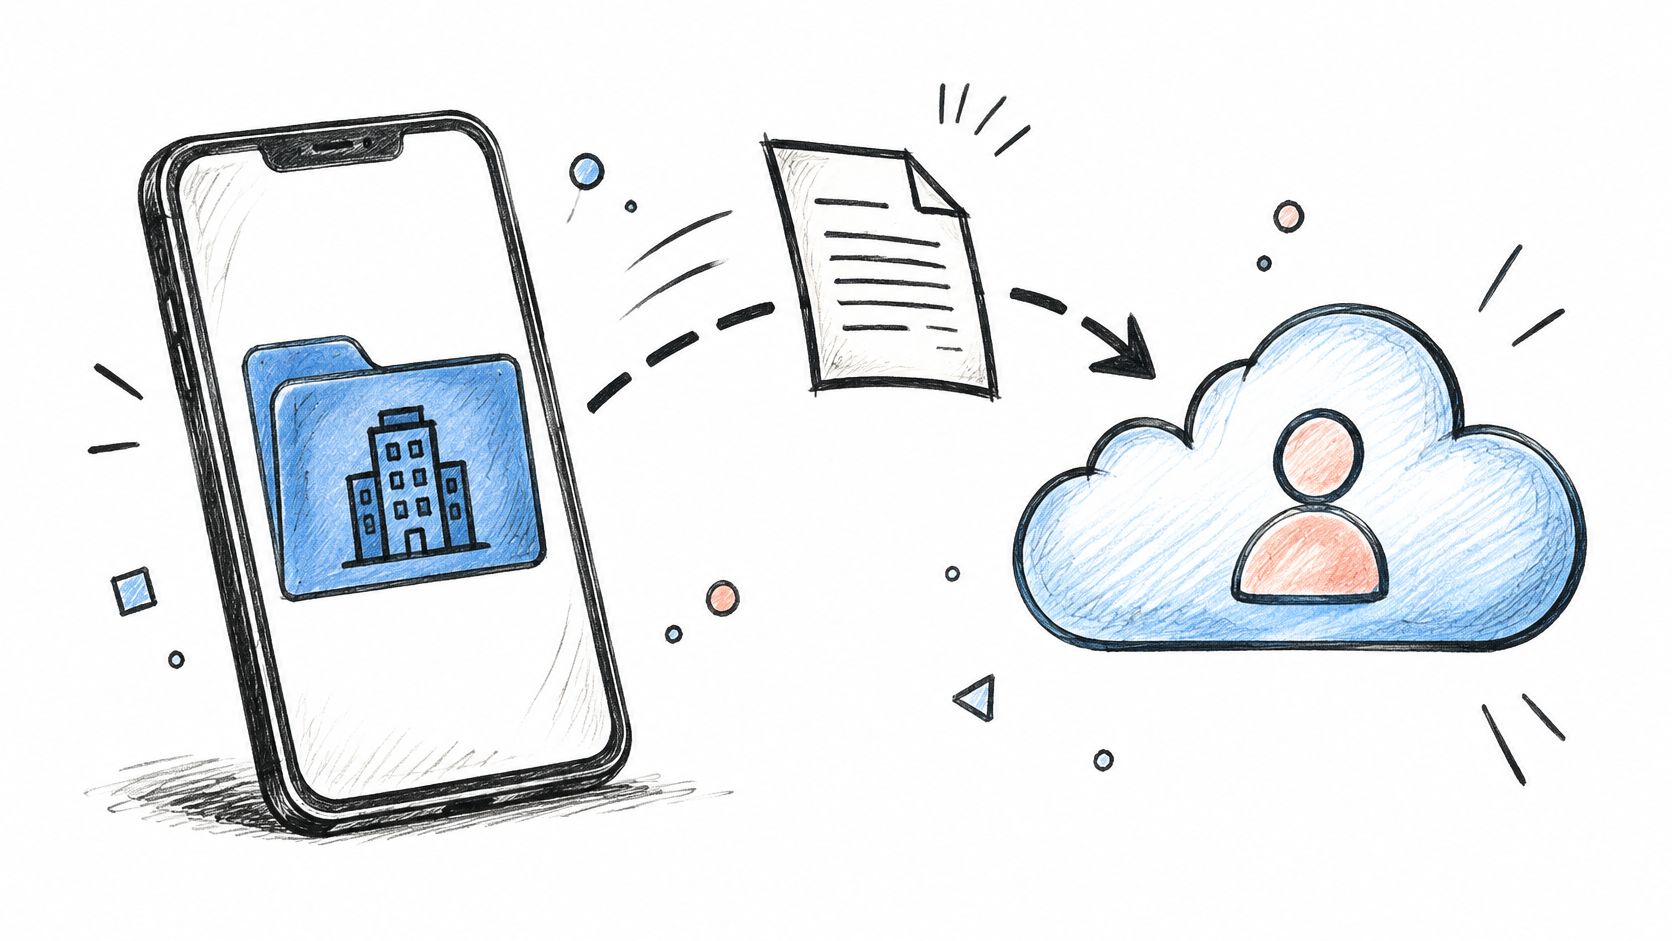
Um gestor de serviço guarda a auditoria noturna numa pasta pessoal do Drive para a terminar no comboio. A pasta sincroniza com um PC doméstico fora do controlo da organização. Se a auditoria contiver dados dos hóspedes, estes poderão permanecer lá após a saída do gestor, sem qualquer forma fiável de localizar ou remover a cópia.
O resumo executivo do DBIR de 2025 da Verizon revelou que 46% dos sistemas comprometidos contendo credenciais corporativas eram sistemas não geridos que alojavam credenciais pessoais e profissionais - um padrão que associa, muito provavelmente, a dispositivos BYOD ou corporativos utilizados fora das políticas estabelecidas. Um inventário de endpoints não consegue identificar que perfil de navegador, cofre de palavras-passe ou aplicação pessoal guarda uma credencial empresarial.
Separe os dados e, em seguida, limite a eliminação remota
Os perfis de trabalho Android Enterprise e o iOS User Enrollment mantêm as aplicações corporativas numa área gerida. Uma eliminação seletiva pode remover dados de trabalho sem apagar fotografias pessoais. As políticas de proteção de aplicações do Intune podem bloquear o copiar e colar e impedir a partilha de documentos de trabalho com aplicações não geridas. Configure as aplicações geridas para manterem os ficheiros corporativos no lado profissional e, em seguida, defina com clareza na política de utilização aceitável o que a organização pode ver e o que não irá apagar.
O controlo de rede baseia-se no acesso ao nível da aplicação, não num acesso alargado à LAN. Um telemóvel que necessite de aceder ao e-mail e a uma aplicação de escalas não deve conseguir aceder também a partilhas de ficheiros, câmaras ou ao servidor de gestão de propriedades. Para consultar uma perspetiva relacionada sobre o tratamento de dados durante transações, consulte o guia de segurança de dados em M&A da Bizbe. Registe a identidade do utilizador, o identificador do dispositivo e as aplicações que o dispositivo está autorizado a utilizar. Estes registos podem comprovar o acesso e a remoção de dados de trabalho sem inspecionar fotografias pessoais.
3. Credenciais partilhadas e fracas em dispositivos pessoais
Uma única frase de acesso de WPA2 num quadro branco não é uma credencial. É um segredo partilhado por um grupo. Um telemóvel perdido, um funcionário que sai ou um navegador que guardou a chave expõe todos os dispositivos que a utilizam, e não conseguirá identificar quem se associou às 02:14. As credenciais guardadas no navegador e as palavras-passe reutilizadas geram a mesma falha ao nível da identidade.
Credenciais roubadas ou comprometidas estiveram envolvidas em 16% das violações na análise de 2024 da IBM sobre o Custo de uma Violação de Dados, o vetor de ataque inicial mais comum nesse estudo. Esses incidentes custaram, em média, 4,81 milhões de USD e demoraram uma média de 292 dias a ser identificados e contidos - o período mais longo registado para qualquer vetor de ataque inicial. O mesmo conjunto de estudos da IBM registou também uma elevada reutilização de palavras-passe entre contas. Um token obtido a partir de um telemóvel pessoal é reutilizado no e-mail, na VPN e na aplicação do espaço, permanecendo indetetável durante meses.
As chaves pré-partilhadas comuns falham simultaneamente na auditoria e na gestão de incidentes. Não é possível revogar o acesso a uma pessoa sem reconfigurar a chave de todos os outros colaboradores que ainda precisam de trabalhar no turno.
O requisito 2.3.2 da norma PCI DSS v4.0.1 prevê a alteração das chaves sem fios sempre que qualquer pessoa que as conheça saia da organização. Uma chave partilhada torna esse procedimento impraticável num piso de hotel ou num corredor de serviço de um centro comercial. O controlo que satisfaz esta constatação reside em credenciais individuais por entidade.
Substitua o segredo partilhado e, em seguida, registe a revogação
- Colaboradores: Migre os utilizadores fidedignos para 802.1X com certificados EAP-TLS a partir de MDM. O que a autenticação 802.1X é é a associação que pode desativar através da conta de diretório, e não com uma rotação de palavras-passe à 1h.
- Dispositivos pessoais e IoT: Emita xPSK com uma chave exclusiva por dispositivo, inquilino ou concessão, associada a uma VLAN. Uma saída revoga uma chave.
- Portais de integração: Exija MFA resistente a phishing, chaves de acesso (passkeys) ou credenciais baseadas em hardware, em qualquer início de sessão em SSO ou portal cativo que conceda acesso à rede. Um gestor de palavras-passe empresarial é a forma de evitar que a mesma frase de acesso resida no browser pessoal e na aplicação de trabalho.
- Evidências: Registe a identidade, o identificador do dispositivo, o método de autenticação, o segmento atribuído e o estado de revogação. Analise as saídas no dia em que a conta de diretório for encerrada.
Os espaços residenciais e de hotelaria já aplicam este princípio aos residentes. A chave de um inquilino expira com o termo do contrato. A equipa de colaboradores não deve estar sujeita a um modelo inferior ao das pessoas que arrendam os quartos.
4. Pontos de acesso não autorizados e WiFi interceção de comunicações
O telemóvel de um funcionário liga-se a uma rede WiFi com um aspeto familiar durante um evento movimentado. Se um atacante tiver copiado o SSID do recinto, o telemóvel pode ligar-se a esse ponto de acesso não autorizado e expor o tráfego a interceção. Um portal cativo que pareça legítimo também pode induzir um utilizador a fornecer credenciais ou uma sessão.
As falhas KRACK de 2017 demonstraram que as vulnerabilidades no handshake do WPA2 podiam permitir a desencriptação de tráfego ou a injeção de pacotes em dispositivos afetados e sem correções. O risco operacional concentra-se em telemóveis que se ligam a redes automaticamente e em utilizadores que aceitam avisos de certificado inesperados.
Um telemóvel da receção que se ligue a um SSID fraudulento semelhante ao dos colaboradores pode colocar em risco o acesso ao sistema de reservas. Forme os colaboradores para pararem perante um aviso inesperado de certificado e forneça-lhes uma rede segura onde a autenticação verifique a rede em vez de confiar no seu nome.
Assista à demonstração prática abaixo para verificar como um "evil twin" consegue imitar um ponto de acesso legítimo.
Deixe de confiar na SSID cadeia de carateres
O Passpoint e o OpenRoaming suportam o acesso seguro de visitantes sem um portal cativo. Para funcionários e outros utilizadores fidedignos, os certificados EAP-TLS fornecem autenticação de rede no momento da ligação. O Purple Access suporta Passpoint e OpenRoaming na sua rede Secure, a par de certificados EAP-TLS distribuídos através de um MDM.
Mantenha o firmware dos pontos de acesso atualizado e monitorize pontos de acesso inesperados que anunciem o seu SSID, particularmente durante eventos em que possam surgir rádios temporários. Estes controlos reduzem a exposição a rádios não autorizados, mas não substituem a formação dos utilizadores: um aviso inesperado de certificado deve interromper a ligação, e não convidar a um clique.
O nome de uma rede de convidados é público por conceção. O controlo que realmente importa é se o dispositivo consegue autenticar a rede e se o acesso é concedido com base numa identidade fidedigna, e não num SSID familiar.
5. Movimento lateral a partir de redes planas ou deficientemente segmentadas
Um dispositivo pessoal comprometido é um scanner com uma associação válida. Numa rede plana, consegue ver terminais de pagamento, câmaras, controladores do edifício e o servidor que o gestor de turno utiliza para reembolsos de cartões. Espaços comerciais e edifícios multifamiliares apresentam a pior configuração para este cenário, pois convidados, residentes, colaboradores e dispositivos IoT já partilham os mesmos bastidores e, frequentemente, a mesma VLAN.
A intrusão na Target em 2013 é o caso de referência que os operadores ainda apresentam, embora não tenha sido BYOD. Os atacantes utilizaram credenciais obtidas de um fornecedor de AVAC e moveram-se lateralmente para os sistemas de pagamento porque essas redes não estavam isoladas. Os hotéis e estádios que continuam a interligar o tráfego de WiFi de visitantes com o tráfego de caixas e câmaras estão a repetir a topologia, com um endpoint ainda mais vulnerável.
Mapeie funções antes de adicionar SSIDs
Desenhe o mapa numa única página por propriedade. Clientes, colaboradores, caixas registadoras, câmaras, residentes e sensores recebem cada um uma VLAN. O RADIUS atribui a VLAN a partir da identidade ou da classe do dispositivo, para que um telemóvel não vá parar ao segmento das caixas porque alguém escolheu o SSID errado à pressa. A segmentação por VLAN é o controlo que pode testar, e não um diagrama esquecido num diapositivo.
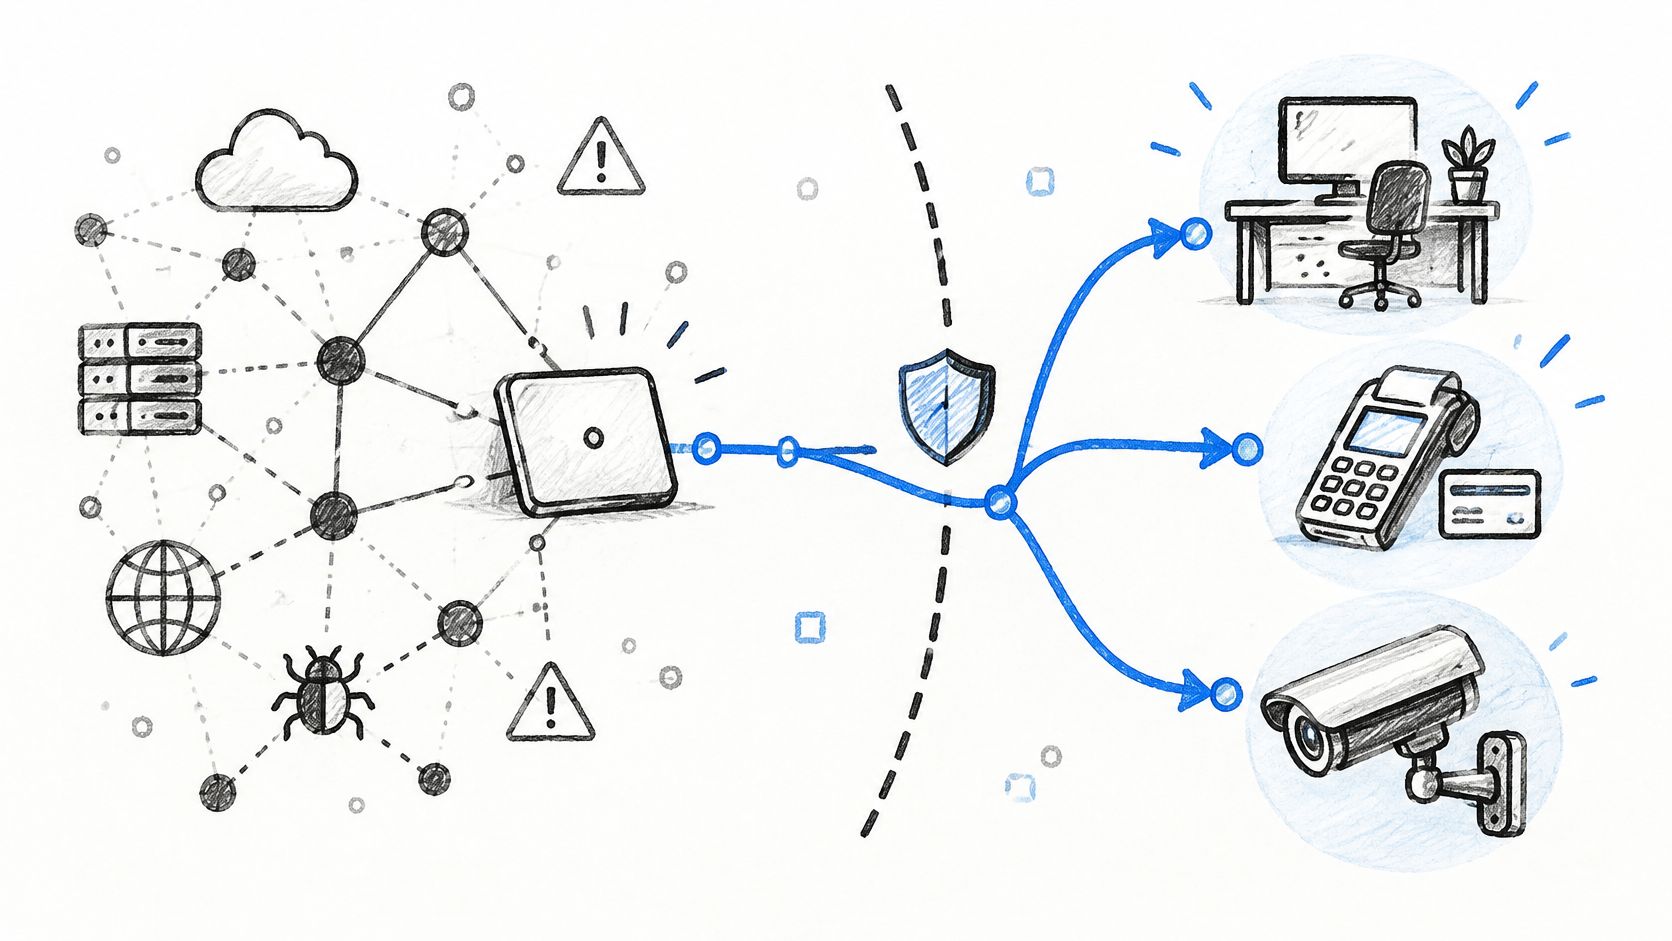
Execute uma análise interna a partir de um telemóvel de teste BYOD após cada transição. Se esse telemóvel conseguir aceder a uma câmara, a uma fechadura ou a um VLAN de pagamento, a segmentação falhou, independentemente do que conste no documento de conceção. O menor privilégio na Camada 2 é mais económico do que justificar um movimento lateral a uma entidade emissora de cartões. O compromisso a nível de suporte passa por âmbitos DHCP adicionais e regras de firewall entre VLANs. Pague esse custo uma vez por modelo de site e, em seguida, clone-o. Não negoceie uma rede plana apenas porque um integrador considera o encaminhamento inter-VLAN incómodo.
6. Perda ou roubo de dispositivos sem eliminação remota
Os telemóveis andam em bolsos, Ubers e bares de hotéis. Um computador portátil empresarial normalmente fica numa mala com um cabo de segurança. Um telemóvel pessoal não. Se contiver um perfil de VPN, uma credencial de WiFi, uma sessão de e-mail ou ficheiros em cache, quem quer que o apanhe herda esse acesso até que o revogue. Sem registo no sistema de gestão, não o consegue localizar, bloquear ou limpar, e qualquer atraso na comunicação alarga essa janela de risco.
A perda de hardware é real, mas não é o incidente que a maioria dos parceiros presencia primeiro. Num inquérito realizado a 319 MSPs dos EUA, 55% tinham presenciado pelo menos um incidente de segurança relacionado com BYOD nos 24 meses anteriores, incluindo 16% que reportaram uma violação de dados confirmada, de acordo com o relatório patrocinado da Aura na CRN sobre a oportunidade do BYOD. Entre os MSPs que sofreram um incidente, o roubo de credenciais ou o comprometimento de contas foi o mais frequentemente reportado, com 45%, seguindo-se o comprometimento de e-mail ou mensagens com 42%, o malware com 40% e os dispositivos perdidos ou roubados em último lugar com 29%. A amostra baseia-se na observação de MSPs e não num censo empresarial global, pelo que deve ser encarada como uma indicação de tendência. A tendência demonstra que a eliminação remota (wipe) não é o ponto central do programa. A revogação é.
O telemóvel de um funcionário de limpeza esquecido num tabuleiro de serviço de quartos é o típico cenário de uma terça-feira. Contém um passe de WiFi para a SSID dos funcionários e um token de correio eletrónico. O dispositivo não será recuperado antes do turno seguinte.
Revogue a credencial de rede logo na primeira hora após a notificação
A eliminação seletiva do contentor de trabalho através do Intune ou do Jamf é a opção correta quando o dispositivo foi registado. O Bloqueio de Ativação e o Encontrar ajudam o proprietário a recuperar o telemóvel. Não substituem, contudo, a sua capacidade de revogar o acesso à rede. Exija a comunicação dentro de um prazo definido, através de um único número de telefone ou de uma fila de pedidos de suporte, e não através de um gestor que "falará disso amanhã".
- Certificados e xPSK: Revogue o certificado WiFi e a chave específica do dispositivo assim que a perda for registada. Os certificados de curta duração reduzem o intervalo de risco caso a comunicação seja feita tardiamente.
- Sessões: Encerre as sessões SSO e os tokens de atualização desse utilizador, em vez de uma reposição global de palavras-passe que bloqueia todo o piso.
- Registo: Registe quem autorizou a revogação e quando. Essa linha é a evidência, não uma captura de ecrã da eliminação remota que não consegue obter num telemóvel não inscrito.
Uma eliminação remota que não pode ser executada não é um controlo. Uma chave que pode revogar sem ter de reconfigurar todo o edifício, é.
A adesão obrigatória a MDM para todos os telemóveis pessoais parece uma solução simples, mas falha na hotelaria e no trabalho temporário, onde os colaboradores trabalham uma semana e saem. Conceba a sua segurança a pensar no dispositivo que nunca mais verá.
7. Aplicações maliciosas, transferidas fora da loja oficial e com jailbreak
Um telemóvel pessoal pode instalar aplicações de uma loja não oficial, carregar um APK de forma autónoma (sideload) ou funcionar com jailbreak ou root. Estes estados enfraquecem o isolamento de processos (sandboxing) e a assinatura de código. O malware pode ler outras aplicações, intercetar tráfego ou extrair tokens. Uma aplicação "legítima" com um conjunto excessivo de permissões causa danos semelhantes com maior subtileza. O telemóvel associa-se depois à sua rede e traz o problema para dentro de portas.
O Mobile Security Index de 2025 da Verizon indica que 70% dos dispositivos móveis afetados por um ataque eram pessoais e não fornecidos pela empresa. Entre as empresas, 52% sofreram um ciberataque móvel que provocou períodos de inatividade do sistema e 47% atribuíram o comprometimento, em parte, ao comportamento do utilizador, como phishing, smishing ou instalação de aplicações não autorizadas. A origem do problema é a pessoa que instala algo, e não apenas a falta de uma atualização.
Imagine um supervisor de retalho que instala por fora (sideload) uma aplicação auxiliar de horários porque a aplicação oficial é pouco intuitiva. A aplicação auxiliar pede permissões de acessibilidade e de SMS, passando a estar instalada ao lado do perfil de WiFi para colaboradores. O malware do tipo trojan bancário utiliza este método de instalação lateral há anos. A sua caixa VLAN nunca deve ser o próximo salto se a verificação de postura indicar que o SO está comprometido.
Recuse a ligação quando a plataforma estiver comprometida
Soluções de defesa contra ameaças móveis (MTD), como o Lookout ou o Microsoft Defender for Endpoint em dispositivos móveis, conseguem sinalizar dispositivos com root ou jailbreak. Associe esse sinal ao controlo de admissão. O MDM deve bloquear dispositivos com jailbreak ou root na rede SSID empresarial, e o Acesso Condicional deve recusar a autenticação sempre que a regra de conformidade falhar. Restrinja as aplicações de acesso empresarial a lojas geridas. Reveja as permissões de qualquer elemento que aceda a dados de convidados, referências de pagamento ou e-mail.
A filtragem continua a ser importante após a ligação. Uma política de DNS ou de segurança web na VLAN dos funcionários bloqueia domínios maliciosos conhecidos, mesmo quando o telemóvel não é totalmente gerido. Não confie num e-mail anual sobre “não instalar aplicações de fontes desconhecidas”. A versão aplicável na prática é uma verificação de postura falhada e uma VLAN que não consegue ver caixas registadoras, câmaras ou dispositivos residentes.
8. Conflitos de privacidade, monitorização e conformidade
Todos os controlos acima exigem algum nível de visibilidade: versão do SO, estado de jailbreak, identidade do certificado, conformidade de aplicações, registos de DNS. Exija demasiado e colidirá com a privacidade dos colaboradores e as obrigações de minimização de dados ao abrigo do GDPR ou do CCPA. Exija de menos e não conseguirá demonstrar o que recolheu, por que motivo ou quando o eliminou. Direitos de eliminação pouco claros são a fórmula para transformar um incidente de segurança num litígio laboral.
Uma investigação da Queensland University of Technology descreve um estudo com 542 colaboradores nos Estados Unidos, na Alemanha e na Coreia do Sul, no qual as preocupações jurídicas influenciaram significativamente a forma como as pessoas avaliaram o risco do BYOD, a par da preocupação com a exposição de e-mails, fotografias, localizações e aplicações. O National Cybersecurity Center of Excellence do NIST assinala três riscos pouco abordados no mesmo âmbito: a visibilidade do empregador sobre os dispositivos pessoais, o fluxo de dados pessoais para empregadores ou ferramentas de análise de terceiros e as reposições de fábrica que apagam dados privados. Os empregadores do Reino Unido e da UE que publicam uma política de BYOD alinhada com as expectativas do ICO e da GDPR estão a cumprir o mínimo competente. Cyber Essentials Além disso, onde a detiver, exige um controlo documentado dos dispositivos e do acesso à rede, o que significa que precisa de registos, e não de meras impressões.
Um gestor de alojamento para estudantes que "monitoriza a rede" e retém o histórico completo de DNS dos residentes durante um ano, sem qualquer finalidade declarada, é o exemplo de uma falha grave. O mesmo se aplica ao gestor que elimina totalmente os dados de um telemóvel porque o contrato de arrendamento terminou, sem nunca ter formalizado quem tinha autorização para fazê-lo.
Registe a ligação, não a vida do utilizador
Limite a telemetria ao estado de conformidade, identidade de rede, segmento atribuído e acessos de DNS de segurança relativos à política corporativa. Não recolha dados de navegação pessoal numa VLAN residencial apenas para preencher visualmente um dashboard. Publique o âmbito, a retenção e os limites de eliminação remota na política de BYOD. Registe o consentimento durante o processo de integração (onboarding) de convidados e BYOD, e conserve o registo de auditoria durante um período definido. Autorize qualquer eliminação remota por escrito e aplique-a apenas ao contentor de trabalho, e não através de uma reposição de fábrica, exceto se o proprietário concordar.
O custo de suporte de uma política clara é um ecrã de integração mais longo. O custo de uma política pouco clara é um regulador, um sindicato ou um residente que consiga demonstrar que apagou as suas fotografias. A privacidade desde a conceção aqui é uma decisão de rede: contentor corporativo e registos de segurança, e não a vigilância de todo o dispositivo.
Comparação dos oito riscos de BYOD por causa, exposição e controlo principal
| Risco | Causa Principal | Quem Fica Exposto | Controlo Principal | Esforço de Implementação |
|---|---|---|---|---|
| Dispositivos Pessoais Não Geridos e Sem Correções | Software desatualizado e definições de segurança inconsistentes | Redes corporativas e de espaços/locais | Impor a conformidade dos dispositivos através de MDM e acesso condicional | Moderado; requer adesão/registo e suporte |
| Fuga de Dados Através da Mistura de Dados Profissionais e Pessoais | Os dados de trabalho misturam-se com aplicações pessoais e armazenamento na nuvem | Dados organizacionais confidenciais e privacidade dos colaboradores | Utilizar perfis de trabalho geridos, controlos de aplicações e eliminação seletiva | Moderado; requer políticas e adesão dos utilizadores |
| Credenciais Partilhadas e Fracas em Dispositivos Pessoais | Palavras-passe reutilizadas e chaves WiFi partilhadas | Redes e utilizadores dependentes de credenciais partilhadas | Utilizar EAP-TLS ou chaves únicas por dispositivo, com MFA para a integração | Moderado; requer gestão de credenciais |
| Pontos de Acesso Falsos (Rogue) e Interceção de WiFi | Ligação automática a redes falsificadas e ligações não encriptadas | Utilizadores em redes WiFi públicas, de convidados e abertas | Utilizar Passpoint ou OpenRoaming e encriptação autenticada | Moderado; requer configuração de rede e sensibilização dos utilizadores |
| Movimento Lateral a Partir de Redes Planas ou Mal Segmentadas | Dispositivos BYOD podem aceder a sistemas confidenciais em redes planas | Sistemas corporativos, de pagamentos, de câmaras e de gestão de edifícios | Segmentar redes e atribuir VLANs por identidade | Elevado; requer planeamento e testes de compatibilidade |
| Perda ou Roubo de Dispositivos Sem Eliminação Remota de Dados | Dispositivos perdidos retêm sessões, credenciais ou dados em cache | Contas corporativas e dados acessíveis a partir do dispositivo | Revogar prontamente as credenciais do dispositivo e eliminar seletivamente os dados geridos | Moderado; requer adesão/registo e um processo de resposta |
| Aplicações Maliciosas, Instaladas Paralelamente (Sideloaded) ou com Jailbreak | Aplicações não validadas ou proteções do sistema operativo enfraquecidas | Redes corporativas e dados acedidos pelo dispositivo | Bloquear dispositivos não conformes e restringir a instalação de aplicações | Moderado; requer deteção de ameaças e ajuste de políticas |
| Conflitos de Privacidade, Monitorização e Conformidade | Monitorização e recolha de dados pouco claras ou excessivas | Colaboradores, convidados e a organização | Publicar políticas transparentes e limitar a recolha aos dados necessários | Moderado; requer trabalho a nível de políticas, jurídico e de auditoria |
A sua sequência de reforço de BYOD antes da adesão do próximo dispositivo
Siga estes passos pela ordem indicada. Queimar etapas é a razão pela qual as equipas adquirem uma ferramenta de monitorização e continuam a partilhar uma única palavra-passe de WiFi.
Substitua primeiro as chaves de WiFi partilhadas. Os colaboradores passam para uma rede WPA-Enterprise SSID sem palavras-passe com EAP-TLS a partir da solução de MDM já existente. Dispositivos IoT, utilizadores temporários, caixas registadoras e fechaduras passam para chaves exclusivas de xPSK. A saída de um colaborador significa uma única revogação, e o apontamento de auditoria da PCI relativo a chaves partilhadas desaparece, porque deixa de ser necessário alterar um segredo que todo o turno conhece. Na noite da transição, os portáteis e telemóveis geridos recebem o respetivo certificado e ligam-se de forma autónoma. Os telemóveis pessoais que considera fiáveis, mas que não regista, podem instalar um passe de WiFi. Cada caixa registadora recebe a sua própria chave uma única vez, não necessitando de nova configuração quando alguém sai da empresa.
Em segundo lugar, segmente por identidade. Os visitantes permanecem na via aberta de integração. Os funcionários acedem a uma VLAN a partir do grupo de diretório. As caixas registadoras, câmaras, fechaduras e sensores ficam em VLANs associadas a chaves que esses visitantes nunca veem. Se um funcionário da limpeza não tiver MDM, inicia sessão uma vez e obtém um passe. Ainda assim, não pode ter acesso à VLAN das câmaras. Teste isto com uma verificação a partir de um telemóvel, e não com uma captura de ecrã da topologia.
Em terceiro lugar, condicione a admissão à postura de segurança. A versão mínima do SO, a encriptação e o bloqueio de dispositivos com jailbreak ou rooted são verificados antes de o certificado ser considerado de confiança. Um dispositivo que não cumpra a regra é recusado no momento da autenticação, em cada ligação, e não após ter obtido um endereço DHCP na rede dos colaboradores. O Acesso Condicional é a verificação. Um PDF com a política não o é.
Ajuste a monitorização em último lugar e mantenha-a proporcional. Registe a identidade, o dispositivo, o método, VLAN e a revogação. Aplique o bloqueio de ameaças de DNS no VLAN dos colaboradores e uma política de conteúdos onde o público-alvo o exigir, como num segmento de estudantes ou de convidados. Não retenha a navegação pessoal para provar que está a agir com rigor.
Três perguntas de preparação determinam se o processo está concluído. Conhece todos os dispositivos na rede por identidade, e não por uma palavra-passe partilhada? Consegue revogar um dispositivo sem perturbar o resto do espaço? Consegue demonstrar quem concordou com o quê, e quando, incluindo o âmbito da eliminação de dados?
Purple Access é uma forma de implementar essa sequência nos pontos de acesso que já possui: um SSID aberto para convidados e integração BYOD, um SSID seguro para funcionários e utilizadores fidedignos, e xPSK para dispositivos, inquilinos e comunidades, com o Cloud RADIUS a colocar cada identidade na VLAN correta. Se pretende ver a revogação em ação em vez de ler sobre ela, agende uma demonstração onde um engenheiro de rede emite e revoga uma chave numa rede ativa utilizando os dispositivos equivalentes a um apartamento, uma fechadura, um termóstato, um portátil de convidado e um telemóvel de funcionário.
O Purple Access oferece aos recintos e operadores com múltiplos locais uma solução de WiFi aberta, segura e xPSK nos pontos de acesso que já possui, para que colaboradores, convidados e dispositivos deixem de partilhar uma única palavra-passe e cada identidade seja encaminhada para a VLAN pretendida. É este o controlo de admissão a que esta lista se refere: certificados, chaves individuais por dispositivo e uma adesão que pode revogar sem necessidade de reconfigurar as chaves em todo o edifício. Descubra como se adapta aos seus locais em Purple Access.


