
Rede de convidados WiFi: Como funciona e como protegê-la
Published
A recomendação habitual para o WiFi para visitantes é uma lista de verificação: criar um segundo SSID, colocá-lo na sua própria VLAN, marcar o isolamento de clientes, partilhar a palavra-passe. Cada passo está correto. Juntos, não comprovam nada.
Uma rede para visitantes é uma declaração sobre alcance. Está a dizer aos visitantes, e a si próprio, que um telemóvel ligado ao SSID do seu átrio não consegue aceder ao sistema de reservas, aos controladores de portas, aos terminais de pagamento ou às câmaras. Um VLAN e uma caixa de seleção registam que alguém pretendeu estabelecer esse limite. Não comprovam que o limite se mantém quando o tráfego atravessa um switch, um router IPv6, um grupo multicast ou um evento de roaming.
Essa discrepância é importante porque o WiFi para visitantes deixou de ser uma cortesia há anos. É agora infraestrutura, utilizada pelas pessoas sobre as quais menos sabe.
Índice
- O que é uma rede de convidados de WiFi e por que motivo existe
- Como uma rede de convidados difere de uma rede corporativa
- Escolher um modelo de acesso e quantas redes executar
- Como separar o tráfego de convidados e configurar a rede
- Exemplos de redes de convidados por espaço e onde cada uma falha
- Por que razão o isolamento de clientes precisa de testes e como realizá-los
- O que fazer esta semana
O que é uma rede WiFi para visitantes e por que motivo existe
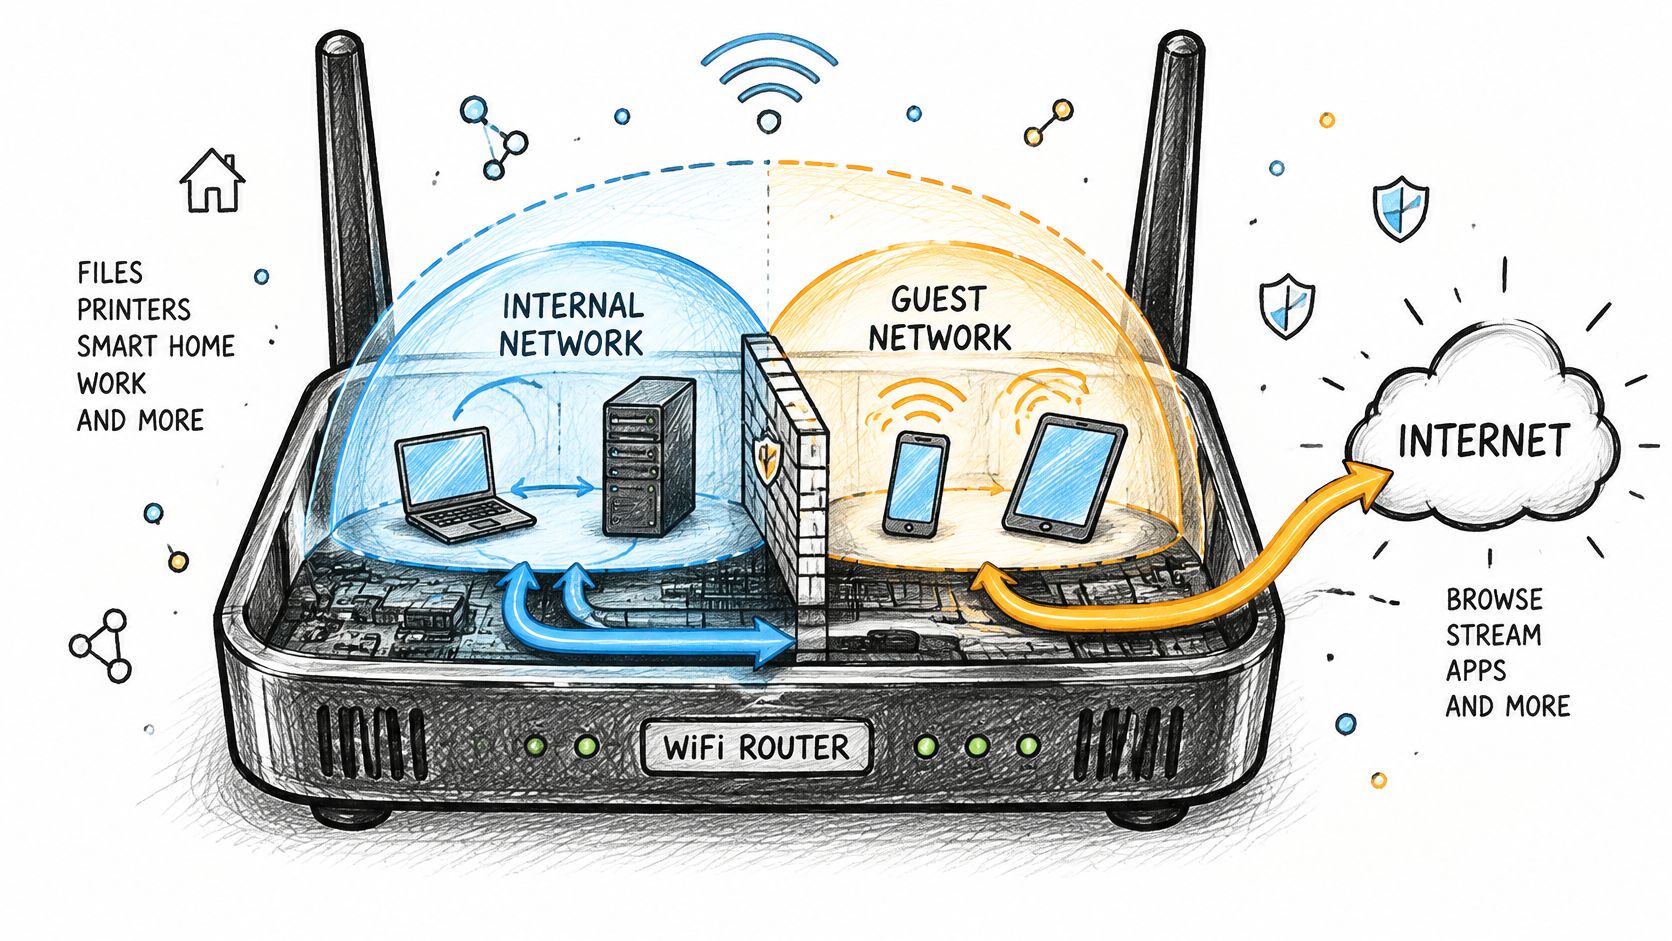
Uma rede WiFi para visitantes é uma via de acesso separada para os utilizadores externos, e não uma garantia de que os seus dispositivos estão protegidos. Pode utilizar os mesmos pontos de acesso do WiFi para colaboradores, aplicando regras distintas para onde o tráfego pode circular. O nome apresentado na lista de WiFi do visitante é apenas a parte visível; a configuração em segundo plano determina a que recursos a ligação consegue aceder.
Num hotel, os hóspedes necessitam de acesso à Internet no átrio e nos quartos. Não precisam de ter acesso ao sistema de reservas da receção, aos computadores dos colaboradores nem aos terminais de pagamento. Uma rede para visitantes foi concebida para manter essas utilizações separadas, oferecendo ao mesmo tempo uma ligação funcional aos visitantes.
Os dispositivos dos visitantes não são geridos. Os operadores podem não saber se o portátil de um prestador de serviços ou o telemóvel de um paciente têm as atualizações de segurança em dia, ou que outros dispositivos se encontram na mesma rede. Uma ligação separada para visitantes limita o risco de conceder a esses dispositivos o acesso reservado aos colaboradores.
O WiFi público serve pessoas em locais como escritórios, lojas, centros comerciais, hospitais, campus e áreas exteriores. O seu crescimento reflete uma necessidade prática: os visitantes esperam ter acesso à Internet onde trabalham, permanecem ou recebem serviços.
Uma rede para visitantes deve fornecer acesso à Internet sem expor os sistemas internos. Os operadores também têm de decidir como os visitantes acedem, quais os limites a aplicar e qual a duração do acesso. As VLANs e o isolamento de clientes refletem a separação pretendida, mas a configuração por si só não garante que esta funcione.
O teste determinante: tente aceder a um anfitrião interno a partir de um dispositivo de visitante. Se a ligação for bem-sucedida, o limite falhou. Se falhar, continue a testar os caminhos que os visitantes poderiam utilizar, incluindo o tráfego entre dispositivos de visitantes.
Como uma rede de convidados difere de uma rede empresarial
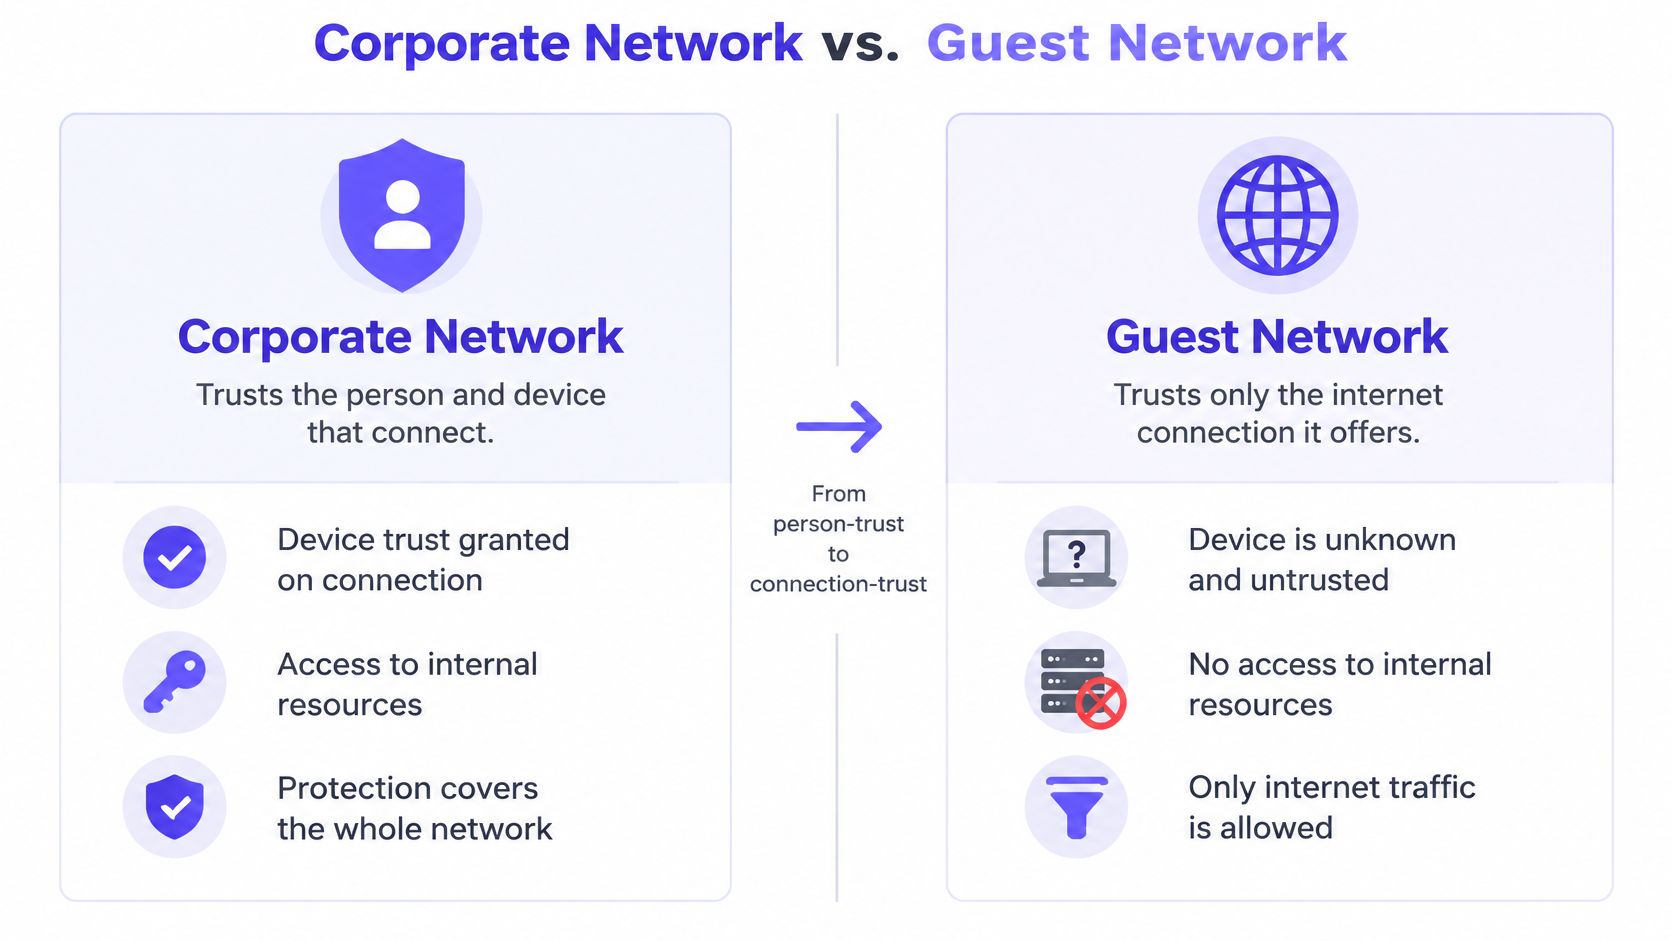
Uma rede empresarial confia na pessoa e no dispositivo. Uma rede para visitantes confia unicamente na ligação que disponibiliza. Tudo o resto decorre dessa única mudança: autenticação, alcance, o que é registado e a duração do acesso.
| Fator | Rede de convidados | Rede empresarial |
|---|---|---|
| Quem se liga | Visitantes, prestadores de serviços e dispositivos pessoais | Colaboradores e dispositivos geridos pela empresa |
| Autenticação | Portal cativo, voucher ou chave de convidado partilhada | Certificados (EAP-TLS) ou início de sessão via diretório |
| Palavra-passe partilhada | Frequentemente sim, e alterada apenas ocasionalmente | Nunca deve ser partilhada |
| Acesso a sistemas internos | Nenhum, bloqueado no gateway | Servidores de ficheiros, impressoras, aplicações internas |
| Grau de confiança no dispositivo | Desconhecido e não gerido | Gerido, atualizado com patches e inventariado |
| Registos e auditoria | Registos de sessão e registos de consentimento | Registo de auditoria completo associado a um utilizador nominal |
| Política de largura de banda | Limitada por dispositivo ou por sessão | Normalmente ilimitada, com prioridade para aplicações empresariais |
| Duração do acesso | Horas a dias, expirando automaticamente | Até à cessação da relação de trabalho ou do contrato |
A linha de alcance é responsável pela maior parte dos incidentes. Os clientes empresariais conseguem ver pastas partilhadas, impressoras e aplicações internas porque esse é o objetivo de trabalho. Todos esses acessos devem ser recusados aos clientes visitantes através de uma regra explícita, e não apenas pelo mero acaso de estarem numa sub-rede diferente que continua a reencaminhar o tráfego para a rede interna.
A linha das credenciais é a mais discreta. Os colaboradores devem autenticar-se a título individual através de certificados ou inícios de sessão de diretório, para que o acesso de um único funcionário que saia possa ser revogado sem afetar ninguém. As redes para visitantes funcionam habitualmente com uma única palavra-passe partilhada que se espalha por conversas de grupo e avisos nas portas, e ninguém a altera porque isso desconectaria toda a gente em simultâneo.
O tempo também funciona de forma diferente. O acesso de convidados deve expirar por si próprio em questão de horas ou dias, enquanto o acesso dos colaboradores dura enquanto durar o vínculo laboral. E ambas as redes utilizam quase sempre os mesmos rádios e pontos de acesso, pelo que a diferença reside inteiramente na configuração, na identidade e nas políticas. A mecânica de concessão e revogação desse acesso situa-se na camada de identidade, que é o que este guia de controlo de acesso WiFi detalha.
Escolher um modelo de acesso e quantas redes executar
O modelo de acesso determina a forma como o convidado se liga e determina o que pode revogar mais tarde. Quatro modelos cobrem a maioria dos espaços.
| Modelo de acesso | Como os convidados se ligam | Nível de segurança | Mais adequado para | Principal desvantagem |
|---|---|---|---|---|
| Rede aberta com portal cativo | Aceitar os termos ou iniciar sessão numa página web | Baixo | Cafés, átrios, visitas curtas | Qualquer pessoa se pode ligar; as páginas do portal podem ser falsificadas |
| Palavra-passe partilhada de convidado (WPA2 ou WPA3) | Introduzir uma palavra-passe comum | Médio | Pequenos escritórios, salas de espera | A palavra-passe espalha-se; alterá-la desliga toda a gente |
| Chave pré-partilhada individual por dispositivo | Cada dispositivo obtém a sua própria chave | Alto | Residentes de longa duração, dispositivos IoT | A emissão e revogação de chaves requerem gestão |
| Perfil Passpoint ou OpenRoaming | O telemóvel instala um perfil e liga-se automaticamente | Alto | Visitantes frequentes, espaços com muitos regressos | Requer dispositivos compatíveis e configuração do perfil |
Escolha com base na taxa de retorno e na titularidade do dispositivo. Um café com visitas de cinco minutos não precisa de mais do que um portal e um limite de largura de banda. Um bloco de apartamentos turísticos com estadias de um mês necessita de chaves que expirem numa data conhecida, porque "quem ainda tem acesso" é uma pergunta que lhe irão fazer. Vale a pena ler o artigo explicativo sobre o que é e não é um SSID antes de decidir que cada grupo de visitantes precisa do seu próprio nome de rede.
Por que razão a contagem de SSID importa mais do que parece
Cada SSID adicional obriga todos os pontos de acesso a transmitir mais tramas de beacon e de gestão no canal, sendo que essas tramas são emitidas à taxa obrigatória mais baixa, onde ocupam o meio durante o maior período de tempo.
Os números não deixam dúvidas. Uma análise técnica do overhead de SSID estima que, com três pontos de acesso a partilhar um canal, beacons de 500 bytes e uma taxa básica de 1 Mbps, seis SSIDs consomem cerca de 74,92% do tempo de transmissão (airtime), em comparação com 37,46% para três SSIDs. Aumente a taxa básica para 12 Mbps e o overhead do mesmo modelo de seis SSID cai para cerca de 7,01%. Em redes congestionadas de 2,4 GHz, as tramas de gestão a baixa velocidade são o que os seus convidados sentem como latência.
A solução passa por menos redes com uma gestão de identidade mais inteligente:
- Uma rede com portal para visitantes e dispositivos pessoais (BYOD), com consentimento registado.
- Uma rede segura para colaboradores e dispositivos fidedignos, recorrendo a certificados ou autenticação por diretório.
- Uma rede baseada em chaves para equipamentos que devem permanecer isolados, tais como caixas registadoras, sensores e dispositivos de transmissão (casting).
Utilize a identidade de 802.1X, a atribuição dinâmica de VLAN ou credenciais individuais por dispositivo para aplicar políticas diferentes dentro dessas redes, em vez de criar um novo SSID para cada tipo de público. Teste previamente as alterações à taxa básica (basic rate) num número reduzido de pontos de acesso, uma vez que o seu aumento pode desconectar por completo dispositivos mais distantes ou mais antigos.
Como separar o tráfego de convidados e configurar a rede
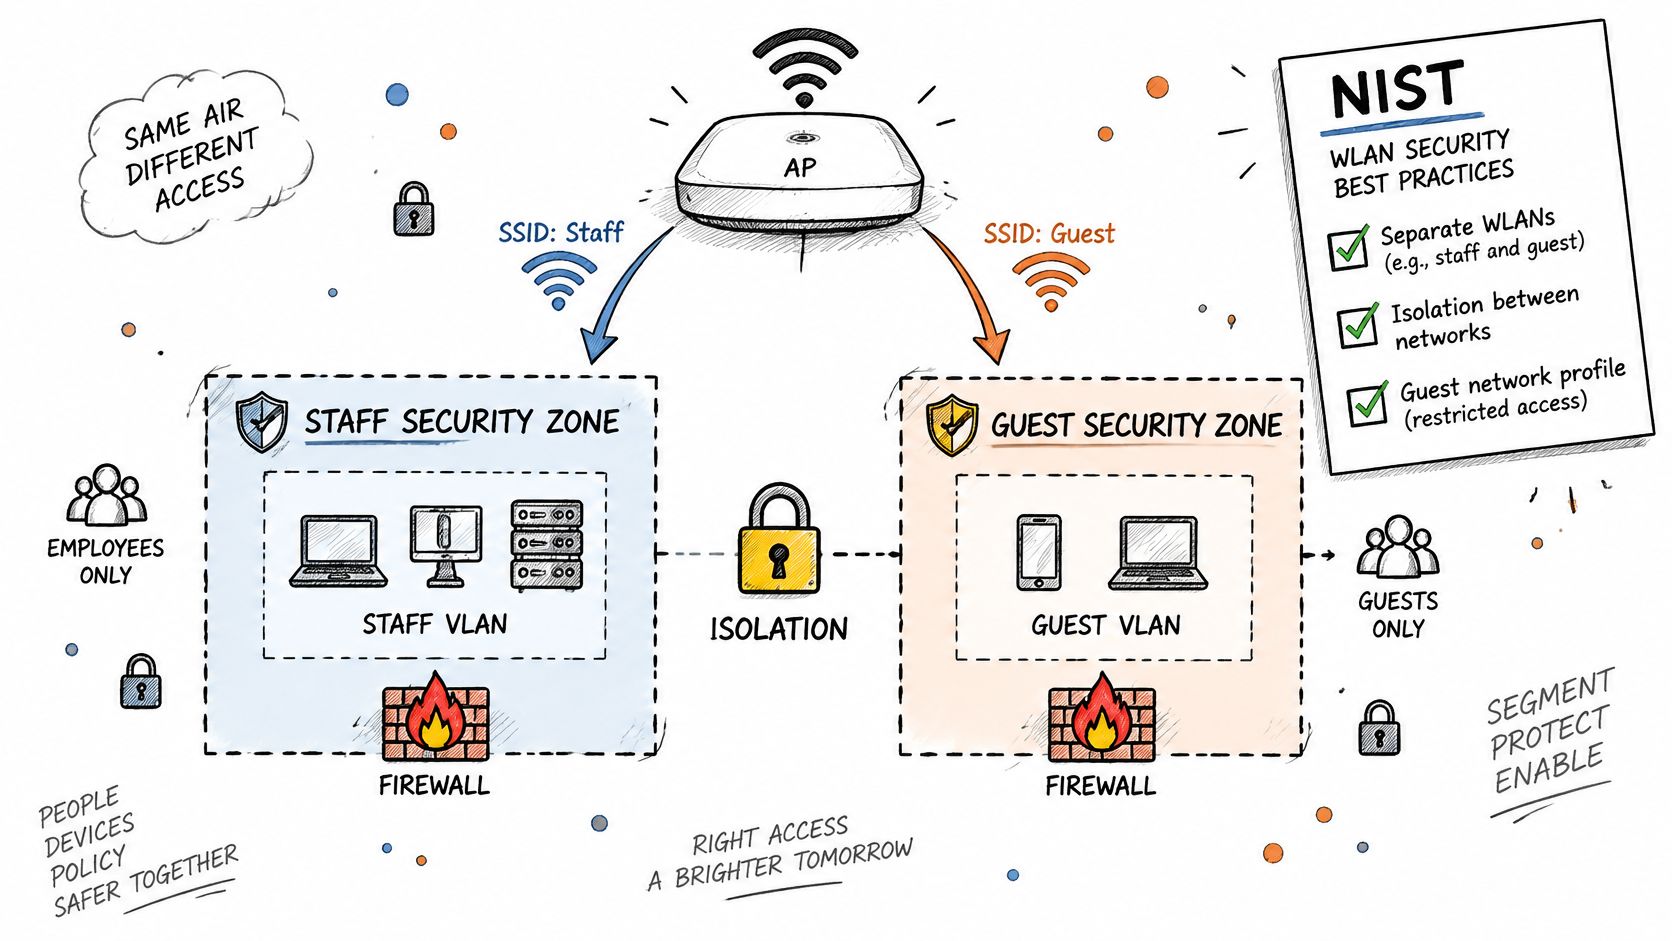
Uma rede de convidados não é privada apenas por ter um nome próprio. A separação depende da atuação concertada da VLAN, das regras do gateway e dos controlos dos pontos de acesso, superando depois os testes efetuados a partir de um dispositivo de convidado. As orientações do NIST sobre segurança WLAN recomendam WLANs separadas para utilizadores com diferentes perfis de segurança e isolamento em ambos os sentidos: os convidados não devem iniciar ligações a sistemas internos e o gateway deve limitar o tráfego de convidados aos serviços estritamente necessários.
Implemente por esta ordem
- Crie a zona. Associe o SSID de convidados a uma VLAN dedicada ou overlay equivalente. Um SSID de convidados no domínio de difusão dos colaboradores altera o nome da rede, não o limite de segurança.
- Defina regras de gateway do tipo "recusar primeiro". Permita DHCP, DNS, serviços de portal cativo e acesso à Internet. Bloqueie intervalos de endereços privados, interfaces de gestão e acessos administrativos a partir do segmento de convidados.
- Ative o isolamento de clientes no ponto de acesso. O objetivo é impedir que os convidados façam varrimentos ou se liguem diretamente entre si. Isto não bloqueia rotas para servidores, impressoras ou câmaras, pelo que deve testá-las em separado.
- Escolha o modo de segurança de rádio. Utilize WPA3 onde for suportado, ou WPA2 com AES caso dispositivos clientes mais antigos o exijam. Uma rede aberta com portal não encripta o tráfego via rádio antes de o dispositivo cliente alcançar um serviço protegido por TLS. O Passpoint ou chaves pré-partilhadas individuais podem fornecer acesso encriptado onde houver suporte.
- Disponibilize o portal através de HTTPS e recolha apenas as informações necessárias. Um endereço de e-mail ou o número de quarto poderão ser suficientes para o acesso. Solicite mais dados apenas quando tiver um motivo evidente.
- Defina limites de largura de banda e expiração de sessão. Limites por dispositivo ajudam a evitar que o uso intensivo de um convidado esgote a capacidade. A expiração remove sessões e credenciais obsoletas.
- Defina o que regista e durante quanto tempo mantém os dados. Registe eventos relevantes de associação, autenticação e DHCP, e indique o período de retenção no portal.
- Faça testes a partir de um dispositivo de convidado antes de disponibilizar a rede. Efetue um varrimento de endereços e serviços corporativos acessíveis. Qualquer resposta inesperada significa que o perímetro pretendido requer investigação.
Para uma demonstração da sequência de configuração, assista abaixo.
Onde se situa realmente a linha de base de encriptação
A segurança WiFi evoluiu do WEP para o WPA, WPA2 e WPA3, mas continuam a ser utilizados equipamentos e configurações mais antigos. A escolha prática depende dos dispositivos cliente que o espaço necessita de suportar. O WPA3 oferece proteções mais robustas, enquanto o WPA2 com AES consegue manter a compatibilidade com dispositivos mais antigos.
A implementação não tem acompanhado o ritmo de forma uniforme. O estudo de medição WiSec de Mathy Vanhoef revelou que o WPA-TKIP continuava a ser utilizado em 7,30% das redes encriptadas num inquérito belga de maio de 2021, apesar da diminuição face a uma medição anterior. Uma estimativa global separada citada nesse estudo apontava a utilização de WPA3 para 1,28% das redes WiFi à data de maio de 2024. Os métodos de amostragem variam, pelo que o valor deve ser considerado uma estimativa e não uma medida universal.
No acesso para visitantes, uma rede aberta, uma palavra-passe partilhada e métodos de encriptação legados representam riscos distintos. Nenhum deles assegura a mesma capacidade de revogação individual proporcionada pelo acesso baseado em identidade.
Numa propriedade como os alojamentos de Count Kálnoky's Estates, a rotação frequente de hóspedes torna o fluxo do portal, a expiração de sessões e a revogação de credenciais preocupações operacionais, e não apenas configurações de lançamento.
Encare o isolamento como um teste permanente e não como uma tarefa pontual de configuração. Efetue verificações a partir de um dispositivo de visitante autenticado, confirme que os endereços e serviços internos estão inacessíveis e repita as validações após alterações na firewall ou na WLAN. Mantenha os resultados junto ao registo de configuração para que a separação pretendida possa ser comparada com o que a rede realmente permite.
Exemplos de redes de convidados por espaço e onde cada uma falha
As necessidades de WiFi para visitantes variam consoante o local, mas cada arquitetura continua a necessitar de um limite claro entre os visitantes e os outros utilizadores ou dispositivos. Um VLAN expressa a separação pretendida; os testes demonstram se o tráfego está devidamente contido.
Hotel. Os hóspedes podem iniciar sessão através de um portal cativo com validação de quarto no sistema de gestão hoteleira (PMS). As televisões dos quartos, termóstatos e sensores de fugas devem pertencer a VLANs protegidas por chave a que os hóspedes não conseguem aceder. O ponto fraco é uma palavra-passe de quarto partilhada: pode continuar a ser utilizada mesmo depois de o hóspede ter feito o check-out.
Aeroporto ou retalho. As visitas são muitas vezes breves, pelo que uma palavra-passe única por SMS ou o início de sessão através de redes sociais podem manter o acesso simples, limitando em simultâneo as informações recolhidas. Em outubro de 2023, 59% dos passageiros aéreos norte-americanos inquiridos afirmaram utilizar WiFi público em aeroportos, enquanto 39% reconheceram os riscos, de acordo com o inquérito da Forbes Advisor sobre WiFi durante viagens. Um risco prático a verificar é se um portal semelhante pode imitar a marca do espaço.
Clínica ou hospital. Os visitantes e doentes necessitam de um trajeto de convidado que não consiga aceder a sistemas clínicos nem a equipamento médico. Verifique se existem equipamentos acidentalmente ligados ao segmento de convidados, bem como regras que autorizem o tráfego de dispositivos de convidados para destinos internos.
Universidade. Mantenha o acesso dos membros, como o eduroam, distinto do acesso dos visitantes. Um visitante aprovisionado na rede de membros como uma solução temporária pode ultrapassar esse limite.
Habitação multifamiliar. Os residentes necessitam de um acesso privado que os acompanhe pelo edifício, enquanto os dispositivos de transmissão permanecem no seu próprio grupo. Uma única chave para todo o edifício dificulta o controlo de acessos quando os residentes se mudam.
A confiança depende também de uma comunicação clara. Num inquérito a 436 inquiridos nos EUA em 18 estados, 57% afirmaram não se sentir seguros ao utilizar WiFi pública ou empresarial, enquanto apenas 17% se sentiam seguros, de acordo com as orientações de segurança de WiFi pública da SplashAccess. Explique o que o portal recolhe e quando essa informação é eliminada; um ecrã de início de sessão cuidado, por si só, não responde a essas questões.
As multidões em eventos chegam frequentemente, conectam-se e partem em poucas horas, um padrão que se adequa a uma sessão de portal cativo temporária. Para os operadores de eventos que avaliam as comodidades do espaço em Texas Old Town, o teste prático reside em saber se a sessão termina quando o acesso já não é necessário, sem deixar uma credencial partilhada em circulação.
Por que razão o isolamento de clientes precisa de testes e como realizá-los
A ideia errada mais comum no WiFi para visitantes é que um VLAN para visitantes mais uma caixa de seleção de isolamento de clientes ativada significam que a rede é privada. O isolamento de clientes não está padronizado entre fornecedores, e uma investigação independente sobre isolamento de clientes em WiFi da UC Riverside descobriu que este pode ser contornado através de ataques nas camadas de encriptação, encaminhamento e comutação. É um controlo a testar, não uma simples caixa para marcar.
Os visitantes compensam por iniciativa própria, de forma desigual. Em maio de 2024, 37% dos 2000 adultos inquiridos nos EUA afirmaram utilizar uma VPN, pelo menos em parte do tempo, em WiFi público, de acordo com o inquérito de privacidade do U.S. News & World Report. Uma VPN protege o tráfego em trânsito. Não altera em nada os anfitriões internos a que um cliente visitante consegue aceder.
| Teste | Como executar | Critério de aprovação |
|---|---|---|
| Acessibilidade lateral | Fazer ping e ligar a endereços de anfitriões internos a partir de um cliente convidado | Sem resposta de qualquer gama interna |
| Exposição do plano de gestão | Testar as portas Web e SSH do controlador e do comutador a partir do segmento de convidados | Ligação recusada ou com tempo limite excedido |
| Convidado a convidado | Ligar dois dispositivos convidados e analisar a comunicação entre eles | Pares inacessíveis entre si |
| Caminhos IPv6 | Verificar endereços e rotas IPv6 na rede de convidados | Sem rota para prefixos IPv6 internos |
| Comportamento do DNS | Consultar nomes de anfitriões internos através do resolvedor de convidados | Apenas respostas públicas devolvidas |
| Contorno do portal cativo | Tentar o acesso à Internet antes de iniciar sessão | Apenas o portal e o DNS ficam acessíveis antes do início de sessão |
| Roaming e failover | Mudar entre pontos de acesso e reiniciar o gateway | As regras de isolamento continuam a aplicar-se após a operação |
Os protocolos de difusão seletiva e de transmissão, como o mDNS, merecem a sua própria validação, pois algumas arquiteturas expõem a deteção de serviços entre sub-redes e um convidado no quarto 412 acaba por transmitir conteúdos para a televisão do quarto 414. Estes testes devem constar de um calendário regular e não apenas do dia de lançamento: execute-os novamente após cada alteração na firewall, após cada atualização do firmware dos pontos de acesso e pelo menos uma vez por trimestre. Registe cada resultado com a data, a versão do firmware e a última alteração, para que qualquer falha possa ser associada à respetiva causa. O artigo sobre VLAN segmentação para recintos aborda a perspetiva de conceção que estes testes verificam.
Um convidado VLAN comprova a intenção. Um ping com falha a partir do portátil de um convidado para o servidor de ficheiros comprova o isolamento.
O que fazer esta semana
Comece pelas pessoas e pelos dispositivos, não pelo hardware. Dois grupos definem a conceção: as pessoas que não emprega (visitantes, prestadores de serviços, pacientes, residentes) e os dispositivos que nunca se devem ver (televisões, caixas registadoras, sensores, fechaduras). Atribua a cada grupo um modelo da tabela de acessos e, em seguida, mantenha a disciplina no tempo de antena: dois ou três SSIDs direcionados, com a identidade a assegurar o restante trabalho.
Purple Access reduz isso a três redes: Open para convidados e BYOD, Secure para colaboradores e utilizadores fidedignos, e xPSK para dispositivos, inquilinos e comunidades, com o Cloud RADIUS a encaminhar cada dispositivo para a rede e VLAN corretas por identidade. Um planeador mostra onde cada grupo fica alocado assim que selecionar o que se liga atualmente. A mesma divisão pode ser criada noutros pontos de acesso sem ele, e os testes abaixo continuam a aplicar-se de qualquer forma.
Esta semana, esboce as redes, liste todos os dispositivos que acedem a cada uma e execute os sete testes de isolamento na rede de visitantes em funcionamento, incluindo caminhos IPv6, respostas de DNS interno, evasão de portal, multicast e streaming, e o comportamento após roaming ou o reinício de um gateway. Registe a data, a versão do firmware e a alteração mais recente na firewall ao lado de cada aprovação ou falha.
Uma caixa de seleção do fornecedor para o isolamento de clientes não é uma validação definitiva.
Purple Access executa a divisão descrita neste artigo nos pontos de acesso que já possui: um portal de convidados com consentimento registado, colaboradores com certificados, dispositivos com chaves individuais e o Cloud RADIUS a colocar cada dispositivo na sua própria VLAN com base na identidade. Comece pelo planeador para ver onde os seus grupos atuais se enquadram em três redes e, em seguida, teste o resultado face às verificações de isolamento acima. Pode mapear a sua rede e experimentar em Purple Access.


