
WPA2 Enterprise vs. Personal: qual escolher em 2026
Published
Pesquise por orientações sobre WPA2 Enterprise vs Personal e obterá o mesmo resumo numa dúzia de formatos: o Personal utiliza uma palavra-passe partilhada e é, portanto, inseguro; o Enterprise utiliza 802.1X e é, portanto, seguro, pelo que deve migrar. Essa abordagem é simplista e está incorreta no uso comum.
Ambos os modos protegem o tráfego com a mesma cifra. O WPA2 utiliza AES-CCMP tanto no modo Personal como no Enterprise, e o handshake de quatro vias deriva chaves por sessão em qualquer um dos casos. O que varia é o modo como a credencial é emitida e o procedimento necessário quando uma tem de ser desativada. Trata-se de uma questão operacional com um custo mensurável em horas de trabalho e pedidos de suporte, e não de uma classificação de segurança apresentada num diapositivo.
Uma equipa pode gastar seis dígitos em infraestrutura RADIUS e ainda assim chumbar numa auditoria, porque os seus clientes foram configurados para aceitar qualquer certificado de servidor. Um escritório de nove pessoas pode utilizar uma chave pré-partilhada durante quatro anos sem incidentes, porque ninguém saiu e ninguém a partilhou. Adapte o modo à frequência com que a sua lista de acessos muda, e depois execute devidamente a opção escolhida.
Índice
- WPA2 Enterprise e Personal Lado a Lado
- Como Cada Modo Autentica um Dispositivo
- Gestão de Chaves e Revogação de Acessos na Saída de Colaboradores
- Compromissos de Segurança que as Comparações Frequentemente Ignoram
- Esforço de Implementação, Infraestrutura e Custos
- Resolução de Falhas de Início de Sessão em Enterprise
- Qual Modo se Adapta a Hotéis, Múltiplos Locais e Pequenos Escritórios
- Confirme o Design Antes de Mudar de Rede
WPA2 empresarial e pessoal lado a lado
Primeiro, o veredito. WPA2-Personal é a predefinição certa apenas quando um grupo de confiança partilha uma chave e quase ninguém sai desse grupo. O WPA2-Enterprise é a escolha certa a partir do momento em que cada pessoa, ou cada dispositivo, precisa de uma conta que possa desativar individualmente.
Tudo o resto decorre desse único facto sobre o ciclo de vida das credenciais, razão pela qual a tabela abaixo está organizada com base nisso e não em pormenores secundários de protocolos.
Comparação rápida: WPA2-Personal vs. WPA2-Enterprise
| Critério | WPA2-Personal | WPA2-Enterprise |
|---|---|---|
| Como os clientes se autenticam | Chave pré-partilhada (PSK) comum | IEEE 802.1X com um método EAP |
| Credencial de cada utilizador | Uma palavra-passe partilhada por todos | Nome de utilizador e palavra-passe individuais ou certificado de cliente |
| Servidor de autenticação | Não necessário | Necessário, geralmente um servidor RADIUS |
| Remover um utilizador | Alterar a palavra-passe em todos os dispositivos | Desativar apenas essa conta ou revogar apenas esse certificado |
| Encriptação de dados | AES-CCMP | AES-CCMP |
| Adequação típica | Residências, pequenos escritórios, eventos de curta duração | Redes multiutilizador, multissítio e com dispositivos geridos |
Leia a linha da encriptação com atenção redobrada, pois a cifra partilhada é a parte que a maioria das comparações confunde. Mudar para o modo Enterprise não traz qualquer vantagem na encriptação em massa. O mecanismo de proteção de dados é idêntico em ambos os modos, e o WPA2 substituiu o antigo TKIP do WPA em qualquer um dos casos. O upgrade reside inteiramente na emissão e na revogação de credenciais.
Duas linhas decidem a maioria dos projetos: a linha das credenciais e a linha da remoção. Calcule bem o custo dessas duas antes de comprar o que quer que seja, pois o resto da tabela são detalhes de configuração que pode resolver numa tarde.
Para avaliar face à sua própria rede, analise duas variáveis. Quantas pessoas ou dispositivos detêm uma chave atualmente e com que frequência esse grupo muda. Uma equipa única, estável durante anos, sem prestadores de serviços externos? O modo Personal funciona e ninguém precisa de se desculpar por isso. Mais de uma equipa, ou qualquer rotatividade regular, e a chave partilhada começa a custar mais do que o servidor que evita.
Como cada modo autentica um dispositivo
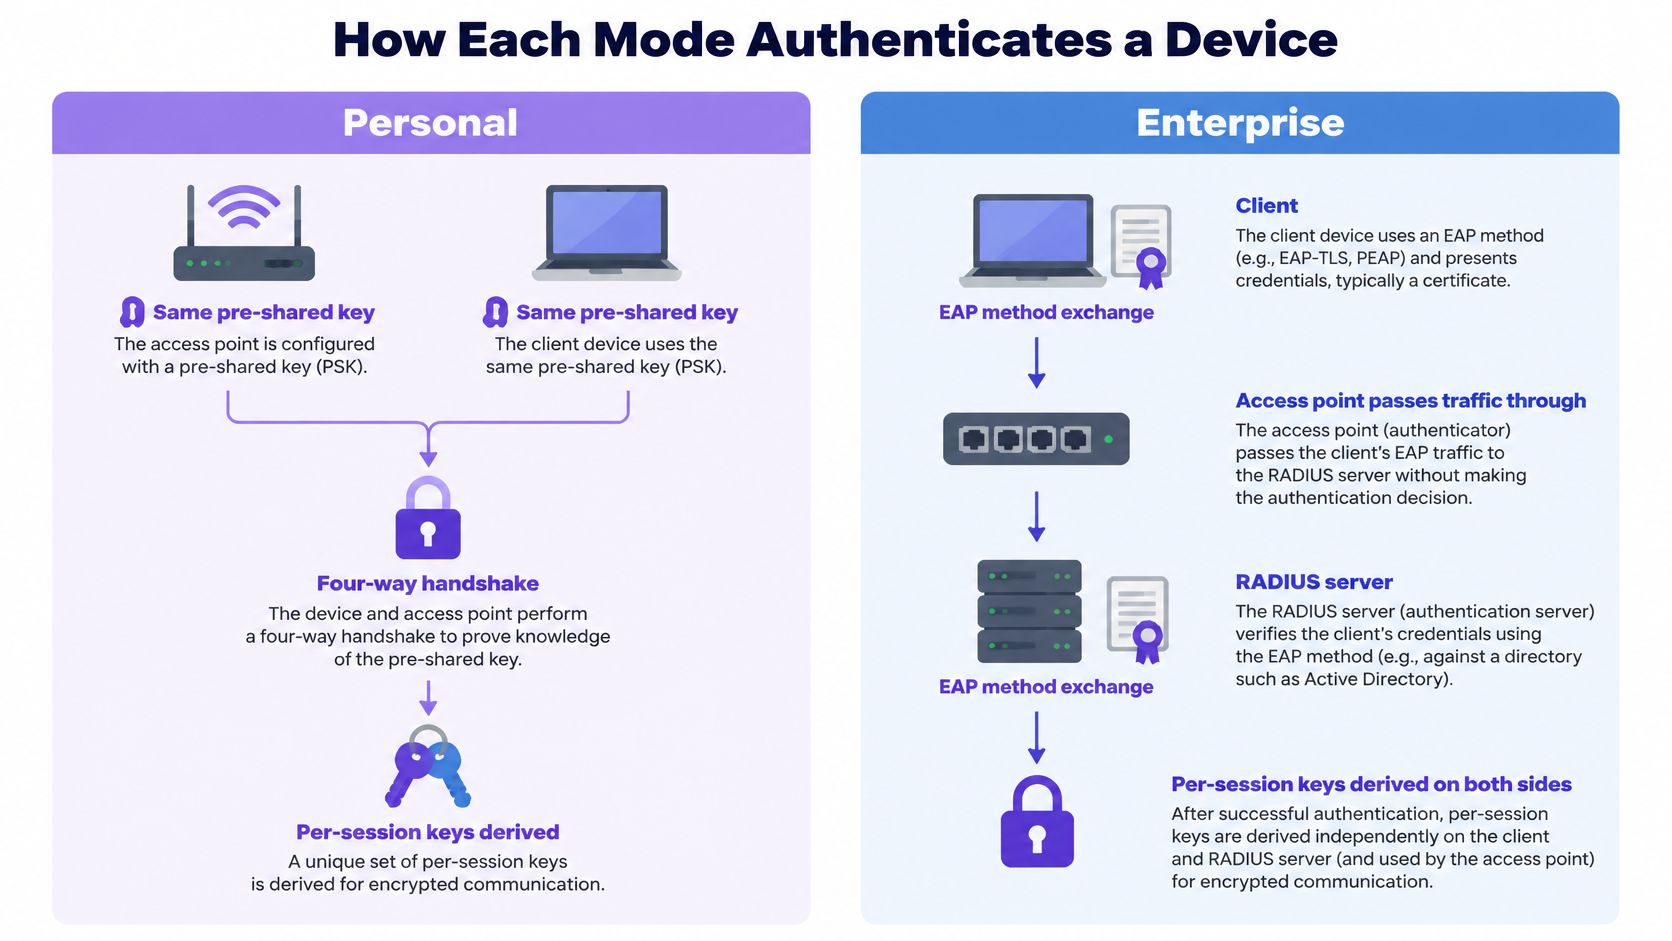
No WPA2-Personal, o ponto de acesso e cada cliente possuem a mesma chave pré-partilhada. Quando um dispositivo se liga, o handshake de quatro vias combina essa chave com o nome da rede para obter o material criptográfico da sessão. Não há qualquer servidor envolvido, razão pela qual um router doméstico pode ser configurado num separador do navegador e um café pode entregar a palavra-passe num recibo.
O WPA2-Enterprise retira o segredo partilhado do cliente. O cliente autentica-se através de IEEE 802.1X utilizando um método Extensible Authentication Protocol (EAP), e o ponto de acesso reencaminha essa comunicação para um servidor RADIUS, que valida a identidade num diretório e devolve uma aceitação ou uma rejeição. As chaves de sessão são depois geradas por ligação. Dois colegas no mesmo SSID nunca partilham material de chave derivado de uma palavra-passe.
Os dois fluxos apresentam-se assim, lado a lado, com o servidor presente apenas no percurso Enterprise.
O método EAP decide o nível real de segurança obtido
O modo Enterprise não é um protocolo único. É um wrapper em torno do método EAP que configurar, e o método determina o que o cliente guarda e se uma palavra-passe roubada permite entrar pelas suas instalações a dentro.
Métodos EAP utilizados com WPA2-Enterprise
| Método EAP | Credencial de cliente | Certificado de servidor | Aplicação típica |
|---|---|---|---|
| EAP-TLS | Certificado de cliente emitido por um MDM | Obrigatório e tem de ser validado | Portáteis e telemóveis geridos |
| PEAP-MSCHAPv2 | Nome de utilizador e palavra-passe dentro de um túnel TLS | Obrigatório e tem de ser validado | Colaboradores com contas de diretório |
| EAP-TTLS | Nome de utilizador e palavra-passe dentro de um túnel TLS | Obrigatório e tem de ser validado | Diretórios mistos ou legados |
EAP-TLS é a única das três sem palavra-passe passível de phishing, razão pela qual os parques geridos a utilizam como padrão. Os certificados chegam através de SCEP a partir do MDM, para que um dispositivo que deixe de estar em conformidade perca a respetiva credencial sem que um técnico lhe toque. A nossa rede Secure é uma WPA-Enterprise SSID sem palavra-passe para cada utilizador de confiança, recorrendo a certificados EAP-TLS fornecidos pelo seu MDM.
A sequência de adesão, por ordem
- Associação. O dispositivo associa-se ao SSID e o ponto de acesso abre uma porta controlada que transmite apenas tráfego EAP.
- Troca EAP. O cliente e o servidor RADIUS negociam o método e comprovam a identidade através do ponto de acesso, que não interfere na criptografia.
- Access-accept. O RADIUS valida a credencial no diretório e devolve o resultado juntamente com quaisquer atributos, como uma VLAN.
- Entrega de chaves. Ambas as partes derivam chaves por sessão e a porta controlada abre-se.
- Atribuição de VLAN. O ponto de acesso aplica o atributo devolvido, para que um funcionário de limpeza seja encaminhado para o segmento da equipa e um terminal de pagamento fique no seu próprio segmento.
Se pretender detalhes ao nível das tramas, o recurso o que faz a autenticação 802.1X explica os estados das portas e o papel do autenticador.
Verifique dois aspetos em qualquer dispositivo que falhe: o método EAP configurado no perfil e se este valida o certificado de servidor. Estas duas definições são responsáveis pela maior parte das falhas de ligação empresariais. Os dispositivos incapazes de executar um suplicante, tais como sensores e equipamentos de venda automática mais antigos, pertencem a um segmento diferente; explore as ligações de telemetria de venda automática para saber como essas frotas são ligadas e, em seguida, emita-lhes uma chave individual por dispositivo em vez de um perfil Enterprise que nunca conseguirão concluir.
Gestão de chaves e revogação de acessos quando os colaboradores saem
Um hotel de 40 quartos disponibiliza a doze colaboradores a palavra-passe da rede WiFi: receção, responsáveis de limpeza, manutenção, dois gerentes. Um deles apresenta a demissão na sexta-feira. No WPA2-Personal, esse aviso prévio transforma-se num projeto: alterar a chave e, em seguida, voltar a introduzi-la em todos os telemóveis, tablets, caixas registadoras e leitores de portas dos colaboradores dentro de uma única janela de manutenção. Se falhar um dispositivo, este perde a ligação a meio do turno. Se não agir a tempo, o sábado será passado a digitar uma nova palavra-passe em hardware que estava a funcionar perfeitamente.
WPA2-Enterprise transforma essa mesma sexta-feira numa única ação de diretório. Desative a conta ou revogue o certificado, e a próxima tentativa de associação recebe um Access-Reject. Para o utilizador, parece um problema de WiFi. Para si, é o controlo a fazer o seu trabalho.
A revogação no modo Personal é um projeto. A revogação no modo Enterprise é uma caixa de seleção.
A diferença é estrutural. O modo Personal partilha um segredo, pelo que revogá-lo significa alterá-lo para todos. O modo Enterprise atribui a cada utilizador ou dispositivo a sua própria credencial e o seu próprio material criptográfico, o que constitui precisamente a característica que torna a remoção individual económica.
As orientações do NIST sobre redes de segurança robustas recomendam redes de segurança IEEE 802.11i utilizando 802.1X/EAP onde a gestão centralizada de identidades e um controlo administrativo mais rigoroso sejam necessários, e referem claramente o problema do ciclo de vida do segredo partilhado: alterar uma palavra-passe significa atualizar todos os dispositivos legítimos.
As regras dos cartões de pagamento seguem o mesmo princípio. O Requisito 2.3.2 do PCI DSS v4.0.1 exige a alteração das chaves sem fios sempre que alguém que as conheça saia da organização, o que se torna impraticável com uma chave partilhada. É possível cumprir os requisitos com uma chave partilhada. Terá de fazê-lo à meia-noite, em cada dispositivo, e acabará por esquecer algum.
O Purple Access elimina a palavra-passe partilhada através da normalização em três SSIDs: aberto para convidados, seguro para a equipa e xPSK para objetos, inquilinos e comunidades. Cada convidado, membro da equipa e dispositivo dispõe da sua própria identidade ou chave. As televisões dos quartos, termóstatos e caixas registadoras ligam-se por via sem fios no xPSK SSID com VLANs vinculadas a chaves que os convidados nunca veem, de forma a que a chave comprometida possa ser revogada enquanto as restantes continuam ativas. O fluxo de emissão e revogação de credenciais da equipa é abordado na secção autenticação WiFi baseada em certificados.
Três perguntas revelam o custo real. Quem tem a chave? Quantos dispositivos a têm? Quanto tempo demoraria uma renovação completa de chaves, do início ao fim, incluindo o dispositivo de que ninguém se lembra? Se a terceira resposta for medida em horas, a quarta pessoa a sair será aquela para a qual não alterará a chave.
Compromissos de segurança que as comparações costumam ignorar
O modo Enterprise não é seguro apenas porque a página de configuração indica 802.1X. É seguro quando o método EAP, a validação de certificados, o diretório de identidades e os processos de ciclo de vida associados são devidamente executados. Se remover qualquer um deles, terá criado uma rede dispendiosa com a mesma fragilidade de segredo partilhado de uma solução económica.
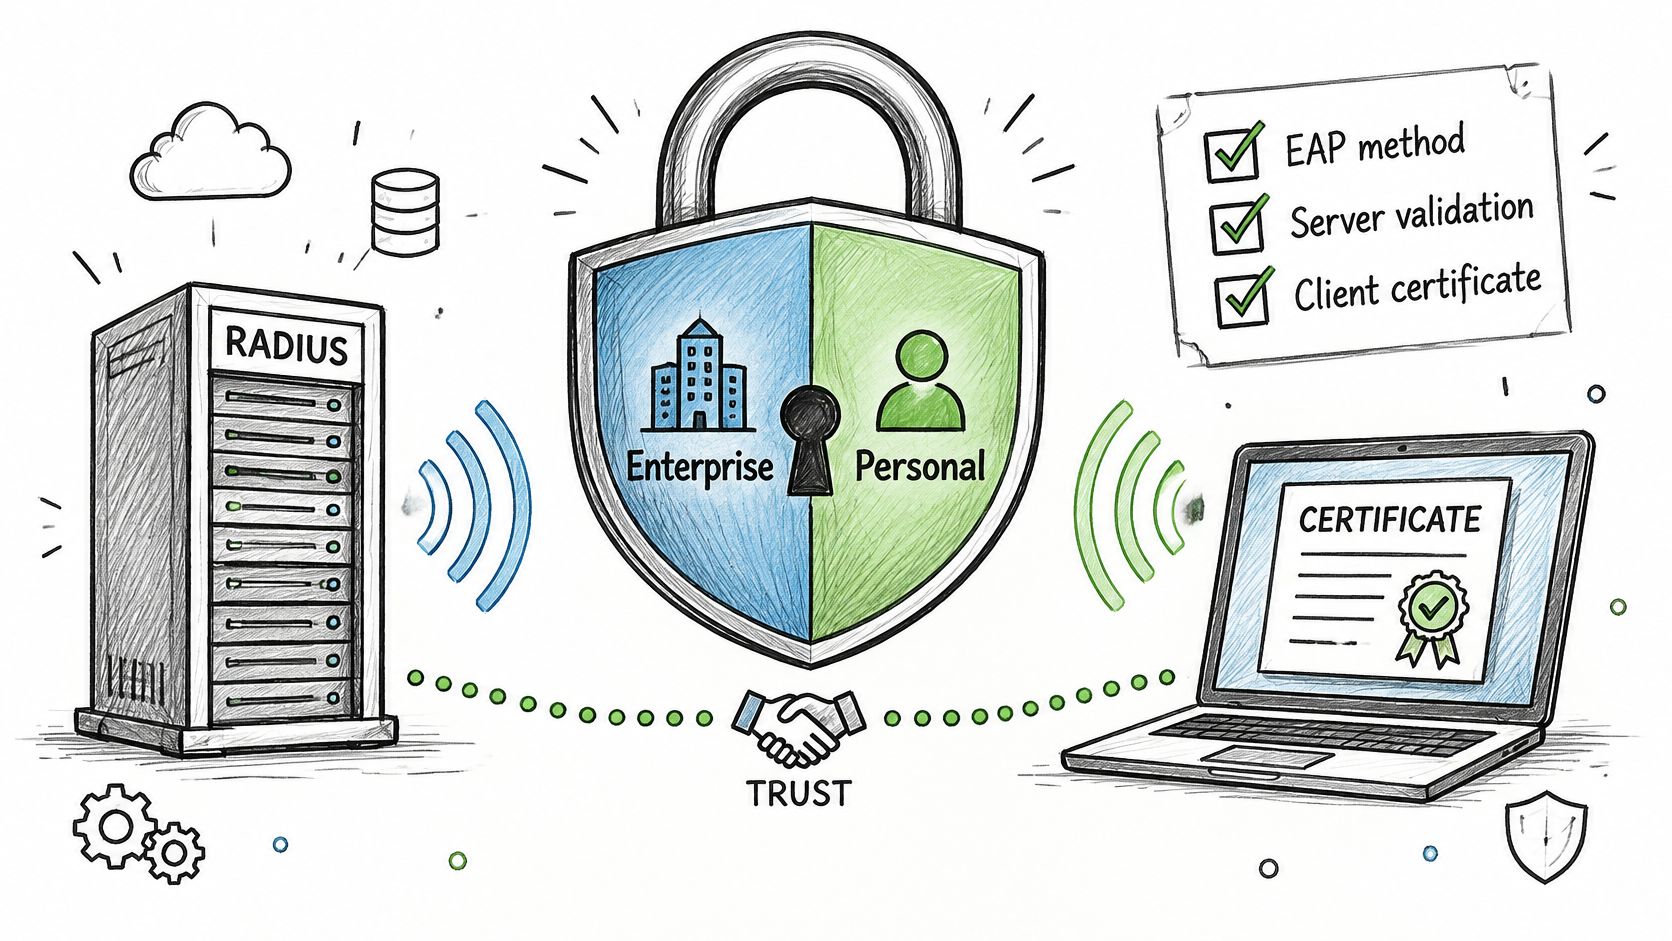
A documentação empresarial da Huawei WPA3 é invulgarmente direta sobre este tema para um documento de fornecedor. Refere que o WPA2-Enterprise não é automaticamente seguro apenas por utilizar 802.1X, que a segurança depende do método EAP, da validação de certificados, da infraestrutura de identidades e dos processos do ciclo de vida, e que certificados de servidor mal validados, EAP baseado em palavras-passe sem controlos rigorosos de credenciais, suplicantes não geridos ou um serviço de autenticação indisponível podem causar interrupções ou viabilizar o roubo de credenciais.
Estas quatro condições mostram onde o Enterprise acaba por ser mais fraco do que uma rede Personal bem organizada:
- Clientes que aceitam qualquer certificado. Um portátil configurado para confiar em qualquer entidade que se apresente fornecerá as suas credenciais a um ponto de acesso não autorizado. A verificação do certificado do servidor é a defesa e é a primeira definição que as pessoas desativam para "resolver" um início de sessão.
- EAP baseado em palavra-passe sem controlos de credenciais. O PEAP-MSCHAPv2 sobre uma conta local partilhada, que nunca é renovada, é apenas uma palavra-passe partilhada com passos adicionais e um túnel.
- Supplicants não geridos. Telemóveis antigos e tablets esquecidos com pilhas 802.1X desatualizadas geram pedidos de suporte e são excluídos da política, sendo assim que uma caixa registadora vai parar à rede de convidados.
- Um único serviço RADIUS. Quando este falha, todos os utilizadores falham em simultâneo, incluindo aqueles que antes podiam simplesmente introduzir uma palavra-passe.
Cada uma destas falhas manifesta-se de forma reconhecível e cada uma tem uma solução realizável numa tarde: imponha a validação de certificados de servidor no perfil implementado, desative a conta local partilhada, coloque os dispositivos dispersos sob gestão ou segmente-os, e crie um backup para o serviço de autenticação de modo a que uma única interrupção não paralise as instalações.
O Enterprise só é mais seguro quando os seus certificados, diretório e serviço RADIUS são geridos com o mesmo rigor que a própria rede WiFi.
O argumento honesto para esse trabalho aponta no sentido oposto. A autenticação baseada em certificados revoga um único utilizador ou dispositivo sem afetar os restantes e gera um registo de quem se ligou, a partir de que dispositivo e a que hora. Uma chave partilhada não oferece nenhuma destas vantagens, pelo que, no dia em que alguém sai, herda-se tanto a alteração da chave como a incerteza sobre o que essa pessoa ainda poderia aceder.
WPA3 altera o lado Personal desta comparação. Substitui o handshake PSK por SAE, que resiste aos ataques offline de dicionário que tornam as chaves partilhadas fracas vulneráveis a quebra. O modo de transição não resolve tudo: alguns dispositivos legados e não certificados não funcionam de forma fiável com ele. A orientação de segurança da Wi-Fi Alliance recomenda predefinições exclusivas de WPA3-Personal para novas redes após 31 de dezembro de 2027, pelo que deve tratar essa data como o horizonte de planeamento para o seu ciclo de renovação de hardware. Quando o modo de transição causa problemas num dispositivo, a tentação é manter o dispositivo afetado e a exceção insegura juntos. Em vez disso, coloque esses dispositivos no seu próprio segmento e permita que o restante parque avance.
Esforço de implementação, infraestrutura e custos
A infraestrutura do modo Personal resume-se a um ponto de acesso que já possui. O seu verdadeiro custo reside na rotação: as horas despendidas a percorrer o edifício com uma nova chave, além dos dispositivos que deixam de constar da lista de cada vez que o faz.
O modo Enterprise necessita de um ponto de acesso compatível com 802.1X, um serviço RADIUS com um servidor secundário para que uma única falha não interrompa a rede, uma autoridade de certificação e um processo de emissão e renovação de certificados de cliente. É nestes dois últimos pontos que os projetos estagnam, porque os certificados expiram numa data específica e ninguém é responsável pelo calendário.
Esse é o custo real. Além disso, é maioritariamente automatizável. O Purple Access suporta certificados EAP-TLS do Microsoft Intune, Jamf Pro, JumpCloud, Kandji, Hexnode, Iru e Addigy, fornecidos via SCEP, com a configuração a demorar apenas entre cinco a dez minutos por plataforma. Depois disso, a equipa não precisa de configurar os telemóveis manualmente; o MDM envia o perfil e um novo colaborador está ligado à rede antes do primeiro café.
Uma comparação detalhada que vale a pena fazer no papel
Suponha que um local tem doze dispositivos com chave partilhada e seis saídas por ano. Cada redefinição de chave afeta todos os doze, o que resulta em 72 intervenções anuais em dispositivos - sem contar com a coordenação, os dispositivos esquecidos e as chamadas para o suporte técnico de pessoas sem acesso numa manhã atarefada.
Agora o reverso da medalha no Enterprise: alojamento do RADIUS, o servidor secundário, a manutenção da autoridade de certificação, o trabalho de renovação e o suplicante ocasional cujo perfil tem de ser recriado. É um custo fixo mais elevado e um custo marginal muito mais reduzido. Seis revogações passam a ser seis cliques.
As redes Capture, Secure e xPSK têm o preço calculado por ponto de acesso e por ano, com hóspedes, funcionários e dispositivos incluídos, pelo que a comparação comercial é feita por ponto de acesso e não por utilizador. Isso é crucial para um hotel com variações sazonais de pessoal: a tarifação por utilizador penaliza precisamente os locais que mais precisam de acesso baseado em identidade.
Compare o custo total de propriedade e não o preço da licença. Inclua as horas de trabalho de quem teria de o executar, incluindo aqueles que o fariam incorretamente às 23h. Depois, aplique o teste que determina a maioria das implementações reais.
Regra geral: mude para Enterprise quando uma chave partilhada tiver de ser alterada mais de duas vezes por ano ou quando mais de uma equipa partilhar o acesso à mesma.
Resolução de problemas de falhas de início de sessão empresarial
As falhas em Enterprise raramente dizem respeito ao sinal de rádio. Dizem respeito a credenciais, certificados e atributos, e cada uma deixa uma assinatura diferente.
Sintomas, causas e correções de início de sessão em WPA2-Enterprise
| Sintoma | Causa provável | Resolução |
|---|---|---|
| A autenticação falha após uma alteração de palavra-passe | O dispositivo ainda mantém a credencial antiga guardada | Remova o perfil guardado e volte a ligar |
| Aviso de certificado ao ligar | Certificado do servidor não fidedigno ou nome do servidor não verificado | Instale a AC correta e configure o nome do servidor para validação |
| Liga-se mas não obtém endereço IP | Atributo VLAN em falta ou incorreto para o grupo de diretório | Corrija o mapeamento do grupo para VLAN no RADIUS |
| Apenas alguns dispositivos falham | O suplicante não tem o método EAP configurado | Atualize o SO ou mude o perfil para um método suportado |
| O início de sessão deixa de funcionar após uma data | O certificado de cliente expirou | Renove a inscrição do certificado através do MDM antes da expiração |
| Todos os utilizadores falham em simultâneo | Servidor RADIUS inacessível | Restaure o servidor primário ou mude para o secundário (failover) |
Efetue as verificações por ordem, pois tentar adivinhar sai mais caro do que analisar um registo.
- Aceda ao servidor RADIUS. Confirme que está operacional e que o failover responde. Um ping e uma autenticação de teste a partir de uma conta comprovadamente funcional resolvem isto num minuto.
- Verifique as credenciais. O certificado de cliente expirou, foi revogado ou a conta foi desativada no diretório? As listas de revogação e os registos do diretório respondem a isto mais depressa do que qualquer ferramenta do lado do cliente.
- Confirme se o certificado do servidor é fidedigno. O cliente tem de confiar na AC emissora e validar o nome de servidor correto. Um perfil que não valida nada liga-se a qualquer coisa.
- Mapeie o grupo para o VLAN. Se o início de sessão for bem-sucedido mas o dispositivo não obtiver nenhum endereço, o RADIUS devolveu um atributo que o ponto de acesso não conseguiu aplicar ou o grupo de diretório não tem mapeamento.
- Inspecione o supplicant. Versão do sistema operativo e método EAP configurado. Esta é a última verificação, não a primeira, embora seja aquela por onde as pessoas começam.
As correções rápidas demoram minutos: remover um perfil guardado desatualizado de um telemóvel, corrigir um mapeamento de grupo que afeta todo um departamento. As correções lentas demoram dias: reinscrever certificados em toda uma frota de computadores portáteis, razão pela qual a renovação deve constar de um calendário com lembrete e não de uma lista de tarefas pendentes. Uma lista de sintomas específicos e um procedimento de teste funcional são abordados em como testar a autenticação RADIUS.
Compare isto com as falhas no modo Personal. Palavra-passe incorreta ou uma palavra-passe alterada na semana anterior e um dispositivo que não recebeu a atualização. Doloroso em grande volume, mas trivial no diagnóstico.
A regra que vale a pena memorizar: se todos os utilizadores falharem no mesmo instante, o problema reside no serviço de autenticação e não nos dispositivos. Verifique o servidor antes de pedir a cem pessoas para esquecerem a rede e voltarem a ligar-se.
Que modo se adequa a hotéis, múltiplos locais e pequenos escritórios
Que modo de WPA2 se adequa a cada cenário
| Cenário | Modo recomendado | Motivo |
|---|---|---|
| Habitação familiar ou escritório de sala única | Personal | Poucos dispositivos, baixa rotatividade e nenhum servidor para gerir |
| Pequeno escritório, menos de cerca de dez funcionários estáveis | Personal, com rotação de chaves a cada saída | Sobrecarga gerível se a rotação fizer parte da lista de procedimentos de saída |
| Empresa multissítio com computadores portáteis geridos | Enterprise | Revogação individual e política baseada em diretório entre instalações |
| Hotel com funcionários, hóspedes e dispositivos de quarto | Enterprise com três redes | Hóspedes, funcionários e dispositivos precisam de segmentos separados |
| Edifício residencial ou espaço de co-living | Enterprise com chaves por residente | Cada residente e inquilino fica isolado e pode ser revogado individualmente |
| Espaço público com funcionários e visitantes | Enterprise para funcionários, portal para visitantes | Os visitantes acedem sem uma chave partilhada |
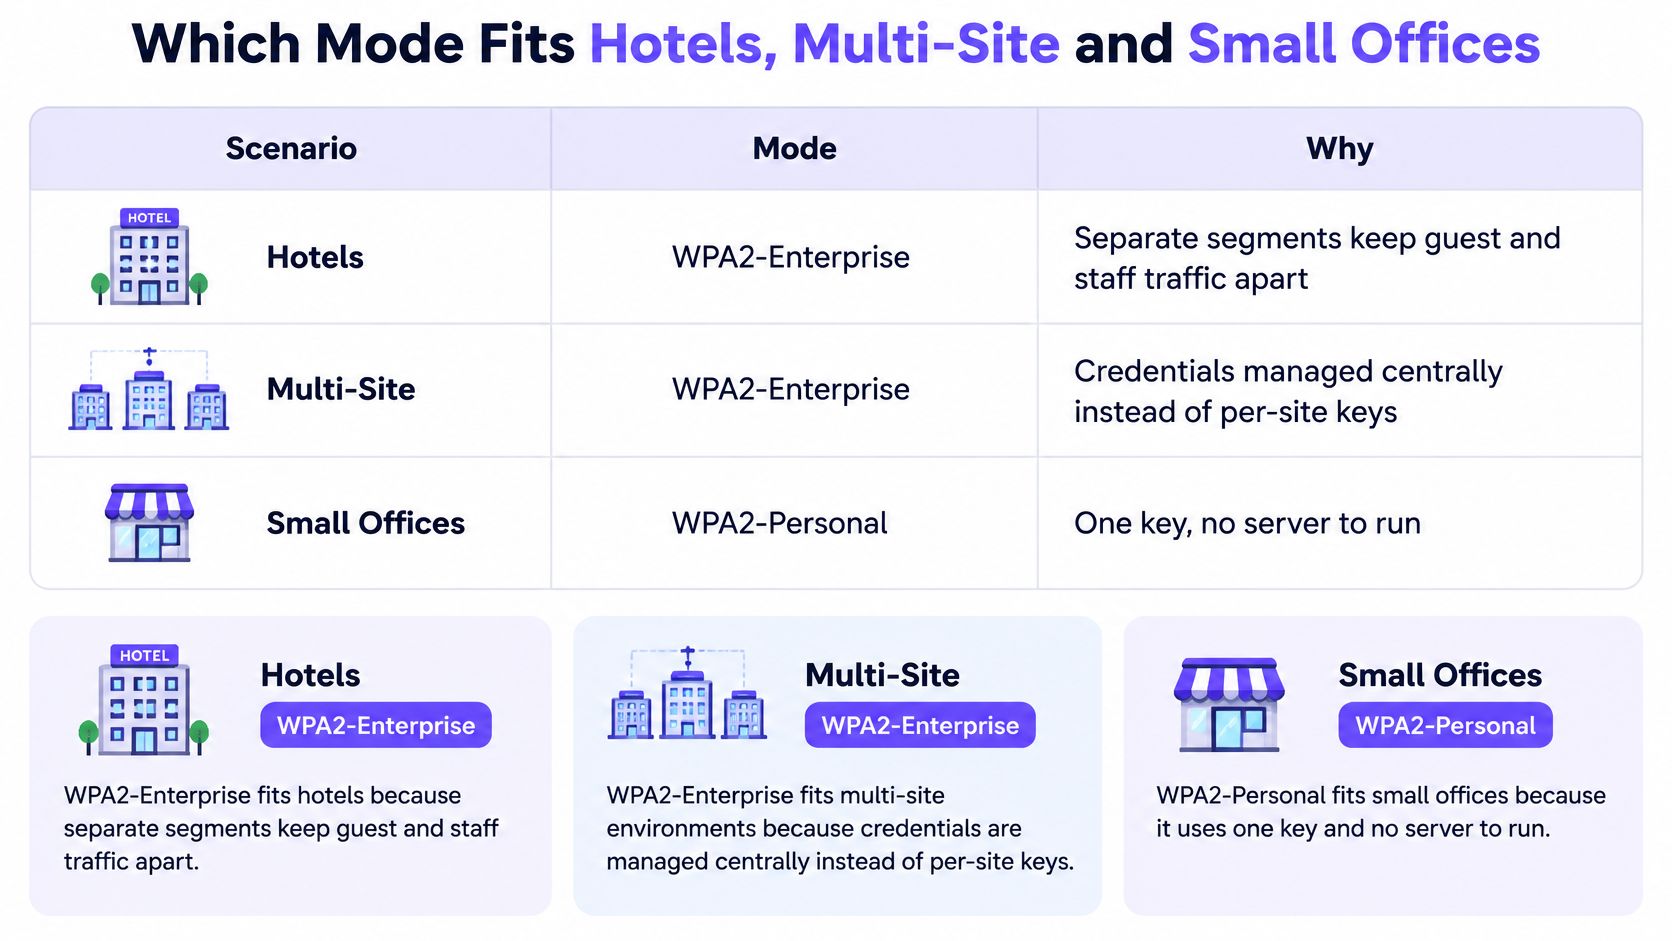
Os hotéis obtêm a resposta mais clara. Uma única rede não consegue servir um funcionário de limpeza, um hóspede e um sensor de minibar, por isso separe-os: funcionários em EAP-TLS, hóspedes através de um portal e dispositivos em VLANs associadas a chaves que a rede de hóspedes nunca vê. Implementamos três redes por propriedade com essa divisão exata, com o portal de hóspedes a validar os dados no sistema de gestão de propriedades antes de conceder acesso.
Empresas com múltiplos locais e computadores portáteis geridos necessitam de um único serviço RADIUS com mapeamento de VLAN por local. A política mantém-se consistente, cada local mantém a sua própria rede e um computador portátil em trânsito entre edifícios autentica-se da mesma forma.
Os edifícios residenciais e os espaços de co-living são o caso que as pessoas mais subestimam. As chaves por residente isolam cada inquilino e mantêm-se operacionais após a saída de um morador, que é o evento que invalida sempre uma chave partilhada.
Pequenos escritórios podem manter-se no Personal. Com menos de dez pessoas e uma equipa estável, a rotação de chaves a cada saída é um encargo razoável, desde que essa rotação esteja prevista na lista de procedimentos de saída e haja um responsável atribuído. Esta condição acarreta um peso enorme nessa frase.
Quantas mais pessoas partilharem uma chave, com maior frequência esta terá de ser alterada.
Os dispositivos incapazes de executar 802.1X necessitam do seu próprio segmento, independentemente do modo escolhido. Sensores, alguns televisores, caixas registadoras mais antigas e impressoras com uma página de configuração de duas linhas nunca concluirão um handshake TLS.
Uma única condição altera o veredito para pequenos escritórios. Uma equipa estável que comece a integrar prestadores de serviços todos os meses transitou de território Personal para Enterprise, mesmo que o número total de colaboradores não se tenha alterado. Os prestadores de serviços saem. Essa é a essência do argumento.
Confirme o desenho antes de mudar de rede
Formalize a decisão através destes cinco passos e resista à tentação de saltar logo para o quinto.
- Faça o inventário das chaves partilhadas. Liste todos os grupos que possuem uma e conte os dispositivos em cada um. Inclua os leitores de portas e o terminal de pagamento que a equipa financeira esqueceu.
- Atribua um modo por grupo. Personal apenas onde o grupo for pequeno e estável. Enterprise sempre que indivíduos ou dispositivos precisarem de revogação individual, e uma chave por dispositivo onde o hardware não consiga executar um suplicante.
- Faça um projeto-piloto num local. Permitimos que os clientes validem primeiro a arquitetura num único local, implementando redes abertas, seguras e xPSK nos pontos de acesso que o local já possui, a funcionar em paralelo com a rede atualmente utilizada. Nada é desligado no início.
- Avalie o piloto com base em três métricas. Volume de pedidos de suporte, o tempo necessário para revogar um utilizador cessante e evidências de auditoria de que a conta revogada já não consegue ligar-se. Esta terceira métrica é o teste que a maioria dos pilotos esquece.
- Implemente um local de cada vez. Teste a tolerância a falhas de RADIUS antes de cada fase, e não depois. Um servidor secundário para o qual ninguém nunca fez transição em falha é apenas um diagrama, não um controlo.
Um projeto-piloto bem-sucedido passa despercebido do exterior. Menos credenciais partilhadas em circulação, revogações concluídas em minutos em vez de uma redefinição total de chaves e nenhum aumento nos pedidos de suporte durante o período de avaliação. Se os pedidos de suporte aumentarem significativamente, o problema está no perfil, não na ideia.
Antes de começar, uma sessão de conceção de 45 minutos com um dos nossos engenheiros de rede faz o mapeamento dos seus SSIDs existentes em redes abertas, seguras e de xPSK nos pontos de acesso que já possui, e o plano fica consigo, quer avance ou não.
O Purple Access gere as redes abertas, seguras e xPSK nos pontos de acesso que já possui, com RADIUS na cloud, PKI gerida para certificados EAP-TLS e chaves por dispositivo que pode revogar individualmente. Se a sua resposta honesta a "quanto tempo demoraria uma reconfiguração total de chaves" for medida em horas, esse é o custo que eliminamos - e um projeto-piloto num único local é a forma de o comprovar face à sua própria fila de pedidos de suporte. Visite o Purple Access para agendar a sessão de planeamento e ver o plano de três redes na sua própria planta.


