
什麼是 WiFi 漫遊以及裝置如何切換
Published
WiFi 漫遊是指用戶端裝置在維持連線至同一個無線網路的情況下,從一個基地台移動至另一個基地台,且通常由裝置決定切換時機。
這就是為什麼「增設更多基地台」這個常見建議往往無法解決問題。手機附近可能就有另一個基地台,但仍然拒絕離開目前的連線。在更換硬體之前,IT 主管必須區分裝置的漫遊決策、網路的輔助機制,以及移動過程中發生的驗證工作。
目錄
- WiFi 漫遊對行動裝置的意義
- 用戶端如何選擇下一個基地台
- 快速漫遊標準與驗證機制
- 在辦公室、飯店與大型場域中漫遊
- 黏性用戶端與其他漫遊迷思
- 本地 WLAN 漫遊與 OpenRoaming
- 在增加更多 AP 之前先測試交接情況
WiFi 漫遊對移動中裝置的意義
WiFi漫遊讓裝置能夠變更其無線連線點,而不需要使用者選擇其他網路。存取點雖然變更,但預期的網路服務仍維持可用。
假設員工帶著筆記型電腦離開座位走進會議室。在座位上,筆記型電腦透過辦公室存取點進行通訊。在會議室附近,它偵測到另一個合適的存取點,並在相同的網路名稱下加入該存取點,而無需員工再次輸入密碼。
使用者可能永遠不會注意到。然而,留在同一個網路上並不代表封包在轉換過程中會持續流動。當筆記型電腦尋找下一個連線並完成所需的安全性交換時,可能會發生短暫的中斷。
網路名稱維持原樣,依然熟悉
SSID 是使用者在其 WiFi 設定中看見的網路名稱。存取點可以廣播相同的名稱,同時提供不同的射頻連線,每個連線都由一個 BSSID 識別。
基本服務集(Basic Service Set,簡稱 BSS)是指與特定基地台無線電相關聯的無線服務。在這些服務之間移動,正是讓使用者在建築物內走動時仍能保持連線背後的技術轉換過程。
與通常由基礎架構主導切換的蜂巢式網路換手不同,WiFi 通常將決定權交給用戶端。網路負責提供資訊與安全支援,但由手機或筆記型電腦自行評估何時進行移動。
實務差異:熟悉的 WiFi 名稱只能告訴您裝置選擇了哪個網路,無法指出是哪一個存取點正在傳輸其流量。
在建築物中移動時的正常現象
傳統 WiFi 涵蓋範圍的訊號格通常只有數十公尺寬,因此在辦公室、飯店、醫院和倉庫中走動的人員可能需要反覆切換連線。光靠訊號強度並不能確保這些切換順利成功:用戶端還需要相容的安全性、可用的覆蓋範圍,以及適當的下一個存取點(AP)。
相關的企業修正案為 2008 年發布的 802.11k 和 802.11r,以及 2011 年 2 月發布的 802.11v,詳細記載於 IEEE 的 WiFi 標準歷史 中。
在運作上,漫遊包含探索、目標選擇、驗證、重新關聯,以及其餘的金鑰與服務品質(QoS)設定。完全斷線後再手動選取網路,並非管理者所期望提供的使用體驗。
這種本機範圍內的移動,也不同於在其他飯店或機場自動連線到 WiFi。在受管理的 WLAN 內部,管理者負責協調無線電與安全環境;但在互不相關的場域之間,則還需要針對身分與信任建立協定。
用戶端如何選擇下一個基地台
| 階段 | 發生的情況 | 決定者 | 對工作階段的影響 |
|---|---|---|---|
| 探索 | 用戶端進行掃描或使用鄰居報告來尋找附近的存取點 | 用戶端,由 802.11k 輔助 | 主動掃描可能會暫停數據傳輸 |
| 目標選擇 | 用戶端比較訊號、品質與可用負載資訊,並可能收到建議的 BSS | 用戶端;802.11v 僅能提供建議 | 黏性用戶端可能會停留在微弱的 AP 上 |
| 驗證 | 完整的安全性交換,或使用預備金鑰進行快速 BSS 切換 | 用戶端加上 RADIUS 或漫遊網域 | 重新協商金鑰時可能會造成最長的停頓 |
| 重新關聯 | 用戶端加入新的基本服務集 | 用戶端發起;AP 接受 | 計入 IEEE 漫遊時間 |
| 金鑰與 QoS 設定 | 四向交握或預備金鑰,以及所需的 QoS 交換 | 存取點與用戶端 | 受保護的流量會等待所需的安全性設定完成 |
該表格說明了涉及的作業,而非各個延遲的僵化順序。部分安全性準備工作可以在實際切換前進行,這正是快速轉換機制發揮作用的原因。
用戶端會先監控現有的連線。當其內部標準需要另一個候選目標時,它可以掃描通道,或使用基礎架構提供的資訊來縮小搜尋範圍。
此圖表將候選目標的探索與評估,與最終的交遞過程區隔開來。
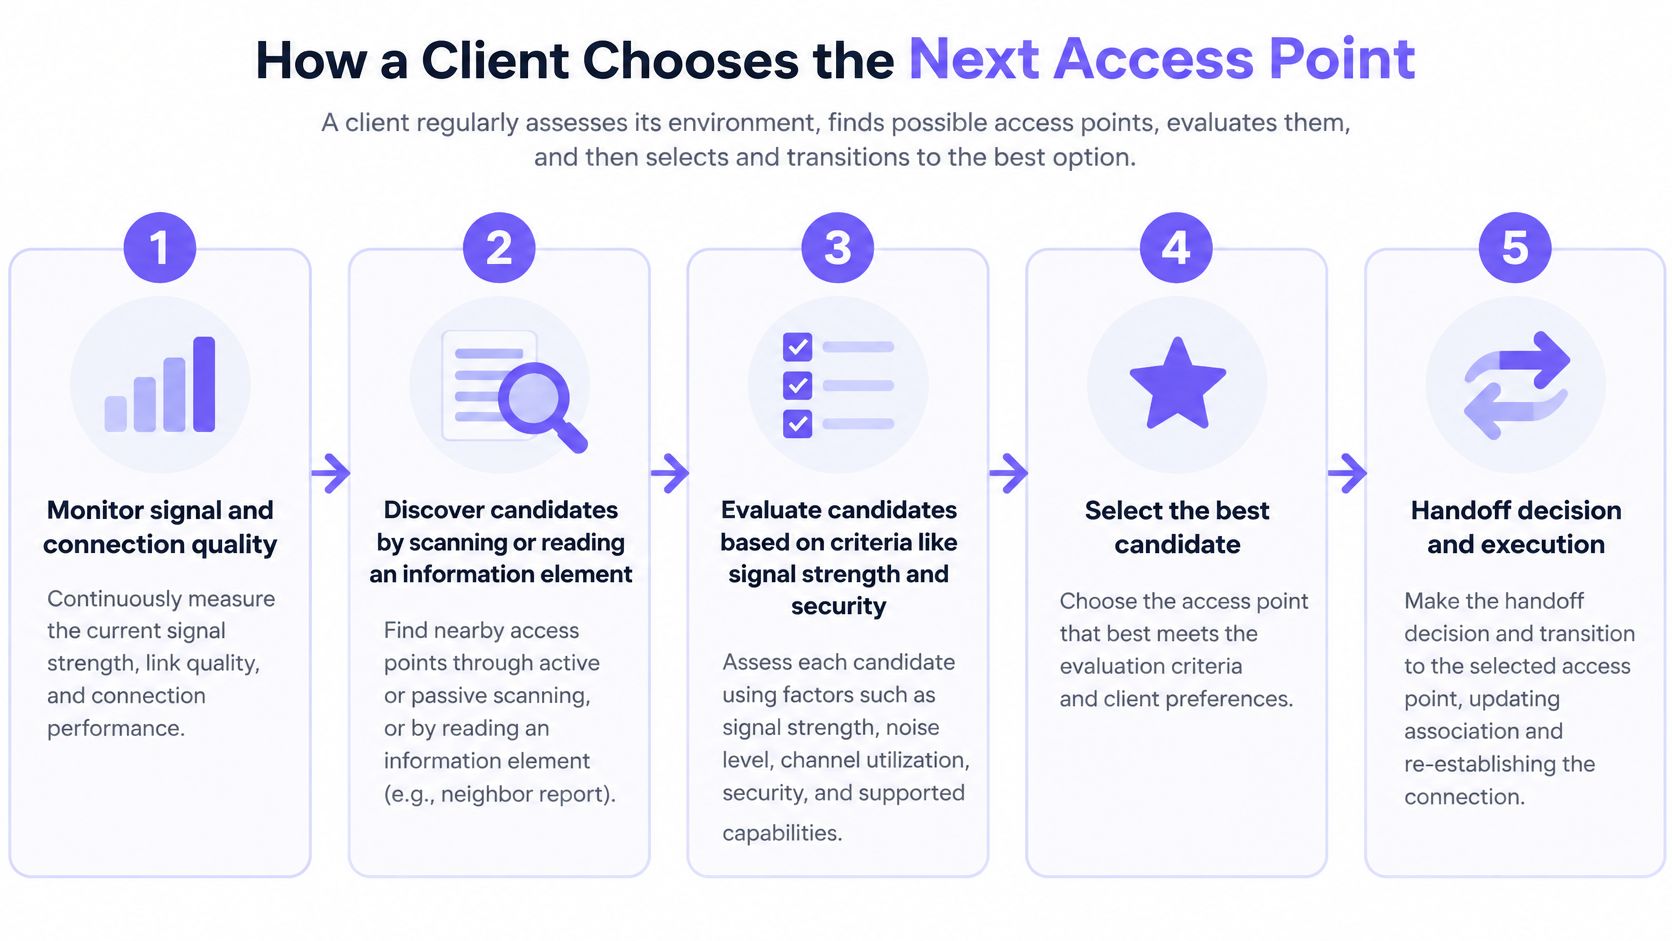
找到候選目標並不代表完成漫遊
鄰近報告(neighbor report)有助於裝置識別相關存取點,而無需盲目搜尋。切換建議可以指出偏好的目標,但用戶端仍會自行評估是否以及何時使用該目標。
一旦用戶端選定了目標,就必須與該基地台建立可接受的關聯。根據安全設計的不同,這可能涉及驗證基礎架構、預先準備的金鑰資料,以及恢復受保護流量所需的交換。
IEEE 測量 BSS 切換時間的方法 將驗證、重新關聯及服務品質(QoS)交換皆視為可測量的切換活動。漫遊時間不僅僅是訊號強度讀數改變的那一刻。
以正在進行語音通話的手機為例。它可能會及時辨識出連線品質正在惡化,但在手機進行掃描、驗證與重新建立關聯(reassociation)的過程中,使用者仍會聽到通話中斷。即使該通話曾短暫變得無法通話,關聯記錄仍可能記載為成功移動。
衡量轉換過程與應用程式表現
使用無線封包擷取工具(例如 Wireshark)並配合應用程式監控,以區分探索延遲與驗證或重新關聯失敗。同步時間戳記,以便將應用程式中斷與無線交換過程進行對照。
依下列項目區分結果:
- 裝置類型與軟體:記錄手機或筆記型電腦的型號、作業系統及無線驅動程式。
- 射頻頻段:請勿將不同頻段的結果合併為單一平均值。
- 驗證方法:將完整的企業驗證與快速轉換行為區分開來。
- AP 配對與方向:針對相鄰無線基地台之間的實際移動進行雙向測試。
- 工作階段影響:記錄封包遺失、音訊中斷、交易失敗與復原情況。
架構設計必須先支援此流程,後續的微調才能發揮效果。這代表需要具備一致的 SSID 與安全設定、足夠的訊號重疊覆蓋範圍,以及相容的用戶端裝置。單純提高基地台的佈建密度,並無法自動滿足這些需求。
快速漫遊標準與驗證
| 標準 | 發布年份 | 漫遊期間的作用 | 不具備的功能 |
|---|---|---|---|
| 802.11k | 2008 | 鄰居報告與射頻資源評估 | 強制用戶端離開 AP |
| 802.11r 快速 BSS 轉換 | 2008 | 預先準備金鑰資料,縮短安全轉換時間 | 在缺少用戶端及行動網域支援的情況下運作 |
| 802.11v | 2011 年 2 月 | 建議目標 BSS 及其他管理動作 | 覆寫用戶端的漫遊決策 |
這些修正案解決了問題的不同層面。802.11k 支援探索,802.11v 支援管理建議,而 802.11r 則減少安全性轉換工作。將它們視為可互相替換的快速漫遊開關會使疑難排解變得更加困難。
最大的差別在於尋找下一個存取點,以及準備好與該存取點交換受保護的流量。裝置可能會立即識別出絕佳的候選目標,但在安全性設定期間仍然可能停滯。
快速轉換實際節省的時間與資源
802.11r 快速 BSS 切換(通常簡稱為 FT)會在已設定的行動網域內預先準備金鑰資料。如此一來,用戶端在參與的基地台之間移動時,便無需在每次切換時都重複執行完整的安全交換流程。
已發布的評估報告展現了潛在的差異:Inria HAL 代管的技術評估報告 指出,在某些情境下,傳統交接延遲約為 344 毫秒,而最佳化後的 FT 平均延遲則接近 13 毫秒。這些是特定情境下的測試結果,並非針對特定飯店、醫院或辦公室的效能保證。
工程上的重點在於機制,而非單一通用的目標數值。消除重複的驗證與信號交換作業,可縮短裝置無法傳送應用程式封包的時間間隔。
這在有人發言、進行視訊簡報或完成掃描器交易時至關重要。瀏覽器可能會從短暫的中斷中恢復,但即時交談會立即暴露出問題。
對於企業網路,請將快速轉換(FT)與更廣泛的 802.1X 驗證 程序區分開來。即使網路能避免在每次本機移動時重複整個程序,最初的身分驗證與授權依然至關重要。
相容性與原則仍需經過測試
僅在控制器上啟用 FT 是不夠的。請檢查完整的安全性路徑:
- 用戶端支援:端點必須支援所選的 FT 模式,而非僅宣告具備一般的快速漫遊功能。
- 行動網域設定:參與的無線基地台需要相容且設定正確的網域。
- 憑證與授權:驗證架構必須在移動過程中維持預期的存取原則。
- 網路分段:確認基於憑證或身分導向的存取權限仍保留正確的 VLAN 與授權屬性。
- 撤銷:確認裝置在漫遊後,撤銷存取權限的功能仍可正常運作。
請勿僅將成功的關聯記錄視為全部的測試結果。請攜帶具代表性的手機、筆記型電腦與掃描器走遍部署環境,同時測量封包遺失、抖動以及重新連線時間。
若快速轉換將裝置置於錯誤的 VLAN,就稱不上成功。看似順暢但卻讓應用程式苦候復原的無線交遞同樣不算成功。
在辦公室、飯店及各類場地間漫遊
不同的建築物會透過不同的應用程式暴露漫遊失敗的問題。這些情境說明了為何測試應該追蹤使用者的實際作業,而非僅停留在檢視 WiFi 連線圖示。
此圖強調了本機轉換在使用者眼中可能為何會顯得像是應用程式故障。
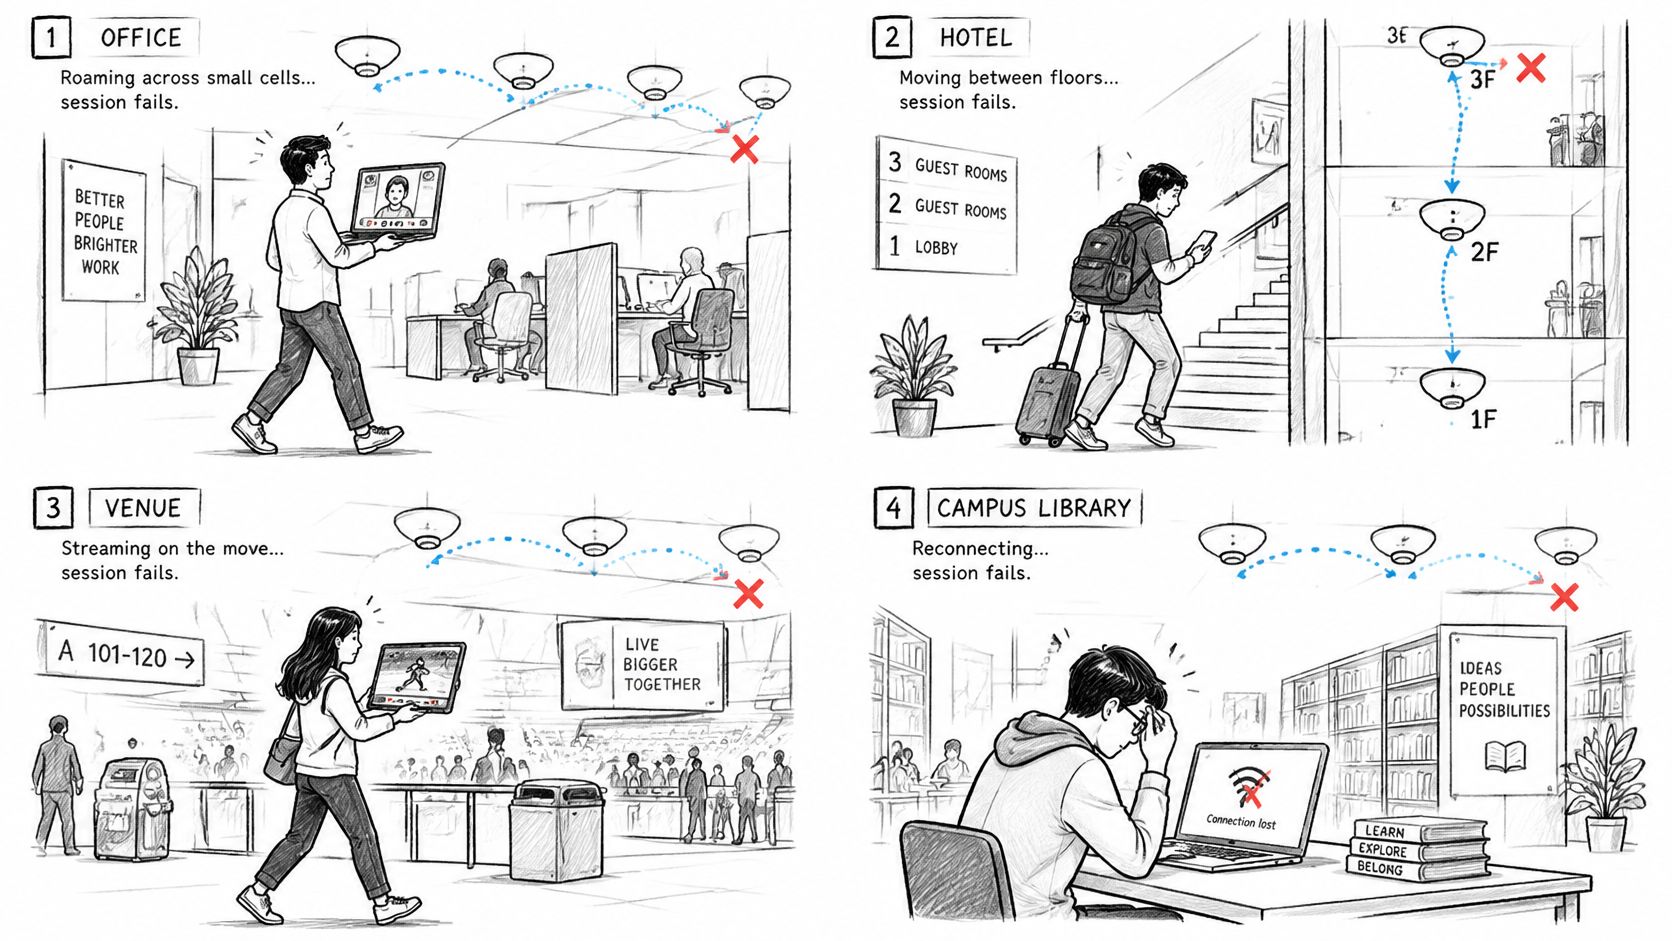
追蹤穿梭於建築物中的工作階段
在辦公室中,員工在視訊通話時將筆記型電腦從工作站帶到會議室。網路名稱保持不變,但與會者看到畫面凍結或聽到斷斷續續的聲音。測試時應保持會議應用程式運作,而不只是開啟瀏覽器。
在飯店內,訪客在進行 WiFi 語音通話時走過走廊。他們的手機可能會維持與身後存取點的連線,而不是選擇距離更近的候選存取點。客訴內容將會是通話中斷,而不會解釋手機究竟選擇了哪一個無線電射頻。
在醫院或倉庫中,醫護手持裝置或條碼掃描器在整個工作班次中都會沿著固定路線移動。掃描交易失敗可能會讓操作人員不確定是否該重新掃描。在營運測試中應納入應用程式確認與重複交易處理機制,而非直接認定無線網路重新連線就代表任務成功。
該影片提供了另一種將基地台之間的移動視覺化的方式。
在機場或體育場中,訪客邊使用通訊或票務應用程式邊穿過大廳。即使在擁有眾多存取點的擁擠建築物中,該移動過程也可以完全維持在單一受管 WLAN 內。當真正的問題是本機切換失敗時,訪客可能會以為是網路中斷。
選擇絕對不可發生故障的裝置
手機、筆記型電腦、掃描器和 IoT 射頻設備所採用的漫遊原則不盡相同。在最新手機上運作順暢的路徑,在較舊的手持裝置上可能仍會暴露出問題。
請在實際執行該連線工作階段的裝置上,測試您絕對承受不起中斷的連線。
選擇重要的路徑,攜帶作業裝置並在走動時重複執行其常規任務。靜態速度測試回答的是另一個問題:裝置在靜止不動時傳輸流量的表現。
黏滯性用戶端與其他漫遊迷思
開啟快速漫遊並不會讓控制器擁有手機的遙控權。常見的抱怨是即使啟用了 802.11r,筆記型電腦仍然停留在樓層另一端的存取點上。這種抱怨預設了網路應該負責移動工作站。但在 WLAN 上,何時離開是由用戶端決定的。
即使有其他更合適的候選 AP,黏滯用戶端(sticky client)仍會繼續連線至目前的 AP。即便快速驗證機制運作正常,裝置仍可能不切換,因為它尚未發起漫遊。這就像駕駛人即使知道有更近的路,也仍會留在高速公路上,直到符合自己的規則才決定下交流道。遲滯(Hysteresis)就是這項裕度,能防止無線電訊號在測得的訊號強度僅波動數分貝時,就在基地台之間來回跳轉。
對於辦公室筆記型電腦,或是在整個工作班次都在同一走道移動的掃描器來說,停留在舊 AP 通常符合用戶端本身的臨界值。物理距離最近的無線電射頻也不一定就是最佳選擇。牆壁、干擾、裝置無法使用的安全性套件,以及另一頻段上的微弱訊號,都會改變裝置所接受的 BSSID。
各項標準各有分工。鄰居報告 (802.11k) 和 BSS 轉換管理 (802.11v) 可以建議候選基地台並促使進行漫遊。預先準備的快速轉換金鑰 (802.11r) 則僅在用戶端決定移動之後,縮短後續的驗證時間。如果工作站仍對當前的連線狀態感到滿意,這些功能都不會主動觸發轉換。對 r、k 和 v 的支援程度也會因驅動程式和作業系統版本而異,因此在 AP 端啟用的功能,並不等同於安裝的用戶端實際會使用的功能。
在嘗試強制執行之前,請先確認決策依據:
- 漫遊臨界值:請參閱網路卡設定與製造商說明文件。切勿複製不同型號的數值。
- 遲滯現象:請留意這兩種問題:切換發生得太晚,以及在相同的兩個 AP 之間頻繁來回切換。
- 驅動程式與作業系統:確認已安裝軟體支援的功能,而不僅僅是無線電晶片組的功能。
- RF 重疊:實地走訪實際路線,並在舊 AP 變得無法使用之前,確認目標 AP 可供使用。
- 驗證時機:區分用戶端在挑選目標前的暫停,與在選定目標後的停頓。
強制中斷用戶端連線會導致另一種失敗狀況。解除驗證並不會將裝置指派給您預期的 AP。過於激進的 RSSI 或負載設定可能會造成額外的交接與重複關聯,而無法實現俐落順暢的切換。
輔助不等於控制,決定權仍取決於用戶端原則。
若要執行明天就能進行的檢查,請站在您預期裝置會使用的 AP 下方,並在用戶端診斷工具或控制器中讀取其實際 BSSID。將該識別碼與 AP 清冊進行比對,然後在不重新開啟 WiFi 的情況下沿著出現問題的路線走一遍。手動重新連線會掩蓋您試圖觀察的漫遊延遲問題。
本機 WLAN 漫遊對比 OpenRoaming
訪客能否自動從某家飯店的 WiFi 切換到機場的網路?只有當這些網路加入相容的身分與信任系統,且裝置已完成配置以使用該系統時才可行。僅靠本地 AP 漫遊無法提供這項功能。
| 問題 | 單一受管 WLAN 內部 | Passpoint 或 OpenRoaming |
|---|---|---|
| 移動的是什麼 | 用戶端切換基地台 | 用戶端切換合作網路 |
| 必須事先符合的條件 | SSID 與安全性;FT 的行動網域設定 | 已佈建的設定檔與受信任的身分識別 |
| 使用者需要重複的動作 | 若連線工作階段維持運作則無需任何動作 | 正確佈建時無需輸入密碼或通過歡迎頁面 |
| 導致體驗失敗的因素 | 黏性用戶端、訊號重疊或驗證緩慢 | 場域未參與合作,或沒有可用的設定檔 |
| 治理重點 | 您 WLAN 上的 VLAN、金鑰與撤銷機制 | 由誰進行驗證、套用哪項政策以及共享身分識別 |
下方的比較說明了不同的適用範圍。受管理的 WLAN 可跨越多棟建築物,因此「本機」指的是其協同運作的網路環境,而不一定是單一實體場所。
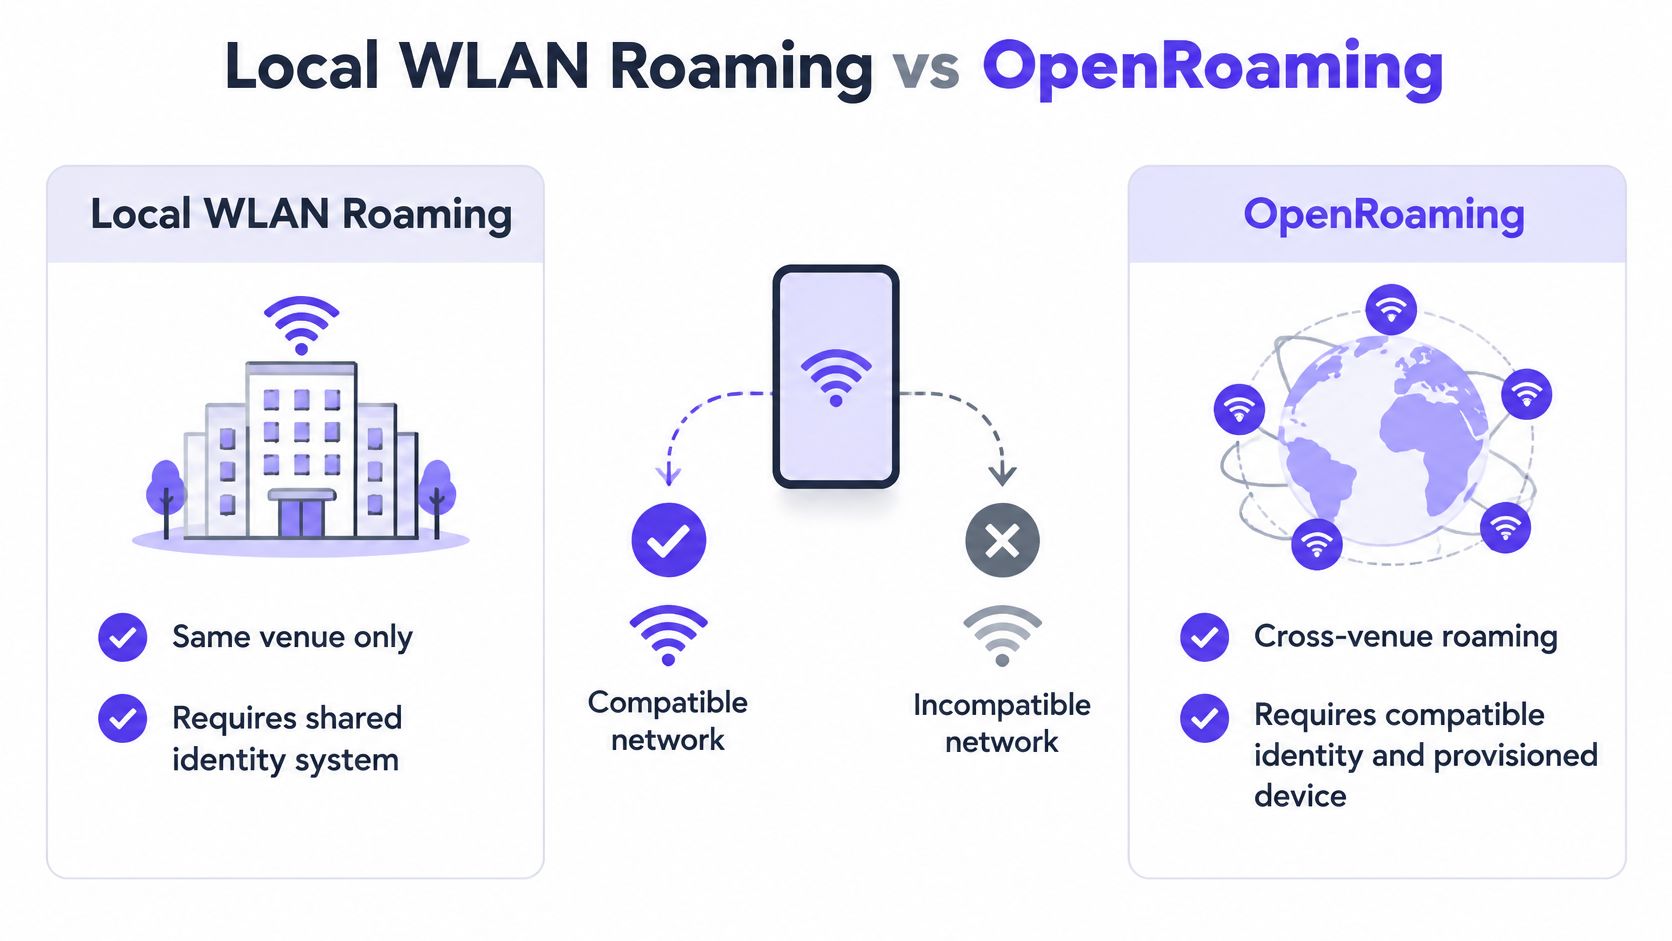
在參與的各個網路間自動存取
Passpoint採用 Hotspot 2.0 架構,可讓相容的裝置探索參與的網路並進行驗證,無需重複輸入密碼或完成 Captive Portal 登入流程。根據 WiFi 聯盟對 Passpoint 部署的說明,Boingo 於 2013 年 9 月在芝加哥奧黑爾機場推出了第一個公共 Passpoint 網路。。
OpenRoaming 透過網路提供商、身分提供商與場域之間的聯盟機制,擴展了自動連線功能。最重要的轉變在於誰信任該裝置的身分,而不僅僅是哪台 AP 的訊號最強。
正如 Critical Comms 所報導,在無線寬頻聯盟(Wireless Broadband Alliance)針對全球 200 家組織所做的 2024 年調查中,有 47% 的組織計劃導入 OpenRoaming 或 Passpoint,且 33% 已經導入。這些數據反映了參與調查組織的採用情況與意向,並不代表公共場所已全面普及。
身分識別需要營運負責人
本地移動與聯盟之間的區別也是 Passpoint 配置服務市場概覽 的核心:跨供應商的連線能力需要相容的配置、信任與政策。
在規劃 OpenRoaming WiFi 之前,請先指派下列問題的負責人:
- 驗證:由哪個身分識別提供者驗證使用者或裝置?
- 可接受的使用政策:適用哪個場地的條款與存取限制?
- 撤銷:誰有權撤銷憑證,以及如何強制執行?
- 身分共享:參與組織之間會傳遞哪些資訊?
自動存取並不能保證通話中斷不會發生於不相關的網路切換期間。驗證的便利性與端對端工作階段的連續性屬於不同的需求。
聯盟是一項身分專案,而不是射頻設定。它可以免除重複登入,但無法解決覆蓋範圍不佳或本機交遞不相容的問題。
增加更多 AP 前先測試交遞運作
在購買硬體或變更安全性設定之前,請先進行可重複驗證的走動測試。嚴謹的 WiFi 網路設計 始於找出發生連線中斷的裝置、路徑與應用程式。
- 實地走訪路線。攜帶受影響的裝置,保持應用程式處於活動狀態,並記錄其連接的 AP。
- 確認網路一致性。檢查各參與 AP 的 SSID 與安全性設定,包括預期的漫遊網域設定。
- 驗證端點功能。確認已安裝軟體對 802.11k、802.11v 以及所選 FT 模式的支援情況。
- 衡量使用者可見的中斷。擷取重新連線時間、封包遺失與重要工作階段,而不僅僅是成功的關聯事件。
- 修正已識別的原因。僅在此之後才調整重疊範圍、支援的漫遊設定或驗證。一次只變更一項因素,並重複走訪路線。
若客訴問題是在不同據點重複出現入口網站登入提示,請將其分開處理。建議考慮使用 Passpoint 或 OpenRoaming、已佈建的設定檔,以及具名的擁有者,以在不同提供商之間進行驗證、規範可接受的使用方式與撤銷存取權限。
我們是 OpenRoaming 的 認證 WBA 身分代理商,因此能協助釐清聯盟需求與本機無線電疑難排解之間的差異。唯有在這些檢查確認本機無線電路徑運作良好之後,才將同盟身分列為下一個專案。
Purple Access 支援 Passpoint 和 OpenRoaming,因此已佈建的訪客無需重複進行強制性入口網站(captive portal)登入即可自動連線。請造訪 Purple Access,與我們討論您參與的物業據點、訪客佈建與身分驗證需求,以及您團隊已完成的本機漫遊檢查。


