
802.1X অথেনটিকেশন কী? ভূমিকা, EAP এবং সেটআপ
Published
একটি ল্যাপটপ ডেস্ক থেকে মিটিং রুমে নিয়ে যাওয়া হল, কেবলটি ওয়ালের পোর্টে প্লাগ করা হল এবং লিঙ্ক লাইট জ্বলে উঠল। তারপর আর কিছুই হল না। কোনও অ্যাড্রেস নেই, কোনও ইন্ট্রানেট নেই, কোনও মেল নেই, কেবল স্ক্রিনের কোণে একটি ছোট সতর্কবার্তা আইকন। সেই একই ব্যক্তির ফোন কর্মীদের WiFi-এ সংযুক্ত এবং স্বাভাবিকভাবে সিঙ্ক হচ্ছে, যা তারযুক্ত পোর্টের এই অকার্যকর অবস্থাকে আরও বেশি বিভ্রান্তিকর করে তোলে।
কিছুই নষ্ট হয়নি। পোর্টটি সিদ্ধান্ত নিয়েছে যে অ্যাক্সেস শর্তাধীন, এবং শর্তটি হলো পরিচয়ের প্রমাণ। এই আচরণটিই হলো 802.1X অথেনটিকেশন, এবং একবার আপনি তিনটি ভূমিকা এবং তাদের মধ্যকার বার্তাগুলি বুঝতে পারলে, বেশিরভাগ বিভ্রান্তি দূর হয়ে যায়।
সূচিপত্র
- 802.1X এমন একটি গেট হিসেবে যা যাচাই না করা পর্যন্ত বন্ধ থাকে
- প্রতিটি সংযোগের নেপথ্যে থাকা তিনটি ভূমিকা
- ধাপে ধাপে কীভাবে একটি সংযোগ অনুমোদিত হয়
- সংযুক্ত হতে ব্যর্থ এমন ডিভাইস চিহ্নিত করা
- সার্টিফিকেট ও পাসওয়ার্ডের মধ্যে থেকে একটি EAP পদ্ধতি নির্বাচন করা
- বাস্তব নেটওয়ার্কে যেখানে 802.1X চলে
- যে ডিভাইসগুলি প্রমাণীকরণ করতে পারে না এবং কীভাবে সেগুলি পরিচালনা করতে হয়
- মোতায়েন করার আগে EAP পদ্ধতি এবং সার্টিফিকেট পরিকল্পনা নিশ্চিত করুন
একটি গেট হিসাবে 802.1X যা যাচাই না করা পর্যন্ত বন্ধ থাকে
একটি কনফারেন্স রুমে একটি ল্যাপটপ একটি Ethernet পোর্টে কানেক্ট হয়। লিঙ্ক লাইট জ্বলে ওঠে, কিন্তু ল্যাপটপটি নেটওয়ার্কে পৌঁছাতে পারে না। পোর্টটি পরিচয়ের প্রমাণের জন্য অপেক্ষা করছে।
802.1X অথেন্টিকেশন হলো পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের জন্য একটি IEEE স্ট্যান্ডার্ড। সংযোগকারী ডিভাইসটিকে প্রমাণীকরণ এবং অনুমোদন না করা পর্যন্ত এটি একজন অ্যাডমিনিস্ট্রেটরকে একটি ওয়্যার্ড পোর্ট বা ওয়্যারলেস নেটওয়ার্ক সীমাবদ্ধ করার সুযোগ দেয়, যেমনটি IEEE 802.1X স্ট্যান্ডার্ডে বর্ণনা করা হয়েছে।
একটি টার্নস্টাইল একটি কার্যকর তুলনা প্রদান করে। কোনও গার্ড ব্যাজ পরীক্ষা না করা পর্যন্ত এটি লক করা থাকে। টার্নস্টাইলটি পরীক্ষা করার অনুমতি দেয়, কিন্তু ব্যাজটি অনুমোদিত না হওয়া পর্যন্ত প্রবেশ আটকে রাখে।
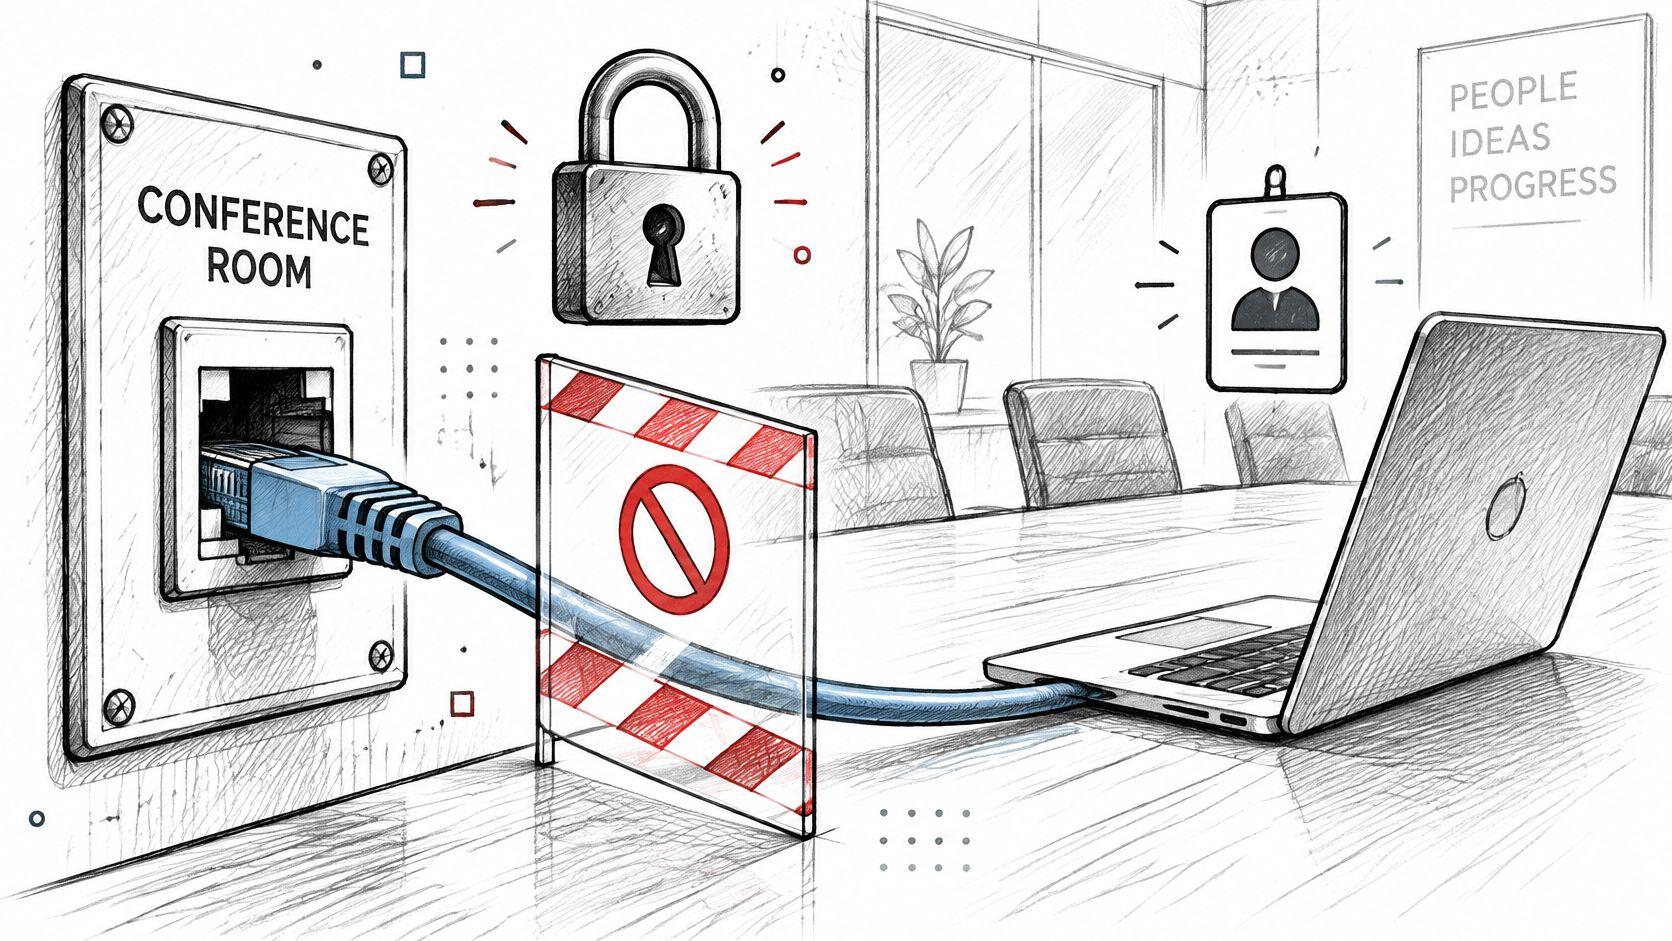
একটি 802.1X-নিয়ন্ত্রিত পোর্ট একইভাবে কাজ করে। প্রমাণীকরণ সফল হওয়ার আগে, এটি প্রমাণীকরণ ট্র্যাফিকের অনুমতি দেয় কিন্তু সাধারণ নেটওয়ার্ক অ্যাক্সেস সীমাবদ্ধ করে। অনুমোদনের পরে, স্বাভাবিক ট্র্যাফিক চলাচল করতে পারে। ফলে, একটি সংযুক্ত ডিভাইসে নেটওয়ার্ক অ্যাক্সেস না থাকা সত্ত্বেও একটি সক্রিয় কেবল বা WiFi লিঙ্ক থাকতে পারে।
একটি শেয়ার্ড WiFi কী ভিন্নভাবে কাজ করে: পাসফ্রেজ থাকা যে কেউ সংযুক্ত হতে পারে, এবং ফাঁস হওয়া কী পরিবর্তন না করা পর্যন্ত ব্যবহারযোগ্য থাকতে পারে। 802.1X প্রতিটি সংযোগকে তার নিজস্ব পরিচয় এবং নীতির সাপেক্ষে মূল্যায়ন করতে পারে, যার ফলে সেই পরিচয়ের জন্য অ্যাক্সেস মঞ্জুর, সীমিত বা প্রত্যাখ্যান করা সম্ভব হয়।
যে পরীক্ষাটি গুরুত্বপূর্ণ: কেবলটি আনপ্লাগ করুন, এটি পুনরায় কানেক্ট করুন, এবং মেশিনটি নিজের পরিচয় প্রমাণ করতে বলার আগে নাকি পরে একটি অ্যাড্রেস পায় তা লক্ষ্য করুন।
স্ট্যান্ডার্ডটি বছরের পর বছর ধরে সংশোধিত হয়েছে এবং IEEE 802.1X-2020 সংস্করণে সংহত করা হয়েছে। বর্তমান সংস্করণটি LAN পরিষেবাগুলিতে প্রমাণীকৃত এবং অনুমোদিত অ্যাক্সেসের জন্য পোর্ট-ভিত্তিক অ্যাক্সেস নিয়ন্ত্রণ বর্ণনা করে। স্ট্যান্ডার্ডটি প্রবেশের পথ নির্ধারণ করে; ব্যবহারিক কাজ হল একটি ডিভাইস কীভাবে তার পরিচয় প্রমাণ করে তা বেছে নেওয়া এবং সেই প্রমাণ সময়ের সাথে সাথে বৈধ রাখা।
সুইচ পোর্ট বা WiFi নেটওয়ার্ক অ্যাক্সেস দেওয়ার আগে ক্রেডেনশিয়াল চায় কিনা, নাকি কানেক্ট হওয়া যেকোনো ডিভাইসকে বিশ্বাস করে, তা পরীক্ষা করে শুরু করুন।
প্রতিটি সংযোগের পেছনের তিনটি ভূমিকা
802.1X তিনটি লজিক্যাল ভূমিকার মাধ্যমে কাজ করে, এবং একবার আপনি কোনও বাক্যকে সেগুলির একটির সাথে ম্যাপ করতে পারলে প্রতিটি বিভ্রান্তিকর ভেন্ডর ডকুমেন্ট পাঠযোগ্য হয়ে ওঠে।
| ভূমিকা | এটি কী করে | সাধারণ ডিভাইস বা সফটওয়্যার | যে সিদ্ধান্তে এটি সহায়তা করে |
|---|---|---|---|
| Supplicant | অ্যাক্সেসের জন্য অনুরোধ করে এবং প্রমাণীকরণ চ্যালেঞ্জের উত্তর দেয় | একটি 802.1X ক্লায়েন্টযুক্ত ল্যাপটপ, ফোন, প্রিন্টার বা সেন্সর | কিছুই নয়; এটি কেবল নিজের পরিচয় প্রমাণ করে |
| Authenticator | সার্ভার অনুমোদন না দেওয়া পর্যন্ত পোর্ট বা WiFi লিঙ্ক বন্ধ রাখে | Ethernet সুইচ বা WiFi অ্যাক্সেস পয়েন্ট | পোর্ট খুলে দেয়, সীমাবদ্ধ করে বা প্রত্যাখ্যান করে |
| Authentication server | ডিরেক্টরি ও নীতিমালার বিপরীতে ক্রেডেনশিয়াল বা সার্টিফিকেট যাচাই করে | RADIUS সার্ভার, যা সাধারণত Active Directory বা সার্টিফিকেট অথরিটির সাথে যুক্ত থাকে | গ্রহণ বা প্রত্যাখ্যান করা, সাথে ফেরত পাঠানোর জন্য VLAN বা ভূমিকা নির্ধারণ করা |
নিচের চিত্রটি দেখায় যে এই তিনটি কীভাবে পরস্পরের সাথে সম্পর্কিত।
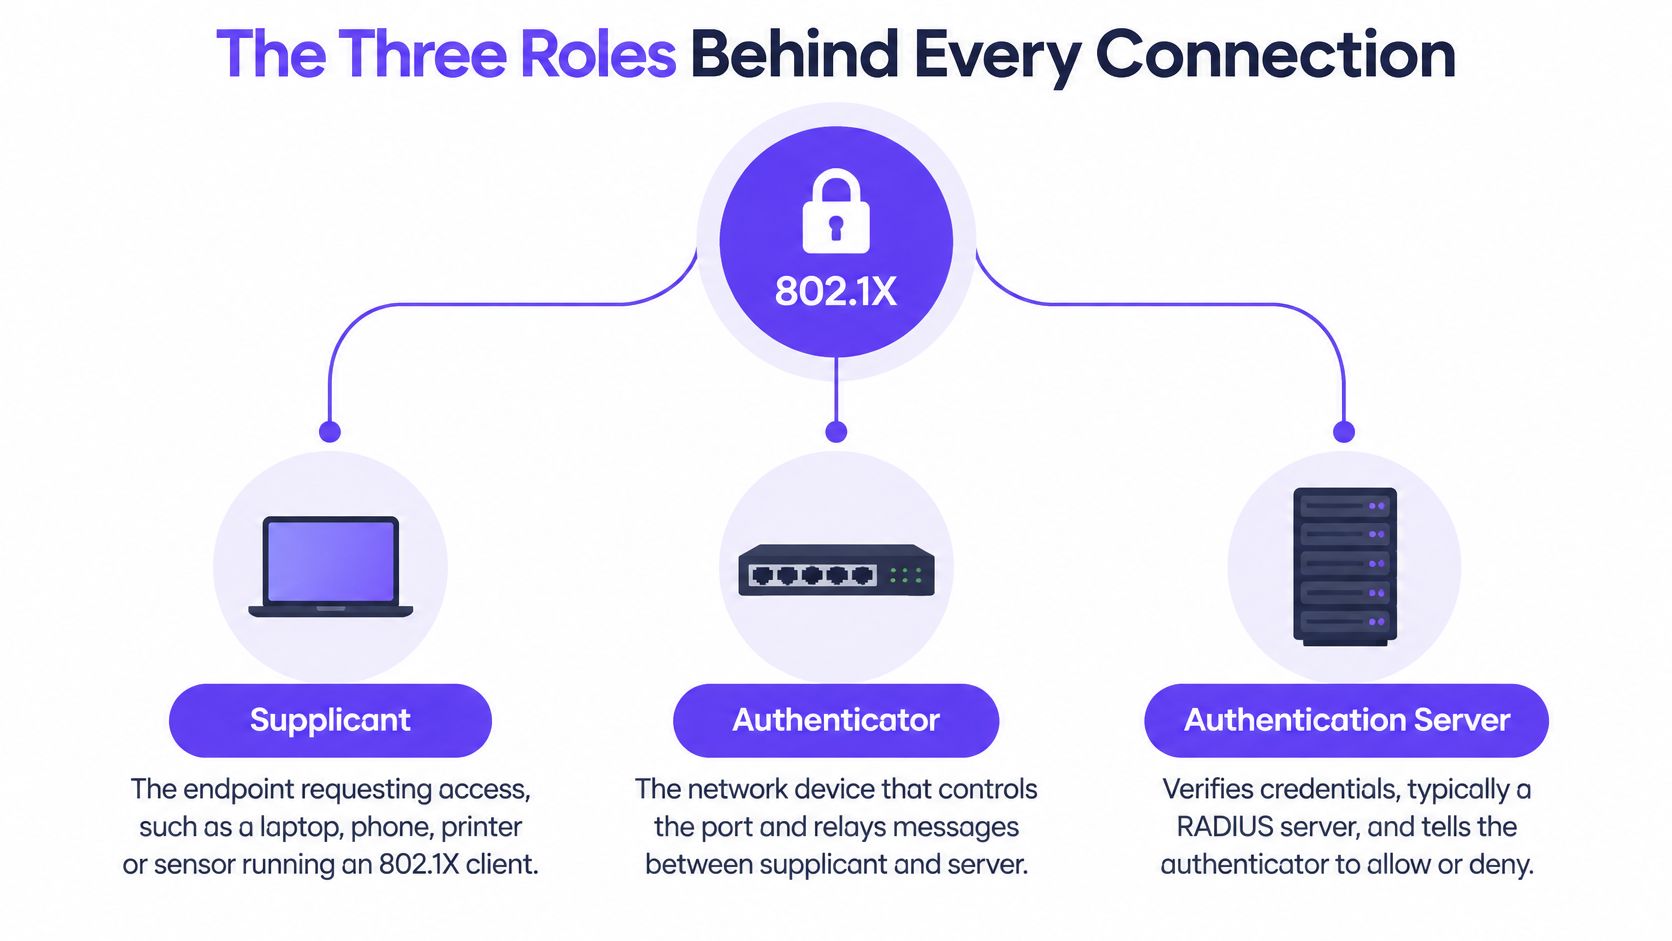
সাপ্লিক্যান্ট হলো এন্ডপয়েন্টের একটি সফটওয়্যার, এন্ডপয়েন্টটি নিজে নয়। Windows, macOS, iOS, Android এবং বেশিরভাগ Linux ডিস্ট্রিবিউশন এমন একটি ক্লায়েন্ট প্রদান করে যা একটি সার্টিফিকেট বা একটি ব্যবহারকারীর নাম উপস্থাপন করতে পারে, এবং নেটওয়ার্ক যখন প্রমাণের জন্য অনুরোধ করে তখন সেই ক্লায়েন্টই প্রতিক্রিয়া জানায়।
অথেনটিকেটর হলো এমন একটি ডিভাইস যা শারীরিকভাবে অ্যাক্সেস নিয়ন্ত্রণ করে: একটি সুইচ পোর্ট, একটি ওয়্যারলেস অ্যাক্সেস পয়েন্ট বা কোনো একটির জন্য কাজ করা কন্ট্রোলার। এটি একমাত্র ভূমিকা যা ট্রাফিকের অনুমতি দিতে বা প্রত্যাখ্যান করতে পারে, এবং এটি নির্দেশের ভিত্তিতে তা করে।
প্রমাণীকরণ সার্ভার হলো সেই স্থান যেখানে প্রকৃত মূল্যায়ন ঘটে। এটি সাধারণত একটি ডিরেক্টরি, একটি সার্টিফিকেট অথরিটি বা উভয়ের সাথে সংযুক্ত একটি RADIUS পরিষেবা, এবং এটি ফলাফলের সাথে সেই নীতিও ফেরত দেয় যা অনুসরণ করা উচিত। আপনি যদি সেই কথোপকথনের অংশটির বিস্তারিত রূপ জানতে চান, তবে RADIUS প্রমাণীকরণ কী করে তার এই ব্যাখ্যাটি সুইচ এবং সার্ভারের মধ্যকার প্রোটোকলকে কভার করে।
একটি এয়ারলাইন্সের গেট এই বিভাজনটি স্পষ্টভাবে তুলে ধরে। আপনি ডেস্কে একটি বোর্ডিং পাস দেখান, গেট এজেন্ট সেটি স্ক্যান করেন এবং এয়ারলাইন্সের সিস্টেম নিশ্চিত করে যে বুকিংটি আসল এবং ফ্লাইটটি আপনারই। কে বিমানে উঠবে তা এজেন্ট ঠিক করেন না। সিস্টেম করে। উত্তর না আসা পর্যন্ত এজেন্ট কাউকে ভেতরে যেতে দেন না।
কেন ভূমিকাগুলি আলাদা রাখা হয়
সাপ্লিক্যান্ট নিজের অ্যাক্সেস সম্পর্কে কোনও সিদ্ধান্ত নেয় না। এই একক ডিজাইন পছন্দের কারণেই একটি আপস করা ল্যাপটপ নিজেকে বিশ্বস্ত ঘোষণা করতে পারে না এবং বিশ্বাসযোগ্য হতে পারে না। এটি নিজের পরিচয় সম্পর্কে মিথ্যা বলতে পারে, এবং সার্ভার সেই মিথ্যাটি প্রত্যাখ্যান করতে পারে।
সিদ্ধান্ত কেন্দ্রীভূত রাখুন এবং আপনি এমন একটি ব্যবহারিক সুবিধা পাবেন যা প্রতিটি পরিবর্তন অনুরোধে পরিলক্ষিত হয়। একটি অ্যাকাউন্ট নিষ্ক্রিয় করা, একটি সার্টিফিকেট প্রত্যাহার করা বা একটি গ্রুপকে অন্য নেটওয়ার্ক সেগমেন্টে স্থানান্তর করার সিদ্ধান্ত পরবর্তী প্রমাণীকরণের সময় কার্যকর হয়, একই সার্ভার ব্যবহারকারী প্রতিটি সুইচ এবং অ্যাক্সেস পয়েন্ট জুড়ে।
থাম্ব রুল: কে প্রবেশ করতে পারবে তা পরিবর্তনের অর্থ যদি একবারে একটি করে সুইচে কাজ করা হয়, তবে পলিসিটি ভুল জায়গায় রয়েছে।
ধাপে ধাপে যেভাবে একটি সংযোগ অনুমোদিত হয়
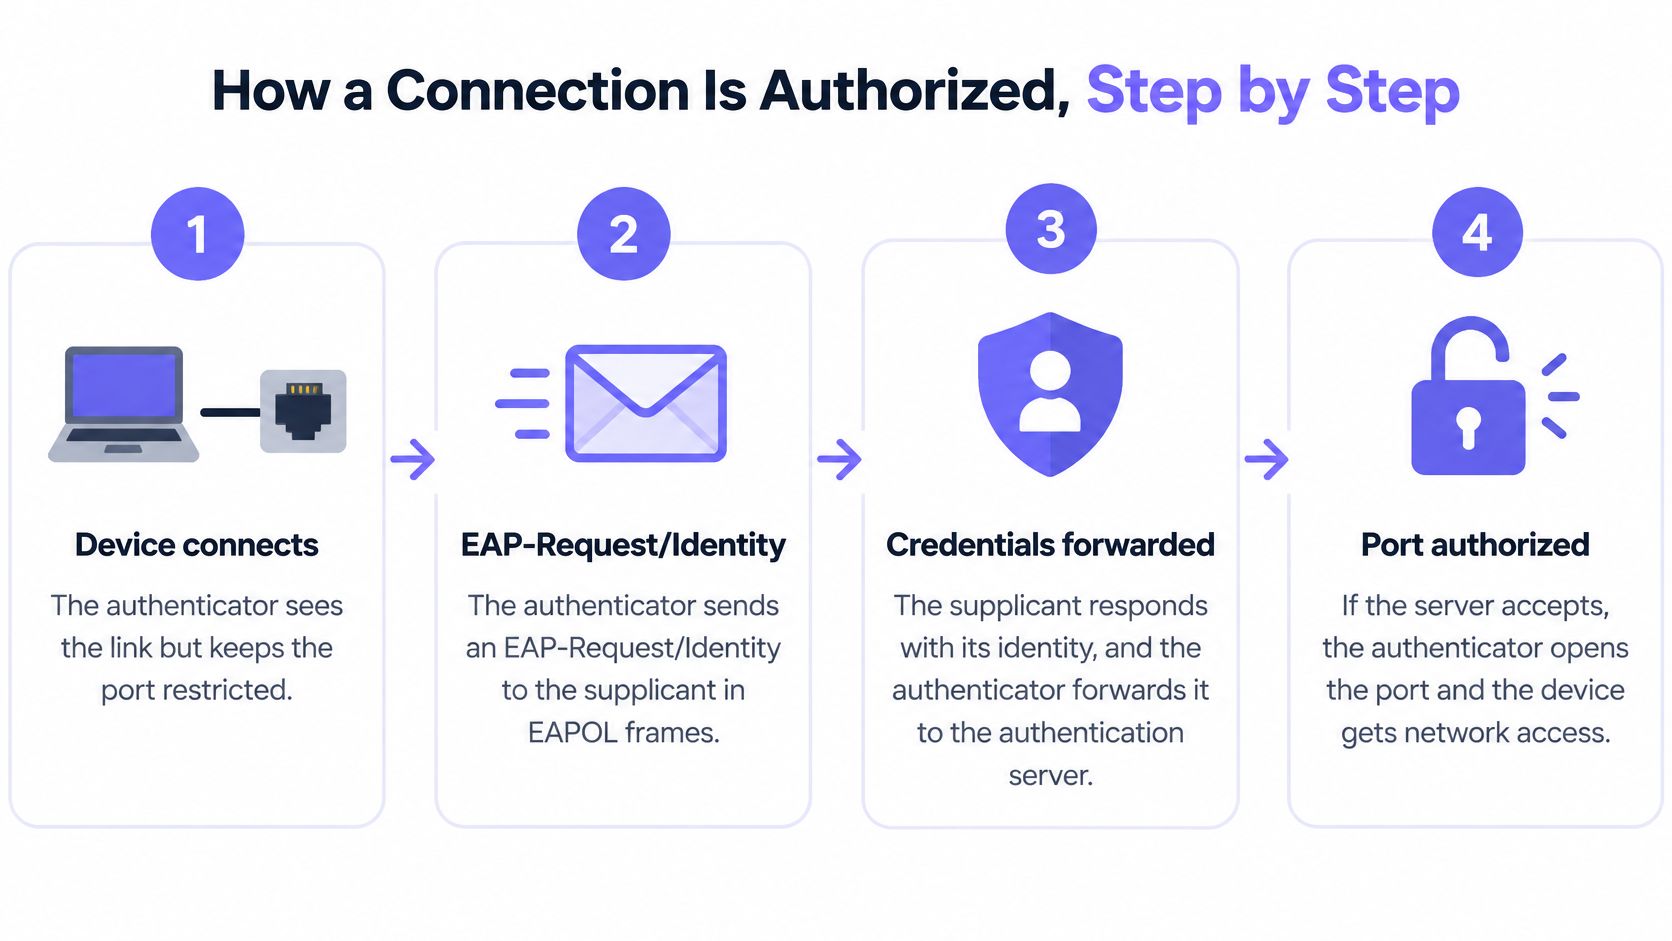
আদান-প্রদান একটি নির্দিষ্ট ক্রম অনুসরণ করে, এবং প্রতিটি বার্তার একটি নির্দিষ্ট কারণ থাকে। একবার আপনি কারণগুলি জেনে গেলে, কোনও ডিভাইস আটকে যাওয়ার অর্থ হয়ে দাঁড়ায় যে কোন বার্তাটি পৌঁছায়নি।
লিঙ্ক চালু হয় এবং বন্ধ থাকে। একটি ডিভাইস সুইচ পোর্টে কানেক্ট করে বা অ্যাক্সেস পয়েন্টের সাথে যুক্ত হয়। প্রমাণীকরণকারী লিঙ্কটি সনাক্ত করে এবং পোর্টটিকে অননুমোদিত অবস্থায় রাখে, শুধুমাত্র প্রমাণীকরণের জন্য প্রয়োজনীয় অনিয়ন্ত্রিত বিনিময়ের অনুমতি দেয়, যেমনটি IEEE 802.1X ওয়ার্কিং গ্রুপের উপাদানে উল্লেখ করা হয়েছে।
প্রমাণীকরণকারী পরিচয় জানতে চায়। এটি তারযুক্ত বা ওয়্যারলেস লিঙ্কের মাধ্যমে পাঠানো EAPOL ফ্রেমে আবেদনকারীকে (supplicant) একটি EAP-Request/Identity পাঠায়। শুধুমাত্র এই বার্তা বিনিময়ের অনুমতি দেওয়া হয়, যার কারণে একটি অপ্রমাণিত ডিভাইসকে একই সাথে কানেক্টেড এবং অকার্যকর বলে মনে হয়।
ডিভাইস উত্তর দেয় এবং সেই উত্তর পৌঁছে দেওয়া হয়। আবেদনকারী একটি পরিচয় ফেরত পাঠায় এবং প্রমাণীকরণকারী সার্ভারের দিকে এই যোগাযোগটিকে একটি RADIUS Access-Request-এ আবদ্ধ করে পাঠায়। প্রমাণীকরণকারী ক্রেডেনশিয়াল মূল্যায়ন করে না। এটি কেবল ফরোয়ার্ড করে এবং অপেক্ষা করে।
সার্ভার সত্যতা যাচাইয়ের জন্য চ্যালেঞ্জ পাঠায়। নির্বাচিত EAP পদ্ধতির প্রয়োজনীয় Access-Challenge বার্তা এটি পাঠায় এবং ডিভাইসটি টানেলের ভেতরে একটি সার্টিফিকেট বা পাসওয়ার্ড দিয়ে সাড়া দেয়। এই ধাপে পরিচয় আর শুধু দাবির মধ্যে সীমাবদ্ধ থাকে না, এর পরীক্ষা নেওয়া হয়।
সার্ভার সিদ্ধান্ত নেয়। এটি ডিরেক্টরি, সার্টিফিকেট চেইন এবং নীতিমালার বিপরীতে ক্রেডেনশিয়াল যাচাই করে, তারপর Access-Accept অথবা Access-Reject পাঠায়। প্রত্যাখ্যানের পেছনের কারণ সাধারণত সার্ভার লগে থাকে, ডিভাইসে নয়।
পলিসি সংযুক্ত করে পোর্ট খুলে দেওয়া হয়। অনুমোদিত হলে, প্রমাণীকরণকারী সাধারণ ট্র্যাফিকের জন্য নিয়ন্ত্রিত পোর্ট সক্রিয় করে এবং সার্ভার থেকে যা পাঠানো হয়েছে তা প্রয়োগ করে, যেমন একটি VLAN বা একটি ভূমিকা। প্রত্যাখ্যান হলে পোর্টটি আগের অবস্থাতেই থাকে এবং ব্যবহারকারী এমন একটি মেশিন দেখতে পান যা কানেক্টেড দেখায় কিন্তু কোনো কাজ করে না।
এন্টারপ্রাইজ WiFi-এর ক্ষেত্রে একটি সংক্ষিপ্ত উপসংহার রয়েছে। প্রমাণীকরণের সময় ক্লায়েন্ট এবং অ্যাক্সেস পয়েন্ট EAPOL ফ্রেম আদান-প্রদান করে, অ্যাক্সেস পয়েন্ট EAP কথোপকথনটি RADIUS-এ পৌঁছে দেয় এবং চূড়ান্ত সিদ্ধান্ত আসার পরে AP ও ডিভাইস ওয়্যারলেস কি হ্যান্ডশেক সম্পন্ন করে যাতে প্রতিটি সেশন নিজস্ব এনক্রিপশন কি পায়। অ্যাক্সেস পয়েন্ট প্রবেশাধিকার কার্যকর করে; কেন্দ্রীয় নীতি নির্ধারণ করে কারা সংযোগ করতে পারবে।
ব্যবহারকারী আসলে যা দেখতে পান
একটি কার্যকরী কানেকশন দেখতে সাধারণ মনে হয়: লিঙ্কটি চালু হয়, সঠিক VLAN-এ একটি অ্যাড্রেস আসে এবং ম্যাপ করা ড্রাইভটি পুনরায় কানেক্ট হয়। কোনও সার্টিফিকেট যাচাই করা হয়েছে কিনা তা কিছুই ঘোষণা করে না।
একটি ব্যর্থ সংযোগ যতক্ষণ না আপনি পরীক্ষা করছেন ততক্ষণ প্রায় একই রকম দেখায়। কেবল সংযুক্ত থাকে, আইকন সংযোগ নির্দেশ করে এবং অ্যাড্রেসটি অনুপস্থিত থাকে অথবা একটি ফলব্যাক রেঞ্জের হয়। এই অদৃশ্যতা বিভ্রান্তির সবচেয়ে সাধারণ উৎস, কারণ ডিভাইসটি কেন প্রত্যাখ্যান করা হয়েছে তা খুব কমই রিপোর্ট করে।
যে একটি অভ্যাস প্রতিটি 802.1X তদন্তকে সংক্ষিপ্ত করে তা হলো প্রথমে সার্ভারের সিদ্ধান্ত পড়া এবং দ্বিতীয়ত এন্ডপয়েন্টের সিদ্ধান্ত পড়া।
যুক্ত হতে ব্যর্থ হওয়া একটি ডিভাইস ডায়াগনোস করা
বেশিরভাগ ব্যর্থ সংযোগের পেছনে পাঁচটি কারণ থাকে, এবং এন্ডপয়েন্ট আপনাকে এর প্রায় কোনওটিই জানাবে না। স্ক্রিনের উপর নির্ভর না করে প্রমাণ দেখে কাজ করুন।
কোনো ক্রেডেনশিয়াল নেই, বা মেয়াদোত্তীর্ণ ক্রেডেনশিয়াল রয়েছে। সাপ্লিক্যান্টের দেওয়ার মতো কোনো সার্টিফিকেট নেই, অথবা পাসওয়ার্ড পরিবর্তিত হলেও সেভ করা প্রোফাইলটি আপডেট হয়নি। সার্ভার Access-Reject পাঠায় এবং কারণ হিসেবে অনুপস্থিত পদ্ধতির উল্লেখ থাকে। ডিভাইসে হাত দেওয়ার আগে RADIUS লগটি পরীক্ষা করুন।
একটি সার্টিফিকেট যা সার্ভার গ্রহণ করবে না। চেইনটি কোনো বিশ্বস্ত ইস্যুকারী পর্যন্ত পৌঁছায় না, সার্টিফিকেটের মেয়াদ শেষ হয়ে গেছে, অথবা এটি প্রত্যাহার করা হয়েছে। প্রত্যাখ্যানের কারণটি সাধারণত সার্টিফিকেট যাচাইকরণের ধাপের দিকে নির্দেশ করে। ডিভাইসের সার্টিফিকেট স্টোর এবং সার্ভারের বিশ্বস্ত রুটগুলি পরীক্ষা করুন।
ঘড়ির সময়ের অসঙ্গতি (Clock skew)। বর্তমান সময়ের সাপেক্ষে বৈধতার তারিখগুলি যাচাই করা হয়, তাই যে ডিভাইসের ঘড়ির সময় ভুল রয়েছে সেটি সম্পূর্ণ সঠিক সার্টিফিকেট উপস্থাপন করলেও ব্যর্থ হতে পারে। নতুন করে কিছু ইস্যু করার আগে ডিভাইসের সময় সার্ভারের সময়ের সাথে মিলিয়ে নিন।
পলিসির অসঙ্গতি। প্রমাণীকরণ সফল হয় এবং ডিভাইসটি অপ্রত্যাশিত কোথাও যুক্ত হয়, সাধারণত অ্যাকাউন্টটি ভুল ডিরেক্টরি গ্রুপে থাকার কারণে এটি ঘটে। পোর্ট অনুমোদিত দেখায় অথচ ব্যবহারকারী অ্যাক্সেস পাচ্ছেন না বলে জানান, যার ফলে ভুল স্তরে সমস্যা খোঁজা হতে পারে।
একটি অসমর্থিত সাপ্লিক্যান্ট। ডিভাইসটি এমন একটি EAP পদ্ধতি প্রস্তাব করে যা গ্রহণ করার জন্য প্রমাণীকরণকারী কনফিগার করা নেই, অথবা কিছুই প্রস্তাব করে না। পরিচয় আদান-প্রদান প্রক্রিয়াটি শুরুতেই থমকে যায় এবং পোর্টের স্ট্যাটাস সেশনটি এখনও মুলতুবি রয়েছে বলে দেখায়।
প্রমাণগুলো কোথায় থাকে তা ক্রমের মতোই গুরুত্বপূর্ণ। RADIUS গ্রহণ বা প্রত্যাখ্যান এন্ট্রি আপনাকে জানায় যে ক্রেডেনশিয়ালটি যাচাই করা হয়েছিল কিনা। প্রমাণীকরণকারীর পোর্ট স্ট্যাটাস আপনাকে জানায় যে সিদ্ধান্তটি প্রয়োগ করা হয়েছিল কিনা। সার্টিফিকেট স্টোর আপনাকে জানায় ডিভাইসটি কী উপস্থাপন করেছিল। সার্ভার সাইডকে স্বতন্ত্রভাবে পরীক্ষা করার জন্য আপনার যদি একটি পুনরাবৃত্তিযোগ্য পদ্ধতির প্রয়োজন হয়, তবে RADIUS প্রমাণীকরণ পরীক্ষা করার এই গাইডটি বিস্তারিতভাবে তা দেখায়।
প্রাথমিক প্রতিক্রিয়ার ক্রম: লগ এন্ট্রি পড়ুন, সার্টিফিকেট চেইন এবং তারিখগুলি নিশ্চিত করুন, তারপর ঘড়ি এবং গ্রুপ মেম্বারশিপ পরীক্ষা করুন। প্রথমে ডিভাইসটি ঠিক করতে যাওয়া অনুমানের কাজ, এবং এটি সেই একমাত্র রেকর্ডটিকে নষ্ট করে যা ইতিমধ্যে উত্তরটি জানত।
সার্টিফিকেট এবং পাসওয়ার্ডের মধ্যে একটি EAP পদ্ধতি বেছে নেওয়া
একটি WiFi নেটওয়ার্কে যোগদানকারী ডিভাইসের স্বাভাবিক নেটওয়ার্ক অ্যাক্সেস পাওয়ার আগে তার পরিচয় প্রমাণ করার প্রয়োজন হতে পারে। 802.1X সেই গেটটি সেট আপ করে; এক্সটেনসিবল অথেনটিকেশন প্রোটোকল (EAP) নির্বাচিত প্রমাণীকরণ পদ্ধতি পরিচালনা করে। যেহেতু EAP একটি এক্সটেনসিবল ফ্রেমওয়ার্ক যা IP সংযোগ ছাড়াই ডেটা-লিঙ্ক প্রযুক্তির উপর চলতে পারে, তাই একটি ডিভাইস সাধারণ নেটওয়ার্ক অ্যাক্সেস পাওয়ার আগেই প্রমাণীকরণ সম্পন্ন করতে পারে।
| EAP পদ্ধতি | ক্লায়েন্ট ক্রেডেনশিয়াল | ক্লায়েন্ট সার্টিফিকেট প্রয়োজন | পারস্পরিক প্রমাণীকরণ | ফিশিং প্রতিরোধ ক্ষমতা |
|---|---|---|---|---|
| EAP-TLS | ক্লায়েন্ট সার্টিফিকেট | হ্যাঁ, প্রতিটি ডিভাইসে | হ্যাঁ, উভয় পক্ষই পরিচয় প্রমাণ করে | উচ্চ, কোনো পাসওয়ার্ড পাঠানো হয় না |
| PEAP-MSCHAPv2 | একটি TLS টানেলের মধ্যে ব্যবহারকারীর নাম এবং পাসওয়ার্ড | না, কেবল সার্ভার সার্টিফিকেট | সার্ভার প্রমাণিত; পাসওয়ার্ড দ্বারা ক্লায়েন্ট | কম থেকে মাঝারি, পাসওয়ার্ড ফিশিং করা যেতে পারে |
| EAP-TTLS | একটি TLS টানেলের মধ্যে পাসওয়ার্ড বা অন্য অভ্যন্তরীণ পদ্ধতি | না, কেবল সার্ভার সার্টিফিকেট | সার্ভার প্রমাণিত; অভ্যন্তরীণ পদ্ধতি দ্বারা ক্লায়েন্ট | কম থেকে মাঝারি, অভ্যন্তরীণ পদ্ধতির উপর নির্ভর করে |
EAP-TLS উভয় দিকেই সার্টিফিকেট ব্যবহার করে: ক্লায়েন্ট নেটওয়ার্কের পরিচয় পরীক্ষা করে এবং নেটওয়ার্কটি ডিভাইস বা ব্যবহারকারীর সার্টিফিকেট পরীক্ষা করে। চুরি হওয়া বা পুনরায় ব্যবহারের জন্য সংযোগের মাধ্যমে কোনো পাসওয়ার্ড যায় না, যা পরিচালিত ল্যাপটপ এবং ফোনের জন্য EAP-TLS-কে অত্যন্ত উপযুক্ত করে তোলে।
PEAP এবং EAP-TTLS একটি এনক্রিপ্ট করা টানেল তৈরি করতে একটি সার্ভার সার্টিফিকেট ব্যবহার করে, তারপর একটি অভ্যন্তরীণ পদ্ধতির মাধ্যমে ব্যবহারকারীকে যাচাই করে। তারা প্রতিটি এন্ডপয়েন্টে ক্লায়েন্ট সার্টিফিকেট প্রদান করা এড়িয়ে চলে, তবে সাধারণ কনফিগারেশনে এখনও পাসওয়ার্ডের উপর নির্ভর করে। যে ডিভাইসটি সার্ভার সার্টিফিকেট যাচাই করে না, সেটি একটি দুর্বৃত্ত অ্যাক্সেস পয়েন্টে তার পাসওয়ার্ড পাঠাতে পারে। PEAP-এর সাথে তুলনায় EAP-TLS-এর বিশদ বিবরণ ট্রেড-অফগুলি স্পষ্ট করতে সহায়তা করে।
যে সিদ্ধান্তটি টেবিল দেখাতে পারে না
NIST যেখানে সম্ভব EAP-TLS ব্যবহারের সুপারিশ করে। এর নির্দেশিকায় ব্যাখ্যা করা হয়েছে যে EAP-TLS-এর জন্য একটি এন্টারপ্রাইজ PKI এবং প্রতিটি ক্লায়েন্ট ডিভাইসে একটি শংসাপত্র প্রয়োজন, যেখানে অন্যান্য অনেক TLS-ভিত্তিক পদ্ধতিতে শুধুমাত্র প্রমাণীকরণ সার্ভারে একটি শংসাপত্রের প্রয়োজন হয়, যেমনটি EAP পদ্ধতির বিষয়ে NIST-এর নির্দেশিকা-তে বর্ণনা করা হয়েছে।
পদ্ধতি নির্বাচন কেবল প্রোটোকলের শক্তির উপর নির্ভর করে না। ক্লায়েন্ট সার্টিফিকেট কে ইস্যু, ইনস্টল, পুনর্নবীকরণ, বাতিল এবং প্রতিস্থাপন করবে এবং একটি সার্টিফিকেটের মেয়াদ শেষ হয়ে গেলে ব্যবহারকারীদের কী করা উচিত তা নির্ধারণ করুন।
ডিভাইসটি অথেনটিকেশন করার সময় একটি সার্টিফিকেট উপলব্ধ থাকতে হবে এবং এটি একটি বিশ্বস্ত ইস্যুকারীর সাথে সংযুক্ত হতে হবে। মোতায়েন করা সার্টিফিকেটগুলি কীভাবে ট্র্যাক করবেন, প্রত্যাহার পরীক্ষা করবেন এবং মেয়াদ শেষ হওয়ার আগে পুনর্নবীকরণ পরিচালনা করবেন তার পরিকল্পনা করুন। অটোমেশন ছাড়া, সার্টিফিকেট পরিচালনা বিভ্রাট ঘটাতে পারে এবং হেল্প-ডেস্কের কাজ বাড়িয়ে দিতে পারে।
চূড়ান্ত সিদ্ধান্ত নেওয়ার আগে, পাঁচটি বিষয়ের ওপর ভিত্তি করে প্রতিটি বিকল্পের তুলনা করুন: ডিভাইসগুলি প্রয়োজনীয় ক্রেডেনশিয়াল সংরক্ষণ করতে পারে কিনা, ফিশিং হওয়া পাসওয়ার্ডের পরিণতি, এনরোলমেন্টের প্রচেষ্টা, রিবোকেশন প্রক্রিয়া কীভাবে কাজ করে এবং লক-আউট হওয়া ব্যবহারকারী কীভাবে পুনরায় অ্যাক্সেস ফিরে পান। একটি শক্তিশালী প্রোটোকলের ক্ষেত্রেও একটি কার্যকরী পুনর্নবীকরণ প্রক্রিয়ার প্রয়োজন হয়।
বাস্তব নেটওয়ার্কে যেখানে 802.1X কাজ করে
একজন কর্মী কোম্পানিতে যোগ দিচ্ছেন WiFi, পাশাপাশি একটি প্রিন্টার কেবলের মাধ্যমে কানেক্ট করছে এবং একজন অতিথি একটি পৃথক নেটওয়ার্ক ব্যবহার করছেন। ডিভাইস এবং নেটওয়ার্ক সরঞ্জামগুলি নির্বাচিত প্রমাণীকরণ পদ্ধতি সমর্থন করলে, 802.1X প্রতিটি ক্ষেত্রে অ্যাক্সেস নিয়ন্ত্রণ করতে পারে।
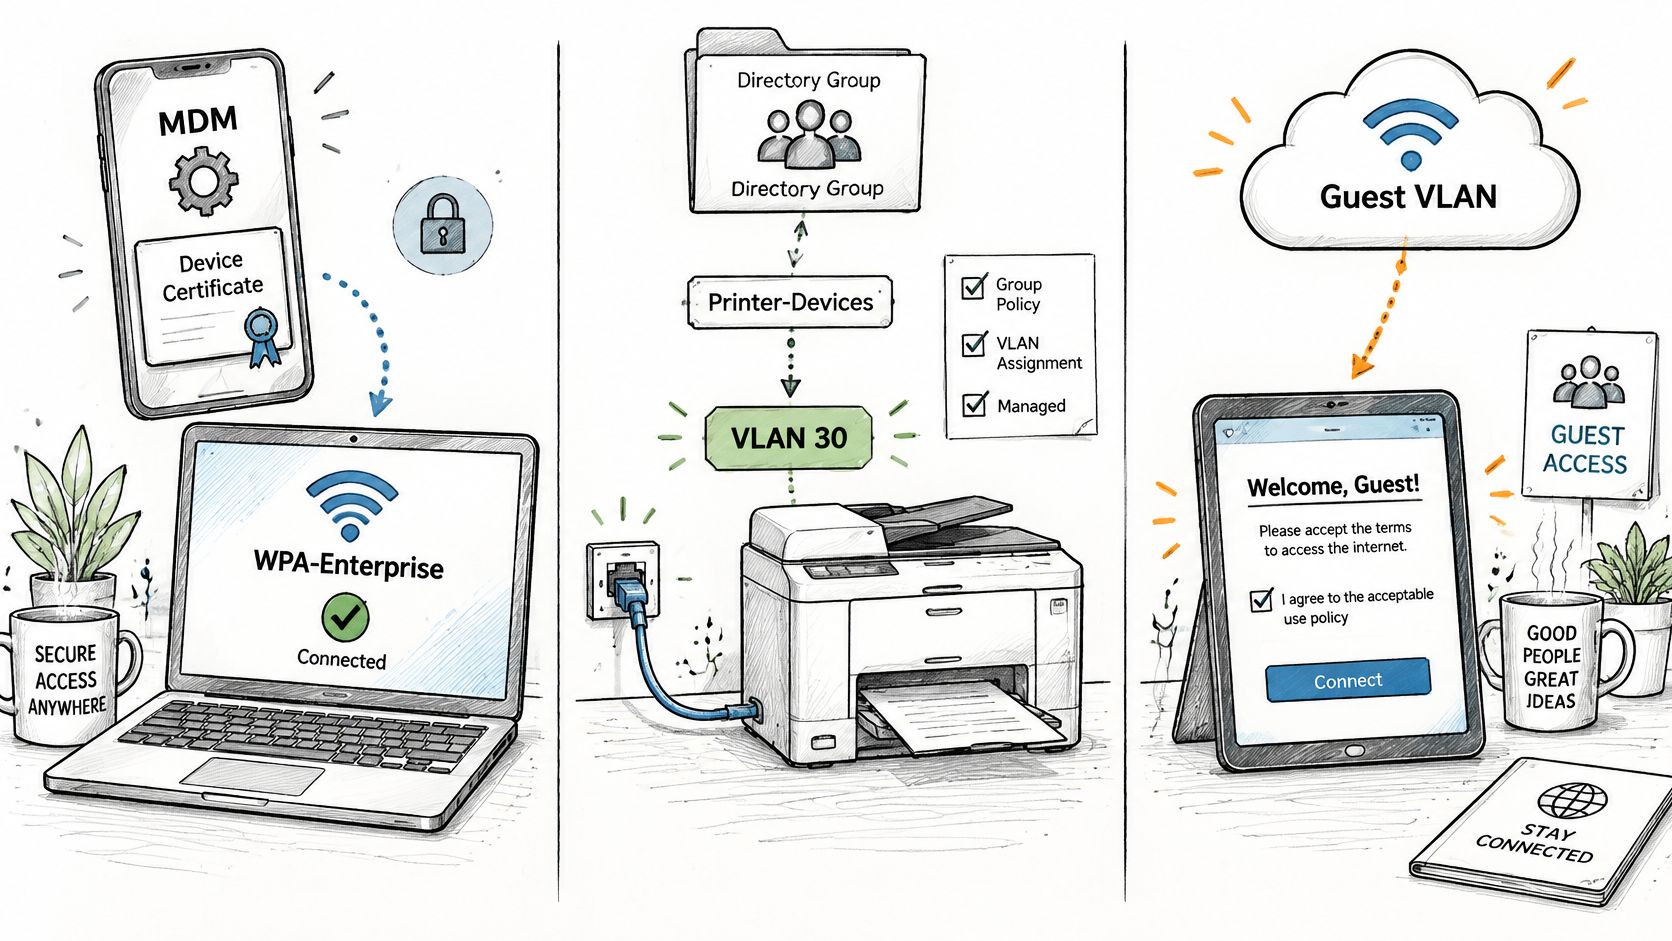
কর্মীদের WiFi। এন্টারপ্রাইজ WiFi হার্ডওয়্যার সাধারণত 802.1X এবং EAP সমর্থন করে। একটি WPA-Enterprise নেটওয়ার্ক একটি মোবাইল ডিভাইস ম্যানেজমেন্ট (MDM) সিস্টেম দ্বারা ইনস্টল করা শংসাপত্র ব্যবহার করতে পারে, যেখানে ব্যবহারকারীর ডিরেক্টরি গ্রুপ অনুযায়ী অ্যাক্সেস বরাদ্দ করা হয়। অ্যাডমিনিস্ট্রেটরের প্রতিটি সুইচ এডিট করার প্রয়োজন ছাড়াই কোনও অ্যাকাউন্ট নিষ্ক্রিয় করার মাধ্যমে সেই ব্যবহারকারীকে পুনরায় সংযোগ করা থেকে বিরত রাখা যেতে পারে।
ম্যানেজড ডিভাইসের জন্য তারযুক্ত পোর্ট। ডেস্ক ফোন, ব্যাজ রিডার এবং প্রিন্টারগুলি সুইচ পোর্টের মাধ্যমে প্রমাণীকরণ করতে পারে। যেসব ডিভাইস প্রমাণীকরণ সম্পূর্ণ করতে পারে না, সেগুলির জন্য অবাধ অ্যাক্সেসের পরিবর্তে একটি নিয়ন্ত্রিত রেজিস্ট্রেশন বা ফলব্যাক নেটওয়ার্কের প্রয়োজন হয়। তারযুক্ত পোর্টগুলি প্রায়শই নজর এড়িয়ে যেতে পারে: একটি অব্যবহৃত অফিস পোর্টের জন্যও একটি অ্যাক্সেস পলিসির প্রয়োজন থাকে।
মাল্টি-সাইট এস্টেট। একটি শেয়ার্ড অথেন্টিকেশন সার্ভিস একাধিক সাইটে সুইচ এবং অ্যাক্সেস পয়েন্ট জুড়ে সামঞ্জস্যপূর্ণ পলিসি প্রয়োগ করতে পারে। সেন্ট্রালাইজড ম্যানেজমেন্ট বারবার কনফিগারেশন করার ঝামেলা কমায়, তবে এর অর্থ এটিও যে একটি পলিসি বা সার্টিফিকেট ত্রুটি একসাথে বহু লোকেশনকে প্রভাবিত করতে পারে।
নেটওয়ার্ক সরঞ্জাম গেট পরিচালনা করে, কিন্তু প্রমাণীকরণ ডিজাইন নির্ধারণ করে কে পার হতে পারে। ডিপ্লয় করার আগে, চারটি বিষয় পরীক্ষা করে নিন:
- একটি RADIUS সার্ভার যা প্রতিটি প্রমাণীকরণকারী থেকে পৌঁছানো যায়, ডিরেক্টরির সাথে কার্যকর সংযোগ সহ।
- একটি সার্টিফিকেট অথরিটি এবং একটি এনরোলমেন্ট প্রক্রিয়া যা প্রতিটি ডিভাইসে না গিয়ে সার্টিফিকেট ইনস্টল করতে পারে।
- সুইচ এবং অ্যাক্সেস-পয়েন্ট সমর্থন 802.1X এবং সেই EAP পদ্ধতিগুলির জন্য যা সংস্থাটি অনুমতি দেওয়ার পরিকল্পনা করেছে।
- একটি VLAN পরিকল্পনা যা প্রমাণীকরণ পরিষেবাকে প্রতিটি শ্রেণীর ডিভাইসের জন্য একটি নির্দিষ্ট নেটওয়ার্ক দেয়।
প্রকৃত হার্ডওয়্যারে এই আদান-প্রদান দেখতে, এই ওয়াকথ্রুটিতে শুরু থেকে শেষ পর্যন্ত একটি ওয়্যার্ড 802.1X প্রমাণীকরণ প্রদর্শন করা হয়েছে।
যে ডিভাইসগুলি প্রমাণীকরণ করতে পারে না এবং কীভাবে সেগুলি পরিচালনা করবেন
অধিকাংশ পরিচায়ক তথ্যে ধরে নেওয়া হয় যে প্রতিটি এন্ডপয়েন্ট একটি ক্রেডেনশিয়াল উপস্থাপন করতে পারে। কোনো ভবনে ঘুরে দেখলে এই অনুমান ভুল প্রমাণিত হয়: প্রিন্টার, ক্যামেরা, চিকিৎসা সরঞ্জাম, বিল্ডিং কন্ট্রোল এবং সেন্সর যেগুলোতে কোনো ইউজার ইন্টারফেস নেই, কোনো সাপ্লিক্যান্ট নেই, কোনো সার্টিফিকেট স্টোর নেই, অথবা ফার্মওয়্যার এতটাই পুরনো যা এই ধারণারও আগের। স্থায়ী WLAN-IoT সমস্যাটি, যেমনটি সীমাবদ্ধ ডিভাইস প্রমাণীকরণের সাম্প্রতিক প্রযুক্তিগত সাহিত্যে বর্ণনা করা হয়েছে, তা হলো বিদ্যমান EAP পদ্ধতিগুলি এমন সুরক্ষা এবং কম্পিউটেশনাল বোঝা চাপিয়ে দিতে পারে যা এই ডিভাইসগুলি বহন করতে পারে না।
সহজ সমাধান হলো ব্যতিক্রমগুলিকে একটি বিশ্বস্ত ফ্ল্যাট নেটওয়ার্কে ফেলে দিয়ে এগিয়ে যাওয়া। এটি সামনের দরজায় তালা থাকায় পাশের দরজাটি খোলা রাখার মতোই।
এর পরিবর্তে যা কার্যকর হয় তা হল একটি স্পষ্ট ব্যতিক্রমী আর্কিটেকচার:
- ইনভেন্টরি এবং শ্রেণীবদ্ধ করুন। যে সমস্ত ডিভাইস প্রমাণীকরণ করতে পারে না, তারা কার সাথে যোগাযোগ করে এবং সেগুলির মালিক কে, তার একটি তালিকা তৈরি করুন। অনুমানের চেয়ে একটি স্প্রেডশিট অনেক ভালো।
- উদ্দেশ্য নিয়ে আলাদা করুন। প্রতিটি শ্রেণীর ডিভাইসকে একটি নির্দিষ্ট সীমাবদ্ধ VLAN-এ রাখুন, সবচেয়ে ছোট অ্যাড্রেস রেঞ্জ সহ যা কাজটি সম্পন্ন করে।
- গন্তব্য সীমাবদ্ধ করুন। প্রতিটি ডিভাইসের শুধুমাত্র যে সার্ভারগুলি প্রয়োজন সেগুলির অনুমতি দিন। একটি ক্যামেরার ফাইল শেয়ারে পৌঁছানোর কোনো কারণ নেই।
- আচরণ পর্যবেক্ষণ করুন। কোনো ডিভাইস হঠাৎ করে নতুন কিছুর সাথে যোগাযোগ করছে কিনা তা পর্যবেক্ষণ করুন, যা প্রায়শই তার পরিচয় ধার করার প্রথম লক্ষণ।
- একটি শেষ তারিখ নির্ধারণ করুন। একটি প্রতিস্থাপন সময়সীমা এবং তখন পর্যন্ত কার্যকর ক্ষতিপূরণমূলক নিয়ন্ত্রণগুলি রেকর্ড করুন।
NIST স্বীকার করে যে সংস্থাগুলি RADIUS সহ IEEE 802.1X/EAP অথবা MAC অ্যাড্রেসের মতো দুর্বল শেয়ার্ড আইডেন্টিফায়ার ব্যবহার করতে পারে, যেখানে সিস্টেমের প্রভাব অনুযায়ী প্রমাণীকরণের ক্ষমতা নির্ধারিত হয়। এই সূক্ষ্ম পার্থক্যটি মনে রাখা দরকার এবং এর সীমাবদ্ধতাটিও মনে রাখা প্রয়োজন: একটি MAC অ্যাড্রেস কেবল পরিচয়ের একটি সংকেত, ডিভাইসটি আসল কি না তার প্রমাণ নয়। MAC-ভিত্তিক শনাক্তকরণকে EAP-TLS-এর সমতুল্য হিসেবে উপস্থাপন করার ফলেই ব্যতিক্রমী নেটওয়ার্কগুলি পরিকাঠামোর সবচেয়ে দুর্বল অংশে পরিণত হয়।
বেশিরভাগ সংস্থা যে দিকে এগিয়ে চলেছে তা হলো হাইব্রিড অ্যাক্সেস: সক্ষম এন্ডপয়েন্টগুলির জন্য সার্টিফিকেট-ভিত্তিক 802.1X, পুরানো হার্ডওয়্যারের জন্য নিয়ন্ত্রিত বিকল্প এবং ফার্মওয়্যার ও ডিভাইস প্ল্যাটফর্মের উন্নতির সাথে সাথে ক্রমবর্ধমান শক্তিশালী অনবোর্ডিং। প্রতিটি রিফ্রেশ চক্র হলো ব্যতিক্রমী তালিকা থেকে একটি ডিভাইস ক্লাসকে মূল পাথে নিয়ে আসার একটি সুযোগ।
এই ত্রৈমাসিকে সমাধানের জন্য প্রশ্নগুলি: কোন ডিভাইসগুলি প্রমাণীকরণ করতে পারে না, প্রতিটির কী VLAN প্রয়োজন, কে সেই তালিকা পর্যালোচনা করে এবং প্রতিটি ডিভাইস কখন প্রতিস্থাপন করা হবে।
Deploy করার আগে EAP পদ্ধতি এবং সার্টিফিকেট পরিকল্পনা নিশ্চিত করুন
802.1X সফল হবে কি না তা নির্ধারণের কাজটি প্রথম প্রোডাকশন পোর্ট চালু করার আগেই করা হয়, আর ফাঁকফোকর খুঁজে বের করার সবচেয়ে সাশ্রয়ী উপায় হল একটি পাইলট প্রকল্প। বর্তমানে যে নেটওয়ার্কটি চলছে তার পাশাপাশি একটি সাইটে আপনার নির্বাচিত EAP পদ্ধতিটি চালান এবং পরবর্তীকালে যেসব বিষয় পরিমাপ করা হবে তার ভিত্তিতে এটি বিচার করুন: হেল্প ডেস্ক টিকিট, প্রমাণীকরণ লগ এবং অডিট প্রমাণ।
পরিসর একটি একক সাইটের মধ্যে সীমাবদ্ধ রাখুন। কোনও ব্যর্থতা নিয়ন্ত্রণের মধ্যে থাকে, রোলব্যাক করা সহজ হয়, এবং আপনি তবুও জানতে পারেন যে আসল হার্ডওয়্যারে তালিকাভুক্তি, প্রত্যাহার এবং পুনরুদ্ধার কীভাবে কাজ করে।
পাইলটের সময়, অনুমানের বদলে এই চারটি বিষয় যাচাই করুন:
- সার্টিফিকেট কর্তৃপক্ষ স্বয়ংক্রিয়ভাবে ইস্যু এবং পুনর্নবীকরণ করে। যদি কোনো ব্যক্তিকে পুনর্নবীকরণ অনুমোদন করতে হয়, তবে আপনি একটি সারি তৈরি করেছেন, কোনো প্রক্রিয়া নয়।
- RADIUS সার্ভার প্রত্যাহার যাচাই করে। একটি প্রত্যাহার করা সার্টিফিকেট যা এখনও প্রমাণীকরণ করে তার মানে হল আপনার প্রত্যাহার প্রক্রিয়াটি কেবল দেখানোর জন্য।
- ঘড়ির সময় মিল থাকা আবশ্যক। সার্টিফিকেট যাচাইকারী প্রতিটি ডিভাইস এবং সার্ভারের সঠিক সময়ের প্রয়োজন, অন্যথায় বৈধ সার্টিফিকেটগুলি এলোমেলোভাবে ব্যর্থ হবে।
- হেল্প ডেস্কের একটি রিকভারি পথ রয়েছে। শেয়ার করা কী হস্তান্তর না করেই একটি ব্যর্থ ডিভাইসকে পুনরায় সংযুক্ত করার জন্য কারো একটি নথিভুক্ত পদ্ধতির প্রয়োজন।
তারপরে আপনার ডিভাইস সমীক্ষা থেকে ব্যতিক্রমী তালিকাটি নিন এবং লাইভ হওয়ার আগে নিশ্চিত করুন যে কোন ডিভাইসগুলি 802.1X-এর বাইরে থাকবে, প্রতিটিতে কোন VLAN ব্যবহার করা হবে এবং সেগুলি কখন প্রতিস্থাপন করা হবে। এই তালিকাটি ডিজাইনের সেই অংশ যা ভুলে যাওয়ার সম্ভাবনা সবচেয়ে বেশি এবং যার কারণে কোনো ইনসিডেন্ট ঘটার ঝুঁকি সবচেয়ে বেশি থাকে।
আমরা কাজের কার্যকারিতা প্রমাণ করার ক্ষেত্রেও এটিকে অগ্রাধিকার দিই: আমাদের নিজস্ব পদ্ধতি গ্রাহককে তাদের সাইটে ইতিমধ্যে থাকা অ্যাক্সেস পয়েন্টগুলিতে, বর্তমান নেটওয়ার্কের পাশাপাশি উন্মুক্ত, সুরক্ষিত এবং xPSK নেটওয়ার্ক স্থাপন করার সুযোগ দেয়, এবং পরবর্তীতে আরও প্রসারিত করার আগে টিকিট এবং অডিট প্রমাণের ভিত্তিতে ফলাফল বিচার করতে দেয়।
কারও একটি সুইচ কনফিগার করার আগে তিনটি প্রশ্নের লিখিত উত্তর পাওয়া দরকার। আমাদের ডিভাইসগুলি কি শংসাপত্র ধরে রাখতে পারে? কারা এগুলি পুনর্নবীকরণ করে এবং এটি বন্ধ হয়ে গেলে আমরা কীভাবে জানব? প্রথমবার ব্যর্থ সংযোগের ক্ষেত্রে কী দেখা যায় এবং কে এটি সমাধান করে? আপনি যদি নাম এবং তারিখসহ সেগুলির উত্তর দিতে পারেন, তবে পোর্ট কনফিগারেশন করা সহজ অংশ।
আপনি যদি কর্মীদের WiFi-কে শেয়ার করা পাসওয়ার্ড থেকে সরিয়ে সার্টিফিকেট-ভিত্তিক অ্যাক্সেসে নিয়ে যেতে প্রস্তুত হন, তবে Purple Access আপনার ইতিমধ্যে থাকা অ্যাক্সেস পয়েন্টগুলিতে সুরক্ষিত SSID চালায়, যেখানে আপনার MDM দ্বারা EAP-TLS সার্টিফিকেট সরবরাহ করা হয় এবং Cloud RADIUS পরিচয়ের ভিত্তিতে প্রতিটি ডিভাইসকে সঠিক VLAN-এ স্থান দেয়, এবং এটি এমন কোনো প্রস্থানকারী কর্মীকে প্রত্যাখ্যান করে যার অ্যাকাউন্ট নিষ্ক্রিয় করা হয়েছে। আপনি আপনার বর্তমান নেটওয়ার্কের পাশাপাশি একটি একক সাইটে উন্মুক্ত, সুরক্ষিত এবং xPSK পাইলট করতে পারেন, তারপর আরও এগিয়ে যাওয়ার আগে টিকিট এবং অডিট প্রমাণের ভিত্তিতে ফলাফল বিচার করতে পারেন। সেই প্রথম সাইটের পরিকল্পনা করতে Purple Access-এ যান।


