
Was ist die 802.1X-Authentifizierung? Rollen, EAP und Einrichtung
Published
Ein Laptop wechselt vom Schreibtisch in einen Besprechungsraum, das Kabel klickt in die Wanddose, und die Verbindungs-LED leuchtet auf. Dann nichts. Keine Adresse, kein Intranet, keine Mails, nur ein kleines Warnsymbol in der Bildschirmecke. Das Telefon derselben Person ist mit dem Mitarbeiter-WiFi verbunden und synchronisiert normal, was die Funkstille am kabelgebundenen Port noch verwirrender erscheinen lässt.
Es liegt kein Defekt vor. Der Port hat entschieden, dass der Zugriff an eine Bedingung geknüpft ist - und diese Bedingung ist der Identitätsnachweis. Dieses Verhalten ist die 802.1X-Authentifizierung. Sobald die drei Rollen und die Nachrichten zwischen ihnen transparent sind, klären sich die meisten Fragen von selbst.
Inhaltsverzeichnis
- 802.1X als Tor, das bis zur Prüfung geschlossen bleibt
- Die drei Rollen hinter jeder Verbindung
- Schritt für Schritt: Wie eine Verbindung autorisiert wird
- Fehlerdiagnose bei Geräten, die keine Verbindung herstellen können
- Auswahl einer EAP-Methode: Zertifikate vs. Passwörter
- Einsatzbereiche von 802.1X in realen Netzwerken
- Geräte ohne Authentifizierungsmöglichkeit und deren Handhabung
- Bestätigen Sie EAP-Methode und Zertifikatsplan vor dem Rollout
802.1X als Tor, das bis zur Überprüfung geschlossen bleibt
Ein Laptop wird an einen Ethernet-Port im Konferenzraum angeschlossen. Die Verbindungsanzeige leuchtet auf, aber der Laptop erreicht das Netzwerk nicht. Der Port wartet auf den Nachweis der Identität.
802.1X-Authentifizierung ist ein IEEE-Standard für die portbasierte Netzwerkzugriffskontrolle. Sie ermöglicht es Administratoren, einen kabelgebundenen Port oder ein drahtloses Netzwerk zu beschränken, bis ein sich verbindendes Gerät authentifiziert und autorisiert wurde, wie im IEEE-802.1X-Standard beschrieben.
Ein Drehkreuz bietet einen passenden Vergleich: Es bleibt gesperrt, bis ein Wachmann den Ausweis prüft. Das Drehkreuz ermöglicht die Prüfung, verwehrt aber den Zutritt, bis der Ausweis freigegeben ist.
Ein 802.1X-gesteuerter Port funktioniert auf ähnliche Weise. Vor erfolgreicher Authentifizierung erlaubt er Authentifizierungsdatenverkehr, schränkt jedoch den regulären Netzwerkzugriff ein. Nach der Freigabe kann der normale Datenverkehr fließen. Ein verbundenes Gerät kann somit über eine aktive Kabel- oder WiFi-Verbindung verfügen, ohne Zugriff auf das Netzwerk zu haben.
Ein gemeinsam genutzter WiFi-Schlüssel funktioniert anders: Jeder, der über die Passphrase verfügt, kann eine Verbindung herstellen, und ein kompromittierter Schlüssel bleibt möglicherweise nutzbar, bis er geändert wird. 802.1X kann jede Verbindung anhand ihrer eigenen Identität und Richtlinie bewerten, sodass der Zugriff für diese Identität gewährt, eingeschränkt oder verweigert werden kann.
Der entscheidende Test: Ziehen Sie das Kabel ab, schließen Sie es wieder an und beobachten Sie, ob das Gerät eine Adresse erhält, bevor oder nachdem es aufgefordert wird, seine Identität nachzuweisen.
Der Standard wurde über die Jahre überarbeitet und in der Ausgabe IEEE 802.1X-2020 zusammengeführt. Die aktuelle Ausgabe beschreibt die portbasierte Zugriffskontrolle für den authentifizierten und autorisierten Zugriff auf LAN-Dienste. Der Standard definiert das Tor; die praktische Arbeit besteht darin, festzulegen, wie ein Gerät seine Identität nachweist, und diesen Nachweis dauerhaft gültig zu halten.
Prüfen Sie zunächst, ob der Switch-Port oder das WiFi-Netzwerk Zugangsdaten verlangt, bevor Zugriff gewährt wird, oder ob jedem angeschlossenen Gerät vertraut wird.
Die drei Rollen hinter jeder Verbindung
802.1X funktioniert über drei logische Rollen. Jede unübersichtliche Herstellerdokumentation wird verständlich, sobald Sie eine Aussage einer dieser Rollen zuordnen können.
| Rolle | Funktion | Typisches Gerät oder Software | Beitrag zur Entscheidung |
|---|---|---|---|
| Supplikant | Fordert Zugriff an und beantwortet die Authentifizierungsabfrage | Laptop, Telefon, Drucker oder Sensor mit einem 802.1X-Client | Keine; weist lediglich die eigene Identität nach |
| Authentifikator | Hält den Port oder die WiFi-Verbindung geschlossen, bis der Server zustimmt | Ethernet-Switch oder WiFi-Access-Point | Öffnet, beschränkt oder verweigert den Port |
| Authentifizierungsserver | Prüft Anmeldedaten oder Zertifikate anhand von Verzeichnis und Richtlinien | RADIUS-Server, häufig an Active Directory oder eine Zertifizierungsstelle angebunden | Annahme oder Ablehnung sowie das zurückzugebende VLAN bzw. die Rolle |
Die folgende Abbildung zeigt das Verhältnis dieser drei zueinander.
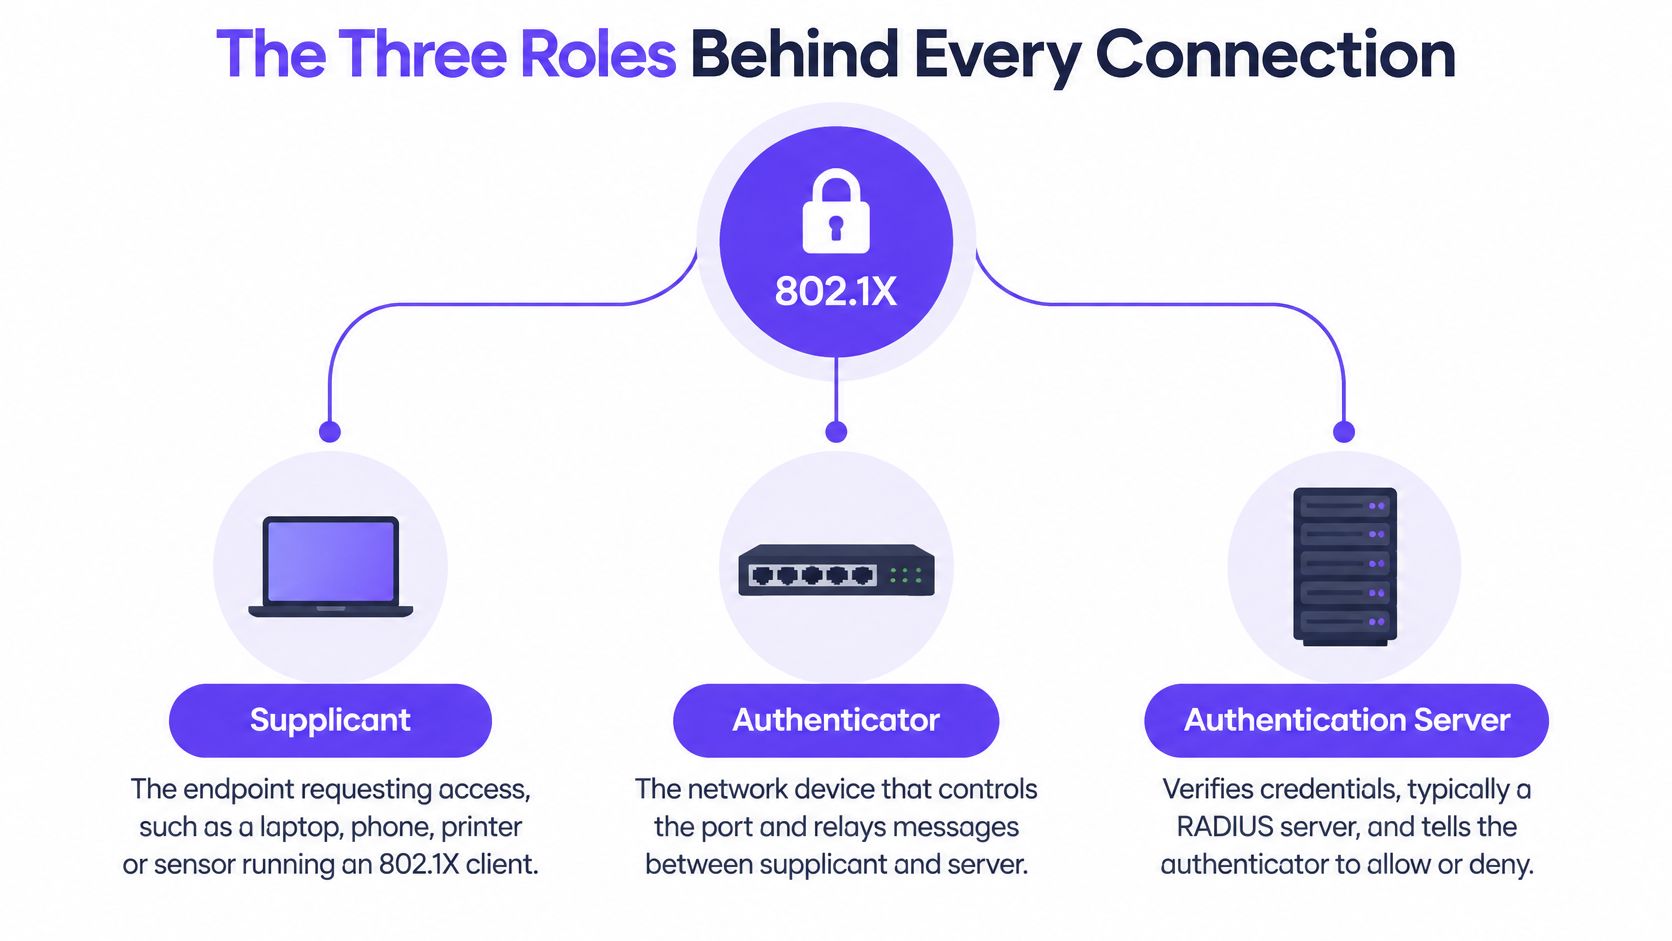
Der Supplicant ist Software auf dem Endgerät, nicht das Endgerät selbst. Windows, macOS, iOS, Android und die meisten Linux-Distributionen enthalten einen Client, der ein Zertifikat oder einen Benutzernamen vorweisen kann. Dieser Client antwortet, wenn das Netzwerk einen Nachweis verlangt.
Der Authenticator ist das Gerät, das physisch den Zugang kontrolliert: ein Switch-Port, ein Wireless Access Point oder ein Controller, der stellvertretend agiert. Es ist die einzige Rolle, die Datenverkehr zulassen oder ablehnen kann, und dies geschieht auf Anweisung.
Auf dem Authentifizierungsserver findet die eigentliche Bewertung statt. In der Regel handelt es sich dabei um einen RADIUS-Dienst, der mit einem Verzeichnis, einer Zertifizierungsstelle oder beidem verbunden ist. Er gibt die Entscheidung zusammen mit den entsprechenden Richtlinien zurück. Wenn Sie mehr über diesen Teil der Kommunikation erfahren möchten, erläutert diese Übersicht zur Funktionsweise der RADIUS-Authentifizierung das Protokoll zwischen Switch und Server.
An einem Flugsteig wird diese Aufteilung deutlich. Sie zeigen Ihre Bordkarte am Schalter vor, das Gate-Personal scannt sie und das System der Fluggesellschaft bestätigt, dass die Buchung gültig ist und Ihnen der Flug zusteht. Das Personal entscheidet nicht darüber, wer fliegt. Das übernimmt das System. Das Personal verwehrt lediglich den Zutritt, bis die Rückmeldung vorliegt.
Warum die Rollen getrennt gehalten werden
Der Supplikant entscheidet nichts über seinen eigenen Zugriff. Genau diese Designentscheidung verhindert, dass ein kompromittierter Laptop eigenmächtig behaupten kann, vertrauenswürdig zu sein, und ihm geglaubt wird. Er kann über seine Identität täuschen, und der Server kann diese Falschangabe ablehnen.
Wenn Sie Entscheidungen zentral verwalten, profitieren Sie bei jedem Change Request von einem praktischen Vorteil: Das Deaktivieren eines Kontos, der Widerruf eines Zertifikats oder das Verschieben einer Gruppe in ein anderes Netzwerksegment wird bei der nächsten Authentifizierung wirksam - auf jedem Switch und Access Point, der denselben Server abfragt.
Faustregel: Wenn Sie Switches einzeln konfigurieren müssen, um Zugriffsrechte zu ändern, ist die Richtlinie an der falschen Stelle angesiedelt.
Wie eine Verbindung autorisiert wird - Schritt für Schritt
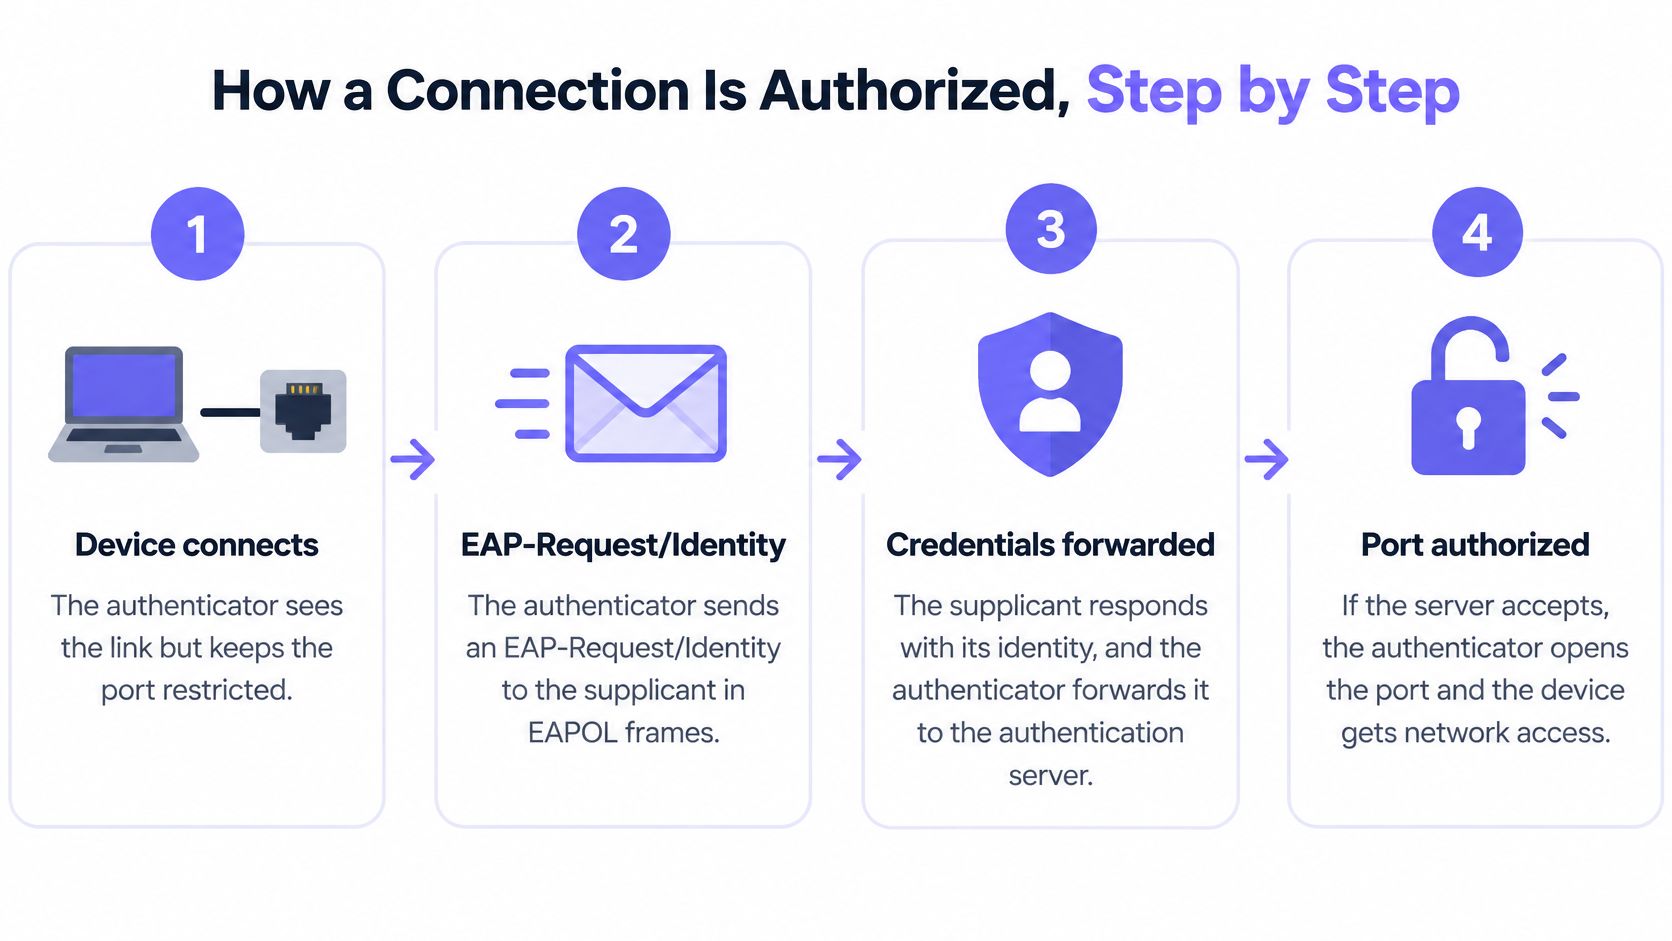
Der Austausch folgt einer festen Abfolge, und jede Nachricht hat ihren Zweck. Sobald Sie diese Zusammenhänge verstehen, lässt sich bei einem blockierten Gerät genau feststellen, welche Nachricht nicht angekommen ist.
Die Verbindung wird aufgebaut und bleibt geschlossen. Ein Gerät verbindet sich mit einem Switch-Port oder assoziiert sich mit einem Access Point. Der Authentifikator erkennt die Verbindung und belässt den Port im unautorisierten Zustand, wobei er nur den für die Authentifizierung erforderlichen unkontrollierten Austausch zulässt, wie es in den Unterlagen der IEEE-802.1X-Arbeitsgruppe formuliert ist.
Der Authentifikator fragt nach der Identität. Er sendet eine EAP-Request/Identity-Nachricht über die kabelgebundene oder kabellose Verbindung in EAPOL-Frames an den Supplikanten. Nur diese Kommunikation wird durchgelassen - aus diesem Grund wirkt ein unauthentifiziertes Gerät gleichzeitig verbunden und nutzlos.
Das Gerät antwortet und die Antwort wird weitergeleitet. Der Supplikant liefert eine Identität zurück, und der Authentifikator bettet den Austausch in einen RADIUS Access-Request an den Server ein. Der Authentifikator prüft die Anmeldedaten nicht selbst. Er leitet sie weiter und wartet.
Der Server hinterfragt die Authentifizierungsanforderung. Er sendet die von der gewählten EAP-Methode verlangten Access-Challenge-Nachrichten, und das Gerät antwortet mit einem Zertifikat oder einem Passwort innerhalb eines Tunnels. In diesem Schritt wird aus einer reinen Behauptung eine überprüfte Identität.
Der Server entscheidet. Er gleicht die Anmeldedaten mit dem Verzeichnisdienst, der Zertifikatskette und seinen Richtlinien ab und gibt anschließend Access-Accept oder Access-Reject zurück. Die Begründung für eine Ablehnung findet sich üblicherweise im Server-Protokoll, nicht auf dem Gerät.
Der Port öffnet sich unter Zuweisung der Richtlinien. Bei einer Annahme gibt der Authentifikator den kontrollierten Port für den regulären Datenverkehr frei und wendet die vom Server übermittelten Vorgaben an, wie beispielsweise ein VLAN oder eine Rolle. Bei einer Ablehnung bleibt der Port unverändert und der Benutzer sieht ein Gerät, das zwar verbunden scheint, aber nichts empfängt oder sendet.
Bei Enterprise-WiFi gibt es einen kurzen Epilog. Client und Access Point tauschen während der Authentifizierung EAPOL-Frames aus, der Access Point leitet den EAP-Dialog an RADIUS weiter, und sobald das Ergebnis vorliegt, führen AP und Gerät den Wireless-Key-Handshake durch, damit jede Sitzung eigene Verschlüsselungsschlüssel erhält. Der Access Point erzwingt den Zugang; die zentrale Richtlinie entscheidet, wer sich verbinden darf.
Was der Benutzer tatsächlich sieht
Eine funktionierende Verbindung wirkt unscheinbar: Die Verbindung wird aufgebaut, eine Adresse wird im richtigen VLAN zugewiesen und das zugeordnete Laufwerk verbindet sich wieder. Nichts weist darauf hin, dass ein Zertifikat validiert wurde.
Ein fehlschlagender Verbindungsversuch sieht nahezu identisch aus, bis man genauer hinsieht. Das Kabel ist eingesteckt, das Symbol zeigt „verbunden“ an und die IP-Adresse fehlt entweder oder stammt aus einem Fallback-Bereich. Diese Unsichtbarkeit ist die häufigste Ursache für Unklarheiten, da das Gerät selten meldet, warum der Zugriff verweigert wurde.
Die beste Gewohnheit, um jede 802.1X-Untersuchung zu verkürzen, besteht darin, zuerst die Server-Entscheidung und erst danach den Endpunkt zu prüfen.
Diagnose eines Geräts, dessen Verbindung fehlschlägt
Die meisten fehlgeschlagenen Anmeldeversuche lassen sich auf fünf Ursachen zurückführen, von denen der Endpunkt fast keine anzeigt. Orientieren Sie sich an den tatsächlichen Protokolldaten, nicht an der Bildschirmanzeige.
Fehlende oder veraltete Anmeldedaten. Der Supplicant kann kein Zertifikat vorweisen, oder das Passwort wurde geändert, das gespeicherte Profil jedoch nicht. Der Server gibt ein Access-Reject zurück, und in der Begründung wird die fehlende Methode genannt. Prüfen Sie das RADIUS-Protokoll, bevor Sie Einstellungen am Gerät vornehmen.
Ein Zertifikat, das der Server nicht akzeptiert. Die Kette reicht nicht bis zu einer vertrauenswürdigen Zertifizierungsstelle, das Zertifikat ist abgelaufen oder wurde widerrufen. Der Ablehnungsgrund weist meist auf den Zertifikatsschritt hin. Überprüfen Sie den Zertifikatsspeicher auf dem Gerät und die vertrauenswürdigen Stammzertifikate auf dem Server.
Uhrzeitabweichung. Gültigkeitsdaten werden anhand der aktuellen Uhrzeit abgeglichen. Ein Gerät mit abweichender Uhrzeit kann daher trotz eines einwandfreien Zertifikats fehlschlagen. Gleichen Sie die Gerätezeit mit der Serverzeit ab, bevor Sie ein Zertifikat neu ausstellen.
Eine Richtlinienabweichung. Die Authentifizierung ist erfolgreich, aber das Gerät landet an einem unerwarteten Ort - meist, weil sich das Konto in der falschen Verzeichnisgruppe befindet. Der Port wird als autorisiert angezeigt, während der Benutzer meldet, keinen Zugriff zu haben, was dazu führt, dass an der falschen Stelle gesucht wird.
Ein nicht unterstützter Supplicant. Das Gerät bietet eine EAP-Methode an, für deren Annahme der Authenticator nicht konfiguriert ist, oder bietet gar nichts an. Der Identitätsaustausch bricht frühzeitig ab, und der Port-Status zeigt die Sitzung weiterhin als ausstehend an.
Der Speicherort der Nachweise ist ebenso wichtig wie die Reihenfolge. Der RADIUS-Accept- oder Reject-Eintrag zeigt, ob die Zugangsdaten geprüft wurden. Der Port-Status des Authentifikators gibt an, ob die Entscheidung angewendet wurde. Der Zertifikatsspeicher zeigt, was das Gerät vorgelegt hat. Wenn Sie eine reproduzierbare Methode benötigen, um die Serverseite separat zu testen, führt Sie dieser Leitfaden zum Testen der RADIUS-Authentifizierung schrittweise durch den Prozess.
Reihenfolge der Erstprüfung: Lesen Sie den Protokolleintrag, prüfen Sie die Zertifikatskette sowie die Daten und kontrollieren Sie anschließend die Systemzeit und die Gruppenmitgliedschaft. Zuerst Änderungen am Gerät vorzunehmen, basiert auf bloßen Vermutungen und macht den einzigen Datensatz unbrauchbar, der die Antwort bereits kannte.
Wahl einer EAP-Methode zwischen Zertifikaten und Passwörtern
Ein Gerät, das einem WiFi-Netzwerk beitritt, muss möglicherweise seine Identität nachweisen, bevor es regulären Netzwerkzugriff erhält. 802.1X richtet diese Zugriffsschranke ein; das Extensible Authentication Protocol (EAP) überträgt die gewählte Authentifizierungsmethode. Da EAP ein erweiterbares Framework ist, das über Data-Link-Technologien ohne IP-Konnektivität ausgeführt werden kann, kann sich ein Gerät authentifizieren, bevor es über einen normalen Netzwerkzugriff verfügt.
| EAP-Methode | Client-Anmeldeinformationen | Client-Zertifikat erforderlich | Gegenseitige Authentifizierung | Phishing-Resistenz |
|---|---|---|---|---|
| EAP-TLS | Client-Zertifikat | Ja, auf jedem Gerät | Ja, beide Seiten weisen ihre Identität nach | Hoch, es wird kein Passwort übertragen |
| PEAP-MSCHAPv2 | Benutzername und Passwort innerhalb eines TLS-Tunnels | Nein, nur Serverzertifikat | Server nachgewiesen; Client per Passwort | Gering bis mäßig, Passwörter können abgefangen werden |
| EAP-TTLS | Passwort oder andere innere Methode innerhalb eines TLS-Tunnels | Nein, nur Serverzertifikat | Server nachgewiesen; Client per innerer Methode | Gering bis mäßig, abhängig von der inneren Methode |
EAP-TLS verwendet Zertifikate auf beiden Seiten: Der Client überprüft die Identität des Netzwerks und das Netzwerk prüft das Geräte- oder Benutzerzertifikat. Es wird kein Passwort über die Verbindung übertragen, das gestohlen oder per Replay-Angriff missbraucht werden könnte. Dadurch eignet sich EAP-TLS ideal für verwaltete Laptops und Telefone.
PEAP und EAP-TTLS nutzen ein Serverzertifikat zum Aufbau eines verschlüsselten Tunnels und verifizieren den Benutzer anschließend über eine innere Methode. Dadurch vermeiden sie die Ausgabe eines Client-Zertifikats an jeden Endpunkt, verlassen sich in gängigen Konfigurationen jedoch weiterhin auf Passwörter. Ein Gerät, das das Serverzertifikat nicht validiert, sendet sein Passwort möglicherweise an einen bösartigen Access Point. Die Details zum Vergleich von EAP-TLS mit PEAP verdeutlichen die jeweiligen Vor- und Nachteile.
Die Entscheidung, die die Tabelle nicht zeigen kann
Das NIST empfiehlt EAP-TLS, wo immer möglich. Der Leitfaden erklärt, dass EAP-TLS eine Unternehmens-PKI und ein Zertifikat auf jedem Client-Gerät erfordert, während viele andere TLS-basierte Methoden nur ein Zertifikat auf dem Authentifizierungsserver voraussetzen, wie im NIST-Leitfaden zu EAP-Methoden beschrieben.
Die Wahl der Methode hängt von mehr als nur der Protokollstärke ab. Legen Sie fest, wer Client-Zertifikate ausstellt, installiert, verlängert, widerruft und ersetzt, und was Benutzer tun sollten, wenn ein Zertifikat abläuft.
Ein Zertifikat muss verfügbar sein, wenn sich das Gerät authentifiziert, und sich auf einen vertrauenswürdigen Aussteller zurückführen lassen. Planen Sie, wie Sie bereitgestellte Zertifikate nachverfolgen, Sperrungen prüfen und Verlängerungen vor dem Ablaufdatum handhaben. Ohne Automatisierung kann das Zertifikatsmanagement zu Ausfällen führen und den Helpdesk-Aufwand erhöhen.
Vergleichen Sie vor der Entscheidung jede Option anhand von fünf Punkten: Können die Geräte die erforderlichen Anmeldeinformationen speichern, welche Folgen hat ein durch Phishing entwendetes Passwort, wie hoch ist der Registrierungsaufwand, wie funktioniert der Widerruf und wie erhält ein ausgesperrter Benutzer wieder Zugriff? Ein starkes Protokoll erfordert stets einen praktikablen Erneuerungsprozess.
Wo 802.1X in realen Netzwerken ausgeführt wird
Ein Mitarbeiter tritt dem Unternehmen bei WiFi, während ein Drucker per Kabel verbunden ist und ein Gast ein separates Netzwerk nutzt. 802.1X kann den Zugriff in jedem dieser Fälle steuern, vorausgesetzt, das Gerät und die Netzwerkkomponenten unterstützen die gewählte Authentifizierungsmethode.
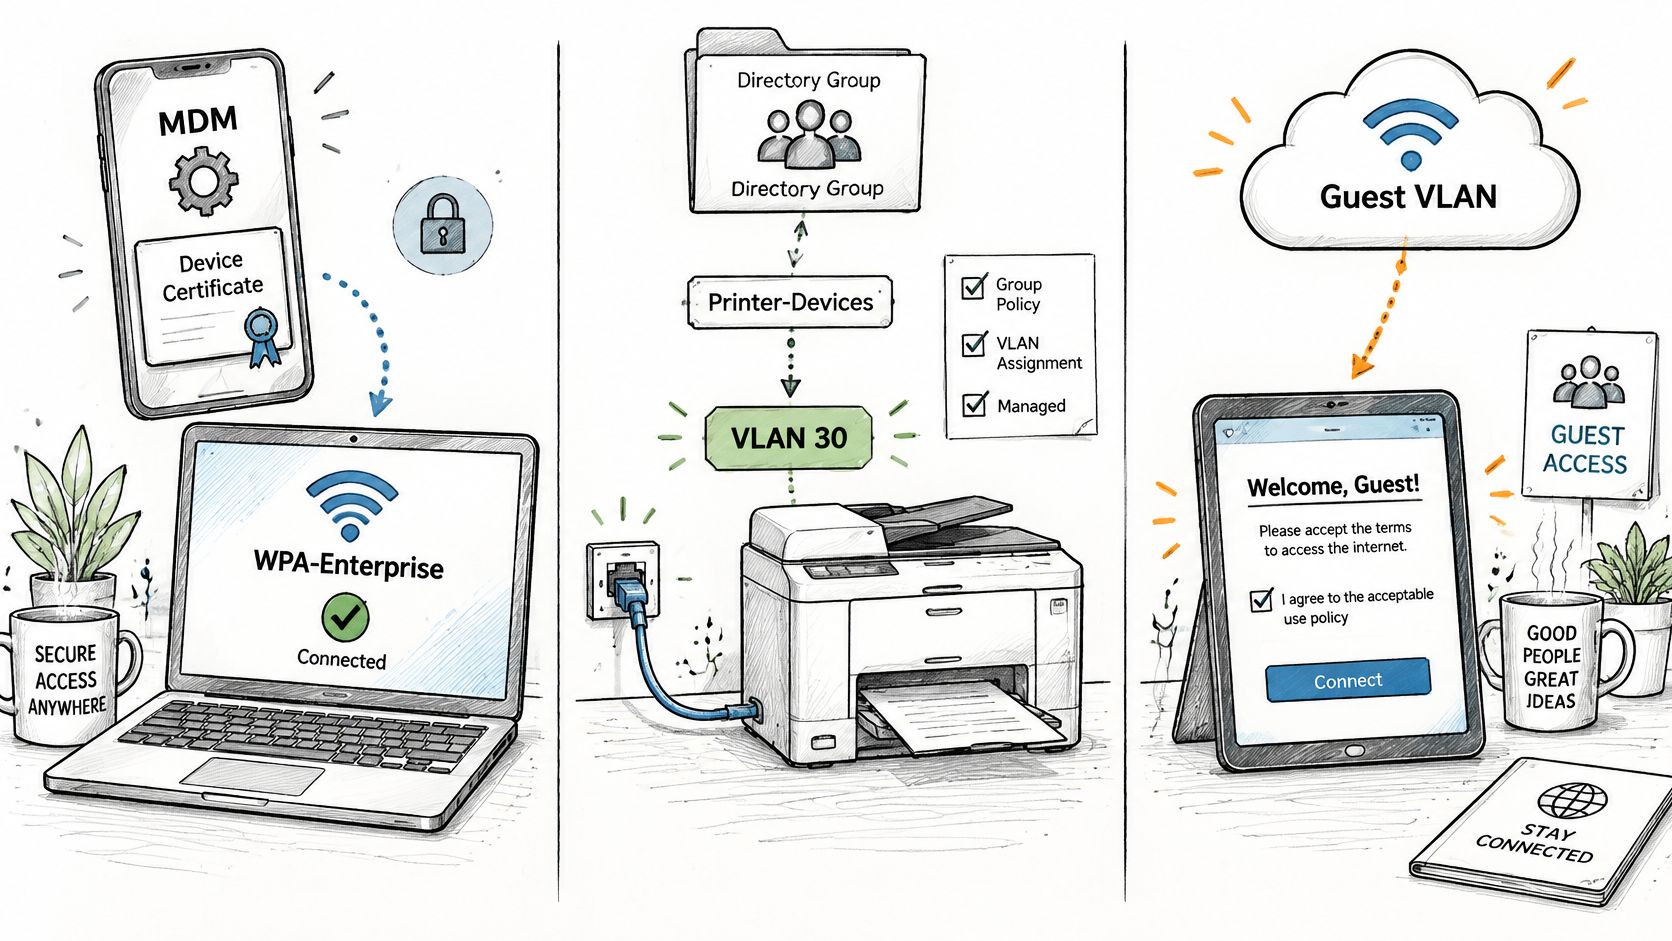
Mitarbeiter-WiFi. Enterprise-WiFi-Hardware unterstützt standardmäßig 802.1X und EAP. Ein WPA-Enterprise-Netzwerk kann Zertifikate nutzen, die von einem Mobile-Device-Management-System (MDM) installiert wurden, wobei der Zugriff entsprechend der Verzeichnisgruppe eines Benutzers zugewiesen wird. Die Deaktivierung eines Kontos kann verhindern, dass sich dieser Benutzer erneut anmeldet, ohne dass ein Administrator jeden Switch anpassen muss.
Kabelgebundene Ports für verwaltete Geräte. Tischtelefone, Ausweisleser und Drucker können sich über den Switch-Port authentifizieren. Geräte, die die Authentifizierung nicht abschließen können, benötigen eine kontrollierte Registrierung oder ein Fallback-Netzwerk anstelle eines uneingeschränkten Zugriffs. Kabelgebundene Ports werden leicht übersehen: Auch ein ungenutzter Büro-Port benötigt eine Zugriffsrichtlinie.
Standortübergreifende Umgebungen. Ein gemeinsamer Authentifizierungsdienst kann einheitliche Richtlinien über Switches und Access Points an mehreren Standorten hinweg anwenden. Eine zentrale Verwaltung reduziert den Konfigurationsaufwand, bedeutet aber auch, dass sich ein Richtlinien- oder Zertifikatsfehler auf viele Standorte gleichzeitig auswirken kann.
Die Netzwerkkomponenten fungieren als Zugangskontrolle, doch das Authentifizierungsdesign bestimmt, wer passieren darf. Prüfen Sie vor dem Rollout vier Aspekte:
- Ein von jedem Authentifikator erreichbarer RADIUS-Server mit einer funktionierenden Verbindung zum Verzeichnisdienst.
- Eine Zertifizierungsstelle und ein Registrierungsprozess, der Zertifikate installieren kann, ohne jedes Gerät manuell konfigurieren zu müssen.
- Switch- und Access-Point-Unterstützung für 802.1X und die EAP-Methoden, die die Organisation zulassen möchte.
- Ein VLAN-Plan, der dem Authentifizierungsdienst für jede Geräteklasse ein definiertes Netzwerk zuweist.
Um den Austausch auf realer Hardware zu sehen, demonstriert diese Anleitung eine kabelgebundene 802.1X-Authentifizierung von Anfang bis Ende.
Geräte, die sich nicht authentifizieren können, und deren Handhabung
Die meisten Einführungen gehen davon aus, dass jeder Endpunkt Zugangsdaten vorweisen kann. Doch bei einem Rundgang durch ein Gebäude bricht diese Annahme zusammen: Drucker, Kameras, medizinische Geräte, Gebäudesteuerungen und Sensoren besitzen oft keine Benutzeroberfläche, keinen Supplicant, keinen Zertifikatsspeicher oder deren Firmware ist zu alt für dieses Konzept. Das anhaltende WLAN-IoT-Problem besteht - wie neuere Fachliteratur zur Authentifizierung ressourcenbeschränkter Geräte beschreibt - darin, dass bestehende EAP-Ansätze Sicherheits- und Rechenanforderungen stellen können, die diese Geräte nicht bewältigen können.
Die verlockende Übergangslösung besteht darin, Ausnahmen einfach in ein vertrauenswürdiges, flaches Netzwerk zu verschieben und fortzufahren. Das ist jedoch so, als ließe man die Seitentür offen stehen, nur weil die Vordertür abgeschlossen ist.
Was stattdessen funktioniert, ist eine explizite Ausnahmearchitektur:
- Inventarisieren und klassifizieren. Erfassen Sie jedes Gerät, das sich nicht authentifizieren kann, worüber es kommuniziert und wem es gehört. Eine Tabelle ist besser als Vermutungen.
- Gezielt isolieren. Weisen Sie jede Geräteklasse einem eng eingegrenzten VLAN zu, mit dem kleinstmöglichen Adressbereich, der für den Zweck ausreicht.
- Ziele einschränken. Erlauben Sie nur den Zugriff auf Server, die das jeweilige Gerät benötigt. Eine Kamera hat keinen Grund, auf eine Dateifreigabe zuzugreifen.
- Verhalten überwachen. Achten Sie darauf, ob ein Gerät plötzlich mit neuen Zielen kommuniziert - oft das erste Anzeichen dafür, dass seine Identität missbraucht wurde.
- Enddatum festlegen. Dokumentieren Sie einen Zeitplan für den Austausch sowie die bis dahin wirksamen kompensierenden Kontrollen.
Das NIST erkennt an, dass Organisationen entweder IEEE 802.1X/EAP mit RADIUS oder schwächere gemeinsame Identifikatoren wie MAC-Adressen verwenden können, wobei sich die Authentifizierungsstärke nach den Auswirkungen auf das System richtet. Diese Nuance ist wichtig, ebenso wie ihre Grenzen: Eine MAC-Adresse ist ein Identitätssignal, aber kein Beweis dafür, dass das Gerät echt ist. Eine MAC-basierte Identifizierung als gleichwertig mit EAP-TLS darzustellen, führt dazu, dass Ausnahmenetzwerke zur größten Schwachstelle der Infrastruktur werden.
Die Entwicklung in den meisten IT-Umgebungen geht in Richtung Hybrid-Zugriff: zertifikatsbasiertes 802.1X für fähige Endpunkte, kontrollierte Alternativen für Legacy-Hardware und schrittweise sichereres Onboarding, sobald sich Firmware und Geräteplattformen verbessern. Jeder Erneuerungszyklus bietet die Chance, eine Geräteklasse von der Ausnahmeliste auf den regulären Pfad zu überführen.
Fragen, die in diesem Quartal zu klären sind: Welche Geräte können sich nicht authentifizieren, welches VLAN benötigt jedes einzelne, wer überprüft diese Liste und wann wird jedes Gerät ersetzt?
Bestätigen Sie die EAP-Methode und den Zertifikatsplan vor dem Rollout
Die Arbeit, die darüber entscheidet, ob 802.1X erfolgreich ist, findet statt, bevor der erste produktive Port umgestellt wird - und ein Pilotprojekt ist der kostengünstigste Weg, um Lücken aufzudecken. Führen Sie Ihre gewählte EAP-Methode an einem Standort parallel zum heutigen Netzwerk aus und bewerten Sie sie anhand der Faktoren, die später gemessen werden: Helpdesk-Tickets, Authentifizierungsprotokolle und Audit-Nachweise.
Beschränken Sie den Umfang zunächst auf einen einzelnen Standort. Ein möglicher Fehler bleibt isoliert, das Rollback ist unkompliziert, und Sie lernen dennoch, wie sich Registrierung, Sperrung und Wiederherstellung auf echter Hardware verhalten.
Überprüfen Sie während der Pilotphase vier Dinge, anstatt sie vorauszusetzen:
- Die Zertifizierungsstelle stellt automatisch aus und erneuert automatisch. Wenn eine Person eine Verlängerung manuell genehmigen muss, haben Sie eine Warteschlange geschaffen, keinen Prozess.
- Der RADIUS-Server prüft den Sperrstatus. Ein gesperrtes Zertifikat, das sich weiterhin authentifizieren kann, bedeutet, dass Ihr Sperrpfad rein dekorativ ist.
- Uhren sind synchron. Jedes Gerät und jeder Server, der Zertifikate validiert, benötigt eine präzise Uhrzeit, da gültige Zertifikate sonst sporadisch fehlschlagen.
- Der Helpdesk verfügt über einen Wiederherstellungspfad. Es muss ein dokumentierter Weg vorhanden sein, um ein ausgefallenes Gerät wieder anzubinden, ohne einen gemeinsam genutzten Schlüssel auszugeben.
Nehmen Sie anschließend die Ausnahmeliste aus Ihrer Geräteerfassung und prüfen Sie vor dem Go-live, welche Geräte außerhalb von 802.1X bleiben, welches VLAN jedes einzelne verwendet und wann es ersetzt wird. Diese Liste ist der Teil des Designs, der am ehesten vergessen wird und am ehesten einen Incident auslöst.
So weisen auch wir den Erfolg am liebsten nach: Unser eigener Ansatz ermöglicht es Kunden, die offenen, sicheren und xPSK-Netzwerke auf den bereits am Standort vorhandenen Access Points bereitzustellen - parallel zum aktuell betriebenen Netzwerk. Anschließend können Sie das Ergebnis anhand von Tickets und Audit-Nachweisen bewerten, bevor ein weiterer Rollout erfolgt.
Drei Fragen sollten schriftlich beantwortet werden, bevor jemand einen Switch konfiguriert: Können unsere Geräte Zertifikate verwalten? Wer erneuert sie, und wie erfahren wir, wenn dies ausbleibt? Wie sieht der erste fehlgeschlagene Verbindungsversuch aus, und wer behebt ihn? Wenn Sie diese Fragen mit Namen und Daten beantworten können, ist die Port-Konfiguration der einfache Teil.
Wenn Sie bereit sind, das Mitarbeiter-WiFi von gemeinsamen Passwörtern auf zertifikatsbasierten Zugriff umzustellen: Purple Access betreibt das sichere SSID auf den Access Points, die Sie bereits besitzen, wobei EAP-TLS-Zertifikate über Ihr MDM bereitgestellt werden und Cloud-RADIUS jedes Gerät anhand seiner Identität dem richtigen VLAN zuweist - und ausscheidende Mitarbeiter mit deaktiviertem Konto abweist. Sie können offene, sichere und xPSK an einem einzelnen Standort parallel zu Ihrem bestehenden Netzwerk testen und die Ergebnisse anhand von Tickets und Audit-Nachweisen bewerten, bevor Sie den Rollout fortsetzen. Besuchen Sie Purple Access, um diesen ersten Standort zu planen.


