
Was ist WiFi-Roaming und wie Geräte wechseln
Published
WiFi-Roaming bezeichnet den Wechsel eines Client-Geräts von einem Access Point zu einem anderen innerhalb desselben drahtlosen Netzwerks, wobei meist das Gerät entscheidet, wann der Wechsel erfolgt.
Deshalb greift der gängige Ratschlag, einfach weitere Access Points hinzuzufügen, oft am Problem vorbei. Ein Smartphone kann sich in unmittelbarer Nähe eines anderen Access Points befinden und dennoch an der aktuellen Verbindung festhalten. Vor dem Austausch von Hardware muss eine IT-Leitung zwischen der Roaming-Entscheidung des Geräts, der Unterstützung durch das Netzwerk und den Authentifizierungsprozessen während des Wechsels unterscheiden.
Inhaltsverzeichnis
- Was WiFi Roaming für ein mobiles Endgerät bedeutet
- Wie ein Client den nächsten Access Point auswählt
- Fast-Roaming-Standards und Authentifizierung
- Roaming durch Büros, Hotels und Veranstaltungsorte
- Sticky Clients und weitere Roaming-Mythen
- Lokales WLAN-Roaming im Vergleich zu OpenRoaming
- Testen Sie das Handoff, bevor Sie weitere APs hinzufügen
Was WiFi-Roaming für ein mobiles Gerät bedeutet
WiFi Roaming ermöglicht es einem Gerät, seinen drahtlosen Verbindungspunkt zu wechseln, ohne dass der Benutzer ein anderes Netzwerk auswählen muss. Der Access Point ändert sich, der gewünschte Netzwerkdienst bleibt jedoch verfügbar.
Angenommen, ein Mitarbeiter verlässt seinen Schreibtisch mit einem Laptop und geht in einen Besprechungsraum. Am Schreibtisch kommuniziert der Laptop über den Access Point des Büros. In der Nähe des Besprechungsraums erkennt er einen weiteren geeigneten Access Point und verbindet sich unter demselben Netzwerknamen mit diesem - ganz ohne erneute Passworteingabe durch den Mitarbeiter.
Nutzende bemerken dies möglicherweise gar nicht. Im selben Netzwerk zu bleiben bedeutet jedoch nicht, dass Datenpakete während des gesamten Übergangs unterbrechungsfrei fließen. Eine kurze Unterbrechung kann auftreten, während der Laptop seine nächste Verbindung findet und den erforderlichen Austausch von Sicherheitsschlüsseln abschließt.
Der Netzwerkname bleibt vertraut
Die SSID ist der Netzwerkname, den Benutzer in ihren WiFi-Einstellungen sehen. Access Points können denselben Namen ankündigen und gleichzeitig unterschiedliche Funkverbindungen bereitstellen, die jeweils durch eine BSSID identifiziert werden.
Ein Basic Service Set (BSS) beschreibt den Wireless-Dienst, der einem bestimmten Access-Point-Funkmodul zugeordnet ist. Der Wechsel zwischen diesen Diensten ist der technische Übergang hinter der vertrauten Erfahrung, sich bei bestehender Verbindung durch ein Gebäude zu bewegen.
Anders als beim Mobilfunk-Handover, bei dem die Infrastruktur den Wechsel häufiger steuert, überlässt WiFi die Entscheidung normalerweise dem Client. Das Netzwerk stellt Informationen und Sicherheitsunterstützung bereit, aber das Telefon oder der Laptop entscheidet, wann der Wechsel erfolgt.
Praktischer Unterschied: Ein bekannter WiFi-Name sagt Ihnen, welches Netzwerk das Gerät ausgewählt hat, nicht aber, welcher Access Point dessen Datenverkehr überträgt.
Ein normaler Bestandteil der Bewegung durch Gebäude
Herkömmliche WiFi-Funkzellen sind oft nur wenige Dutzend Meter groß, sodass Personen, die durch Büros, Hotels, Krankenhäuser und Lagerhallen gehen, wiederholte Übergaben benötigen. Die Signalstärke allein sorgt noch nicht für einen erfolgreichen Wechsel: Der Client benötigt zudem kompatible Sicherheitseinstellungen, eine nutzbare Abdeckung und einen geeigneten nächsten Access Point.
Die relevanten Enterprise-Erweiterungen sind 802.11k und 802.11r (veröffentlicht 2008) sowie 802.11v (veröffentlicht im Februar 2011), wie in der IEEE-Chronik der WiFi-Standards dokumentiert.
Betrieblich umfasst ein Roaming die Erkennung, Zielauswahl, Authentifizierung, Reassoziierung sowie die verbleibende Schlüssel- und Quality-of-Service-Einrichtung. Eine vollständige Trennung der Verbindung mit anschließender manueller Netzwerkauswahl entspricht nicht der Erfahrung, die Administratoren bereitstellen möchten.
Diese lokale Bewegung unterscheidet sich auch vom automatischen Verbinden mit WiFi in einem anderen Hotel oder Flughafen. Innerhalb eines verwalteten WLAN koordinieren Administratoren die Funk- und Sicherheitsumgebung. Über voneinander unabhängige Standorte hinweg benötigen sie zudem Vereinbarungen über Identität und Vertrauen.
Wie ein Client den nächsten Access Point auswählt
| Phase | Ablauf | Entscheidung durch | Auswirkung auf die Sitzung |
|---|---|---|---|
| Erkennung | Client scannt oder nutzt einen Neighbor Report, um Access Points in der Nähe zu finden | Client, unterstützt durch 802.11k | Aktives Scannen kann den Datenfluss anhalten |
| Zielauswahl | Client vergleicht Signal-, Qualitäts- und verfügbare Auslastungsinformationen und erhält möglicherweise einen BSS-Vorschlag | Client; 802.11v kann lediglich Vorschläge machen | Ein Sticky Client verbleibt möglicherweise auf einem schwachen AP |
| Authentifizierung | Vollständiger Sicherheitsaustausch oder Fast BSS Transition mit vorbereiteten Schlüsseln | Client plus RADIUS oder die Mobility Domain | Kann die längste Verzögerung verursachen, wenn Schlüssel neu ausgehandelt werden |
| Reassoziierung | Client tritt dem neuen Basic Service Set bei | Client initiiert; AP akzeptiert | Wird in die IEEE-Roaming-Zeit eingerechnet |
| Schlüssel- und QoS-Einrichtung | 4-Wege-Handshake oder vorbereitete Schlüssel, plus erforderliche QoS-Austausche | Access Point und Client | Geschützter Datenverkehr wartet auf die erforderliche Sicherheitseinrichtung |
Die Tabelle beschreibt die erforderlichen Schritte, keine starre Abfolge separater Verzögerungen. Einige Sicherheitsvorbereitungen können vor dem eigentlichen Wechsel erfolgen - genau deshalb sind Fast-Transition-Mechanismen so nützlich.
Der Client überwacht zunächst seine bestehende Verbindung. Wenn seine internen Kriterien nach einem weiteren Kandidaten verlangen, kann er Kanäle scannen oder von der Infrastruktur bereitgestellte Informationen nutzen, um die Suche einzugrenzen.
Diese Darstellung trennt die Erkennung und Bewertung von Kandidaten vom eigentlichen Handoff.
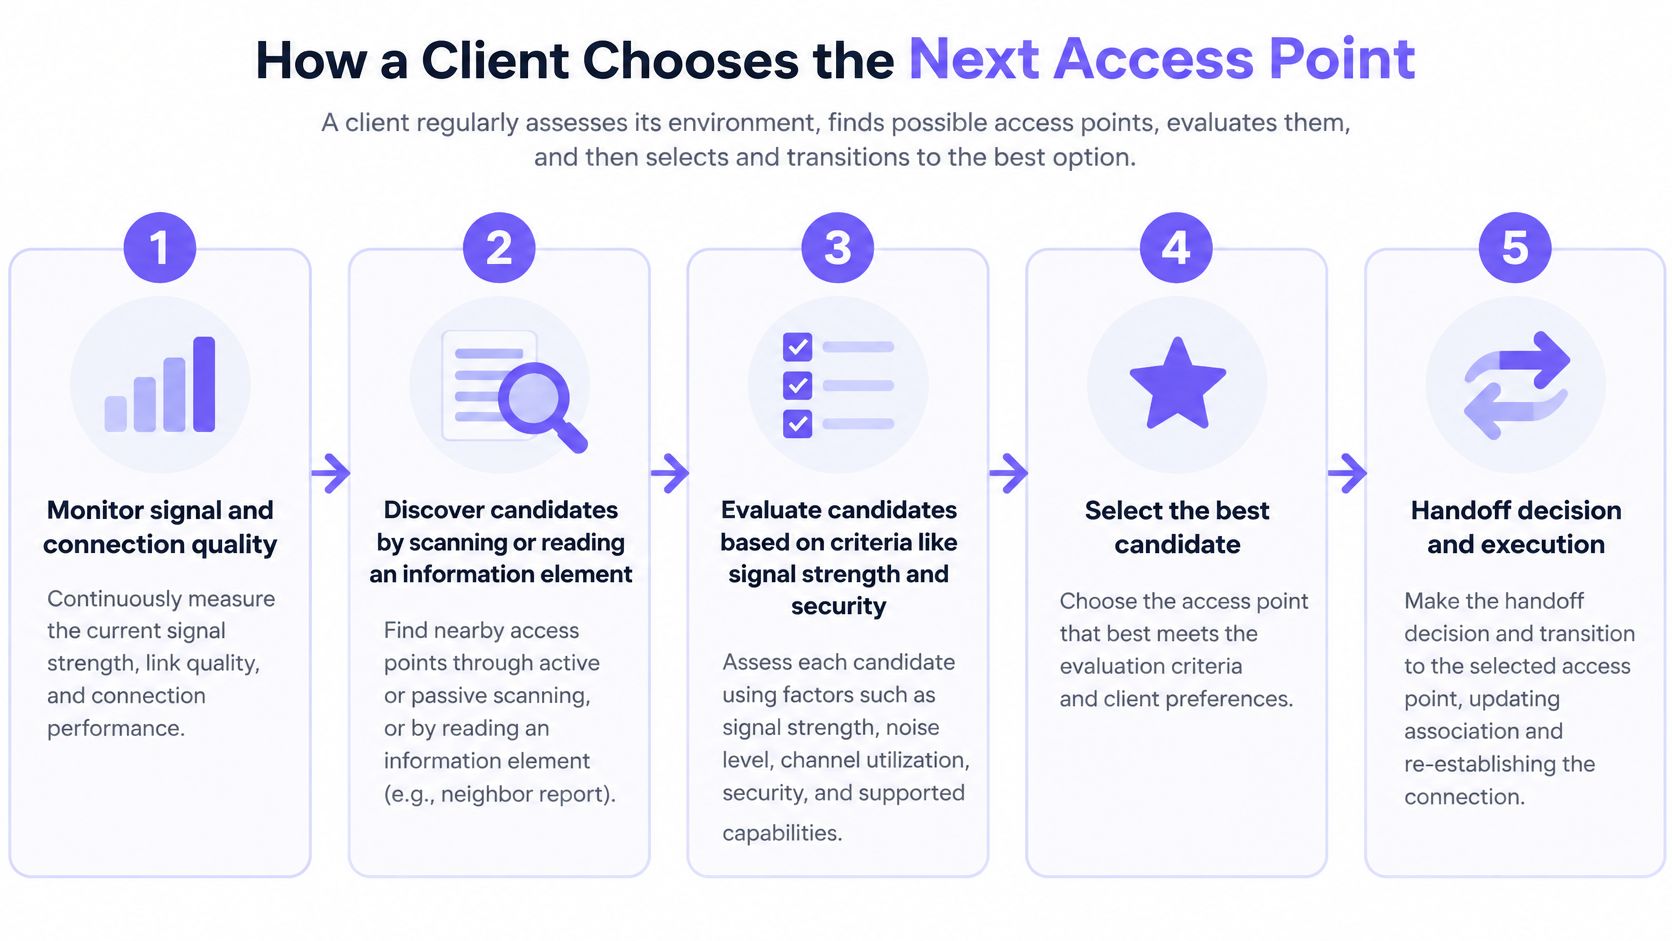
Einen Kandidaten zu finden, bedeutet noch kein abgeschlossenes Roaming
Ein Neighbor Report hilft dem Gerät, relevante Access Points zu identifizieren, anstatt blind zu suchen. Eine Übergangsempfehlung kann ein bevorzugtes Ziel benennen, aber der Client prüft weiterhin, ob und wann er dieses nutzt.
Sobald der Client sein Ziel ausgewählt hat, muss er eine zulässige Verbindung mit diesem Access Point aufbauen. Je nach Sicherheitskonzept kann dies Authentifizierungsinfrastruktur, vorbereitetes Schlüsselmaterial und den erforderlichen Datenaustausch zur Wiederaufnahme des geschützten Datenverkehrs umfassen.
Die IEEE-Methodik zur Messung der BSS-Übergangszeit behandelt Authentifizierung, Neuzuordnung und Quality-of-Service-Aushandlungen als messbare Übergangsaktivitäten. Die Roaming-Zeit umfasst mehr als nur den Moment, in dem sich ein Signalstärkewert ändert.
Betrachten Sie ein Telefon während eines Sprachanrufs. Es erkennt möglicherweise eine sich verschlechternde Verbindung rechtzeitig, doch der Benutzer hört dennoch einen Aussetzer, während das Telefon scannt, sich authentifiziert und neu assoziiert. Ein Assoziierungsprotokoll kann einen erfolgreichen Wechsel aufzeichnen, obwohl das Gespräch kurzzeitig unbrauchbar wurde.
Messen Sie den Übergang und die Anwendung
Nutzen Sie ein Tool zur Erfassung von Wireless-Paketen wie Wireshark zusammen mit Anwendungs-Monitoring, um Verzögerungen bei der Erkennung von Authentifizierungs- oder Reassoziationsfehlern zu unterscheiden. Synchronisieren Sie Zeitstempel, damit die Anwendungsunterbrechung dem Wireless-Datenaustausch zugeordnet werden kann.
Ergebnisse trennen nach:
- Gerätetyp und Software: Erfassen Sie das Smartphone- oder Laptopmodell, das Betriebssystem und den WLAN-Treiber.
- Frequenzband: Fassen Sie Ergebnisse aus unterschiedlichen Bändern nicht zu einem einzigen Mittelwert zusammen.
- Authentifizierungsmethode: Unterscheiden Sie zwischen vollständiger Enterprise-Authentifizierung und Fast-Transition-Verhalten.
- AP-Paar und Richtung: Testen Sie den tatsächlichen Wechsel zwischen benachbarten Access Points in beide Richtungen.
- Auswirkungen auf die Sitzung: Dokumentieren Sie Paketverluste, Audioaussetzer, Transaktionsfehler und Wiederherstellungszeiten.
Das Design muss den Ablauf unterstützen, bevor Tuning ihn verbessern kann. Das bedeutet konsistente SSIDs und Sicherheitseinstellungen, ausreichende Abdeckungsüberlappung und kompatible Clients. Eine dichtere Anordnung von Access Points erfüllt diese Anforderungen nicht automatisch.
Fast-Roaming-Standards und Authentifizierung
| Standard | Veröffentlicht | Aufgabe während eines Roamings | Was er nicht tut |
|---|---|---|---|
| 802.11k | 2008 | Neighbor Reports und Messungen von Funkressourcen | Den Client dazu zwingen, einen AP zu verlassen |
| 802.11r Fast BSS Transition | 2008 | Schlüsselmaterial vorbereiten, um den Sicherheitsübergang zu verkürzen | Ohne Unterstützung von Client und Mobilitätsdomäne funktionieren |
| 802.11v | Februar 2011 | Einen Ziel-BSS vorschlagen und weitere Verwaltungsaktionen anstoßen | Die Roaming-Entscheidung des Clients überstimmen |
Diese Ergänzungen decken verschiedene Bereiche des Problems ab. 802.11k unterstützt die Erkennung, 802.11v Management-Empfehlungen und 802.11r reduziert den Aufwand beim Sicherheitsübergang. Werden sie als austauschbare Fast-Roaming-Optionen betrachtet, erschwert dies die Fehlerbehebung.
Der größte Unterschied besteht darin, den nächsten Access Point zu finden und bereit zu sein, geschützten Datenverkehr mit ihm auszutauschen. Ein Gerät kann sofort einen hervorragenden Kandidaten identifizieren und dennoch bei der Sicherheitseinrichtung ins Stocken geraten.
Was Fast Transition tatsächlich einspart
802.11r Fast BSS Transition, meist als FT abgekürzt, bereitet Schlüsselmaterial innerhalb einer konfigurierten Mobilitätsdomäne vor. Der Client kann sich dann zwischen den teilnehmenden Access Points bewegen, ohne bei jedem Wechsel einen vollständigen Sicherheitsaustausch zu wiederholen.
Veröffentlichte Evaluierungen veranschaulichen den potenziellen Unterschied: Die auf Inria HAL veröffentlichte technische Evaluierung beschreibt herkömmliche Handover-Verzögerungen von etwa 344 ms in bestimmten Szenarien und optimierte FT-Durchschnittswerte von nahezu 13 ms. Dabei handelt es sich um szenariospezifische Ergebnisse, nicht um Leistungsgarantien für ein bestimmtes Hotel, Krankenhaus oder Büro.
Die technische Erkenntnis liegt im Mechanismus, nicht in einem universellen Zielwert. Durch das Vermeiden wiederholter Authentifizierungs- und Handshake-Prozesse verkürzt sich das Intervall, in dem das Gerät keine Anwendungspakete übertragen kann.
Das ist entscheidend, wenn jemand spricht, eine Videopräsentation hält oder einen Scanvorgang ausführt. Ein Browser kann eine kurze Unterbrechung oft ausgleichen; bei einem Echtzeitgespräch fällt sie sofort auf.
Bei Unternehmensnetzwerken ist zwischen FT und dem umfassenderen Prozess der 802.1X-Authentifizierung zu unterscheiden. Die anfängliche Identitätsprüfung und Autorisierung bleiben wichtig, auch wenn das Netzwerk vermeidet, den gesamten Prozess bei jedem lokalen Standortwechsel zu wiederholen.
Kompatibilität und Richtlinien müssen weiterhin getestet werden
Das Aktivieren von FT auf dem Controller reicht nicht aus. Prüfen Sie den gesamten Sicherheitspfad:
- Client-Unterstützung: Der Endpunkt muss den ausgewählten FT-Modus unterstützen und darf nicht lediglich eine allgemeine Fast-Roaming-Funktionalität signalisieren.
- Konfiguration der Mobilitätsdomäne: Teilnehmende Access Points benötigen eine kompatible, korrekt konfigurierte Domäne.
- Anmeldedaten und Autorisierung: Die Authentifizierungsarchitektur muss die vorgesehene Zugriffsrichtlinie während des Wechsels beibehalten.
- Segmentierung: Stellen Sie sicher, dass der zertifikatsbasierte oder identitätsgesteuerte Zugriff die korrekten VLAN- und Autorisierungsattribute beibehält.
- Widerruf: Überprüfen Sie, ob der Entzug des Zugriffs auch nach dem Roaming eines Geräts weiterhin funktioniert.
Werten Sie einen erfolgreichen Assoziierungseintrag nicht als vollständiges Testergebnis. Bewegen Sie repräsentative Smartphones, Laptops und Scanner durch die Umgebung und messen Sie dabei Paketverlust, Jitter und Wiederverbindungszeit.
Ein Fast Transition, der ein Gerät im falschen VLAN platziert, ist nicht erfolgreich. Ebenso wenig ein scheinbar sauberer drahtloser Handoff, der die Anwendung auf eine Wiederherstellung warten lässt.
Roaming in Büros, Hotels und Veranstaltungsorten
Unterschiedliche Gebäude machen Roaming-Fehler bei verschiedenen Anwendungen sichtbar. Diese Szenarien zeigen, warum der Test den tatsächlichen Aufgaben des Benutzers folgen sollte, anstatt sich nur auf das WiFi-Verbindungssymbol zu verlassen.
Die Abbildung verdeutlicht, wie ein lokaler Übergang für Benutzer wie ein Anwendungsfehler wirken kann.
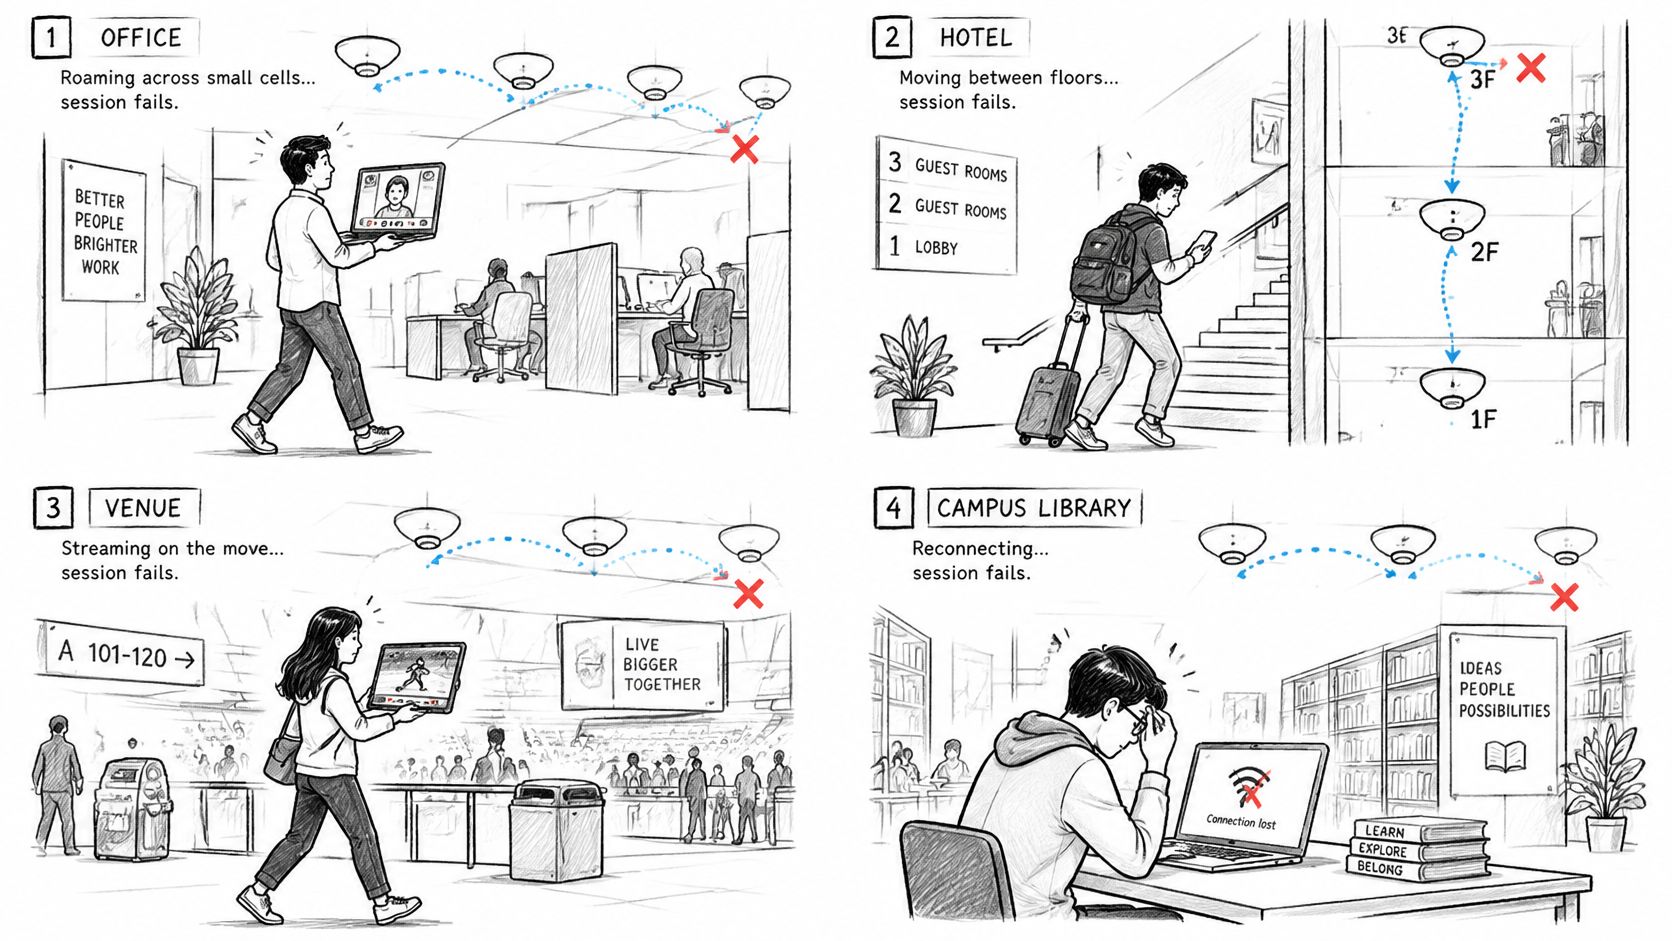
Verfolgen Sie die Sitzung durch das Gebäude
In einem Büro nimmt eine Person ihren Laptop während eines Videoanrufs vom Arbeitsplatz mit in einen Meetingraum. Der Netzwerkname bleibt unverändert, aber andere Teilnehmende sehen ein eingefrorenes Bild oder hören abgehackte Sprache. Testen Sie bei laufender Meeting-Anwendung, nicht nur mit geöffnetem Browser.
In einem Hotel geht ein Gast während eines WiFi-Sprachanrufs einen Flur entlang. Sein Smartphone behält möglicherweise die Verbindung zu einem weiter zurückliegenden Access Point bei, anstatt den näher gelegenen Kandidaten zu wählen. Die Beschwerde wird ein Verbindungsabbruch sein - nicht die Angabe, welches Funkmodul das Telefon ausgewählt hat.
In einem Krankenhaus oder Lager folgt ein medizinisches Mobilgerät oder ein Barcode-Scanner während einer Schicht wiederkehrenden Routen. Eine fehlgeschlagene Scanner-Transaktion kann dazu führen, dass das Bedienpersonal unsicher ist, ob der Scan wiederholt werden muss. Beziehen Sie Anwendungsbestätigungen und die Verarbeitung doppelter Transaktionen in den Betriebstest ein, anstatt davon auszugehen, dass eine erneute drahtlose Verbindung den Erfolg der Aufgabe belegt.
Das Video bietet eine weitere Möglichkeit, den Wechsel zwischen Access Points zu visualisieren.
An einem Flughafen oder in einem Stadion durchquert ein Gast einen Terminal- oder Flurbereich, während er eine Messaging- oder Ticketing-Anwendung nutzt. Selbst in einem voll belegten Gebäude mit vielen Access Points kann diese Bewegung vollständig innerhalb eines einzigen verwalteten WLANs stattfinden. Der Gast vermutet möglicherweise einen Netzwerkausfall, obwohl das eigentliche Problem eine fehlerhafte lokale Übergabe ist.
Wählen Sie das Gerät, das nicht ausfallen darf
Smartphones, Laptops, Scanner und IoT-Funkmodule nutzen nicht alle dieselben Roaming-Richtlinien. Eine Route, die auf einem modernen Smartphone einwandfrei funktioniert, kann auf einem älteren Handheld dennoch Probleme aufdecken.
Testen Sie die Sitzung, die Sie keinesfalls verlieren dürfen, auf dem Gerät, auf dem sie tatsächlich ausgeführt wird.
Wählen Sie den relevanten Pfad, führen Sie das betriebliche Gerät mit und wiederholen Sie dessen reguläre Aufgaben im Gehen. Ein stationärer Geschwindigkeitstest beantwortet eine andere Frage: wie gut diese Verbindung Daten überträgt, während das Gerät an Ort und Stelle bleibt.
Sticky Clients und andere Roaming-Mythen
Das Aktivieren von Fast Roaming gibt dem Controller keine Fernbedienung für das Telefon. Die übliche Beschwerde lautet, dass 802.11r aktiviert ist und ein Laptop dennoch auf einem Access Point am anderen Ende des Stockwerks verbleibt. Diese Beschwerde setzt voraus, dass das Netzwerk die Station verschieben sollte. In einem WLAN entscheidet jedoch der Client, wann er wechselt.
Ein Sticky Client bleibt mit seinem aktuellen AP verbunden, selbst wenn ein anderer Kandidat eine bessere Verbindung bieten würde. Die schnelle Authentifizierung kann einwandfrei funktionieren, und das Gerät wechselt dennoch nicht, da es noch keinen Roaming-Vorgang eingeleitet hat. Ein Fahrer weiß möglicherweise, dass es eine kürzere Straße gibt, bleibt aber so lange auf der Autobahn, bis seine eigene Schwelle für eine Abfahrt erreicht ist. Diese Spanne entspricht der Hysterese. Sie verhindert, dass das Funkmodul jedes Mal zwischen Access Points hin- und herwechselt, wenn das gemessene Signal um wenige Dezibel schwankt.
Bei einem Büro-Laptop oder einem Scanner, der während der gesamten Schicht denselben Gang abfährt, entspricht das Verbleiben auf dem alten AP oft den Schwellenwerten des Clients selbst. Das räumlich nächstgelegene Funkmodul ist zudem nicht automatisch der beste Kandidat. Wände, Interferenzen, eine vom Gerät nicht genutzte Sicherheits-Suite und ein schwaches Signal auf dem anderen Frequenzband beeinflussen, welche BSSID akzeptiert wird.
Die Standards teilen sich die Arbeit auf. Neighbor Reports (802.11k) und BSS Transition Management (802.11v) können Kandidaten vorschlagen und einen Roaming-Vorgang anstoßen. Vorbereitete Fast-Transition-Schlüssel (802.11r) verkürzen die Authentifizierung erst, nachdem sich der Client bereits für den Wechsel entschieden hat. Keine dieser Funktionen initiiert den Übergang für eine Station, die mit ihrer aktuellen Zuordnung noch zufrieden ist. Die Unterstützung für r, k und v unterscheidet sich zudem je nach Treiber und Betriebssystem-Build. Eine am AP aktivierte Funktion ist daher nicht gleichbedeutend damit, dass der installierte Client sie auch nutzt.
Überprüfen Sie die Entscheidung, bevor Sie versuchen, sie zu erzwingen:
- Roaming-Schwellenwerte: Prüfen Sie die Adaptereinstellungen und die Dokumentation des Herstellers. Übernehmen Sie keine Werte von einem anderen Modell.
- Hysterese: Achten Sie auf beide Fehler: Wechsel, die viel zu spät erfolgen, und schnelles Hin- und Herwechseln zwischen denselben zwei APs.
- Treiber und Betriebssystem: Prüfen Sie, was die installierte Software unterstützt - nicht nur, was der Funk-Chipsatz leisten kann.
- HF-Überlappung: Gehen Sie die tatsächliche Route ab und stellen Sie sicher, dass der Ziel-AP nutzbar ist, bevor der bisherige unbrauchbar wird.
- Authentifizierungs-Timing: Unterscheiden Sie eine Pause, bevor der Client ein Ziel auswählt, von einem Stillstand, nachdem er bereits eines gewählt hat.
Das erzwungene Trennen des Clients führt zu einem anderen Fehler. Eine Deauthentifizierung weist das Gerät nicht dem von Ihnen beabsichtigten AP zu. Sehr aggressive RSSI- oder Lasteinstellungen können zu zusätzlichen Handoffs und wiederholten Assoziierungen führen, anstatt einen sauberen Wechsel zu ermöglichen.
Unterstützung ist keine Steuerung, und die Richtlinie des Clients bleibt ausschlaggebend.
Für einen Test, den Sie schon morgen durchführen können: Stellen Sie sich unter den AP, den das Gerät voraussichtlich nutzen soll, und lesen Sie dessen tatsächliche BSSID in der Client-Diagnose oder im Controller ab. Gleichen Sie diese Kennung mit dem AP-Inventar ab und gehen Sie anschließend die problematische Route ab, ohne WiFi aus- und wieder einzuschalten. Ein manuelles Neuverbinden verschleiert das verspätete Roaming, das Sie untersuchen möchten.
Lokales WLAN-Roaming im Vergleich zu OpenRoaming
Kann ein Gast automatisch vom WiFi eines Hotels in das Netzwerk eines Flughafens wechseln? Nur dann, wenn die Netzwerke Teil eines kompatiblen Identitäts- und Vertrauenssystems sind und das Gerät für dessen Nutzung provisioniert ist. Lokales AP-Roaming allein bietet diese Funktion nicht.
| Frage | Innerhalb eines verwalteten WLANs | Passpoint oder OpenRoaming |
|---|---|---|
| Was wechselt | Der Client wechselt Access Points | Der Client wechselt teilnehmende Netzwerke |
| Was bereits übereinstimmen muss | SSID und Sicherheit; Mobility-Domain-Konfiguration für FT | Ein bereitgestelltes Profil und eine vertrauenswürdige Identität |
| Was der Benutzer wiederholt | Nichts, sofern die Sitzung bestehen bleibt | Kein Passwort oder keine Anmeldeseite bei korrekter Bereitstellung |
| Was das Benutzererlebnis beeinträchtigt | Sticky Client, Überlappung oder langsame Authentifizierung | Standort nimmt nicht teil oder kein nutzbares Profil vorhanden |
| Governance-Fokus | VLAN, Schlüssel und Sperrungen in Ihrem WLAN | Wer authentifiziert, welche Richtlinie gilt und geteilte Identität |
Der folgende Vergleich veranschaulicht die unterschiedlichen Geltungsbereiche. Ein verwaltetes WLAN kann sich über mehrere Gebäude erstrecken, daher bezieht sich „lokal“ auf die koordinierte Netzwerkumgebung und nicht zwingend auf einen einzelnen physischen Standort.
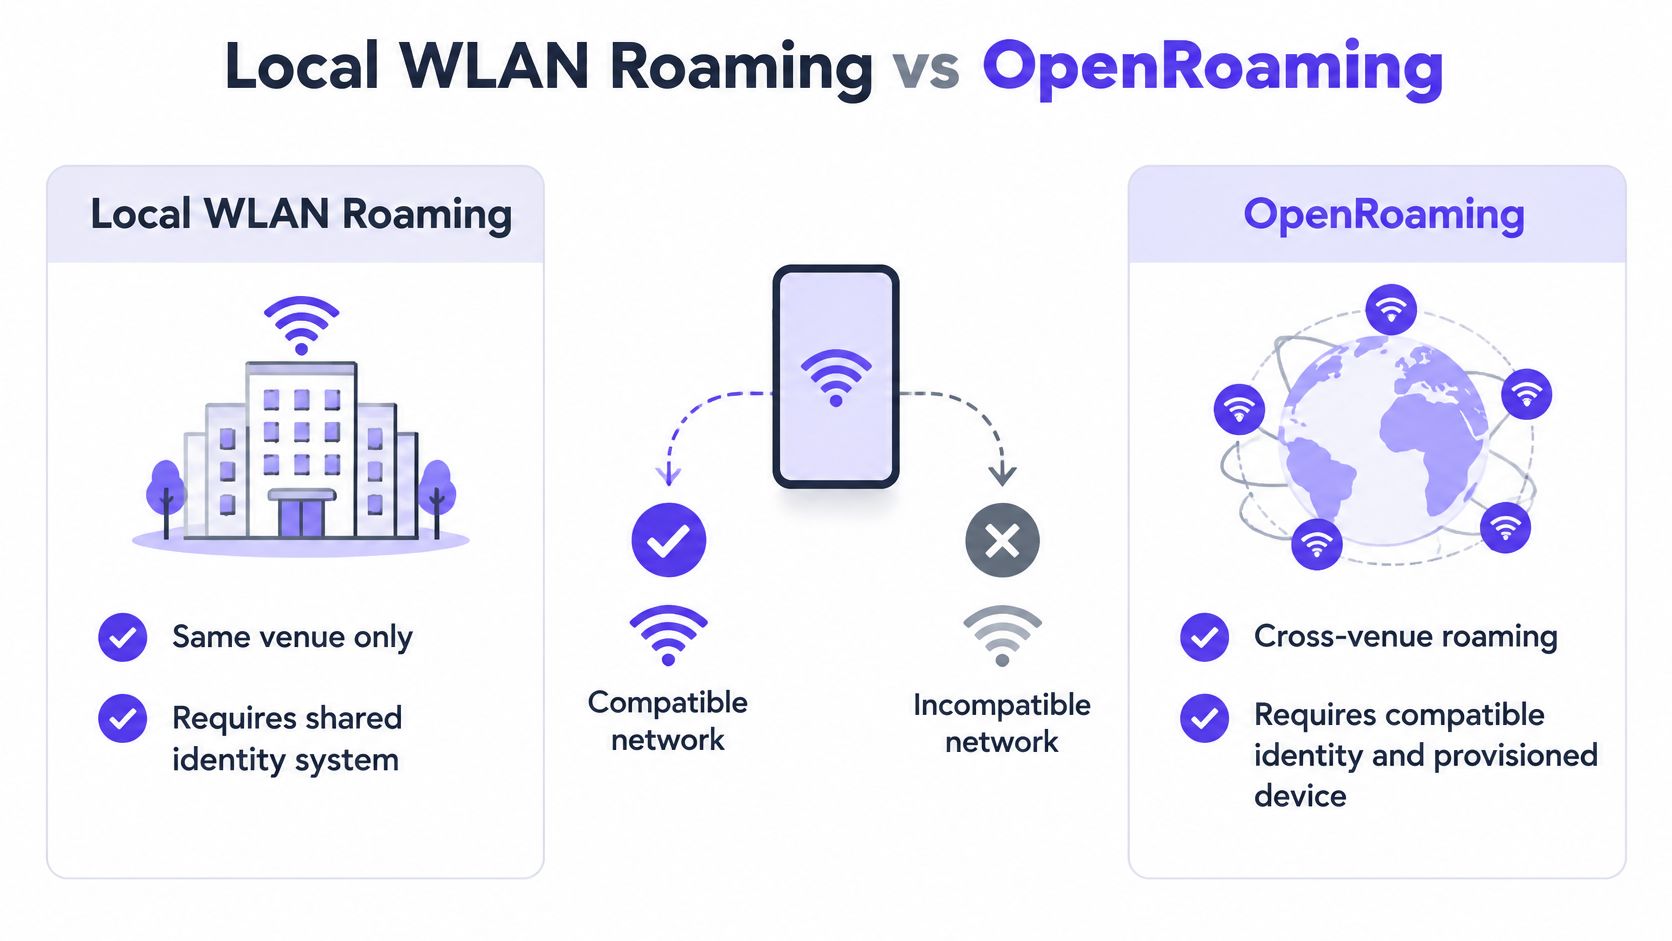
Automatischer Zugriff über teilnehmende Netzwerke hinweg
Passpoint ermöglicht es kompatiblen Geräten über das Hotspot-2.0-Framework, teilnehmende Netzwerke zu erkennen und sich zu authentifizieren, ohne Passwörter wiederholt eingeben oder Captive Portals durchlaufen zu müssen. Boingo startete das erste öffentliche Passpoint-Netzwerk im September 2013 am Flughafen Chicago O'Hare, wie aus dem Bericht der WiFi Alliance über Passpoint-Bereitstellungen hervorgeht.
OpenRoaming erweitert die automatische Konnektivität durch Föderation zwischen Netzwerkanbietern, Identitätsanbietern und Standorten. Die wesentliche Änderung besteht darin, wer der Identität des Geräts vertraut, und nicht bloß darin, welcher AP das stärkste Signal hat.
In der Umfrage der Wireless Broadband Alliance aus dem Jahr 2024 unter 200 Unternehmen weltweit planten 47 % die Einführung von OpenRoaming oder Passpoint, und 33 % hatten dies bereits umgesetzt, wie Critical Comms berichtete. Diese Zahlen spiegeln die Einführung und Pläne der teilnehmenden Unternehmen wider, stellen jedoch keine allgemeine Verfügbarkeit an öffentlichen Standorten dar.
Identität erfordert operative Verantwortung
Die Unterscheidung zwischen lokaler Bewegung und Föderation ist auch zentral für die Passpoint Marktübersicht für Provisioning-Dienste: Anbieterübergreifende Konnektivität erfordert kompatibles Provisioning sowie einheitliche Vertrauensstellungen und Richtlinien.
Bevor Sie OpenRoaming WiFi planen, legen Sie die Zuständigkeiten für folgende Fragen fest:
- Authentifizierung: Welcher Identity Provider verifiziert den Benutzer oder das Gerät?
- Nutzungsrichtlinien: Welche Bedingungen und Zugriffsbeschränkungen des jeweiligen Standorts gelten?
- Widerruf: Wer kann Zugangsdaten entziehen, und wie wird dies durchgesetzt?
- Identitätsaustausch: Welche Informationen werden zwischen den beteiligten Organisationen übertragen?
Ein automatischer Zugriff garantiert nicht, dass ein aktiver Anruf jeden Wechsel zwischen voneinander unabhängigen Netzwerken übersteht. Komfortable Authentifizierung und End-to-End-Sitzungskontinuität sind getrennte Anforderungen.
Föderation ist ein Identitätsprojekt, keine Funkeinstellung. Sie kann wiederholte Anmeldungen überflüssig machen, behebt jedoch weder eine schlechte Abdeckung noch ein inkompatibles lokales Handoff.
Testen Sie das Handoff, bevor Sie weitere APs hinzufügen
Führen Sie einen wiederholbaren Gehtest durch, bevor Sie Hardware anschaffen oder Sicherheitseinstellungen ändern. Ein diszipliniertes WiFi-Netzwerkdesign beginnt mit dem Gerät, der Route und der Anwendung, die fehlschlagen.
- Gehen Sie die Route ab. Führen Sie das betroffene Gerät mit sich, lassen Sie die Anwendung aktiv und protokollieren Sie, welchen AP es beibehält.
- Prüfen Sie die Netzwerkkonsistenz. Überprüfen Sie SSID und die Sicherheitseinstellungen auf den beteiligten APs, einschließlich der vorgesehenen Mobility-Domain-Konfiguration.
- Überprüfen Sie die Endgerätefunktionen. Bestätigen Sie die Unterstützung für 802.11k, 802.11v und den ausgewählten FT-Modus auf der installierten Software.
- Messen Sie die für den Benutzer sichtbare Unterbrechung. Erfassen Sie die Wiederverbindungszeit, den Paketverlust und die entscheidende Sitzung, nicht nur erfolgreiche Assoziierungsereignisse.
- Beheben Sie die ermittelte Ursache. Passen Sie erst dann Überlappung, unterstützte Roaming-Einstellungen oder die Authentifizierung an. Verändern Sie immer nur einen Faktor gleichzeitig und gehen Sie die Route erneut ab.
Wenn die Beschwerde wiederholte Portal-Anmeldungen an verschiedenen Standorten betrifft, stufen Sie dies separat ein. Ziehen Sie Passpoint oder OpenRoaming, ein bereitgestelltes Profil sowie einen benannten Verantwortlichen für Authentifizierung, Richtlinien zur akzeptablen Nutzung (AUP) und Sperrung über Anbieter hinweg in Betracht.
Wir sind ein zertifizierter WBA-Identitätsbroker für OpenRoaming, sodass wir dabei helfen können, die Föderationsanforderungen von der lokalen Funkfehlersuche abzugrenzen. Machen Sie föderierte Identitäten erst dann zum nächsten Projekt, wenn diese Prüfungen zeigen, dass der lokale Funkpfad einwandfrei ist.
Purple Access unterstützt Passpoint und OpenRoaming, sodass provisionierte Gäste sich automatisch verbinden können, ohne eine erneute Anmeldung über das Captive Portal durchführen zu müssen. Besuchen Sie Purple Access, um Ihre teilnehmenden Standorte, die Gast-Provisionierung und Identitätsanforderungen zusammen mit den von Ihrem Team durchgeführten lokalen Roaming-Prüfungen zu besprechen.


