
Seguridad en redes de invitados: Guía práctica para 2026
Published

El consejo más popular sobre la seguridad de redes de invitados es también el más débil. Establezca una contraseña segura, cámbiela mensualmente, cree un SSID de invitados independiente y listo. Pues no. Una contraseña solo controla quién se conecta. No dice nada sobre a dónde puede ir un dispositivo conectado, a qué otros dispositivos puede llegar o cómo eliminar a un invitado sin expulsar a todos los demás.
Yo partiría de la suposición opuesta. Cada dispositivo de invitado es no gestionado y no confiable, cada credencial compartida se difundirá y cada página de inicio de sesión que muestre se puede copiar. Diseñe en función de estos tres hechos y el resto de sus elecciones serán más sencillas y honestas.
Índice de contenidos
- Por qué las redes de invitados necesitan su propio modelo de seguridad
- Los controles principales y cómo verificar cada uno
- Cómo segmentar el tráfico de invitados respecto a las operaciones
- Elección de métodos de acceso y gestión de credenciales de invitados
- Aislamiento de dispositivos IoT y compartidos sin complicaciones
- Filtrado, supervisión y detección de abusos
- Confirme sus obligaciones de cumplimiento antes del lanzamiento
Por qué las redes de invitados necesitan su propio modelo de seguridad
Un hotel que entrega a todos los huéspedes la misma llave maestra no diría que es seguro solo porque la llave sea larga y compleja. Una sola tarjeta perdida abriría todas las habitaciones. Una red plana con una contraseña compartida para invitados funciona exactamente igual. Las credenciales permiten la entrada en la red a un visitante, al portátil infectado de un contratista o a un desconocido en el aparcamiento, y luego el diseño de la red decide si pueden acceder a un terminal de punto de venta, a una impresora, a una interfaz de gestión o al teléfono de otro huésped.
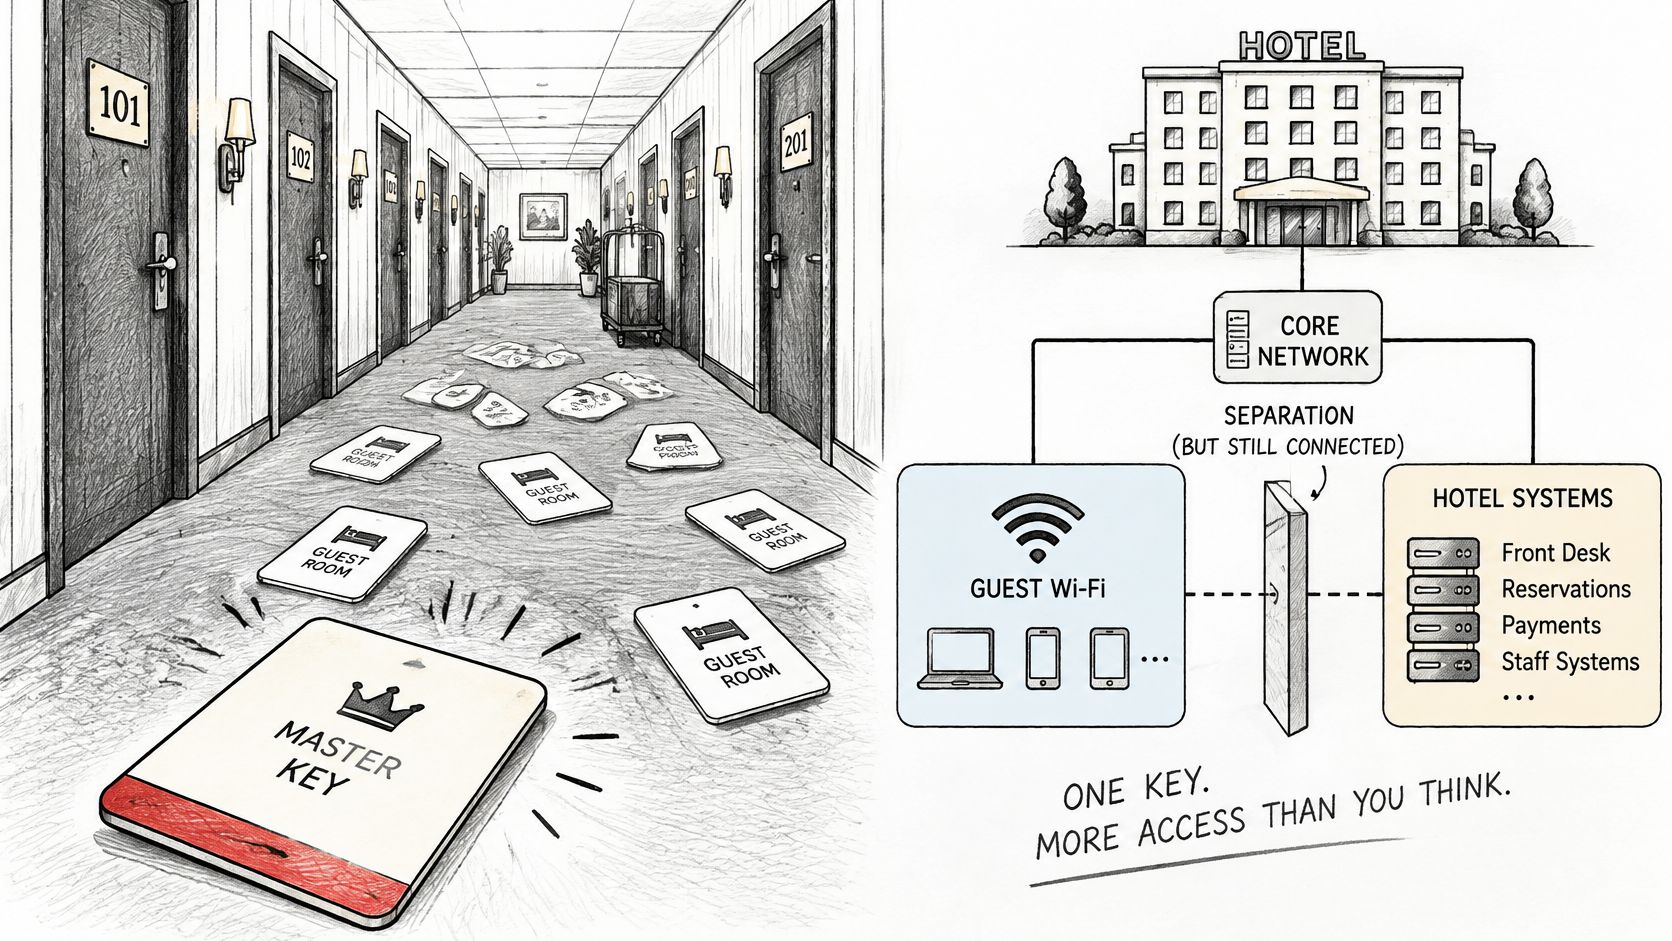
Un SSID es una etiqueta, no un límite. El cifrado en el enlace de radio evita las escuchas no autorizadas en las proximidades. No determina qué tráfico se puede enrutar ni adónde una vez que llega a sus conmutadores y firewall.
Lo que muestra el patrón de brechas de seguridad
La magnitud de ese error se muestra en el Informe de investigaciones de brechas de datos de 2025 de Verizon, que analizó 22 052 incidentes de seguridad reales e identificó 12 195 brechas de datos confirmadas ocurridas dentro de las organizaciones. El uso indebido de credenciales siguió siendo el principal vector de acceso inicial con un 22 %, mientras que la explotación de vulnerabilidades alcanzó el 20 %, un aumento del 34 % con respecto al informe anterior.
Ese mismo informe reveló que la participación de terceros en las brechas de seguridad se duplicó hasta alcanzar el 30 %. Los proveedores, contratistas, inquilinos y prestadores de servicios son precisamente quienes suelen acabar en la conectividad de visitantes porque nadie quiere ponerlos en la red del personal y nadie ha creado una categoría adecuada para ellos.
Tres fuentes de exposición representan la mayoría de los fallos en redes de invitados:
- Credenciales compartidas: una sola contraseña no se puede atribuir a una persona específica ni revocar para un solo dispositivo.
- Dispositivos de visitantes no gestionados: usted no controla sus parches, estado de malware o configuración de uso compartido.
- Redes planas: un dispositivo comprometido puede sondear sistemas operativos que nunca debieron estar a su alcance.
Por lo tanto, una buena seguridad en la red de invitados requiere cuatro propiedades que funcionen de forma conjunta. Necesita separación entre los dispositivos de invitados y los activos operativos, acceso basado en la identidad en lugar de una admisión anónima, revocación rápida para una persona o dispositivo individual, y un monitoreo que detecte autenticaciones y tráfico anómalos. Si falta una, las demás tendrán que soportar más peso del que deberían.
Regla práctica: Trate el acceso de invitados como una zona no confiable que resulta ser útil, no como una red confiable con un nombre más amigable.
Los controles fundamentales y cómo verificar cada uno
Evalúe su configuración actual con esta tabla antes de comprar nada nuevo. Marque cada fila como aprobado, no aprobado o no probado. No probado es la respuesta honesta para la mayoría de los establecimientos, y es la que puede solucionar más rápido.
| Control | Amenaza que detiene | Configuración mínima | Cómo verificar |
|---|---|---|---|
| VLAN de invitados dedicada | Invitados que acceden al personal, POS y sistemas de gestión | VLAN y subred propias sin ruta a rangos internos | Pruebe un host del personal desde un dispositivo de invitado |
| Aislamiento de clientes | Invitados que acceden a los dispositivos de otros invitados | Habilitado en el SSID de invitados y puntos de acceso | Dos dispositivos de prueba de invitados no pueden hacer ping entre sí |
| Reglas de firewall con denegación por defecto | Movimiento lateral desde la red de invitados hacia hosts internos | Solo se permite DHCP, DNS, autenticación en el portal y salida a internet | Prueba de alcanzabilidad automatizada desde la VLAN de invitados |
| DNS de invitados filtrado | Malware, phishing y categorías de contenido no deseado | Resolutor dedicado con bloqueos de categoría por VLAN | Consulte un dominio de prueba de una categoría bloqueada |
| Captive Portal HTTPS | Portales falsos que roban credenciales | Certificado válido en un dominio estable, sin campos innecesarios | Verifique el certificado y el dominio desde un dispositivo limpio |
| Credenciales únicas para invitados | Exposición por contraseñas compartidas | Una clave o certificado por invitado, dispositivo o sesión, con caducidad | Avoque una credencial de prueba y confirme que las demás siguen conectadas |
| Límites y tiempos de espera por cliente | Descargas masivas y saturación del ancho de banda a otros usuarios | Límites por cliente, tiempos de espera por inactividad y por sesión | Ejecute una prueba de velocidad mientras un segundo cliente realiza transmisión de contenido |
| Limitación de tasa de autenticación | Relleno de credenciales (credential stuffing) | Restringir o bloquear tras fallos repetidos | Reproduzca inicios de sesión fallidos y confirme una entrada en el registro |
| Registros conservados | Puntos ciegos durante incidentes | Registros de autenticación, DHCP, DNS y firewall conservados durante un periodo definido | Rastree una sesión de prueba desde el inicio de sesión hasta la desconexión |
Un control es tan bueno como su prueba
Una captura de pantalla de la configuración demuestra la intención. Una prueba demuestra el cumplimiento. Una sola regla permisiva del firewall heredada de una directiva antigua puede anular una VLAN correctamente nombrada, y nadie se dará cuenta hasta que un escáner, un auditor o un atacante intente utilizar la ruta que usted asumía cerrada.
Vuelva a ejecutar la columna de verificación después de cada cambio en el firewall, el controlador o el punto de acceso. Esta disciplina es más importante que añadir otra herramienta. Para obtener una visión legal y operativa más amplia sobre cómo proteger los sistemas empresariales frente a las ciberamenazas, vale la pena alinear sus pruebas de red con las obligaciones que su organización ya asume en materia de datos y sistemas.
Comenzaría con las soluciones más económicas. El aislamiento de clientes y los límites por cliente suelen ser cambios de configuración en los puntos de acceso que ya posee, por lo que puede habilitarlos y probarlos el mismo día. Los conjuntos de reglas de firewall llevan más tiempo porque primero debe mapear las dependencias, como las impresoras que el personal espera que usen los invitados o una terminal de pago que alguien colocó en la VLAN incorrecta.
Complete primero las filas rápidas y luego programe el trabajo del firewall de forma adecuada. No permita que un proyecto de segmentación perfecto retrase la activación del aislamiento esta misma noche.
Cómo segmentar el tráfico de invitados del tráfico de operaciones
La segmentación falla sin previo aviso. El nombre de la VLAN parece correcto, el SSID se asigna a ella y, aun así, una regla de acceso amplia permite que los invitados lleguen a la subred del personal. Siga los pasos en orden y finalice con una prueba que intente vulnerar su propio diseño.
Los tres pasos iniciales le ofrecen la estructura sobre la que se apoya todo lo demás.
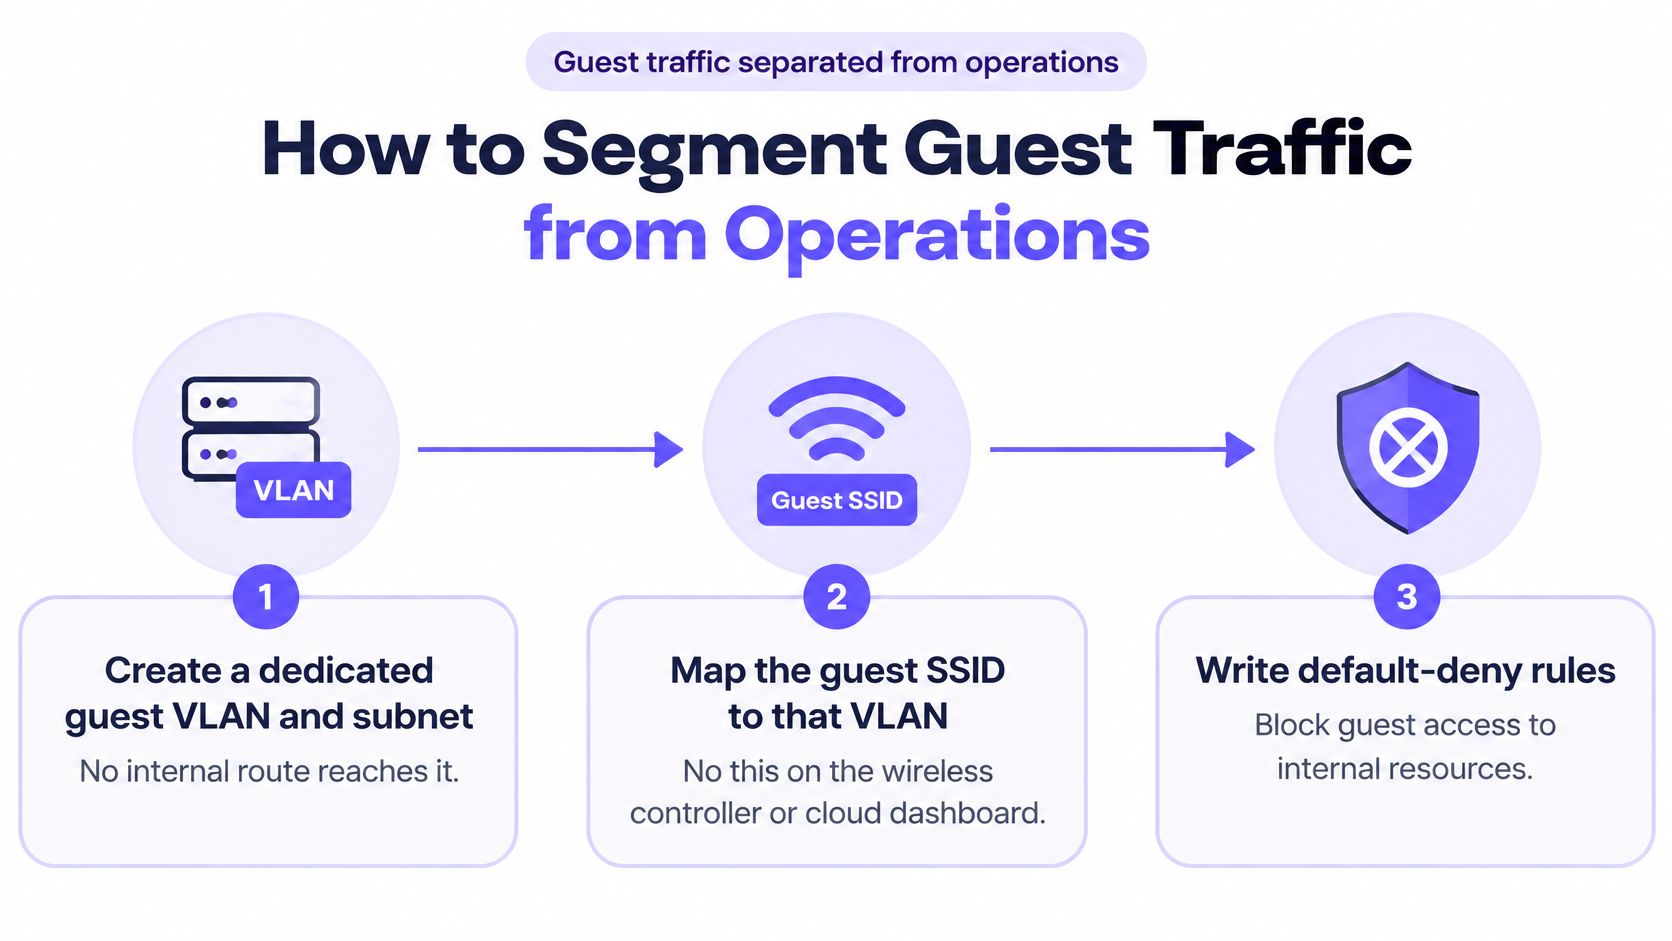
- Cree una VLAN y una subred dedicadas para invitados. Ninguna ruta interna debe alcanzarla, ni esta debe tener acceso hacia el interior.
- Asigne el SSID de invitados a esa VLAN. Hágalo en el controlador inalámbrico o en el panel de control en la nube, no solo mediante una convención de nombres.
- Escriba reglas de denegación por defecto. Bloquee el tráfico de invitado a corporativo, de invitado a gestión y de invitado a dispositivo, a menos que exista una razón justificada para permitirlo.
- Permita únicamente lo necesario. Permita DHCP, DNS, autenticación de Captive Portal y salida a Internet. Todo lo demás comienza denegado.
- Dirija a los invitados a un resolutor DNS filtrado. Los invitados no deben heredar el resolutor interno ni tener la libertad de usar cualquier resolutor que deseen sin una directiva.
- Otorgue al tráfico de invitados su propio direccionamiento de origen. De este modo, los incidentes se rastrean de forma limpia hasta la zona de invitados en lugar de mezclarse con el tráfico del personal.
- Ejecute una prueba automatizada de alcanzabilidad este-oeste. Desde un dispositivo de invitado, sondee las direcciones del personal, pagos, cámaras y gestión, y luego solucione cada ruta abierta que encuentre.
- Repita la misma plantilla en cada ubicación. Estandarice la VLAN, el direccionamiento, el DNS, el registro y las reglas de denegación para que una ubicación no se convierta en la excepción vulnerable.
Por qué son importantes las redes lógicas independientes
Esa secuencia refleja las directrices de la guía de implementación de la CISA sobre la segmentación del tráfico y la telemetría en redes de invitados de organismos y dispositivos de seguridad, la cual describe que el tráfico de invitados comparte la infraestructura física pero viaja de manera ascendente a través de VLAN independientes con direccionamiento de origen dedicado. NIST adopta la misma postura para el diseño inalámbrico. Recomienda WLAN lógicas independientes siempre que los usuarios tengan diferentes perfiles de seguridad, incluyendo explícitamente las redes internas y de invitados externos, y establece que los dispositivos de una WLAN no deberían poder conectarse a los dispositivos de otra.
Compartir puntos de acceso y conmutadores es correcto. Compartir la confianza no lo es.
El siguiente recorrido muestra la lógica de segmentación en la práctica, lo cual es útil cuando compare la configuración de su propio controlador con los pasos anteriores.
Planifique el direccionamiento y el diseño de SSID como un solo ejercicio, no como tareas independientes a cargo de personas diferentes. Un diseño de red WiFi limpio hace que el mapa de VLAN, la cobertura y los límites de las directivas coincidan entre sí.
La comprobación de éxito es contundente. La prueba del paso 7 debe fallar para cada dirección interna. Si un dispositivo de prueba de un invitado recibe respuesta de una caja registradora, un servidor de archivos o una página de gestión de puntos de acceso, aún no tiene segmentación. Tiene un diagrama.
Elección de métodos de acceso y gestión de credenciales de invitados
Un Captive Portal tiene dos caras. Es la forma más fácil de incorporar a un desconocido, y un portal copiado es la forma más fácil de robar las credenciales de ese desconocido. Trate el portal como un límite de seguridad, no como un formulario de marketing con un botón de inicio de sesión.
| Método | Tipo de credencial | Esfuerzo del invitado | Nivel de seguridad | Uso ideal |
|---|---|---|---|---|
| Frase de paso compartida (WPA2 o WPA3 Personal) | Una contraseña para todos los usuarios | Bajo, pero la contraseña se difunde | Bajo | ChristianCafeterías pequeñas sin personal ni sistemas de pago en la misma ruta |
| Captive Portal en un SSID abierto | Inicio de sesión mediante SSO, acceso social, código único por SMS o cupón | Medio, una página de inicio de sesión en cada nueva sesión | Medio, depende de la confianza del portal | Público general e invitados de hotel, con HTTPS y consentimiento registrado |
| OpenRoaming | Perfil de identidad federada | Bajo, funciona en todas las redes participantes | Alto, controlado por el proveedor de identidad | Viajeros y visitantes recurrentes en recintos participantes |
| WPA3 Enterprise con EAP-TLS | Certificado por dispositivo desde un MDM | Bajo en dispositivos gestionados, requiere configuración previa | Muy alto | Personal, TPVs y dispositivos gestionados |
| Clave precompartida por dispositivo (iPSK/PPSK) | Clave única vinculada a un dispositivo, usuario o inquilino | Bajo, la clave se emite una sola vez | Alto, revocable de forma individual | IoT, unidades de alquiler, residentes y dispositivos que no admiten certificados |
Compruebe el portal antes de confiar en él
Exija HTTPS en un dominio estable con un certificado válido y mantenga el dominio de forma coherente para que los usuarios recurrentes reconozcan el aspecto auténtico. No solicite campos que no necesite y no muestre un campo de contraseña a menos que los usuarios esperen uno. Forme al personal de recepción y de atención al público para que cuestionen las páginas de inicio de sesión inesperadas en una red abierta, ya que los invitados les preguntarán a ellos, y no al equipo de TI, si la página es real.
Esa precaución no es teórica. La investigación descrita en una publicación de la Universidad de Münster sobre puntos de acceso WiFi públicos examinó 55 puntos de acceso WiFi públicos alemanes y encontró un comportamiento continuo de alto riesgo y posibles violaciones del GDPR, incluida la recopilación excesiva de datos personales. Una investigación independiente de 2025 reveló que el 66 % de los participantes no estaba preocupado por la autenticidad o la seguridad de los Captive Portals. Si los usuarios no pueden distinguir su portal de uno falso, añadir más campos al suyo aumenta el riesgo en lugar de reducirlo.
Para los visitantes recurrentes, Passpoint o OpenRoaming elimina por completo el portal en las visitas posteriores. La compensación es práctica. Se necesitan puntos de acceso compatibles y un proveedor de identidades, por lo que debe confirmar el soporte de hardware antes de prometerlo. Al especificar ese hardware en varias sedes, es sensato remitirnos a los equipos de compras para verificar el estilo en el proceso de compra con antelación, de modo que la capacidad del punto de acceso se verifique antes de firmar los contratos en lugar de después de la instalación.
Ofrezca al personal una clase de acceso diferente
El personal, las cajas registradoras y los administradores no deben compartir la ruta de invitados con un nivel de privilegio superior. Para un acceso de alta seguridad, la guía de la Wi-Fi Alliance sobre seguridad WiFi especifica que el modo WPA3-Enterprise de 192 bits permite únicamente EAP-TLS, con TLS_ECDHE_ECDSA utilizando AES-256-GCM y SHA-384, además de la curva elíptica P-384. Valide primero la compatibilidad del cliente, ya que cada cliente de esa red debe operar en el mismo modo de 192 bits. Mantenga una ruta de incorporación de invitados independiente para los dispositivos que no puedan admitirlo.
Gestione el ciclo de vida de las credenciales
La razón es cuantificable. La investigación de relleno de credenciales de 2025 de Verizon descubrió que las credenciales comprometidas fueron un vector de acceso inicial en el 22 % de las brechas analizadas, y la actividad de relleno de credenciales representó una mediana del 19 % de todos los intentos de autenticación diarios. La tasa aumentó al 25 % en organizaciones de tamaño empresarial, en comparación con el 12 % en pequeñas empresas.
Emita accesos asignables a una persona, dispositivo, inquilino o sesión. Establezca la caducidad en el momento de la emisión, de modo que la clave de un visitante finalice en el momento del checkout o al terminar la reserva sin necesidad de que nadie se acuerde de eliminarla. Limite la tasa de intentos de autenticación y registre cada evento de autenticación con la directiva que haya generado.
Supongamos que se denuncia el robo de la tableta de un visitante. Revoca esa única clave o certificado, la tableta pierde la conexión y el resto de los invitados permanecen conectados. Con una contraseña compartida, las opciones son peores: o bien mantiene válido el dispositivo robado, o bien cambia la contraseña de todo el edificio y se la vuelve a emitir a todo el mundo.
Supervise cuatro métricas para saber si el sistema funciona correctamente bajo carga:
- Éxito en la emisión de certificados: Los dispositivos gestionados deben inscribirse sin necesidad de correcciones manuales.
- Latencia de autenticación: los inicios de sesión lentos empujan al personal a buscar alternativas no autorizadas.
- Tasa de autenticaciones fallidas: los picos repentinos indican ataques o perfiles defectuosos.
- Tiempo de propagación de revocación: mida cuánto tiempo permanece conectado un dispositivo revocado.
Aislamiento de IoT y dispositivos compartidos sin caos
El televisor de un hotel, el portátil de un inquilino, un terminal de punto de venta y el dispositivo de un médico visitante no pertenecen a la misma categoría de confianza. Tienen propietarios distintos, diferentes niveles de parcheo, necesidades de tiempo de actividad dispares y consecuencias muy diferentes si se ven comprometidos. Etiquetarlos a todos como invitados oculta esas diferencias.
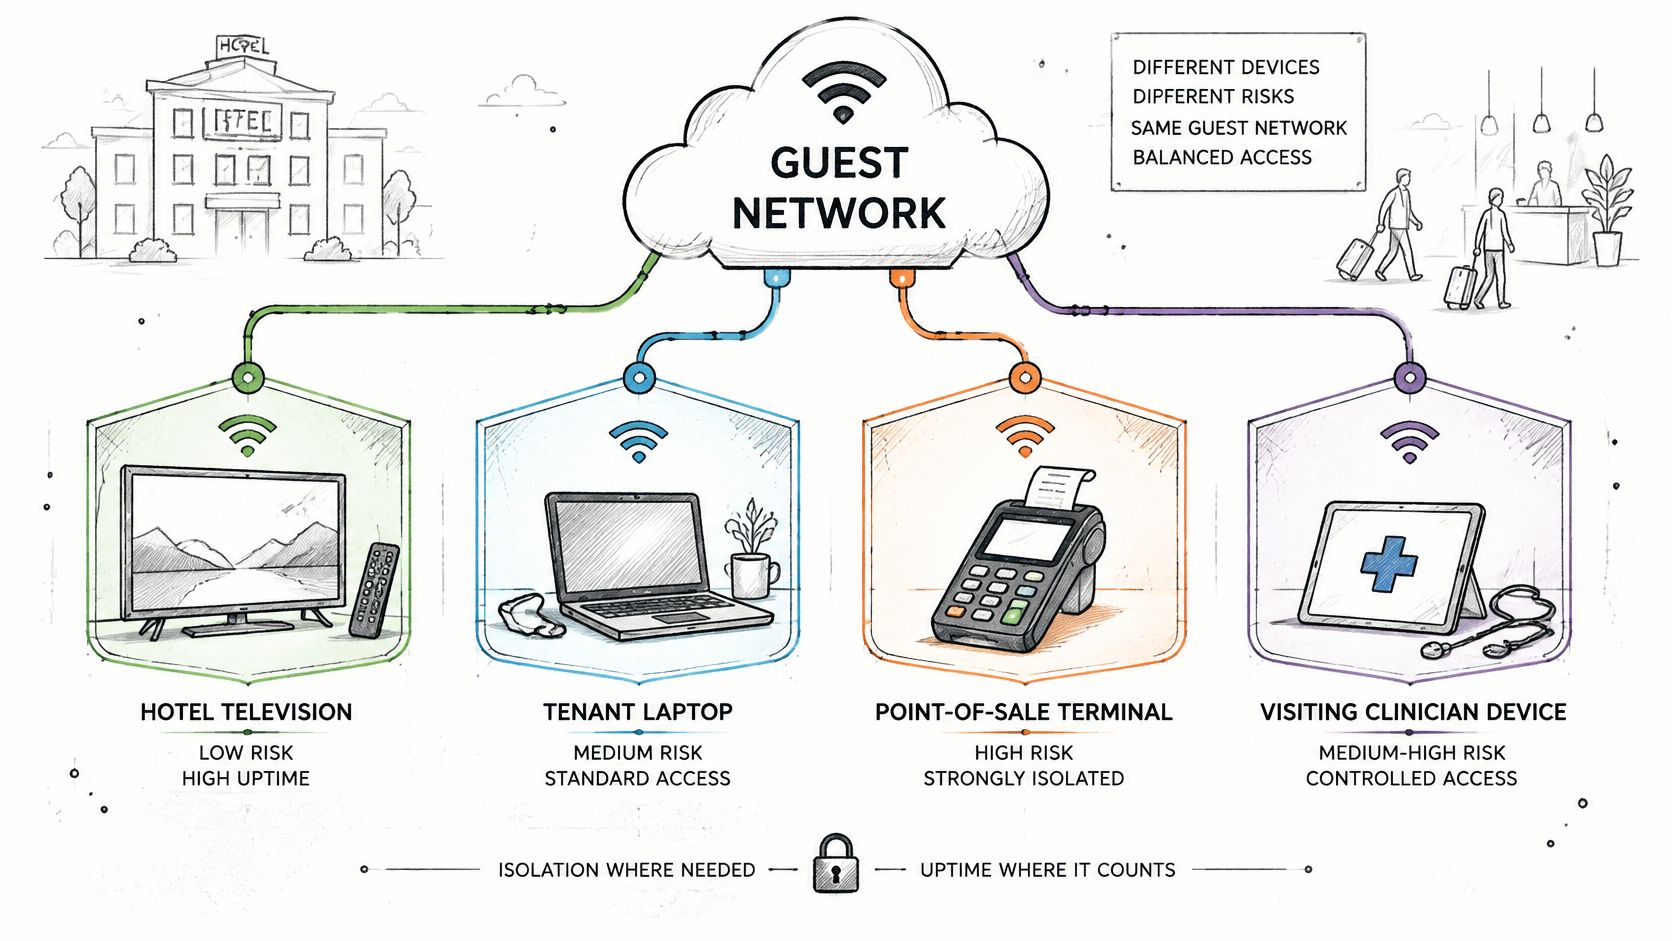
Agrupe en su lugar por función. Sitúe a los invitados, el personal, los contratistas, los residentes, el IoT y los sistemas de pago en categorías independientes, cada una en su propia VLAN con reglas de denegación por defecto entre ellas. Una categoría solo obtiene una ruta hacia otra cuando un servicio determinado lo requiere.
Dispositivos que no admiten certificados
Mucho hardware operativo no puede utilizar EAP-TLS y nunca lo hará. No solucione esto entregándole la contraseña del personal. Asígnele una clave precompartida única vinculada a su dirección MAC, en una VLAN de dispositivos para su clase, de modo que pueda revocar un televisor o un sensor sin afectar al resto del parque.
A continuación, controle a dónde puede acceder. Un termostato o un cerrojo inteligente solo suele necesitar los puntos de enlace en la nube de su proveedor y nada más, por lo que conviene utilizar una lista de permitidos de salida y DNS filtrado en lugar de un acceso abierto a internet. Esto limita los daños si el dispositivo se ve comprometido y facilita la identificación de su patrón de tráfico habitual.
Tome una cerradura inteligente como caso de prueba. Se ubica en una VLAN de dispositivos, los invitados no pueden acceder a ella y su clave pertenece al hardware en lugar de al invitado que ocupe la habitación esa semana. La clave sigue siendo válida entre cambios de huéspedes y solo finaliza cuando se reemplaza el dispositivo.
Este enfoque coincide con NIST IR 8350, la guía fundamental sobre IoT de 2025 de NIST, que se centra ampliamente en escenarios de dispositivos basados en WiFi y trata la conectividad IoT como un elemento que requiere consideraciones específicas de seguridad y confianza en lugar de una VLAN de invitados genérica. El NIST también afirma que la segmentación entre altavoces inteligentes, dispositivos biométricos y otros sistemas sanitarios puede limitar la capacidad de un atacante para desplazarse desde un dispositivo vulnerable hacia sistemas más sensibles.
Un diseño basado únicamente en VLAN puede parecer conforme en un diagrama, mientras que las credenciales compartidas y los dispositivos no gestionados permanecen totalmente expuestos debajo de él.
Supervise el tráfico anómalo entre segmentos, especialmente los intentos denegados desde las VLAN de los dispositivos. Un sensor de fugas que intenta acceder a un servidor de archivos no es una curiosidad. Es su advertencia más temprana.
Filtrado, monitorización y detección de abusos
El filtrado funciona mejor como una directiva por VLAN, no como una sola configuración para todo el edificio. Una VLAN de invitados obtiene filtrado de contenido, una VLAN de personal obtiene bloqueo de amenazas y una VLAN de estudiantes obtiene una directiva de protección. Misma infraestructura, diferentes funciones.
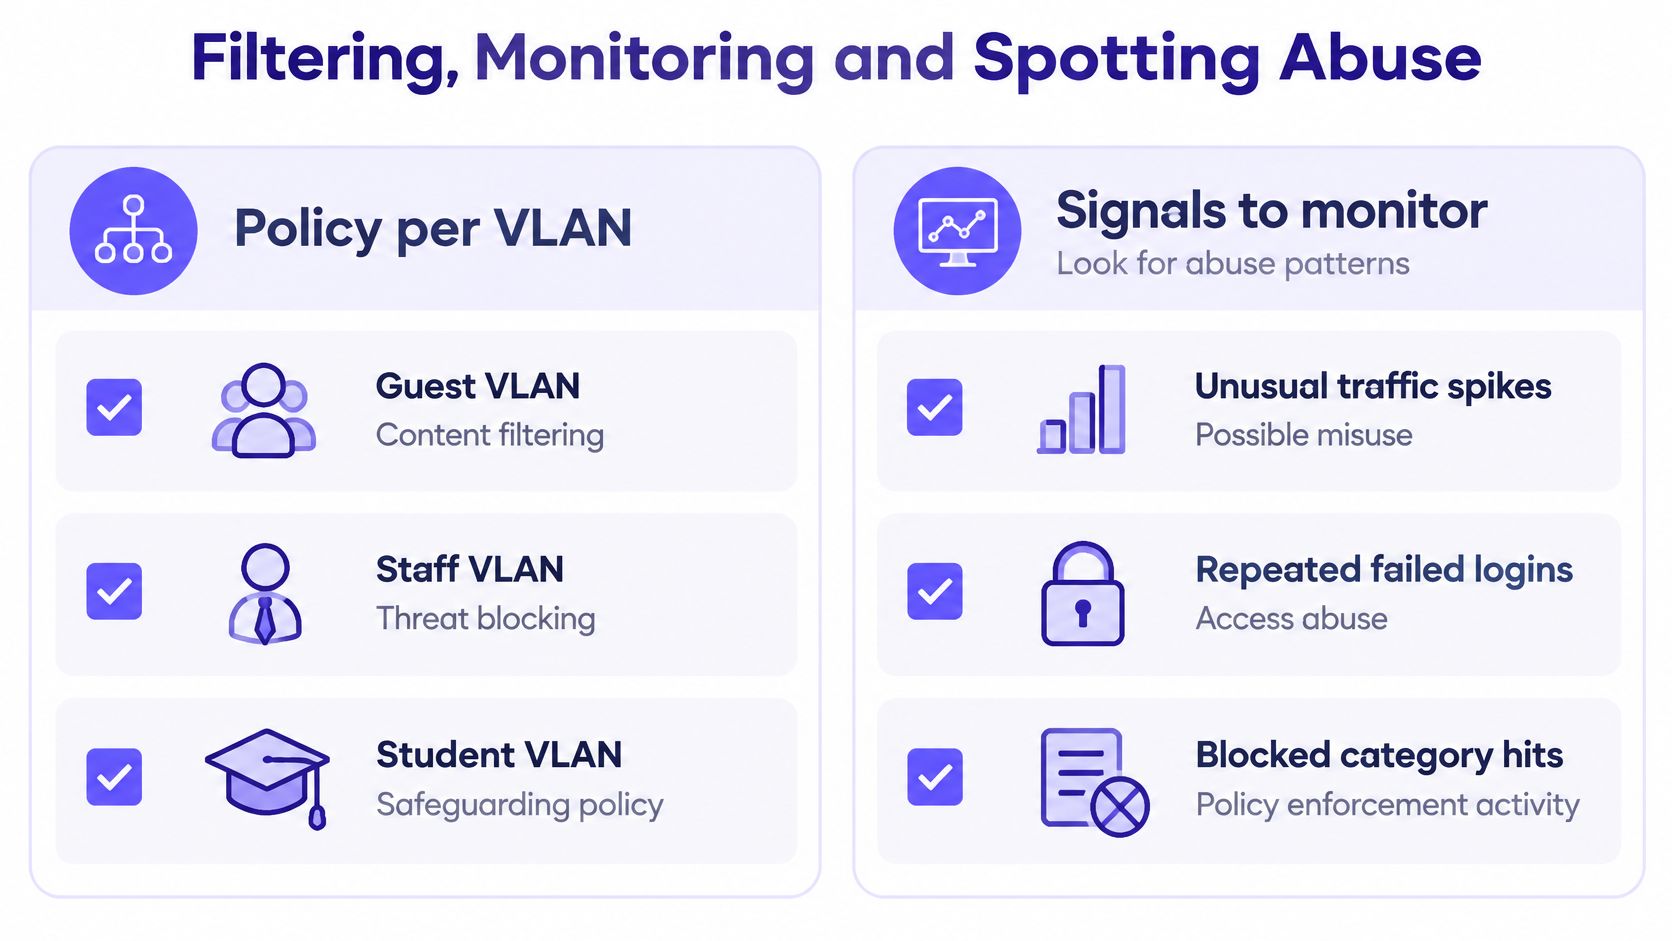
Para los invitados, el filtrado DNS tiene un gran peso porque no se pueden instalar certificados o agentes en sus dispositivos, y no se debe intentar descifrar su tráfico. Una política de DNS protectivo le permite bloquear malware, phishing y categorías no deseadas en la fase de búsqueda, manteniendo la conexión rápida.
Señales que justifican una alerta
- Fallos de autenticación por encima de un umbral: Por ejemplo, más de cinco intentos fallidos desde un solo cliente en diez minutos.
- Comportamiento DNS inusual: Un dispositivo que realiza muchas más consultas de lo normal, especialmente a dominios nuevos o bloqueados.
- Intentos denegados de invitado a la red interna: Cualquier intento desde la VLAN de invitados hacia una dirección interna debe generar una alerta, no esperar a un informe semanal.
- Ancho de banda muy por encima del límite por cliente: Una señal de descarga masiva, tunelización o un límite mal configurado.
- Cambios en el portal: Cualquier cambio en la página del Captive Portal o en su certificado que no haya programado.
Establezca una línea base antes de buscar anomalías
Registre los recuentos normales de autenticación diaria y las horas punta de cada ubicación. Un sábado concurrido en un hotel, un día de partido en un estadio o la semana de matriculación en un centro educativo parecerán un ataque si no tiene una línea base con la que comparar. Las líneas base también evitan el error contrario, en el que un pico real en un martes tranquilo se descarta como carga normal.
Mantenga los registros de autenticación, DHCP, DNS y firewall vinculados mediante un identificador de dispositivo o de sesión. Un analista debería ser capaz de rastrear a un visitante desde el inicio de sesión en el portal, a través de la asignación de dirección y la actividad DNS, hasta la desconexión, dentro de una sola investigación. Si eso requiere cuatro exportaciones y una coincidencia manual de marcas de tiempo, terminará abandonándolo bajo presión.
Hay una diferencia entre un registro que existe y un registro que alguien realmente puede usar. Pruebe el enlace una vez al trimestre con un dispositivo que controle y mida cuánto tiempo tarda el rastreo.
Confirme sus obligaciones de cumplimiento antes del lanzamiento
Una red de invitados suele estar sujeta a una normativa debido a su ruta de acceso a otros sistemas, no por su finalidad. Si los invitados pueden acceder a un sistema de datos de titulares de tarjetas o a un historial médico, esa norma se aplica aunque la red sea solo para invitados. La finalidad no reduce el alcance; la accesibilidad sí lo hace.
| Normativa o estándar | Se aplica cuando | Requisito de la red de invitados | Evidencia a conservar |
|---|---|---|---|
| GDPR (EU y UK GDPR) | El portal recopila datos personales de los visitantes | Base legal, minimización de datos, límite de conservación y registro de consentimiento | Mapa de datos y calendario de conservación |
| CCPA y CPRA (California) | Se recopilan datos personales de visitantes de California | Aviso en la recogida y derechos de exclusión voluntaria para la venta o compartición | Aviso de privacidad y registros de flujo de datos |
| PCI-DSS v4.0.1 | La red de invitados puede acceder a los sistemas de datos de titulares de tarjetas | La segmentación mantiene el tráfico de invitados fuera del entorno del titular de la tarjeta; las claves inalámbricas cambian cuando se marcha el personal con acceso | Resultados de las pruebas de segmentación y registro de cambios de clave |
| HIPAA (sector sanitario de EE. UU.) | La red de invitados comparte ruta con sistemas que contienen ePHI | Controles de acceso y auditoría en cada sistema accesible desde la red de invitados | Análisis de riesgos y registros de acceso |
| CIPA (escuelas de EE. UU. que reciben E-rate) | Los estudiantes utilizan la red | Política de seguridad en Internet y filtrado de contenido nocivo | Configuración de filtros y política por escrito |
| ISO 27001 | Los clientes o la junta directiva solicitan la certificación | Control de acceso documentado, registro y procedimientos de revisión | Declaración de aplicabilidad y registros de revisión de registros (logs) |
Aborde las tareas en orden
- Mapee lo que la zona de invitados puede alcanzar. Comience desde el mapa de VLAN y la prueba de alcanzabilidad, no desde suposiciones.
- Decida qué reglas se aplican según el tipo de sitio. Un hotel, un colegio y una clínica conllevan responsabilidades distintas sobre la misma plantilla.
- Documente el diseño y conserve los resultados de las pruebas. Los auditores exigen pruebas de que la segmentación funciona; por eso, sus evidencias de PCI-DSS compliance for WiFi deben incluir resultados de alcanzabilidad fechados en lugar de solo diagramas.
- Establezca un procedimiento de revocación para las bajas. La clave o certificado de un empleado que abandona la empresa se elimina en un plazo determinado. Una clave compartida hace que esto no sea práctico, ya que cambiarla implica volver a emitir el acceso para todos los demás.
- Programe nuevas pruebas después de cada cambio. Los cambios en el firewall y en los puntos de acceso son el momento en que los diseños conformes se desvían.
Purple Access unifica las redes WiFi en tres SSID: Open para invitados y BYOD, Secure para el personal y usuarios de confianza, y xPSK para objetos, inquilinos y comunidades. Los invitados que regresan utilizan un perfil Passpoint o OpenRoaming en la red Secure, sin portal en sus visitas posteriores, y el perfil funciona en cada propiedad que lo ejecute. Las cerraduras inteligentes, los termostatos y los sensores de fugas obtienen claves xPSK individuales vinculadas a la MAC en una VLAN de dispositivos por clase, inalcanzables para los invitados, y la clave sobrevive a cada invitado hasta que se reemplaza el dispositivo.
Despliegue lo que despliegue, solicite las mismas tres pruebas antes del lanzamiento: un mapa de VLAN, un registro de pruebas de alcanzabilidad y un registro de pruebas de revocación. Si un proveedor no puede presentar las tres cosas, no ha demostrado que su diseño de invitados funcione; solo ha demostrado que se conecta.
Si está listo para reemplazar las contraseñas compartidas y el acceso plano de invitados por redes separadas y gestionadas por identidad que pueda evaluar, Purple Access le ofrece redes abiertas, seguras y PPSK en los puntos de acceso que ya posee, con revocación por dispositivo y asignación de VLAN integradas. Visítenos para planificar su diseño de tres redes y descubrir cómo el acceso de invitados, empleados y dispositivos puede funcionar de manera limpia y paralela.


