
Qu'est-ce que l'authentification 802.1X ? Rôles, EAP et configuration
Published
Un ordinateur portable passe d'un bureau à une salle de réunion, le câble s'enclenche dans la prise murale et le voyant de liaison s'allume. Puis, rien. Pas d'adresse, pas d'intranet, pas d'e-mail, seulement une petite icône d'avertissement dans le coin de l'écran. Le téléphone de la même personne est connecté au WiFi du personnel et se synchronise normalement, ce qui rend le silence du port filaire plus déroutant qu'il n'y paraît.
Rien n'est en panne. Le port a déterminé que l'accès est conditionnel, et la condition est une preuve d'identité. Ce comportement correspond à l'authentification 802.1X, et dès lors que vous comprenez les trois rôles et les échanges de messages qui s'opèrent entre eux, le mystère se dissipe en grande partie.
Table des matières
- 802.1X : une porte fermée jusqu'à vérification
- Les trois rôles derrière chaque connexion
- Comment une connexion est autorisée, étape par étape
- Diagnostiquer un appareil qui ne parvient pas à se connecter
- Choisir une méthode EAP entre certificats et mots de passe
- Où s'exécute 802.1X dans les réseaux réels
- Les appareils qui ne peuvent pas s'authentifier et comment les gérer
- Confirmez la méthode EAP et le plan de certificats avant le déploiement
802.1X comme une barrière qui reste fermée jusqu'à vérification
Un ordinateur portable se connecte à un port Ethernet dans une salle de réunion. Le voyant de liaison s'allume, mais l'ordinateur ne parvient pas à joindre le réseau. Le port attend une preuve d'identité.
L'authentification 802.1X est une norme IEEE relative au contrôle d'accès au réseau basé sur les ports. Elle permet à un administrateur de restreindre un port filaire ou un réseau sans fil jusqu'à ce qu'un appareil qui se connecte ait été authentifié et autorisé, comme le décrit la norme IEEE 802.1X.
La comparaison avec un tourniquet est parlante. Il reste verrouillé jusqu'à ce qu'un agent vérifie un badge. Le tourniquet permet d'effectuer le contrôle, mais bloque l'entrée jusqu'à ce que le badge soit approuvé.
Un port contrôlé par 802.1X fonctionne de manière similaire. Avant que l'authentification ne réussisse, il autorise le trafic d'authentification mais restreint l'accès réseau ordinaire. Une fois l'approbation accordée, le trafic normal peut circuler. Un appareil connecté peut donc disposer d'un câble actif ou d'une liaison WiFi sans pour autant avoir accès au réseau.
Une clé partagée WiFi fonctionne différemment : toute personne disposant de la phrase de passe peut se connecter, et une clé compromise peut rester utilisable jusqu'à ce qu'elle soit modifiée. 802.1X peut évaluer chaque connexion en fonction de sa propre identité et de sa propre politique, ce qui permet d'accorder, de restreindre ou de refuser l'accès pour cette identité.
Le test déterminant : débranchez le câble, reconnectez-le et observez si la machine obtient une adresse avant ou après qu'il lui soit demandé de prouver son identité.
La norme a été révisée au fil des ans et consolidée dans l'édition IEEE 802.1X-2020. L'édition actuelle décrit le contrôle d'accès basé sur les ports pour un accès authentifié et autorisé aux services LAN. La norme définit le point de passage ; le travail pratique consiste à choisir la façon dont un appareil prouve son identité et à maintenir la validité de cette preuve dans le temps.
Commencez par vérifier si le port de commutateur ou le réseau WiFi demande des identifiants avant d'accorder l'accès, ou s'il accorde sa confiance à n'importe quel équipement qui se connecte.
Les trois rôles derrière chaque connexion
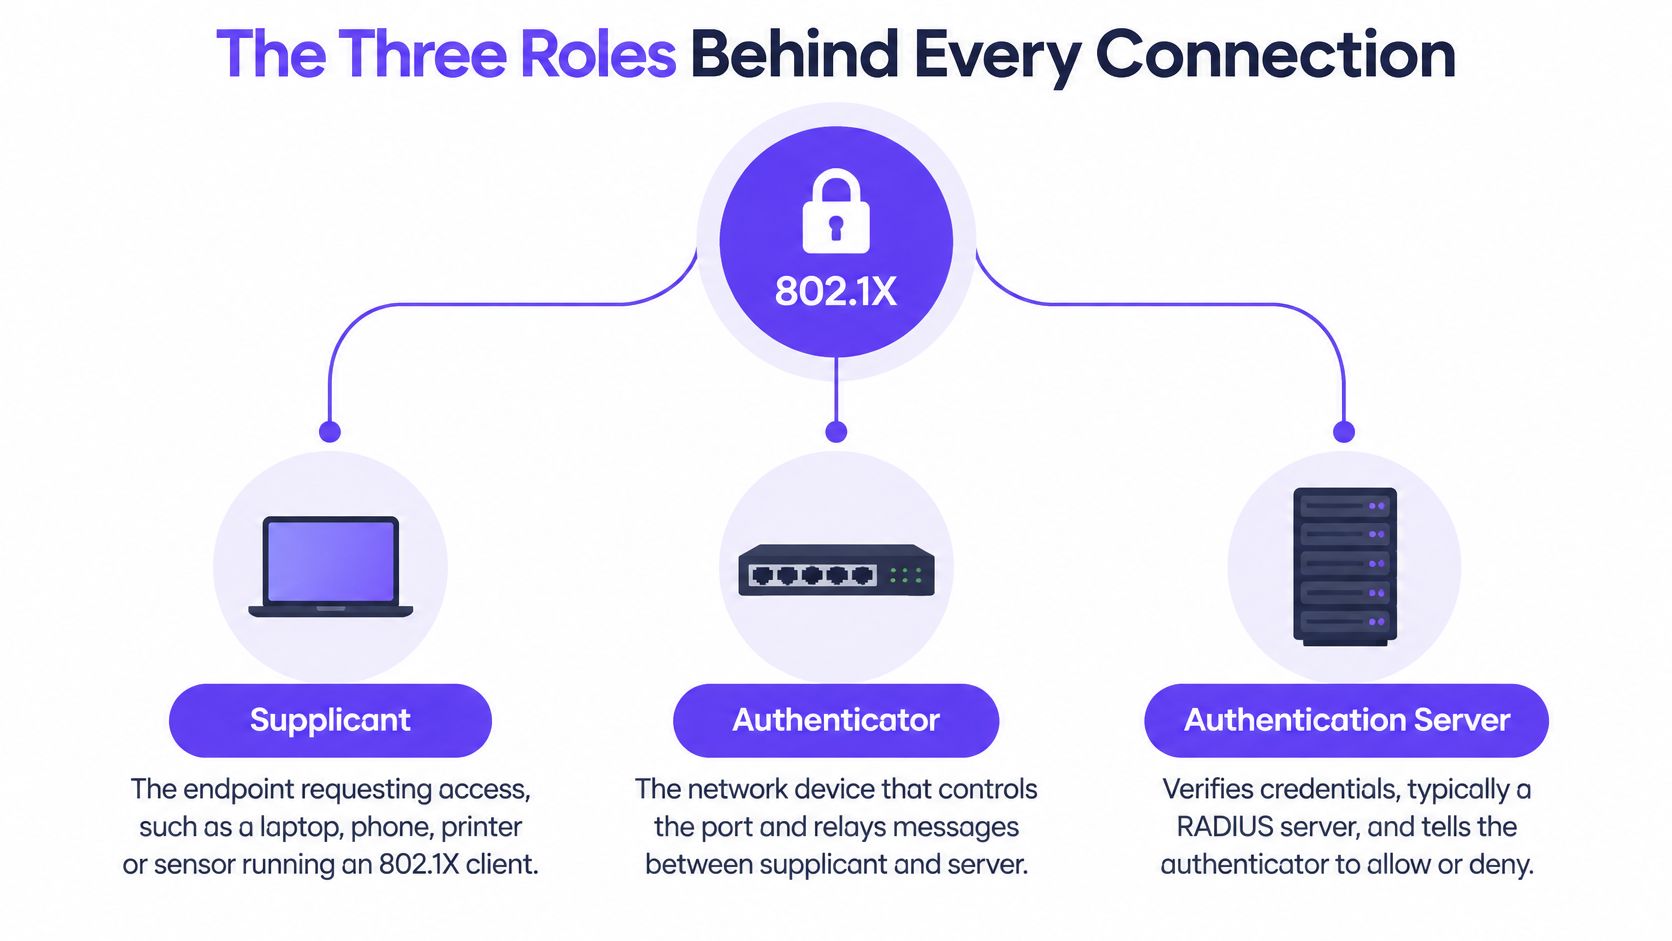
802.1X repose sur trois rôles logiques ; dès lors que vous pouvez rattacher une phrase de la documentation d'un fournisseur à l'un d'eux, les explications les plus complexes deviennent limpides.
| Rôle | Fonction | Appareil ou logiciel type | Décision apportée |
|---|---|---|---|
| Supplicant | Demande l'accès et répond au défi d'authentification | Ordinateur portable, téléphone, imprimante ou capteur équipé d'un client 802.1X | Aucune ; il prouve seulement son identité |
| Authentificateur | Maintient le port ou la liaison WiFi fermée jusqu'à l'approbation du serveur | Commutateur Ethernet ou point d'accès WiFi | Ouvre, restreint ou refuse le port |
| Serveur d'authentification | Vérifie les identifiants ou certificats par rapport à l'annuaire et à la politique | Serveur RADIUS, souvent relié à Active Directory ou à une autorité de certification | Accepte ou rejette, et définit le VLAN ou le rôle à renvoyer |
L'image ci-dessous illustre l'articulation de ces trois éléments entre eux.
Le supplicant est un logiciel présent sur le terminal, et non le terminal lui-même. Windows, macOS, iOS, Android et la plupart des distributions Linux intègrent un client capable de présenter un certificat ou un nom d'utilisateur, et c'est ce client qui répond lorsque le réseau demande une preuve d'identité.
L'authentificateur est l'équipement qui contrôle physiquement l'accès : un port de commutateur, un point d'accès sans fil ou un contrôleur agissant pour l'un d'eux. C'est le seul rôle habilité à autoriser ou à refuser le trafic, et il le fait sur instruction.
Le serveur d'authentification est l'endroit où s'effectue la décision proprement dite. Il s'agit généralement d'un service RADIUS connecté à un annuaire, à une autorité de certification ou aux deux, et il renvoie le verdict ainsi que toute politique qui doit en découler. Si vous souhaitez obtenir une explication plus détaillée de cette phase d'échange, cette présentation du rôle de l'authentification RADIUS détaille le protocole entre le commutateur et le serveur.
Une porte d'embarquement illustre parfaitement cette séparation. Vous présentez une carte d'embarquement au comptoir, l'agent la scanne, et le système de la compagnie aérienne confirme que la réservation est valide et que le vol vous est bien attribué. L'agent ne décide pas de qui prend l'avion. C'est le système qui le fait. L'agent se contente de refuser l'accès à quiconque tant que la réponse n'a pas été reçue.
Pourquoi ces rôles sont séparés
Le demandeur ne décide rien quant à son propre accès. Ce choix architectural fondamental explique pourquoi un ordinateur portable compromis ne peut pas simplement déclarer qu'il est digne de confiance et être cru. Il peut mentir sur son identité, et le serveur peut rejeter ce mensonge.
Centralisez cette décision et vous obtiendrez un avantage pratique visible lors de chaque demande de modification. La désactivation d'un compte, la révocation d'un certificat ou le déplacement d'un groupe vers un autre segment de réseau prend effet dès l'authentification suivante, sur l'ensemble des commutateurs et points d'accès consultant le même serveur.
Règle empirique : si modifier les autorisations d'accès implique d'intervenir sur les commutateurs un par un, c'est que la politique n'est pas appliquée au bon endroit.
Comment une connexion est autorisée, étape par étape
L'échange suit une séquence définie et chaque message répond à une raison précise. Une fois ces raisons comprises, le diagnostic d'un appareil bloqué revient simplement à identifier quel message n'a jamais été reçu.
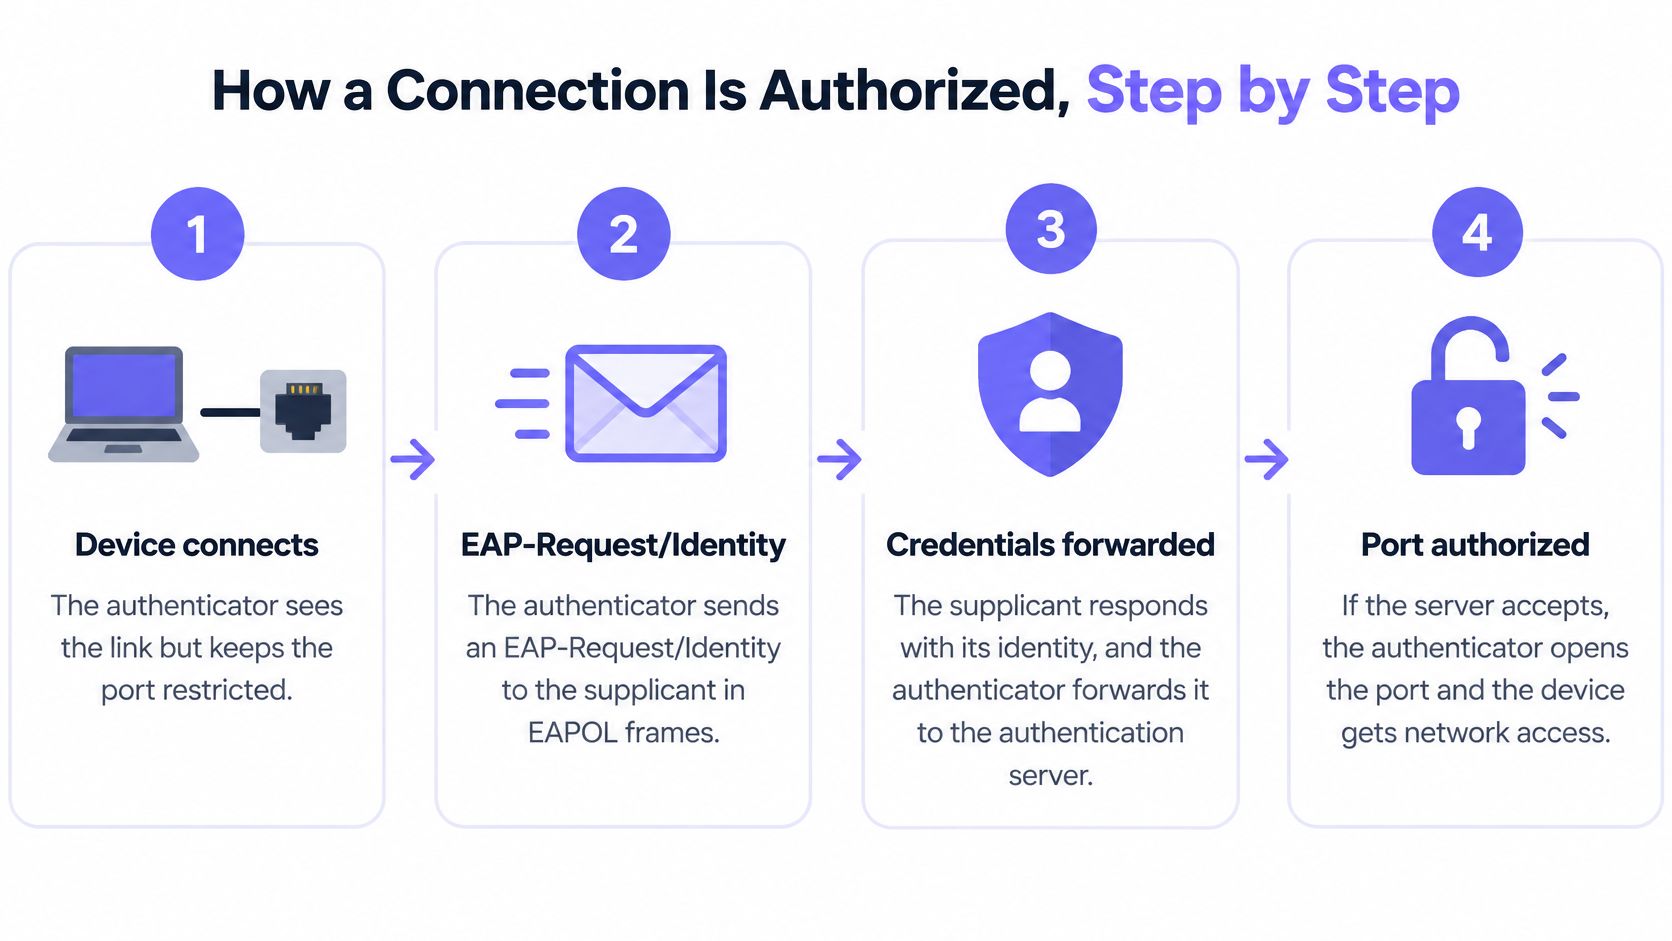
La liaison s'établit et reste fermée. Un appareil se connecte à un port de commutateur ou s'associe à un point d'accès. L'authentificateur détecte la liaison et maintient le port dans un état non autorisé, n'autorisant que les échanges non contrôlés nécessaires à l'authentification, comme le précisent les documents du groupe de travail IEEE 802.1X.
L'authentificateur demande qui est là. Il envoie une requête EAP-Request/Identity au supplicant dans des trames EAPOL transmises sur la liaison filaire ou sans fil. Seule cette communication est autorisée, c'est pourquoi un appareil non authentifié semble connecté tout en étant inutilisable.
L'appareil répond et la réponse est relayée. Le supplicant renvoie une identité, et l'authentificateur encapsule l'échange dans une requête RADIUS Access-Request adressée au serveur. L'authentificateur n'évalue pas l'identifiant. Il le transmet et attend.
Le serveur vérifie l'identité revendiquée. Il envoie les messages Access-Challenge requis par la méthode EAP choisie, et l'appareil répond au moyen d'un certificat ou d'un mot de passe au sein d'un tunnel. Il s'agit de l'étape où une identité cesse d'être une simple affirmation pour être mise à l'épreuve.
Le serveur prend sa décision. Il valide l'identifiant par rapport à l'annuaire, à la chaîne de certificats et à sa politique, puis renvoie un message Access-Accept ou Access-Reject. L'explication d'un rejet figure généralement dans les journaux du serveur, et non sur l'appareil.
Le port s'ouvre avec la politique appliquée. En cas d'acceptation, l'authentificateur active le port contrôlé pour le trafic normal et applique les éléments renvoyés par le serveur, comme un VLAN ou un rôle. En cas de rejet, le port reste dans son état initial et l'utilisateur voit un équipement qui semble connecté mais ne fait rien.
Sur le WiFi d'entreprise, il y a un court épilogue. Le client et le point d'accès échangent des trames EAPOL pendant l'authentification, le point d'accès relaie la conversation EAP à RADIUS, et une fois le verdict rendu, le point d'accès et l'appareil effectuent le handshake de clé sans fil afin que chaque session dispose de ses propres clés de chiffrement. Le point d'accès applique l'admission ; la politique centrale décide qui peut se connecter.
Ce que l'utilisateur voit réellement
Une connexion qui fonctionne passe inaperçue : la liaison s'établit, une adresse est attribuée sur le bon VLAN et le lecteur réseau se reconnecte. Rien n'indique explicitement qu'un certificat a été validé.
Une connexion défaillante semble quasiment identique tant que vous ne vérifiez pas. Le câble est branché, l'icône indique que vous êtes connecté, et l'adresse est soit manquante, soit issue d'une plage de secours. Cette invisibilité est la source de confusion la plus courante, car l'appareil indique rarement pourquoi l'accès a été refusé.
La seule habitude qui accélère chaque investigation 802.1X consiste à analyser d'abord la décision du serveur, puis celle du terminal.
Diagnostiquer un appareil qui ne parvient pas à se connecter
La majorité des échecs de connexion découle de cinq causes, et le terminal ne vous indiquera presque aucune d'entre elles. Fondez-vous sur les faits observables, et non sur ce qui s'affiche à l'écran.
Aucun identifiant ou identifiant obsolète. Le supplicant n'a aucun certificat à présenter, ou le mot de passe a changé sans que le profil enregistré ne soit mis à jour. Le serveur renvoie un Access-Reject, et le motif indique la méthode manquante. Consultez le journal RADIUS avant d'intervenir sur l'appareil.
Un certificat refusé par le serveur. La chaîne ne remonte pas jusqu'à une autorité de certification approuvée, le certificat a expiré ou a été révoqué. Le motif de rejet pointe généralement vers l'étape du certificat. Vérifiez le magasin de certificats sur l'appareil et les autorités racines de confiance sur le serveur.
Désynchronisation de l'horloge. Les dates de validité sont vérifiées par rapport à l'heure actuelle ; ainsi, un appareil dont l'horloge a dérivé peut présenter un certificat parfaitement valide et tout de même échouer. Comparez l'heure de l'appareil avec celle du serveur avant d'émettre à nouveau le moindre élément.
Une non-concordance de stratégie. L'authentification réussit et l'appareil se retrouve sur un segment inattendu, généralement parce que le compte appartient au mauvais groupe d'annuaire. Le port apparaît comme autorisé alors que l'utilisateur signale une absence d'accès, ce qui pousse souvent à chercher au mauvais niveau.
Un supplicant non pris en charge. L'appareil propose une méthode EAP que l'authentificateur n'est pas configuré pour accepter, ou ne propose rien du tout. L'échange d'identités se bloque dès le début, et l'état du port indique que la session est toujours en attente.
L'emplacement où se trouvent les éléments de preuve compte tout autant que leur ordre. L'entrée d'acceptation ou de rejet RADIUS indique si l'identifiant a été évalué. L'état du port de l'authentificateur indique si la décision a été appliquée. Le magasin de certificats précise ce que l'appareil a présenté. Si vous recherchez une méthode reproductible pour tester le côté serveur de manière isolée, ce guide dédié au test de l'authentification RADIUS vous guide pas à pas.
Ordre d'intervention initial : consultez l'entrée du journal, vérifiez la chaîne de certification et les dates, puis contrôlez l'horloge et l'appartenance aux groupes. Vouloir dépanner l'appareil d'emblée relève de la conjecture, et c'est ignorer le seul enregistrement qui détenait déjà la réponse.
Choisir une méthode EAP entre certificats et mots de passe
Un appareil rejoignant un réseau WiFi peut être amené à prouver son identité avant d'obtenir un accès standard au réseau. 802.1X établit ce contrôle d'accès ; le protocole d'authentification extensible (EAP) achemine la méthode d'authentification sélectionnée. Dans la mesure où l'EAP est une architecture extensible capable de fonctionner sur des technologies de liaison de données sans connectivité IP, un appareil peut s'authentifier avant même de disposer d'un accès réseau ordinaire.
| Méthode EAP | Identifiants du client | Certificat client requis | Authentification mutuelle | Résistance au phishing |
|---|---|---|---|---|
| EAP-TLS | Certificat client | Oui, sur chaque appareil | Oui, les deux parties prouvent leur identité | Élevée, aucun mot de passe n'est envoyé |
| PEAP-MSCHAPv2 | Nom d'utilisateur et mot de passe au sein d'un tunnel TLS | Non, certificat serveur uniquement | Serveur prouvé ; client par mot de passe | Faible à modérée, les mots de passe peuvent être interceptés par phishing |
| EAP-TTLS | Mot de passe ou autre méthode interne au sein d'un tunnel TLS | Non, certificat serveur uniquement | Serveur prouvé ; client par méthode interne | Faible à modérée, selon la méthode interne |
EAP-TLS utilise des certificats des deux côtés : le client vérifie l'identité du réseau, et le réseau vérifie le certificat de l'appareil ou de l'utilisateur. Aucun mot de passe ne transite par la connexion pour être dérobé ou rejoué, ce qui fait de EAP-TLS une solution idéale pour les ordinateurs portables et les téléphones gérés.
PEAP et EAP-TTLS utilisent un certificat de serveur pour établir un tunnel chiffré, puis vérifient l'utilisateur via une méthode interne. Ils évitent d'avoir à délivrer un certificat client à chaque terminal, mais continuent de reposer sur des mots de passe dans les configurations courantes. Un appareil qui ne valide pas le certificat de serveur peut envoyer son mot de passe à un point d'accès non autorisé. Les détails comparant EAP-TLS à PEAP permettent de mieux cerner les compromis.
La décision que le tableau ne peut pas montrer
Le NIST recommande EAP-TLS dans la mesure du possible. Ses directives expliquent que EAP-TLS nécessite une PKI d'entreprise et un certificat sur chaque appareil client, tandis que de nombreuses autres méthodes basées sur TLS n'exigent un certificat que sur le serveur d'authentification, comme décrit dans les directives du NIST sur les méthodes EAP.
Le choix de la méthode ne dépend pas uniquement de la robustesse du protocole. Déterminez qui émettra, installera, renouvellera, révoquera et remplacera les certificats clients, et ce que les utilisateurs doivent faire lorsqu'un certificat expire.
Un certificat doit être disponible lorsque l'appareil s'authentifie et remonter jusqu'à un émetteur de confiance. Prévoyez la manière de suivre les certificats déployés, de vérifier leur révocation et de gérer leur renouvellement avant expiration. Sans automatisation, la gestion des certificats peut entraîner des interruptions de service et alourdir la charge de travail du centre d'assistance.
Avant de vous engager, comparez chaque option selon cinq critères : la capacité des appareils à héberger les identifiants requis, les conséquences d'un mot de passe compromis par hameçonnage, la complexité de l'enrôlement, le fonctionnement de la révocation et la manière dont un utilisateur bloqué peut récupérer son accès. Un protocole robuste nécessite tout de même un processus de renouvellement viable.
Où 802.1X s'exécute dans les réseaux réels
Un collaborateur rejoint le réseau de l'entreprise WiFi, tandis qu'une imprimante se connecte par câble et qu'un invité utilise un réseau distinct. 802.1X peut contrôler l'accès dans chaque cas, à condition que l'appareil et les équipements réseau prennent en charge la méthode d'authentification choisie.
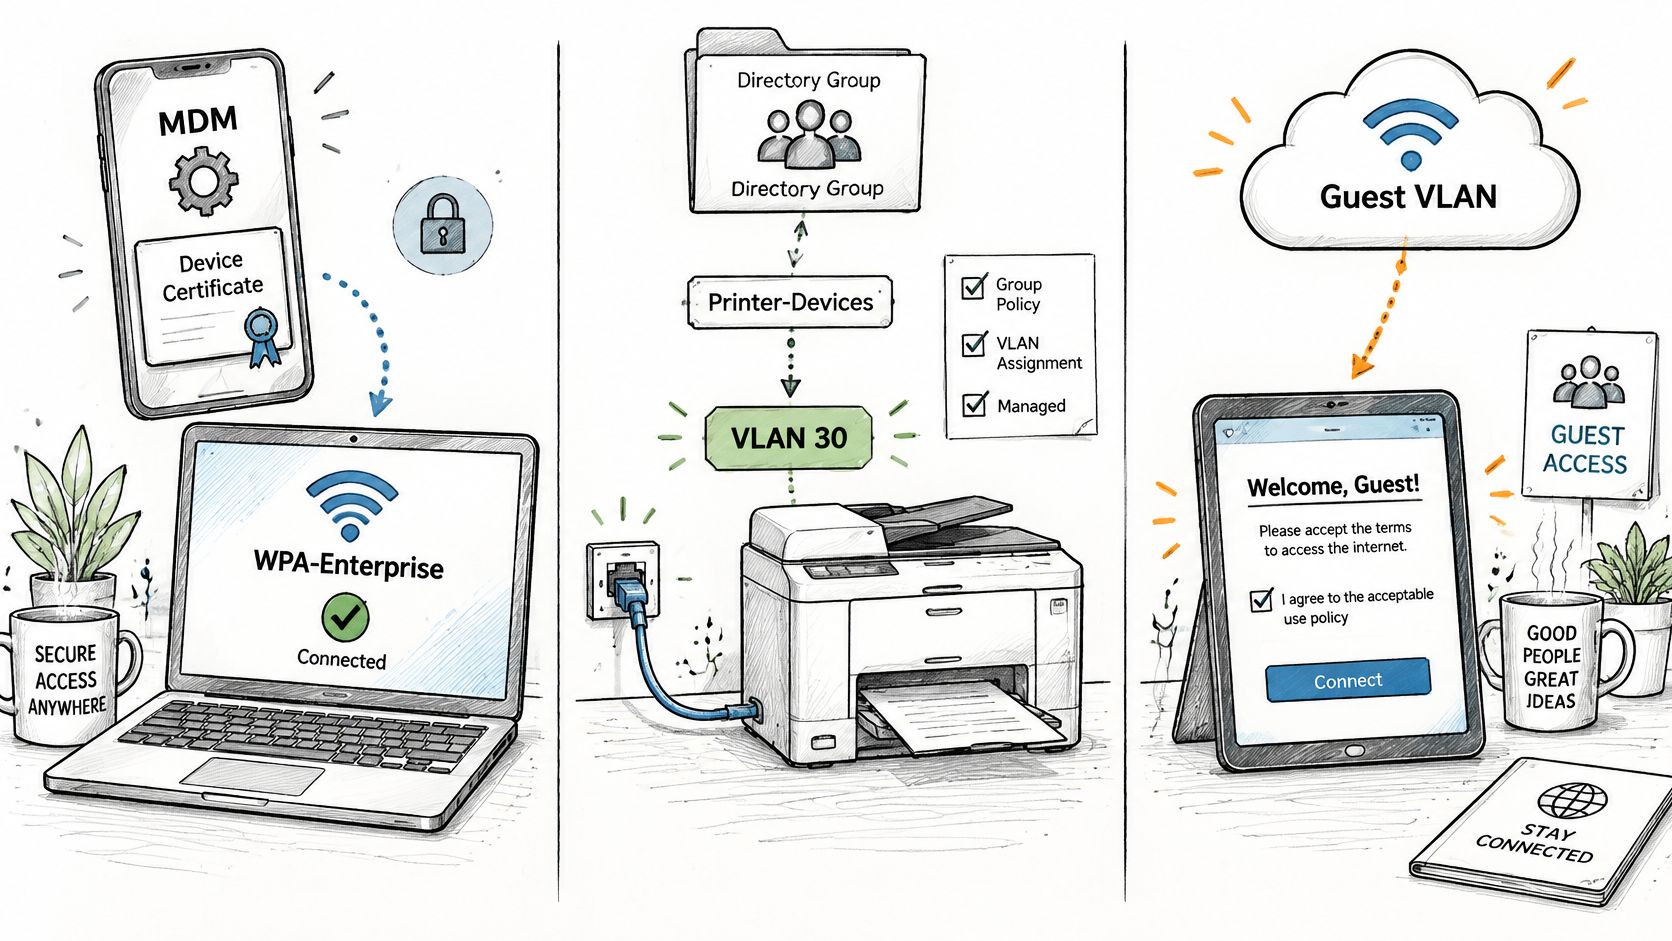
WiFi du personnel. Le matériel WiFi d'entreprise prend couramment en charge 802.1X et EAP. Un réseau WPA-Enterprise peut utiliser des certificats installés par un système de gestion des appareils mobiles (MDM), avec des accès attribués en fonction du groupe d'annuaire de l'utilisateur. La désactivation d'un compte peut empêcher cet utilisateur de se reconnecter, sans qu'un administrateur n'ait à modifier chaque commutateur.
Ports filaires pour les appareils gérés. Les téléphones fixes, les lecteurs de badges et les imprimantes peuvent s'authentifier via le port du commutateur. Les appareils qui ne peuvent pas effectuer l'authentification ont besoin d'un enregistrement contrôlé ou d'un réseau de secours, plutôt que d'un accès sans restriction. Les ports filaires peuvent être négligés : un port de bureau inutilisé nécessite tout de même une politique d'accès.
Parcs multi-sites. Un service d'authentification partagé peut appliquer des politiques cohérentes sur les commutateurs et les points d'accès de plusieurs sites. La gestion centralisée réduit les configurations redondantes, mais elle implique également qu'une erreur de politique ou de certificat peut impacter de nombreux sites à la fois.
L'équipement réseau contrôle le point d'accès, mais l'architecture d'authentification détermine qui est autorisé à passer. Avant tout déploiement, vérifiez quatre points :
- Un serveur RADIUS joignable depuis chaque authentificateur, avec une connexion opérationnelle à l'annuaire.
- Une autorité de certification et un processus d'enrôlement permettant d'installer des certificats sans avoir à intervenir physiquement sur chaque appareil.
- La prise en charge par les commutateurs et les points d'accès de 802.1X et des méthodes EAP que l'organisation prévoit d'autoriser.
- Un plan de VLAN attribuant au service d'authentification un réseau défini pour chaque classe d'appareils.
Pour observer l'échange sur du matériel réel, ce guide pratique présente une authentification filaire 802.1X de bout en bout.
Les appareils ne pouvant pas s'authentifier et la façon de les gérer
La plupart des présentations partent du principe que chaque terminal peut présenter un identifiant. Parcourez un bâtiment et cette hypothèse s'effondre : imprimantes, caméras, équipements médicaux, systèmes de gestion technique du bâtiment et capteurs sans interface utilisateur, sans suppliant, sans magasin de certificats ou dotés d'un micrologiciel trop ancien pour avoir intégré cette notion. Le problème persistant lié au WLAN-IoT, tel que le décrit la documentation technique récente sur l'authentification des appareils à ressources limitées, réside dans le fait que les approches EAP existantes peuvent imposer des contraintes de sécurité et de calcul que ces appareils ne peuvent pas supporter.
La solution de facilité consiste à basculer les exceptions sur un réseau plat de confiance et à passer à autre chose. Cela revient à laisser la porte latérale grande ouverte sous prétexte que la porte d'entrée est verrouillée.
La bonne approche consiste plutôt à mettre en place une architecture d'exceptions explicite :
- Inventorier et classifier. Répertoriez chaque appareil qui ne peut pas s'authentifier, ce avec quoi il communique et à qui il appartient. Une feuille de calcul vaut mieux qu'une supposition.
- Isoler sciemment. Placez chaque catégorie d'appareils sur un VLAN strictement délimité, avec la plage d'adresses la plus restreinte possible permettant de faire le travail.
- Restreindre les destinations. N'autorisez que les serveurs dont chaque appareil a besoin. Une caméra n'a aucune raison d'accéder à un partage de fichiers.
- Surveiller les comportements. Repérez tout appareil qui se met soudainement à communiquer avec un nouvel élément, ce qui constitue souvent le premier signe d'une usurpation de son identité.
- Définir une date de fin. Enregistrez un calendrier de remplacement ainsi que les mesures compensatoires en vigueur d'ici là.
Le NIST reconnaît que les organisations peuvent utiliser soit la norme IEEE 802.1X/EAP avec RADIUS, soit des identifiants partagés plus faibles tels que les adresses MAC, la force de l'authentification étant déterminée par l'impact sur le système. Cette nuance mérite d'être conservée, tout comme sa limite : une adresse MAC constitue un signal d'identité, et non la preuve que l'appareil est authentique. Présenter l'identification basée sur l'adresse MAC comme équivalente à EAP-TLS explique pourquoi les réseaux d'exception deviennent le maillon le plus faible du parc informatique.
La majorité des parcs informatiques s'orientent vers un accès hybride : 802.1X basé sur des certificats pour les terminaux compatibles, alternatives contrôlées pour le matériel hérité, et intégration progressivement renforcée à mesure que les micrologiciels et les plateformes d'appareils s'améliorent. Chaque cycle de renouvellement est l'occasion de faire passer une catégorie d'appareils de la liste des exceptions au flux principal.
Questions à régler ce trimestre : quels appareils ne peuvent pas s'authentifier, de quel VLAN chacun d'eux a besoin, qui examine cette liste et quand chaque appareil sera remplacé.
Confirmez la méthode EAP et le plan de certificats avant le déploiement
Le travail qui détermine la réussite de 802.1X s'effectue avant le basculement du premier port de production, et un projet pilote est le moyen le plus économique d'identifier les lacunes. Exécutez la méthode EAP choisie sur un site, en parallèle du réseau actuel, et évaluez-la selon les critères qui seront mesurés ultérieurement : les tickets du centre d'assistance, les journaux d'authentification et les éléments de preuve d'audit.
Limitez le périmètre à un seul site. En cas de dysfonctionnement, l'impact reste circonscrit, le retour en arrière est simple et vous observez concrètement le déroulement de l'enrôlement, de la révocation et de la récupération sur du matériel réel.
Pendant la phase pilote, vérifiez quatre points au lieu de vous fier à des suppositions :
- L'autorité de certification émet et renouvelle automatiquement. Si une personne doit approuver un renouvellement, vous avez créé une file d'attente, pas un processus.
- Le serveur RADIUS vérifie la révocation. Un certificat révoqué qui continue de s'authentifier signifie que votre circuit de révocation n'est là que pour la forme.
- Les horloges concordent. Chaque appareil et serveur validant des certificats doit être parfaitement à l'heure, sous peine de voir des certificats valides échouer de manière aléatoire.
- Le centre de services dispose d'une solution de secours. Une procédure documentée est nécessaire pour reconnecter un appareil défaillant sans avoir à distribuer une clé partagée.
Prenez ensuite la liste des exceptions issue de votre inventaire d'appareils et confirmez, avant la mise en production, quels appareils restent en dehors de 802.1X, quel VLAN chacun utilise et à quelle date ils seront remplacés. Cette liste est l'élément de la conception le plus susceptible d'être oublié et le plus susceptible de déclencher un incident.
C'est également ainsi que nous préférons prouver notre efficacité : notre propre approche permet à un client d'installer les réseaux ouverts, sécurisés et xPSK sur les points d'accès déjà en place sur le site, en parallèle du réseau qu'il exploite aujourd'hui, puis d'évaluer le résultat à partir des tickets et des preuves d'audit avant de poursuivre le déploiement.
Trois questions méritent encore d'être résolues par écrit avant que quiconque ne configure un commutateur. Nos appareils peuvent-ils héberger des certificats ? Qui les renouvelle, et comment saurons-nous si ce processus s'interrompt ? À quoi ressemble un premier échec de connexion, et qui s'en charge ? Si vous pouvez y répondre avec des noms et des dates, la configuration des ports devient la partie la plus simple.
Si vous êtes prêt à abandonner les mots de passe partagés pour le WiFi du personnel WiFi et à adopter un accès basé sur des certificats, Purple Access déploie le SSID sécurisé sur vos points d'accès existants, avec des certificats EAP-TLS distribués par votre MDM et Cloud RADIUS attribuant chaque appareil au bon VLAN selon son identité, tout en rejetant tout collaborateur sortant dont le compte est désactivé. Vous pouvez tester un réseau ouvert, sécurisé et xPSK sur un seul site parallèlement à votre réseau actuel, puis évaluer les résultats sur la base des tickets et des preuves d'audit avant d'aller plus loin. Rendez-vous sur Purple Access pour planifier ce premier site.


