
Qu'est-ce que l'itinérance WiFi et comment les appareils basculent
Published
L'itinérance WiFi désigne le déplacement d'un appareil client d'un point d'accès à un autre tout en restant sur le même réseau sans fil, l'appareil décidant généralement du moment où basculer.
C'est pourquoi la recommandation habituelle consistant à multiplier les points d'accès passe souvent à côté du véritable problème. Un téléphone peut avoir un autre point d'accès à proximité immédiate et pourtant refuser de quitter sa connexion active. Avant de modifier l'infrastructure matérielle, un responsable informatique doit bien faire la distinction entre la décision d'itinérance propre à l'appareil, l'assistance fournie par le réseau et les étapes d'authentification exécutées lors du transfert.
Table des matières
- Ce que le roaming WiFi implique pour un appareil en mouvement
- Comment un client choisit le point d'accès suivant
- Normes de Fast Roaming et authentification
- Roaming dans les bureaux, les hôtels et les lieux publics
- Clients persistants et autres mythes sur le roaming
- Roaming WLAN local ou OpenRoaming
- Tester le transfert avant d'ajouter des bornes supplémentaires
Ce que l'itinérance WiFi implique pour un appareil en mouvement
L'itinérance WiFi permet à un appareil de changer de point de connexion sans fil sans obliger l'utilisateur à sélectionner un autre réseau. Le point d'accès change, mais le service réseau prévu reste accessible.
Prenons le cas d'un employé qui quitte son bureau avec son ordinateur portable pour se rendre dans une salle de réunion. À son poste, l'ordinateur portable communique via le point d'accès du bureau. À l'approche de la salle de réunion, il découvre un autre point d'accès adapté et s'y connecte sous le même nom de réseau, sans demander à l'employé de saisir à nouveau son mot de passe.
L'utilisateur pourrait ne jamais s'en apercevoir. Cependant, rester sur le même réseau ne garantit pas un flux ininterrompu de paquets pendant toute la transition. Une brève interruption peut survenir pendant que l'ordinateur portable recherche sa prochaine connexion et finalise les échanges de sécurité nécessaires.
Le nom du réseau reste familier
Le SSID est le nom de réseau que les utilisateurs voient dans leurs paramètres WiFi. Les points d'accès peuvent diffuser ce même nom tout en fournissant des connexions radio distinctes, chacune identifiée par un BSSID.
Un Basic Service Set (BSS) décrit le service sans fil associé à la radio d'un point d'accès donné. Le basculement entre ces services constitue la transition technique qui sous-tend l'expérience courante consistant à se déplacer dans un bâtiment tout en restant connecté.
Contrairement au transfert cellulaire, où l'infrastructure dirige plus souvent le changement, le WiFi laisse généralement la décision au client. Le réseau fournit des informations et gère la sécurité, mais c'est le téléphone ou l'ordinateur portable qui évalue le moment opportun pour basculer.
Distinction pratique : un nom de WiFi familier vous indique le réseau sélectionné par l'appareil, mais pas le point d'accès qui achemine son trafic.
Une étape naturelle lors des déplacements dans les bâtiments
Les cellules de couverture WiFi conventionnelles ne s'étendent souvent que sur quelques dizaines de mètres, de sorte que les personnes se déplaçant dans des bureaux, des hôtels, des hôpitaux et des entrepôts peuvent avoir besoin de transitions répétées. La seule force du signal ne garantit pas la réussite de ces transitions : le client doit également disposer d'une sécurité compatible, d'une couverture exploitable et d'un point d'accès suivant adapté.
Les amendements pertinents pour les entreprises sont 802.11k et 802.11r, publiés en 2008, et 802.11v, publié en février 2011, comme documenté dans l'historique des normes WiFi de l'IEEE.
D'un point de vue opérationnel, l'itinérance comprend la découverte, la sélection de la cible, l'authentification, la réassociation ainsi que la configuration restante des clés et de la qualité de service. Une déconnexion totale suivie d'une sélection manuelle du réseau ne correspond pas à l'expérience que les administrateurs s'efforcent d'offrir.
Ce déplacement local diffère également de la connexion automatique à WiFi dans un autre hôtel ou aéroport. Au sein d'un WLAN géré, les administrateurs coordonnent l'environnement radio et de sécurité. Entre des sites indépendants, ils doivent en outre établir des accords d'identité et de confiance.
Comment un client choisit le point d'accès suivant
| Étape | Ce qui se passe | Qui décide | Effet sur la session |
|---|---|---|---|
| Découverte | Le client effectue un scan ou utilise un rapport de voisinage pour trouver des points d'accès à proximité | Le client, assisté par le 802.11k | Le scan actif peut interrompre temporairement les données |
| Sélection de la cible | Le client compare le signal, la qualité et les informations de charge disponible, et peut recevoir une suggestion de BSS | Le client ; le 802.11v ne peut que faire des suggestions | Un client persistant (sticky client) peut rester connecté à un PA faible |
| Authentification | Échange de sécurité complet ou transition BSS rapide (FT) à l'aide de clés préétablies | Le client avec RADIUS ou le domaine de mobilité | Peut créer l'interruption la plus longue lors de la renégociation des clés |
| Réassociation | Le client rejoint le nouveau Basic Service Set | Le client initie ; le PA accepte | Pris en compte dans le temps d'itinérance IEEE |
| Configuration des clés et de la QoS | Handshake à quatre voies ou clés préétablies, plus les échanges QoS requis | Point d'accès et client | Le trafic protégé attend la configuration de sécurité requise |
Ce tableau décrit les opérations requises, et non une séquence rigide de délais distincts. Une partie de la préparation de sécurité peut s'effectuer avant le déplacement effectif, ce qui explique précisément l'intérêt des mécanismes de transition rapide.
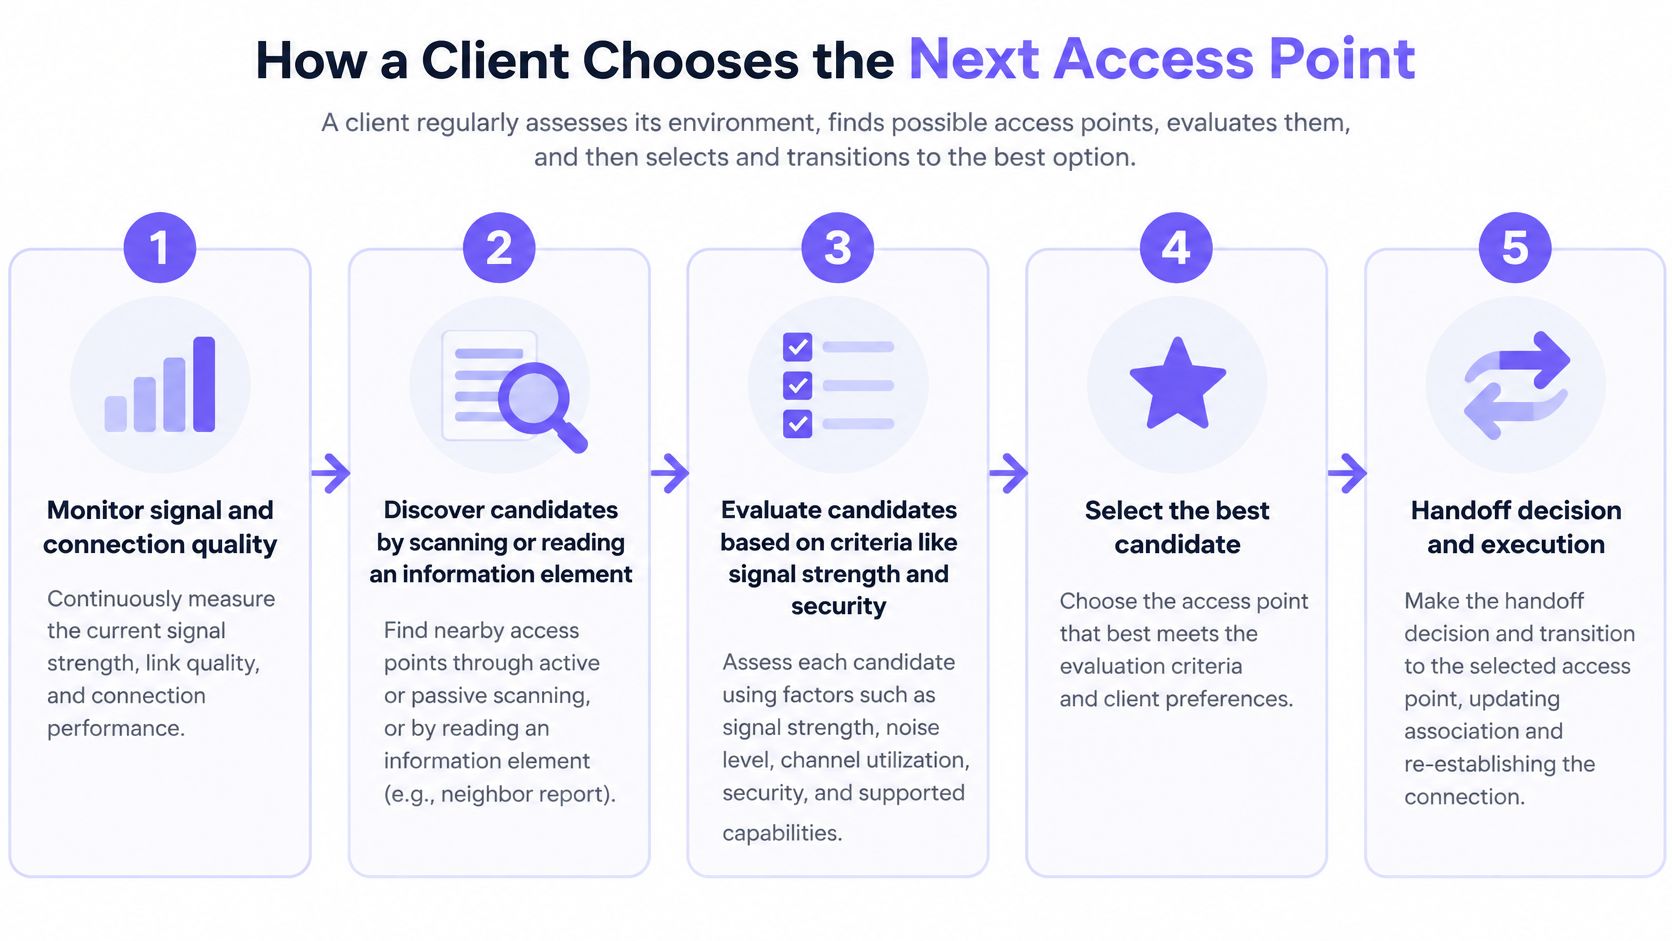
Le client commence par surveiller sa connexion actuelle. Lorsque ses critères internes requièrent un autre candidat, il peut analyser les canaux ou exploiter les informations fournies par l'infrastructure pour cibler sa recherche.
Ce schéma distingue la détection et l'évaluation des candidats du transfert final.
Trouver un candidat ne signifie pas réussir l'itinérance
Un rapport de voisinage aide l'appareil à identifier les points d'accès pertinents plutôt que de chercher au hasard. Une recommandation de transition peut désigner une cible privilégiée, mais le client évalue toujours s'il doit l'utiliser et à quel moment.
Une fois que le client a sélectionné sa cible, il doit établir une relation adéquate avec ce point d'accès. Selon l'architecture de sécurité, cela peut impliquer l'infrastructure d'authentification, des éléments de chiffrement préalablement préparés ainsi que les échanges nécessaires à la reprise du trafic sécurisé.
La méthodologie de l'IEEE pour mesurer le temps de transition BSS considère l'authentification, la réassociation et les échanges de qualité de service comme des étapes de transition mesurables. Le temps d'itinérance ne se résume pas au simple instant où la mesure de l'intensité du signal varie.
Prenons l'exemple d'un téléphone en cours d'appel vocal. Il peut détecter rapidement la dégradation de la connexion, mais l'utilisateur entendra tout de même une coupure pendant que le téléphone effectue le balayage, s'authentifie et se réassocie. Un journal d'association peut enregistrer une transition réussie alors même que l'appel est brièvement devenu inutilisable.
Mesurer la transition et l'application
Utilisez un outil de capture de paquets sans fil tel que Wireshark, combiné à une surveillance applicative, afin de distinguer les délais de découverte des échecs d'authentification ou de réassociation. Synchronisez les horodatages pour corréler l'interruption applicative avec les échanges sans fil.
Distinguez les résultats selon :
- Type d'appareil et logiciel : Enregistrez le modèle de smartphone ou d'ordinateur portable, le système d'exploitation et le pilote sans fil.
- Bande de fréquences : Ne combinez pas les résultats de différentes bandes en une seule moyenne.
- Méthode d'authentification : Distinguez l'authentification d'entreprise complète du comportement de transition rapide.
- Paire de points d'accès et direction : Testez le déplacement réel entre points d'accès voisins dans les deux directions.
- Impact sur la session : Enregistrez les paquets perdus, les interruptions audio, les échecs de transaction et la récupération.
La conception doit prendre en charge cette séquence avant que l'optimisation ne puisse l'améliorer. Cela implique des SSID et des paramètres de sécurité cohérents, un chevauchement de couverture suffisant et des clients compatibles. Une disposition plus dense des points d'accès ne garantit pas automatiquement le respect de ces exigences.
Normes d'itinérance rapide et authentification
| Norme | Publication | Rôle lors d'une itinérance | Ce qu'elle ne fait pas |
|---|---|---|---|
| 802.11k | 2008 | Rapports de voisinage et mesures des ressources radio | Forcer le client à quitter un point d'accès |
| 802.11r Fast BSS Transition | 2008 | Préparer les éléments de chiffrement afin de raccourcir la transition de sécurité | Fonctionner sans prise en charge du client et du domaine de mobilité |
| 802.11v | Février 2011 | Suggérer un BSS cible et d'autres actions de gestion | Outrepasser la décision d'itinérance du client |
Ces amendements répondent à différentes facettes du problème. La norme 802.11k prend en charge la découverte, la norme 802.11v gère les recommandations de gestion et la norme 802.11r réduit la charge liée aux transitions de sécurité. Les considérer comme des options interchangeables d'itinérance rapide complique le dépannage.
La différence majeure réside entre la détection du prochain point d'accès et la préparation à échanger du trafic sécurisé avec celui-ci. Un appareil peut identifier instantanément un excellent candidat tout en restant bloqué lors de la configuration de sécurité.
Ce que la transition rapide permet réellement d'économiser
Le standard 802.11r Fast BSS Transition, généralement abrégé en FT, prépare les éléments de chiffrement au sein d'un domaine de mobilité configuré. Le client peut alors basculer entre les points d'accès participants sans devoir répéter un échange de sécurité complet à chaque transition.
Des études publiées illustrent l'écart potentiel : l'évaluation technique hébergée par Inria HAL fait état de délais de transition conventionnels de l'ordre de 344 ms dans certains scénarios, contre des moyennes d'environ 13 ms avec un FT optimisé. Il s'agit là de résultats propres à des contextes précis, et non de garanties de performance applicables à un hôtel, un hôpital ou un bureau en particulier.
L'enseignement technique réside dans le mécanisme lui-même, et non dans une valeur cible universelle. Éviter les opérations répétées d'authentification et d'établissement de liaison (handshake) permet de réduire l'intervalle durant lequel l'appareil ne peut pas transmettre les paquets applicatifs.
Cet aspect est capital lorsqu'un utilisateur parle, présente en visioconférence ou réalise une transaction au scanner. Un navigateur peut tolérer une brève interruption ; une communication en temps réel la révèle immédiatement.
Pour les réseaux d'entreprise, distinguez le FT du processus plus large d'authentification 802.1X. La vérification initiale de l'identité et l'autorisation restent essentielles, même lorsque le réseau évite de répéter l'intégralité du processus lors de chaque déplacement local.
La compatibilité et la politique doivent encore être testées
Activer le FT sur le contrôleur ne suffit pas. Vérifiez l'ensemble du parcours de sécurité :
- Prise en charge par le client : Le terminal doit prendre en charge le mode FT sélectionné, et pas seulement annoncer une capacité générique d'itinérance rapide.
- Configuration du domaine de mobilité : Les points d'accès participants doivent disposer d'un domaine compatible et correctement configuré.
- Identifiants et autorisation : L'architecture d'authentification doit préserver la politique d'accès prévue lors des déplacements.
- Segmentation : Vérifiez que l'accès basé sur des certificats ou lié à l'identité conserve le bon VLAN ainsi que les attributs d'autorisation appropriés.
- Révocation : Vérifiez que le retrait de l'accès fonctionne toujours après l'itinérance d'un appareil.
Ne considérez pas une simple association réussie comme le résultat complet du test. Déplacez des téléphones, des ordinateurs portables et des scanners représentatifs dans la zone de déploiement tout en mesurant la perte de paquets, la gigue et le délai de reconnexion.
Une transition rapide qui place un appareil sur le mauvais VLAN n'est pas une réussite. Il en va de même pour un transfert sans fil apparemment fluide qui laisse l'application en attente de récupération.
Itinérance dans les bureaux, hôtels et lieux d'accueil
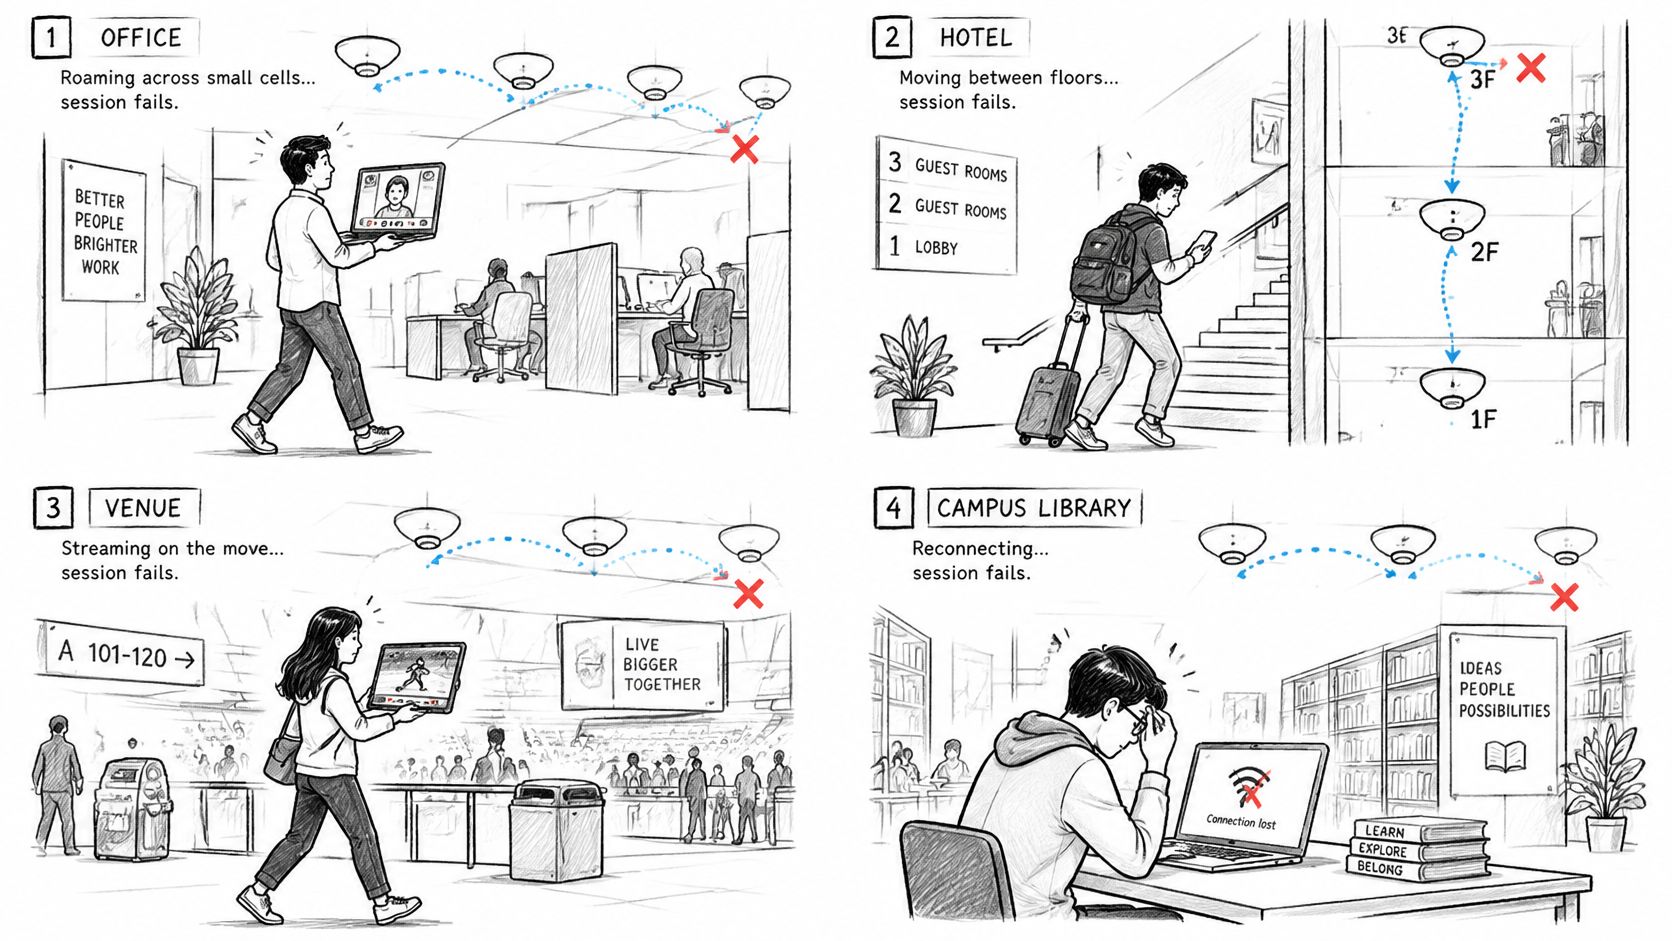
Selon les bâtiments, les échecs d'itinérance se manifestent à travers différentes applications. Ces scénarios démontrent pourquoi le test doit suivre l'activité de l'utilisateur plutôt que de se limiter à l'icône de connexion WiFi.
L'illustration montre bien comment une transition locale peut être perçue par les utilisateurs comme une défaillance de l'application.
Suivre la session à travers le bâtiment
Dans un bureau, un employé déplace son ordinateur portable de son poste de travail à une salle de réunion pendant un appel vidéo. Le nom du réseau reste inchangé, mais les participants constatent une image figée ou une voix saccadée. Effectuez vos tests avec l'application de réunion active, et non pas simplement avec un navigateur ouvert.
Dans un hôtel, un client marche dans un couloir pendant un appel vocal WiFi. Son téléphone peut conserver sa connexion avec un point d'accès situé derrière lui plutôt que de choisir le candidat le plus proche. La réclamation portera sur un appel interrompu, et non sur des précisions quant à la radio sélectionnée par le téléphone.
Dans un hôpital ou un entrepôt, un terminal de santé ou un lecteur de codes-barres emprunte des itinéraires récurrents tout au long d'un cycle de travail. L'échec d'une transaction sur un scanner peut laisser l'opérateur dans le doute quant à la nécessité de renouveler la lecture. Intégrez la confirmation applicative et la gestion des transactions en double dans votre protocole de test opérationnel, au lieu de supposer que la reconnexion sans fil garantit la réussite de l'opération.
La vidéo offre une autre manière de visualiser le déplacement entre les points d'accès.
Dans un aéroport ou un stade, un visiteur traverse un hall tout en utilisant une application de messagerie ou de billetterie. Même dans un bâtiment très fréquenté doté de nombreux points d'accès, ce déplacement peut s'effectuer entièrement au sein d'un seul WLAN géré. Le visiteur peut penser que le réseau a lâché, alors que la véritable défaillance est liée à une transition locale.
Choisissez l'appareil qui ne peut pas faillir
Les téléphones, ordinateurs portables, scanners et modules radio IoT n'utilisent pas tous les mêmes politiques d'itinérance. Un itinéraire qui fonctionne parfaitement sur un téléphone récent peut tout de même poser problème sur un terminal portable plus ancien.
Testez la session que vous ne pouvez pas vous permettre de perdre, sur l'appareil qui l'exécute réellement.
Choisissez le trajet critique, munissez-vous de l'appareil opérationnel et effectuez sa tâche habituelle tout en marchant. Un test de débit statique répond à une question différente : dans quelle mesure cette connexion achemine le trafic lorsque l'appareil reste immobile.
Clients récalcitrants et autres idées reçues sur l'itinérance
Activer l'itinérance rapide ne donne pas au contrôleur une télécommande sur le téléphone. Le reproche habituel est que la norme 802.11r est activée et qu'un ordinateur portable reste malgré tout connecté à un point d'accès situé à l'autre bout de l'étage. Cette remarque repose sur l'idée reçue que le réseau devrait déplacer la station. Sur un WLAN, c'est le client qui décide quand changer de point d'accès.
Un client récalcitrant (sticky client) reste associé à son AP actuel alors qu'un autre candidat offrirait une meilleure connexion. L'authentification rapide peut être parfaitement opérationnelle sans que l'appareil ne bascule pour autant, tout simplement parce qu'il n'a pas amorcé d'itinérance (roaming). Tout comme un conducteur qui a connaissance d'un itinéraire plus court mais reste sur l'autoroute jusqu'à ce que ses propres critères justifient de prendre la sortie. L'hystérésis représente cette marge. Elle empêche l'interface radio d'osciller continuellement d'un point d'accès à l'autre à chaque fluctuation de quelques décibels du signal mesuré.
Pour un ordinateur portable de bureau ou un scanner qui parcourt la même allée tout au long d'un cycle de travail, rester connecté à l'ancien PA correspond souvent aux seuils propres du client. La radio physiquement la plus proche n'est pas non plus automatiquement le meilleur candidat. Les murs, les interférences, une suite de sécurité non prise en charge par l'appareil et un signal faible sur l'autre bande ont tous un impact sur le BSSID qu'il acceptera.
Les normes se répartissent les tâches. Les rapports de voisinage (802.11k) et la gestion de la transition BSS (802.11v) peuvent suggérer des candidats et inciter à une itinérance. Les clés de transition rapide préparées (802.11r) ne raccourcissent l'authentification qu'après que le client a déjà choisi de migrer. Aucune de ces fonctionnalités ne déclenche la transition pour une station qui est encore satisfaite de son association actuelle. La prise en charge de r, k et v varie également selon le pilote et la version du système d'exploitation, de sorte qu'une fonctionnalité activée sur le point d'accès n'est pas synonyme d'une fonctionnalité que le client installé utilisera.
Analysez la décision avant d'essayer de la forcer :
- Seuils d'itinérance : Consultez les paramètres de l'adaptateur et la documentation du fabricant. Ne copiez pas les valeurs d'un autre modèle.
- Hystérésis : Surveillez les deux anomalies : les changements qui surviennent bien trop tard et les allers-retours rapides entre les deux mêmes PA.
- Pilote et système d'exploitation : Confirmez ce que le logiciel installé prend en charge, et pas seulement les capacités du chipset radio.
- Chevauchement RF : Parcourez le trajet réel et confirmez que le PA cible est utilisable avant que l'ancien ne devienne inutilisable.
- Délai d'authentification : Faites la distinction entre une pause avant que le client ne choisisse une cible et un blocage après qu'il en a déjà sélectionné une.
Forcer la déconnexion du client engendre un autre type de défaillance. Une désauthentification n'affecte pas l'appareil au point d'accès que vous visiez. Des paramètres de RSSI ou de charge trop agressifs peuvent entraîner des transferts supplémentaires et des associations répétées plutôt qu'une transition fluide et unique.
Assistance ne signifie pas contrôle, et la politique du client reste déterminante.
Pour effectuer une vérification dès demain, placez-vous sous le PA que l'appareil est censé utiliser et relevez son BSSID réel dans les diagnostics du client ou sur le contrôleur. Faites correspondre cet identifiant avec l'inventaire des PA, puis parcourez le trajet posant problème sans désactiver puis réactiver le WiFi. Une reconnexion manuelle masque l'itinérance tardive que vous cherchez à observer.
Itinérance WLAN locale contre OpenRoaming
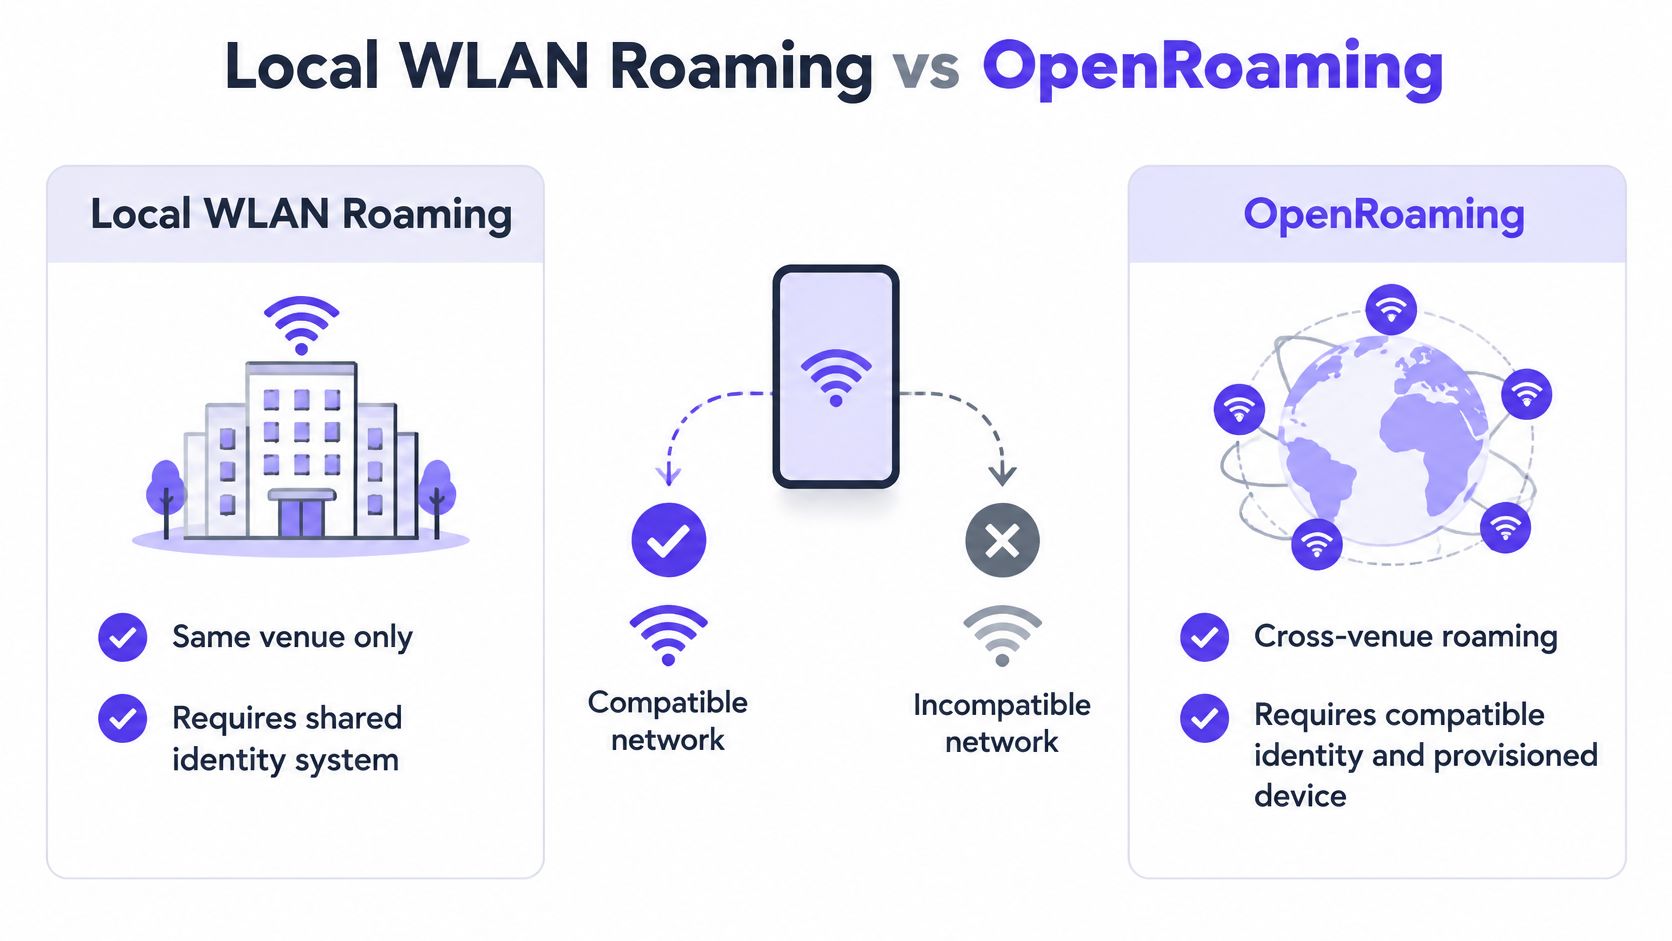
Un client peut-il passer automatiquement du WiFi d'un hôtel au réseau d'un aéroport ? Uniquement si les réseaux participent à un système d'identité et de confiance compatible et si l'appareil est configuré pour l'utiliser. L'itinérance locale entre points d'accès ne permet pas, à elle seule, cette fonctionnalité.
| Question | Au sein d'un WLAN géré | Passpoint ou OpenRoaming |
|---|---|---|
| Ce qui se déplace | Le client change de point d'accès | Le client change de réseau participant |
| Ce qui doit déjà correspondre | SSID et sécurité ; configuration du domaine de mobilité pour la FT | Un profil provisionné et une identité de confiance |
| Ce que l'utilisateur répète | Rien si la session reste active | Ni mot de passe ni portail captif si la configuration est correcte |
| Ce qui dégrade l'expérience | Client persistant, chevauchement ou authentification lente | Établissement non participant, ou aucun profil utilisable |
| Priorité de gouvernance | VLAN, clés et révocation sur votre WLAN | Qui s'authentifie, quelle politique s'applique et identité partagée |
La comparaison ci-dessous illustre les différents périmètres. Un WLAN géré peut s'étendre sur plusieurs bâtiments ; ainsi, le terme « local » fait référence à son environnement réseau coordonné, et pas nécessairement à un site physique unique.
Accès automatique sur l'ensemble des réseaux participants
Passpoint, en s'appuyant sur le framework Hotspot 2.0, permet aux appareils compatibles de découvrir les réseaux participants et de s'y authentifier sans avoir à saisir constamment des mots de passe ou à renseigner des portails captifs. Boingo a lancé le premier réseau Passpoint public à l'aéroport O'Hare de Chicago en septembre 2013, d'après le rapport de la WiFi Alliance sur les déploiements de Passpoint.
OpenRoaming étend la connectivité automatique grâce à la fédération entre les fournisseurs de réseau, les fournisseurs d'identité et les établissements. Le changement majeur réside dans l'entité qui fait confiance à l'identité de l'appareil, et non simplement dans le choix du point d'accès offrant le signal le plus puissant.
Dans le rapport d'enquête 2024 de la Wireless Broadband Alliance menée auprès de 200 organisations à travers le monde, 47 % prévoyaient d'ajouter OpenRoaming ou Passpoint et 33 % l'avaient déjà fait, selon les informations publiées par Critical Comms. Ces données reflètent le niveau d'adoption et les intentions des organisations interrogées, et non une disponibilité universelle dans les lieux publics.
L'identité nécessite un responsable opérationnel
La distinction entre déplacement local et fédération est également au cœur de l'aperçu du marché des services de provisionnement Passpoint : la connectivité inter-fournisseurs nécessite un provisionnement, une confiance et des politiques compatibles.
Avant de planifier le déploiement de OpenRoaming WiFi, désignez des responsables pour ces questions :
- Authentification : Quel fournisseur d'identité valide l'utilisateur ou l'appareil ?
- Conditions d'utilisation : Quels règlements et restrictions d'accès du site s'appliquent ?
- Révocation : Qui est habilité à révoquer les identifiants, et selon quelles modalités d'application ?
- Partage d'identité : Quelles informations sont transmises entre les organisations participantes ?
L'accès automatique ne garantit pas le maintien d'un appel en cours lors de chaque basculement entre des réseaux distincts. La facilité d'authentification et la continuité de session de bout en bout constituent deux exigences distinctes.
La fédération est un projet lié à l'identité, pas un paramètre radio. Elle permet d'éliminer les reconnexions répétées, mais elle ne résoudra pas une mauvaise couverture ou un transfert local incompatible.
Testez le transfert avant d'ajouter d'autres points d'accès
Effectuez un test de déplacement reproductible avant d'acheter du matériel ou de modifier les paramètres de sécurité. Une conception rigoureuse de réseau WiFi commence par l'appareil, l'itinéraire et l'application qui posent problème.
- Parcourir le trajet. Portez l'appareil concerné, laissez l'application active et notez le PA auquel il reste connecté.
- Confirmer la cohérence du réseau. Vérifiez SSID et les paramètres de sécurité sur tous les PA participants, y compris la configuration prévue du domaine de mobilité.
- Vérifier les capacités du terminal. Confirmez la prise en charge des protocoles 802.11k, 802.11v et du mode FT sélectionné sur le logiciel installé.
- Mesurer l'interruption perçue par l'utilisateur. Mesurez le temps de reconnexion, la perte de paquets et la session critique, et pas seulement les événements d'association réussis.
- Corriger la cause identifiée. Ce n'est qu'ensuite qu'il convient d'ajuster le chevauchement, les paramètres d'itinérance pris en charge ou l'authentification. Modifiez un facteur à la fois et refaites le parcours.
Si la réclamation concerne des connexions répétées au portail sur différents sites, traitez-la séparément. Envisagez Passpoint ou OpenRoaming, un profil provisionné et un titulaire désigné pour l'authentification, les règles d'utilisation acceptable et la révocation entre fournisseurs.
Nous sommes un courtier d'identité certifié WBA pour OpenRoaming, nous pouvons donc vous aider à distinguer les exigences de fédération du dépannage radio local. Ne faites de l'identité fédérée votre prochain projet que lorsque ces vérifications auront confirmé que la liaison radio locale est saine.
Purple Access prend en charge Passpoint et OpenRoaming afin que les visiteurs provisionnés puissent se connecter automatiquement sans devoir se réauthentifier sur un portail captif. Rendez-vous sur Purple Access pour échanger sur vos établissements participants, le provisionnement des visiteurs et vos exigences d'identité, parallèlement aux vérifications d'itinérance locale effectuées par votre équipe.


