
802.1X प्रमाणीकरण क्या है? भूमिकाएँ, EAP और सेटअप
Published
एक लैपटॉप डेस्क से मीटिंग रूम में जाता है, केबल वॉल पोर्ट में क्लिक होती है, और लिंक लाइट जल जाती है। फिर कुछ नहीं। कोई पता नहीं, कोई इंट्रानेट नहीं, कोई मेल नहीं, बस स्क्रीन के कोने में एक छोटा चेतावनी आइकन। उसी व्यक्ति का फ़ोन स्टाफ़ WiFi पर है और सामान्य रूप से सिंक हो रहा है, जिससे वायर्ड पोर्ट पर यह चुप्पी और भी अधिक भ्रमित करने वाली लगती है।
कुछ भी खराब नहीं हुआ है। पोर्ट ने तय किया है कि एक्सेस सशर्त है, और शर्त पहचान का प्रमाण है। यह व्यवहार 802.1X प्रमाणीकरण है, और एक बार जब आप तीनों भूमिकाओं और उनके बीच के संदेशों को समझ लेते हैं, तो अधिकांश उलझन समाप्त हो जाती है।
विषय सूची
- 802.1X एक गेट के रूप में जो जाँच होने तक बंद रहता है
- प्रत्येक कनेक्शन के पीछे की तीन भूमिकाएँ
- कनेक्शन को चरण-दर-चरण कैसे अधिकृत किया जाता है
- जुड़ने में विफल रहने वाले डिवाइस का निदान करना
- सर्टिफिकेट और पासवर्ड के बीच एक EAP मेथड चुनना
- वास्तविक नेटवर्क में 802.1X कहाँ चलता है
- वे डिवाइस जो प्रमाणित नहीं हो सकते और उन्हें कैसे संभालें
- डिप्लॉय करने से पहले EAP मेथड और सर्टिफिकेट योजना की पुष्टि करें
802.1X एक ऐसे गेट के रूप में जो जांच होने तक बंद रहता है
एक लैपटॉप कॉन्फ्रेंस रूम में एक ईथरनेट पोर्ट से कनेक्ट होता है। लिंक लाइट जलती है, लेकिन लैपटॉप नेटवर्क तक नहीं पहुंच सकता। पोर्ट पहचान के प्रमाण की प्रतीक्षा कर रहा है।
802.1X प्रमाणीकरण पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल के लिए एक IEEE मानक है। यह एक एडमिनिस्ट्रेटर को किसी कनेक्ट होने वाले डिवाइस के प्रमाणित और अधिकृत होने तक वायर्ड पोर्ट या वायरलेस नेटवर्क को प्रतिबंधित करने की अनुमति देता है, जैसा कि IEEE 802.1X मानक में वर्णित है।
एक टर्नस्टाइल एक उपयोगी तुलना प्रस्तुत करता है। यह तब तक लॉक रहता है जब तक कि कोई गार्ड बैज की जांच न कर ले। टर्नस्टाइल जांच होने की अनुमति देता है, लेकिन बैज स्वीकृत होने तक प्रवेश रोक कर रखता है।
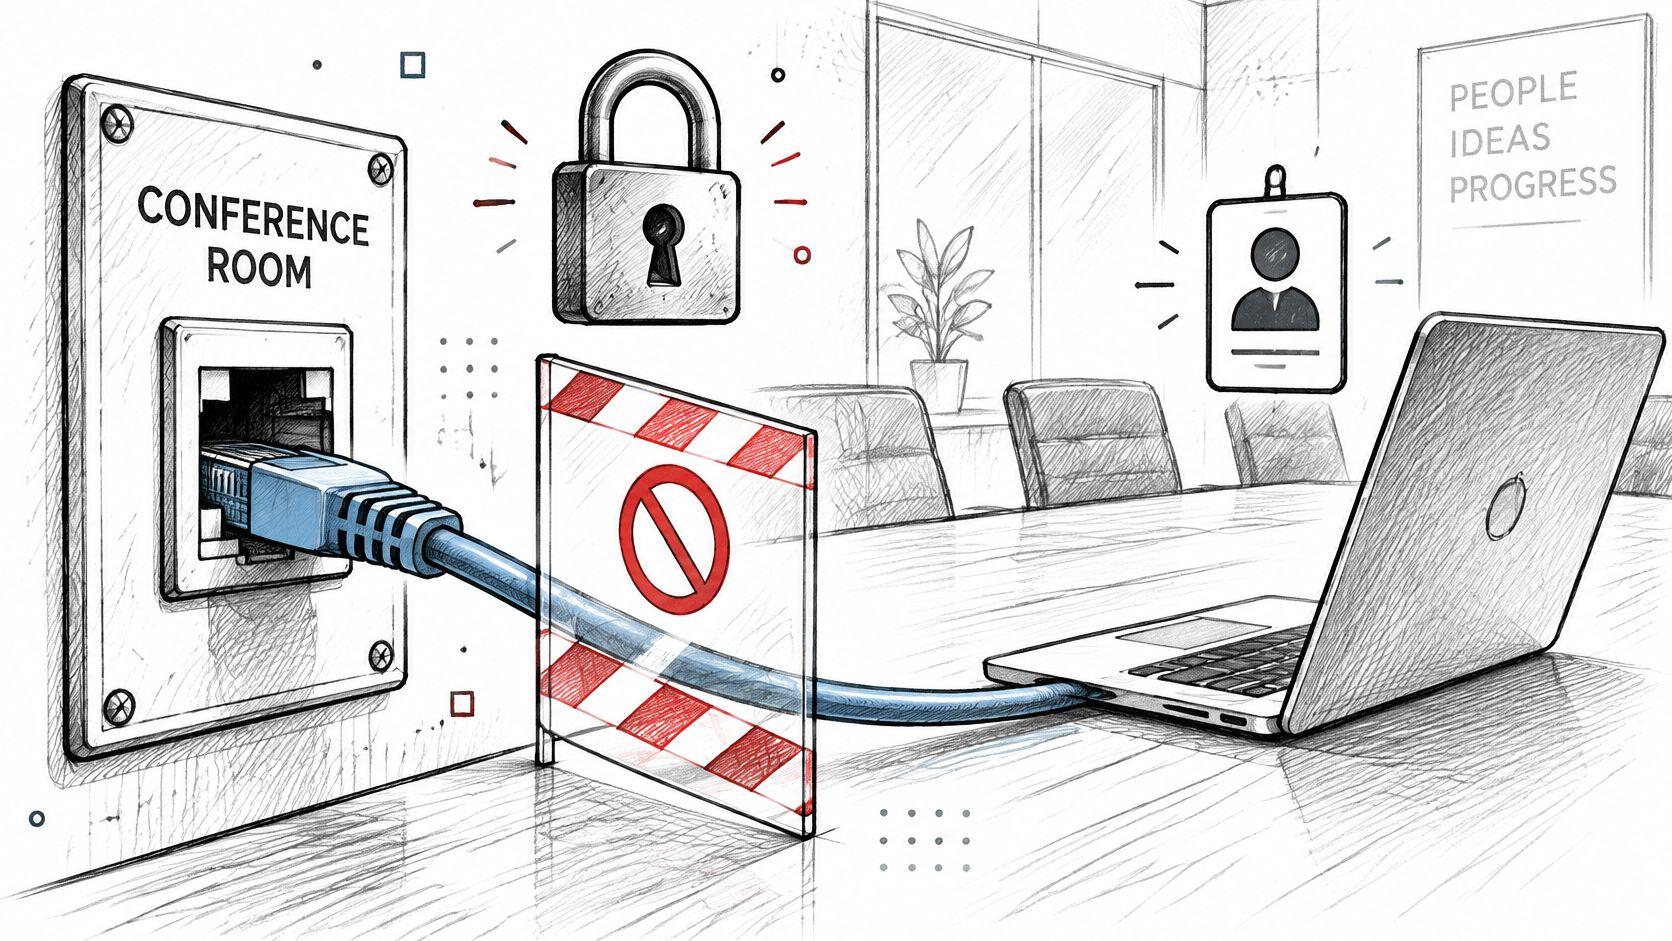
एक 802.1X-नियंत्रित पोर्ट इसी तरह काम करता है। ऑथेंटिकेशन सफल होने से पहले, यह ऑथेंटिकेशन ट्रैफ़िक की अनुमति देता है लेकिन सामान्य नेटवर्क एक्सेस को प्रतिबंधित करता है। अनुमोदन के बाद, सामान्य ट्रैफ़िक प्रवाहित हो सकता है। इसलिए, कनेक्टेड डिवाइस में नेटवर्क एक्सेस प्राप्त किए बिना भी एक सक्रिय केबल या WiFi लिंक हो सकता है।
एक साझा WiFi कुंजी अलग तरह से काम करती है: पासफ़्रेज़ रखने वाला कोई भी व्यक्ति कनेक्ट कर सकता है, और लीक हुई कुंजी बदले जाने तक इस्तेमाल की जा सकती है। 802.1X प्रत्येक कनेक्शन का उसकी पहचान और नीति के आधार पर मूल्यांकन कर सकता है, जिससे उस पहचान के लिए एक्सेस की अनुमति दी जा सकती है, सीमित किया जा सकता है या अस्वीकार किया जा सकता है।
महत्वपूर्ण परीक्षण: केबल अनप्लग करें, इसे फिर से कनेक्ट करें, और देखें कि क्या मशीन को अपनी पहचान साबित करने के लिए कहे जाने से पहले या बाद में कोई एड्रेस मिलता है।
मानक को पिछले कुछ वर्षों में संशोधित किया गया है और IEEE 802.1X-2020 संस्करण में समेकित किया गया है। वर्तमान संस्करण LAN सेवाओं के लिए प्रमाणित और अधिकृत एक्सेस हेतु पोर्ट-आधारित एक्सेस नियंत्रण का वर्णन करता है। मानक गेट को परिभाषित करता है; व्यावहारिक कार्य यह चुनने में है कि कोई डिवाइस अपनी पहचान कैसे साबित करता है और उस प्रमाण को समय के साथ वैध कैसे बनाए रखा जाए।
यह जांचने से शुरुआत करें कि क्या स्विच पोर्ट या WiFi नेटवर्क एक्सेस देने से पहले क्रेडेंशियल मांगता है, या कनेक्ट होने वाले किसी भी डिवाइस पर भरोसा करता है।
प्रत्येक कनेक्शन के पीछे की तीन भूमिकाएं
802.1X तीन तार्किक भूमिकाओं के माध्यम से काम करता है, और प्रत्येक भ्रमित करने वाला वेंडर दस्तावेज़ तब पढ़ने योग्य हो जाता है जब आप किसी वाक्य को उनमें से किसी एक से मैप कर सकते हैं।
| भूमिका | यह क्या करता है | विशिष्ट डिवाइस या सॉफ़्टवेयर | इसका योगदान देने वाला निर्णय |
|---|---|---|---|
| सप्लिकेंट | एक्सेस का अनुरोध करता है और ऑथेंटिकेशन चुनौती का उत्तर देता है | 802.1X क्लाइंट वाला लैपटॉप, फ़ोन, प्रिंटर या सेंसर | कोई नहीं; यह केवल अपनी पहचान प्रमाणित करता है |
| ऑथेंटिकेटर | सर्वर द्वारा स्वीकृत किए जाने तक पोर्ट या WiFi लिंक को बंद रखता है | ईथरनेट स्विच या WiFi एक्सेस पॉइंट | पोर्ट को खोलता है, सीमित करता है या अस्वीकार करता है |
| ऑथेंटिकेशन सर्वर | डायरेक्टरी और पॉलिसी के आधार पर क्रेडेंशियल्स या सर्टिफिकेट्स की जाँच करता है | RADIUS सर्वर, जो अक्सर Active Directory या सर्टिफिकेट अथॉरिटी से जुड़ा होता है | स्वीकार या अस्वीकार करना, साथ ही लौटाया जाने वाला VLAN या भूमिका |
नीचे दी गई छवि दर्शाती है कि वे तीनों एक-दूसरे से किस प्रकार संबंधित हैं।
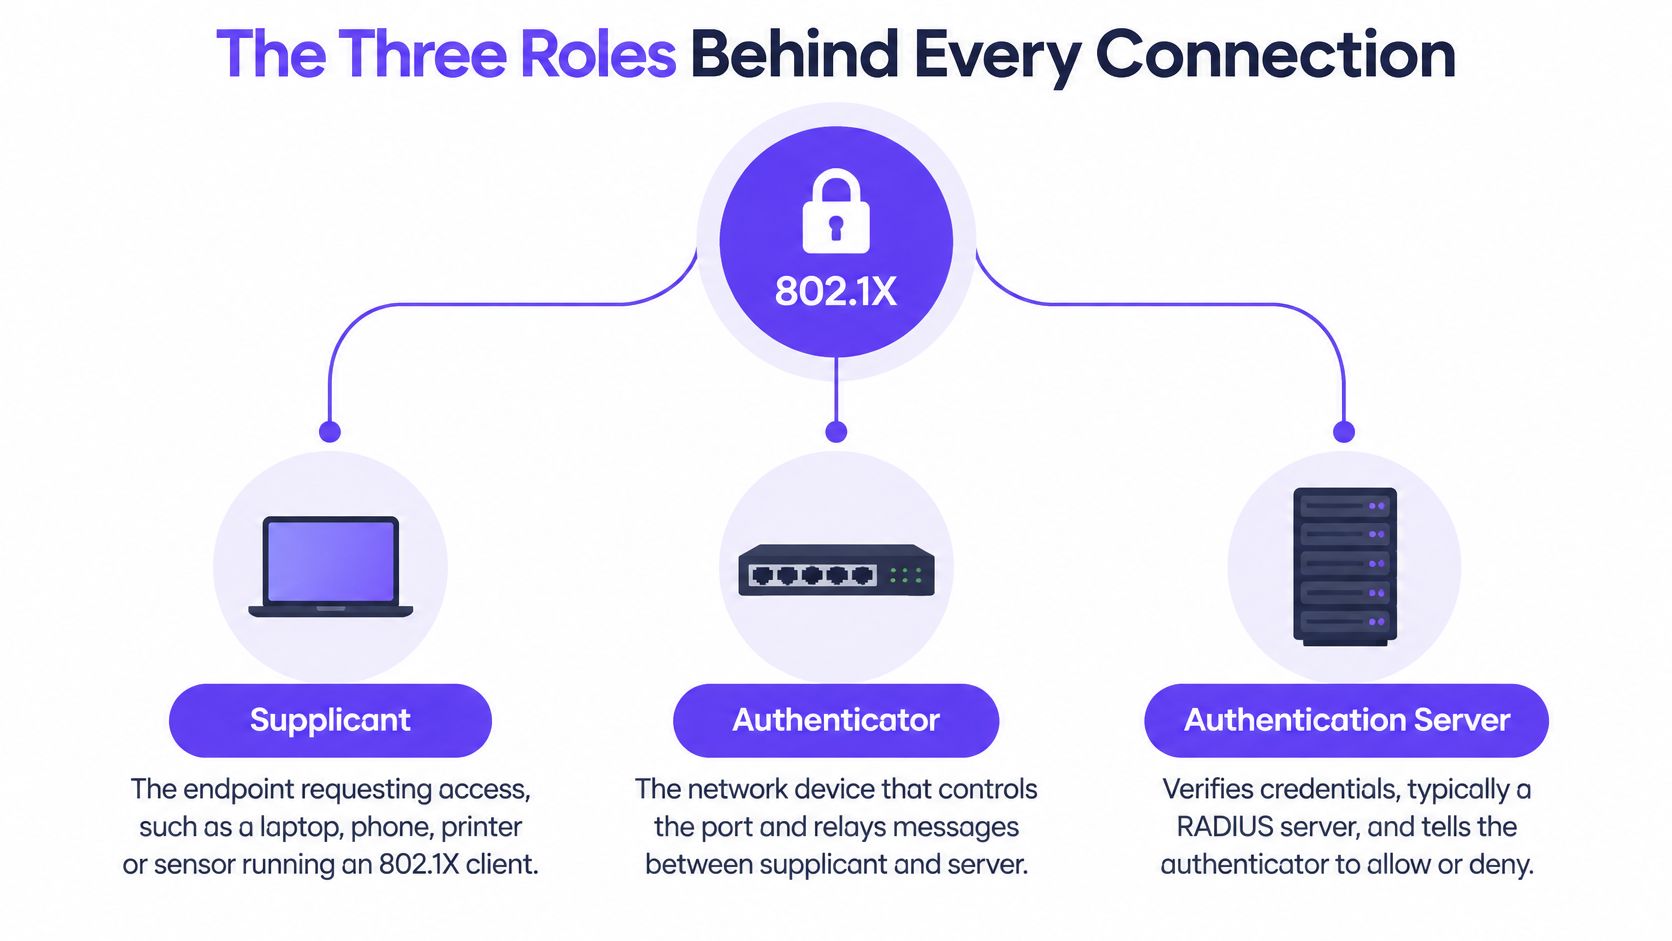
सप्लिकेंट (supplicant) एंडपॉइंट पर मौजूद सॉफ़्टवेयर है, स्वयं एंडपॉइंट नहीं। Windows, macOS, iOS, Android और अधिकांश Linux डिस्ट्रिब्यूशन एक ऐसा क्लाइंट प्रदान करते हैं जो प्रमाणपत्र या यूज़रनेम प्रस्तुत कर सकता है, और नेटवर्क द्वारा सत्यापन मांगे जाने पर वही क्लाइंट जवाब देता है।
ऑथेंटिकेटर (authenticator) वह डिवाइस है जो भौतिक रूप से नियंत्रण रखता है: एक स्विच पोर्ट, एक वायरलेस एक्सेस पॉइंट, या उनके लिए कार्य करने वाला एक कंट्रोलर। यह एकमात्र ऐसी भूमिका है जो ट्रैफ़िक को अनुमति दे सकती है या अस्वीकार कर सकती है, और यह निर्देश मिलने पर ऐसा करती है।
प्रमाणीकरण सर्वर (ऑथेंटिकेशन सर्वर) वह स्थान है जहाँ वास्तविक निर्णय होता है। यह आमतौर पर किसी डायरेक्टरी, सर्टिफ़िकेट अथॉरिटी या दोनों से जुड़ी एक RADIUS सेवा होती है, और यह निर्णय के साथ-साथ लागू होने वाली किसी भी पॉलिसी को लौटाती है। यदि आप बातचीत के उस चरण का अधिक विस्तृत विवरण चाहते हैं, तो RADIUS प्रमाणीकरण क्या करता है का यह स्पष्टीकरण स्विच और सर्वर के बीच के प्रोटोकॉल को कवर करता है।
एयरलाइन का एक गेट इस विभाजन को स्पष्ट कर देता है। आप डेस्क पर बोर्डिंग पास दिखाते हैं, गेट एजेंट उसे स्कैन करता है, और एयरलाइन का सिस्टम पुष्टि करता है कि बुकिंग असली है और फ़्लाइट आपकी है। एजेंट यह तय नहीं करता कि कौन उड़ान भरेगा। यह सिस्टम तय करता है। एजेंट बस तब तक किसी को आगे जाने से रोकता है जब तक कि सिस्टम से उत्तर न मिल जाए।
भूमिकाओं को अलग क्यों रखा जाता है
सप्लिकेंट (supplicant) अपने स्वयं के एक्सेस के बारे में कुछ भी तय नहीं करता है। यही एकल डिज़ाइन विकल्प वह कारण है कि कोई समझौता किया गया (compromised) लैपटॉप यह घोषित नहीं कर सकता कि वह विश्वसनीय है और उसकी बात मान ली जाए। यह अपनी पहचान के बारे में झूठ बोल सकता है, और सर्वर उस झूठ को अस्वीकार कर सकता है।
निर्णय को केंद्रीय रखें और आपको एक व्यावहारिक लाभ मिलता है जो हर परिवर्तन अनुरोध पर दिखाई देता है। एक खाते को अक्षम करना, एक सर्टिफिकेट को निरस्त करना, या किसी एक समूह को एक अलग नेटवर्क सेगमेंट में ले जाना अगले प्रमाणीकरण पर प्रभावी होता है, उस प्रत्येक स्विच और एक्सेस पॉइंट पर जो उसी सर्वर से संपर्क करता है।
अंगूठे का नियम: यदि यह बदलना कि किसे प्रवेश मिलता है, इसके लिए एक-एक करके स्विचों को कॉन्फ़िगर करना पड़ता है, तो पॉलिसी गलत जगह पर स्थित है।
किसी कनेक्शन को चरण-दर-चरण कैसे अधिकृत किया जाता है
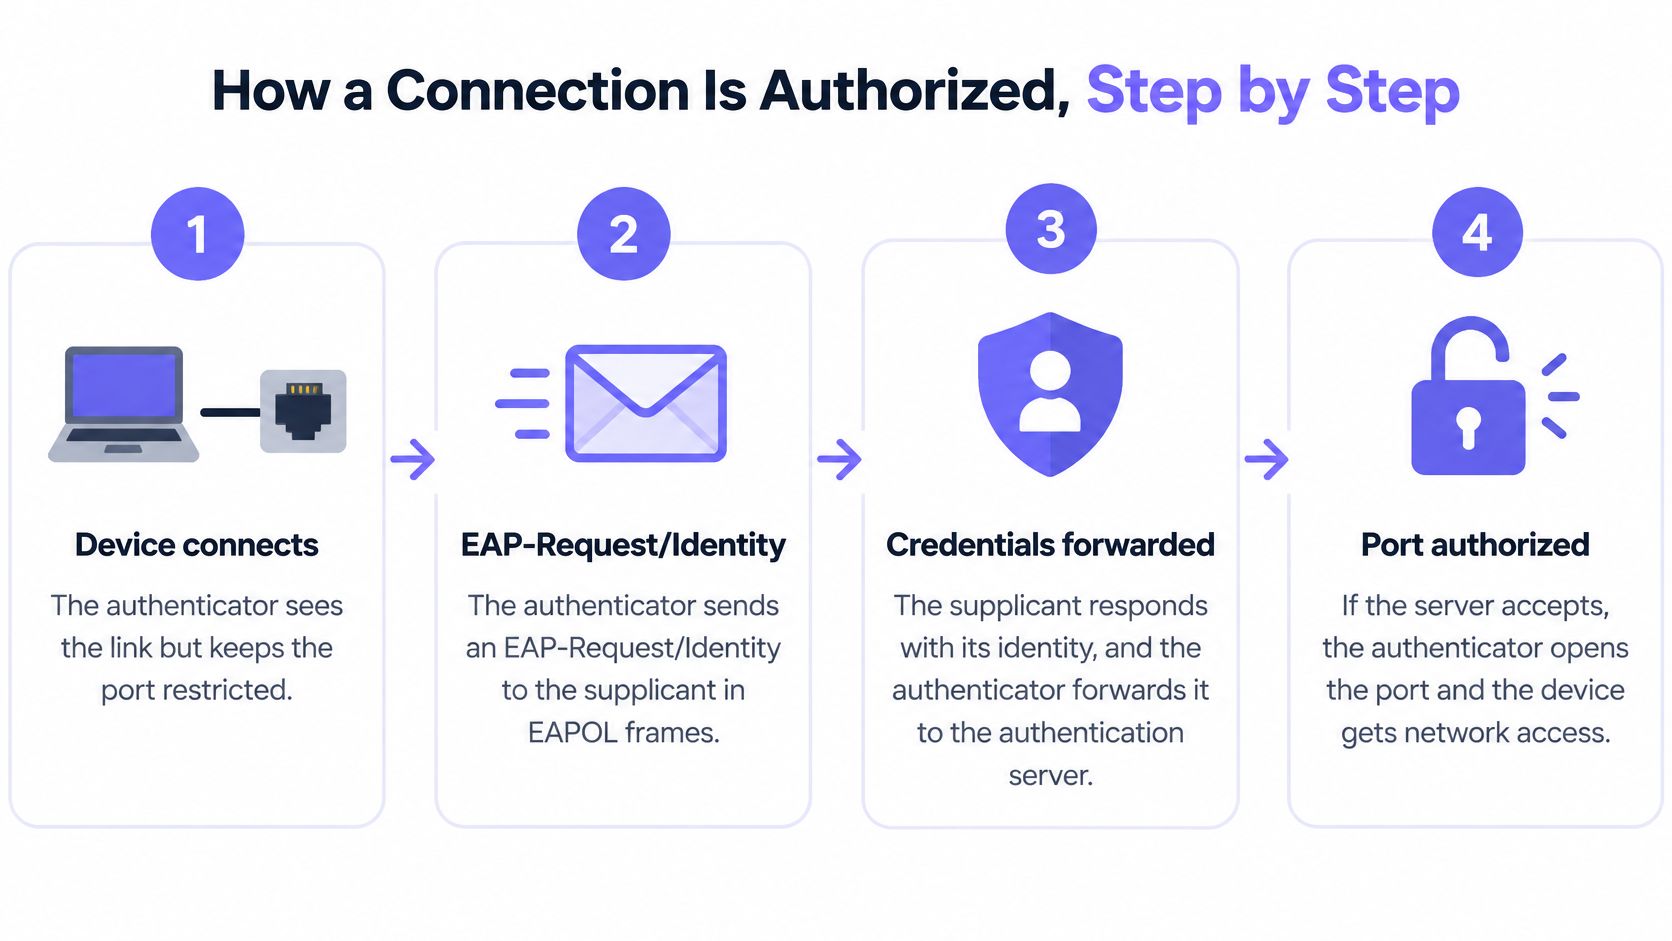
यह आदान-प्रदान एक निश्चित क्रम का पालन करता है, और प्रत्येक संदेश का एक कारण होता है। एक बार जब आप कारणों को समझ जाते हैं, तो किसी अटके हुए डिवाइस की समस्या केवल यह जानने की रह जाती है कि कौन सा संदेश कभी नहीं आया।
लिंक बनता है और बंद रहता है। कोई डिवाइस स्विच पोर्ट से कनेक्ट होता है या किसी एक्सेस पॉइंट से जुड़ता है। ऑथेंटिकेटर लिंक को देखता है और पोर्ट को अनऑथराइज्ड स्थिति में रखता है, केवल उसी अनियंत्रित एक्सचेंज की अनुमति देता है जो ऑथेंटिकेशन के लिए आवश्यक है, जैसा कि IEEE 802.1X वर्किंग ग्रुप सामग्री में बताया गया है।
ऑथेंटिकेटर पूछता है कि कौन उपस्थित है। यह वायर्ड या वायरलेस लिंक पर भेजे जाने वाले EAPOL फ्रेम्स में सप्लिकेंट को EAP-Request/Identity भेजता है। केवल इसी वार्तालाप की अनुमति होती है, यही कारण है कि एक अनऑथेंटिकेटेड डिवाइस कनेक्टेड और उसी समय अनुपयोगी दिखता है।
डिवाइस उत्तर देता है और उत्तर को रिले किया जाता है। सप्लिकेंट एक पहचान वापस करता है, और ऑथेंटिकेटर इस एक्सचेंज को सर्वर की ओर RADIUS Access-Request में रैप करता है। ऑथेंटिकेटर क्रेडेंशियल का मूल्यांकन नहीं करता है। यह इसे आगे अग्रेषित करता है और प्रतीक्षा करता है।
सर्वर दावे को चुनौती देता है। यह चुने गए EAP मेथड के अनुसार आवश्यक Access-Challenge संदेश भेजता है, और डिवाइस एक टनल के भीतर सर्टिफिकेट या पासवर्ड के साथ प्रतिक्रिया देता है। यह वह चरण है जहाँ कोई पहचान केवल एक दावा न रहकर परखी जाती है।
सर्वर निर्णय लेता है। यह डायरेक्टरी, सर्टिफिकेट चेन और अपनी पॉलिसी के आधार पर क्रेडेंशियल को मान्य करता है, फिर Access-Accept या Access-Reject लौटाता है। अस्वीकृति का कारण आमतौर पर सर्वर लॉग में होता है, डिवाइस पर नहीं।
पॉलिसी लागू होने के साथ पोर्ट खुलता है। स्वीकृति मिलने पर, ऑथेंटिकेटर सामान्य ट्रैफ़िक के लिए नियंत्रित पोर्ट को सक्षम करता है और सर्वर द्वारा वापस भेजी गई चीज़ों को लागू करता है, जैसे कि VLAN या कोई भूमिका। अस्वीकृति पर, पोर्ट वैसा ही रहता है जैसा वह था और उपयोगकर्ता को एक ऐसी मशीन दिखाई देती है जो कनेक्टेड लगती है लेकिन कुछ नहीं करती।
एंटरप्राइज़ WiFi पर एक संक्षिप्त निष्कर्ष है। प्रमाणीकरण के दौरान क्लाइंट और एक्सेस पॉइंट EAPOL फ़्रेम का आदान-प्रदान करते हैं, एक्सेस पॉइंट EAP बातचीत को RADIUS पर रिले करता है, और एक बार निर्णय आने के बाद AP और डिवाइस वायरलेस कुंजी हैंडशेक चलाते हैं ताकि प्रत्येक सत्र को अपनी स्वयं की एन्क्रिप्शन कुंजियाँ मिलें। एक्सेस पॉइंट प्रवेश लागू करता है; केंद्रीय नीति तय करती है कि कौन कनेक्ट कर सकता है।
उपयोगकर्ता वास्तव में क्या देखता है
एक कार्यशील कनेक्शन सामान्य दिखता है: लिंक चालू हो जाता है, सही VLAN पर एक एड्रेस आ जाता है, और मैप किया गया ड्राइव फिर से कनेक्ट हो जाता है। कुछ भी यह घोषित नहीं करता कि प्रमाणपत्र को मान्य किया गया था।
विफल होने वाला कनेक्शन भी जाँच करने तक लगभग वैसा ही दिखता है। केबल जुड़ी हुई है, आइकन कनेक्टेड दिखाता है, और एड्रेस या तो गायब है या फ़ॉलबैक रेंज से है। यह अदृश्यता भ्रम का सबसे आम कारण है, क्योंकि डिवाइस शायद ही कभी यह बताता है कि उसे अस्वीकार क्यों किया गया था।
प्रत्येक 802.1X जांच को छोटा करने वाली एक आदत यह है कि पहले सर्वर के निर्णय को और उसके बाद एंडपॉइंट को पढ़ा जाए।
कनेक्ट होने में विफल रहने वाले डिवाइस का निदान करना
अधिकांश विफल कनेक्शन पांच कारणों के अंतर्गत आते हैं, और एंडपॉइंट आपको इनमें से लगभग कोई भी कारण नहीं बताएगा। साक्ष्यों के आधार पर काम करें, स्क्रीन के आधार पर नहीं।
कोई क्रेडेंशियल नहीं, या पुराना क्रेडेंशियल। Supplicant के पास देने के लिए कोई सर्टिफिकेट नहीं है, या पासवर्ड बदल गया है और सहेजा गया प्रोफ़ाइल अपडेट नहीं हुआ है। सर्वर Access-Reject लौटाता है, और कारण में अनुपलब्ध मेथड का नाम आता है। डिवाइस को छूने से पहले RADIUS लॉग देखें।
ऐसा सर्टिफिकेट जिसे सर्वर स्वीकार नहीं करेगा। चेन किसी विश्वसनीय जारीकर्ता तक नहीं पहुँचती है, सर्टिफिकेट समाप्त हो चुका है, या इसे निरस्त कर दिया गया था। अस्वीकृति का कारण आमतौर पर सर्टिफिकेट स्टेप की ओर इशारा करता है। डिवाइस पर सर्टिफिकेट स्टोर और सर्वर पर विश्वसनीय रूट्स की जाँच करें।
क्लॉक स्क्यू। वैधता तिथियों की जाँच वर्तमान समय के आधार पर की जाती है, इसलिए जिस डिवाइस की घड़ी का समय बदल गया है, वह पूरी तरह से सही सर्टिफिकेट प्रस्तुत करने के बावजूद विफल हो सकता है। कुछ भी दोबारा जारी करने से पहले डिवाइस के समय की तुलना सर्वर के समय से करें।
पॉलिसी बेमेल (मिसमैच)। प्रमाणीकरण सफल होता है और डिवाइस किसी अप्रत्याशित जगह पर पहुँच जाता है, आमतौर पर इसलिए क्योंकि खाता गलत डायरेक्टरी ग्रुप में होता है। पोर्ट अधिकृत दिखाई देता है जबकि उपयोगकर्ता किसी एक्सेस की रिपोर्ट नहीं करता, जिससे लोग गलत लेयर पर समस्या खोजने लगते हैं।
एक असमर्थित supplicant। डिवाइस एक ऐसा EAP मेथड प्रस्तुत करता है जिसे स्वीकार करने के लिए प्रमाणक (authenticator) कॉन्फ़िगर नहीं है, या कुछ भी प्रस्तुत नहीं करता है। पहचान का आदान-प्रदान शुरुआत में ही रुक जाता है, और पोर्ट की स्थिति सत्र को अभी भी लंबित दिखाती है।
साक्ष्य कहाँ मौजूद है, यह बात क्रम जितनी ही महत्वपूर्ण है। RADIUS स्वीकार या अस्वीकार प्रविष्टि आपको बताती है कि क्रेडेंशियल का मूल्यांकन किया गया था या नहीं। ऑथेंटिकेटर की पोर्ट स्थिति आपको बताती है कि निर्णय लागू किया गया था या नहीं। सर्टिफ़िकेट स्टोर आपको बताता है कि डिवाइस ने क्या प्रस्तुत किया था। यदि आपको सर्वर पक्ष को स्वतंत्र रूप से परखने के लिए एक दोहराए जाने योग्य तरीके की आवश्यकता है, तो RADIUS प्रमाणीकरण का परीक्षण करने की यह मार्गदर्शिका चरण-दर-चरण विवरण प्रदान करती है।
प्रारंभिक प्रतिक्रिया क्रम: लॉग प्रविष्टि पढ़ें, प्रमाणपत्र श्रृंखला और तिथियों की पुष्टि करें, फिर समय (clock) और समूह सदस्यता की जाँच करें। पहले डिवाइस को ठीक करने का प्रयास करना केवल अनुमान लगाना है, और यह उस एकमात्र रिकॉर्ड को नज़रअंदाज़ करता है जिसमें समाधान पहले से मौजूद था।
प्रमाणपत्रों और पासवर्डों के बीच एक EAP विधि चुनना
किसी WiFi नेटवर्क से जुड़ने वाले डिवाइस को सामान्य नेटवर्क एक्सेस प्राप्त करने से पहले अपनी पहचान साबित करने की आवश्यकता हो सकती है। 802.1X वह गेट सेट अप करता है; एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल (EAP) चुनी गई प्रमाणीकरण विधि को वहन करता है। चूँकि EAP एक एक्सटेंसिबल फ्रेमवर्क है जो बिना IP कनेक्टिविटी के डेटा-लिंक तकनीकों पर चल सकता है, इसलिए कोई डिवाइस सामान्य नेटवर्क एक्सेस मिलने से पहले ही प्रमाणित हो सकता है।
| EAP विधि | क्लाइंट क्रेडेंशियल | क्लाइंट प्रमाणपत्र की आवश्यकता | म्यूचुअल प्रमाणीकरण | फ़िशिंग प्रतिरोध |
|---|---|---|---|---|
| EAP-TLS | क्लाइंट प्रमाणपत्र | हाँ, हर डिवाइस पर | हाँ, दोनों पक्ष पहचान साबित करते हैं | उच्च, कोई पासवर्ड नहीं भेजा जाता |
| PEAP-MSCHAPv2 | TLS टनल के भीतर यूज़रनेम और पासवर्ड | नहीं, केवल सर्वर प्रमाणपत्र | सर्वर प्रमाणित; क्लाइंट पासवर्ड द्वारा | निम्न से मध्यम, पासवर्ड फ़िश किए जा सकते हैं |
| EAP-TTLS | TLS टनल के भीतर पासवर्ड या अन्य आंतरिक विधि | नहीं, केवल सर्वर प्रमाणपत्र | सर्वर प्रमाणित; क्लाइंट आंतरिक विधि द्वारा | निम्न से मध्यम, आंतरिक विधि पर निर्भर करता है |
EAP-TLS दोनों तरफ प्रमाणपत्रों (certificates) का उपयोग करता है: क्लाइंट नेटवर्क की पहचान की जाँच करता है, और नेटवर्क डिवाइस या उपयोगकर्ता प्रमाणपत्र की जाँच करता है। कनेक्शन पर कोई पासवर्ड नहीं भेजा जाता जिसे चुराया या दोबारा इस्तेमाल (replay) किया जा सके, जिससे EAP-TLS प्रबंधित लैपटॉप और फोन के लिए एक बेहतरीन विकल्प बन जाता है।
PEAP और EAP-TTLS एक एन्क्रिप्टेड टनल स्थापित करने के लिए सर्वर सर्टिफ़िकेट का उपयोग करते हैं, फिर एक आंतरिक विधि के माध्यम से यूज़र को सत्यापित करते हैं। वे प्रत्येक एंडपॉइंट को क्लाइंट सर्टिफ़िकेट जारी करने से बचते हैं, लेकिन फिर भी सामान्य कॉन्फ़िगरेशन में पासवर्ड पर निर्भर करते हैं। जो डिवाइस सर्वर सर्टिफ़िकेट को मान्य नहीं करता है, वह अपना पासवर्ड किसी अनधिकृत (rogue) एक्सेस पॉइंट पर भेज सकता है। PEAP की तुलना में EAP-TLS का विवरण इन समझौतों (trade-offs) को स्पष्ट करने में मदद करता है।
वह निर्णय जिसे तालिका नहीं दिखा सकती
NIST जहाँ संभव हो EAP-TLS की सिफारिश करता है। इसका मार्गदर्शन बताता है कि EAP-TLS के लिए एक एंटरप्राइज़ PKI और प्रत्येक क्लाइंट डिवाइस पर एक प्रमाणपत्र की आवश्यकता होती है, जबकि कई अन्य TLS-आधारित विधियों के लिए केवल प्रमाणीकरण सर्वर पर प्रमाणपत्र की आवश्यकता होती है, जैसा कि EAP विधियों पर NIST के मार्गदर्शन में वर्णित है।
विधि का चयन केवल प्रोटोकॉल क्षमता पर ही निर्भर नहीं करता है। तय करें कि क्लाइंट प्रमाणपत्र कौन जारी करेगा, इंस्टॉल करेगा, नवीनीकृत करेगा, निरस्त करेगा और बदलेगा, और प्रमाणपत्र की समयसीमा समाप्त होने पर उपयोगकर्ताओं को क्या करना चाहिए।
जब डिवाइस प्रमाणित होता है, तो एक प्रमाणपत्र उपलब्ध होना चाहिए और वह एक विश्वसनीय जारीकर्ता (trusted issuer) से जुड़ा होना चाहिए। योजना बनाएं कि डिप्लॉय किए गए प्रमाणपत्रों को कैसे ट्रैक किया जाए, निरस्तीकरण (revocation) की जाँच कैसे की जाए, और समाप्ति से पहले नवीनीकरण को कैसे संभाला जाए। ऑटोमेशन के बिना, प्रमाणपत्र प्रबंधन आउटेज का कारण बन सकता है और हेल्प-डेस्क का काम बढ़ा सकता है।
प्रतिबद्ध होने से पहले, पाँच बिंदुओं पर प्रत्येक विकल्प की तुलना करें: क्या डिवाइसेस आवश्यक क्रेडेंशियल रख सकते हैं, फ़िश किए गए पासवर्ड के परिणाम, नामांकन प्रयास, रिवोकेशन कैसे काम करता है, और लॉक-आउट उपयोगकर्ता कैसे एक्सेस पुनः प्राप्त करता है। एक मज़बूत प्रोटोकॉल को अभी भी एक व्यावहारिक नवीनीकरण प्रक्रिया की आवश्यकता होती है।
वास्तविक नेटवर्क में 802.1X कहाँ चलता है
एक कर्मचारी कंपनी से जुड़ता है WiFi, जबकि एक प्रिंटर केबल द्वारा कनेक्ट होता है और एक अतिथि एक अलग नेटवर्क का उपयोग करता है। 802.1X प्रत्येक मामले में एक्सेस को नियंत्रित कर सकता है, बशर्ते डिवाइस और नेटवर्क उपकरण चुनी गई प्रमाणीकरण विधि का समर्थन करते हों।
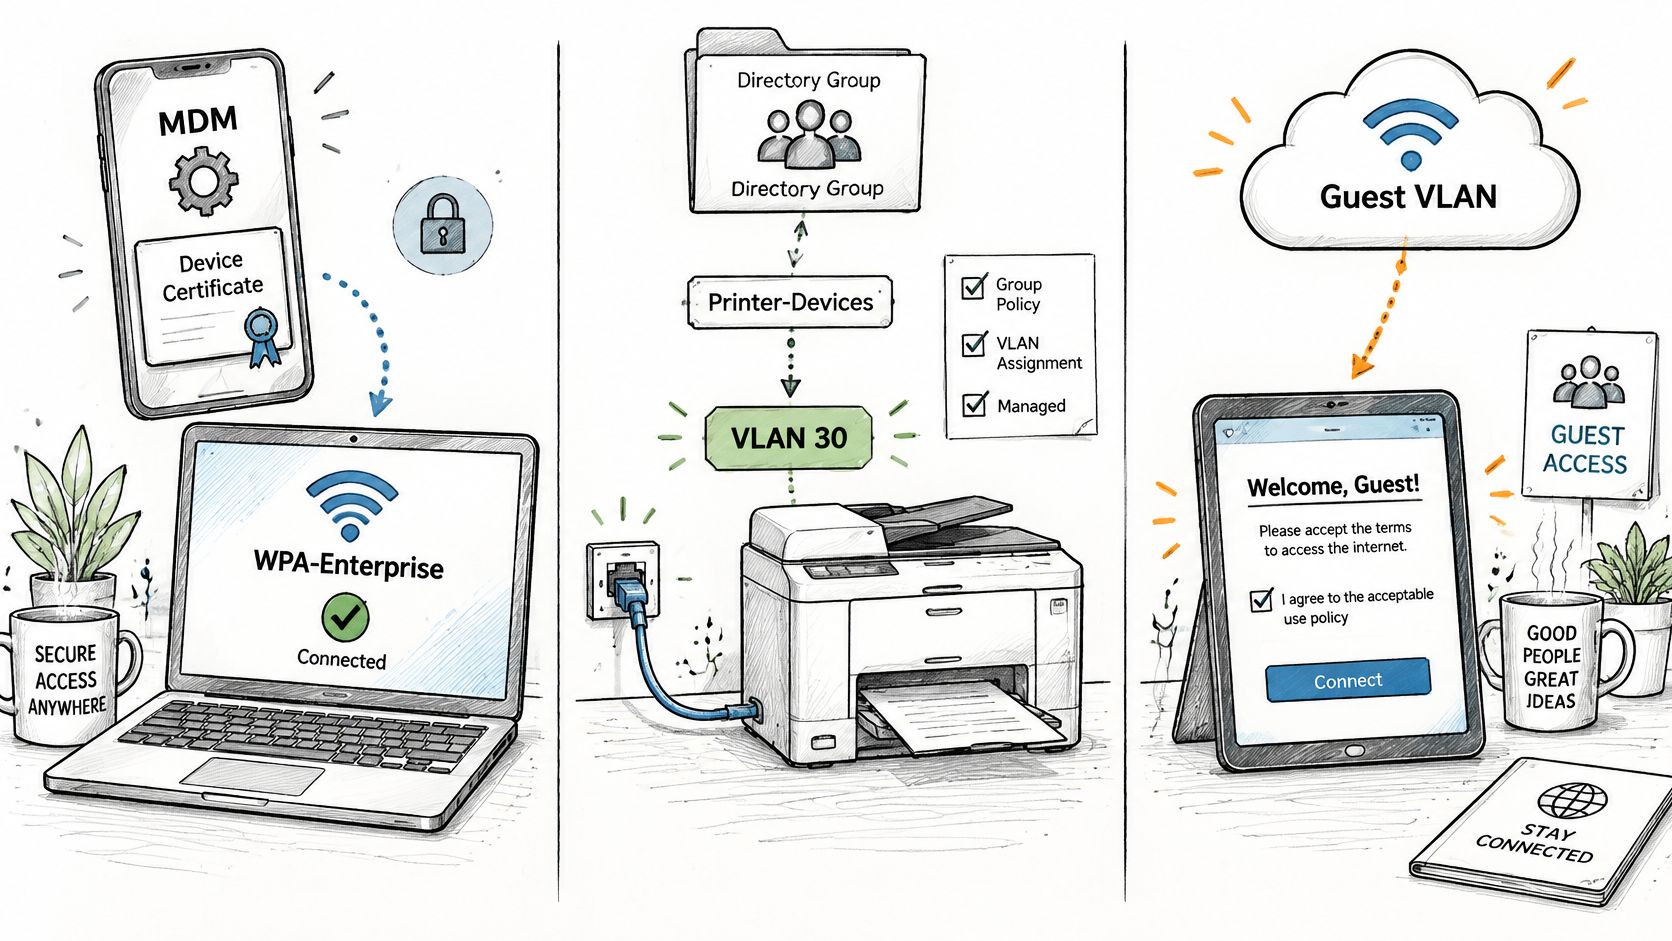
स्टाफ़ WiFi। एंटरप्राइज़ WiFi हार्डवेयर आमतौर पर 802.1X और EAP का समर्थन करता है। एक WPA-Enterprise नेटवर्क मोबाइल डिवाइस प्रबंधन (MDM) सिस्टम द्वारा इंस्टॉल किए गए प्रमाणपत्रों का उपयोग कर सकता है, जिसमें उपयोगकर्ता के निर्देशिका समूह के अनुसार एक्सेस असाइन किया जाता है। किसी खाते को अक्षम करने से वह उपयोगकर्ता व्यवस्थापक द्वारा प्रत्येक स्विच को संपादित किए बिना, दोबारा शामिल होने से रोका जा सकता है।
प्रबंधित डिवाइसेस के लिए वायर्ड पोर्ट्स। डेस्क फ़ोन, बैज रीडर और प्रिंटर स्विच पोर्ट के ज़रिए प्रमाणित हो सकते हैं। जो डिवाइसेस प्रमाणीकरण पूरा नहीं कर सकते, उन्हें अप्रतिबंधित एक्सेस के बजाय नियंत्रित रजिस्ट्रेशन या फ़ॉलबैक नेटवर्क की आवश्यकता होती है। वायर्ड पोर्ट्स की अनदेखी हो सकती है: किसी अप्रयुक्त ऑफ़िस पोर्ट को भी एक्सेस पॉलिसी की आवश्यकता होती है।
मल्टी-साइट एस्टेट्स। एक साझा प्रमाणीकरण सेवा कई साइटों पर स्विच और एक्सेस पॉइंट्स पर सुसंगत नीतियां लागू कर सकती है। केंद्रीय प्रबंधन बार-बार किए जाने वाले कॉन्फ़िगरेशन को कम करता है, लेकिन इसका यह भी अर्थ है कि किसी पॉलिसी या प्रमाणपत्र की गड़बड़ी एक साथ कई स्थानों को प्रभावित कर सकती है।
नेटवर्क उपकरण गेट को संभालता है, लेकिन प्रमाणीकरण डिज़ाइन यह निर्धारित करता है कि कौन प्रवेश कर सकता है। परिनियोजन (डिप्लॉयमेंट) से पहले, चार चीजों की जांच करें:
- प्रत्येक ऑथेंटिकेटर से सुलभ एक RADIUS सर्वर, जिसका डायरेक्टरी से कार्यशील कनेक्शन हो।
- एक सर्टिफ़िकेट अथॉरिटी और एक एनरोलमेंट प्रक्रिया जो प्रत्येक डिवाइस पर व्यक्तिगत रूप से जाए बिना सर्टिफ़िकेट इंस्टॉल कर सके।
- 802.1X और उन EAP विधियों के लिए स्विच और एक्सेस-पॉइंट सपोर्ट जिन्हें संगठन अनुमति देने की योजना बनाता है।
- एक VLAN योजना जो प्रमाणीकरण सेवा को डिवाइसों के प्रत्येक वर्ग के लिए एक निर्धारित नेटवर्क प्रदान करती है।
वास्तविक हार्डवेयर पर इस प्रक्रिया को देखने के लिए, यह वॉकथ्रू शुरुआत से अंत तक एक वायर्ड 802.1X प्रमाणीकरण प्रदर्शित करता है।
वे डिवाइस जो प्रमाणीकृत नहीं हो सकते और उन्हें कैसे संभालें
अधिकांश परिचयों में यह मान लिया जाता है कि प्रत्येक एंडपॉइंट क्रेडेंशियल प्रस्तुत कर सकता है। किसी इमारत में घूमें और यह धारणा ध्वस्त हो जाती है: प्रिंटर, कैमरे, चिकित्सा उपकरण, बिल्डिंग कंट्रोल और सेंसर जिनमें कोई यूज़र इंटरफ़ेस नहीं है, कोई सप्लिकेंट नहीं है, कोई सर्टिफ़िकेट स्टोर नहीं है, या फ़र्मवेयर इतना पुराना है कि वह इस विचार से भी पहले का है। जैसा कि सीमित डिवाइस प्रमाणीकरण पर हालिया तकनीकी साहित्य में वर्णित है, लगातार बनी रहने वाली WLAN-IoT समस्या यह है कि मौजूदा EAP दृष्टिकोण ऐसे सुरक्षा और कंप्यूटेशनल बोझ डाल सकते हैं जिन्हें ये डिवाइस वहन नहीं कर सकते।
इसका आसान समाधान अपवादों को एक विश्वसनीय फ़्लैट नेटवर्क पर डालना और आगे बढ़ना लग सकता है। यह वैसा ही है जैसे मुख्य दरवाजे पर ताला होने के कारण बगल के दरवाजे को खुला छोड़ देना।
इसके बजाय जो काम करता है वह है एक स्पष्ट अपवाद आर्किटेक्चर:
- इन्वेंट्री बनाएं और वर्गीकृत करें। ऐसे प्रत्येक डिवाइस की सूची बनाएं जो प्रमाणीकरण नहीं कर सकता, वह किससे संपर्क करता है, और उसका ओनर कौन है। एक स्प्रेडशीट अनुमान से कहीं बेहतर होती है।
- उद्देश्य के साथ अलग करें। डिवाइसों के प्रत्येक वर्ग को एक सीमित दायरे वाले VLAN पर रखें, जिसमें न्यूनतम एड्रेस रेंज हो जो काम के लिए पर्याप्त हो।
- गंतव्यों को सीमित करें। केवल उन्हीं सर्वरों की अनुमति दें जिनकी प्रत्येक डिवाइस को आवश्यकता है। किसी कैमरे को फ़ाइल शेयर तक पहुंचने का कोई कारण नहीं है।
- व्यवहार की निगरानी करें। किसी डिवाइस द्वारा अचानक किसी नई चीज़ से संपर्क करने पर नज़र रखें, जो अक्सर इस बात का पहला संकेत होता है कि उसकी पहचान का दुरुपयोग किया गया है।
- अंतिम तिथि निर्धारित करें। बदलने की समय-सीमा और तब तक लागू रहने वाले क्षतिपूर्ति नियंत्रणों को रिकॉर्ड करें।
NIST स्वीकार करता है कि संगठन या तो RADIUS के साथ IEEE 802.1X/EAP या MAC पतों जैसे कमज़ोर शेयर्ड पहचानकर्ताओं का उपयोग कर सकते हैं, जिसमें प्रमाणीकरण की क्षमता सिस्टम के प्रभाव से निर्धारित होती है। उस बारीकी को ध्यान में रखना महत्वपूर्ण है, और साथ ही इसकी सीमा को भी: MAC पता केवल एक पहचान संकेत है, यह इस बात का प्रमाण नहीं है कि डिवाइस वास्तविक है। MAC-आधारित पहचान को EAP-TLS के बराबर प्रस्तुत करना ही वह तरीका है जिससे अपवाद नेटवर्क पूरे परिवेश का सबसे कमज़ोर हिस्सा बन जाते हैं।
अधिकांश नेटवर्क एस्टेट्स जिस दिशा में आगे बढ़ रहे हैं, वह हाइब्रिड एक्सेस है: सक्षम एंडपॉइंट्स के लिए प्रमाणपत्र-आधारित 802.1X, लेगेसी हार्डवेयर के लिए नियंत्रित विकल्प, और फ़र्मवेयर व डिवाइस प्लेटफ़ॉर्म में सुधार के साथ उत्तरोत्तर सशक्त ऑनबोर्डिंग। प्रत्येक रीफ्रेश चक्र किसी डिवाइस श्रेणी को अपवाद सूची से मुख्य पथ पर स्थानांतरित करने का एक अवसर होता है।
इस तिमाही तय किए जाने वाले प्रश्न: कौन से डिवाइस प्रमाणित नहीं हो सकते, प्रत्येक को किस VLAN की आवश्यकता है, उस सूची की समीक्षा कौन करता है, और प्रत्येक डिवाइस को कब बदला जाएगा।
Deploy करने से पहले EAP विधि और प्रमाणपत्र योजना की पुष्टि करें
यह तय करने वाला कार्य कि 802.1X सफल होगा या नहीं, पहला प्रोडक्शन पोर्ट स्विच होने से पहले होता है, और कमियों का पता लगाने के लिए पायलट सबसे किफायती तरीका है। अपनी चुनी हुई EAP विधि को किसी एक साइट पर, आज चल रहे नेटवर्क के साथ चलाएँ, और उन चीज़ों के आधार पर इसका मूल्यांकन करें जिन्हें बाद में मापा जाएगा: हेल्प डेस्क टिकट, प्रमाणीकरण लॉग और ऑडिट साक्ष्य।
दायरे को एकल साइट तक सीमित रखें। विफलता नियंत्रित रहती है, रोलबैक करना सरल होता है, और आप फिर भी सीख जाते हैं कि वास्तविक हार्डवेयर पर नामांकन, निरस्तीकरण और पुनर्प्राप्ति कैसे व्यवहार करते हैं।
पायलट के दौरान, केवल अनुमान लगाने के बजाय इन चार बातों को Verify करें:
- सर्टिफिकेट अथॉरिटी स्वचालित रूप से जारी और नवीनीकृत करती है। यदि किसी व्यक्ति को नवीनीकरण स्वीकृत करना पड़ता है, तो आपने एक प्रक्रिया नहीं, बल्कि कतार बनाई है।
- RADIUS सर्वर निरस्तीकरण की जाँच करता है। एक निरस्त किया गया प्रमाणपत्र जो अभी भी प्रमाणित होता है, इसका मतलब है कि आपका निरस्तीकरण मार्ग सिर्फ़ दिखावे के लिए है।
- घड़ियाँ सिंक हैं। प्रमाणपत्रों को मान्य करने वाले प्रत्येक डिवाइस और सर्वर को सटीक समय की आवश्यकता होती है, अन्यथा वैध प्रमाणपत्र भी अप्रत्याशित रूप से विफल हो जाएंगे।
- हेल्प डेस्क के पास रिकवरी मार्ग है। किसी के पास शेयर्ड कुंजी दिए बिना किसी विफल डिवाइस को वापस चालू करने का एक प्रलेखित तरीका होना चाहिए।
फिर अपने डिवाइस सर्वेक्षण से अपवाद सूची लें और गो-लाइव से पहले पुष्टि करें कि कौन से डिवाइसेस 802.1X से बाहर रहेंगे, प्रत्येक किस VLAN का उपयोग करता है, और इसे कब बदला जाएगा। वह सूची डिज़ाइन का वह हिस्सा है जिसे सबसे अधिक भुलाए जाने की संभावना होती है और जिसके कारण किसी समस्या के उत्पन्न होने की संभावना सबसे अधिक होती है।
हम काम को प्रमाणित करने के लिए भी इसी तरीके को प्राथमिकता देते हैं: हमारा दृष्टिकोण ग्राहक को आज चल रहे नेटवर्क के साथ-साथ, साइट पर पहले से मौजूद एक्सेस पॉइंट्स पर ओपन, सुरक्षित और xPSK नेटवर्क स्थापित करने की अनुमति देता है, और फिर आगे रोल आउट करने से पहले टिकट्स और ऑडिट साक्ष्यों के आधार पर परिणाम का आकलन करने देता है।
किसी के स्विच कॉन्फ़िगर करने से पहले तीन प्रश्नों का उत्तर लिखित रूप में देना महत्वपूर्ण है। क्या हमारे डिवाइस प्रमाणपत्र रख सकते हैं? उनका नवीनीकरण कौन करता है, और यदि ऐसा होना बंद हो जाए तो हमें कैसे पता चलेगा? पहला विफल जुड़ाव कैसा दिखता है, और इसे कौन ठीक करता है? यदि आप इनका उत्तर नामों और तारीखों के साथ दे सकते हैं, तो पोर्ट कॉन्फ़िगरेशन आसान काम है।
यदि आप कर्मचारियों के WiFi को शेयर्ड पासवर्ड से हटाकर प्रमाणपत्र-आधारित एक्सेस पर ले जाने के लिए तैयार हैं, तो Purple Access आपके पास पहले से मौजूद एक्सेस पॉइंट्स पर सुरक्षित SSID चलाता है, जिसमें आपके MDM द्वारा EAP-TLS प्रमाणपत्र दिए जाते हैं और Cloud RADIUS पहचान के आधार पर प्रत्येक डिवाइस को सही VLAN पर रखता है, तथा यह उस कर्मचारी को अस्वीकार कर देता है जिसका खाता अक्षम कर दिया गया है। आप अपने वर्तमान नेटवर्क के साथ एक ही साइट पर ओपन, सुरक्षित और xPSK का परीक्षण कर सकते हैं, फिर आगे बढ़ने से पहले टिकटों और ऑडिट साक्ष्यों के आधार पर परिणाम का आकलन कर सकते हैं। उस पहली साइट की योजना बनाने के लिए Purple Access पर जाएं।


