
WiFi रोमिंग क्या है और डिवाइस कैसे स्विच होते हैं
Published
WiFi रोमिंग का अर्थ है एक ही वायरलेस नेटवर्क पर रहते हुए क्लाइंट डिवाइस का एक एक्सेस पॉइंट से दूसरे एक्सेस पॉइंट पर जाना, और डिवाइस आमतौर पर यह तय करता है कि कब स्विच करना है।
यही कारण है कि अधिक एक्सेस पॉइंट्स जोड़ने की लोकप्रिय सलाह समस्या को हल करने में चूक सकती है। किसी फ़ोन के पास दूसरा एक्सेस पॉइंट उपलब्ध हो सकता है और फिर भी वह अपने मौजूदा कनेक्शन को छोड़ने से इनकार कर सकता है। हार्डवेयर बदलने से पहले, एक IT लीड को डिवाइस के रोमिंग निर्णय, नेटवर्क की सहायता, और इस स्थानांतरण के दौरान होने वाले प्रमाणीकरण कार्य के बीच अंतर को समझना आवश्यक है।
विषय सूची
- मूविंग डिवाइस के लिए WiFi रोमिंग के क्या मायने हैं
- क्लाइंट अगले एक्सेस पॉइंट का चयन कैसे करता है
- फ़ास्ट रोमिंग स्टैंडर्ड और ऑथेंटिकेशन
- ऑफ़िस, होटल और वेन्यू में रोमिंग
- स्टिकी क्लाइंट और रोमिंग से जुड़े अन्य भ्रम
- लोकल WLAN रोमिंग बनाम OpenRoaming
- अधिक AP जोड़ने से पहले हैंडऑफ़ का परीक्षण करें
किसी गतिशील डिवाइस के लिए WiFi रोमिंग का क्या अर्थ है
WiFi रोमिंग किसी डिवाइस को उपयोगकर्ता द्वारा कोई दूसरा नेटवर्क चुने बिना अपने वायरलेस अटैचमेंट पॉइंट को बदलने की अनुमति देती है। एक्सेस पॉइंट बदल जाता है, लेकिन इच्छित नेटवर्क सेवा उपलब्ध रहती है।
मान लीजिए कि कोई कर्मचारी लैपटॉप लेकर अपनी डेस्क से उठता है और मीटिंग रूम में जाता है। डेस्क पर, लैपटॉप ऑफ़िस एक्सेस पॉइंट के माध्यम से संचार करता है। मीटिंग रूम के पास, यह किसी अन्य उपयुक्त एक्सेस पॉइंट को खोजता है और कर्मचारी से दोबारा पासवर्ड मांगे बिना उसी नेटवर्क नाम के तहत उससे जुड़ जाता है।
हो सकता है कि यूज़र को इसका कभी पता न चले। हालांकि, एक ही नेटवर्क पर बने रहने का मतलब यह नहीं है कि पूरे ट्रांज़िशन के दौरान पैकेट बिना रुके लगातार प्रवाहित होते रहते हैं। जब लैपटॉप अपना अगला कनेक्शन ढूंढता है और आवश्यक सुरक्षा एक्सचेंजों को पूरा करता है, तो एक संक्षिप्त रुकावट आ सकती है।
नेटवर्क का नाम परिचित ही रहता है
SSID वह नेटवर्क नाम है जिसे उपयोगकर्ता अपनी WiFi सेटिंग्स में देखते हैं। एक्सेस पॉइंट अलग-अलग रेडियो कनेक्शन प्रदान करते हुए उसी नाम का विज्ञापन कर सकते हैं, जिनमें से प्रत्येक की पहचान BSSID द्वारा की जाती है।
एक Basic Service Set, या BSS, किसी विशिष्ट एक्सेस पॉइंट रेडियो से जुड़ी वायरलेस सेवा का वर्णन करता है। उन सेवाओं के बीच आवाजाही ही उस परिचित अनुभव के पीछे का तकनीकी बदलाव है जिसमें कोई व्यक्ति कनेक्टेड रहते हुए इमारत में इधर-उधर घूमता है।
सेल्युलर हैंडओवर के विपरीत, जहां इंफ़्रास्ट्रक्चर अक्सर इस बदलाव को निर्देशित करता है, WiFi सामान्यतः यह निर्णय क्लाइंट पर छोड़ता है। नेटवर्क जानकारी और सुरक्षा सहायता प्रदान करता है, लेकिन फ़ोन या लैपटॉप यह मूल्यांकन करता है कि कब मूव करना है।
व्यावहारिक अंतर: एक परिचित WiFi नाम आपको यह बताता है कि डिवाइस ने किस नेटवर्क का चयन किया है, यह नहीं कि कौन सा एक्सेस पॉइंट इसके ट्रैफ़िक को ले जा रहा है।
इमारतों के भीतर आवागमन का एक सामान्य हिस्सा
पारंपरिक WiFi कवरेज सेल अक्सर केवल कुछ दर्जन मीटर के दायरे में होते हैं, इसलिए कार्यालयों, होटलों, अस्पतालों और गोदामों में चलने वाले लोगों को बार-बार ट्रांज़िशन की आवश्यकता हो सकती है। केवल सिग्नल की क्षमता ही उन ट्रांज़िशन को सफल नहीं बनाती: क्लाइंट को संगत सुरक्षा, उपयोग योग्य कवरेज और एक उपयुक्त अगले एक्सेस पॉइंट की भी आवश्यकता होती है।
प्रासंगिक एंटरप्राइज़ संशोधन 802.11k और 802.11r हैं, जो 2008 में प्रकाशित हुए थे, तथा 802.11v, जो फरवरी 2011 में प्रकाशित हुआ था, जैसा कि WiFi मानकों के IEEE के इतिहास में प्रलेखित है।
परिचालन के स्तर पर, रोमिंग में डिस्कवरी, टारगेट चयन, प्रमाणीकरण, पुनः संबद्धीकरण (reassociation), और शेष की (key) तथा क्वालिटी-ऑफ़-सर्विस सेटअप शामिल हैं। पूरी तरह से डिस्कनेक्ट होना और उसके बाद मैन्युअल नेटवर्क चयन वह अनुभव नहीं है जो व्यवस्थापक देना चाहते हैं।
यह स्थानीय मूवमेंट किसी अन्य होटल या हवाई अड्डे पर WiFi से स्वचालित रूप से जुड़ने से भी अलग है। एक प्रबंधित WLAN के भीतर, व्यवस्थापक रेडियो और सुरक्षा परिवेश का समन्वय करते हैं। असंबंधित वेन्यूज़ में, उन्हें पहचान और विश्वास (identity and trust) के बारे में समझौतों की भी आवश्यकता होती है।
क्लाइंट अगले एक्सेस पॉइंट का चयन कैसे करता है
| चरण | क्या होता है | निर्णय कौन लेता है | सत्र पर प्रभाव |
|---|---|---|---|
| खोज (Discovery) | क्लाइंट आस-पास के एक्सेस पॉइंट्स खोजने के लिए स्कैन करता है या नेबर रिपोर्ट का उपयोग करता है | क्लाइंट, 802.11k द्वारा समर्थित | एक्टिव स्कैनिंग डेटा को रोक सकती है |
| टारगेट चयन | क्लाइंट सिग्नल, गुणवत्ता और उपलब्ध लोड जानकारी की तुलना करता है तथा उसे एक सुझाया गया BSS प्राप्त हो सकता है | क्लाइंट; 802.11v केवल सुझाव दे सकता है | स्टिकी क्लाइंट किसी कमजोर AP पर बना रह सकता है |
| प्रमाणीकरण (Authentication) | पूर्ण सुरक्षा एक्सचेंज, या तैयार कीज़ का उपयोग करके फास्ट BSS ट्रांजिशन | क्लाइंट और RADIUS या मोबिलिटी डोमेन | कीज़ के फिर से बातचीत (renegotiate) किए जाने पर सबसे लंबा ठहराव उत्पन्न कर सकता है |
| पुनर्संबंधन (Reassociation) | क्लाइंट नए बेसिक सर्विस सेट में शामिल होता है | क्लाइंट प्रारंभ करता है; AP स्वीकार करता है | IEEE रोमिंग समय में गिना जाता है |
| की और QoS सेटअप | फोर-वे हैंडशेक या तैयार कीज़, साथ ही आवश्यक QoS एक्सचेंज | एक्सेस पॉइंट और क्लाइंट | संरक्षित ट्रैफ़िक आवश्यक सुरक्षा सेटअप की प्रतीक्षा करता है |
तालिका इसमें शामिल काम का विवरण देती है, न कि अलग-अलग देरी का एक कठोर क्रम। कुछ सुरक्षा तैयारियां वास्तविक बदलाव से पहले हो सकती हैं, यही वजह है कि फ़ास्ट-ट्रांज़िशन तंत्र मदद करते हैं।
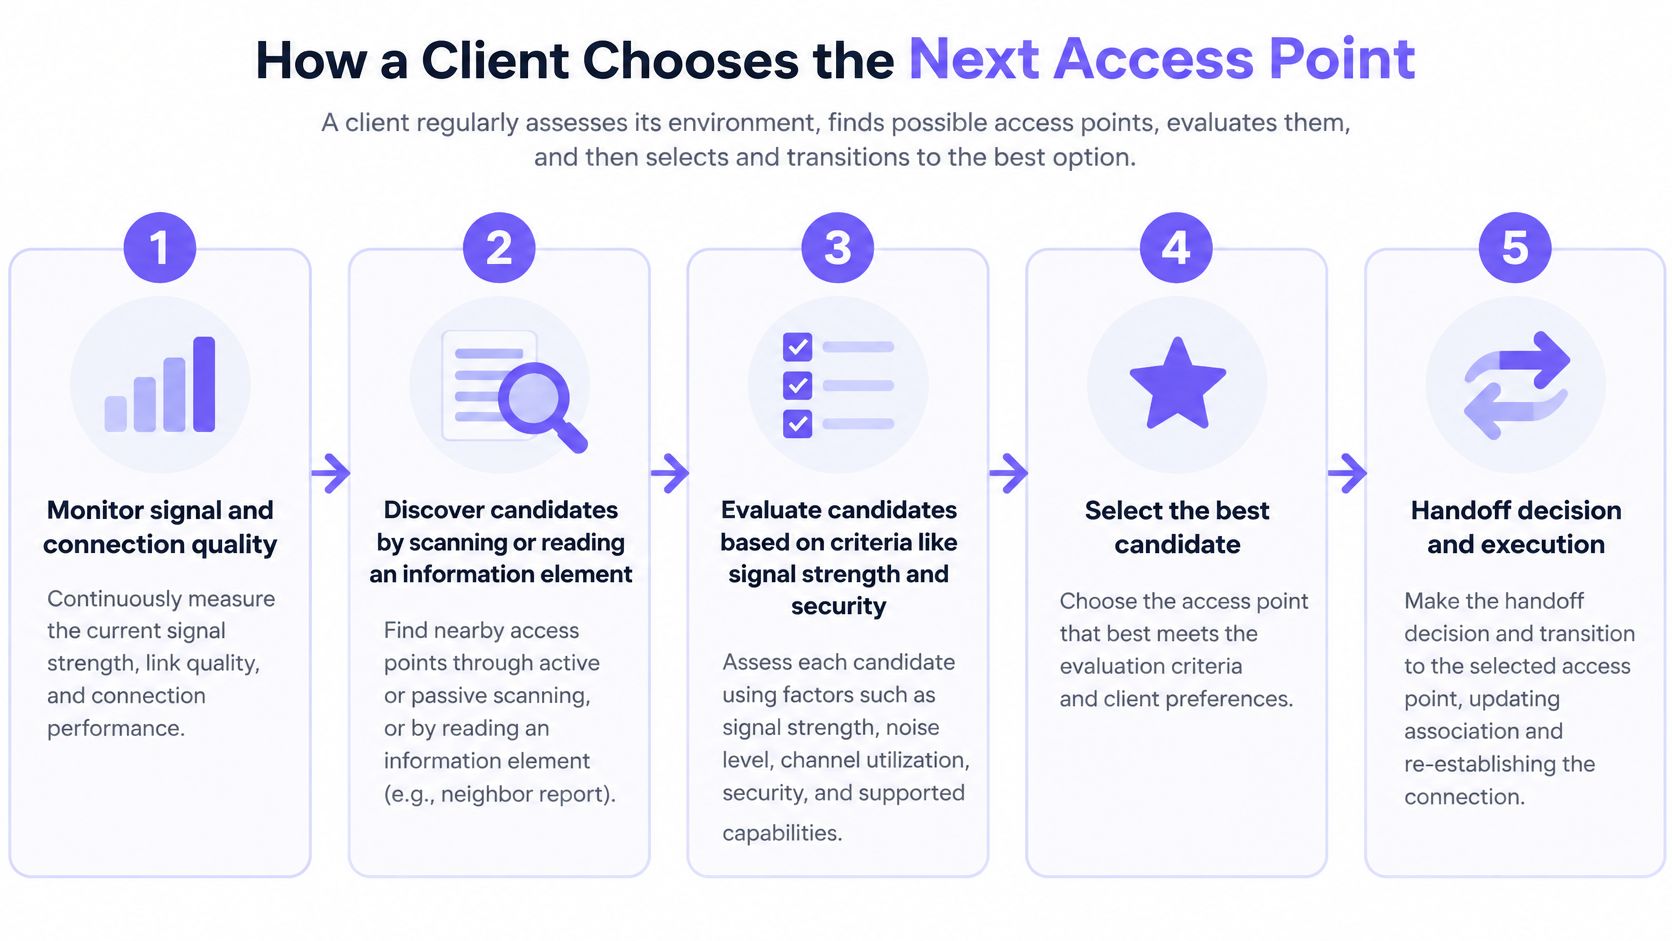
क्लाइंट अपने मौजूदा कनेक्शन की निगरानी करके शुरुआत करता है। जब इसके आंतरिक मानदंड किसी अन्य विकल्प की आवश्यकता बताते हैं, तो यह चैनलों को स्कैन कर सकता है या खोज को सीमित करने के लिए इंफ्रास्ट्रक्चर द्वारा प्रदान की गई जानकारी का उपयोग कर सकता है।
यह विज़ुअल संभावित विकल्प (कैंडिडेट) की खोज और मूल्यांकन को अंतिम हैंडऑफ़ से अलग करता है।
संभावित विकल्प (कैंडिडेट) खोजना रोमिंग पूर्ण होना नहीं है
एक नेबर रिपोर्ट डिवाइस को बिना सोचे-समझे खोजने के बजाय प्रासंगिक एक्सेस पॉइंट की पहचान करने में मदद करती है। एक ट्रांज़िशन अनुशंसा पसंदीदा लक्ष्य की पहचान कर सकती है, लेकिन क्लाइंट अभी भी यह मूल्यांकन करता है कि इसका उपयोग कब और कैसे करना है।
एक बार जब क्लाइंट अपने लक्ष्य का चयन कर लेता है, तो उसे उस एक्सेस पॉइंट के साथ एक स्वीकार्य संबंध स्थापित करना होगा। सुरक्षा डिज़ाइन के आधार पर, इसमें ऑथेंटिकेशन इन्फ्रास्ट्रक्चर, पहले से तैयार की गई कीइंग सामग्री (keying material), और सुरक्षित ट्रैफ़िक को फिर से शुरू करने के लिए आवश्यक एक्सचेंज शामिल हो सकते हैं।
BSS-ट्रांज़िशन समय को मापने की IEEE पद्धति प्रमाणीकरण, पुनः जुड़ाव और सेवा की गुणवत्ता (quality-of-service) एक्सचेंजों को मापने योग्य ट्रांज़िशन गतिविधियों के रूप में मानती है। रोमिंग का समय केवल वह क्षण नहीं है जब सिग्नल-स्ट्रेंथ रीडिंग बदलती है।
वॉयस कॉल पर चल रहे किसी फ़ोन पर विचार करें। यह ख़राब होते कनेक्शन को तुरंत पहचान सकता है, फिर भी फ़ोन द्वारा स्कैन, प्रमाणीकरण और पुनः संबद्ध (reassociate) किए जाने के दौरान यूज़र को रुकावट सुनाई देती है। एक असोसिएशन लॉग सफल बदलाव दर्ज कर सकता है, भले ही कॉल थोड़े समय के लिए अनुपयोगी हो गई हो।
ट्रांज़िशन और एप्लिकेशन का मापन करें
डिस्कवरी से जुड़ी देरी को ऑथेंटिकेशन या री-एसोसिएशन की विफलताओं से अलग करने के लिए एप्लिकेशन मॉनिटरिंग के साथ-साथ Wireshark जैसे वायरलेस पैकेट कैप्चर टूल का उपयोग करें। टाइमस्टैम्प को सिंक्रोनाइज़ करें ताकि एप्लिकेशन में रुकावट का मिलान वायरलेस एक्सचेंज से किया जा सके।
परिणामों को इनके आधार पर अलग रखें:
- डिवाइस प्रकार और सॉफ़्टवेयर: हैंडसेट या लैपटॉप मॉडल, ऑपरेटिंग सिस्टम और वायरलेस ड्राइवर रिकॉर्ड करें।
- रेडियो बैंड: अलग-अलग बैंड के परिणामों को एक औसत में संयोजित न करें।
- प्रमाणीकरण विधि: पूर्ण एंटरप्राइज़ प्रमाणीकरण और फ़ास्ट-ट्रांजिशन व्यवहार के बीच अंतर करें।
- AP युग्म और दिशा: दोनों दिशाओं में पड़ोसी एक्सेस पॉइंट के बीच वास्तविक गतिविधि का परीक्षण करें।
- सत्र प्रभाव: खोए हुए पैकेट, ऑडियो रुकावटें, लेन-देन की विफलताएं और रिकवरी रिकॉर्ड करें।
ट्यूनिंग द्वारा इसे बेहतर बनाने से पहले डिज़ाइन को इस सीक्वेंस का समर्थन करना चाहिए। इसका अर्थ है सुसंगत SSIDs और सुरक्षा सेटिंग्स, पर्याप्त कवरेज ओवरलैप और संगत क्लाइंट्स। एक्सेस पॉइंट्स की सघन व्यवस्था स्वचालित रूप से उन आवश्यकताओं को पूरा नहीं करती है।
फ़ास्ट रोमिंग मानक और प्रमाणीकरण
| मानक | प्रकाशित | रोम के दौरान कार्य | यह क्या नहीं करता है |
|---|---|---|---|
| 802.11k | 2008 | नेबर रिपोर्ट और रेडियो-रिसोर्स मापन | क्लाइंट को किसी AP को छोड़ने के लिए बाध्य करना |
| 802.11r Fast BSS Transition | 2008 | कीइंग सामग्री तैयार करना ताकि सुरक्षा ट्रांजिशन छोटा हो | क्लाइंट और मोबिलिटी-डोमेन समर्थन के बिना काम करना |
| 802.11v | फ़रवरी 2011 | टारगेट BSS और अन्य प्रबंधन कार्रवाइयों का सुझाव देना | क्लाइंट के रोमिंग निर्णय को ओवरराइड करना |
ये संशोधन समस्या के अलग-अलग हिस्सों का समाधान करते हैं। 802.11k डिस्कवरी में मदद करता है, 802.11v मैनेजमेंट से जुड़ी सिफ़ारिशों का समर्थन करता है, और 802.11r सुरक्षा-संक्रमण (security-transition) के काम को कम करता है। इन्हें एक-दूसरे के स्थान पर उपयोग होने वाले फ़ास्ट-रोमिंग स्विच मान लेने से समस्या निवारण (troubleshooting) अधिक कठिन हो जाता है।
सबसे बड़ा अंतर अगला एक्सेस पॉइंट ढूंढने और उसके साथ सुरक्षित ट्रैफ़िक का आदान-प्रदान करने के लिए तैयार होने के बीच है। कोई डिवाइस तुरंत एक बेहतरीन विकल्प की पहचान कर सकता है और फिर भी सुरक्षा सेटअप के दौरान रुक सकता है।
फास्ट ट्रांज़िशन वास्तव में क्या बचाता है
802.11r Fast BSS Transition, जिसे आमतौर पर FT कहा जाता है, कॉन्फ़िगर किए गए मोबिलिटी डोमेन के भीतर कीयिंग मटीरियल (keying material) तैयार करता है। इसके बाद क्लाइंट प्रत्येक बदलाव पर पूर्ण सुरक्षा विनिमय (security exchange) दोहराए बिना भाग लेने वाले एक्सेस पॉइंट्स के बीच मूव कर सकता है।
प्रकाशित मूल्यांकन संभावित अंतर को स्पष्ट करते हैं: Inria HAL द्वारा होस्ट किया गया तकनीकी मूल्यांकन कुछ परिदृश्यों में लगभग 344 ms के पारंपरिक हैंडओवर विलंब और अनुकूलित FT औसत को लगभग 13 ms के करीब बताता है। ये परिदृश्य-विशिष्ट परिणाम हैं, किसी विशिष्ट होटल, अस्पताल या कार्यालय के लिए प्रदर्शन की गारंटी नहीं।
इंजीनियरिंग का सबक इसका तंत्र है, कोई सार्वभौमिक लक्ष्य नहीं। बार-बार प्रमाणीकरण और हैंडशेक के काम को हटाने से वह समयावधि कम हो जाती है जिसके दौरान डिवाइस एप्लिकेशन पैकेट वितरित नहीं कर पाता है।
यह तब मायने रखता है जब कोई बोल रहा हो, वीडियो पर प्रेजेंटेशन दे रहा हो या स्कैनर ट्रांज़ैक्शन पूरा कर रहा हो। एक ब्राउज़र संक्षिप्त रुकावट से संभल सकता है; एक रीयल-टाइम बातचीत इसे तुरंत सामने ला देती है।
एंटरप्राइज़ नेटवर्क के लिए, FT को 802.1X प्रमाणीकरण की व्यापक प्रक्रिया से अलग रखें। प्रारंभिक पहचान सत्यापन और प्राधिकरण अभी भी महत्वपूर्ण हैं, भले ही नेटवर्क प्रत्येक स्थानीय गतिविधि के दौरान पूरी प्रक्रिया को दोहराने से बचता हो।
अनुकूलता और नीति के अभी भी परीक्षण की आवश्यकता है
कंट्रोलर पर FT सक्षम करना ही पर्याप्त नहीं है। संपूर्ण सुरक्षा पथ की जांच करें:
- क्लाइंट समर्थन: एंडपॉइंट को चुने गए FT मोड का समर्थन करना चाहिए, न कि केवल सामान्य फ़ास्ट-रोमिंग क्षमता का विज्ञापन करना चाहिए।
- मोबिलिटी-डोमेन कॉन्फ़िगरेशन: भाग लेने वाले एक्सेस पॉइंट के लिए एक संगत और सही ढंग से कॉन्फ़िगर किए गए डोमेन की आवश्यकता होती है।
- क्रेडेंशियल और ऑथराइजेशन: प्रमाणीकरण आर्किटेक्चर को मूवमेंट के दौरान अभीष्ट एक्सेस पॉलिसी को बनाए रखना चाहिए।
- सेगमेंटेशन: पुष्टि करें कि प्रमाणपत्र-आधारित या पहचान-संचालित एक्सेस सही VLAN और ऑथराइजेशन विशेषताओं को बनाए रखता है।
- रिवोकेशन: सत्यापित करें कि किसी डिवाइस के रोम करने के बाद भी एक्सेस वापस लेना काम करता है।
सफल एसोसिएशन एंट्री को ही पूरा टेस्ट परिणाम न मानें। डिप्लॉयमेंट के दौरान प्रतिनिधि फ़ोन, लैपटॉप और स्कैनर को लेकर चलें और साथ ही पैकेट लॉस, जिटर और फिर से कनेक्ट होने के समय को मापें।
एक त्वरित ट्रांज़िशन (fast transition) जो किसी डिवाइस को गलत VLAN में डाल दे, सफल नहीं माना जा सकता। न ही ऐसा स्पष्ट रूप से निर्बाध वायरलेस हैंडऑफ़ सफल है जो एप्लिकेशन को रिकवरी की प्रतीक्षा में छोड़ दे।
कार्यालयों, होटलों और विभिन्न वेन्यू में रोमिंग
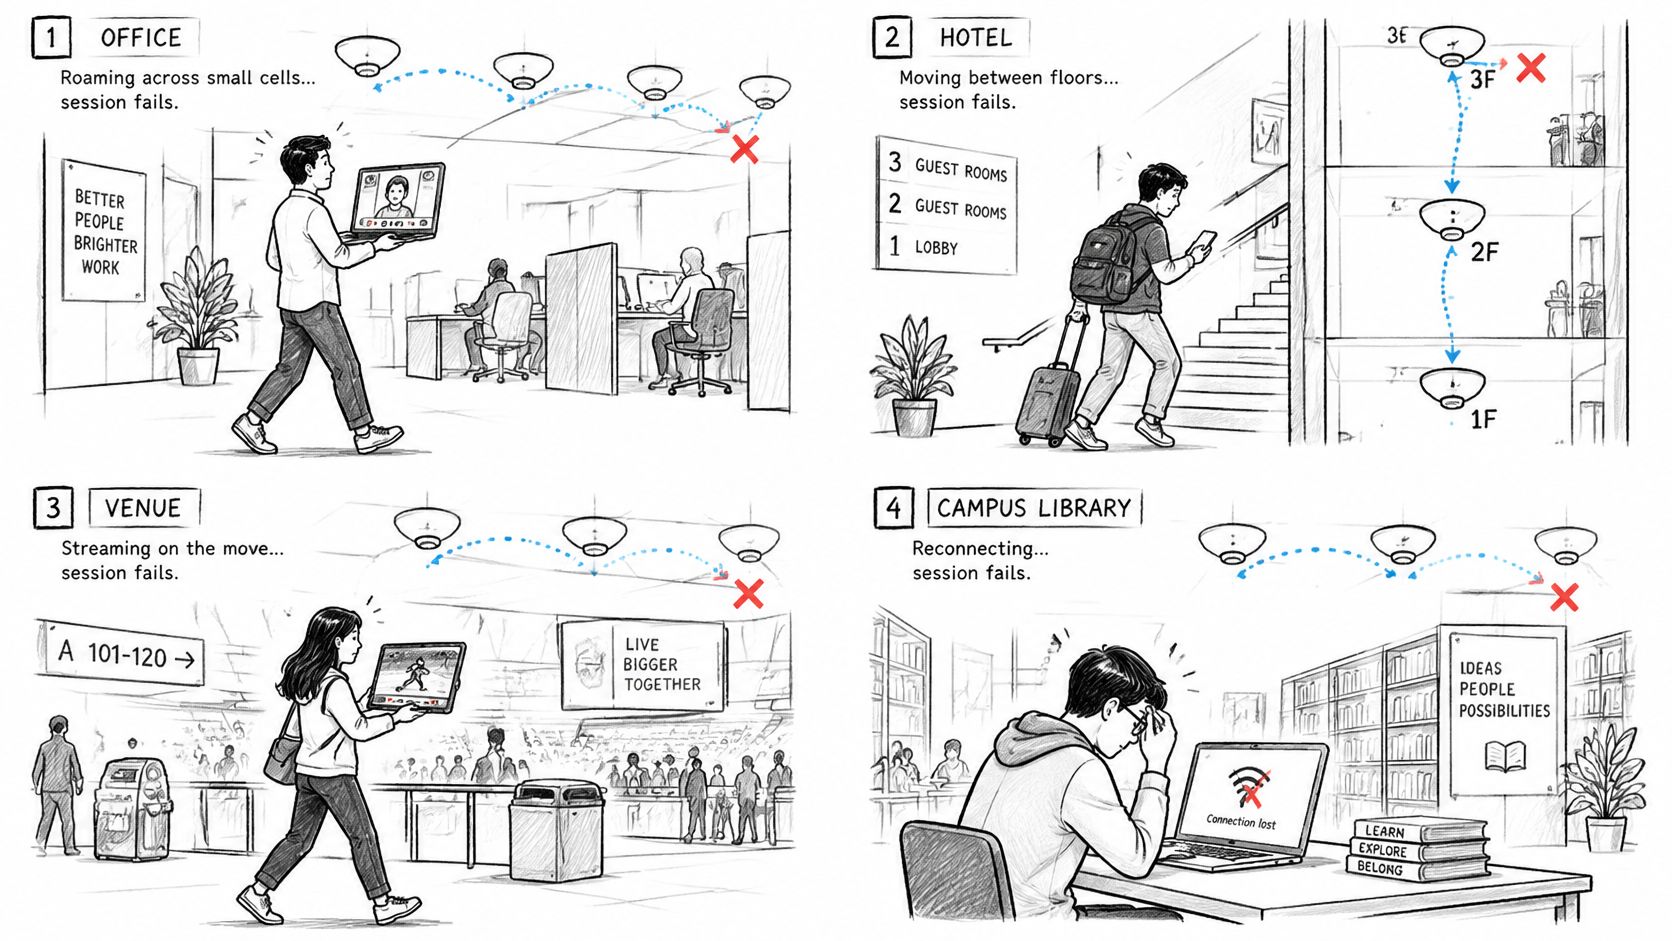
विभिन्न इमारतें विभिन्न एप्लिकेशन के माध्यम से रोमिंग विफलताओं को सामने लाती हैं। ये परिदृश्य बताते हैं कि परीक्षण को केवल WiFi कनेक्शन आइकन तक सीमित रखने के बजाय उपयोगकर्ता के कार्य का अनुसरण क्यों करना चाहिए।
यह चित्रण दर्शाता है कि कैसे एक स्थानीय ट्रांज़िशन उपयोगकर्ताओं को एप्लिकेशन विफलता के रूप में दिखाई दे सकता है।
इमारत के माध्यम से सेशन को ट्रैक करें
एक कार्यालय में, कोई कर्मचारी वीडियो कॉल के दौरान वर्कस्टेशन से मीटिंग रूम तक लैपटॉप ले जाता है। नेटवर्क का नाम वही रहता है, लेकिन प्रतिभागियों को स्क्रीन पर चेहरा रुका हुआ दिखता है या आवाज़ कट-कट कर सुनाई देती है। केवल ब्राउज़र खुला रखकर नहीं, बल्कि मीटिंग एप्लिकेशन चालू रखकर टेस्ट करें।
किसी होटल में, कोई गेस्ट WiFi वॉइस कॉल के दौरान गलियारे में चलता है। उनका फ़ोन नज़दीकी विकल्प चुनने के बजाय अपने पीछे मौजूद एक्सेस पॉइंट से कनेक्शन बनाए रख सकता है। शिकायत कॉल कटने की होगी, न कि इस बात की व्याख्या कि फ़ोन ने कौन सा रेडियो चुना।
किसी अस्पताल या वेयरहाउस में, एक क्लिनिकल हैंडसेट या बारकोड स्कैनर पूरी शिफ्ट के दौरान बार-बार तय किए जाने वाले मार्गों से होकर गुजरता है। स्कैनर का एक विफल ट्रांजेक्शन ऑपरेटर को इस असमंजस में छोड़ सकता है कि स्कैन दोबारा करना चाहिए या नहीं। केवल यह मान लेने के बजाय कि वायरलेस रीकनेक्शन कार्य के सफल होने को साबित करता है, ऑपरेशनल टेस्ट में एप्लिकेशन कन्फर्मेशन और डुप्लिकेट-ट्रांजेक्शन हैंडलिंग को शामिल करें।
यह वीडियो एक्सेस पॉइंट्स के बीच मूवमेंट को विज़ुअलाइज़ करने का एक अन्य तरीका प्रदान करता है।
किसी हवाई अड्डे या स्टेडियम में, कोई गेस्ट मैसेजिंग या टिकटिंग एप्लिकेशन का उपयोग करते हुए किसी कॉन्कोर्स को पार करता है। कई एक्सेस पॉइंट वाली भीड़भाड़ वाली इमारत में भी, वह गतिविधि पूरी तरह से एक प्रबंधित WLAN के भीतर ही रह सकती है। गेस्ट को लग सकता है कि नेटवर्क बंद हो गया है, जबकि वास्तविक विफलता स्थानीय ट्रांज़िशन की होती है।
वह डिवाइस चुनें जो कभी विफल नहीं हो सकता
फ़ोन, लैपटॉप, स्कैनर और IoT रेडियो सभी एक जैसी रोमिंग नीतियों का उपयोग नहीं करते हैं। एक ऐसा रूट जो हाल ही के किसी फ़ोन पर ठीक से काम करता है, वह भी किसी पुराने हैंडहेल्ड डिवाइस पर समस्या उत्पन्न कर सकता है।
उस सेशन का उसी डिवाइस पर परीक्षण करें जिस पर वह वास्तव में चलता है, ताकि उसे खोने का जोखिम न उठाना पड़े।
महत्वपूर्ण मार्ग चुनें, चालू डिवाइस को साथ रखें और चलते समय उसके सामान्य कार्य को दोहराएं। एक स्थिर स्पीड टेस्ट एक अलग सवाल का जवाब देता है: डिवाइस के एक जगह स्थिर रहने के दौरान वह कनेक्शन ट्रैफ़िक को कितनी अच्छी तरह ट्रांसफर करता है।
स्टिकी क्लाइंट्स और अन्य रोमिंग मिथक
फ़ास्ट रोमिंग चालू करने से कंट्रोलर को फ़ोन का रिमोट कंट्रोल नहीं मिल जाता है। आम शिकायत यह होती है कि 802.11r सक्षम है और लैपटॉप फिर भी फ़्लोर के सबसे दूर वाले कोने के एक्सेस पॉइंट से जुड़ा रहता है। वह शिकायत मान लेती है कि नेटवर्क को स्टेशन को ले जाना चाहिए। एक WLAN पर, कब हटना है यह क्लाइंट तय करता है।
एक स्टिकी क्लाइंट अपने वर्तमान AP से तब भी जुड़ा रहता है जब कोई अन्य विकल्प उसे बेहतर सेवा प्रदान कर सकता हो। Fast authentication पूरी तरह सही काम कर सकता है और फिर भी डिवाइस आगे नहीं बढ़ेगा, क्योंकि उसने रोमिंग शुरू ही नहीं की है। एक ड्राइवर यह जानते हुए भी कि कोई छोटा रास्ता मौजूद है, हाईवे पर तब तक बना रह सकता है जब तक कि उसका अपना नियम यह तय न कर दे कि एग्ज़िट लेना फ़ायदेमंद है। Hysteresis वही अंतर (मार्जिन) है। यह रेडियो को हर बार मापे गए सिग्नल में कुछ डेसिबल के उतार-चढ़ाव होने पर एक्सेस पॉइंट्स के बीच बार-बार स्विच होने से रोकता है।
किसी ऑफ़िस लैपटॉप या स्कैनर के लिए जो पूरी शिफ्ट एक ही गलियारे में घूमता है, पुराने AP पर बने रहना अक्सर क्लाइंट की अपनी सीमाओं (थ्रेशोल्ड) से मेल खाता है। भौतिक रूप से सबसे नज़दीकी रेडियो भी अपने आप सबसे बेहतर विकल्प नहीं बन जाता। दीवारें, व्यवधान (इंटरफेरेंस), ऐसा सुरक्षा सूट जिसका डिवाइस उपयोग नहीं करेगा, और दूसरे बैंड पर कमज़ोर सिग्नल - ये सभी तय करते हैं कि वह किस BSSID को स्वीकार करेगा।
मानक कार्य को विभाजित करते हैं। नेबर रिपोर्ट (802.11k) और BSS ट्रांजिशन प्रबंधन (802.11v) उम्मीदवारों का सुझाव दे सकते हैं और रोम के लिए प्रेरित कर सकते हैं। तैयार की गई फ़ास्ट-ट्रांजिशन कीज (802.11r) प्रमाणीकरण को केवल तभी छोटा करती हैं जब क्लाइंट पहले ही स्थानांतरित होने का विकल्प चुन चुका हो। इनमें से कोई भी सुविधा ऐसे स्टेशन के लिए ट्रांजिशन शुरू नहीं करती है जो अभी भी अपने वर्तमान एसोसिएशन से संतुष्ट है। r, k, और v के लिए समर्थन भी ड्राइवर और ऑपरेटिंग-सिस्टम बिल्ड के अनुसार भिन्न होता है, इसलिए AP पर चालू की गई सुविधा और इंस्टॉल किए गए क्लाइंट द्वारा उपयोग की जाने वाली सुविधा एक समान नहीं होती हैं।
निर्णय को बाध्य करने का प्रयास करने से पहले उसकी जांच करें:
- रोमिंग थ्रेशोल्ड: एडाप्टर सेटिंग्स और निर्माता के दस्तावेज़ पढ़ें। किसी भिन्न मॉडल से मान कॉपी न करें।
- हिस्टैरिसीस: दोनों त्रुटियों पर नज़र रखें: ऐसे बदलाव जो बहुत देर से होते हैं, और उन्हीं दो APs के बीच बार-बार आगे-पीछे होना।
- ड्राइवर और ऑपरेटिंग सिस्टम: पुष्टि करें कि इंस्टॉल किया गया सॉफ़्टवेयर क्या समर्थन करता है, केवल यह नहीं कि रेडियो चिपसेट क्या कर सकता है।
- RF ओवरलैप: वास्तविक मार्ग पर चलकर देखें और पुष्टि करें कि पुराना AP अनुपयोगी होने से पहले टारगेट AP प्रयोग करने योग्य है।
- प्रमाणीकरण समय: क्लाइंट द्वारा टारगेट चुनने से पहले के ठहराव को, उसके द्वारा पहले से ही एक चुन लेने के बाद के ठहराव से अलग रखें।
क्लाइंट को ज़बरदस्ती डिस्कनेक्ट करने से एक अलग विफलता उत्पन्न होती है। डिऑथेंटिकेशन डिवाइस को उस AP पर असाइन नहीं करता है जो आप चाहते थे। अत्यधिक आक्रामक RSSI या लोड सेटिंग्स एक सुचारु बदलाव के बजाय अतिरिक्त हैंडऑफ़ और बार-बार असोसिएशन जोड़ सकती हैं।
सहायता नियंत्रण नहीं है, और क्लाइंट नीति ही निर्णायक बनी रहती है।
ऐसी जांच के लिए जिसे आप कल भी कर सकते हैं, उस AP के नीचे खड़े हों जिसका उपयोग डिवाइस द्वारा किए जाने की उम्मीद है और क्लाइंट डायग्नोस्टिक्स या कंट्रोलर में उसका वास्तविक BSSID पढ़ें। उस पहचानकर्ता का AP इन्वेंट्री से मिलान करें, फिर WiFi को बंद और चालू किए बिना समस्या वाले मार्ग पर चलें। मैन्युअल रूप से पुनः कनेक्ट करने से वह विलंबित रोम छिप जाता है जिसे आप देखने का प्रयास कर रहे हैं।
लोकल WLAN रोमिंग बनाम OpenRoaming
क्या कोई गेस्ट किसी होटल के WiFi से सीधे किसी एयरपोर्ट के नेटवर्क पर ऑटोमैटिकली जा सकता है? केवल तभी जब दोनों नेटवर्क किसी कंपैटिबल आइडेंटिटी और ट्रस्ट सिस्टम का हिस्सा हों तथा डिवाइस को इसका उपयोग करने के लिए प्रोविज़न किया गया हो। केवल स्थानीय AP रोमिंग यह क्षमता प्रदान नहीं करता है।
| प्रश्न | एक प्रबंधित WLAN के भीतर | Passpoint या OpenRoaming |
|---|---|---|
| क्या बदलता है | क्लाइंट एक्सेस पॉइंट बदलता है | क्लाइंट भागीदार नेटवर्क बदलता है |
| क्या पहले से मेल खाना चाहिए | SSID और सुरक्षा; FT के लिए मोबिलिटी-डोमेन कॉन्फ़िगरेशन | एक प्रोविज़न की गई प्रोफ़ाइल और एक विश्वसनीय पहचान |
| उपयोगकर्ता क्या दोहराता है | यदि सेशन चालू रहता है तो कुछ भी नहीं | सही ढंग से प्रोविज़न होने पर कोई पासवर्ड या स्प्लैश पेज नहीं |
| अनुभव किस वजह से ख़राब होता है | स्टिकी क्लाइंट, ओवरलैप या धीमा ऑथेंटिकेशन | वेन्यू का भाग न लेना, या कोई उपयोगी प्रोफ़ाइल न होना |
| गवर्नेंस फ़ोकस | आपके WLAN पर VLAN, कीज़ और रिवोकेशन | कौन ऑथेंटिकेट करता है, कौन सी पॉलिसी लागू होती है और साझा पहचान |
नीचे दी गई तुलना विभिन्न कार्य-क्षेत्रों को दर्शाती है। एक प्रबंधित WLAN कई इमारतों तक फैल सकता है, इसलिए स्थानीय का अर्थ इसके समन्वित नेटवर्क परिवेश से है, न कि आवश्यक रूप से किसी एकल भौतिक स्थान से।
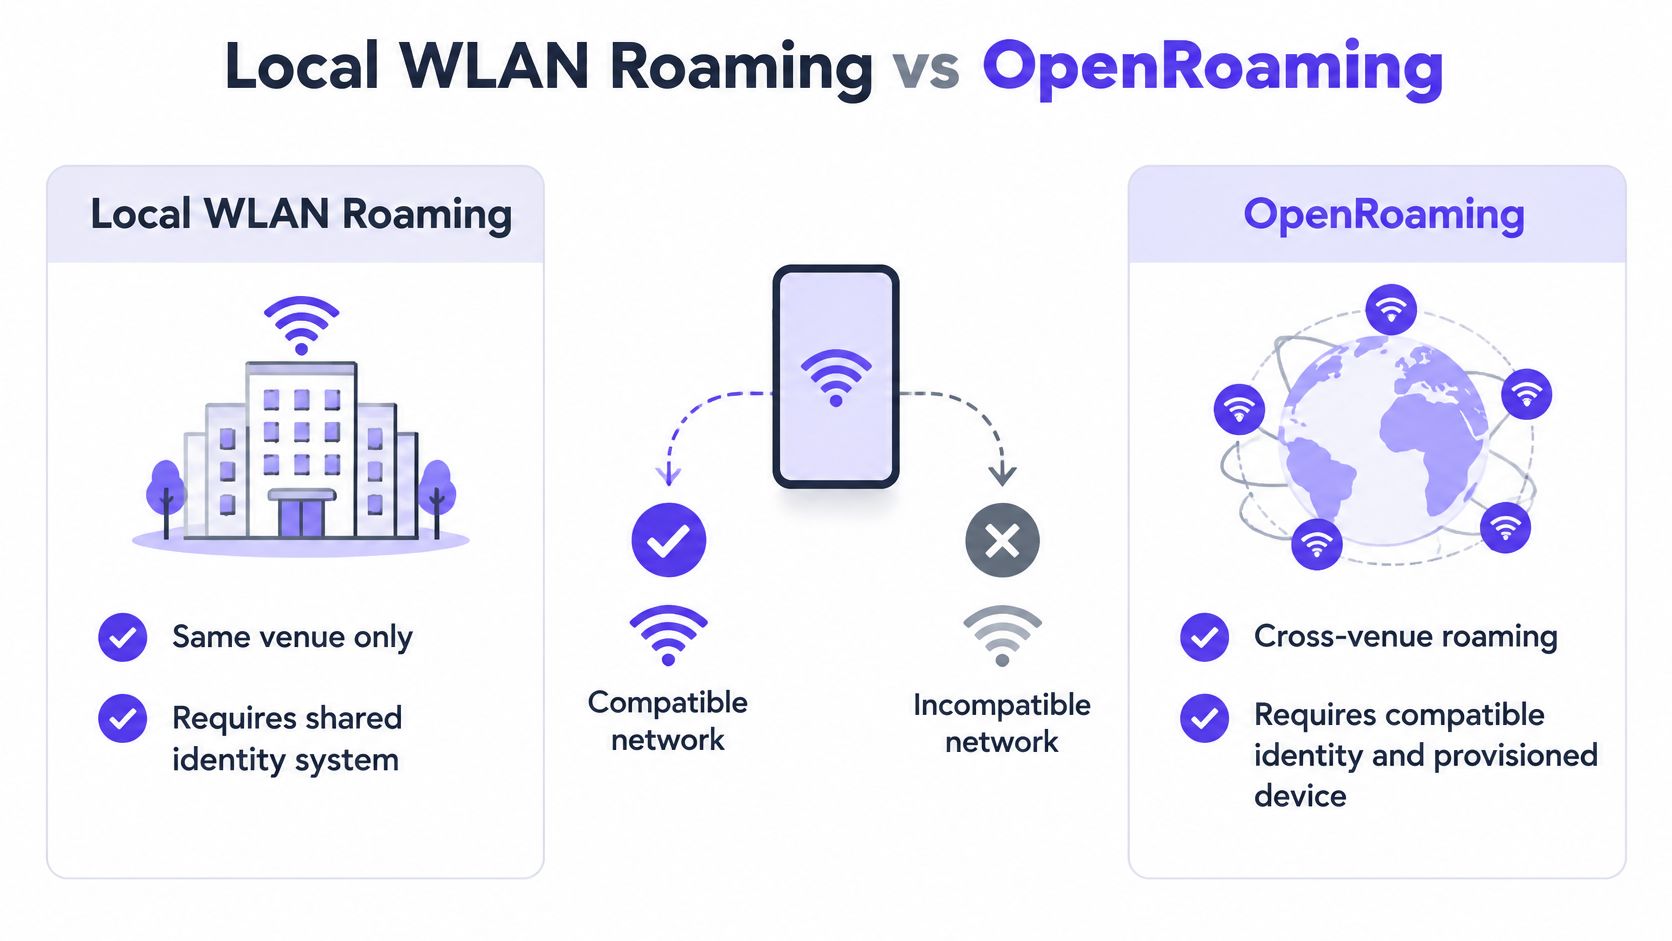
भागीदार नेटवर्क्स पर स्वचालित एक्सेस
Passpoint, Hotspot 2.0 फ्रेमवर्क का उपयोग करते हुए, संगत डिवाइसों को बार-बार पासवर्ड दर्ज किए बिना या कैप्टिव पोर्टल पूरा किए बिना भाग लेने वाले नेटवर्क को खोजने और प्रमाणित करने में सक्षम बनाता है। WiFi Alliance के Passpoint डिप्लॉयमेंट के विवरण के अनुसार, Boingo ने सितंबर 2013 में शिकागो ओ'हारे में पहला सार्वजनिक Passpoint नेटवर्क लॉन्च किया था।
OpenRoaming नेटवर्क प्रदाताओं, आइडेंटिटी प्रदाताओं और वेन्यूज़ के बीच फ़ेडरेशन के माध्यम से स्वचालित कनेक्टिविटी का विस्तार करता है। महत्वपूर्ण बदलाव यह है कि डिवाइस की पहचान पर कौन भरोसा करता है, न कि केवल यह कि किस AP का सिग्नल सबसे मजबूत है।
Wireless Broadband Alliance के दुनिया भर के 200 संगठनों के 2024 के सर्वेक्षण में, 47% ने OpenRoaming या Passpoint जोड़ने की योजना बनाई थी और 33% पहले ही ऐसा कर चुके थे, जैसा कि Critical Comms द्वारा रिपोर्ट किया गया है। ये आंकड़े भाग लेने वाले संगठनों के अपनाने और उनके इरादों को दर्शाते हैं, न कि सार्वजनिक स्थलों पर सार्वभौमिक उपलब्धता को।
आइडेंटिटी के लिए एक ऑपरेशनल ओनर की आवश्यकता होती है
स्थानीय मूवमेंट और फ़ेडरेशन के बीच का अंतर Passpoint प्रोविज़निंग सर्विस मार्केट ओवरव्यू के लिए भी महत्वपूर्ण है: क्रॉस-प्रोवाइडर कनेक्टिविटी के लिए कंपैटिबल प्रोविज़निंग, ट्रस्ट और पॉलिसी की आवश्यकता होती है।
OpenRoaming WiFi की योजना बनाने से पहले, इन सवालों के लिए ओनरशिप सौंपें:
- प्रमाणीकरण (Authentication): कौन सा पहचान प्रदाता उपयोगकर्ता या डिवाइस को सत्यापित करता है?
- स्वीकार्य उपयोग (Acceptable use): किस स्थल की शर्तें और एक्सेस प्रतिबंध लागू होते हैं?
- रद्दीकरण (Revocation): क्रेडेंशियल्स कौन वापस ले सकता है, और इसे कैसे लागू किया जाता है?
- पहचान साझाकरण (Identity sharing): भाग लेने वाले संगठनों के बीच कौन सी जानकारी साझा होती है?
ऑटोमैटिक एक्सेस इस बात की गारंटी नहीं देता है कि कोई सक्रिय कॉल असंबद्ध नेटवर्क के बीच होने वाले हर बदलाव के दौरान बनी रहेगी। प्रमाणीकरण की सुविधा और शुरू से अंत तक सत्र की निरंतरता अलग-अलग आवश्यकताएं हैं।
फेडरेशन पहचान (identity) से जुड़ा प्रोजेक्ट है, न कि कोई रेडियो सेटिंग। यह बार-बार साइन-इन करने की आवश्यकता को समाप्त कर सकता है, लेकिन यह खराब कवरेज या असंगत स्थानीय हैंडऑफ़ को ठीक नहीं करेगा।
अधिक AP जोड़ने से पहले हैंडऑफ़ का परीक्षण करें
हार्डवेयर खरीदने या सुरक्षा सेटिंग्स बदलने से पहले दोहराए जाने योग्य वॉकिंग टेस्ट का उपयोग करें। एक अनुशासित WiFi नेटवर्क डिज़ाइन उस डिवाइस, रूट और एप्लिकेशन के साथ शुरू होता है जो विफल होते हैं।
- मार्ग पर चलकर देखें। प्रभावित डिवाइस को साथ ले जाएं, एप्लिकेशन को सक्रिय रखें और रिकॉर्ड करें कि वह किस AP से जुड़ा रहता है।
- नेटवर्क एकरूपता की पुष्टि करें। भाग लेने वाले APs में SSID और सुरक्षा सेटिंग्स की जाँच करें, जिसमें लक्षित मोबिलिटी-डोमेन कॉन्फ़िगरेशन शामिल है।
- एंडपॉइंट क्षमताओं को सत्यापित करें। इंस्टॉल किए गए सॉफ़्टवेयर पर 802.11k, 802.11v और चयनित FT मोड के लिए समर्थन की पुष्टि करें।
- उपयोगकर्ता को दिखाई देने वाले व्यवधान को मापें। केवल सफल जुड़ाव (association) इवेंट्स ही नहीं, बल्कि फिर से कनेक्ट होने का समय, पैकेट हानि और महत्वपूर्ण सत्र को कैप्चर करें।
- पहचाने गए कारण में बदलाव करें। केवल उसके बाद ही ओवरलैप, समर्थित रोमिंग सेटिंग्स या प्रमाणीकरण को समायोजित करें। एक समय में एक कारक बदलें और मार्ग को दोहराएं।
यदि शिकायत विभिन्न प्रॉपर्टीज़ पर बार-बार पोर्टल साइन-इन करने की है, तो इसे अलग से वर्गीकृत करें। प्रदाताओं के बीच प्रमाणीकरण, स्वीकार्य उपयोग और निरसन (revocation) के लिए Passpoint या OpenRoaming, एक प्रोविज़न की गई प्रोफ़ाइल और एक नामित स्वामी पर विचार करें।
हम OpenRoaming के लिए एक प्रमाणित WBA आइडेंटिटी ब्रोकर हैं, इसलिए हम फ़ेडरेशन से जुड़ी आवश्यकताओं और स्थानीय रेडियो संबंधी समस्याओं के निवारण के बीच अंतर करने में मदद कर सकते हैं। फ़ेडरेटेड आइडेंटिटी को अगला प्रोजेक्ट केवल तभी बनाएं जब इन जाँचों से यह पुष्टि हो जाए कि स्थानीय रेडियो पाथ सही है।
Purple Access, Passpoint और OpenRoaming का समर्थन करता है ताकि प्रोविज़न किए गए गेस्ट कैप्टिव-पोर्टल साइन-इन को दोहराए बिना अपने आप कनेक्ट हो सकें। अपनी सहभागी संपत्तियों, गेस्ट प्रोविज़निंग और पहचान आवश्यकताओं के साथ-साथ आपकी टीम द्वारा पूरे किए गए स्थानीय रोमिंग मूल्यांकनों पर चर्चा करने के लिए Purple Access पर जाएं।


