
Cos'è il roaming WiFi e come cambiano rete i dispositivi
Published
Il roaming WiFi consiste nello spostamento di un dispositivo client da un punto di accesso a un altro rimanendo sulla stessa rete wireless; di solito, è il dispositivo a decidere quando effettuare il passaggio.
Ecco perché il comune consiglio di aggiungere più punti di accesso può non cogliere la reale causa del problema. Un telefono può avere un altro punto di accesso nelle vicinanze e continuare a rifiutarsi di abbandonare la connessione corrente. Prima di sostituire l'hardware, un responsabile IT deve distinguere tra la decisione di roaming del dispositivo, l'assistenza fornita dalla rete e le operazioni di autenticazione che avvengono durante il passaggio.
Sommario
- Cosa significa il roaming WiFi per un dispositivo in movimento
- Come un client sceglie l'Access Point successivo
- Standard di roaming rapido e autenticazione
- Roaming all'interno di uffici, hotel e sedi per eventi
- Sticky client e altri falsi miti sul roaming
- Roaming WLAN locale e OpenRoaming
- Verificare l'handoff prima di aggiungere altri AP
Cosa comporta il roaming WiFi per un dispositivo in movimento
Il roaming WiFi consente a un dispositivo di cambiare il proprio punto di collegamento wireless senza richiedere all'utente di selezionare una rete diversa. Il punto di accesso cambia, ma il servizio di rete previsto rimane disponibile.
Si consideri un dipendente che lascia la propria scrivania con un laptop ed entra in una sala riunioni. Alla scrivania, il laptop comunica tramite il punto di accesso dell'ufficio. Vicino alla sala riunioni, rileva un altro punto di accesso idoneo e vi si connette con lo stesso nome di rete, senza chiedere nuovamente al dipendente di inserire la password.
L'utente potrebbe non accorgersene mai. Tuttavia, rimanere sulla stessa rete non garantisce un flusso continuo di pacchetti durante l'intera transizione. Può verificarsi una breve interruzione mentre il laptop individua la connessione successiva e completa gli scambi di sicurezza necessari.
Il nome della rete rimane familiare
L'SSID è il nome di rete che gli utenti visualizzano nelle impostazioni WiFi. I punti di accesso possono trasmettere lo stesso nome fornendo al contempo connessioni radio diverse, ciascuna identificata da un BSSID.
Un Basic Service Set (BSS) descrive il servizio wireless associato alla radio di un determinato access point. Lo spostamento tra tali servizi costituisce la transizione tecnica alla base della comune esperienza di spostarsi all'interno di un edificio rimanendo connessi.
A differenza dell'handover cellulare, in cui l'infrastruttura dirige più spesso il cambiamento, il WiFi lascia normalmente la decisione al client. La rete fornisce informazioni e supporto per la sicurezza, ma è il telefono o il laptop a valutare quando spostarsi.
Distinzione pratica: Un nome WiFi familiare indica quale rete è stata selezionata dal dispositivo, non quale punto di accesso ne sta veicolando il traffico.
Una componente normale dello spostamento all'interno degli edifici
Le tradizionali celle di copertura WiFi hanno spesso un raggio di poche decine di metri, pertanto le persone che si spostano all'interno di uffici, hotel, ospedali e magazzini potrebbero necessitare di transizioni ripetute. La sola potenza del segnale non rende tali transizioni riuscite: il client necessita anche di una sicurezza compatibile, di una copertura utilizzabile e di un punto di accesso successivo adeguato.
I relativi emendamenti per il settore enterprise sono 802.11k e 802.11r, pubblicati nel 2008, e 802.11v, pubblicato a febbraio 2011, come documentato nella cronologia degli standard WiFi dell'IEEE.
A livello operativo, un roaming include individuazione, selezione della destinazione, autenticazione, riassociazione ed eventuale configurazione residua delle chiavi e della qualità del servizio. Una disconnessione completa seguita dalla selezione manuale della rete non è l'esperienza che gli amministratori intendono offrire.
Questo movimento locale si differenzia anche dalla connessione automatica a WiFi presso un altro hotel o aeroporto. All'interno di una WLAN gestita, gli amministratori coordinano l'ambiente radio e la sicurezza. Tra sedi non correlate, sono necessari anche accordi sull'identità e sull'attendibilità.
Come un client sceglie il punto di accesso successivo
| Fase | Cosa accade | Chi decide | Effetto sulla sessione |
|---|---|---|---|
| Rilevamento | Il client esegue la scansione o utilizza un neighbor report per individuare gli access point nelle vicinanze | Il client, con il supporto di 802.11k | La scansione attiva può interrompere temporaneamente i dati |
| Selezione della destinazione | Il client confronta segnale, qualità e informazioni sul carico disponibile e potrebbe ricevere un BSS suggerito | Il client; 802.11v può solo suggerire | Un sticky client potrebbe rimanere collegato a un AP debole |
| Autenticazione | Scambio di sicurezza completo o Fast BSS Transition con chiavi preconfigurate | Il client unitamente a RADIUS o al dominio di mobilità | Può causare il blocco più prolungato durante la rinegoziazione delle chiavi |
| Riassociazione | Il client si connette al nuovo Basic Service Set | Il client avvia la procedura; l'AP accetta | Conteggiato nel tempo di roaming IEEE |
| Configurazione di chiavi e QoS | Handshake a quattro vie o chiavi preconfigurate, oltre agli scambi QoS necessari | Access point e client | Il traffico protetto attende la necessaria configurazione di sicurezza |
La tabella descrive le operazioni necessarie, non una rigida sequenza di ritardi distinti. Alcune operazioni di sicurezza possono avvenire prima del passaggio effettivo: ed è proprio questo il motivo per cui i meccanismi di transizione rapida risultano efficaci.
Il client inizia monitorando la connessione esistente. Quando i suoi criteri interni richiedono un altro candidato, può scansionare i canali o utilizzare le informazioni fornite dall'infrastruttura per restringere la ricerca.
Questo elemento visivo separa l'individuazione e la valutazione dei candidati dal passaggio effettivo di consegne.
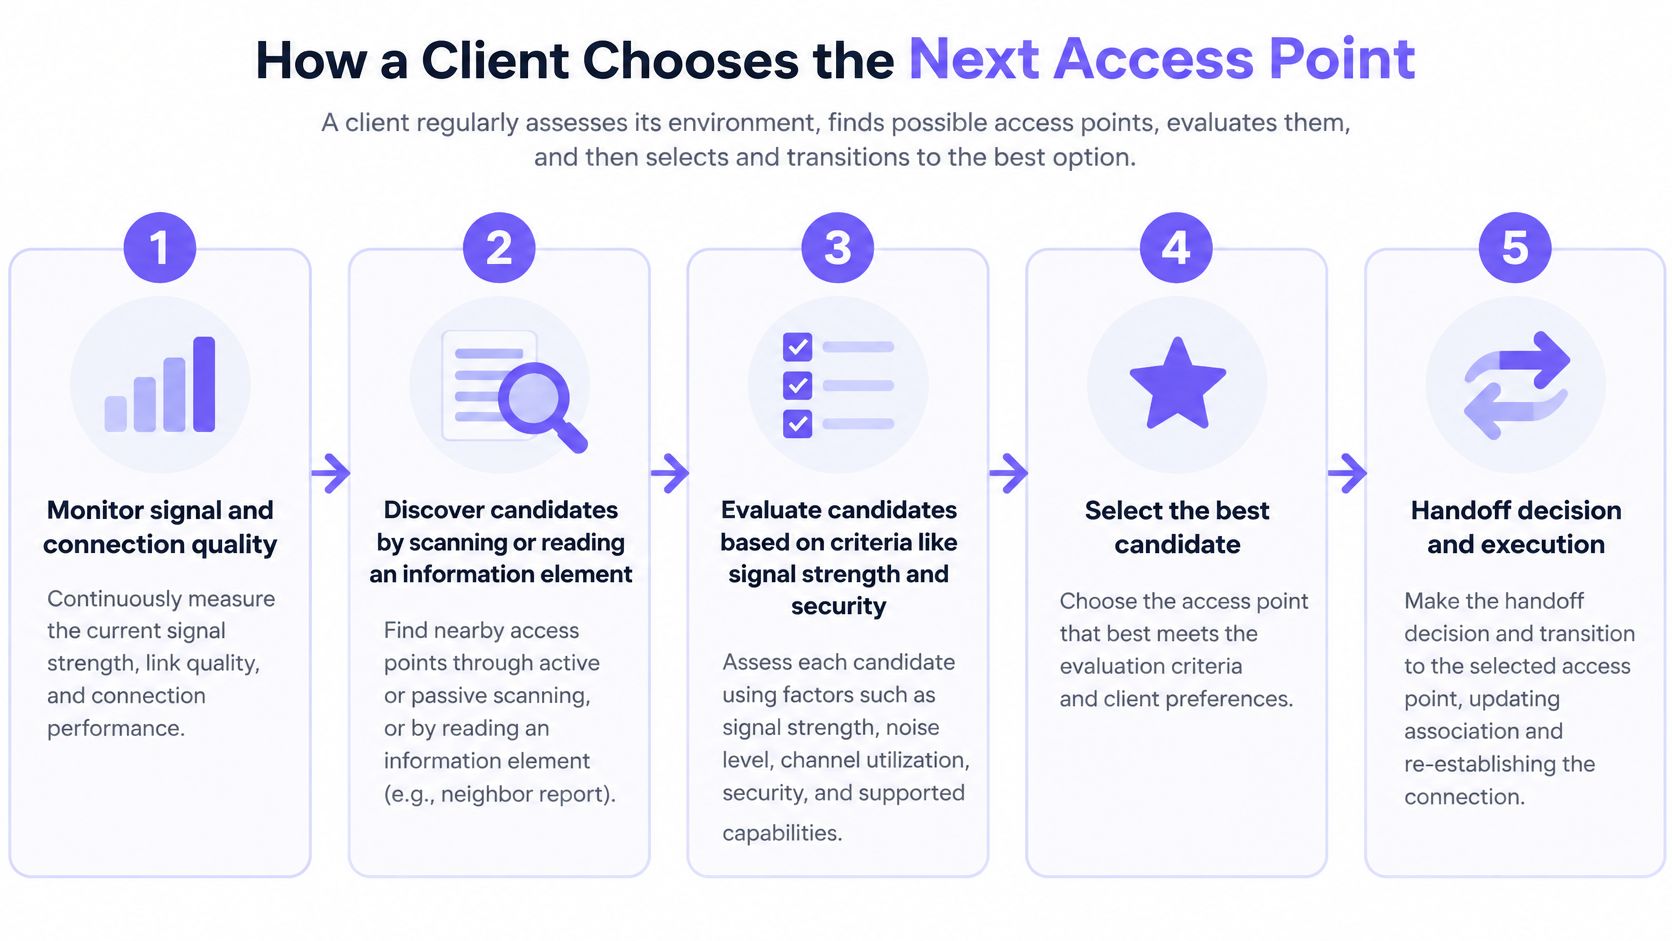
Trovare un candidato non significa completare un passaggio di roaming
Un neighbor report aiuta il dispositivo a individuare i punti di accesso pertinenti anziché eseguire ricerche alla cieca. Una raccomandazione di transizione può indicare una destinazione preferita, ma spetta comunque al client valutare se e quando utilizzarla.
Una volta selezionata la destinazione, il client deve stabilire una relazione accettabile con tale access point. A seconda della configurazione della sicurezza, questo processo può coinvolgere l'infrastruttura di autenticazione, il materiale delle chiavi precedentemente preparato e gli scambi necessari per riprendere il traffico protetto.
La metodologia IEEE per la misurazione del tempo di transizione BSS considera l'autenticazione, la riassociazione e gli scambi relativi alla qualità del servizio come attività di transizione misurabili. Il tempo di roaming non corrisponde semplicemente all'istante in cui varia il valore dell'intensità del segnale.
Si consideri un telefono durante una chiamata vocale. Potrebbe rilevare tempestivamente il deterioramento della connessione, ma l'utente percepirà comunque un'interruzione mentre il telefono esegue la scansione, l'autenticazione e la riassociazione. Un registro di associazione può registrare un passaggio riuscito anche se la chiamata è diventata momentaneamente inutilizzabile.
Misurare la transizione e l'applicazione
Utilizzi uno strumento di acquisizione pacchetti wireless come Wireshark, insieme al monitoraggio delle applicazioni, per distinguere i ritardi di rilevamento dagli errori di autenticazione o riassociazione. Sincronizzi i timestamp in modo da poter associare l'interruzione dell'applicazione allo scambio wireless.
Mantenere i risultati separati per:
- Tipo di dispositivo e software: Registrare il modello di smartphone o laptop, il sistema operativo e il driver wireless.
- Banda radio: Non combinare i risultati di bande diverse in un'unica media.
- Metodo di autenticazione: Distinguere l'autenticazione enterprise completa dal comportamento di transizione rapida.
- Coppia di AP e direzione: Testare lo spostamento effettivo tra access point adiacenti in entrambe le direzioni.
- Impatto sulla sessione: Registrare pacchetti persi, interruzioni audio, errori di transazione e ripristino.
La progettazione deve supportare la sequenza prima che l'ottimizzazione possa migliorarla. Ciò implica SSID e impostazioni di sicurezza coerenti, una sovrapposizione della copertura sufficiente e client compatibili. Una disposizione più densa degli access point non soddisfa automaticamente tali requisiti.
Standard di roaming rapido e autenticazione
| Standard | Pubblicazione | Funzione durante il roaming | Cosa non fa |
|---|---|---|---|
| 802.11k | 2008 | Report sui neighbor e misurazioni delle risorse radio | Forzare il client ad abbandonare un AP |
| 802.11r Fast BSS Transition | 2008 | Preparare il materiale di keying per abbreviare la transizione di sicurezza | Funzionare senza il supporto del client e del dominio di mobilità |
| 802.11v | Febbraio 2011 | Suggerire un BSS di destinazione e altre azioni di gestione | Sostituire la decisione di roaming del client |
Questi emendamenti affrontano diverse parti del problema. 802.11k supporta il rilevamento, 802.11v supporta i consigli di gestione e 802.11r riduce le operazioni di transizione della sicurezza. Considerarli come opzioni intercambiabili per il roaming rapido rende più complessa la risoluzione dei problemi.
La distinzione principale risiede nella differenza tra individuare il punto di accesso successivo ed essere pronti a scambiare traffico protetto con esso. Un dispositivo può identificare immediatamente un candidato eccellente e tuttavia bloccarsi durante la configurazione della sicurezza.
Cosa fa risparmiare realmente la transizione rapida
Il protocollo 802.11r Fast BSS Transition, solitamente abbreviato in FT, predispone il materiale di codifica all'interno di un dominio di mobilità configurato. Il client può quindi spostarsi tra gli access point partecipanti senza dover ripetere uno scambio di sicurezza completo a ogni passaggio.
Le valutazioni pubblicate illustrano la potenziale differenza: la valutazione tecnica ospitata da Inria HAL descrive ritardi di handover convenzionali intorno a 344 ms in alcuni scenari e medie FT ottimizzate vicine a 13 ms. Si tratta di risultati specifici per determinati scenari, non di garanzie di prestazioni per uno specifico hotel, ospedale o ufficio.
L'insegnamento a livello ingegneristico riguarda il meccanismo, non un obiettivo universale. L'eliminazione dei passaggi ripetuti di autenticazione e handshake riduce l'intervallo durante il quale il dispositivo non è in grado di trasmettere pacchetti applicativi.
Questo fattore è fondamentale quando un utente sta parlando, presentando in videoconferenza o completando una transazione tramite scanner. Un browser può ripristinarsi dopo una breve interruzione; una conversazione in tempo reale, invece, la evidenzia immediatamente.
Per le reti enterprise, distingua il FT dal processo più ampio di autenticazione 802.1X. La verifica iniziale dell'identità e l'autorizzazione rimangono fondamentali, anche quando la rete evita di ripetere l'intero processo durante ogni spostamento locale.
Compatibilità e policy richiedono ancora verifiche
Abilitare l'FT sul controller non è sufficiente. Verifichi l'intero percorso di sicurezza:
- Supporto del client: L'endpoint deve supportare la modalità FT selezionata, non limitarsi ad annunciare una generica funzionalità di roaming rapido.
- Configurazione del dominio di mobilità: Gli access point partecipanti richiedono un dominio compatibile e configurato correttamente.
- Credenziali e autorizzazione: L'architettura di autenticazione deve mantenere i criteri di accesso previsti durante lo spostamento.
- Segmentazione: Verificare che l'accesso basato su certificati o sull'identità conservi i corretti attributi di autorizzazione e VLAN.
- Revoca: Verificare che la revoca dell'accesso continui a funzionare dopo il roaming di un dispositivo.
Non consideri una voce di associazione riuscita come l'intero risultato del test. Percorra l'ambiente di distribuzione con smartphone, laptop e scanner rappresentativi misurando perdita di pacchetti, jitter e tempo di riconnessione.
Una transizione rapida che colloca un dispositivo nella VLAN errata non è un'operazione riuscita. Né lo è un passaggio di consegne wireless apparentemente pulito che lascia l'applicazione in attesa di ripristino.
Roaming all'interno di uffici, hotel e sedi per eventi
Edifici diversi evidenziano i problemi di roaming tramite applicazioni differenti. Questi scenari mostrano perché il test dovrebbe seguire l'attività dell'utente anziché limitarsi a verificare l'icona di connessione WiFi.
L'illustrazione evidenzia come una transizione locale possa apparire agli utenti come un errore dell'applicazione.
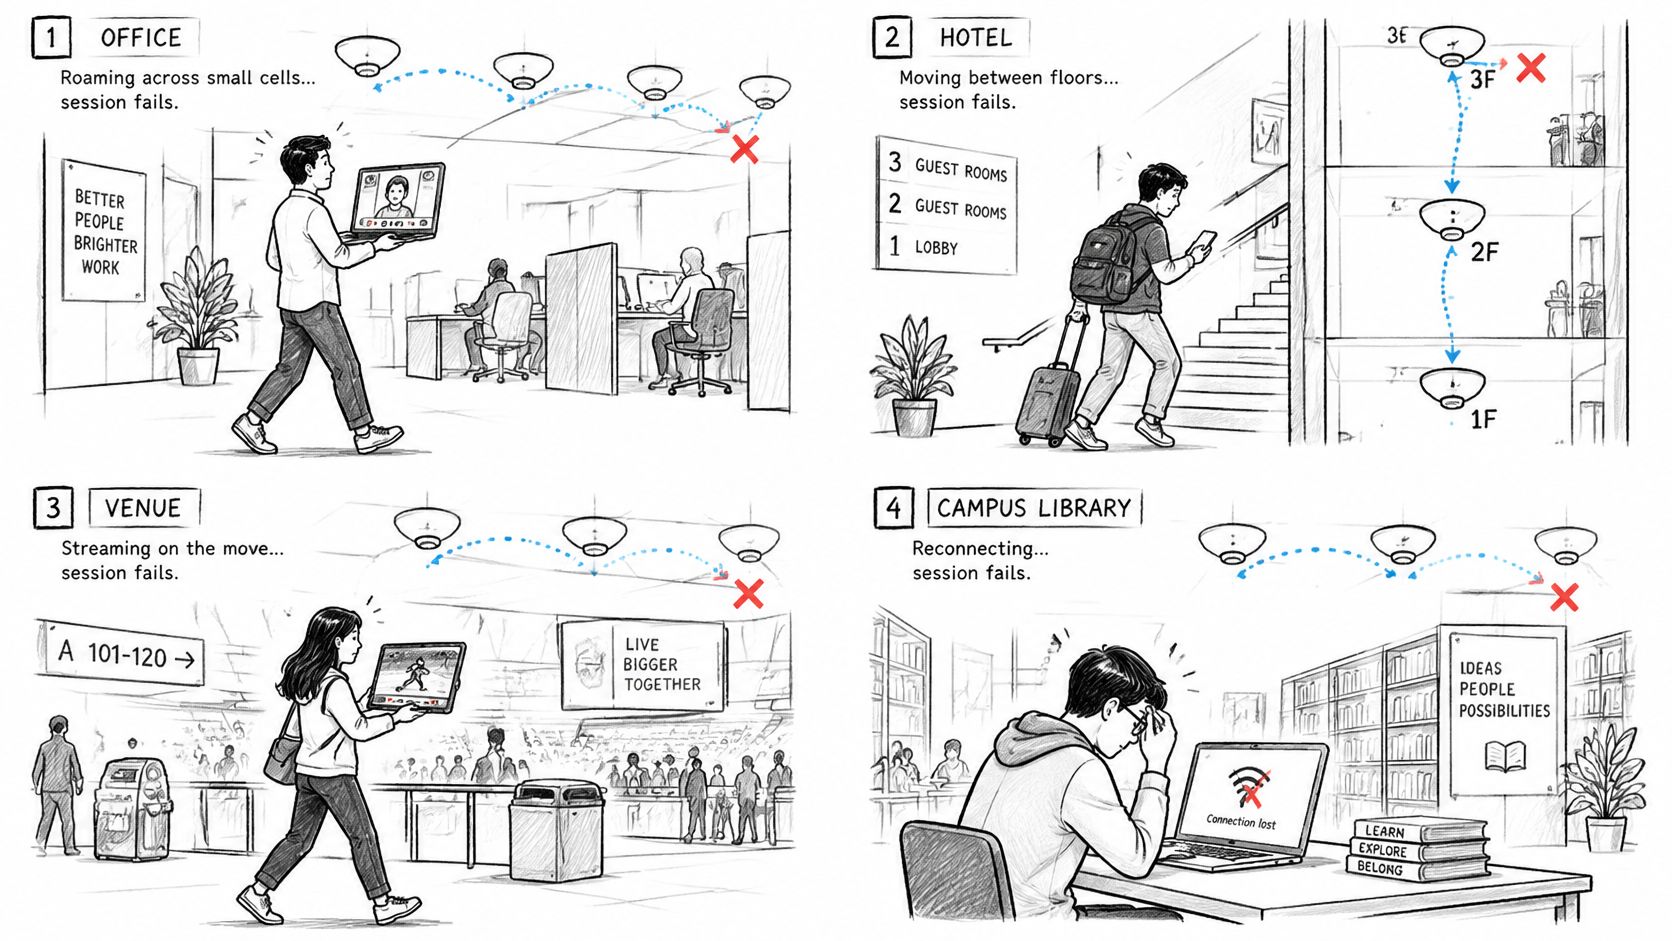
Segua la sessione all'interno dell'edificio
In un ufficio, un dipendente sposta un laptop da una postazione di lavoro a una sala riunioni durante una videochiamata. Il nome della rete rimane invariato, ma i partecipanti vedono il video bloccarsi o sentono l'audio a scatti. Esegua i test con l'applicazione di riunione in esecuzione, non solo con un browser aperto.
In un hotel, un ospite percorre un corridoio durante una chiamata vocale WiFi. Il suo telefono potrebbe mantenere la connessione a un punto di accesso alle sue spalle anziché selezionare il candidato più vicino. La segnalazione riguarderà una chiamata interrotta, non la spiegazione della radio selezionata dal telefono.
In un ospedale o in un magazzino, un dispositivo clinico o uno scanner di codici a barre segue percorsi ricorrenti durante l'intero turno. Una transazione non riuscita sullo scanner può lasciare l'operatore nell'incertezza sull'opportunità di ripetere la scansione. È opportuno includere la conferma a livello di applicazione e la gestione delle transazioni duplicate nel test operativo, piuttosto che presumere che la riconnessione wireless dimostri il completamento dell'attività.
Il video offre un ulteriore modo per visualizzare lo spostamento tra punti di accesso.
In un aeroporto o in uno stadio, un ospite attraversa un atrio mentre utilizza un'applicazione di messaggistica o di biglietteria. Anche in un edificio affollato con molti punti di accesso, tale spostamento può rimanere interamente all'interno di una singola WLAN gestita. L'ospite potrebbe pensare che la rete abbia smesso di funzionare, mentre il vero problema risiede in una transizione locale non riuscita.
Scegliere il dispositivo a prova di guasto
Telefoni, laptop, scanner e radio IoT non adottano tutti le stesse policy di roaming. Un percorso che funziona bene su uno smartphone recente potrebbe comunque presentare problemi su un terminale portatile più datato.
Testi la sessione che non può permettersi di interrompere, direttamente sul dispositivo su cui viene eseguita.
Scelga il percorso strategico, porti con sé il dispositivo operativo e ripeta la sua normale attività mentre cammina. Uno speed test da fermo risponde a una domanda diversa: con quale efficienza tale connessione trasferisce il traffico mentre il dispositivo rimane fermo.
Sticky client e altri falsi miti sul roaming
L'attivazione del fast roaming non fornisce al controller un telecomando per gestire il telefono. La lamentela più comune è che 802.11r è abilitato e un laptop rimane comunque collegato a un access point situato all'estremità opposta del piano. Tale lamentela presuppone erroneamente che debba essere la rete a spostare la stazione. All'interno di una WLAN, è il client a decidere quando disconnettersi.
Un client "sticky" (appiccicoso) rimane associato al proprio AP corrente anche quando un altro candidato potrebbe servirlo meglio. L'autenticazione rapida può funzionare correttamente e il dispositivo continuare a non spostarsi, poiché non ha avviato il roaming. Un conducente può sapere che esiste una strada più breve e rimanere in autostrada finché la propria regola non stabilisce che vale la pena prendere l'uscita. L'isteresi rappresenta tale margine: impedisce alla radio di rimbalzare continuamente tra i punti di accesso a ogni minima variazione del segnale misurato di pochi decibel.
Per un laptop aziendale o per uno scanner che percorre la stessa corsia per tutto il turno, rimanere sul vecchio AP corrisponde spesso alle soglie specifiche del client. Inoltre, la radio fisicamente più vicina non è automaticamente la candidata migliore. Pareti, interferenze, una suite di sicurezza non utilizzata dal dispositivo e un segnale debole sull'altra banda influenzano la scelta del BSSID accettato.
Gli standard suddividono il lavoro. I report sui vicini (802.11k) e la gestione della transizione BSS (802.11v) possono suggerire candidati e favorire un passaggio di roaming. Le chiavi di transizione rapida preparate (802.11r) accorciano l'autenticazione solo dopo che il client ha già scelto di spostarsi. Nessuna di queste funzionalità avvia la transizione per una stazione che è ancora soddisfatta della propria associazione corrente. Il supporto per r, k e v varia inoltre in base al driver e alla build del sistema operativo; pertanto, una funzionalità abilitata sull'AP non equivale a una funzionalità che il client installato utilizzerà effettivamente.
Verifichi la decisione prima di tentare di forzarla:
- Soglie di roaming: Consultare le impostazioni della scheda e la documentazione del produttore. Non copiare i valori da un modello differente.
- Isteresi: Prestare attenzione a entrambe le anomalie: passaggi che avvengono troppo tardi e continui rimbalzi rapidi tra gli stessi due AP.
- Driver e sistema operativo: Verificare le funzionalità supportate dal software installato, non soltanto quelle del chipset radio.
- Sovrapposizione RF: Percorrere l'effettivo tragitto e verificare che l'AP di destinazione sia utilizzabile prima che quello precedente diventi inutilizzabile.
- Tempi di autenticazione: Distinguere una pausa che si verifica prima che il client scelga una destinazione da un blocco successivo alla selezione.
Forzare la disconnessione del client genera un diverso tipo di anomalia. Una deautenticazione non assegna il dispositivo all'AP previsto. Impostazioni di RSSI o di carico eccessivamente aggressive possono causare handoff supplementari e associazioni ripetute anziché un unico passaggio lineare.
L'assistenza non è controllo, e la policy del client resta determinante.
Per una verifica da effettuare subito, si posizioni sotto l'AP che si aspetta venga utilizzato dal dispositivo e ne legga il BSSID effettivo nella diagnostica del client o nel controller. Confronti tale identificativo con l'inventario degli AP, quindi percorra il tragitto problematico senza disattivare e riattivare WiFi. Una riconnessione manuale nasconde il roaming ritardato che sta tentando di rilevare.
Roaming WLAN locale rispetto a OpenRoaming
Un ospite può passare automaticamente dalla rete WiFi di un hotel a quella di un aeroporto? Solo se le reti fanno parte di un sistema compatibile di identità e attendibilità e il dispositivo è configurato per utilizzarlo. Il semplice roaming locale tra AP non offre questa funzionalità.
| Domanda | All'interno di una singola WLAN gestita | Passpoint o OpenRoaming |
|---|---|---|
| Cosa si sposta | Il client cambia access point | Il client cambia rete partecipante |
| Cosa deve già corrispondere | SSID e sicurezza; configurazione del dominio di mobilità per FT | Un profilo configurato e un'identità attendibile |
| Cosa deve ripetere l'utente | Nulla, se la sessione rimane attiva | Nessuna password o splash page, se il provisioning è corretto |
| Cosa compromette l'esperienza | Sticky client, sovrapposizione o autenticazione lenta | Sede non partecipante o assenza di un profilo utilizzabile |
| Aspetti chiave di governance | VLAN, chiavi e revoca sulla propria WLAN | Chi esegue l'autenticazione, quale criterio si applica e identità condivisa |
Il confronto seguente illustra i diversi ambiti. Una WLAN gestita può estendersi su più edifici, pertanto il termine "locale" fa riferimento al suo ambiente di rete coordinato, non necessariamente a una singola sede fisica.
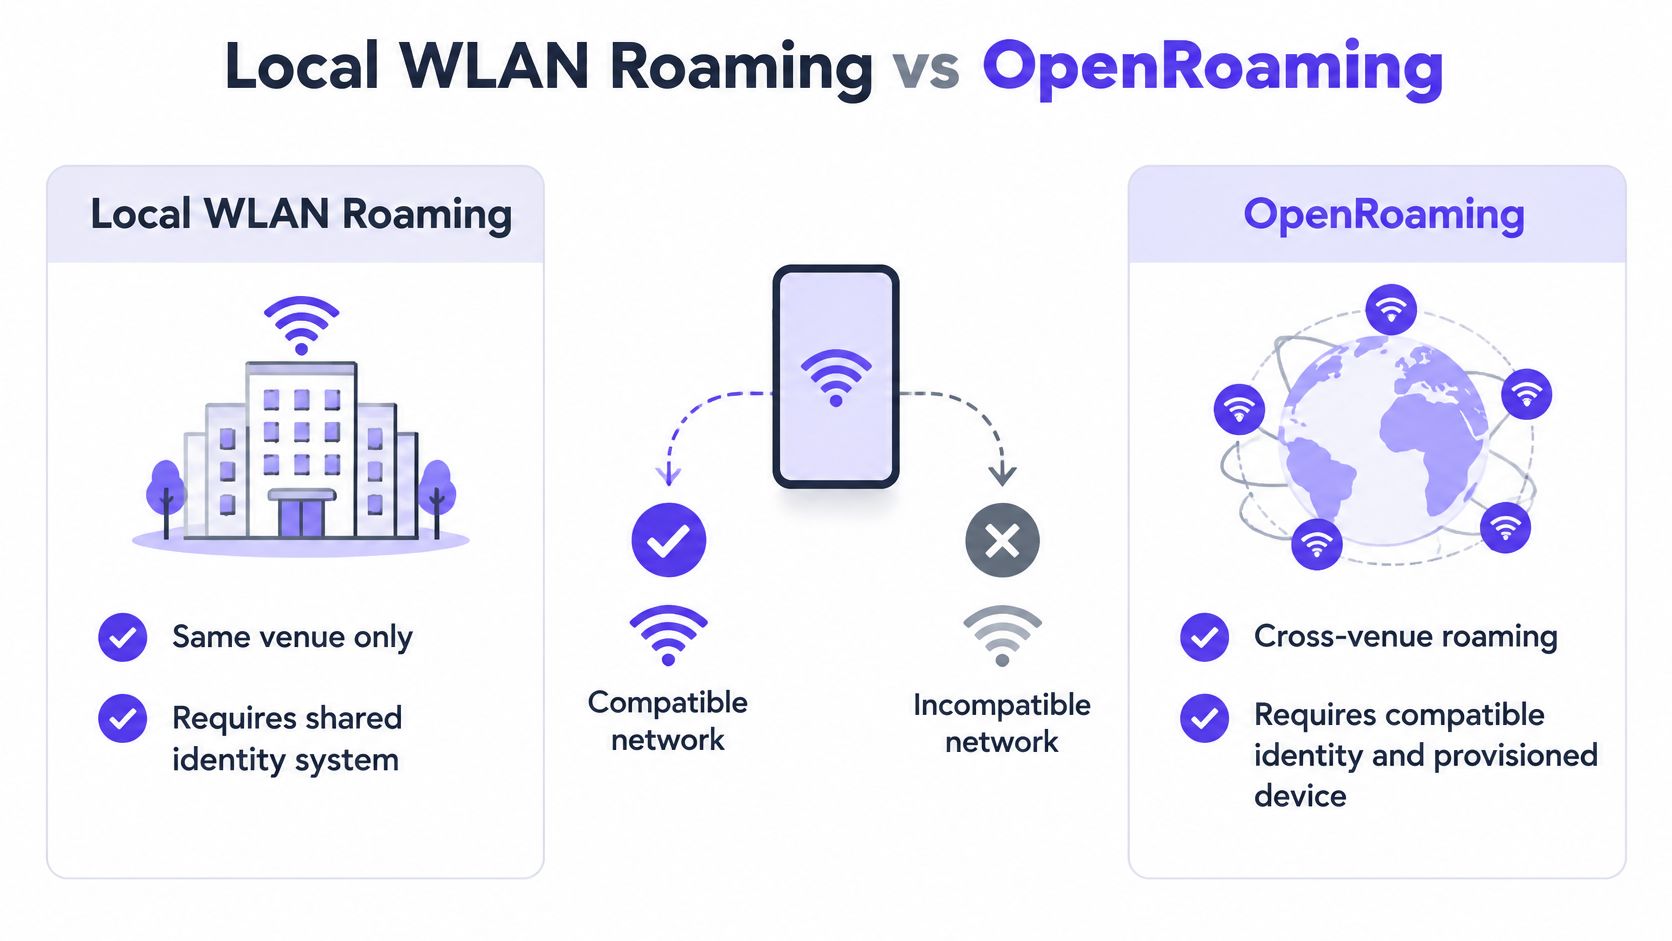
Accesso automatico attraverso le reti partecipanti
Passpoint, utilizzando il framework Hotspot 2.0, consente ai dispositivi compatibili di rilevare e autenticare le reti partecipanti senza dover immettere ripetutamente password o completare captive portal. Boingo ha lanciato la prima rete pubblica Passpoint a Chicago O'Hare nel settembre 2013, secondo quanto riportato dal resoconto della WiFi Alliance sulle implementazioni di Passpoint.
OpenRoaming estende la connettività automatica tramite federazione tra provider di rete, provider di identità e sedi. L'aspetto cruciale risiede in chi convalida l'identità del dispositivo, e non semplicemente in quale AP presenti il segnale più forte.
Nel sondaggio 2024 della Wireless Broadband Alliance condotto su 200 organizzazioni in tutto il mondo, il 47% prevedeva di aggiungere OpenRoaming o Passpoint e il 33% lo aveva già fatto, come riportato da Critical Comms. Questi dati descrivono l'adozione e le intenzioni delle organizzazioni partecipanti, non una disponibilità universale presso le strutture pubbliche.
L'identità necessita di un responsabile operativo
La distinzione tra movimento locale e federazione è fondamentale anche per la panoramica del mercato dei servizi di provisioning Passpoint: la connettività tra diversi provider richiede provisioning, fiducia e policy compatibili.
Prima di pianificare OpenRoaming WiFi, definisca la titolarità per queste domande:
- Autenticazione: quale provider di identità verifica l'utente o il dispositivo?
- Uso accettabile: quali termini e restrizioni di accesso della sede si applicano?
- Revoca: chi può revocare le credenziali e come viene applicata tale misura?
- Condivisione dell'identità: quali informazioni vengono scambiate tra le organizzazioni partecipanti?
L'accesso automatico non garantisce che una chiamata attiva rimanga attiva a fronte di ogni passaggio tra reti non correlate. La praticità di autenticazione e la continuità della sessione end-to-end sono requisiti distinti.
La federazione è un progetto legato all'identità, non un'impostazione radio. Può evitare accessi ripetuti, ma non risolverà una scarsa copertura o un passaggio di consegne locale incompatibile.
Testi l'handoff prima di aggiungere ulteriori AP
Esegua un walking test ripetibile prima di acquistare hardware o modificare le impostazioni di sicurezza. Una corretta WiFi progettazione di rete parte dal dispositivo, dal percorso e dall'applicazione che presentano problemi.
- Percorrere l'itinerario. Portare con sé il dispositivo interessato, mantenere attiva l'applicazione e registrare a quale AP rimane associato.
- Verificare la coerenza della rete. Controllare SSID e le impostazioni di sicurezza su tutti gli AP interessati, inclusa la configurazione prevista per il dominio di mobilità.
- Verificare le funzionalità dell'endpoint. Verificare il supporto per 802.11k, 802.11v e per la modalità FT selezionata sul software installato.
- Misurare l'interruzione visibile all'utente. Rilevare il tempo di riconnessione, la perdita di pacchetti e la sessione critica, non soltanto gli eventi di associazione riuscita.
- Modificare la causa identificata. Solo a questo punto regolare la sovrapposizione, le impostazioni di roaming supportate o l'autenticazione. Modificare un fattore alla volta e ripetere il percorso.
Se il problema segnalato riguarda accessi ripetuti al portale in strutture diverse, è opportuno classificarlo separatamente. Si consideri l'adozione di Passpoint o OpenRoaming, un profilo configurato e un referente designato per l'autenticazione, l'uso accettabile e la revoca tra i diversi provider.
Siamo un identity broker certificato WBA per OpenRoaming, pertanto possiamo aiutare a distinguere i requisiti di federazione dalla risoluzione dei problemi radio locali. Si consiglia di pianificare l'identità federata solo dopo che queste verifiche hanno confermato la stabilità del percorso radio locale.
Purple Access supporta Passpoint e OpenRoaming affinché gli ospiti con provisioning possano connettersi automaticamente senza ripetere l'accesso tramite captive portal. Visiti Purple Access per discutere delle Sue strutture aderenti, del provisioning degli ospiti e dei requisiti di identità insieme ai controlli di roaming locale che il Suo team ha completato.


