
Cos'è l'autenticazione 802.1X? Ruoli, EAP e configurazione
Published
Un computer portatile viene spostato da una scrivania a una sala riunioni, il cavo si innesta nella presa a muro e la spia di collegamento si accende. Poi il nulla. Nessun indirizzo, nessuna intranet, niente posta elettronica, solo una piccola icona di avviso nell'angolo dello schermo. Il telefono della stessa persona è connesso al WiFi del personale e si sincronizza normalmente, rendendo il silenzio sulla porta cablata più disorientante di quanto sembri.
Non c'è alcun guasto. La porta ha stabilito che l'accesso è condizionato, e la condizione richiesta è la prova dell'identità. Questo comportamento corrisponde all'autenticazione 802.1X e, una volta compresi i tre ruoli e i messaggi scambiati tra di essi, la maggior parte dei dubbi scompare.
Sommario
- 802.1X come varco che rimane chiuso fino alla verifica
- I tre ruoli alla base di ogni connessione
- Come viene autorizzata una connessione, passo dopo passo
- Diagnosi di un dispositivo che non riesce a connettersi
- Scelta di un metodo EAP tra certificati e password
- Dove viene eseguito 802.1X nelle reti reali
- Dispositivi che non possono autenticarsi e come gestirli
- Confermare il metodo EAP e il piano dei certificati prima del deployment
802.1X come punto di accesso che rimane chiuso fino alla verifica
Un laptop si connette a una porta Ethernet in una sala riunioni. La spia di collegamento si accende, ma il laptop non riesce a raggiungere la rete. La porta è in attesa della prova di identità.
L'autenticazione 802.1X è uno standard IEEE per il controllo dell'accesso alla rete basato su porta. Consente a un amministratore di limitare una porta cablata o una rete wireless fino a quando un dispositivo che si connette non è stato autenticato e autorizzato, come descritto dallo standard IEEE 802.1X.
Un tornello offre un utile confronto. Rimane bloccato finché una guardia non controlla un badge. Il tornello consente l'esecuzione del controllo, ma blocca l'ingresso fino all'approvazione del badge.
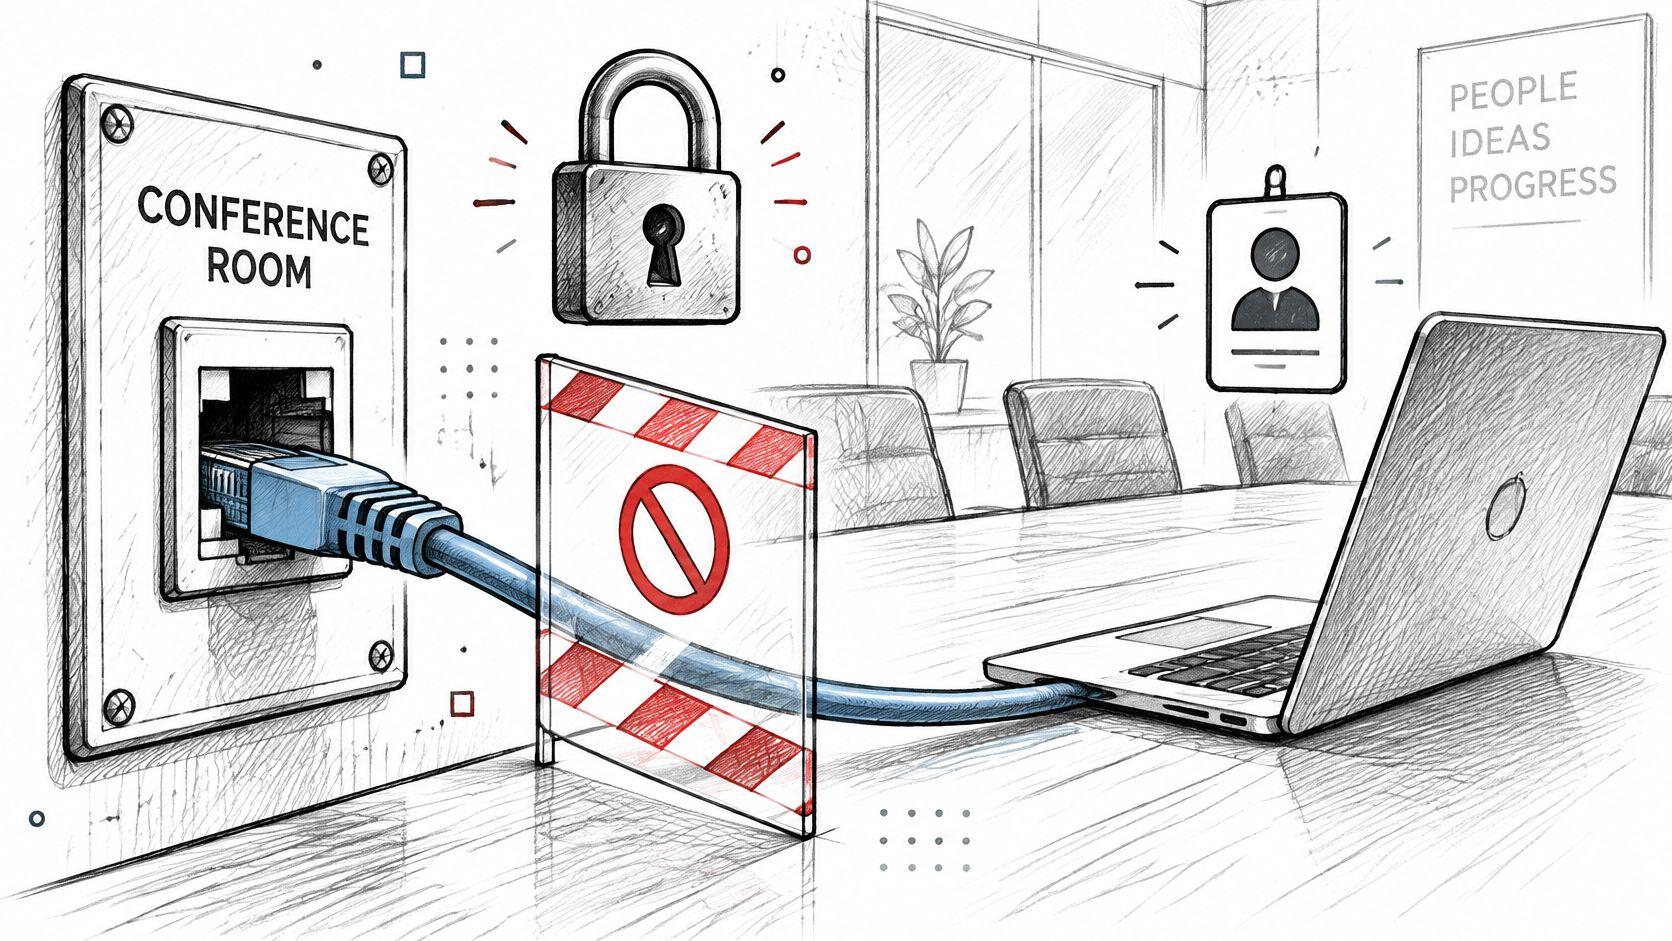
Una porta controllata da 802.1X funziona in modo simile. Prima che l'autenticazione vada a buon fine, consente il traffico di autenticazione ma limita il normale accesso alla rete. Dopo l'approvazione, il normale traffico può transitare. Un dispositivo connesso può quindi disporre di un cavo attivo o di un collegamento WiFi senza disporre dell'accesso alla rete.
Una chiave condivisa WiFi funziona diversamente: chiunque sia in possesso della passphrase può connettersi e una chiave trapelata può rimanere utilizzabile finché non viene modificata. 802.1X è in grado di valutare ogni connessione in base alla relativa identità e alle policy specifiche, consentendo di concedere, limitare o negare l'accesso per tale identità.
Il test fondamentale: scolleghi il cavo, lo ricolleghi e osservi se il computer ottiene un indirizzo prima o dopo che gli venga richiesto di dimostrare la propria identità.
Lo standard è stato revisionato nel corso degli anni e consolidato nell'edizione IEEE 802.1X-2020. L'edizione attuale descrive il controllo degli accessi basato su porta per l'accesso autenticato e autorizzato ai servizi LAN. Lo standard definisce il gate; il lavoro pratico consiste nello scegliere come un dispositivo dimostra la propria identità e nel mantenere valida tale prova nel tempo.
Inizi verificando se la porta dello switch o la rete WiFi richiede le credenziali prima di concedere l'accesso, oppure se considera attendibile qualsiasi dispositivo che si connette.
I tre ruoli alla base di ogni connessione
802.1X opera attraverso tre ruoli logici, e qualsiasi documento poco chiaro fornito dal fornitore diventa comprensibile una volta associata ogni frase a uno di essi.
| Ruolo | Funzione | Dispositivo o software tipico | Decisione fornita |
|---|---|---|---|
| Supplicant | Richiede l'accesso e risponde alla richiesta di autenticazione | Laptop, telefono, stampante o sensore con un client 802.1X | Nessuna; dimostra solo la propria identità |
| Authenticator | Mantiene chiusa la porta o il collegamento WiFi fino all'approvazione del server | Switch Ethernet o access point WiFi | Apre, limita o rifiuta la porta |
| Server di autenticazione | Verifica le credenziali o i certificati confrontandoli con la directory e i criteri | Server RADIUS, spesso collegato ad Active Directory o a un'autorità di certificazione | Accettazione o rifiuto, oltre alla VLAN o al ruolo da restituire |
L'immagine sottostante mostra la relazione tra questi tre elementi.
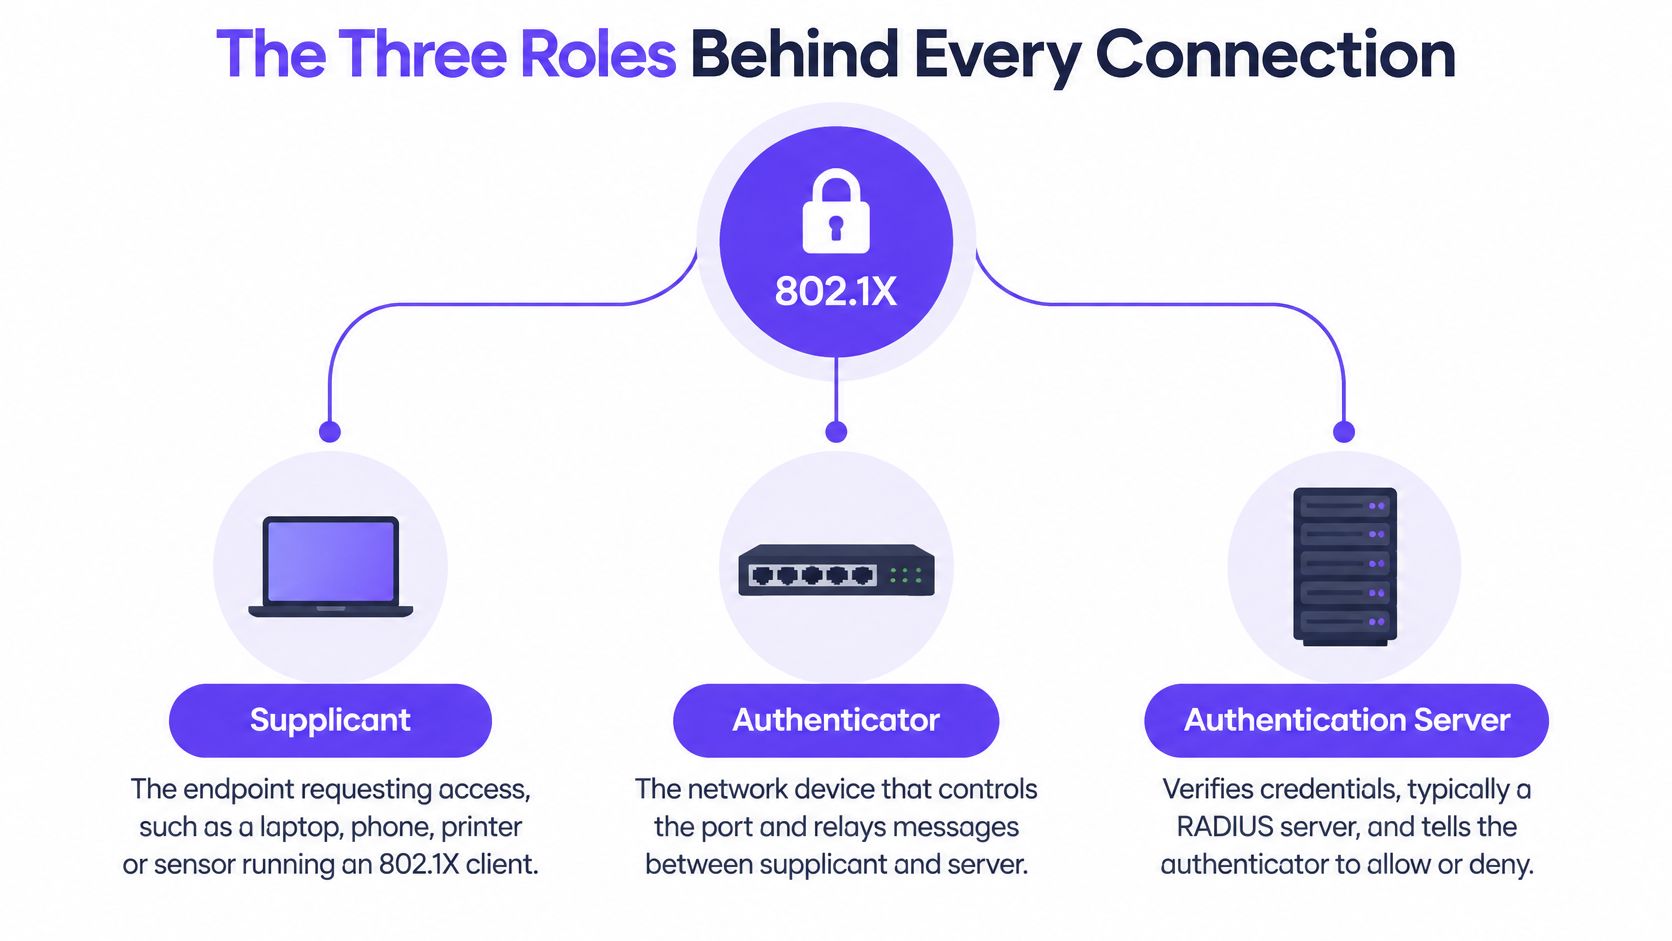
Il supplicant è il software presente sull'endpoint, non l'endpoint stesso. Windows, macOS, iOS, Android e la maggior parte delle distribuzioni Linux integrano un client in grado di presentare un certificato o un nome utente, ed è proprio tale client a rispondere quando la rete richiede una prova di autenticazione.
L'authenticator è il dispositivo che controlla materialmente l'accesso: una porta di switch, un access point wireless o un controller che ne fa le veci. È l'unico ruolo in grado di ammettere o rifiutare il traffico e lo fa in base alle istruzioni ricevute.
Il server di autenticazione è il componente in cui avviene la valutazione vera e propria. Si tratta in genere di un servizio RADIUS collegato a una directory, a un'autorità di certificazione o a entrambe, che restituisce il verdetto insieme a qualsiasi criterio associato. Per una disamina più approfondita di questa fase della comunicazione, la spiegazione su cosa fa l'autenticazione RADIUS illustra dettagliatamente il protocollo tra switch e server.
Un gate aeroportuale rende evidente questa suddivisione. Si mostra la carta d'imbarco al banco, l'addetto al gate la scansiona e il sistema della compagnia aerea conferma che la prenotazione è valida e che il volo è il proprio. L'addetto non decide chi vola. Lo fa il sistema. L'addetto si limita a non consentire l'accesso a nessuno finché non arriva la risposta.
Perché i ruoli vengono mantenuti separati
Il supplicant non decide nulla riguardo al proprio accesso. Questa singola scelta progettuale è il motivo per cui un laptop compromesso non può dichiarare di essere attendibile ed essere creduto. Può mentire sulla propria identità, e il server può respingere la menzogna.
Mantenendo centralizzata la decisione, si ottiene un vantaggio pratico evidente a ogni richiesta di modifica. La disattivazione di un account, la revoca di un certificato o lo spostamento di un gruppo in un segmento di rete differente diventano effettivi all'autenticazione successiva, su ogni switch e punto di accesso che consulta lo stesso server.
Regola empirica: se modificare chi può accedere comporta intervenire sugli switch uno alla volta, i criteri non sono collocati nel posto giusto.
Come viene autorizzata una connessione, passo dopo passo
Lo scambio segue una sequenza fissa e ogni messaggio ha una sua precisa ragion d'essere. Una volta comprese le motivazioni, per un dispositivo bloccato si tratterà solo di capire quale messaggio non sia mai arrivato.
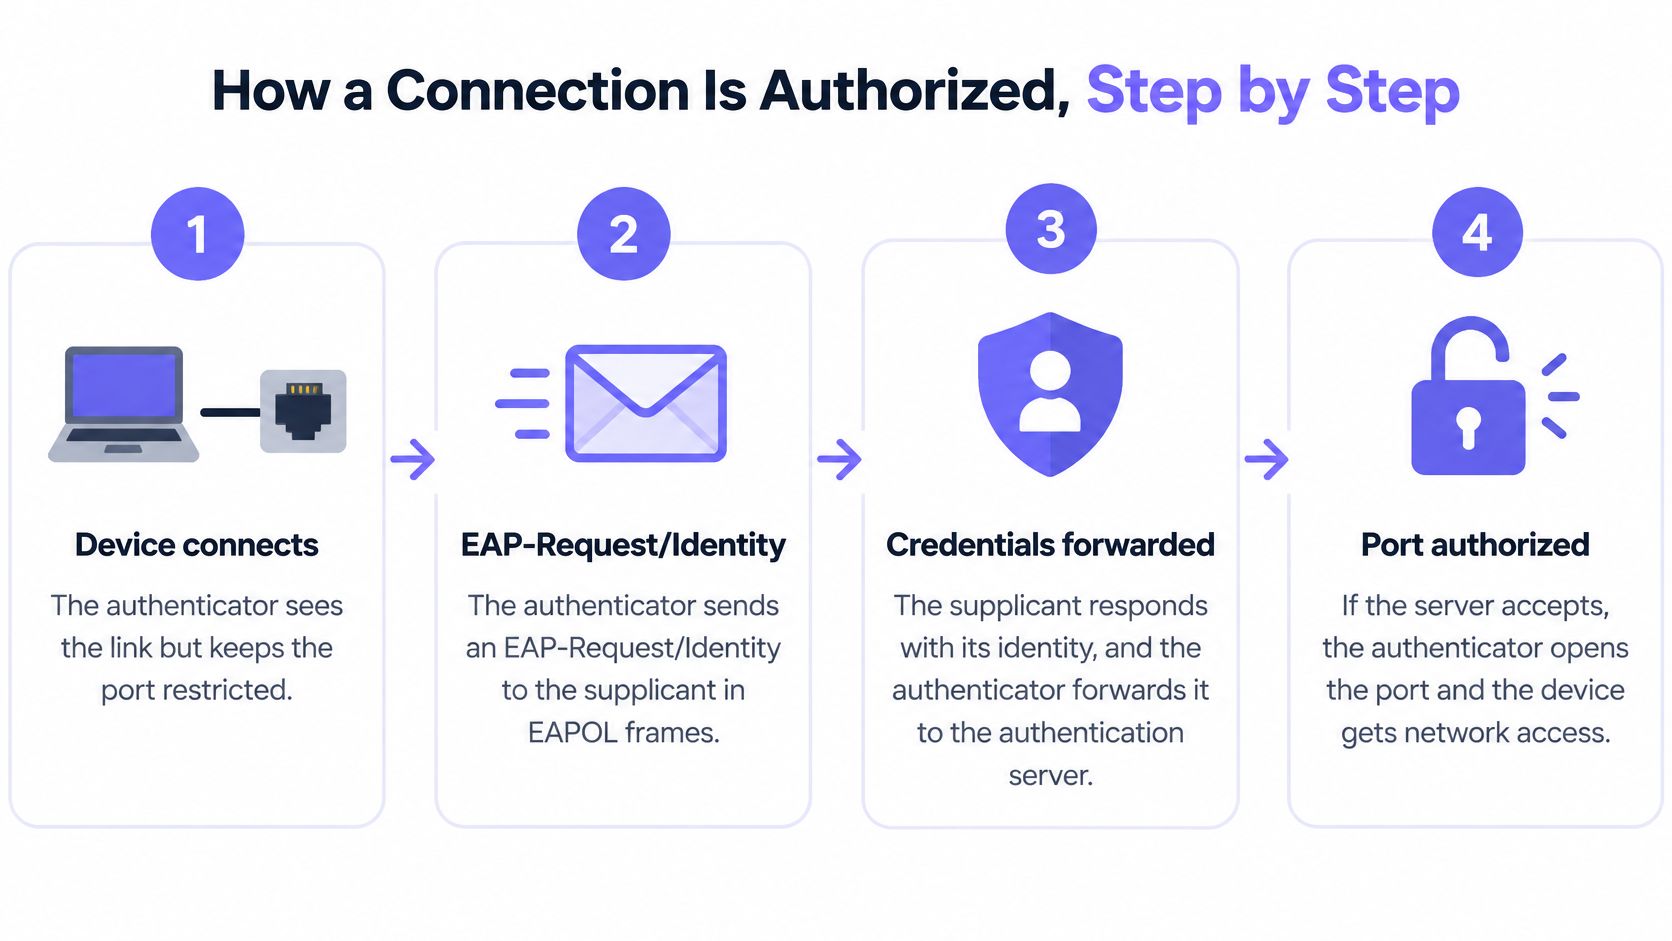
Il collegamento si attiva e rimane chiuso. Un dispositivo si connette a una porta dello switch o si associa a un access point. L'authenticator rileva il collegamento e mantiene la porta in uno stato non autorizzato, consentendo solo lo scambio non controllato necessario per l'autenticazione, come indicato nei materiali del gruppo di lavoro IEEE 802.1X.
L'authenticator chiede chi è presente. Invia un EAP-Request/Identity al supplicant in frame EAPOL veicolati tramite il collegamento cablato o wireless. Viene consentita solo questa conversazione, motivo per cui un dispositivo non autenticato appare connesso ma allo stesso tempo inutilizzabile.
Il dispositivo risponde e la risposta viene inoltrata. Il supplicant restituisce un'identità e l'authenticator incapsula lo scambio in un RADIUS Access-Request verso il server. L'authenticator non valuta la credenziale: la inoltra e attende.
Il server verifica la richiesta. Invia i messaggi Access-Challenge richiesti dal metodo EAP scelto e il dispositivo risponde con un certificato o una password all'interno di un tunnel. Questa è la fase in cui un'identità cessa di essere una semplice asserzione e viene verificata.
Il server decide. Convalida la credenziale confrontandola con la directory, la catena di certificati e i propri criteri, quindi restituisce Access-Accept o Access-Reject. La motivazione alla base di un rifiuto risiede solitamente nel registro del server, non sul dispositivo.
La porta si apre con i criteri applicati. In caso di esito positivo (accept), l'authenticator abilita la porta controllata per il normale traffico e applica quanto restituito dal server, come una VLAN o un ruolo. In caso di rifiuto (reject), la porta rimane nello stato precedente e l'utente vede un dispositivo che sembra connesso ma non esegue alcuna operazione.
Sul WiFi enterprise c'è un breve epilogo. Il client e l'access point si scambiano frame EAPOL durante l'autenticazione, l'access point inoltra la conversazione EAP a RADIUS e, una volta ottenuto l'esito, l'AP e il dispositivo eseguono l'handshake delle chiavi wireless affinché ogni sessione riceva le proprie chiavi di crittografia. L'access point applica l'ammissione; la policy centrale decide chi può connettersi.
Cosa vede effettivamente l'utente
Una connessione funzionante appare del tutto normale: il collegamento si attiva, viene assegnato un indirizzo sulla VLAN corretta e l'unità di rete mappata si riconnette. Nulla segnala che un certificato è stato convalidato.
Una connessione non riuscita si presenta quasi allo stesso modo finché non si effettua una verifica. Il cavo è inserito, l'icona indica che si è connessi e l'indirizzo risulta mancante oppure appartiene a un intervallo di fallback. Questa impercettibilità è la causa più comune di confusione, poiché il dispositivo raramente segnala il motivo per cui l'accesso è stato rifiutato.
L'abitudine fondamentale per abbreviare qualsiasi indagine su 802.1X consiste nel leggere prima la decisione del server e poi l'endpoint.
Diagnostica di un dispositivo che non riesce a connettersi
La maggior parte dei tentativi di accesso non riusciti è riconducibile a cinque cause, e l'endpoint non ne indicherà quasi nessuna. Si basi sui dati concreti, non sullo schermo.
Nessuna credenziale o credenziale obsoleta. Il supplicant non ha alcun certificato da presentare, oppure la password è cambiata e il profilo salvato non è stato aggiornato. Il server restituisce Access-Reject e il motivo indica il metodo mancante. Consulti il registro di RADIUS prima di intervenire sul dispositivo.
Un certificato che il server rifiuta. La catena non fa capo a un'autorità di emissione attendibile, il certificato è scaduto o è stato revocato. Il motivo del rifiuto di solito fa riferimento alla fase di verifica del certificato. Verifichi l'archivio certificati sul dispositivo e le radici attendibili sul server.
Disallineamento dell'orologio (clock skew). Le date di validità vengono verificate rispetto all'ora corrente; pertanto, un dispositivo con l'orologio sfasato può presentare un certificato perfettamente valido e comunque non riuscire ad autenticarsi. Confronti l'orario del dispositivo con quello del server prima di riemettere qualsiasi elemento.
Mancata corrispondenza dei criteri. L'autenticazione ha esito positivo e il dispositivo viene indirizzato a una destinazione imprevista, in genere perché l'account appartiene al gruppo di directory errato. La porta risulta autorizzata mentre l'utente segnala l'assenza di accesso, inducendo a cercare l'errore al livello sbagliato.
Un supplicant non supportato. Il dispositivo propone un metodo EAP che l'autenticatore non è configurato per accettare, oppure non ne propone alcuno. Lo scambio di identità si blocca nelle fasi iniziali e lo stato della porta mostra che la sessione è ancora in sospeso.
La collocazione delle evidenze è importante tanto quanto la sequenza. La voce di accettazione o rifiuto di RADIUS indica se la credenziale è stata valutata. Lo stato della porta dell'autenticatore indica se la decisione è stata applicata. L'archivio certificati indica ciò che il dispositivo ha presentato. Per un metodo ripetibile volto a verificare autonomamente il lato server, questa guida al test dell'autenticazione RADIUS illustra l'intera procedura.
Ordine di prima risposta: consultare la voce di log, verificare la catena di certificati e le date, quindi controllare l'orologio e l'appartenenza ai gruppi. Intervenire prima sul dispositivo equivale a procedere per tentativi e vanifica l'unico record che conteneva già la risposta.
Scegliere un metodo EAP tra certificati e password
Un dispositivo che si connette a una rete WiFi potrebbe dover dimostrare la propria identità prima di ottenere il normale accesso alla rete. 802.1X imposta questo sbarramento; il protocollo EAP (Extensible Authentication Protocol) gestisce il metodo di autenticazione selezionato. Poiché l'EAP è un framework estendibile che può operare su tecnologie di livello data link senza connettività IP, il dispositivo può autenticarsi prima di avere un accesso di rete ordinario.
| Metodo EAP | Credenziali client | Certificato client necessario | Autenticazione reciproca | Resistenza al phishing |
|---|---|---|---|---|
| EAP-TLS | Certificato client | Sì, su ogni dispositivo | Sì, entrambe le parti dimostrano la propria identità | Alta, nessuna password viene inviata |
| PEAP-MSCHAPv2 | Nome utente e password all'interno di un tunnel TLS | No, solo certificato server | Server verificato; client tramite password | Da bassa a moderata, le password possono essere oggetto di phishing |
| EAP-TTLS | Password o altro metodo interno all'interno di un tunnel TLS | No, solo certificato server | Server verificato; client tramite metodo interno | Da bassa a moderata, dipende dal metodo interno |
EAP-TLS utilizza certificati su entrambi i lati: il client verifica l'identità della rete e la rete verifica il certificato del dispositivo o dell'utente. Nessuna password transita sulla connessione rischiando di essere sottratta o riutilizzata (replay attack), rendendo EAP-TLS una soluzione ideale per laptop e telefoni gestiti.
PEAP ed EAP-TTLS utilizzano un certificato server per stabilire un tunnel crittografato, per poi verificare l'utente tramite un metodo interno. Evitano il rilascio di un certificato client a ogni endpoint, ma nelle configurazioni standard continuano a basarsi sulle password. Un dispositivo che non convalida il certificato server rischia di inviare la propria password a un access point non autorizzato. I dettagli del confronto tra EAP-TLS e PEAP aiutano a chiarire i relativi compromessi.
La decisione che la tabella non può mostrare
Il NIST raccomanda EAP-TLS ove possibile. Le sue linee guida spiegano che EAP-TLS richiede una PKI aziendale e un certificato su ogni dispositivo client, mentre molti altri metodi basati su TLS richiedono un certificato solo sul server di autenticazione, come descritto nelle linee guida del NIST sui metodi EAP.
La scelta del metodo non dipende solo dalla robustezza del protocollo. Occorre decidere chi emetterà, installerà, rinnoverà, revocherà e sostituirà i certificati client, e cosa dovranno fare gli utenti alla scadenza di un certificato.
Un certificato deve essere disponibile nel momento in cui il dispositivo si autentica e deve risalire a un emittente attendibile. Pianifichi come tracciare i certificati distribuiti, verificare la revoca e gestire il rinnovo prima della scadenza. Senza automazione, la gestione dei certificati può causare interruzioni del servizio e aumentare il carico di lavoro dell'help desk.
Prima di procedere, confronti ogni opzione in base a cinque aspetti: se i dispositivi possono conservare le credenziali richieste, le conseguenze di una password sottratta tramite phishing, il lavoro necessario per la registrazione, le modalità di revoca e il modo in cui un utente bloccato può riottenere l'accesso. Un protocollo solido necessita comunque di un processo di rinnovo praticabile.
Dove viene eseguito 802.1X nelle reti reali
Un dipendente accede alla rete aziendale WiFi, mentre una stampante si connette via cavo e un ospite utilizza una rete separata. 802.1X può controllare l'accesso in ciascun caso, a condizione che il dispositivo e le apparecchiature di rete supportino il metodo di autenticazione scelto.
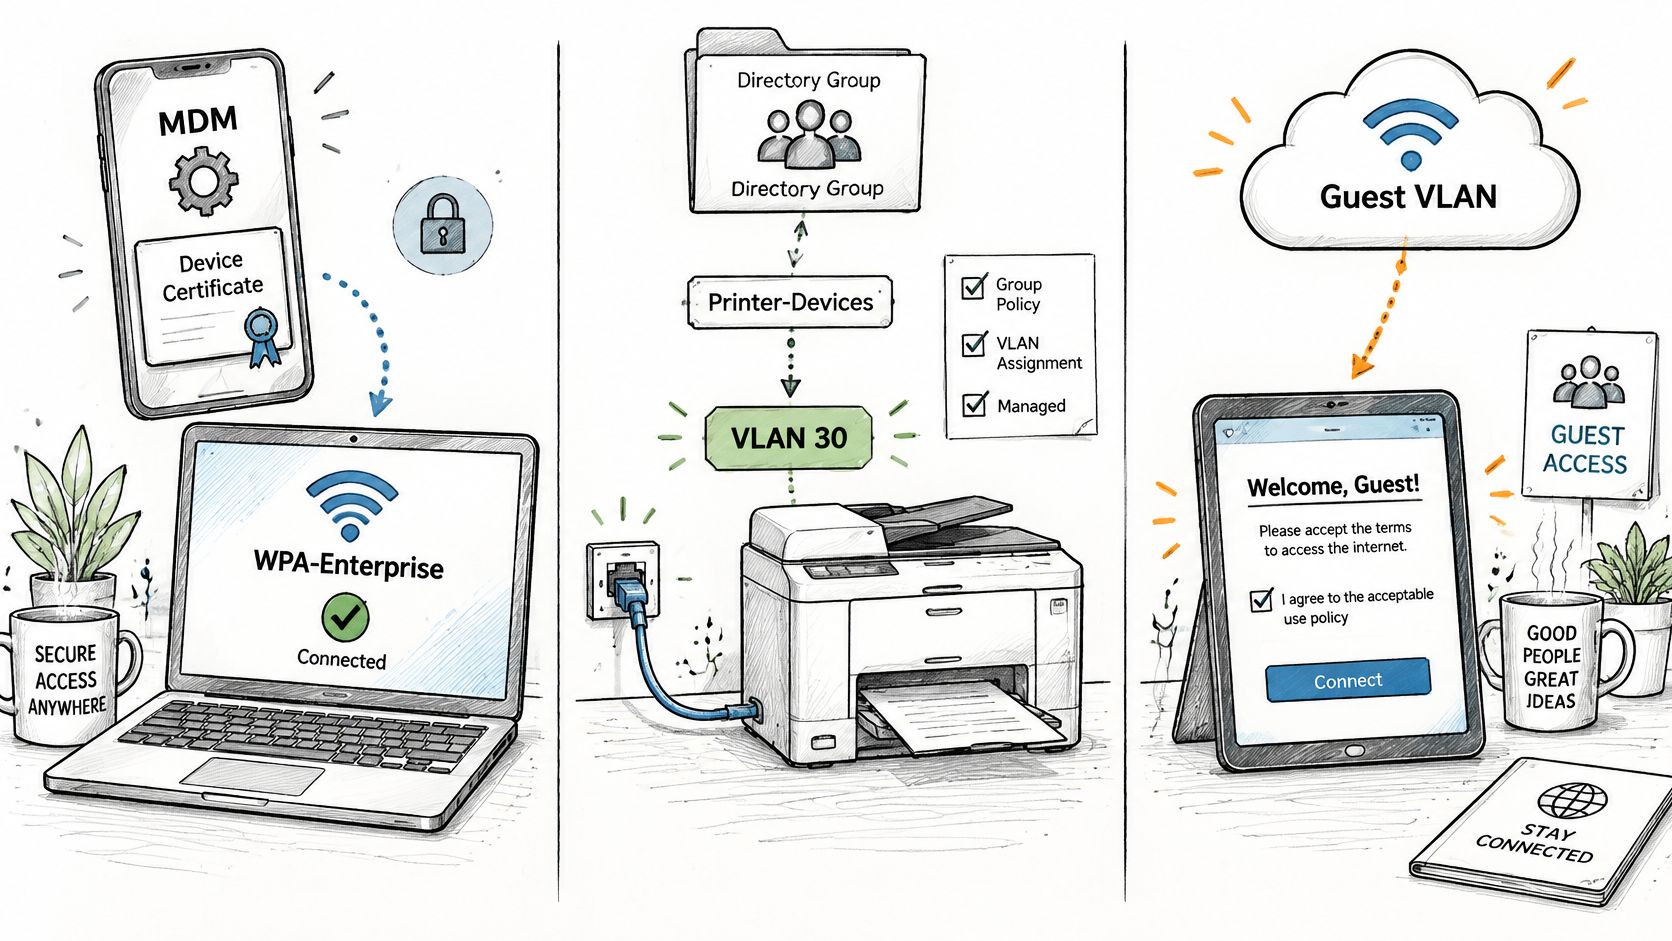
WiFi del personale. L'hardware WiFi di livello enterprise supporta comunemente 802.1X ed EAP. Una rete WPA-Enterprise può utilizzare certificati installati da un sistema di gestione dei dispositivi mobili (MDM), con l'accesso assegnato in base al gruppo di directory dell'utente. La disabilitazione di un account può impedire a quell'utente di riconnettersi, senza che un amministratore debba modificare ogni singolo switch.
Porte cablate per dispositivi gestiti. Telefoni fissi, lettori di badge e stampanti possono autenticarsi tramite la porta dello switch. I dispositivi che non riescono a completare l'autenticazione richiedono una registrazione controllata o una rete di fallback, anziché un accesso illimitato. Le porte cablate possono essere trascurate: una porta inutilizzata dell'ufficio necessita comunque di una policy di accesso.
Infrastrutture multi-sede. Un servizio di autenticazione condiviso può applicare policy coerenti tra switch e punti di accesso in più sedi. La gestione centralizzata riduce le configurazioni ripetitive, ma implica anche che un errore a livello di policy o di certificato possa influire su molte sedi contemporaneamente.
L'apparecchiatura di rete gestisce il varco, ma la progettazione dell'autenticazione determina chi può passare. Prima della distribuzione, verifichi quattro aspetti:
- Un server RADIUS raggiungibile da ciascun autenticatore, con una connessione funzionante alla directory.
- Un'autorità di certificazione e un processo di registrazione in grado di installare i certificati senza dover intervenire fisicamente su ciascun dispositivo.
- Supporto di switch e access point per 802.1X e per i metodi EAP che l'organizzazione intende consentire.
- Un piano per VLAN che fornisca al servizio di autenticazione una rete definita per ciascuna classe di dispositivi.
Per visualizzare lo scambio su hardware reale, questa procedura dettagliata illustra un'autenticazione cablata 802.1X dall'inizio alla fine.
Dispositivi che non possono autenticarsi e come gestirli
La maggior parte delle introduzioni presuppone che ogni endpoint sia in grado di presentare una credenziale. Basta fare un giro nell'edificio perché questo presupposto crolli: stampanti, telecamere, apparecchiature mediche, sistemi di controllo dell'edificio e sensori privi di interfaccia utente, supplicant o archivio certificati, oppure dotati di un firmware talmente obsoleto da precedere questo concetto. Il problema persistente dell'IoT su WLAN, come descritto nella recente documentazione tecnica sull'autenticazione dei dispositivi vincolati, consiste nel fatto che gli approcci EAP esistenti possono imporre requisiti di sicurezza e carichi computazionali insostenibili per questi dispositivi.
La soluzione allettante è collocare le eccezioni su una rete flat considerata attendibile e andare avanti. Equivale a lasciare aperta la porta laterale solo perché la porta principale è dotata di serratura.
La soluzione efficace consiste invece in un'architettura di eccezioni esplicita:
- Inventariare e classificare. Elencare ogni dispositivo che non è in grado di autenticarsi, con cosa comunica e chi ne è il proprietario. Un foglio di calcolo è sempre meglio di una supposizione.
- Isolare in modo mirato. Collocare ciascuna classe di dispositivi su una VLAN strettamente delimitata, con il più piccolo intervallo di indirizzi sufficiente allo scopo.
- Limitare le destinazioni. Consentire l'accesso solo ai server di cui ogni dispositivo ha effettivamente bisogno. Una videocamera non ha alcun motivo per accedere a una condivisione file.
- Monitorare il comportamento. Fare attenzione a un dispositivo che inizia improvvisamente a comunicare con qualcosa di nuovo, il che rappresenta spesso il primo segnale che la sua identità è stata usurpata.
- Stabilire una data di scadenza. Registrare una tempistica di sostituzione e i controlli compensativi in vigore fino ad allora.
Il NIST riconosce che le organizzazioni possono utilizzare IEEE 802.1X/EAP con RADIUS oppure identificatori condivisi più deboli come gli indirizzi MAC, con un livello di autenticazione determinato dall'impatto sul sistema. Vale la pena considerare questa sfumatura, così come il suo limite: un indirizzo MAC è un segnale di identità, non la prova che il dispositivo sia autentico. Presentare l'identificazione basata su MAC come equivalente a EAP-TLS è il modo in cui le reti di eccezione diventano la parte più vulnerabile dell'infrastruttura.
La direzione verso cui si sta muovendo la maggior parte delle infrastrutture è l'accesso ibrido: 802.1X basato su certificati per gli endpoint idonei, alternative controllate per l'hardware legacy e onboarding progressivamente più solido man mano che le piattaforme firmware e dei dispositivi migliorano. Ogni ciclo di rinnovo rappresenta un'opportunità per spostare una classe di dispositivi dall'elenco delle eccezioni al percorso principale.
Domande da risolvere in questo trimestre: quali dispositivi non possono autenticarsi, quale VLAN richiede ciascuno di essi, chi esamina tale elenco ed entro quando ciascun dispositivo verrà sostituito.
Verificare il metodo EAP e il piano dei certificati prima del deployment
Il lavoro che determina il successo di 802.1X avviene prima che la prima porta di produzione venga commutata, e un progetto pilota è il modo più economico per individuare le lacune. Esegua il metodo EAP prescelto su una sede, parallelamente alla rete attualmente in uso, e lo valuti in base agli elementi che verranno misurati in seguito: ticket dell'help desk, registri di autenticazione e prove di audit.
Mantenga l'ambito limitato a una singola sede. Un eventuale errore rimane circoscritto, il ripristino dello stato precedente è banale e si apprende comunque come si comportano registrazione, revoca e ripristino su hardware reale.
Durante la fase pilota, verificare quattro aspetti anziché darli per scontati:
- L'autorità di certificazione emette e rinnova automaticamente. Se una persona deve approvare un rinnovo, è stata creata una coda, non un processo.
- Il server RADIUS controlla la revoca. Un certificato revocato che continua ad autenticarsi significa che il percorso di revoca è puramente decorativo.
- I clock sono sincronizzati. Ogni dispositivo e server che convalida i certificati necessita di un orario preciso, altrimenti certificati validi falliranno in modo casuale.
- L'help desk dispone di una procedura di ripristino. È necessaria una procedura documentata per consentire a un dispositivo non funzionante di rientrare in rete senza distribuire una chiave condivisa.
Successivamente, prenda l'elenco delle eccezioni ricavato dalla mappatura dei dispositivi e confermi, prima del go-live, quali dispositivi rimangono esclusi da 802.1X, quale VLAN utilizza ciascuno di essi e quando verranno sostituiti. Tale elenco è la parte del progetto con maggiore probabilità di essere dimenticata e quella che più facilmente può innescare un incidente.
Questo è anche il modo in cui preferiamo dimostrare l'efficacia del lavoro: il nostro approccio consente al cliente di implementare le reti aperte, protette e xPSK sugli access point già presenti nella sede, accanto alla rete attualmente operativa, per poi valutare il risultato in base ai ticket e alle evidenze di audit prima di procedere con l'estensione del rollout.
Rimangono tre domande a cui vale la pena rispondere per iscritto prima che qualcuno configuri uno switch. I nostri dispositivi possono memorizzare certificati? Chi li rinnova e come sapremo se il rinnovo dovesse interrompersi? Come si presenta il primo tentativo di connessione non riuscito e chi lo gestisce? Se si riesce a rispondere a queste domande indicando nomi e date, la configurazione della porta è la parte più semplice.
Se desidera migrare il WiFi del personale dalle password condivise all'accesso basato su certificati, Purple Access esegue il protocollo sicuro SSID sugli access point già in Suo possesso, con certificati EAP-TLS distribuiti dal Suo MDM e Cloud RADIUS che colloca ciascun dispositivo sulla corretta VLAN in base all'identità, rifiutando al contempo chi lascia l'azienda e il cui account viene disabilitato. È possibile testare una rete aperta, sicura e xPSK in un'unica sede accanto alla rete attuale, per poi valutare i risultati in base ai ticket e alle evidenze di audit prima di procedere oltre. Visiti Purple Access per pianificare quella prima sede.


