
802.1X प्रमाणीकरण म्हणजे काय? भूमिका, EAP आणि सेटअप
Published
एक लॅपटॉप डेस्कवरून मीटिंग रूममध्ये नेला जातो, केबल वॉल पोर्टमध्ये जोडली जाते आणि लिंक लाइट चालू होतो. मग काहीच नाही. ॲड्रेस नाही, इंट्रानेट नाही, मेल नाही, स्क्रीनच्या कोपऱ्यात फक्त एक छोटा चेतावणी आयकॉन. त्याच व्यक्तीचा फोन कर्मचाऱ्यांच्या WiFi वर जोडलेला असतो आणि नेहमीप्रमाणे सिंक होत असतो, ज्यामुळे वायर्ड पोर्टवरील ही शांतता दिसते त्यापेक्षा अधिक गोंधळात टाकणारी बनते.
काहीही बिघडलेले नाही. पोर्टने ठरवले आहे की ॲक्सेस सशर्त आहे, आणि ती अट म्हणजे ओळखीचा पुरावा. हे वर्तन म्हणजेच 802.1X ऑथेंटिकेशन, आणि एकदा का तुम्हाला या तीन भूमिका आणि त्यांच्यातील संदेश समजले की, यातील बहुतेक रहस्य नाहीसे होते.
अनुक्रमणिका
- 802.1X - तपासणी पूर्ण होईपर्यंत बंद राहणारे एक गेट
- प्रत्येक कनेक्शनमागील तीन भूमिका
- कनेक्शन कसे ऑथोराइज केले जाते, टप्प्याटप्प्याने
- कनेक्ट होण्यास अयशस्वी ठरणाऱ्या डिव्हाइसचे निदान करणे
- प्रमाणपत्रे आणि पासवर्ड यांमधून EAP पद्धत निवडणे
- वास्तविक नेटवर्क्समध्ये 802.1X कुठे रन होते
- ऑथेंटिकेट न होऊ शकणारी डिव्हाइसेस आणि ती कशी हाताळावीत
- डिप्लॉय करण्यापूर्वी EAP पद्धत आणि प्रमाणपत्र योजनेची पुष्टी करा
802.1X एक असे गेट जे तपासणी होईपर्यंत बंद राहते
एक लॅपटॉप कॉन्फरन्स रूममधील इथरनेट पोर्टशी कनेक्ट होतो. लिंक लाइट चालू होतो, परंतु लॅपटॉप नेटवर्कपर्यंत पोहोचू शकत नाही. ते पोर्ट ओळखीच्या पुराव्याची वाट पाहत असते.
802.1X ऑथेंटिकेशन हे पोर्ट-आधारित नेटवर्क ॲक्सेस नियंत्रणासाठी एक IEEE मानक आहे. IEEE 802.1X मानकामध्ये वर्णन केल्याप्रमाणे, हे प्रशासकाला कनेक्ट होणारे डिव्हाइस ऑथेंटिकेट आणि अधिकृत होईपर्यंत वायर्ड पोर्ट किंवा वायरलेस नेटवर्क प्रतिबंधित करण्याची अनुमती देते.
टर्नस्टाइल हे एक उपयुक्त उदाहरण आहे. सुरक्षारक्षक बॅज तपासत नाही तोपर्यंत ते लॉक राहते. टर्नस्टाइल तपासणी होऊ देते, परंतु बॅज मंजूर होईपर्यंत प्रवेश रोखून धरते.
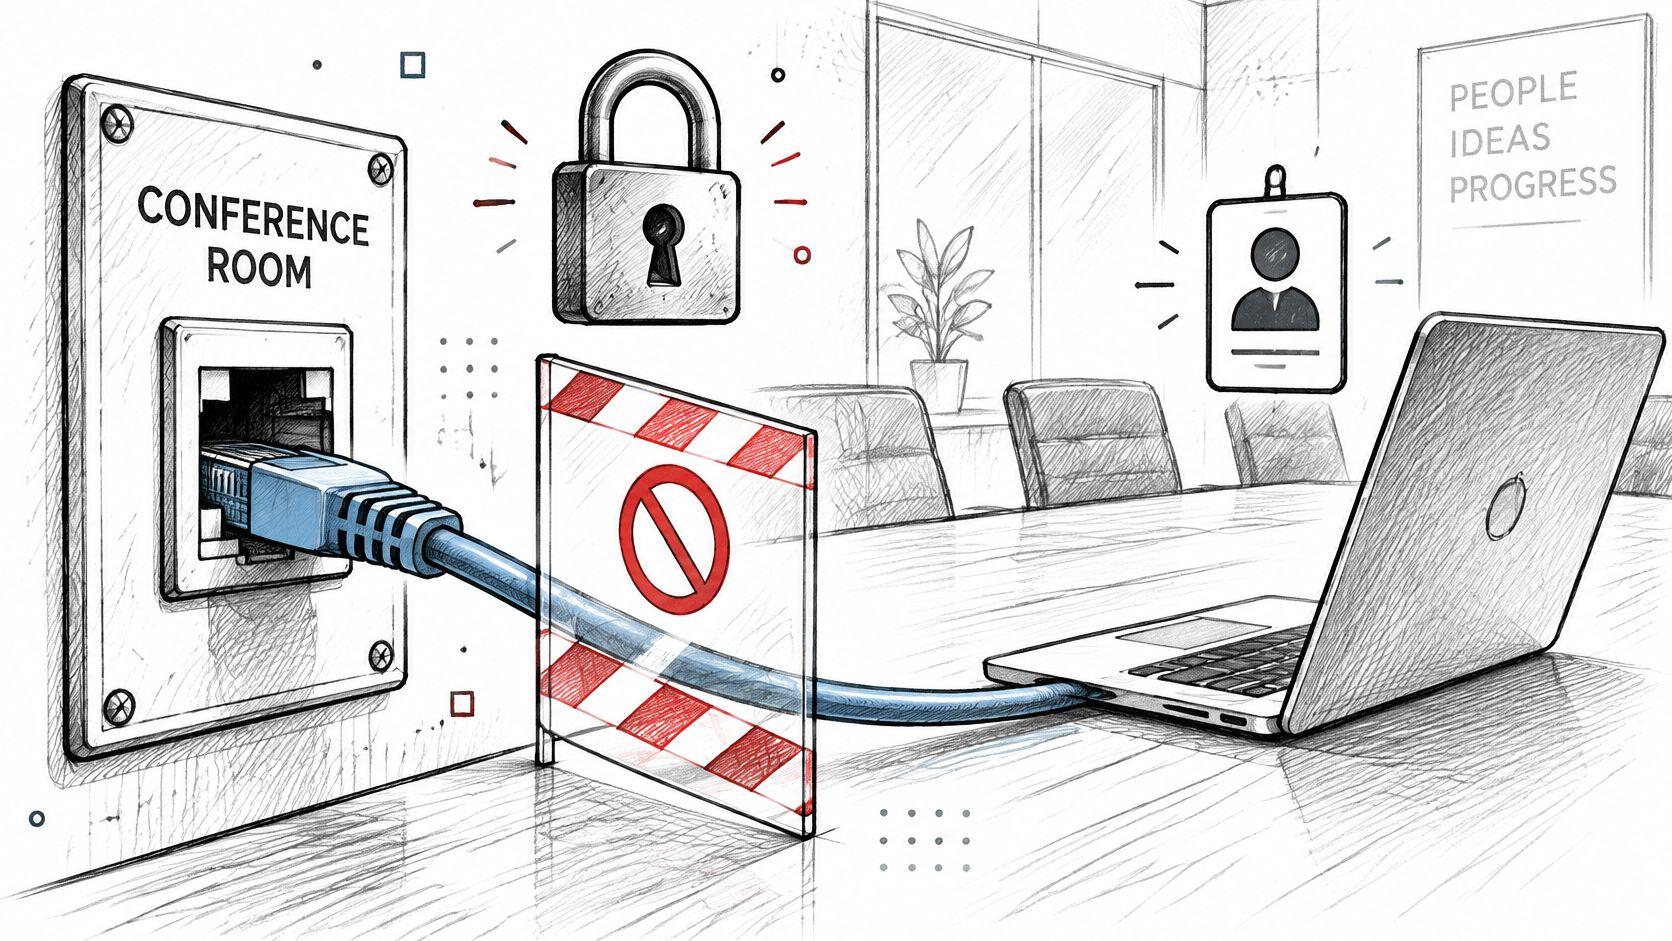
एक 802.1X-नियंत्रित पोर्ट अशाच प्रकारे कार्य करतो. ऑथेंटिकेशन यशस्वी होण्यापूर्वी, तो ऑथेंटिकेशन ट्रॅफिकला परवानगी देतो परंतु सामान्य नेटवर्क ॲक्सेस प्रतिबंधित करतो. मंजुरी मिळाल्यानंतर, सामान्य ट्रॅफिक वाहू शकतो. त्यामुळे कनेक्ट केलेल्या डिव्हाइसमध्ये नेटवर्कचा ॲक्सेस नसतानाही ॲक्टिव्ह केबल किंवा WiFi लिंक असू शकते.
शेअर केलेली WiFi की वेगळ्या पद्धतीने कार्य करते: ज्यांच्याकडे पासफ्रेज आहे अशी कोणतीही व्यक्ती कनेक्ट करू शकते, आणि लीक झालेली की जोपर्यंत बदलली जात नाही तोपर्यंत वापरण्यायोग्य राहू शकते. 802.1X प्रत्येक कनेक्शनचे त्याच्या स्वतःच्या ओळखीनुसार आणि धोरणानुसार मूल्यांकन करू शकते, ज्यामुळे त्या ओळखीसाठी ॲक्सेस देणे, मर्यादित करणे किंवा नाकारणे शक्य होते.
महत्त्वाची चाचणी: केबल अनप्लग करा, ती पुन्हा कनेक्ट करा आणि मशीनला त्याची ओळख सिद्ध करण्यास सांगण्यापूर्वी की नंतर ॲड्रेस मिळतो ते तपासा.
या मानकामध्ये गेल्या काही वर्षांत सुधारणा करण्यात आली आहे आणि ते IEEE 802.1X-2020 आवृत्तीमध्ये एकत्रित केले गेले आहे. सध्याची आवृत्ती LAN सेवांच्या ऑथेंटिकेटेड आणि ऑथोराइज्ड ॲक्सेससाठी पोर्ट-आधारित ॲक्सेस कंट्रोलचे वर्णन करते. मानक केवळ प्रवेशद्वार निश्चित करते; डिव्हाइस आपली ओळख कशी सिद्ध करते आणि तो पुरावा वेळोवेळी वैध कसा ठेवला जातो हे निवडणे हे व्यावहारिक काम आहे.
स्विच पोर्ट किंवा WiFi नेटवर्क ॲक्सेस देण्यापूर्वी क्रेडेन्शियल्स विचारते की कनेक्ट होणाऱ्या कोणत्याही डिव्हाइसवर विश्वास ठेवते, हे तपासून सुरुवात करा.
प्रत्येक कनेक्शनमागील तीन भूमिका
802.1X तीन लॉजिकल भूमिकांद्वारे कार्य करते, आणि एकदा का तुम्ही प्रत्येक वाक्याचा यापैकी एका भूमिकेशी संबंध जोडला, की विक्रेत्याचे प्रत्येक गोंधळात टाकणारे दस्तऐवज वाचणे सोपे होते.
| भूमिका | हे काय करते | ठराविक डिव्हाइस किंवा सॉफ्टवेअर | यातून मिळणारा निर्णय |
|---|---|---|---|
| Supplicant | ॲक्सेससाठी विनंती करतो आणि ऑथेंटिकेशन आव्हानाला उत्तर देतो | 802.1X क्लायंट असलेला लॅपटॉप, फोन, प्रिंटर किंवा सेन्सर | काहीही नाही; तो केवळ आपली ओळख सिद्ध करतो |
| Authenticator | सर्व्हर मान्यता देईपर्यंत पोर्ट किंवा WiFi लिंक बंद ठेवतो | इथरनेट स्विच किंवा WiFi ॲक्सेस पॉइंट | पोर्ट उघडतो, मर्यादित करतो किंवा नाकारतो |
| Authentication server | डिरेक्टरी आणि पॉलिसीनुसार क्रेडेंशियल किंवा सर्टिफिकेट तपासतो | RADIUS सर्व्हर, अनेकदा ॲक्टिव्ह डिरेक्टरी किंवा सर्टिफिकेट ऑथॉरिटीशी जोडलेला असतो | स्वीकारणे किंवा नाकारणे, तसेच परत पाठवायचा तो VLAN किंवा भूमिका |
खालील इमेज दाखवते की हे तिघे एकमेकांशी कसे संबंधित आहेत.
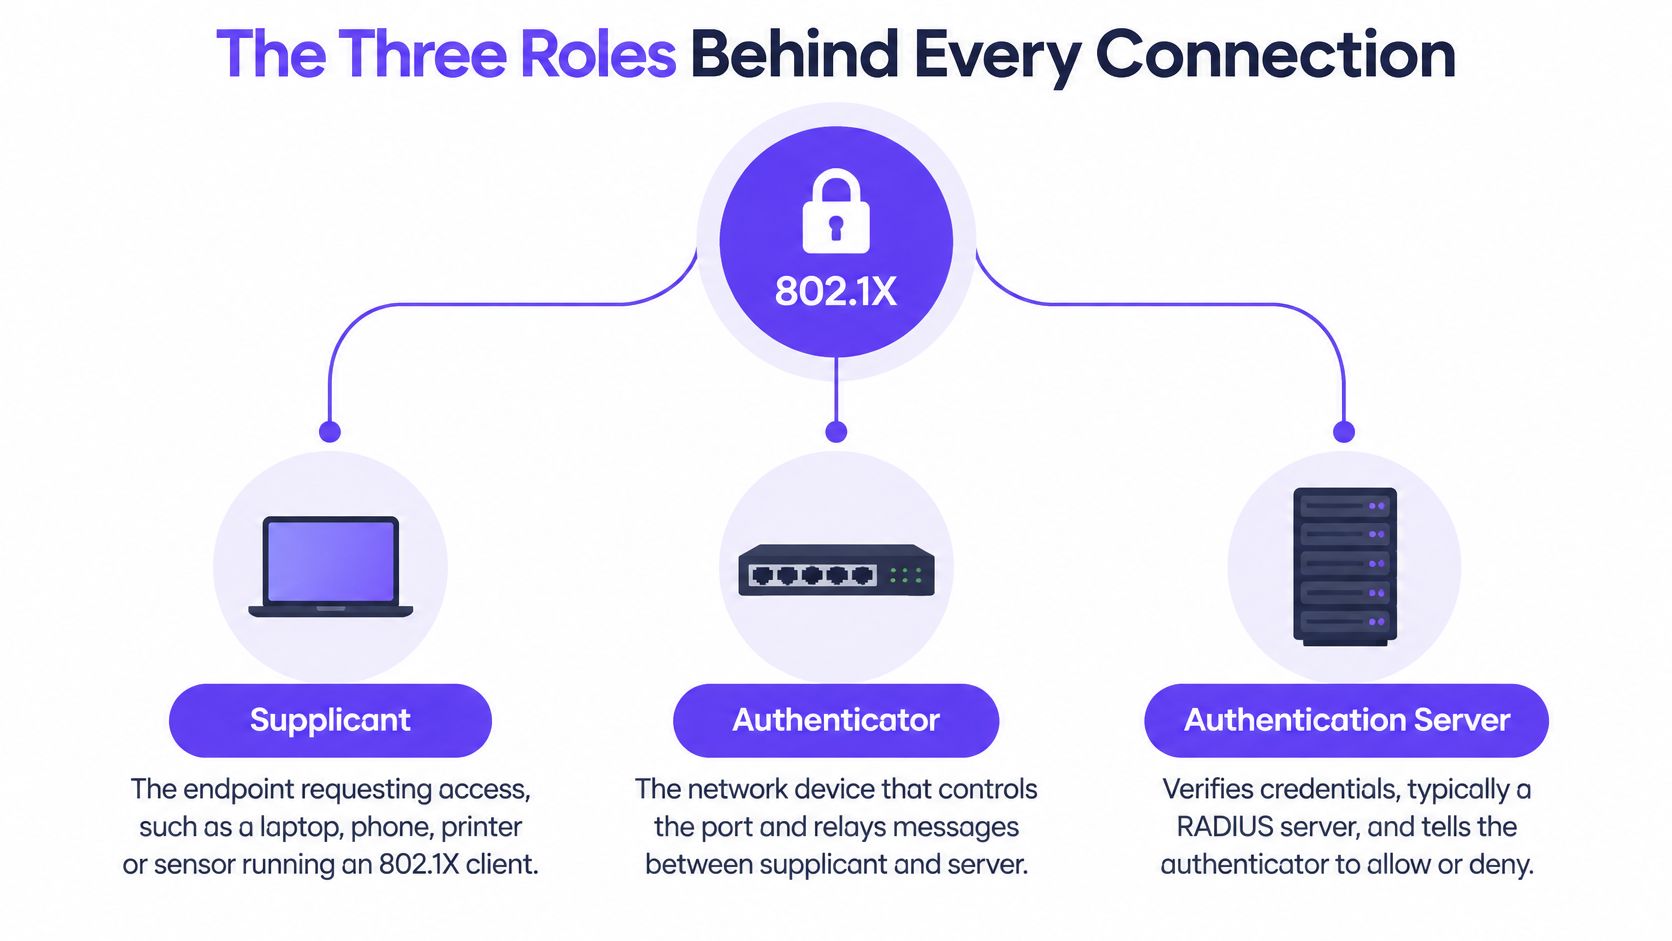
सप्लिकंट (supplicant) हे एंडपॉईंटवरील सॉफ्टवेअर असते, स्वतः एंडपॉईंट नाही. Windows, macOS, iOS, Android आणि बहुतांश Linux डिस्ट्रिब्युशन्स एक क्लायंट प्रदान करतात जो प्रमाणपत्र किंवा वापरकर्तानाव सादर करू शकतो, आणि नेटवर्क जेव्हा पुराव्याची मागणी करते तेव्हा हाच क्लायंट प्रतिसाद देतो.
ऑथेंटिकेटर (authenticator) हे असे डिव्हाइस आहे जे प्रत्यक्ष प्रवेशद्वार सांभाळते: एक स्विच पोर्ट, वायरलेस ॲक्सेस पॉईंट, किंवा त्याकरिता काम करणारा कंट्रोलर. ही एकमेव भूमिका आहे जी ट्रॅफिकला परवानगी देऊ शकते किंवा नकार देऊ शकते, आणि ती सूचनेनुसार तसे करते.
ऑथेंटिकेशन सर्व्हर हे असे ठिकाण आहे जिथे प्रत्यक्ष निर्णय घेतला जातो. ही सहसा डिरेक्टरी, सर्टिफिकेट अथॉरिटी किंवा दोघांशी जोडलेली RADIUS सेवा असते आणि ती निर्णयासोबतच त्यानंतर लागू करावयाचे कोणतेही धोरण परत पाठवते. तुम्हाला संभाषणाच्या त्या टप्प्याची अधिक सविस्तर माहिती हवी असल्यास, RADIUS ऑथेंटिकेशन काय करते चे हे स्पष्टीकरण स्विच आणि सर्व्हरमधील प्रोटोकॉल समाविष्ट करते.
एअरलाइन गेट हे विभाजन स्पष्ट करते. तुम्ही डेस्कवर बोर्डिंग पास दाखवता, गेट एजंट तो स्कॅन करतो आणि एअरलाइनची सिस्टीम बुकिंग वैध असल्याचे व फ्लाइट तुमचीच असल्याची पुष्टी करते. कोण प्रवास करणार हे एजंट ठरवत नाही. सिस्टीम ठरवते. जोपर्यंत उत्तर येत नाही तोपर्यंत एजंट फक्त कोणालाही पुढे जाऊ देण्यास नकार देतो.
या भूमिका वेगळ्या का ठेवल्या जातात
सप्लिकंट स्वतःच्या ॲक्सेसबद्दल काहीही ठरवत नाही. या एकाच डिझाइन निवडीमुळे एखादा तडजोड झालेला लॅपटॉप स्वतः विश्वासार्ह असल्याचे सांगू शकत नाही आणि त्यावर विश्वासही ठेवला जात नाही. तो आपल्या ओळखीबद्दल खोटे सांगू शकतो आणि सर्व्हर ते खोटे नाकारू शकतो.
निर्णय प्रक्रिया मध्यवर्ती ठेवा आणि तुम्हाला एक व्यावहारिक फायदा मिळेल जो प्रत्येक बदल विनंतीवर दिसून येतो. एका खात्याला डिसेबल करणे, एक प्रमाणपत्र रद्द करणे किंवा एका ग्रुपला वेगळ्या नेटवर्क सेगमेंटमध्ये हलवणे हे पुढील ऑथेंटिकेशनच्या वेळी लागू होते - अगदी त्याच सर्व्हरचा संदर्भ घेणाऱ्या प्रत्येक स्विच आणि अॅक्सेस पॉइंटवर.
महत्त्वाचा नियम: कोणाला प्रवेश मिळतो हे बदलण्यासाठी एका वेळी एक स्विच हाताळावे लागत असल्यास, पॉलिसी चुकीच्या ठिकाणी लागू केलेली आहे.
कनेक्शन कसे अधिकृत केले जाते, टप्प्याटप्प्याने
हा संवाद एका ठरावीक क्रमाने होतो आणि प्रत्येक मेसेजमागे एक कारण असते. एकदा तुम्हाला कारणे समजली की, अडकलेले डिव्हाइस म्हणजे कोणता मेसेज पोहोचला नाही एवढाच प्रश्न उरतो.
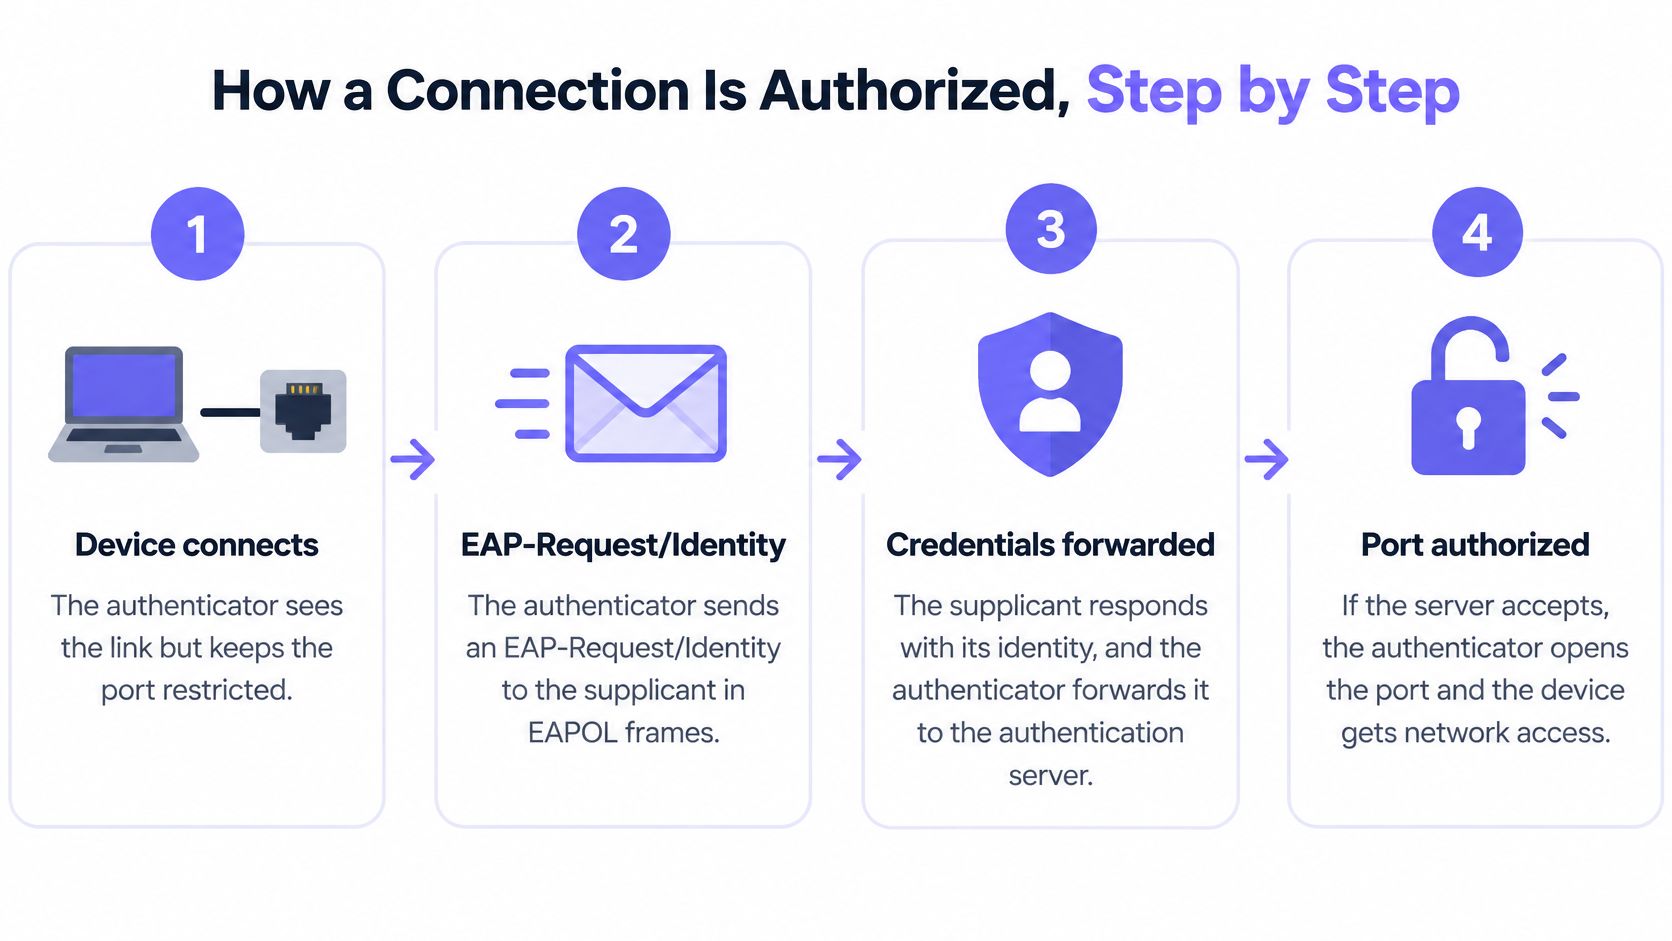
लिंक सुरू होते आणि बंदच राहते. एक डिव्हाइस स्विच पोर्टशी कनेक्ट होते किंवा ॲक्सेस पॉइंटशी जोडले जाते. ऑथेंटिकेटर लिंक पाहतो आणि IEEE 802.1X वर्किंग ग्रुप सामग्रीमध्ये नमूद केल्याप्रमाणे, केवळ ऑथेंटिकेशनसाठी आवश्यक अनियंत्रित देवाणघेवाणीला परवानगी देऊन पोर्ट अनधिकृत स्थितीत ठेवतो.
ऑथेंटिकेटर विचारतो की तिथे कोण आहे. तो वायर्ड किंवा वायरलेस लिंकवर वाहून नेल्या जाणाऱ्या EAPOL फ्रेम्समध्ये सप्लिकंटला EAP-Request/Identity पाठवतो. केवळ याच संभाषणाला परवानगी दिली जाते, म्हणूनच अनधिकृत डिव्हाइस कनेक्ट केलेले आणि त्याच वेळी निरुपयोगी दिसते.
डिव्हाइस उत्तर देते आणि ते उत्तर पुढे पाठवले जाते. सप्लिकंट एक ओळख परत पाठवतो, आणि ऑथेंटिकेटर ही देवाणघेवाण सर्व्हरच्या दिशेने एका RADIUS Access-Request मध्ये गुंडाळतो. ऑथेंटिकेटर क्रेडेंशियलचे मूल्यांकन करत नाही. तो ते पुढे पाठवतो आणि प्रतीक्षा करतो.
सर्व्हर दाव्याला आव्हान देतो. निवडलेल्या EAP पद्धतीसाठी आवश्यक असलेले जे काही Access-Challenge मेसेज असतील ते तो पाठवतो, आणि डिव्हाइस टनेलमध्ये सर्टिफिकेट किंवा पासवर्डद्वारे प्रतिसाद देते. ही ती पायरी आहे जिथे ओळख केवळ एक दावा राहणे थांबते आणि तिची चाचणी घेतली जाते.
सर्व्हर निर्णय घेतो. तो डिरेक्टरी, सर्टिफिकेट चेन आणि त्याच्या पॉलिसीनुसार क्रेडेंशियलचे प्रमाणीकरण करतो, त्यानंतर Access-Accept किंवा Access-Reject पाठवतो. नकारामागील कारण सामान्यतः डिव्हाइसवर नसून सर्व्हर लॉगमध्ये असते.
पॉलिसी लागू होऊन पोर्ट उघडतो. मान्यता मिळाल्यावर, ऑथेंटिकेटर सामान्य ट्रॅफिकसाठी नियंत्रित पोर्ट सक्षम करतो आणि सर्व्हरने परत पाठवलेल्या गोष्टी लागू करतो, जसे की VLAN किंवा एखादी भूमिका. नकार मिळाल्यास, पोर्ट जसा होता तसाच राहतो आणि वापरकर्त्याला असे मशीन दिसते जे कनेक्ट केलेले दिसते परंतु काहीही करत नाही.
एंटरप्राइझ WiFi वर एक संक्षिप्त उपसंहार आहे. प्रमाणीकरणादरम्यान क्लायंट आणि ॲक्सेस पॉइंट EAPOL फ्रेम्सची देवाणघेवाण करतात, ॲक्सेस पॉइंट EAP संभाषण RADIUS कडे पाठवतो आणि निर्णय आल्यावर AP आणि डिव्हाइस वायरलेस की हँडशेक चालवतात जेणेकरून प्रत्येक सेशनला स्वतःच्या एन्क्रिप्शन कीज मिळतील. ॲक्सेस पॉइंट ॲडमिशन लागू करतो; मध्यवर्ती पॉलिसी कोण कनेक्ट करू शकते ते ठरवते.
वापरकर्त्याला प्रत्यक्षात काय दिसते
कार्यरत असलेले कनेक्शन सामान्य दिसते: लिंक सुरू होते, योग्य VLAN वर ॲड्रेस येतो आणि मॅप केलेले ड्राइव्ह पुन्हा कनेक्ट होते. सर्टिफिकेट व्हॅलिडेट झाले असल्याचे काहीही दर्शवत नाही.
अपयशी ठरणारे कनेक्शन तुम्ही प्रत्यक्ष तपासेपर्यंत जवळजवळ सारखेच दिसते. केबल जोडलेली असते, आयकॉन कनेक्टेड दर्शवतो, आणि ॲड्रेस एकतर गहाळ असतो किंवा फॉलबॅक श्रेणीतील असतो. ही अस्पष्टता गोंधळाचे सर्वात सामान्य कारण आहे, कारण डिव्हाइस ते का नाकारले गेले याचा अहवाल क्वचितच देते.
प्रत्येक 802.1X तपासणीचा कालावधी कमी करणारी एक सवय म्हणजे आधी सर्व्हरचा निर्णय वाचणे आणि नंतर एंडपॉइंट वाचणे.
कनेक्ट होण्यास अपयशी ठरणाऱ्या डिव्हाइसचे निदान करणे
जोडणी अयशस्वी होण्याची बहुतांश प्रकरणे पाच कारणांमध्ये मोडतात, आणि एंडपॉइंट तुम्हाला त्यापैकी जवळजवळ काहीही सांगणार नाही. स्क्रीनवरून नव्हे, तर पुराव्यांवरून काम करा.
कोणतेही क्रेडेंशियल नसणे किंवा जुने क्रेडेंशियल असणे. Supplicant कडे ऑफर करण्यासाठी कोणतेही प्रमाणपत्र नाही किंवा पासवर्ड बदलला आहे आणि सेव्ह केलेले प्रोफाइल बदललेले नाही. सर्व्हर Access-Reject दाखवतो आणि कारणावरून गहाळ असलेल्या पद्धतीचे नाव समजते. डिव्हाइसला तपासण्यापूर्वी RADIUS लॉग तपासा.
सर्व्हर स्वीकारणार नाही असे प्रमाणपत्र. चेन ही एखाद्या विश्वसनीय जारीकर्त्यापर्यंत पोहोचत नाही, प्रमाणपत्र कालबाह्य झाले आहे किंवा ते रद्द केले गेले आहे. नाकारण्याचे कारण सहसा प्रमाणपत्राच्या टप्प्याकडे निर्देश करते. डिव्हाइसवरील सर्टिफिकेट स्टोअर आणि सर्व्हरवरील विश्वसनीय रूट्स तपासा.
घड्याळाची वेळ जुळत नसणे (Clock skew). वैधतेच्या तारखा सध्याच्या वेळेनुसार तपासल्या जातात, त्यामुळे ज्या डिव्हाइसच्या घड्याळाची वेळ बदलली आहे ते अगदी योग्य प्रमाणपत्र सादर करूनही अयशस्वी होऊ शकते. तुम्ही काहीही पुन्हा जारी करण्यापूर्वी डिव्हाइसची वेळ आणि सर्व्हरच्या वेळेची तुलना करा.
पॉलिसी जुळत नसणे. ऑथेंटिकेशन यशस्वी होते आणि डिव्हाइस अनपेक्षित ठिकाणी जोडले जाते, सहसा खाते चुकीच्या डायरेक्टरी ग्रुपमध्ये असल्यामुळे असे होते. पोर्ट 'ऑथोराइज्ड' दाखवतो, तर युझरला कोणताही अॅक्सेस नसल्याचे दिसते, ज्यामुळे लोक चुकीच्या लेयरवर समस्या शोधू लागतात.
सपोर्ट नसलेला supplicant. डिव्हाइस अशी EAP पद्धत ऑफर करते जी स्वीकारण्यासाठी ऑथेंटिकेटर कॉन्फिगर केलेला नाही किंवा काहीही ऑफर करत नाही. ओळख पडताळणीची प्रक्रिया सुरुवातीलाच थांबते आणि पोर्ट स्टेटस सेशन अद्याप प्रलंबित असल्याचे दर्शवतो.
क्रम जितका महत्त्वाचा आहे तितकेच पुरावा कुठे आहे हे देखील महत्त्वाचे आहे. RADIUS स्वीकृती किंवा नकार नोंद तुम्हाला क्रेडेंशियल तपासले गेले होते की नाही हे सांगते. ऑथेंटिकेटरची पोर्ट स्थिती तुम्हाला निर्णय लागू झाला की नाही हे सांगते. सर्टिफिकेट स्टोअर डिव्हाइसने काय सादर केले ते सांगते. तुम्हाला सर्व्हर बाजू स्वतंत्रपणे तपासण्यासाठी पुन्हा करता येण्याजोग्या पद्धतीची आवश्यकता असल्यास, RADIUS ऑथेंटिकेशन तपासण्याबाबतची ही मार्गदर्शिका त्याबद्दल सविस्तर माहिती देते.
प्रथम प्रतिसाद क्रम: लॉग नोंद वाचा, प्रमाणपत्र साखळी (certificate chain) आणि तारखा निश्चित करा, त्यानंतर क्लॉक आणि ग्रुप मेंबरशिप तपासा. डिव्हाइस आधी दुरुस्त करणे हा केवळ अंदाज ठरेल, आणि यामुळे ज्या रेकॉर्डकडे आधीपासूनच उत्तर होते ते वाया जाईल.
प्रमाणपत्रे आणि पासवर्ड यांपैकी एक EAP पद्धत निवडणे
WiFi नेटवर्कमध्ये सामील होणाऱ्या डिव्हाइसला सामान्य नेटवर्क ॲक्सेस मिळण्यापूर्वी त्याची ओळख सिद्ध करावी लागू शकते. 802.1X ते गेट सेट करते; Extensible Authentication Protocol (EAP) निवडलेली ऑथेंटिकेशन पद्धत वाहून नेते. EAP ही एक विस्तारण्यायोग्य फ्रेमवर्क असल्याने जी IP कनेक्टिव्हिटीशिवाय डेटा-लिंक तंत्रज्ञानावर चालवली जाऊ शकते, त्यामुळे डिव्हाइस सामान्य नेटवर्क ॲक्सेस मिळण्यापूर्वी स्वतःला ऑथेंटिकेट करू शकते.
| EAP पद्धत | क्लायंट क्रेडेन्शियल | क्लायंट प्रमाणपत्र आवश्यक आहे का | परस्पर प्रमाणीकरण (Mutual Authentication) | फिशिंग प्रतिकार |
|---|---|---|---|---|
| EAP-TLS | क्लायंट प्रमाणपत्र | होय, प्रत्येक डिव्हाइसवर | होय, दोन्ही बाजू ओळख सिद्ध करतात | उच्च, कोणताही पासवर्ड पाठवला जात नाही |
| PEAP-MSCHAPv2 | TLS टनेल अंतर्गत युझरनेम आणि पासवर्ड | नाही, फक्त सर्व्हर प्रमाणपत्र | सर्व्हर सिद्ध होतो; क्लायंट पासवर्डद्वारे | कमी ते मध्यम, पासवर्ड फिश केले जाऊ शकतात |
| EAP-TTLS | TLS टनेल अंतर्गत पासवर्ड किंवा इतर अंतर्गत पद्धत | नाही, फक्त सर्व्हर प्रमाणपत्र | सर्व्हर सिद्ध होतो; क्लायंट अंतर्गत पद्धतीद्वारे | कमी ते मध्यम, अंतर्गत पद्धतीवर अवलंबून असते |
EAP-TLS दोन्ही बाजूंनी प्रमाणपत्रांचा (certificates) वापर करते: क्लायंट नेटवर्कची ओळख तपासतो आणि नेटवर्क डिव्हाइस किंवा युझर सर्टिफिकेट तपासते. चोरीला जाण्यासाठी किंवा पुन्हा वापरले (replayed) जाण्यासाठी कनेक्शनवरून कोणताही पासवर्ड जात नाही, ज्यामुळे मॅनेज्ड लॅपटॉप आणि फोन्ससाठी EAP-TLS एक उत्तम पर्याय ठरतो.
PEAP आणि EAP-TTLS एन्क्रिप्टेड टनेल स्थापित करण्यासाठी सर्व्हर सर्टिफिकेट वापरतात, नंतर इनर पद्धतीद्वारे युजरची पडताळणी करतात. ते प्रत्येक एंडपॉइंटला क्लायंट सर्टिफिकेट देणे टाळतात, परंतु तरीही सामान्य कॉन्फिगरेशनमध्ये पासवर्डवर अवलंबून असतात. सर्व्हर सर्टिफिकेट प्रमाणित न करणारे डिव्हाइस आपला पासवर्ड एखाद्या फसव्या (rogue) ॲक्सेस पॉइंटवर पाठवू शकते. PEAP च्या तुलनेत EAP-TLS चे तपशील हे ट्रेड-ऑफ्स समजून घेण्यास मदत करतात.
हा तक्ता दाखवू शकत नसलेला निर्णय
NIST शक्य असेल तिथे EAP-TLS वापरण्याची शिफारस करते. त्याचे मार्गदर्शन स्पष्ट करते की EAP-TLS ला प्रत्येक क्लायंट डिव्हाइसवर एंटरप्राइझ PKI आणि प्रमाणपत्र आवश्यक असते, तर इतर अनेक TLS-आधारित पद्धतींना केवळ ऑथेंटिकेशन सर्व्हरवर प्रमाणपत्राची आवश्यकता असते, जसे की EAP पद्धतींवरील NIST च्या मार्गदर्शनामध्ये वर्णन केले आहे.
पद्धतीची निवड ही केवळ प्रोटोकॉलच्या क्षमतेपेक्षा अधिक बाबींवर अवलंबून असते. क्लायंट सर्टिफिकेट कोण जारी करेल, इन्स्टॉल करेल, रिन्यू करेल, रिव्होक करेल आणि बदलेल, तसेच सर्टिफिकेट कालबाह्य झाल्यावर युजर्सनी काय करावे, हे ठरवा.
जेव्हा डिव्हाइस ऑथेंटिकेट होते तेव्हा प्रमाणपत्र उपलब्ध असणे आवश्यक आहे आणि ते विश्वसनीय जारीकर्त्याशी (issuer) जोडलेले असले पाहिजे. डिप्लॉय केलेल्या प्रमाणपत्रांचा मागोवा कसा घ्यायचा, रिव्होकेशन कसे तपासायचे आणि मुदत संपण्यापूर्वी नूतनीकरण कसे हाताळायचे याचे नियोजन करा. ऑटोमेशनशिवाय, सर्टिफिकेट मॅनेजमेंटमुळे आउटेज येऊ शकतात आणि हेल्प-डेस्कचे काम वाढू शकते.
अंतिम निर्णय घेण्यापूर्वी, पाच मुद्द्यांवर प्रत्येक पर्यायाची तुलना करा: डिव्हाइसेस आवश्यक क्रेडेंशियल ठेवू शकतात का, फिश केलेल्या पासवर्डचे परिणाम, एन्रोलमेंटसाठी लागणारे प्रयत्न, रिव्होकेशन कसे कार्य करते आणि लॉक-आउट झालेला वापरकर्ता पुन्हा ॲक्सेस कसा मिळवतो. एका मजबूत प्रोटोकॉलसाठी तरीही एक व्यवहार्य नूतनीकरण प्रक्रिया आवश्यक असते.
प्रत्यक्ष नेटवर्क्समध्ये 802.1X कुठे चालते
एक कर्मचारी कंपनी WiFi मध्ये सामील होतो, तर एक प्रिंटर केबलद्वारे कनेक्ट होतो आणि एक अतिथी स्वतंत्र नेटवर्क वापरतो. डिव्हाइस आणि नेटवर्क उपकरणे निवडलेल्या प्रमाणीकरण पद्धतीला सपोर्ट करत असल्यास, प्रत्येक बाबतीत 802.1X ॲक्सेस नियंत्रित करू शकते.
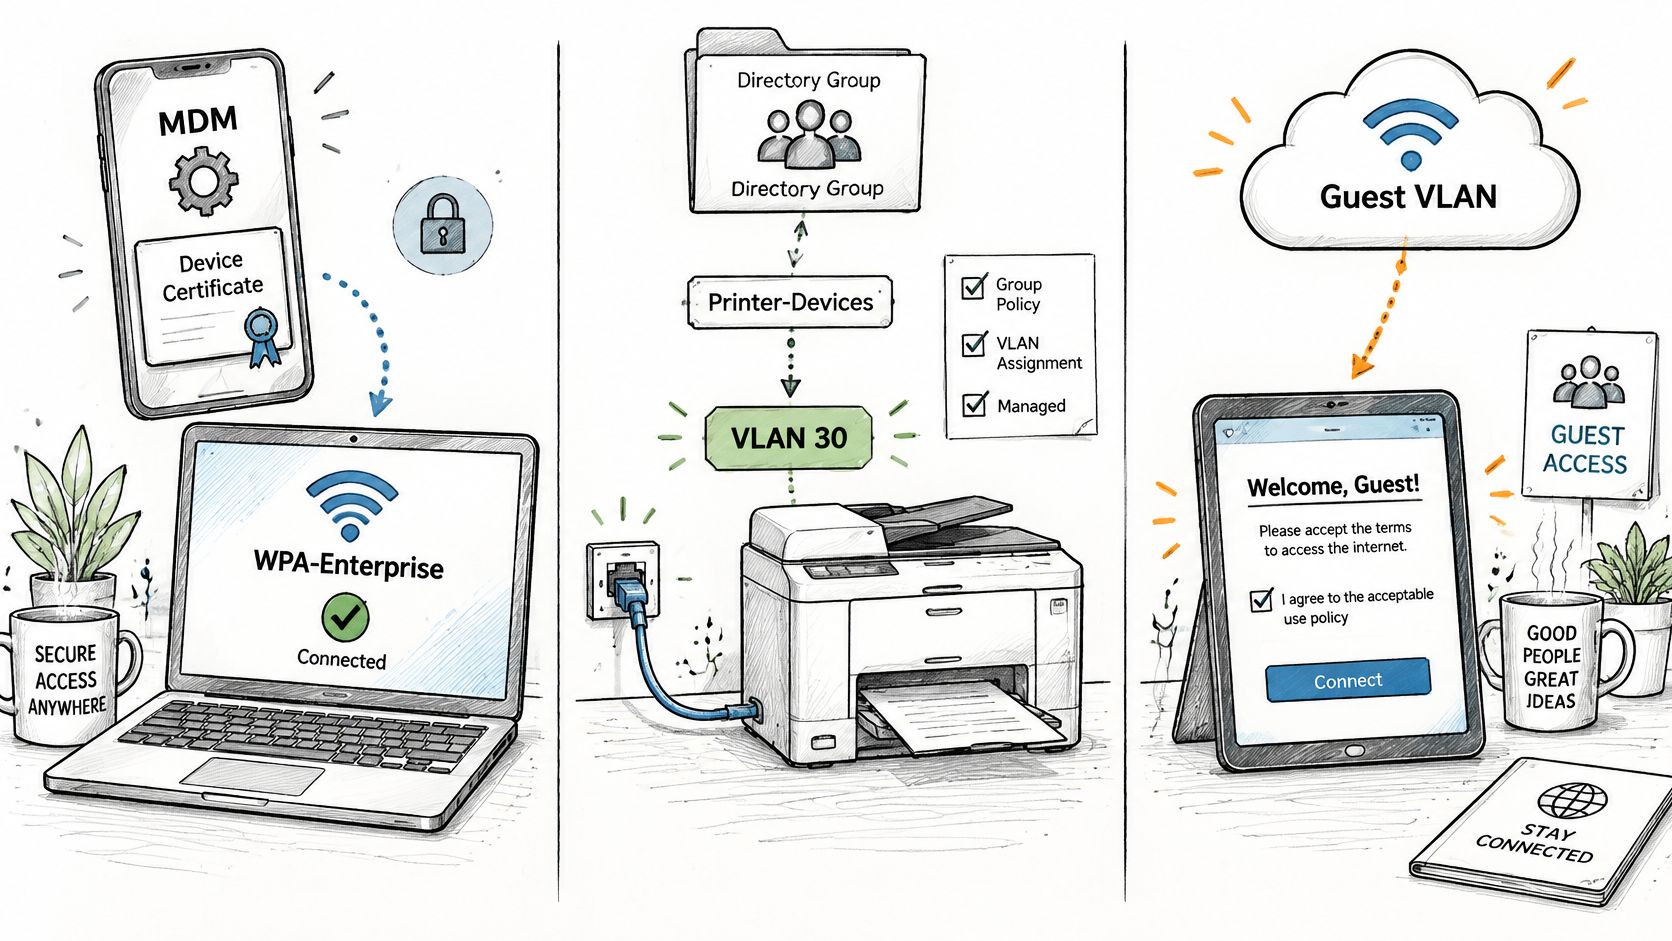
कर्मचारी WiFi. एंटरप्राइझ WiFi हार्डवेअर सामान्यतः 802.1X आणि EAP चे समर्थन करते. WPA-Enterprise नेटवर्क मोबाइल डिव्हाइस मॅनेजमेंट (MDM) सिस्टमद्वारे इन्स्टॉल केलेली प्रमाणपत्रे वापरू शकते, ज्यामध्ये युझरच्या डिरेक्टरी ग्रुपनुसार ॲक्सेस दिला जातो. ॲडमिनिस्ट्रेटरने प्रत्येक स्विच एडिट न करता, खाते डिसेबल केल्याने त्या युझरला पुन्हा कनेक्ट होण्यापासून रोखता येऊ शकते.
व्यवस्थापित उपकरणांसाठी वायर्ड पोर्ट्स. डेस्क फोन, बॅज रीडर्स आणि प्रिंटर्स स्विच पोर्टद्वारे ऑथेंटिकेट करू शकतात. जे डिव्हाइसेस ऑथेंटिकेशन पूर्ण करू शकत नाहीत त्यांना अनिर्बंध ॲक्सेस देण्याऐवजी नियंत्रित नोंदणी किंवा फॉलबॅक नेटवर्कची आवश्यकता असते. वायर्ड पोर्ट्सकडे दुर्लक्ष केले जाऊ शकते: वापरात नसलेल्या ऑफिस पोर्टसाठी देखील ॲक्सेस पॉलिसी आवश्यक असते.
मल्टी-साइट इस्टेट्स. एक शेअर्ड ऑथेंटिकेशन सेवा अनेक साइट्सवरील स्विचेस आणि ॲक्सेस पॉइंट्सवर सातत्यपूर्ण पॉलिसी लागू करू शकते. सेंट्रल मॅनेजमेंटमुळे वारंवार कॉन्फिगरेशन करण्याची गरज कमी होते, परंतु याचा अर्थ असाही होतो की पॉलिसी किंवा सर्टिफिकेट एरर एकाच वेळी अनेक स्थानांवर परिणाम करू शकते.
नेटवर्क उपकरणे प्रवेशद्वाराचे नियंत्रण करतात, परंतु प्रमाणीकरण डिझाइन ठरवते की कोणाला प्रवेश मिळू शकेल. डिप्लॉय करण्यापूर्वी चार गोष्टी तपासा:
- प्रत्येक ऑथेंटिकेटरवरून पोहोचता येणारा आणि डिरेक्टरीशी कार्यरत कनेक्शन असलेला एक RADIUS सर्व्हर.
- एक सर्टिफिकेट अथॉरिटी आणि प्रत्येक डिव्हाइसला प्रत्यक्ष भेट न देता सर्टिफिकेट्स इन्स्टॉल करू शकणारी नोंदणी प्रक्रिया.
- 802.1X साठी स्विच आणि ॲक्सेस-पॉइंट सपोर्ट आणि संस्थेने परवानगी देण्याची योजना आखलेल्या EAP पद्धती.
- एक VLAN योजना जी ऑथेंटिकेशन सेवेला प्रत्येक प्रकारच्या डिव्हाइससाठी एक निश्चित नेटवर्क प्रदान करते.
वास्तविक हार्डवेअरवर हे आदानप्रदान पाहण्यासाठी, हा वॉकथ्रू सुरुवातीपासून शेवटपर्यंत वायर्ड 802.1X ऑथेंटिकेशन प्रात्यक्षिक दाखवतो.
ऑथेंटिकेट न होऊ शकणारे डिव्हाइसेस आणि त्यांना कसे हाताळावे
बहुतेक प्रस्तावनांमध्ये असे गृहीत धरले जाते की प्रत्येक एंडपॉइंट क्रेडेंशियल सादर करू शकतो. प्रत्यक्षात इमारतीमध्ये फेरफटका मारल्यास हे गृहीतक खोटे ठरते: प्रिंटर, कॅमेरे, वैद्यकीय उपकरणे, बिल्डिंग कंट्रोल्स आणि सेन्सर्स ज्यांच्याकडे कोणताही युजर इंटरफेस नाही, कोणताही सप्लिकंट नाही, कोणतेही सर्टिफिकेट स्टोअर नाही किंवा या संकल्पनेच्या आधीचे जुने फर्मवेअर आहे. कन्स्ट्रेंड डिव्हाइस ऑथेंटिकेशनवरील अलीकडील तांत्रिक साहित्यात वर्णन केल्यानुसार सतत भेडसावणारी WLAN-IoT समस्या ही आहे की, सध्याचे EAP दृष्टिकोन अशी सुरक्षा आणि कॉम्प्युटेशनल ओझी लादू शकतात जी ही डिव्हाइसेस पेलू शकत नाहीत.
यावरील सोपा उपाय म्हणजे अपवादांना विश्वासार्ह फ्लॅट नेटवर्कवर सोडणे आणि पुढे जाणे. पण हे मुख्य दरवाजाला कुलूप आहे म्हणून बाजूचा दरवाजा उघडा ठेवण्यासारखेच आहे.
त्याऐवजी एक स्पष्ट अपवाद आर्किटेक्चर (exception architecture) काम करते:
- इन्व्हेंटरी तयार करा आणि वर्गीकरण करा. प्रमाणीकरण करू न शकणारे प्रत्येक डिव्हाइस, ते कशाशी संवाद साधते आणि त्याची मालकी कोणाकडे आहे याची यादी करा. अंदाजापेक्षा स्प्रेडशीट केव्हाही उत्तम.
- विशिष्ट उद्देशाने वेगळे करा. डिव्हाइसचा प्रत्येक वर्ग अत्यंत मर्यादित अशा VLAN वर ठेवा, ज्यासाठी आवश्यक असणारी किमान ॲड्रेस रेंज पुरेशी ठरेल.
- गंतव्यस्थाने मर्यादित करा. प्रत्येक डिव्हाइसला केवळ आवश्यक असलेल्या सर्व्हर्सनाच अनुमती द्या. कॅमेऱ्याला फाइल शेअरपर्यंत पोहोचण्याचे कोणतेही कारण नाही.
- वर्तनावर लक्ष ठेवा. एखादे डिव्हाइस अचानक नवीन घटकाशी संवाद साधत आहे का यावर लक्ष ठेवा; बहुधा ही त्याची ओळख चोरली गेल्याची पहिली खूण असते.
- शेवटची तारीख निश्चित करा. डिव्हाइस बदलण्याची कालमर्यादा आणि तोपर्यंत लागू असलेली नुकसानभरपाई नियंत्रणे नोंदवून ठेवा.
NIST मान्य करते की संस्था RADIUS सह IEEE 802.1X/EAP किंवा MAC ॲड्रेस यांसारखे कमकुवत शेअर केलेले आयडेंटिफायर्स वापरू शकतात, ज्यामध्ये प्रमाणीकरणाची ताकद ही सिस्टमच्या प्रभावावरून ठरवली जाते. हा सूक्ष्म फरक समजून घेणे महत्त्वाचे आहे आणि त्याची मर्यादाही लक्षात घेणे गरजेचे आहे: MAC ॲड्रेस हा एक ओळख सिग्नल आहे, डिव्हाइस अस्सल असल्याचा पुरावा नाही. MAC-आधारित ओळखीला EAP-TLS च्या समतुल्य मानल्यामुळेच एक्सेप्शन नेटवर्क्स हे सुरक्षिततेच्या बाबतीत संपूर्ण नेटवर्कमधील सर्वात कमकुवत भाग बनतात.
बहुतांश इस्टेट्स ज्या दिशेने वाटचाल करत आहेत ती म्हणजे हायब्रिड ॲक्सेस: सक्षम एंडपॉइंट्ससाठी सर्टिफिकेट-आधारित 802.1X, लेगसी हार्डवेअरसाठी नियंत्रित पर्याय आणि फर्मवेअर व डिव्हाइस प्लॅटफॉर्म सुधारत असताना उत्तरोत्तर अधिक मजबूत ऑनबोर्डिंग. प्रत्येक रिफ्रेश सायकल ही डिव्हाइस क्लासला अपवाद यादीतून मुख्य मार्गावर आणण्याची एक संधी असते.
या तिमाहीत सोडवायचे प्रश्न: कोणती डिव्हाइसेस प्रमाणीकरण करू शकत नाहीत, प्रत्येकाला कोणत्या VLAN ची आवश्यकता आहे, त्या यादीचे पुनरावलोकन कोण करते आणि प्रत्येक डिव्हाइस कधी बदलले जाईल.
तुम्ही Deploy करण्यापूर्वी EAP पद्धती आणि प्रमाणपत्र योजनेची पुष्टी करा
802.1X यशस्वी होणार की नाही हे ठरवणारे काम पहिले प्रोडक्शन पोर्ट बदलण्यापूर्वीच केले जाते आणि कमतरता शोधण्यासाठी पायलट हा सर्वात स्वस्त मार्ग आहे. आज कार्यरत असलेल्या नेटवर्कसोबतच, एका साइटवर तुमची निवडलेली EAP पद्धत चालवून पहा आणि नंतर मोजल्या जाणाऱ्या गोष्टींवरून त्याचे मूल्यांकन करा: हेल्प डेस्क तिकिटे, प्रमाणीकरण लॉग आणि ऑडिट पुरावे.
कक्षा केवळ एकाच साइटपुरती मर्यादित ठेवा. यामुळे बिघाड मर्यादित राहतो, रोलबॅक अत्यंत सोपा होतो आणि तरीही तुम्हाला प्रत्यक्ष हार्डवेअरवर नावनोंदणी, रिव्होकेशन आणि रिकव्हरी कशी काम करते हे शिकायला मिळते.
पायलट दरम्यान, अंदाज बांधण्याऐवजी या चार गोष्टींची पडताळणी करा:
- प्रमाणपत्र प्राधिकरण आपोआप जारी आणि नूतनीकरण करते. जर एखाद्या व्यक्तीला नूतनीकरणास मंजुरी द्यावी लागत असेल, तर तुम्ही प्रक्रिया नव्हे, तर एक रांग तयार केली आहे.
- RADIUS सर्व्हर रिव्होकेशन (रद्दीकरण) तपासतो. रद्द केलेले प्रमाणपत्र जर अजूनही प्रमाणीकृत होत असेल, तर याचा अर्थ तुमचा रिव्होकेशन पाथ केवळ नावापुरता आहे.
- घड्याळे जुळलेली आहेत. प्रमाणपत्रे वैध ठरवणाऱ्या प्रत्येक डिव्हाइस आणि सर्व्हरवर अचूक वेळ असणे आवश्यक आहे, अन्यथा वैध प्रमाणपत्रेही यादृच्छिकपणे अयशस्वी होतील.
- हेल्प डेस्ककडे रिकव्हरी पाथ आहे. शेअर्ड की न देता, बंद पडलेले डिव्हाइस पुन्हा सुरू करण्यासाठी कोणाकडे तरी दस्तऐवजीकरण केलेला मार्ग असणे आवश्यक आहे.
त्यानंतर तुमच्या डिव्हाइस सर्व्हेमधून अपवाद यादी घ्या आणि गो-लाइव्ह होण्यापूर्वी पुष्टी करा की कोणती उपकरणे 802.1X च्या बाहेर राहतात, प्रत्येक डिव्हाइस कोणते VLAN वापरते आणि ते कधी बदलले जाईल. ती यादी ही डिझाइनचा असा भाग आहे जो विसरला जाण्याची सर्वाधिक शक्यता असते आणि ज्यामुळे एखादी समस्या निर्माण होण्याची सर्वाधिक शक्यता असते.
आम्ही कामाची पडताळणी करण्यासाठी देखील या पद्धतीला प्राधान्य देतो: आमचा दृष्टिकोन ग्राहकाला साइटवर आधीपासून असलेल्या ॲक्सेस पॉइंट्सवर, आज सुरू असलेल्या नेटवर्कच्या जोडीला ओपन, सुरक्षित आणि xPSK नेटवर्क्स समाविष्ट करण्याची परवानगी देतो, त्यानंतर पुढील विस्तारापूर्वी तिकीट आणि ऑडिट पुराव्यांवर निकालाचे मूल्यांकन करतो.
कोणीही स्विच कॉन्फिगर करण्यापूर्वी तीन प्रश्नांची लेखी उत्तरे देणे योग्य ठरेल. आमची डिव्हाइसेस प्रमाणपत्रे ठेवू शकतात का? त्यांचे नूतनीकरण कोण करते, आणि ते थांबल्यास आम्हाला कसे कळेल? पहिले अयशस्वी कनेक्शन कसे दिसते आणि ते कोण दुरुस्त करते? जर तुम्ही नावे आणि तारखांसह या प्रश्नांची उत्तरे देऊ शकत असाल, तर पोर्ट कॉन्फिगरेशन हा सोपा भाग आहे.
तुम्ही कर्मचारी WiFi ला शेअर्ड पासवर्डवरून प्रमाणपत्र-आधारित ॲक्सेसवर स्थलांतरित करण्यास तयार असल्यास, Purple Access तुमच्या आधीपासून मालकीच्या ॲक्सेस पॉइंट्सवर सुरक्षित SSID चालवते, ज्यामध्ये तुमच्या MDM द्वारे EAP-TLS प्रमाणपत्रे दिली जातात आणि Cloud RADIUS ओळखीनुसार प्रत्येक डिव्हाइस योग्य VLAN वर ठेवते, तसेच ज्यांचे खाते निष्क्रिय केले आहे अशा संस्था सोडणाऱ्या कर्मचाऱ्यांना नाकारते. पुढील पाऊल उचलण्यापूर्वी तुम्ही तुमच्या सध्याच्या नेटवर्कसोबत एकाच साइटवर ओपन, सुरक्षित आणि xPSK चे प्रायोगिक तत्त्वावर परीक्षण (पायलट) करू शकता आणि त्यानंतर तिकीटे व ऑडिट पुराव्यांवरून परिणामांचे मूल्यांकन करू शकता. त्या पहिल्या साइटचे नियोजन करण्यासाठी Purple Access ला भेट द्या.


