
WiFi रोमिंग म्हणजे काय आणि डिव्हाइसेस कसे स्विच होतात
Published
WiFi रोमिंग म्हणजे क्लायंट डिव्हाइस एकाच वायरलेस नेटवर्कवर राहून एका ॲक्सेस पॉइंटवरून दुसऱ्या ॲक्सेस पॉइंटवर जाणे, आणि केव्हा स्विच करायचे हे सामान्यतः डिव्हाइस ठरवते.
म्हणूनच अधिक ॲक्सेस पॉइंट्स जोडण्याचा लोकप्रिय सल्ला मूळ समस्येकडे दुर्लक्ष करू शकतो. फोनजवळ दुसरा ॲक्सेस पॉइंट उपलब्ध असू शकतो आणि तरीही तो त्याचे सध्याचे कनेक्शन सोडण्यास नकार देऊ शकतो. हार्डवेअर बदलण्यापूर्वी, IT प्रमुखाने डिव्हाइसचा रोमिंग निर्णय, नेटवर्कचे साहाय्य आणि बदलादरम्यान होणारे प्रमाणीकरण (authentication) यातील फरक समजून घेणे आवश्यक आहे.
अनुक्रमणिका
- फिरणाऱ्या डिव्हाइससाठी WiFi रोमिंगचा अर्थ काय आहे
- क्लायंट पुढील Access Point कसा निवडतो
- फास्ट रोमिंग मानके आणि प्रमाणीकरण
- कार्यालये, हॉटेल्स आणि ठिकाणांमधून रोमिंग
- स्टिकी क्लायंट्स आणि इतर रोमिंग मिथके
- स्थानिक WLAN रोमिंग विरुद्ध OpenRoaming
- अधिक APs जोडण्यापूर्वी हँडऑफची चाचणी घ्या
फिरत्या डिव्हाइससाठी WiFi रोमिंगचा अर्थ काय आहे
WiFi रोअरिंग डिव्हाइसला वापरकर्त्याने वेगळे नेटवर्क निवडण्याची आवश्यकता न ठेवता त्याचे वायरलेस अटॅचमेंट पॉइंट बदलू देते. ॲक्सेस पॉइंट बदलतो, परंतु इच्छित नेटवर्क सेवा उपलब्ध राहते.
उदाहरणादाखल, एखादा कर्मचारी लॅपटॉप घेऊन आपल्या डेस्कवरून उठतो आणि मीटिंग रूममध्ये जातो. डेस्कवर असताना, लॅपटॉप ऑफिस ॲक्सेस पॉइंटद्वारे संवाद साधतो. मीटिंग रूमजवळ आल्यावर, त्याला दुसरा योग्य ॲक्सेस पॉइंट मिळतो आणि तो कर्मचाऱ्याला पुन्हा पासवर्ड न विचारता, त्याच नेटवर्क नावाखाली त्याच्याशी जोडला जातो.
वापरकर्त्याच्या कदाचित ही गोष्ट कधीच लक्षात येणार नाही. तथापि, त्याच नेटवर्कवर राहणे याचा अर्थ असा नाही की संपूर्ण संक्रमणादरम्यान पॅकेट्स अखंडपणे वाहतात. लॅपटॉप त्याचे पुढील कनेक्शन शोधत असताना आणि आवश्यक सुरक्षा देवाणघेवाण पूर्ण करत असताना थोडा व्यत्यय येऊ शकतो.
नेटवर्कचे नाव नेहमीचेच राहते
SSID हे वापरकर्त्यांना त्यांच्या WiFi सेटिंग्जमध्ये दिसणारे नेटवर्क नाव आहे. ॲक्सेस पॉइंट्स वेगवेगळ्या रेडिओ कनेक्शन्स प्रदान करताना त्याच नावाची जाहिरात करू शकतात, जे प्रत्येक एका BSSID द्वारे ओळखले जातात.
Basic Service Set, किंवा BSS, विशिष्ट ॲक्सेस पॉइंट रेडिओशी संबंधित वायरलेस सेवेचे वर्णन करते. कनेक्टेड असताना इमारतीमध्ये फिरण्याच्या नेहमीच्या अनुभवामागील तांत्रिक बदल म्हणजे या सेवांमध्ये होणारी हालचाल होय.
सेल्युलर हँडओव्हरच्या विपरीत, जेथे इन्फ्रास्ट्रक्चर बहुधा बदलाचे निर्देश देते, WiFi सामान्यतः हा निर्णय क्लायंटवर सोडते. नेटवर्क माहिती आणि सुरक्षा पाठबळ पुरवते, परंतु केव्हा मूव्ह करायचे याचे मूल्यांकन फोन किंवा लॅपटॉप करतो.
व्यावहारिक फरक: एक परिचित WiFi नाव आपल्याला डिव्हाइसने कोणते नेटवर्क निवडले आहे ते सांगते, कोणते ॲक्सेस पॉइंट त्याचे ट्रॅफिक वाहून नेत आहे ते नाही.
इमारतींमधून फिरतानाचा एक सामान्य भाग
पारंपारिक WiFi कव्हरेज सेल्सचा विस्तार अनेकदा केवळ काही डझन मीटरचा असतो, त्यामुळे कार्यालये, हॉटेल्स, हॉस्पिटल्स आणि वेअरहाउसेसमधून चालणाऱ्या लोकांना वारंवार ट्रान्झिशनची आवश्यकता भासू शकते. केवळ सिग्नल सामर्थ्यामुळे हे ट्रान्झिशन यशस्वी होत नाही: क्लायंटला सुसंगत सुरक्षा, वापरण्यायोग्य कव्हरेज आणि योग्य पुढील ॲक्सेस पॉइंटची देखील आवश्यकता असते.
IEEE च्या WiFi मानकांच्या इतिहासामध्ये दस्तऐवजीकरण केल्याप्रमाणे, संबंधित एंटरप्राइझ सुधारणा म्हणजे 2008 मध्ये प्रकाशित झालेले 802.11k आणि 802.11r, आणि फेब्रुवारी 2011 मध्ये प्रकाशित झालेले 802.11v या आहेत.
कार्यप्रणालीच्या दृष्टीने, रोअममध्ये शोधणे, लक्ष्य निवडणे, प्रमाणीकरण, पुन्हा जोडणे आणि उर्वरित की व क्वालिटी-ऑफ-सर्व्हिस सेटअपचा समावेश होतो. पूर्णपणे डिस्कनेक्ट होणे आणि त्यानंतर मॅन्युअली नेटवर्क निवडणे हा प्रशासक देऊ इच्छित असलेला अनुभव नाही.
ही स्थानिक हालचाल दुसऱ्या हॉटेल किंवा विमानतळावर WiFi शी आपोआप जोडले जाण्यापेक्षाही वेगळी आहे. व्यवस्थापित WLAN मध्ये, प्रशासक रेडिओ आणि सुरक्षा वातावरणाचा समन्वय साधतात. वेगवेगळ्या स्थळांमध्ये, त्यांना ओळख आणि विश्वासाबाबत करारांची देखील आवश्यकता असते.
क्लायंट पुढील ॲक्सेस पॉइंट कसा निवडतो
| टप्पा | काय घडते | कोण निर्णय घेते | सत्रावरील प्रभाव |
|---|---|---|---|
| शोध (डिस्कव्हरी) | जवळपासचे ॲक्सेस पॉईंट्स शोधण्यासाठी क्लायंट स्कॅन करतो किंवा नेबर रिपोर्ट वापरतो | क्लायंट, 802.11k च्या मदतीने | ॲक्टिव्ह स्कॅनिंगमुळे डेटा तात्पुरता थांबू शकतो |
| लक्ष्य निवडणे | क्लायंट सिग्नल, गुणवत्ता आणि उपलब्ध लोड माहितीची तुलना करतो आणि त्याला सुचवलेला BSS मिळू शकतो | क्लायंट; 802.11v केवळ सुचवू शकतो | स्टिकी क्लायंट कमकुवत AP शी कनेक्ट राहू शकतो |
| प्रमाणीकरण (ऑथेंटिकेशन) | पूर्ण सुरक्षा देवाणघेवाण, किंवा तयार कीज वापरून जलद BSS ट्रान्झिशन | क्लायंट अधिक RADIUS किंवा मोबिलिटी डोमेन | कीजची पुन्हा बोलणी (रिनिगॉशिएशन) केली जाते तेव्हा सर्वात जास्त विलंब होऊ शकतो |
| पुनःसंलग्नता (रिअसोसिएशन) | क्लायंट नवीन Basic Service Set मध्ये सामील होतो | क्लायंट सुरू करतो; AP स्वीकारतो | IEEE रोमिंग वेळेमध्ये मोजले जाते |
| की आणि QoS सेटअप | फोर-वे हँडशेक किंवा तयार कीज, तसेच आवश्यक QoS देवाणघेवाण | ॲक्सेस पॉईंट आणि क्लायंट | संरक्षित ट्रॅफिक आवश्यक सुरक्षा सेटअपची वाट पाहते |
तक्ता समाविष्ट असलेल्या कामाचे वर्णन करतो, स्वतंत्र विलंबांचा कठोर क्रम नाही. प्रत्यक्ष हालचालीपूर्वी काही सुरक्षा पूर्वतयारी होऊ शकते, म्हणूनच जलद-ट्रान्झिशन यंत्रणा मदत करतात.
क्लायंट त्याच्या विद्यमान कनेक्शनचे निरीक्षण करून सुरुवात करतो. जेव्हा त्याचे अंतर्गत निकष दुसऱ्या पर्यायाची मागणी करतात, तेव्हा तो चॅनेल्स स्कॅन करू शकतो किंवा शोध मर्यादित करण्यासाठी इन्फ्रास्ट्रक्चरद्वारे पुरवलेली माहिती वापरू शकतो.
हे व्हिज्युअल संभाव्य पर्याय शोधणे आणि त्याचे मूल्यांकन करणे याला अंतिम हँडऑफपासून वेगळे करते.
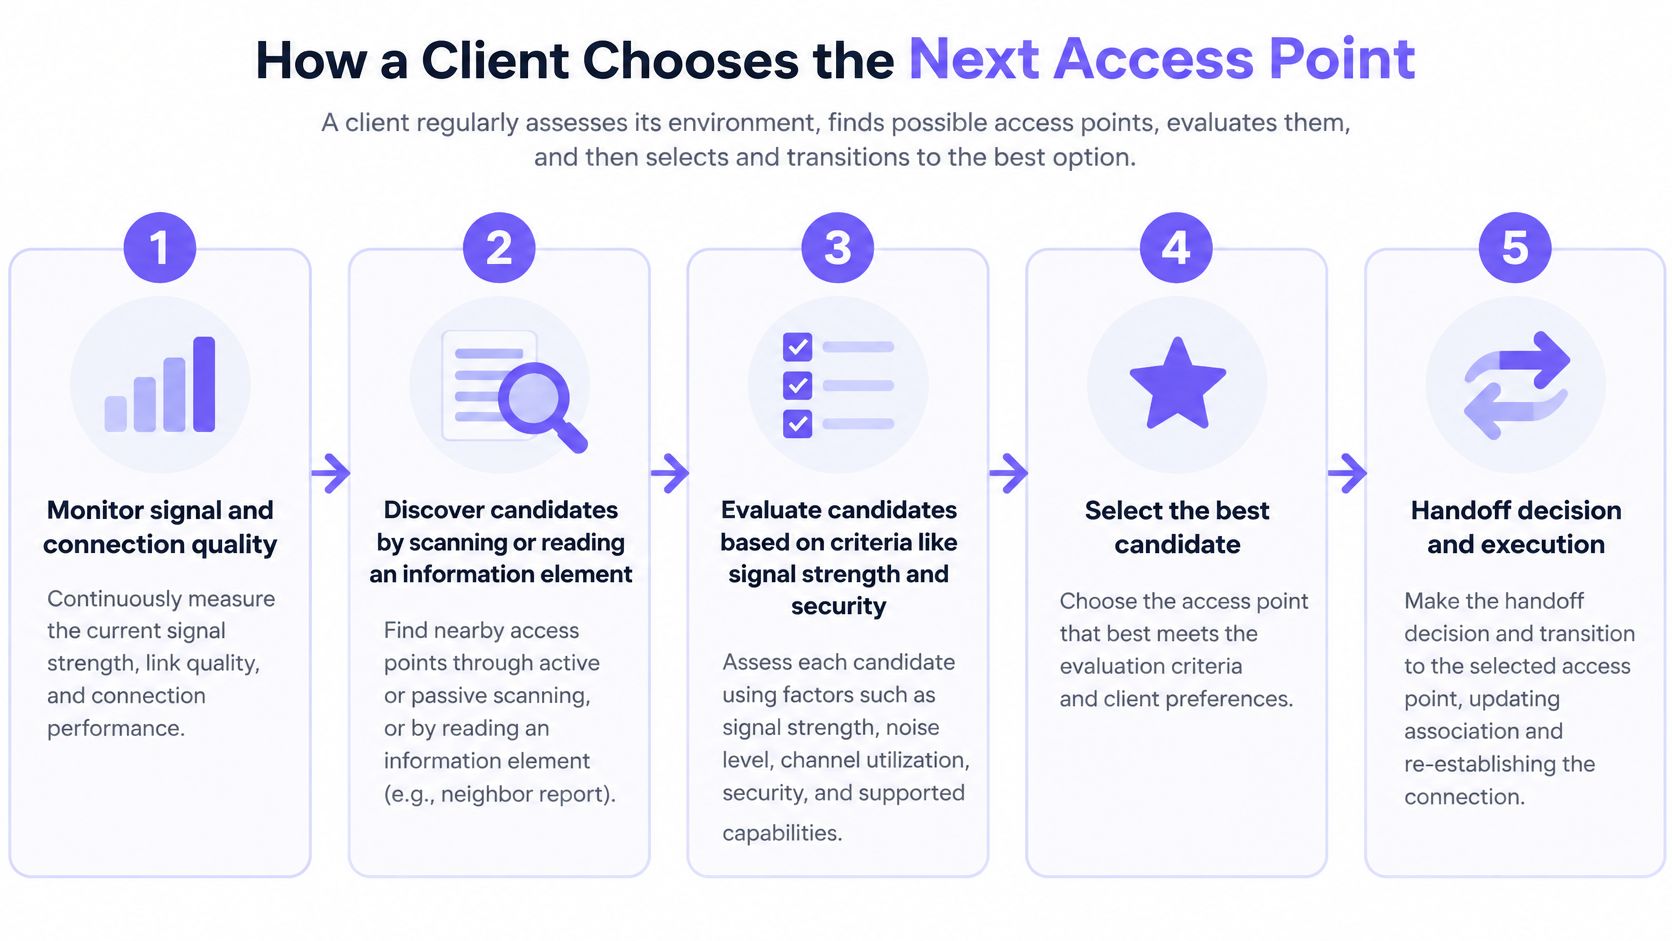
पर्याय शोधणे म्हणजे रोमिंग पूर्ण होणे नव्हे
नेबर रिपोर्ट डिव्हाइसला अंधारात शोधण्याऐवजी संबंधित ॲक्सेस पॉइंट्स ओळखण्यास मदत करतो. ट्रान्झिशन शिफारस पसंतीचे टार्गेट ओळखू शकते, परंतु क्लायंट तरीही ते कधी आणि कसे वापरायचे याचे मूल्यांकन करतो.
क्लायंटने त्याचे लक्ष्य निवडल्यानंतर, त्याने त्या ॲक्सेस पॉइंटसोबत एक स्वीकार्य संबंध प्रस्थापित करणे आवश्यक आहे. सुरक्षा संरचनेवर अवलंबून, यामध्ये ऑथेंटिकेशन इन्फ्रास्ट्रक्चर, पूर्वी तयार केलेले कीईंग मटेरियल आणि सुरक्षित ट्रॅफिक पुन्हा सुरू करण्यासाठी आवश्यक असलेल्या देवाणघेवाणीचा समावेश असू शकतो.
BSS-ट्रान्झिशन वेळ मोजण्याची IEEE कार्यपद्धती ऑथेंटिकेशन, रिॲसोसिएशन आणि क्वालिटी-ऑफ-सर्व्हिस देवाणघेवाणींना मोजण्यायोग्य ट्रान्झिशन ॲक्टिव्हिटी मानते. रोमिंगची वेळ ही केवळ सिग्नल-स्ट्रेंथचे रीडिंग बदलते तो क्षण नसते.
व्हॉइस कॉल सुरू असलेल्या फोनचा विचार करा. तो बिघडत जाणारे कनेक्शन त्वरित ओळखू शकतो, तरीही फोन स्कॅन करत असताना, प्रमाणीकरण करत असताना आणि पुन्हा जोडला जात असताना वापरकर्त्याला आवाजात खंड ऐकू येतो. कॉल काही काळ निरुपयोगी ठरला असला तरीही असोसिएशन लॉगमध्ये यशस्वी हालचाल नोंदवली जाऊ शकते.
ट्रान्झिशन आणि ॲप्लिकेशनचे मापन करा
शोध प्रक्रियेतील विलंब प्रमाणीकरण किंवा रीअसोसिएशन अपयशांपासून वेगळा करण्यासाठी ॲप्लिकेशन मॉनिटरिंगसह Wireshark सारख्या वायरलेस पॅकेट कॅप्चर टूलचा वापर करा. टाइमस्टॅम्प्स सिंक्रोनाइझ करा जेणेकरून ॲप्लिकेशनमधील अडथळा वायरलेस देवाणघेवाणीशी जुळवला जाऊ शकेल.
यानुसार निकाल वेगळे ठेवा:
- डिव्हाइसचा प्रकार आणि सॉफ्टवेअर: हँडसेट किंवा लॅपटॉप मॉडेल, ऑपरेटिंग सिस्टम आणि वायरलेस ड्रायव्हरची नोंद ठेवा.
- रेडिओ बँड: वेगवेगळ्या बँड्सचे निकाल एकाच सरासरीत एकत्र करू नका.
- ऑथेंटिकेशन पद्धत: संपूर्ण एंटरप्राइज ऑथेंटिकेशन आणि फास्ट-ट्रान्झिशन वर्तन यातील फरक ओळखा.
- AP जोडी आणि दिशा: लगतच्या ॲक्सेस पॉईंट्समधील प्रत्यक्ष हालचालीची दोन्ही दिशांमध्ये चाचणी घ्या.
- सेशनवरील परिणाम: गमावलेले पॅकेट्स, ऑडिओ गॅप्स, ट्रॅन्झॅक्शनमधील त्रुटी आणि रिकव्हरी यांची नोंद ठेवा.
ट्यूनिंगद्वारे ती सुधारण्यापूर्वी डिझाइनने या प्रक्रियेला पाठबळ दिले पाहिजे. याचा अर्थ सुसंगत SSIDs आणि सुरक्षा सेटिंग्ज, पुरेसे कव्हरेज ओव्हरलॅप आणि सुसंगत क्लायंट्स असा होतो. ॲक्सेस पॉइंट्सची अधिक दाट रचना या आवश्यकता आपोआप पूर्ण करत नाही.
फास्ट रोमिंग मानके आणि ऑथेंटिकेशन
| स्टँडर्ड | प्रकाशित | रोमिंग दरम्यानचे काम | हे काय करत नाही |
|---|---|---|---|
| 802.11k | 2008 | नेबर रिपोर्ट्स आणि रेडिओ-रिसोर्स मोजमापे | क्लायंटला AP सोडण्यास भाग पाडणे |
| 802.11r फास्ट BSS ट्रान्झिशन | 2008 | सुरक्षा ट्रान्झिशन जलद व्हावे म्हणून कीईंग मटेरियल तयार ठेवणे | क्लायंट आणि मोबिलिटी-डोमेन सपोर्टशिवाय काम करणे |
| 802.11v | फेब्रुवारी 2011 | टार्गेट BSS आणि इतर व्यवस्थापन क्रिया सुचवणे | क्लायंटच्या रोमिंग निर्णयाला ओव्हरराइड करणे |
या दुरुस्त्या समस्येच्या वेगवेगळ्या पैलूंचे निराकरण करतात. 802.11k शोधण्यास (discovery) मदत करते, 802.11v व्यवस्थापन शिफारसींना मदत करते, आणि 802.11r सुरक्षा-संक्रमण कार्य कमी करते. त्यांना एकमेकांना पर्याय असलेले जलद-रोमिंग स्विचेस मानल्याने ट्रबलशूटिंग अधिक कठीण होते.
पुढील ॲक्सेस पॉइंट शोधणे आणि त्याच्यासह सुरक्षित ट्रॅफिकची देवाणघेवाण करण्यास तयार होणे यामधील फरक सर्वात मोठा आहे. एखादे डिव्हाइस त्वरित एक उत्कृष्ट पर्याय ओळखू शकते आणि तरीही सुरक्षा सेटअप दरम्यान थांबू शकते.
फास्ट ट्रान्झिशन प्रत्यक्षात काय वाचवते
802.11r Fast BSS Transition, ज्याला सामान्यतः FT असे संक्षिप्त केले जाते, ते कॉन्फिगर केलेल्या मोबिलिटी डोमेनमध्ये कीईंग मटेरियल तयार करते. त्यानंतर क्लायंट प्रत्येक बदलावेळी संपूर्ण सुरक्षा प्रक्रिया पुन्हा न करता सहभागी ॲक्सेस पॉइंट्स दरम्यान हालचाल करू शकतो.
प्रकाशित मूल्यांकन संभाव्य फरक स्पष्ट करते: Inria HAL द्वारे होस्ट केलेले तांत्रिक मूल्यांकन काही परिस्थितींमध्ये सुमारे 344 ms चा पारंपारिक हँडओव्हर विलंब आणि ऑप्टिमाइझ्ड FT सरासरी सुमारे 13 ms दर्शवते. हे विशिष्ट परिस्थितीनुसार मिळालेले परिणाम आहेत, एखाद्या विशिष्ट हॉटेल, रुग्णालय किंवा कार्यालयासाठी कार्यक्षमतेची हमी नाही.
अभियांत्रिकीचा धडा ही यंत्रणा आहे, सार्वत्रिक टार्गेट नाही. वारंवार होणारे ऑथेंटिकेशन आणि हँडशेकचे काम काढून टाकल्याने डिव्हाइस ॲप्लिकेशन पॅकेट्स वितरीत करू शकत नाही तो कालावधी कमी होतो.
जेव्हा कोणी बोलत असते, व्हिडिओवर सादरीकरण करत असते किंवा स्कॅनर ट्रॅन्झॅक्शन पूर्ण करत असते तेव्हा हे महत्त्वाचे ठरते. एखादा ब्राउझर थोड्या व्यत्ययातून सावरू शकतो; रिअल-टाइम संभाषण त्वरित उघडकीस आणते.
एंटरप्राइझ नेटवर्क्ससाठी, FT आणि अधिक विस्तृत अशा 802.1X ऑथेंटिकेशन प्रक्रियेमधील फरक लक्षात घ्या. प्रत्येक स्थानिक हालचालीदरम्यान नेटवर्कने संपूर्ण प्रक्रियेची पुनरावृत्ती टाळली, तरीही सुरुवातीची ओळख पडताळणी आणि अधिकृतता अत्यंत महत्त्वाची असते.
सुसंगतता आणि पॉलिसीची अजूनही चाचणी आवश्यक आहे
कंट्रोलरवर FT सक्षम करणे पुरेसे नाही. संपूर्ण सुरक्षा मार्ग तपासा:
- क्लायंट सपोर्ट: एंडपॉईंटने केवळ जेनेरिक फास्ट-रोमिंग क्षमतेची जाहिरात न करता, निवडलेल्या FT मोडला सपोर्ट करणे आवश्यक आहे.
- मोबिलिटी-डोमेन कॉन्फिगरेशन: सहभागी ॲक्सेस पॉईंट्सना सुसंगत, योग्यरित्या कॉन्फिगर केलेले डोमेन आवश्यक असते.
- क्रेडेन्शियल्स आणि ऑथोरायझेशन: मुव्हमेंट दरम्यान ऑथेंटिकेशन आर्किटेक्चरने अपेक्षित ॲक्सेस पॉलिसी टिकवून ठेवली पाहिजे.
- सेगमेंटेशन: सर्टिफिकेट-आधारित किंवा आयडेंटिटी-ड्रिव्हन ॲक्सेस योग्य VLAN आणि ऑथोरायझेशन ॲट्रिब्युट्स कायम ठेवतो याची खात्री करा.
- रिव्होकेशन: डिव्हाइसने रोम केल्यानंतरही ॲक्सेस काढून घेणे कार्य करते का ते तपासा (Verify करा).
यशस्वी असोसिएशन एन्ट्रीला संपूर्ण चाचणी निकाल म्हणून स्वीकारू नका. पॅकेट लॉस, जिटर आणि रीकनेक्ट वेळ मोजताना प्रातिनिधिक फोन्स, लॅपटॉप्स आणि स्कॅनर्ससह डिप्लॉयमेंटमधून चालत जा.
डिव्हाइसला चुकीच्या VLAN मध्ये ठेवणारे जलद ट्रान्झिशन यशस्वी ठरत नाही. तसेच ॲप्लिकेशनला रिकव्हरीची वाट पाहायला लावणारा वरवर स्वच्छ दिसणारा वायरलेस हँडऑफही यशस्वी मानला जात नाही.
कार्यालये, हॉटेल्स आणि विविध ठिकाणांमधून रोमिंग
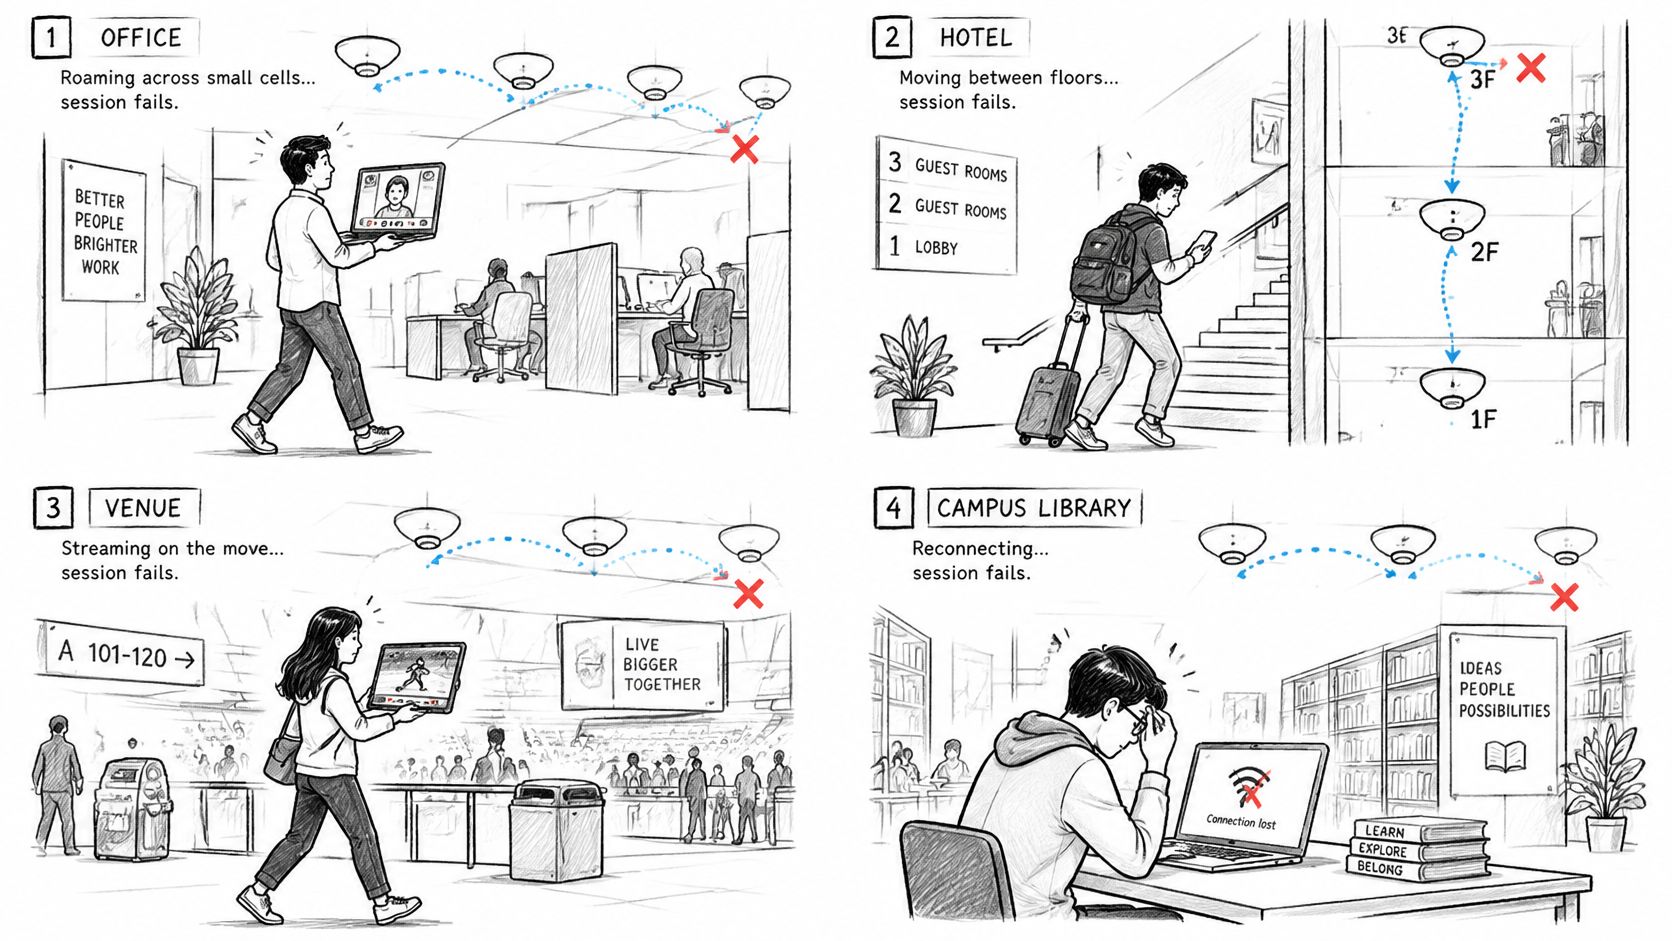
वेगवेगळ्या इमारती वेगवेगळ्या ॲप्लिकेशन्सद्वारे रोमिंगच्या त्रुटी उघड करतात. ही परिस्थिती दर्शवते की चाचणीने WiFi कनेक्शन आयकॉनवर थांबण्याऐवजी वापरकर्त्याच्या कार्याचे अनुसरण का केले पाहिजे.
स्थानिक ट्रान्झिशन युजर्सना ॲप्लिकेशन फेल्युअरसारखे कसे वाटू शकते हे हे उदाहरण स्पष्ट करते.
इमारतीमधून जाताना सेशन ट्रॅक करा
एका कार्यालयात, व्हिडिओ कॉल सुरू असताना एखादा कर्मचारी लॅपटॉप वर्कस्टेशनवरून मीटिंग रूममध्ये घेऊन जातो. नेटवर्कचे नाव बदलत नाही, परंतु सहभागींना स्क्रीन गोठलेली दिसते किंवा आवाज तुटक ऐकू येतो. केवळ ब्राउझर उघडे ठेवून नाही, तर मीटिंग ॲप्लिकेशन सुरू ठेवून चाचणी घ्या.
एखाद्या हॉटेलमध्ये, एखादा पाहुणा WiFi व्हॉइस कॉल सुरू असताना कॉरिडोअरमधून चालत जातो. त्याचा फोन जवळचा पर्याय निवडण्याऐवजी, पाठीमागे राहिलेल्या ॲक्सेस पॉइंटशी कनेक्शन कायम ठेवू शकतो. फोनने कोणता रेडिओ निवडला याच्या तांत्रिक स्पष्टीकरणाऐवजी कॉल ड्रॉप झाल्याची तक्रार समोर येईल.
एखाद्या रुग्णालयात किंवा वेअरहाऊसमध्ये, क्लिनिकल हँडसेट किंवा बारकोड स्कॅनर संपूर्ण शिफ्ट दरम्यान वारंवार एकाच मार्गावर वापरले जातात. अयशस्वी स्कॅनर ट्रान्झॅक्शनमुळे स्कॅन पुन्हा करावे की नाही याबद्दल ऑपरेटर संभ्रमात पडू शकतो. केवळ वायरलेस रीकनेक्शनमुळे कार्य यशस्वी झाले असे गृहीत धरण्याऐवजी, ऑपरेशनल चाचणीमध्ये ॲप्लिकेशन पुष्टीकरण आणि डुप्लिकेट-ट्रान्झॅक्शन हाताळणी समाविष्ट करा.
हा व्हिडिओ ॲक्सेस पॉइंट्समधील हालचाल व्हिज्युअलाइझ करण्याचा आणखी एक मार्ग प्रदान करतो.
एखाद्या विमानतळावर किंवा स्टेडियममध्ये, मेसेजिंग किंवा तिकीट ॲप्लिकेशन वापरणारा एखादा पाहुणा कॉनकोर्स ओलांडतो. अनेक ॲक्सेस पॉइंट्स असलेल्या गर्दीच्या इमारतीमध्येही, ही हालचाल पूर्णपणे एकाच व्यवस्थापित WLAN च्या आत राहू शकते. प्रत्यक्षात बिघाड स्थानिक ट्रान्झिशनमध्ये झालेला असताना, पाहुण्याला नेटवर्क बंद पडल्यासारखे वाटू शकते.
असे डिव्हाइस निवडा जे अयशस्वी होऊ शकत नाही
फोन्स, लॅपटॉप्स, स्कॅनर्स आणि IoT रेडिओ सर्व समान रोमिंग पॉलिसी वापरत नाहीत. अलीकडील फोनवर सुरळीत चालणारा मार्ग जुन्या हँडहेल्ड डिव्हाइसवर समस्या दर्शवू शकतो.
तुम्हाला गमावणे परवडणारे नाही अशा सत्राची, ते प्रत्यक्षात चालवणाऱ्या डिव्हाइसवर चाचणी घ्या.
महत्त्वाचा मार्ग निवडा, ऑपरेशनल डिव्हाइस सोबत ठेवा आणि चालताना त्याचे सामान्य कार्य पुन्हा करा. स्थिर स्पीड टेस्ट वेगळ्या प्रश्नाचे उत्तर देते: डिव्हाइस एका जागी स्थिर असताना ते कनेक्शन ट्रॅफिक किती चांगल्या प्रकारे ट्रान्सफर करते.
स्टिकी क्लायंट्स आणि रोमिंगबाबतचे इतर गैरसमज
फास्ट रोमिंग सुरू केल्याने कंट्रोलरला फोनसाठी रिमोट कंट्रोल मिळत नाही. नेहमीची तक्रार अशी असते की 802.11r सक्षम केले असूनही लॅपटॉप फ्लोअरच्या दुसऱ्या टोकावरील ॲक्सेस पॉईंटशीच जोडलेला राहतो. त्या तक्रारीमध्ये असे गृहीत धरले जाते की नेटवर्कने स्टेशन हलवले पाहिजे. एका WLAN वर, कधी बाहेर पडायचे हे क्लायंट ठरवतो.
दुसरा उमेदवार अधिक चांगली सेवा देऊ शकत असतानाही स्टिकी क्लायंट त्याच्या सध्याच्या AP शी जोडलेला राहतो. जलद प्रमाणीकरण (Fast authentication) सक्षम असू शकते आणि तरीही डिव्हाइस स्विच होणार नाही, कारण त्याने रोमिंग सुरू केलेले नसते. एखाद्या ड्रायव्हरला लहान रस्ता माहिती असू शकतो आणि जोपर्यंत स्वतःचा नियम एक्झिट घेणे योग्य आहे असे सांगत नाही तोपर्यंत तो हायवेवरच राहू शकतो. हिस्टेरेसिस (Hysteresis) हे ते अंतर (मार्जिन) आहे. मोजलेले सिग्नल काही डेसिबल्सने बदलत असताना प्रत्येक वेळी रेडिओला ॲक्सेस पॉइंट्स दरम्यान स्विच होण्यापासून ते रोखते.
एखाद्या ऑफिस लॅपटॉपसाठी, किंवा संपूर्ण शिफ्टमध्ये एकाच पॅसेजमध्ये वापरल्या जाणाऱ्या स्कॅनरसाठी, जुन्याच AP वर राहणे बहुधा क्लायंटच्या स्वतःच्या थ्रेशोल्डशी जुळणारे असते. तसेच भौतिकदृष्ट्या सर्वात जवळचा रेडिओ हा आपोआप सर्वोत्तम पर्याय ठरत नाही. भिंती, हस्तक्षेप, डिव्हाइस वापरत नसलेला सुरक्षा संच आणि दुसऱ्या बँडवरील कमकुवत सिग्नल - या सर्व गोष्टी डिव्हाइस कोणता BSSID स्वीकारेल हे बदलतात.
स्टँडर्ड्स हे काम विभागून घेतात. नेबर रिपोर्ट्स (802.11k) आणि BSS ट्रान्झिशन मॅनेजमेंट (802.11v) हे संभाव्य पर्याय सुचवू शकतात आणि रोमिंगसाठी प्रवृत्त करू शकतात. तयार केलेल्या फास्ट-ट्रान्झिशन कीज् (802.11r) ऑथेंटिकेशनचा वेळ केवळ तेव्हाच कमी करतात जेव्हा क्लायंटने आधीच पुढे जाण्याचा निर्णय घेतलेला असतो. यापैकी कोणतेही फीचर अशा स्टेशनसाठी ट्रान्झिशन सुरू करत नाही जे अजूनही आपल्या सध्याच्या असोसिएशनवर समाधानी आहे. r, k आणि v साठीचा सपोर्ट ड्रायव्हर आणि ऑपरेटिंग सिस्टम बिल्डनुसार बदलतो, त्यामुळे AP वर चालू केलेले फीचर म्हणजे इन्स्टॉल केलेला क्लायंट ते फिचर वापरेलच असे नाही.
निर्णय सक्तीने लागू करण्याचा प्रयत्न करण्यापूर्वी तो तपासा:
- रोमिंग थ्रेशोल्ड्स: ॲडॉप्टर सेटिंग्ज आणि निर्मात्याचे दस्तऐवजीकरण वाचा. दुसऱ्या मॉडेलमधील व्हॅल्यूज कॉपी करू नका.
- हिस्टेरेसिस: दोन्ही दोषांकडे लक्ष ठेवा: खूप उशिरा होणारे बदल, आणि एकाच दोन APs दरम्यान वारंवार होणारी अदलाबदल.
- ड्रायव्हर आणि ऑपरेटिंग सिस्टीम: केवळ रेडिओ चिपसेट काय करू शकते हेच नाही, तर इन्स्टॉल केलेले सॉफ्टवेअर कशाला समर्थन देते याची खात्री करा.
- RF ओव्हरलॅप: प्रत्यक्ष मार्गावर चाला आणि जुना AP निरुपयोगी होण्यापूर्वी नवीन लक्ष्य असलेला AP वापरण्यायोग्य असल्याची खात्री करा.
- ऑथेंटिकेशन टायमिंग: क्लायंटने लक्ष्य निवडण्यापूर्वीचा पॉज आणि त्याने लक्ष्य निवडल्यानंतर आलेला अडथळा यांमधील फरक ओळखा.
क्लायंटला सक्तीने बंद केल्याने वेगळे अपयश निर्माण होते. डिऑथेंटिकेशन डिव्हाइसला तुमच्या इच्छित AP ला नियुक्त करत नाही. अत्यंत आक्रमक RSSI किंवा लोड सेटिंग्ज एका सुरळीत हालचालीऐवजी अतिरिक्त हँडऑफ आणि वारंवार जोडणी वाढवू शकतात.
मदत म्हणजे नियंत्रण नव्हे, आणि क्लायंट पॉलिसीच निर्णायक ठरते.
उद्या तुम्ही स्वतः करू शकाल अशा तपासणीसाठी, डिव्हाइसने वापरावा अशी तुमची अपेक्षा असलेल्या AP खाली उभे राहा आणि क्लायंट डायग्नोस्टिक्स किंवा कंट्रोलरमध्ये त्याचा प्रत्यक्ष BSSID वाचा. तो आयडेंटिफायर AP इन्व्हेंटरीशी जुळवा, आणि नंतर WiFi बंद व चालू न करता त्या समस्येच्या मार्गावर चाला. मॅन्युअल पद्धतीने पुन्हा कनेक्ट केल्याने तुम्ही जो लेट रोम पाहण्याचा प्रयत्न करत आहात, तो लपवला जातो.
स्थानिक WLAN रोमिंग विरुद्ध OpenRoaming
एखादा अतिथी एका हॉटेलच्या WiFi वरून विमानतळाच्या नेटवर्कवर आपोआप जाऊ शकतो का? केवळ तेव्हाच, जर ती नेटवर्क्स एखाद्या सुसंगत ओळख आणि विश्वास प्रणालीमध्ये सहभागी असतील आणि डिव्हाइस त्याचा वापर करण्यासाठी प्रोव्हिजन केलेले असेल. केवळ स्थानिक AP रोमिंग ही क्षमता प्रदान करत नाही.
| प्रश्न | एका व्यवस्थापित WLAN मध्ये | Passpoint किंवा OpenRoaming |
|---|---|---|
| काय हलते | क्लायंट ॲक्सेस पॉइंट्स बदलतो | क्लायंट सहभागी नेटवर्क्स बदलतो |
| आधीच काय जुळणे आवश्यक आहे | SSID आणि सुरक्षा; FT साठी मोबिलिटी-डोमेन कॉन्फिगरेशन | एक प्रोव्हिजन केलेले प्रोफाइल आणि एक विश्वसनीय ओळख |
| वापरकर्ता काय पुन्हा करतो | सत्र चालू राहिल्यास काहीही नाही | योग्यरित्या प्रोव्हिजन केल्यावर कोणताही पासवर्ड किंवा स्प्लॅश पेज नाही |
| कशाने अनुभव अयशस्वी होतो | स्टिकी क्लायंट, ओव्हरलॅप किंवा मंद प्रमाणीकरण | ठिकाण सहभागी नाही, किंवा कोणतेही वापरण्यायोग्य प्रोफाइल नाही |
| प्रशासनाचा केंद्रबिंदू | तुमच्या WLAN वर VLAN, की आणि रिव्होकेशन | कोण प्रमाणीकरण करतो, कोणते धोरण लागू होते आणि सामायिक ओळख |
खालील तुलना वेगवेगळ्या व्याप्ती स्पष्ट करते. व्यवस्थापित WLAN अनेक इमारतींमध्ये पसरू शकते, त्यामुळे स्थानिक म्हणजे त्याचे समन्वित नेटवर्क वातावरण, केवळ एकच प्रत्यक्ष ठिकाण असणे आवश्यक नाही.
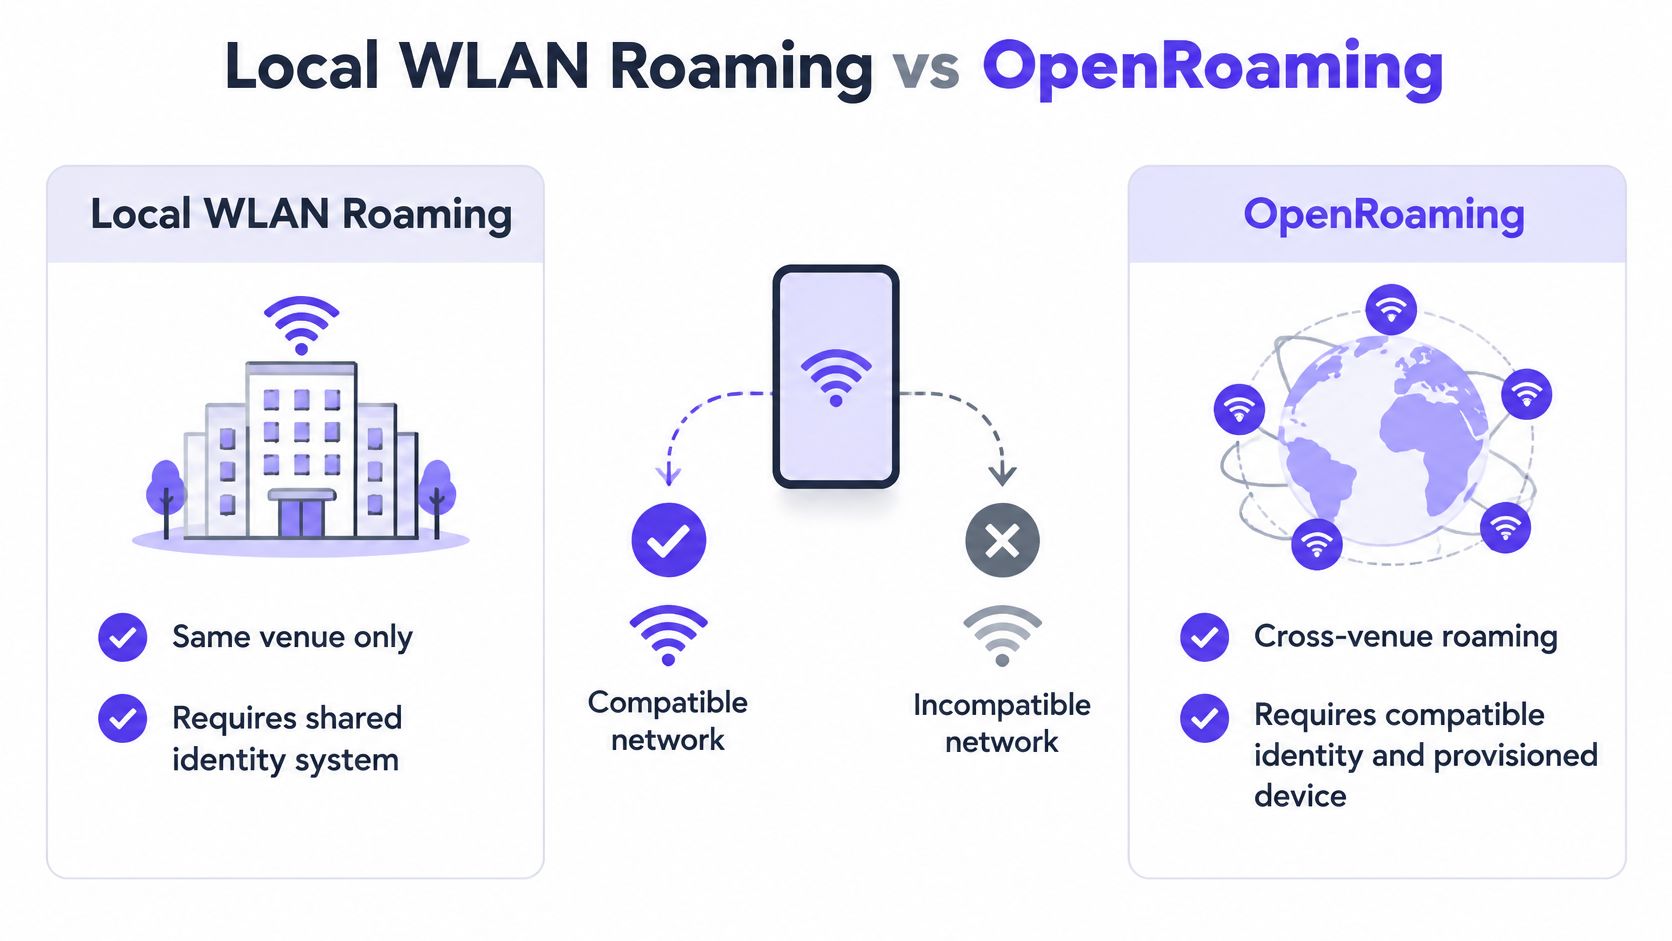
सहभागी नेटवर्क्सवर स्वयंचलित ॲक्सेस
Passpoint, Hotspot 2.0 फ्रेमवर्क वापरून, सुसंगत डिव्हाइसेसना पुन्हा पुन्हा पासवर्ड प्रविष्ट न करता किंवा कॅप्टिव्ह पोर्टल्स पूर्ण न करता सहभागी नेटवर्क्स शोधण्यास आणि ऑथेंटिकेट करण्यास सक्षम करते. Passpoint डिप्लॉयमेंट्सबद्दलच्या WiFi अलायन्सच्या अहवालानुसार, Boingo ने सप्टेंबर 2013 मध्ये शिकागो O'Hare येथे पहिले सार्वजनिक Passpoint नेटवर्क लाँच केले..
OpenRoaming नेटवर्क प्रदाते, आयडेंटिटी प्रदाते आणि स्थळांमधील फेडरेशनद्वारे स्वयंचलित कनेक्टिव्हिटीचा विस्तार करते. महत्त्वाचा बदल हा आहे की डिव्हाइसच्या ओळखीवर कोणाचा विश्वास आहे, केवळ कोणत्या AP चे सिग्नल सर्वात मजबूत आहे हा नाही.
Wireless Broadband Alliance च्या जगभरातील 200 संस्थांच्या 2024 मधील सर्वेक्षणात, 47% संस्थांनी OpenRoaming किंवा Passpoint जोडण्याची योजना आखली होती आणि 33% संस्थांनी आधीच तसे केले होते, असे Critical Comms ने नोंदवले आहे. ही आकडेवारी सहभागी संस्थांचा अवलंब आणि उद्दिष्टे दर्शवते, सार्वजनिक ठिकाणी सार्वत्रिक उपलब्धता नाही.
ओळखीसाठी एका ऑपरेशनल मालकाची आवश्यकता असते
स्थानिक हालचाल (local movement) आणि फेडरेशन यांमधील फरक Passpoint प्रोव्हिजनिंग सर्व्हिस मार्केटच्या विहंगावलोकनासाठी देखील महत्त्वाचा आहे: क्रॉस-प्रोव्हायडर कनेक्टिव्हिटीसाठी सुसंगत प्रोव्हिजनिंग, विश्वास आणि धोरण आवश्यक असते.
OpenRoaming WiFi चे नियोजन करण्यापूर्वी, या प्रश्नांची जबाबदारी निश्चित करा:
- प्रमाणीकरण (Authentication): कोणता आयडेंटिटी प्रोव्हायडर वापरकर्ता किंवा डिव्हाइस सत्यापित करतो?
- स्वीकार्य वापर: कोणत्या ठिकाणाचे नियम आणि ॲक्सेस निर्बंध लागू होतात?
- रद्दीकरण (Revocation): क्रेडेंशियल्स कोण काढून घेऊ शकते आणि ते कसे लागू केले जाते?
- ओळख सामायिकरण (Identity sharing): सहभागी संस्थांमध्ये कोणती माहिती हस्तांतरित केली जाते?
ऑटोमॅटिक ॲक्सेस हे असंबंधित नेटवर्कमधील प्रत्येक बदलादरम्यान ॲक्टिव्ह कॉल सुरू राहील याची हमी देत नाही. ऑथेंटिकेशनची सोय आणि एंड-टू-एंड सेशन सातत्य या स्वतंत्र आवश्यकता आहेत.
Federation हा एक आयडेंटिटी प्रोजेक्ट आहे, रेडिओ सेटिंग नाही. हे वारंवार होणारे साइन-इन काढून टाकू शकते, परंतु ते खराब कव्हरेज किंवा विसंगत स्थानिक हँडऑफ दुरुस्त करणार नाही.
अधिक APs जोडण्यापूर्वी हँडऑफ तपासा
हार्डवेअर खरेदी करण्यापूर्वी किंवा सुरक्षा सेटिंग्ज बदलण्यापूर्वी पुन्हा करता येण्याजोगी वॉकिंग चाचणी वापरा. शिस्तबद्ध WiFi नेटवर्क डिझाइन अयशस्वी होणाऱ्या डिव्हाइस, मार्ग आणि ॲप्लिकेशनपासून सुरू होते.
- मार्गावर प्रत्यक्ष चालून चाचणी करा. प्रभावित डिव्हाइस सोबत ठेवा, ॲप्लिकेशन सुरू ठेवा आणि ते कोणत्या AP शी जोडलेले राहते याची नोंद घ्या.
- नेटवर्क सुसंगततेची खात्री करा. सहभागी APs मधील SSID आणि सुरक्षा सेटिंग्ज तपासा, ज्यामध्ये इच्छित मोबिलिटी-डोमेन कॉन्फिगरेशनचा समावेश आहे.
- एंडपॉइंट क्षमतांची पडताळणी करा. इन्स्टॉल केलेल्या सॉफ्टवेअरवर 802.11k, 802.11v आणि निवडलेल्या FT मोडसाठीच्या समर्थनाची खात्री करा.
- वापरकर्त्यास दिसणाऱ्या व्यत्ययाचे मापन करा. केवळ यशस्वी असोसिएशन इव्हेंट्स नव्हे, तर रीकनेक्ट होण्याची वेळ, पॅकेट लॉस आणि महत्त्वाच्या सत्राची माहिती कॅप्चर करा.
- ओळखण्यात आलेले मूळ कारण बदला. त्यानंतरच ओव्हरलॅप, समर्थित रोमिंग सेटिंग्ज किंवा ऑथेंटिकेशन समायोजित करा. एका वेळी एकच घटक बदला आणि मार्गावरील चाचणी पुन्हा करा.
तक्रार वेगवेगळ्या मालमत्तांवर वारंवार पोर्टल साइन-इन करण्याची असल्यास, त्याचे वेगळे वर्गीकरण करा. प्रमाणीकरण, स्वीकार्य वापर आणि प्रदात्यांमध्ये रद्दबातलतेसाठी Passpoint किंवा OpenRoaming, प्रोव्हिजन केलेले प्रोफाइल आणि एका नामांकित मालकाचा विचार करा.
आम्ही OpenRoaming साठी प्रमाणित WBA आयडेंटिटी ब्रोकर आहोत, त्यामुळे आम्ही फेडरेशनच्या आवश्यकता स्थानिक रेडिओ समस्यानिवारणापेक्षा वेगळ्या करण्यास मदत करू शकतो. या तपासण्यांमुळे स्थानिक रेडिओ मार्ग व्यवस्थित असल्याचे निष्पन्न झाल्यानंतरच फेडरेटेड आयडेंटिटीला पुढील प्रकल्प बनवा.
Purple Access हे Passpoint आणि OpenRoaming ला सपोर्ट करते, जेणेकरून प्रोव्हिजन केलेले पाहुणे कॅप्टिव्ह-पोर्टल साइन-इनची पुनरावृत्ती न करता आपोआप कनेक्ट होऊ शकतात. तुमच्या सहभागी प्रॉपर्टीज, गेस्ट प्रोव्हिजनिंग आणि ओळख आवश्यकतांसह तुमच्या टीमने पूर्ण केलेल्या स्थानिक रोमिंग तपासण्यांविषयी चर्चा करण्यासाठी Purple Access ला भेट द्या.


