
O que é a autenticação 802.1X? Funções, EAP e configuração
Published
Um laptop é levado da mesa para uma sala de reunião, o cabo se conecta à porta na parede e o indicador luminoso de link se acende. Depois, nada. Sem endereço, sem intranet, sem e-mail, apenas um pequeno ícone de aviso no canto da tela. O telefone da mesma pessoa está conectado ao WiFi para colaboradores e sincronizando normalmente, o que torna a falta de resposta na porta cabeada mais confusa do que parece.
Não há nada quebrado. A porta determinou que o acesso é condicional, e a condição é a comprovação de identidade. Esse comportamento é a autenticação 802.1X e, assim que você compreende as três funções e as mensagens trocadas entre elas, a maior parte do mistério desaparece.
Sumário
- 802.1X como um portão que permanece fechado até ser verificado
- As três funções por trás de cada conexão
- Como uma conexão é autorizada, passo a passo
- Diagnosticar um dispositivo que não consegue se conectar
- Escolher um método EAP entre certificados e senhas
- Onde o 802.1X é executado em redes reais
- Dispositivos que não conseguem autenticar e como lidar com eles
- Confirme o método EAP e o plano de certificados antes da implantação
802.1X como um portão que permanece fechado até ser verificado
Um laptop se conecta a uma porta Ethernet em uma sala de reunião. O LED do link acende, mas o laptop não consegue acessar a rede. A porta está aguardando a comprovação de identidade.
A autenticação 802.1X é um padrão IEEE para controle de acesso à rede baseado em portas. Ela permite que um administrador restrinja uma porta cabeada ou rede sem fio até que um dispositivo conectado seja autenticado e autorizado, conforme descreve o padrão IEEE 802.1X.
Uma catraca oferece uma boa comparação. Ela permanece bloqueada até que o segurança confira o crachá. A catraca permite que a verificação ocorra, mas impede o acesso até que o crachá seja aprovado.
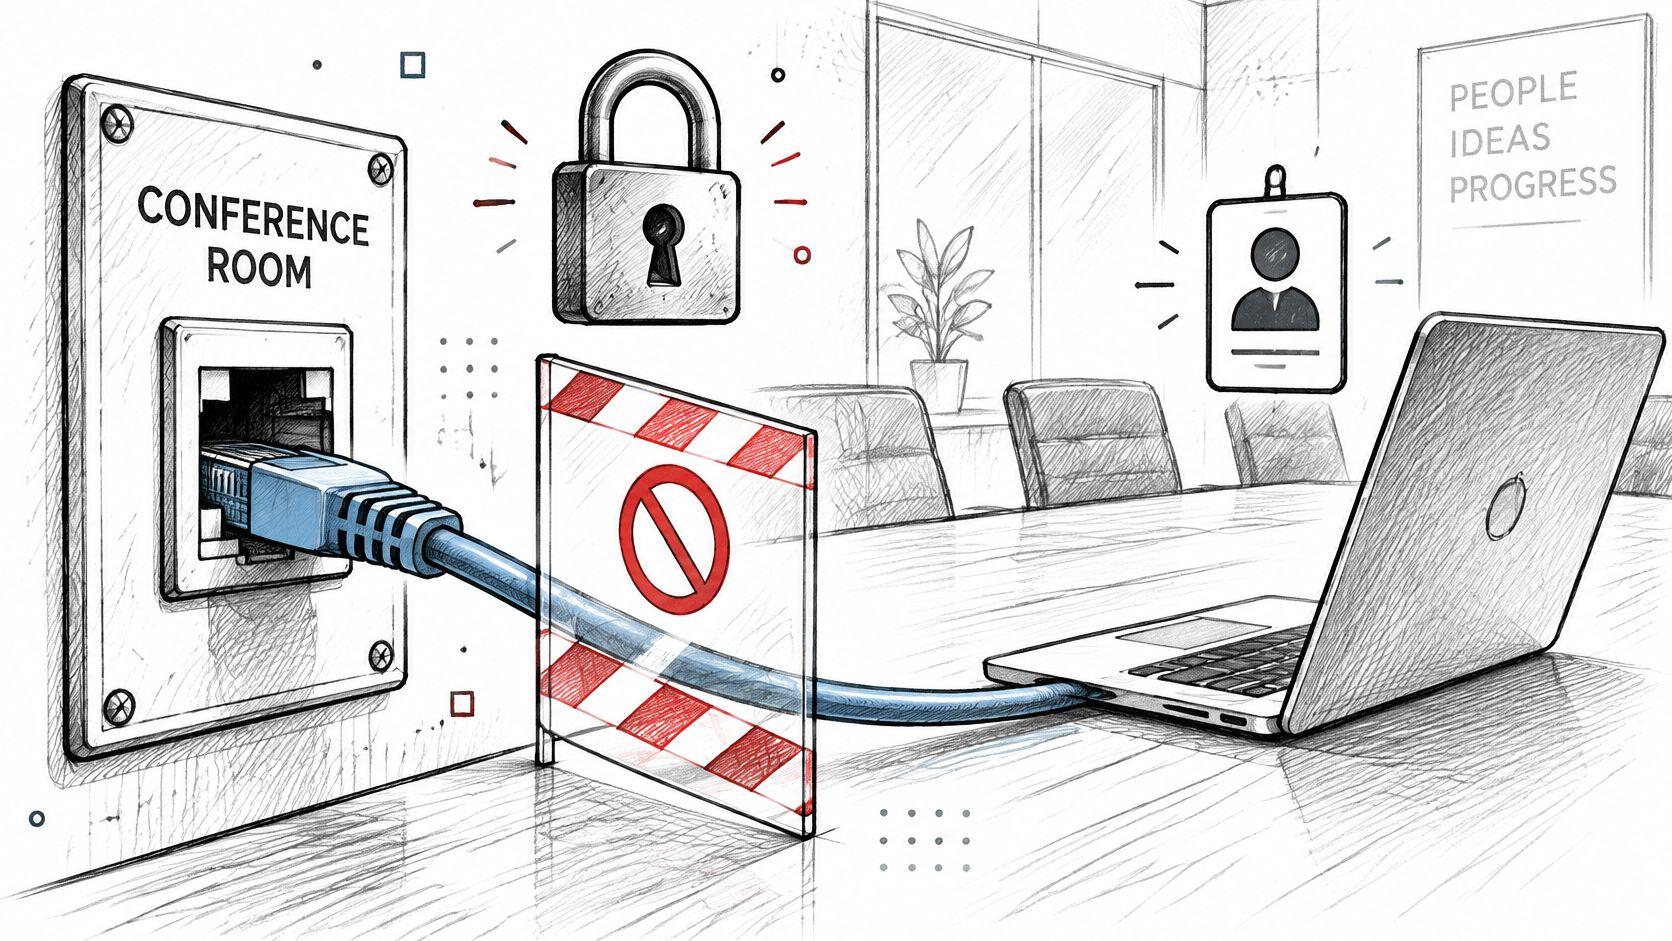
Uma porta controlada por 802.1X funciona de maneira semelhante. Antes da autenticação bem-sucedida, ela permite o tráfego de autenticação, mas restringe o acesso comum à rede. Após a aprovação, o tráfego regular pode fluir. Portanto, um dispositivo conectado pode ter um cabo ativo ou um link WiFi sem ter acesso à rede.
Uma chave compartilhada de WiFi funciona de forma diferente: qualquer pessoa com a senha pode se conectar, e uma chave vazada pode continuar utilizável até ser alterada. O 802.1X pode avaliar cada conexão em relação à sua própria identidade e política, permitindo conceder, limitar ou recusar o acesso para essa identidade.
O teste que realmente importa: desconecte o cabo, conecte-o novamente e observe se a máquina recebe um endereço antes ou depois de ser solicitada a comprovar sua identidade.
O padrão foi revisado ao longo dos anos e consolidado na edição IEEE 802.1X-2020. A edição atual descreve o controle de acesso baseado em porta para acesso autenticado e autorizado a serviços de LAN. O padrão define a porta de entrada; o trabalho prático está em escolher como um dispositivo comprova sua identidade e em manter essa comprovação válida ao longo do tempo.
Comece verificando se a porta do switch ou a rede WiFi solicita credenciais antes de conceder acesso ou se confia em qualquer dispositivo conectado.
As três funções por trás de cada conexão
O 802.1X funciona por meio de três funções lógicas, e qualquer documentação confusa de fornecedores se torna compreensível quando você consegue associar cada frase a uma delas.
| Função | O Que Faz | Dispositivo ou Software Típico | Decisão que Contribui |
|---|---|---|---|
| Solicitante (Supplicant) | Solicita acesso e responde ao desafio de autenticação | Notebook, celular, impressora ou sensor com um cliente 802.1X | Nenhuma; apenas comprova sua identidade |
| Autenticador | Mantém a porta ou o link WiFi fechado até a aprovação do servidor | Switch Ethernet ou ponto de acesso WiFi | Abre, restringe ou recusa a porta |
| Servidor de autenticação | Verifica credenciais ou certificados no diretório e nas políticas | Servidor RADIUS, geralmente vinculado ao Active Directory ou a uma autoridade de certificação | Aceite ou rejeição, além da VLAN ou função a ser retornada |
A imagem abaixo mostra como esses três se posicionam em relação uns aos outros.
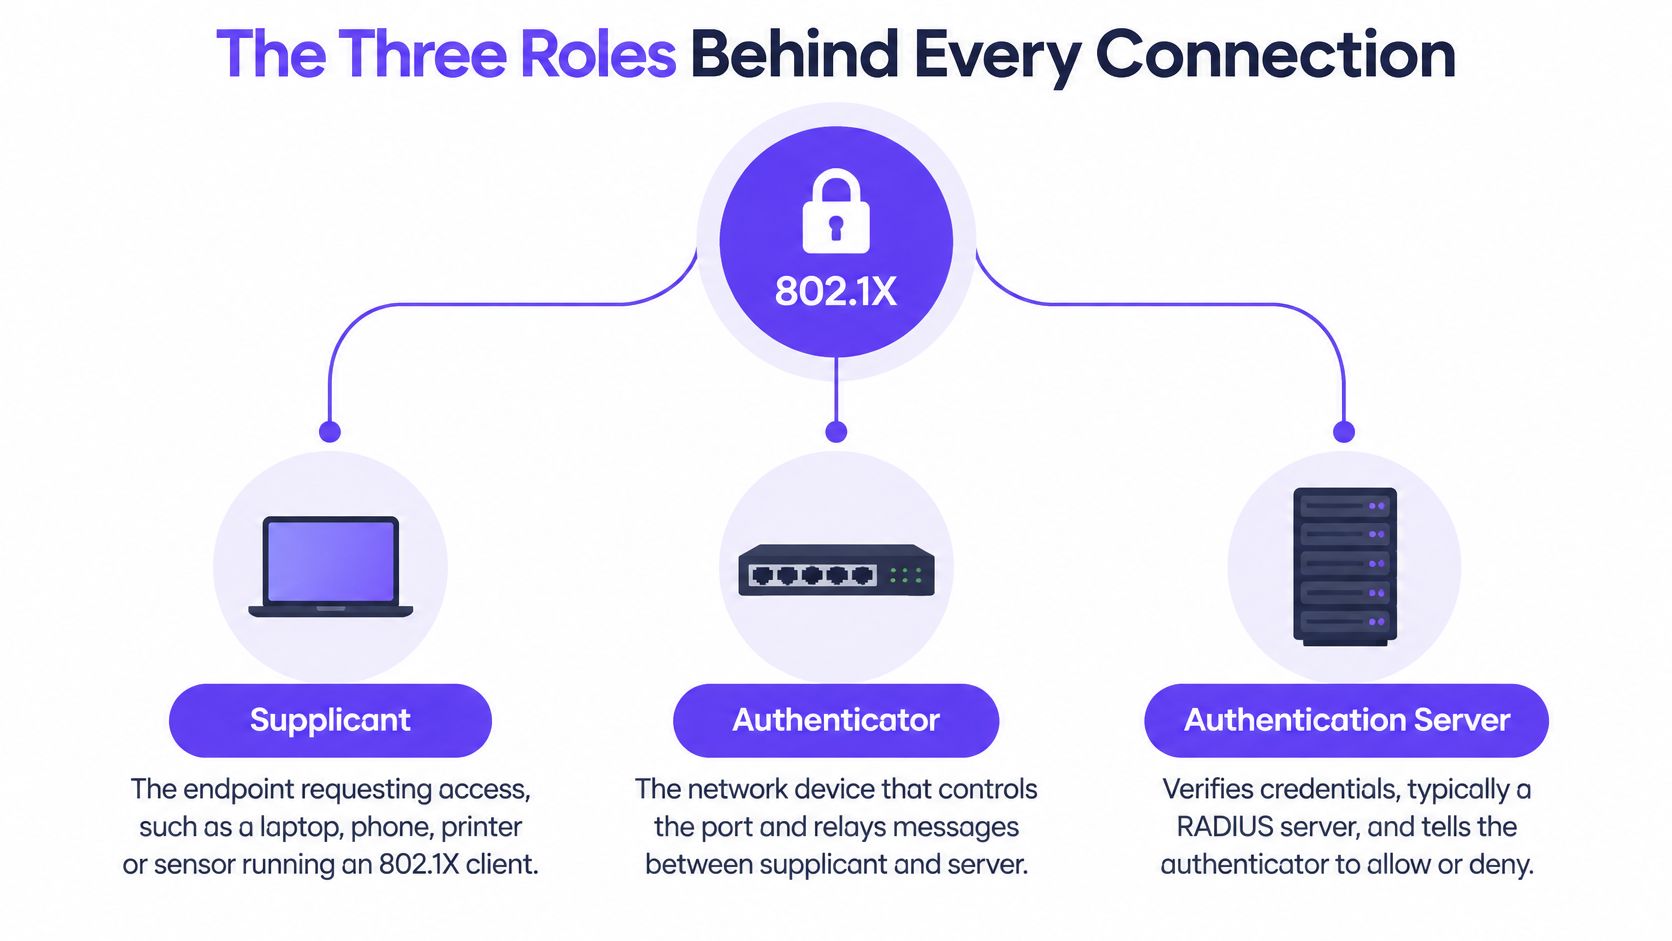
O suplicante (supplicant) é o software no endpoint, não o endpoint em si. Windows, macOS, iOS, Android e a maioria das distribuições Linux já incluem um cliente capaz de apresentar um certificado ou nome de usuário, e é esse cliente que responde quando a rede solicita comprovação.
O autenticador é o dispositivo que fisicamente controla a entrada: uma porta de switch, um ponto de acesso sem fio ou uma controladora agindo em nome dele. É a única função que pode autorizar ou recusar o tráfego, fazendo isso sob instrução.
O servidor de autenticação é onde o julgamento real acontece. Geralmente, é um serviço RADIUS conectado a um diretório, a uma autoridade de certificação ou a ambos, e retorna o veredito juntamente com qualquer política que deva acompanhá-lo. Se você quiser conferir os detalhes aprofundados dessa etapa da comunicação, esta explicação sobre o que a autenticação RADIUS faz aborda o protocolo entre o switch e o servidor.
O portão de embarque de uma companhia aérea deixa essa divisão evidente. Você apresenta o cartão de embarque no balcão, o atendente faz a leitura e o sistema da companhia aérea confirma se a reserva é válida e se o voo é o seu. O atendente não decide quem voa. O sistema decide. O atendente apenas impede a passagem de qualquer pessoa até que a resposta seja confirmada.
Por que as funções são mantidas separadas
O suplicante não decide nada sobre seu próprio acesso. Essa decisão única de design é o motivo pelo qual um laptop comprometido não pode simplesmente declarar que é confiável e ser aceito. Ele pode mentir sobre sua identidade, e o servidor pode rejeitar essa mentira.
Mantenha a decisão centralizada e você terá um benefício prático que se reflete em cada solicitação de alteração. Desativar uma conta, revogar um certificado ou mover um grupo para um segmento de rede diferente passa a ter efeito na próxima autenticação, em cada switch e ponto de acesso que consulta o mesmo servidor.
Regra prática: se alterar quem tem acesso exige configurar switches um a um, a política está no lugar errado.
Como uma conexão é autorizada, passo a passo
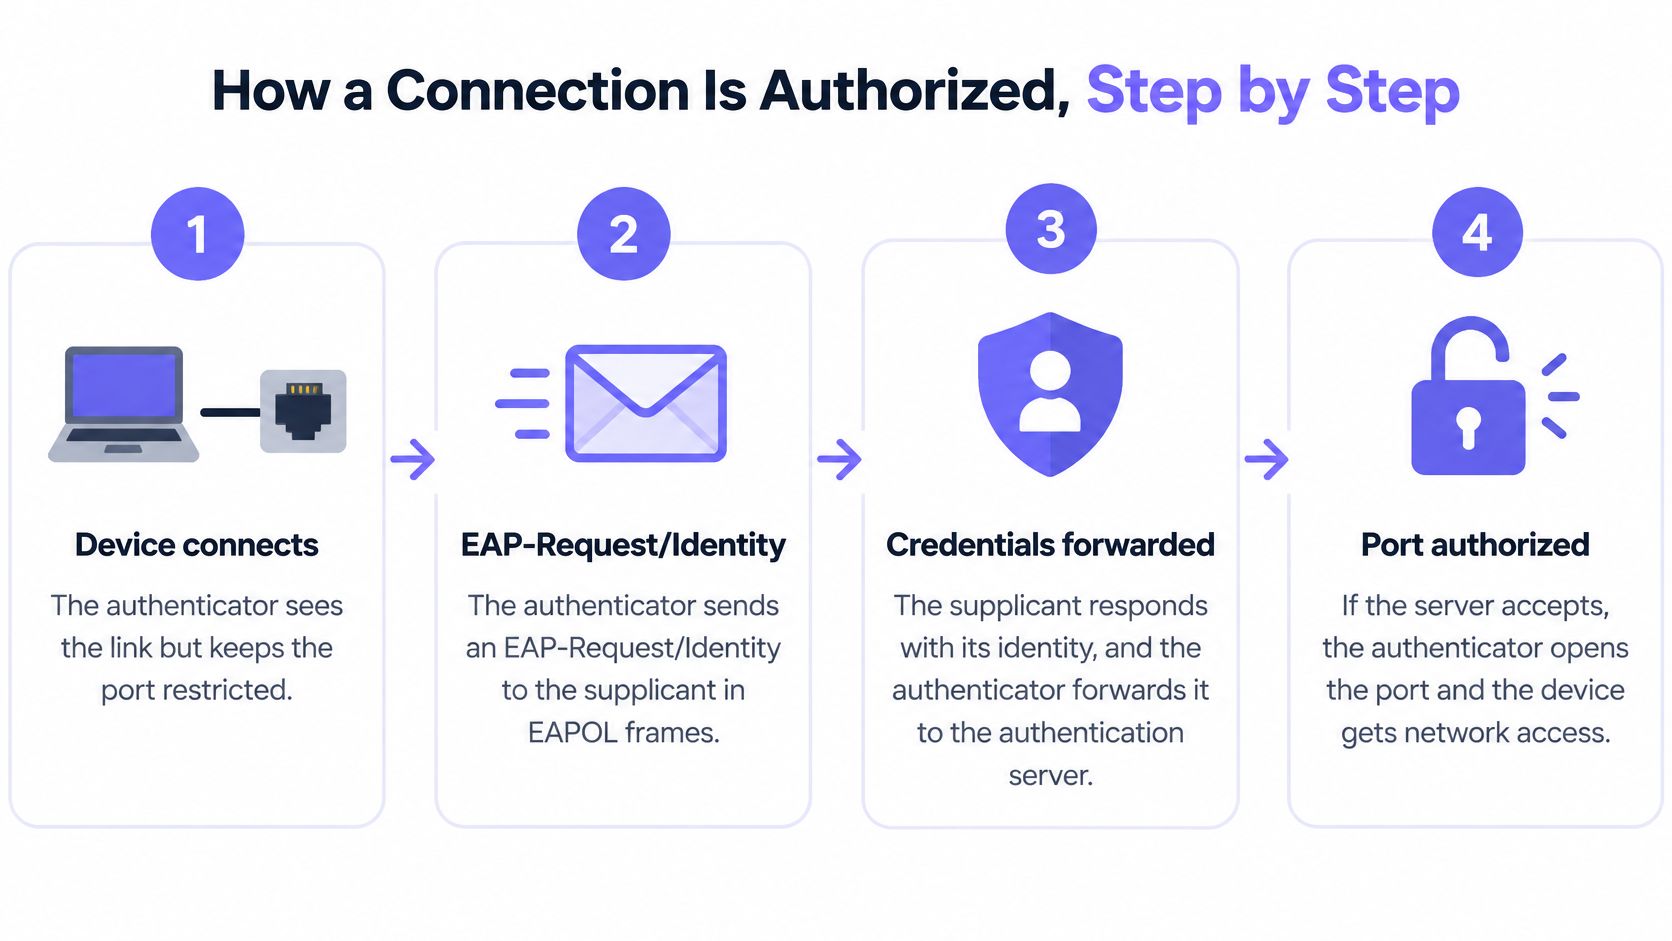
A troca de informações segue uma sequência fixa, e cada mensagem tem um motivo para existir. Depois de entender esses motivos, identificar uma falha no dispositivo passa a ser apenas saber qual mensagem não chegou.
O link é estabelecido e permanece fechado. Um dispositivo conecta-se a uma porta de switch ou associa-se a um ponto de acesso. O autenticador identifica o link e mantém a porta em um estado não autorizado, permitindo apenas a troca não controlada necessária para a autenticação, como descrevem os materiais do grupo de trabalho IEEE 802.1X.
O autenticador pergunta quem está lá. Ele envia uma mensagem EAP-Request/Identity ao solicitante em quadros EAPOL transmitidos pelo link cabeado ou sem fio. Apenas essa comunicação é permitida, e é por isso que um dispositivo não autenticado parece conectado e inútil ao mesmo tempo.
O dispositivo responde e a resposta é retransmitida. O solicitante envia uma identidade, e o autenticador encapsula a troca em um RADIUS Access-Request em direção ao servidor. O autenticador não avalia a credencial. Ele apenas a encaminha e aguarda.
O servidor desafia a solicitação. Ele envia as mensagens Access-Challenge exigidas pelo método EAP escolhido, e o dispositivo responde com um certificado ou uma senha dentro de um túnel. Essa é a etapa em que a identidade deixa de ser apenas uma afirmação e passa a ser testada.
O servidor toma a decisão. Ele valida a credencial no diretório, na cadeia de certificados e em suas políticas, retornando então um Access-Accept ou Access-Reject. A justificativa para uma rejeição geralmente fica registrada no log do servidor, e não no dispositivo.
A porta se abre com as políticas aplicadas. Em caso de aceite, o autenticador habilita a porta controlada para o tráfego regular e aplica o que o servidor determinou, como uma VLAN ou uma função. Em caso de rejeição, a porta permanece como estava e o usuário vê uma máquina que parece conectada, mas não executa nenhuma ação.
No WiFi corporativo, há um pequeno epílogo. O cliente e o ponto de acesso trocam quadros EAPOL durante a autenticação, o ponto de acesso encaminha a conversa EAP para RADIUS e, assim que o veredito chega, o AP e o dispositivo realizam o handshake de chaves sem fio para que cada sessão receba suas próprias chaves de criptografia. O ponto de acesso controla a admissão; a política central decide quem pode se conectar.
O que o usuário realmente vê
Uma conexão em funcionamento parece comum: o link se estabelece, um endereço é atribuído na VLAN correta e a unidade de rede mapeada se reconecta. Nada indica explicitamente que um certificado foi validado.
Uma conexão com falha parece quase idêntica até que você faça a verificação. O cabo está conectado, o ícone indica conexão ativa e o endereço IP está ausente ou pertence a uma faixa de fallback. Essa falta de visibilidade é a fonte mais comum de confusão, pois o dispositivo raramente informa o motivo pelo qual foi recusado.
O único hábito que encurta qualquer investigação de 802.1X é analisar primeiro a decisão do servidor e, em segundo lugar, o endpoint.
Diagnosticando um dispositivo que falha ao se conectar
A maioria das falhas de conexão se resume a cinco causas, e o endpoint quase nunca informa nenhuma delas. Trabalhe com base nas evidências, não no que aparece na tela.
Nenhuma credencial ou uma credencial desatualizada. O supplicant não possui certificado a oferecer, ou a senha mudou e o perfil salvo não. O servidor retorna Access-Reject, e o motivo indica o método ausente. Consulte o log do RADIUS antes de mexer no dispositivo.
Um certificado que o servidor não aceita. A cadeia não chega a um emissor confiável, o certificado expirou ou foi revogado. O motivo da rejeição geralmente aponta para a etapa do certificado. Verifique o repositório de certificados no dispositivo e as raízes confiáveis no servidor.
Divergência de relógio (clock skew). As datas de validade são verificadas em relação à hora atual, portanto, um dispositivo cujo relógio tenha sofrido desvio pode apresentar um certificado perfeitamente válido e ainda assim falhar. Compare a hora do dispositivo com a hora do servidor antes de reemitir qualquer coisa.
Incompatibilidade de políticas. A autenticação é bem-sucedida e o dispositivo é direcionado para um local inesperado, geralmente porque a conta está no grupo de diretório incorreto. A porta aparece como autorizada enquanto o usuário relata ausência de acesso, levando a investigações na camada errada.
Um supplicant não compatível. O dispositivo oferece um método EAP que o autenticador não está configurado para aceitar, ou não oferece nada. A troca de identidade é interrompida logo no início, e o status da porta mostra a sessão ainda pendente.
O local onde as evidências residem é tão importante quanto a ordem dos eventos. A entrada de aceitação ou rejeição do RADIUS informa se a credencial foi avaliada. O status da porta do autenticador informa se a decisão foi aplicada. O repositório de certificados informa o que o dispositivo apresentou. Se você precisa de uma maneira reproduzível de testar o lado do servidor isoladamente, este guia sobre como testar a autenticação RADIUS explica o passo a passo.
Ordem de primeira resposta: leia o registro de log, confirme a cadeia e as datas do certificado e, em seguida, verifique o relógio e a associação aos grupos. Tentar corrigir o dispositivo primeiro é mera adivinhação e desperdiça o único registro que já tinha a resposta.
Escolhendo um método EAP entre certificados e senhas
Um dispositivo que se conecta a uma rede WiFi pode precisar comprovar sua identidade antes de receber acesso normal à rede. O 802.1X estabelece essa barreira; o Protocolo de Autenticação Extensível (EAP) transporta o método de autenticação escolhido. Como o EAP é uma estrutura extensível capaz de funcionar sobre tecnologias de enlace de dados sem conectividade IP, um dispositivo pode autenticar-se antes de obter acesso comum à rede.
| Método EAP | Credencial do cliente | Certificado de cliente necessário | Autenticação mútua | Resistência a phishing |
|---|---|---|---|---|
| EAP-TLS | Certificado de cliente | Sim, em todos os dispositivos | Sim, ambas as partes comprovam a identidade | Alta, nenhuma senha é enviada |
| PEAP-MSCHAPv2 | Nome de usuário e senha dentro de um túnel TLS | Não, apenas certificado de servidor | Servidor comprovado; cliente por senha | Baixa a moderada, senhas podem ser obtidas por phishing |
| EAP-TTLS | Senha ou outro método interno dentro de um túnel TLS | Não, apenas certificado de servidor | Servidor comprovado; cliente por método interno | Baixa a moderada, depende do método interno |
EAP-TLS usa certificados em ambos os lados: o cliente verifica a identidade da rede, e a rede verifica o certificado do dispositivo ou do usuário. Nenhuma senha trafega pela conexão para ser roubada ou reproduzida, tornando o EAP-TLS ideal para notebooks e celulares corporativos gerenciados.
PEAP e EAP-TTLS utilizam um certificado de servidor para estabelecer um túnel criptografado e, em seguida, verificam o usuário por meio de um método interno. Eles evitam a emissão de um certificado de cliente para cada endpoint, mas ainda dependem de senhas em configurações comuns. Um dispositivo que não valida o certificado do servidor pode enviar sua senha para um ponto de acesso não autorizado. Os detalhes de EAP-TLS em comparação com PEAP ajudam a esclarecer as vantagens e desvantagens.
A decisão que a tabela não consegue mostrar
O NIST recomenda o EAP-TLS sempre que possível. Suas diretrizes explicam que o EAP-TLS exige uma PKI corporativa e um certificado em cada dispositivo cliente, enquanto muitos outros métodos baseados em TLS exigem um certificado apenas no servidor de autenticação, conforme descrito nas orientações do NIST sobre métodos EAP.
A escolha do método vai além da robustez do protocolo. Defina quem irá emitir, instalar, renovar, revogar e substituir certificados de cliente, e o que os usuários devem fazer quando um certificado expirar.
Um certificado precisa estar disponível quando o dispositivo se autentica e deve estar vinculado a um emissor confiável. Planeje como rastrear os certificados implantados, verificar a revogação e gerenciar a renovação antes da expiração. Sem automação, o gerenciamento de certificados pode causar interrupções e aumentar o trabalho do suporte técnico.
Antes de tomar uma decisão, compare cada opção sob cinco aspectos: se os dispositivos têm capacidade para armazenar a credencial necessária, as consequências de uma senha obtida por phishing, o esforço de registro, o funcionamento da revogação e como um usuário bloqueado recupera o acesso. Um protocolo robusto ainda precisa de um processo de renovação viável.
Onde o 802.1X opera em redes reais
Um membro da equipe se conecta à WiFi da empresa, enquanto uma impressora se conecta por cabo e um convidado usa uma rede separada. O 802.1X pode controlar o acesso em cada caso, desde que o dispositivo e os equipamentos de rede ofereçam suporte ao método de autenticação escolhido.
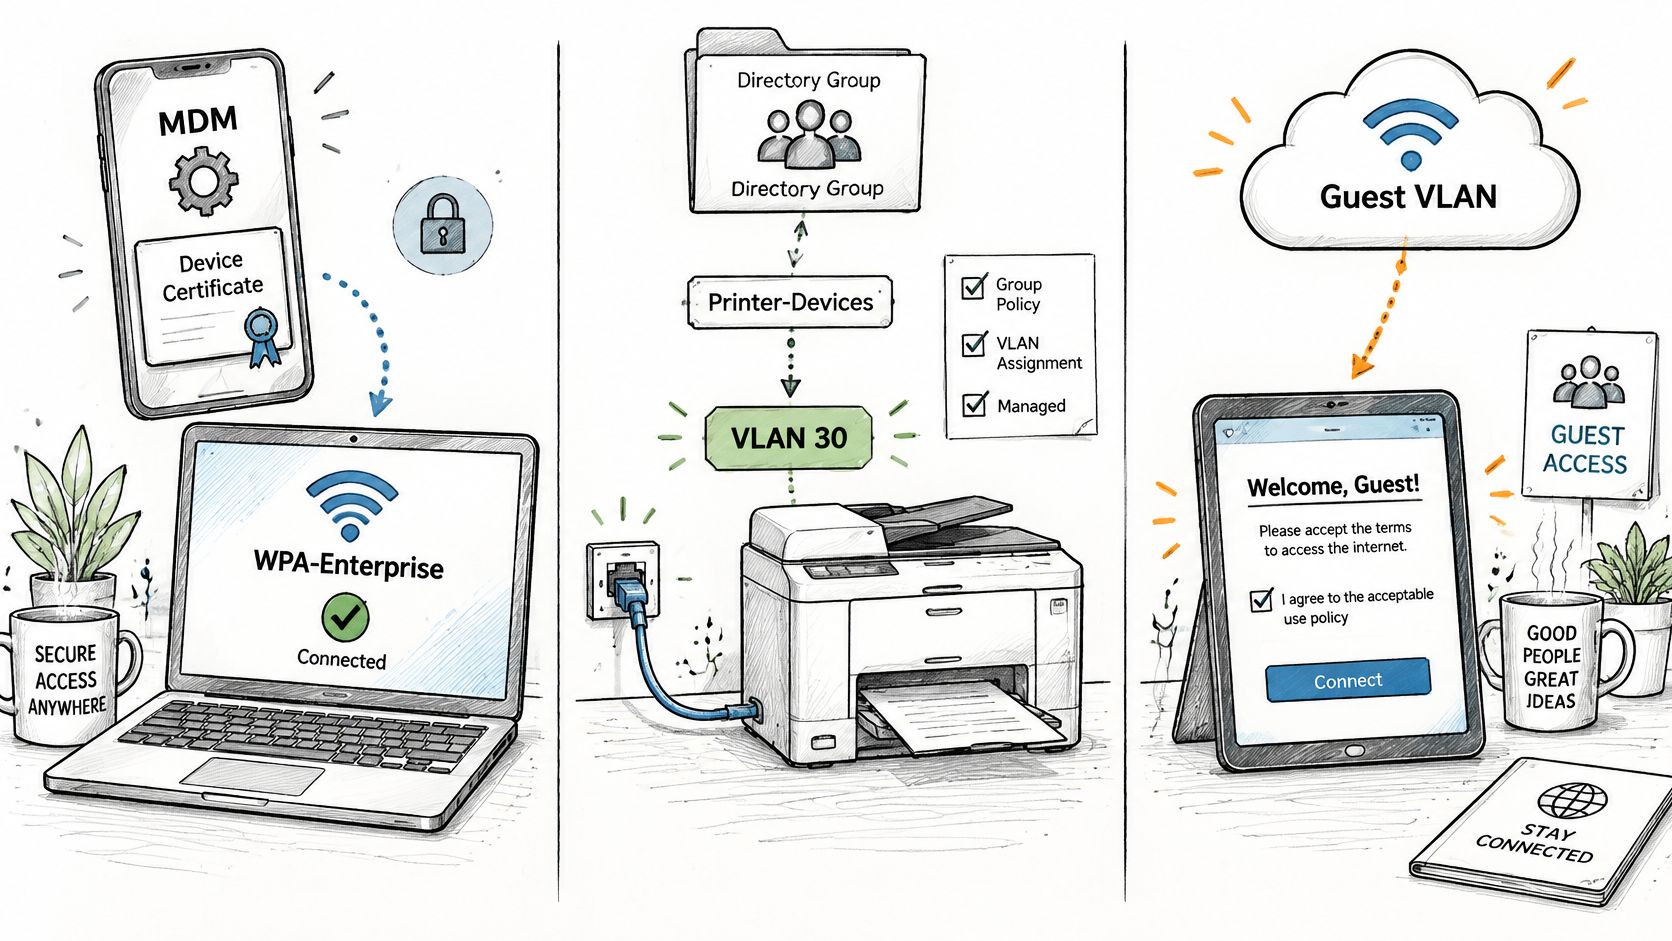
WiFi para colaboradores. O hardware corporativo de WiFi geralmente oferece suporte a 802.1X e EAP. Uma rede WPA-Enterprise pode usar certificados instalados por um sistema de gerenciamento de dispositivos móveis (MDM), com o acesso atribuído de acordo com o grupo de diretório do usuário. A desativação de uma conta pode impedir que esse usuário se conecte novamente, sem a necessidade de um administrador editar cada switch.
Portas cabeadas para dispositivos gerenciados. Telefones de mesa, leitores de crachás e impressoras podem se autenticar por meio da porta do switch. Dispositivos que não conseguem concluir a autenticação precisam de um registro controlado ou de uma rede de fallback, em vez de acesso irrestrito. As portas cabeadas podem passar despercebidas: uma porta de escritório não utilizada ainda precisa de uma política de acesso.
Infraestruturas com múltiplas unidades. Um serviço de autenticação compartilhado pode aplicar políticas consistentes em switches e pontos de acesso em várias localidades. O gerenciamento centralizado reduz configurações repetitivas, mas também significa que um erro de política ou de certificado pode afetar vários locais simultaneamente.
O equipamento de rede atua como o ponto de controle, mas o projeto de autenticação determina quem pode passar. Antes de implantar, verifique quatro aspectos:
- Um servidor RADIUS acessível a partir de cada autenticador, com uma conexão ativa com o diretório.
- Uma autoridade de certificação e um processo de registro que possa instalar certificados sem a necessidade de visitar cada dispositivo.
- Suporte em switches e pontos de acesso para 802.1X e para os métodos EAP que a organização planeja permitir.
- Um plano de VLAN que forneça ao serviço de autenticação uma rede definida para cada classe de dispositivo.
Para ver a troca em hardware real, este passo a passo demonstra uma autenticação 802.1X cabeada do início ao fim.
Dispositivos que não conseguem se autenticar e como gerenciá-los
A maioria das introduções presume que cada endpoint possa apresentar uma credencial. Ao percorrer um edifício, essa suposição cai por terra: impressoras, câmeras, equipamentos médicos, controles prediais e sensores que não possuem interface de usuário, nem suplicante, nem armazenamento de certificados, ou cujo firmware é antigo o suficiente para ser anterior a essa ideia. O problema persistente de WLAN-IoT, conforme descrito na literatura técnica recente sobre autenticação de dispositivos com restrições, é que as abordagens EAP existentes podem impor sobrecargas computacionais e de segurança que esses dispositivos não conseguem suportar.
A solução tentadora é colocar as exceções em uma rede plana confiável e seguir em frente. Isso equivale a deixar a porta lateral destrancada só porque a porta da frente tem fechadura.
O que funciona, em vez disso, é uma arquitetura explícita de exceções:
- Inventarie e classifique. Liste todos os dispositivos que não conseguem se autenticar, com o que eles se comunicam e quem é o responsável. Uma planilha é muito melhor do que uma suposição.
- Isole com propósito. Coloque cada classe de dispositivo em uma VLAN com escopo bem definido, com a menor faixa de endereços suficiente para a tarefa.
- Restrinja os destinos. Permita apenas os servidores de que cada dispositivo precisa. Uma câmera não tem motivos para acessar um compartilhamento de arquivos.
- Monitore o comportamento. Fique atento caso um dispositivo comece a se comunicar repentinamente com algo novo, o que costuma ser o primeiro sinal de que sua identidade foi comprometida.
- Defina uma data limite. Registre um cronograma de substituição e os controles de compensação vigentes até lá.
O NIST reconhece que as organizações podem usar o IEEE 802.1X/EAP com RADIUS ou identificadores compartilhados mais fracos, como endereços MAC, com a força da autenticação determinada pelo impacto no sistema. Vale a pena reter essa nuance, assim como o seu limite: um endereço MAC é um sinal de identidade, não uma prova de que o dispositivo é genuíno. Apresentar a identificação baseada em MAC como equivalente a EAP-TLS é a razão pela qual as redes de exceção se tornam a parte mais vulnerável do ambiente corporativo.
O caminho que a maioria das infraestruturas está seguindo é o acesso híbrido: 802.1X baseado em certificados para endpoints compatíveis, alternativas controladas para hardwares legados e integração progressivamente mais robusta à medida que as plataformas de dispositivos e firmwares evoluem. Cada ciclo de atualização é uma oportunidade de mover uma classe de dispositivos da lista de exceções para o fluxo principal.
Questões a definir neste trimestre: quais dispositivos não conseguem se autenticar, de qual VLAN cada um precisa, quem analisa essa lista e quando cada dispositivo será substituído.
Confirme o método EAP e o plano de certificados antes da implantação
O trabalho que define o sucesso do 802.1X acontece antes que a primeira porta de produção seja migrada, e um piloto é a forma mais econômica de identificar lacunas. Execute o método EAP escolhido em um local, paralelamente à rede em operação hoje, e avalie-o com base nos fatores que serão medidos no futuro: chamados de suporte técnico, logs de autenticação e evidências de auditoria.
Restrinja o escopo a um único local. Assim, eventuais falhas ficam isoladas, a reversão é simples e você ainda aprende como o registro, a revogação e a recuperação funcionam em hardware real.
Durante o piloto, verifique quatro itens em vez de presumir seu funcionamento:
- A autoridade de certificação emite e renova automaticamente. Se uma pessoa precisa aprovar uma renovação, você criou uma fila, não um processo.
- O servidor RADIUS verifica a revogação. Um certificado revogado que ainda autentica significa que seu fluxo de revogação é apenas figurativo.
- Os relógios estão sincronizados. Todos os dispositivos e servidores que validam certificados precisam de horários precisos, caso contrário, certificados válidos falharão aleatoriamente.
- O suporte técnico tem um procedimento de recuperação. É preciso ter um método documentado para restabelecer o acesso de um dispositivo com falha sem distribuir uma chave compartilhada.
Em seguida, pegue a lista de exceções do levantamento de dispositivos e confirme, antes de entrar em operação, quais dispositivos permanecem fora do 802.1X, qual VLAN cada um utiliza e quando serão substituídos. Essa lista é a parte do projeto com maior probabilidade de ser esquecida e de gerar incidentes.
É assim também que preferimos comprovar o funcionamento: nossa abordagem permite que o cliente configure as redes aberta, segura e xPSK nos pontos de acesso que o local já possui, paralelamente à rede em operação hoje, para depois avaliar o resultado com base em chamados e evidências de auditoria antes de expandir a implantação.
Três perguntas ainda precisam ser respondidas por escrito antes que qualquer pessoa configure um switch. Nossos dispositivos têm capacidade para armazenar certificados? Quem os renova e como saberemos se isso parar de acontecer? Como se apresenta a primeira falha de conexão e quem a resolve? Se você puder responder a essas perguntas com nomes e prazos, a configuração das portas será a parte mais fácil.
Se você estiver pronto para migrar o WiFi para colaboradores de senhas compartilhadas para o acesso baseado em certificados, o Purple Access executa o SSID seguro nos pontos de acesso que você já possui, com certificados EAP-TLS entregues pelo seu MDM e o Cloud RADIUS direcionando cada dispositivo para a VLAN correta por identidade, além de rejeitar colaboradores desligados cujas contas estejam desativadas. Você pode implementar um piloto aberto, seguro e xPSK em um único local ao lado da sua rede atual e, em seguida, avaliar os resultados com base em chamados e evidências de auditoria antes de avançar. Acesse Purple Access para planejar essa primeira unidade.


