
O que é a autenticação 802.1X? Funções, EAP e configuração
Published
Um computador portátil passa de uma secretária para uma sala de reuniões, o cabo é encaixado na tomada de parede e a luz de ligação acende-se. Depois, nada. Sem endereço, sem intranet, sem correio eletrónico, apenas um pequeno ícone de aviso no canto do ecrã. O telemóvel da mesma pessoa está ligado ao WiFi para colaboradores e a sincronizar normalmente, o que torna o silêncio na porta de rede com fios mais desconcertante do que parece.
Nada está avariado. A porta determinou que o acesso é condicional, e a condição é a prova de identidade. Este comportamento corresponde à autenticação 802.1X e, assim que for possível compreender os três papéis e as mensagens entre eles, a maior parte do mistério desaparece.
Índice
- 802.1X como um portão que permanece fechado até ser verificado
- As três funções subjacentes a cada ligação
- Como uma ligação é autorizada, passo a passo
- Diagnosticar um dispositivo que não se consegue ligar
- Escolher um método EAP entre certificados e palavras-passe
- Onde o 802.1X funciona em redes reais
- Dispositivos que não conseguem autenticar-se e como geri-los
- Confirme o método EAP e o plano de certificados antes de implementar
802.1X como um portão que permanece fechado até ser verificado
Um computador portátil liga-se a uma porta Ethernet numa sala de reuniões. A luz de ligação acende-se, mas o portátil não consegue aceder à rede. A porta está a aguardar comprovativo de identidade.
A autenticação 802.1X é uma norma IEEE para controlo de acessos à rede baseado em portas. Permite que um administrador restrinja uma porta cablada ou uma rede sem fios até que o dispositivo de ligação seja autenticado e autorizado, tal como descreve a norma IEEE 802.1X.
Um torniquete oferece uma comparação útil. Permanece bloqueado até que um segurança verifique um crachá. O torniquete permite que a verificação ocorra, mas impede a entrada até que o crachá seja aprovado.
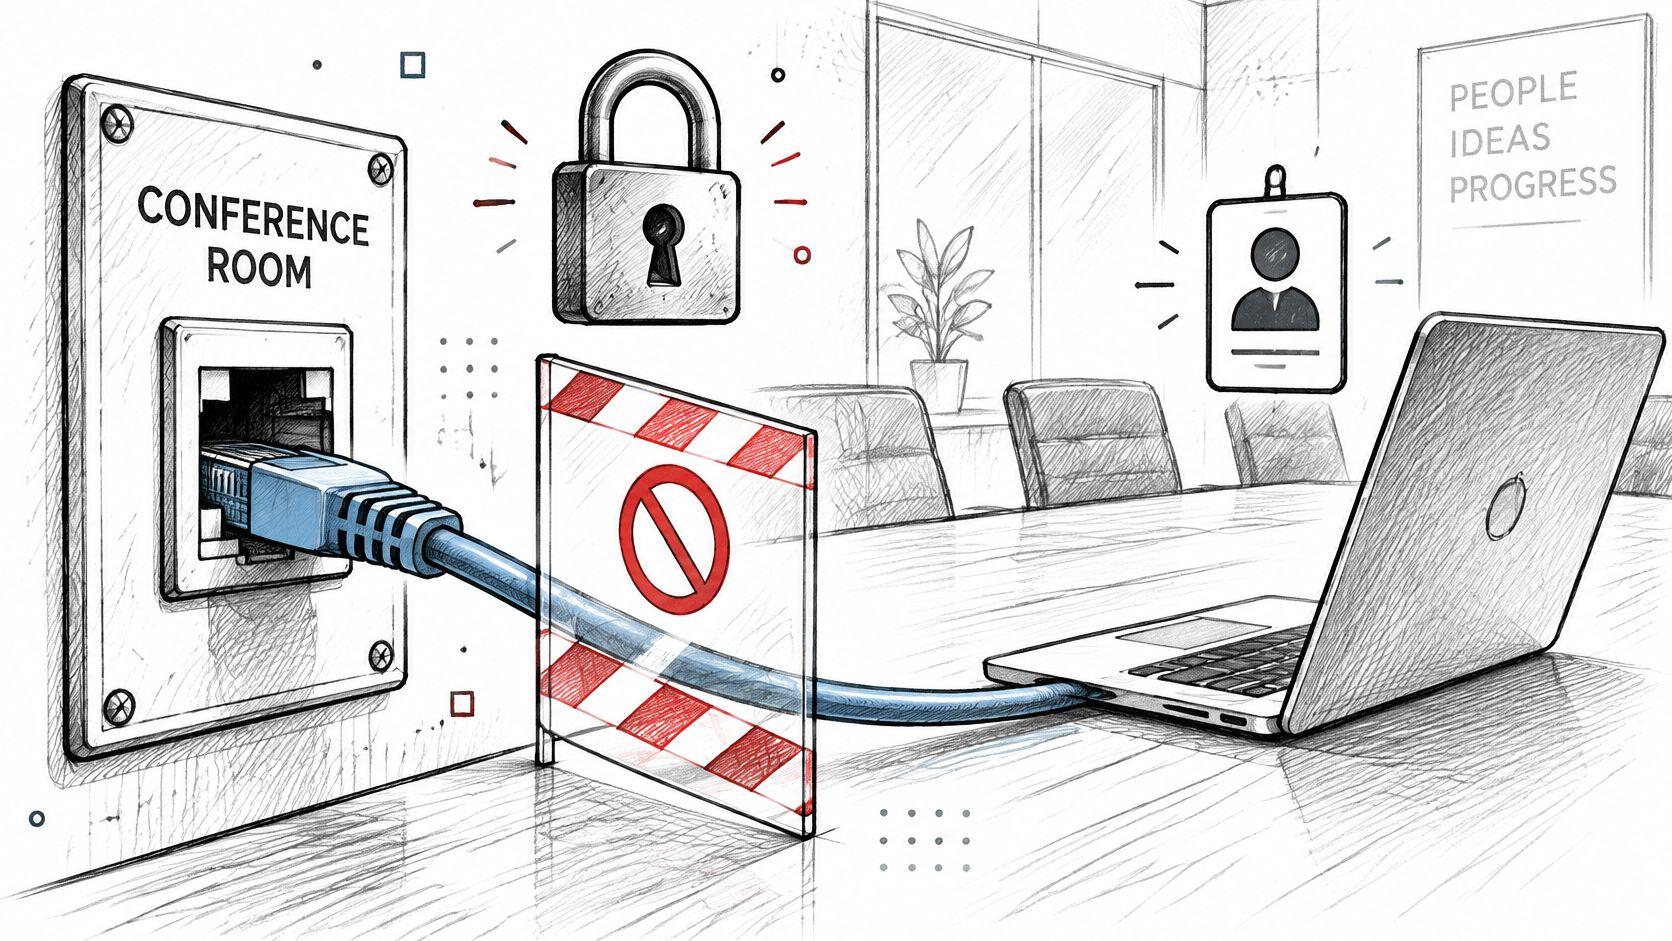
Uma porta controlada por 802.1X funciona de forma semelhante. Antes de a autenticação ser bem-sucedida, permite o tráfego de autenticação, mas restringe o acesso comum à rede. Após a aprovação, o tráfego normal pode fluir. Deste modo, um dispositivo ligado pode ter um cabo ou ligação WiFi ativos sem ter acesso à rede.
Uma chave WiFi partilhada funciona de forma diferente: qualquer pessoa com a frase de acesso pode ligar-se, e uma chave comprometida pode continuar utilizável até ser alterada. O 802.1X pode avaliar cada ligação com base na sua própria identidade e política, permitindo conceder, limitar ou recusar o acesso para essa identidade.
O teste decisivo: desligue o cabo, volte a ligá-lo e observe se a máquina obtém um endereço antes ou depois de lhe ser pedido que comprove a sua identidade.
A norma foi revista ao longo dos anos e consolidada na edição IEEE 802.1X-2020. A edição atual descreve o controlo de acessos baseado em portas para acesso autenticado e autorizado a serviços LAN. A norma define o ponto de passagem; o trabalho prático consiste em escolher a forma como um dispositivo comprova a sua identidade e em manter essa comprovação válida ao longo do tempo.
Comece por verificar se a porta do comutador ou a rede WiFi solicita credenciais antes de conceder acesso, ou se confia em qualquer dispositivo que se ligue.
As três funções por trás de cada ligação
O 802.1X funciona através de três funções lógicas, e qualquer documentação confusa de fornecedores torna-se percetível assim que conseguir associar uma frase a uma delas.
| Função | O que faz | Dispositivo ou software típico | Decisão que acrescenta |
|---|---|---|---|
| Supplicant | Solicita acesso e responde ao desafio de autenticação | Portátil, telemóvel, impressora ou sensor com um cliente 802.1X | Nenhuma; apenas comprova a sua identidade |
| Autenticador | Mantém a porta ou ligação WiFi fechada até à aprovação do servidor | Switch Ethernet ou ponto de acesso WiFi | Abre, restringe ou recusa a porta |
| Servidor de autenticação | Verifica as credenciais ou certificados face ao diretório e à política | Servidor RADIUS, frequentemente associado ao Active Directory ou a uma autoridade de certificação | Aceitação ou rejeição, além da VLAN ou função a devolver |
A imagem abaixo ilustra a relação entre estes três elementos.
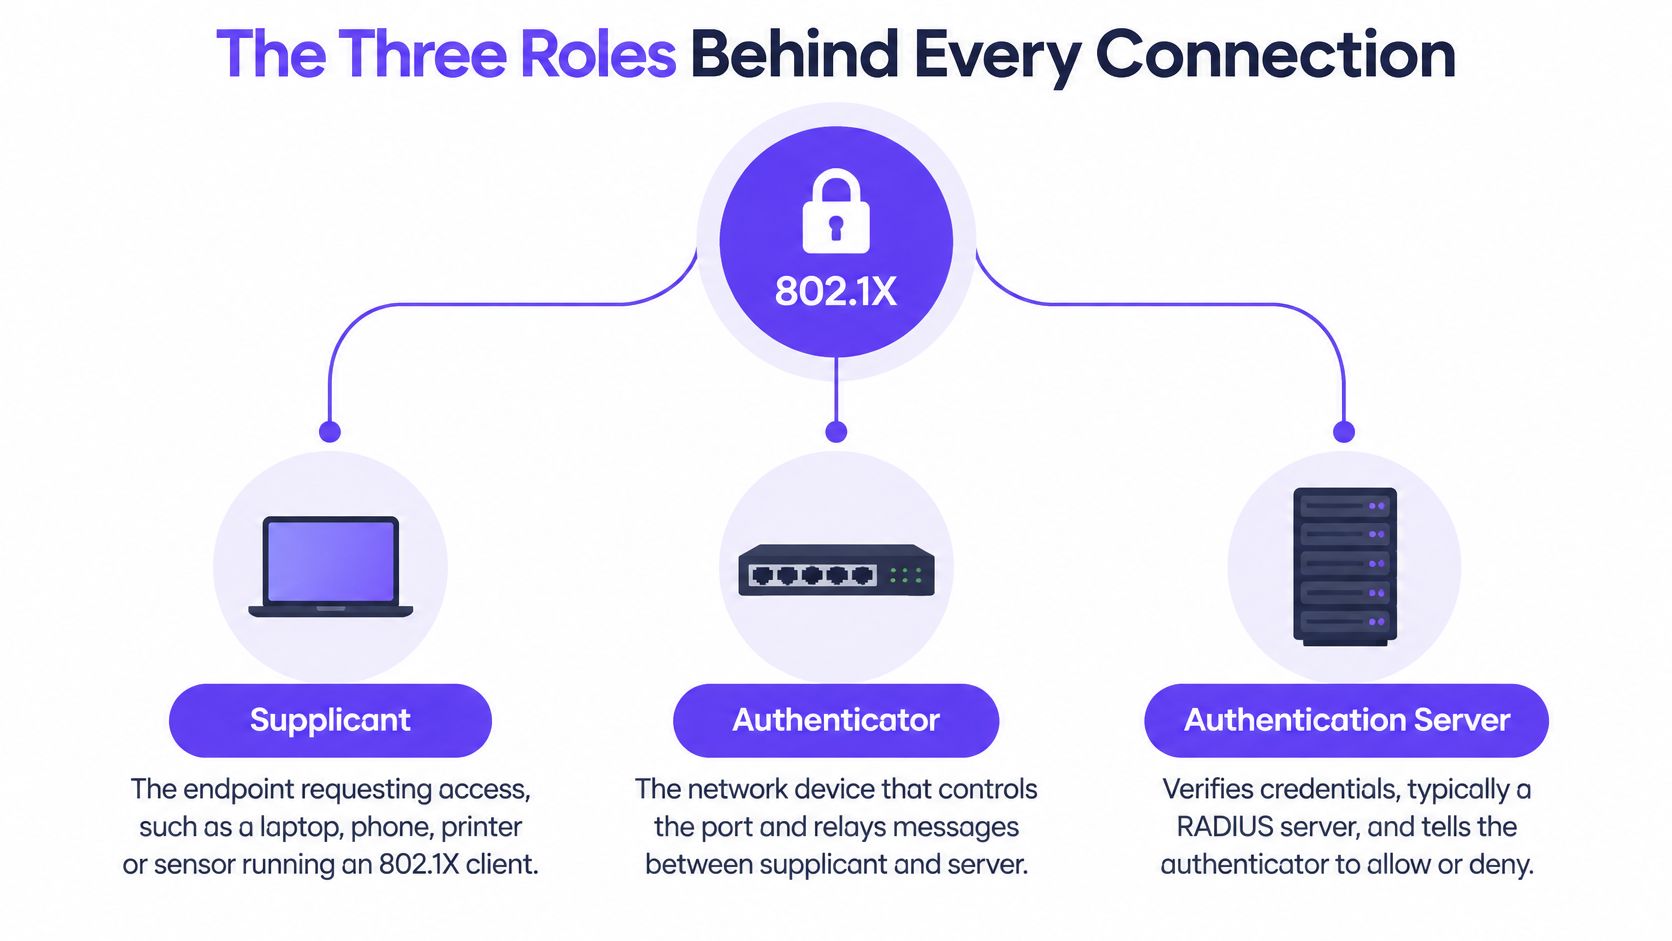
O suplicante é software no endpoint, não o endpoint em si. O Windows, macOS, iOS, Android e a maioria das distribuições Linux incluem um cliente que pode apresentar um certificado ou um nome de utilizador, sendo esse cliente o que responde quando a rede solicita uma prova.
O autenticador é o dispositivo que segura fisicamente a porta: uma porta de comutador, um ponto de acesso sem fios ou um controlador que atua em seu nome. É a única função que pode admitir ou recusar tráfego, e fá-lo sob instrução.
O servidor de autenticação é onde a decisão real acontece. Trata-se, habitualmente, de um serviço RADIUS ligado a um diretório, a uma autoridade de certificação ou a ambos, e que devolve o veredito juntamente com qualquer política que deva ser aplicada a seguir. Se pretender uma explicação mais detalhada sobre esta etapa da comunicação, esta explicação sobre o que a autenticação RADIUS faz aborda o protocolo entre o switch e o servidor.
Uma porta de embarque de uma companhia aérea torna a divisão evidente. Apresenta o cartão de embarque no balcão, o funcionário da porta de embarque lê-o e o sistema da companhia aérea confirma se a reserva é autêntica e se o voo é o seu. O funcionário não decide quem viaja. É o sistema que o faz. O funcionário apenas impede a passagem até obter a confirmação.
Por que motivo as funções são mantidas separadas
O suplicante não decide nada sobre o seu próprio acesso. É essa decisão de conceção única que impede que um computador portátil comprometido anuncie que é fidedigno e que se acredite nisso. Pode mentir sobre a sua identidade, e o servidor pode rejeitar a mentira.
Mantenha a decisão centralizada e obterá uma vantagem prática visível em cada pedido de alteração. Desativar uma conta, revogar um certificado ou mover um grupo para um segmento de rede diferente produz efeitos na autenticação seguinte, em todos os switches e pontos de acesso que consultam o mesmo servidor.
Regra geral: se alterar quem pode entrar implicar intervir nos comutadores um a um, a política está no sítio errado.
Como uma ligação é autorizada, passo a passo
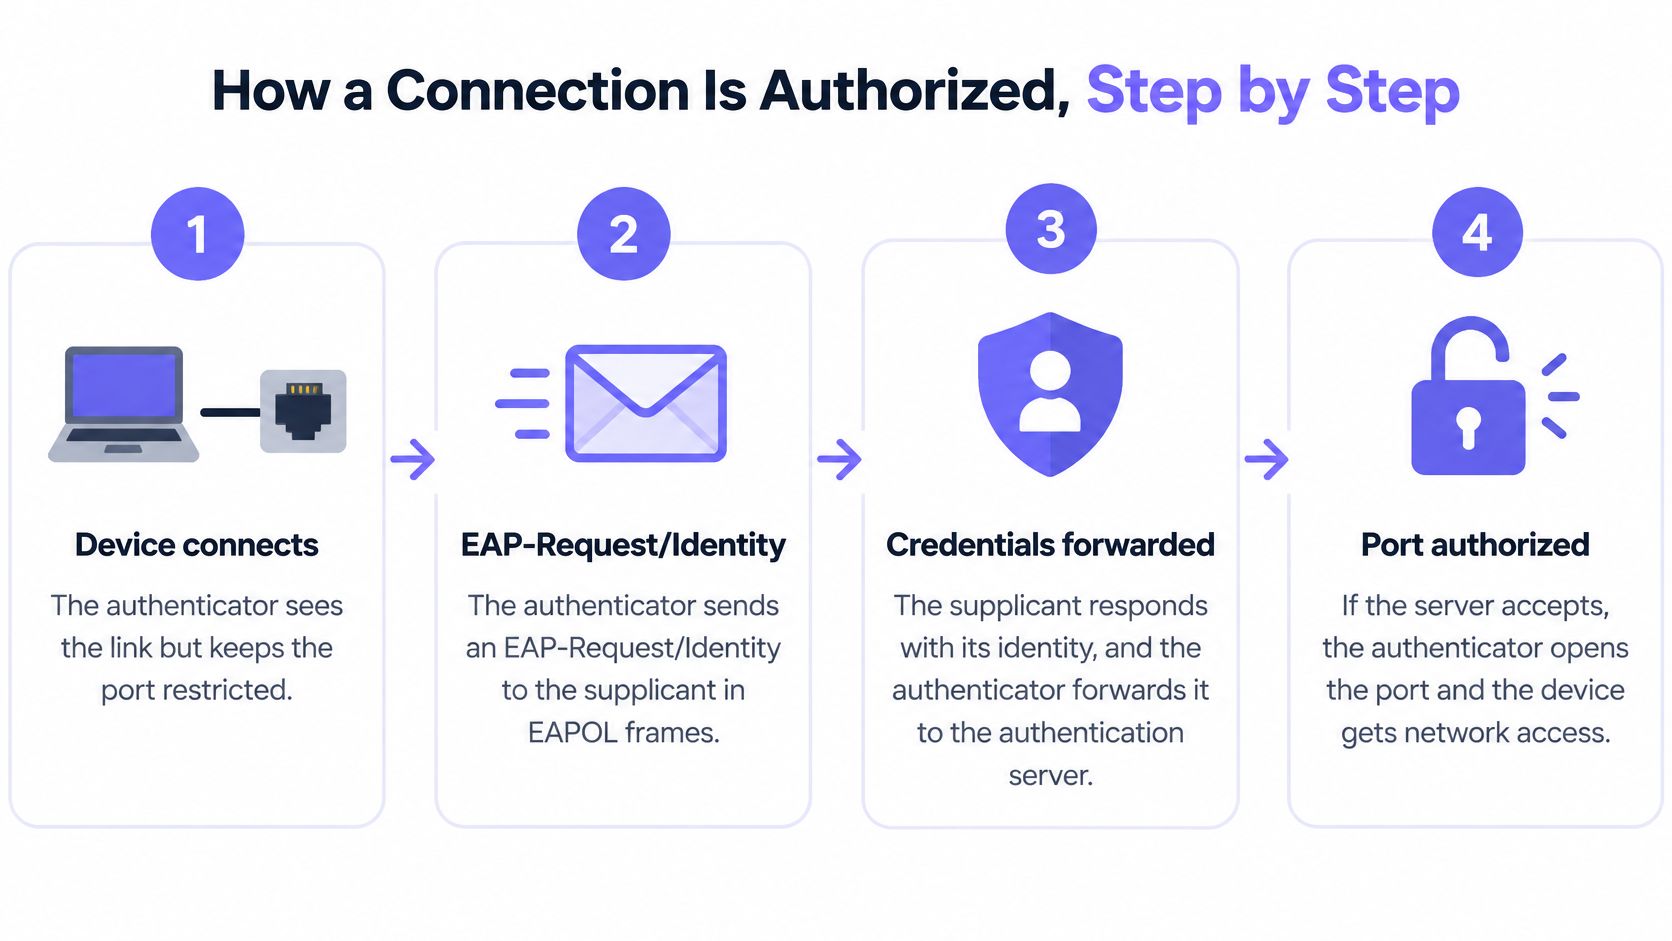
A troca segue uma sequência fixa, e cada mensagem existe por uma razão. Assim que conhecer as razões, um dispositivo bloqueado passa a ser uma questão de saber que mensagem nunca chegou.
A ligação estabelece-se e permanece fechada. Um dispositivo liga-se a uma porta de switch ou associa-se a um ponto de acesso. O autenticador deteta a ligação e mantém a porta num estado não autorizado, permitindo apenas a troca não controlada necessária para a autenticação, tal como indicam os materiais do grupo de trabalho IEEE 802.1X.
O autenticador pergunta quem está presente. Envia um EAP-Request/Identity ao supplicant em tramas EAPOL transmitidas através da ligação com fios ou sem fios. Apenas esta conversação é autorizada, razão pela qual um dispositivo não autenticado parece estar ligado e, em simultâneo, inutilizável.
O dispositivo responde e a resposta é reencaminhada. O supplicant devolve uma identidade e o autenticador encapsula a troca num pedido RADIUS Access-Request em direção ao servidor. O autenticador não avalia a credencial: reencaminha-a e aguarda.
O servidor desafia a afirmação de identidade. Envia as mensagens Access-Challenge exigidas pelo método EAP selecionado, e o dispositivo responde com um certificado ou uma palavra-passe dentro de um túnel. Esta é a etapa em que uma identidade deixa de ser uma mera declaração e passa a ser testada.
O servidor decide. Valida a credencial com base no diretório, na cadeia de certificação e na respetiva política, devolvendo depois um Access-Accept ou Access-Reject. A justificação subjacente a uma rejeição reside normalmente no registo do servidor, não no dispositivo.
A porta abre-se com a política associada. Em caso de aceitação, o autenticador ativa a porta controlada para o tráfego normal e aplica o que o servidor tiver devolvido, como uma VLAN ou uma função. Em caso de rejeição, a porta permanece inalterada e o utilizador vê uma máquina que parece ligada, mas não faz nada.
No WiFi empresarial existe um breve epílogo. O cliente e o ponto de acesso trocam tramas EAPOL durante a autenticação, o ponto de acesso retransmite a conversação EAP para o RADIUS e, assim que o veredito chega, o AP e o dispositivo executam o handshake de chaves sem fios para que cada sessão obtenha as suas próprias chaves de encriptação. O ponto de acesso aplica a admissão; a política central decide quem se pode ligar.
O que o utilizador realmente vê
Uma ligação a funcionar parece banal: a ligação é estabelecida, é atribuído um endereço na VLAN correta e a unidade de rede mapeada volta a ligar-se. Nada anuncia que um certificado foi validado.
Uma que falhe parece quase igual até que a verifique. O cabo está ligado, o ícone indica ligação estabelecida e o endereço ou está em falta ou pertence a um intervalo de contingência. Essa invisibilidade é a fonte de confusão mais comum, porque o dispositivo raramente comunica o motivo pelo qual foi recusado.
O hábito que encurta qualquer investigação de 802.1X é ler primeiro a decisão do servidor e só depois a do endpoint.
Diagnosticar um dispositivo que não consegue ligar-se
A maioria das falhas de associação tem cinco causas, e o dispositivo final praticamente não indicará nenhuma delas. Trabalhe a partir das evidências, não a partir do ecrã.
Sem credencial ou com uma credencial obsoleta. O suplicante não tem nenhum certificado para apresentar, ou a palavra-passe mudou e o perfil guardado não foi atualizado. O servidor devolve Access-Reject, e o motivo indica o método em falta. Consulte o registo do RADIUS antes de intervir no dispositivo.
Um certificado que o servidor não aceita. A cadeia de certificação não chega a um emissor fidedigno, o certificado expirou ou foi revogado. O motivo da rejeição aponta normalmente para a etapa do certificado. Verifique o arquivo de certificados no dispositivo e as raízes fidedignas no servidor.
Desfasamento do relógio. As datas de validade são validadas em relação à hora atual, pelo que um dispositivo cujo relógio se tenha desfasado pode apresentar um certificado perfeitamente válido e, mesmo assim, falhar. Compare a hora do dispositivo com a hora do servidor antes de reemitir o que quer que seja.
Incompatibilidade de políticas. A autenticação é bem-sucedida e o dispositivo é colocado num local inesperado, normalmente porque a conta se encontra no grupo de diretório errado. O porto surge como autorizado enquanto o utilizador reporta que não tem acesso, o que leva a investigações na camada errada.
Um suplicante não suportado. O dispositivo apresenta um método EAP que o autenticador não está configurado para aceitar, ou não apresenta método algum. A troca de identidade é interrompida precocemente, e o estado do porto indica que a sessão continua pendente.
O local onde a evidência reside importa tanto quanto a ordem. O registo de aceitação ou rejeição do RADIUS indica se a credencial foi avaliada. O estado da porta do autenticador indica se a decisão foi aplicada. O arquivo de certificados indica o que o dispositivo apresentou. Se necessitar de um método reprodutível para testar o lado do servidor isoladamente, este guia sobre como testar a autenticação RADIUS explica todo o processo.
Ordem de resposta inicial: leia a entrada de registo, confirme a cadeia de certificação e as datas, e depois verifique o relógio e a associação ao grupo. Tentar reparar o dispositivo logo à partida é pura especulação e desperdiça o único registo que já continha a resposta.
Escolher um método EAP entre certificados e palavras-passe
Um dispositivo que se ligue a uma rede WiFi pode necessitar de comprovar a sua identidade antes de obter acesso normal à rede. O 802.1X estabelece esse controlo; o Extensible Authentication Protocol (EAP) transporta o método de autenticação escolhido. Como o EAP é uma estrutura extensível que pode funcionar sobre tecnologias de ligação de dados sem conectividade IP, o dispositivo pode autenticar-se antes de ter acesso normal à rede.
| Método EAP | Credencial de cliente | Certificado de cliente necessário | Autenticação mútua | Resistência a phishing |
|---|---|---|---|---|
| EAP-TLS | Certificado de cliente | Sim, em todos os dispositivos | Sim, ambas as partes comprovam a identidade | Alta, nenhuma palavra-passe é enviada |
| PEAP-MSCHAPv2 | Nome de utilizador e palavra-passe num túnel TLS | Não, apenas certificado de servidor | Servidor comprovado; cliente por palavra-passe | Baixa a moderada, as palavras-passe podem ser alvo de phishing |
| EAP-TTLS | Palavra-passe ou outro método interno num túnel TLS | Não, apenas certificado de servidor | Servidor comprovado; cliente por método interno | Baixa a moderada, depende do método interno |
EAP-TLS utiliza certificados em ambos os lados: o cliente verifica a identidade da rede e a rede verifica o certificado do dispositivo ou do utilizador. Nenhuma palavra-passe viaja através da ligação para ser roubada ou reproduzida, tornando o EAP-TLS uma excelente opção para computadores portáteis e telemóveis geridos.
PEAP e o EAP-TTLS utilizam um certificado de servidor para estabelecer um túnel encriptado, verificando de seguida o utilizador através de um método interno. Evitam a emissão de um certificado de cliente para cada endpoint, mas continuam a depender de palavras-passe em configurações comuns. Um dispositivo que não valide o certificado do servidor pode enviar a sua palavra-passe para um ponto de acesso não autorizado (rogue). Os detalhes de EAP-TLS em comparação com PEAP ajudam a clarificar os prós e os contras.
A decisão que a tabela não consegue mostrar
O NIST recomenda o EAP-TLS sempre que possível. As suas orientações explicam que o EAP-TLS exige uma PKI empresarial e um certificado em cada dispositivo cliente, enquanto muitos outros métodos baseados em TLS exigem um certificado apenas no servidor de autenticação, conforme descrito nas orientações do NIST sobre métodos EAP.
A escolha do método depende de mais do que a robustez do protocolo. Decida quem irá emitir, instalar, renovar, revogar e substituir os certificados de cliente, e o que os utilizadores devem fazer quando um certificado expirar.
Um certificado deve estar disponível quando o dispositivo se autentica e deve encadear até um emissor fidedigno. Planeie como monitorizar os certificados implementados, verificar a revogação e gerir a renovação antes da expiração. Sem automação, a gestão de certificados pode causar interrupções e aumentar o trabalho do suporte técnico.
Antes de tomar uma decisão, compare cada opção com base em cinco pontos: se os dispositivos conseguem armazenar a credencial necessária, as consequências de uma palavra-passe obtida por phishing, o esforço de registo, como funciona a revogação e como um utilizador bloqueado recupera o acesso. Um protocolo robusto continua a necessitar de um processo de renovação exequível.
Onde o 802.1X é executado em redes reais
Um colaborador junta-se à rede WiFi da empresa, enquanto uma impressora se liga por cabo e um convidado utiliza uma rede separada. O 802.1X pode controlar o acesso em cada caso, desde que o dispositivo e o equipamento de rede suportem o método de autenticação escolhido.
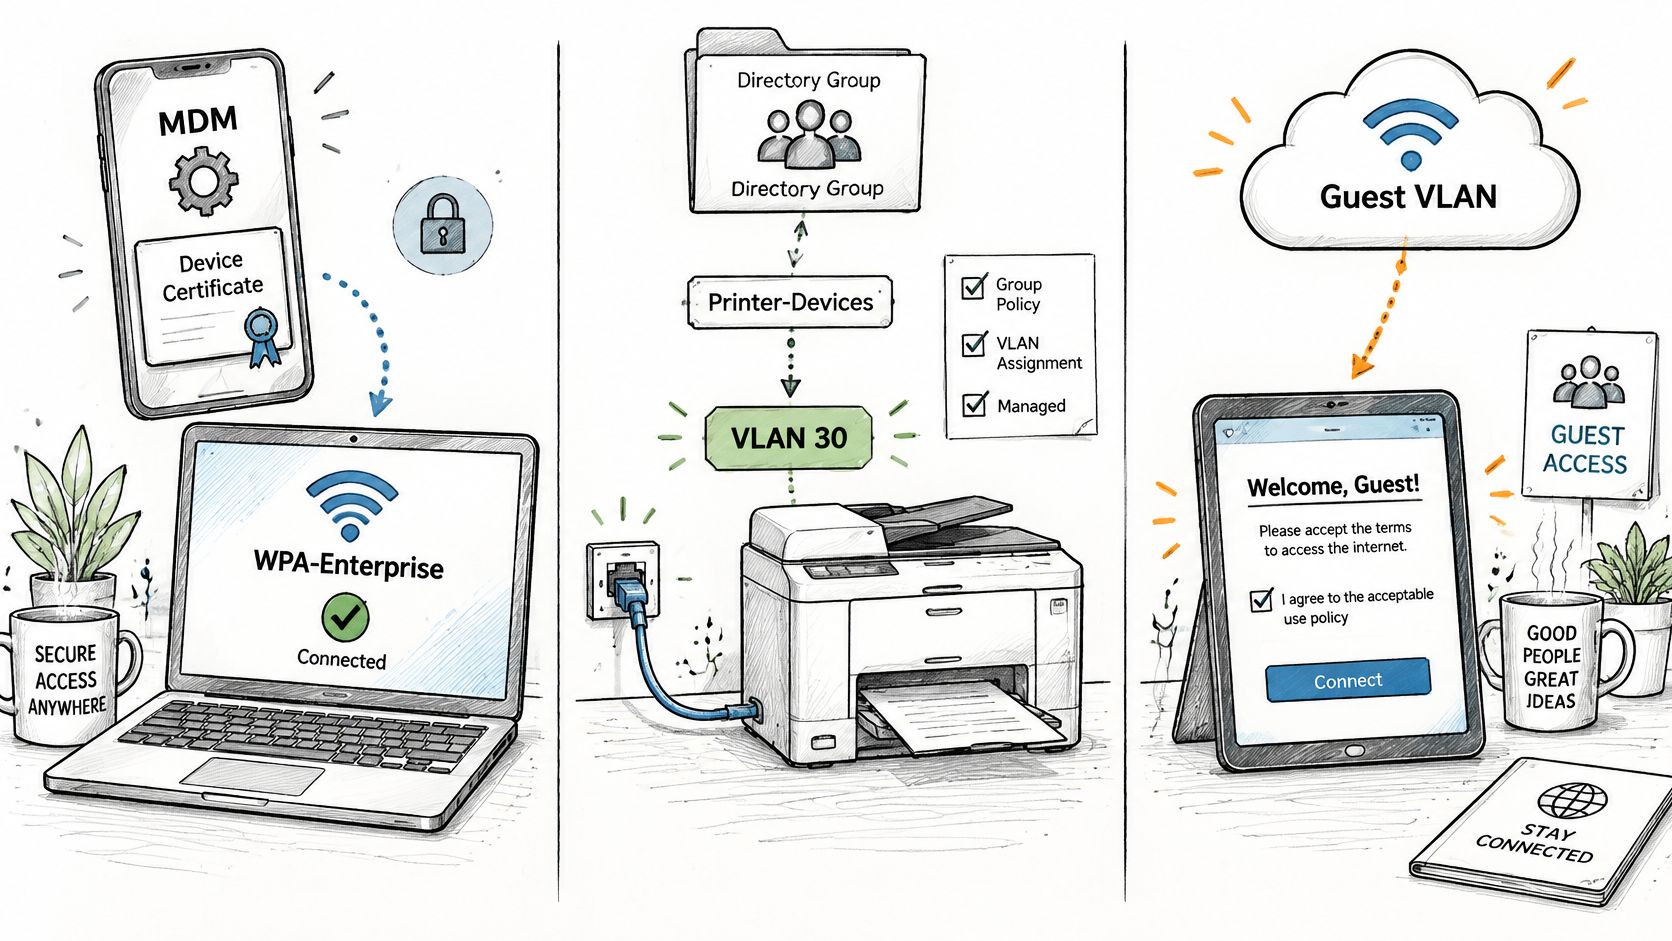
WiFi para colaboradores. O hardware de WiFi empresarial suporta habitualmente 802.1X e EAP. Uma rede WPA-Enterprise pode utilizar certificados instalados por um sistema de gestão de dispositivos móveis (MDM), com o acesso atribuído de acordo com o grupo de diretório do utilizador. Desativar uma conta pode impedir que esse utilizador volte a ligar-se, sem necessidade de um administrador editar cada comutador.
Portas cabladas para dispositivos geridos. Telefones de secretária, leitores de cartões e impressoras podem autenticar-se através da porta do comutador. Os dispositivos que não conseguem concluir a autenticação precisam de um registo controlado ou de uma rede de contingência, em vez de acesso sem restrições. As portas cabladas podem ser negligenciadas: uma porta de escritório não utilizada continua a necessitar de uma política de acesso.
Instalações com vários locais. Um serviço de autenticação partilhado pode aplicar políticas consistentes em comutadores e pontos de acesso em vários locais. A gestão centralizada reduz a configuração repetitiva, mas também significa que um erro de política ou de certificado pode afetar muitas localizações em simultâneo.
O equipamento de rede gere o ponto de acesso, mas a conceção da autenticação determina quem pode passar. Antes de implementar, verifique quatro aspetos:
- Um servidor RADIUS acessível a partir de cada autenticador, com uma ligação funcional ao diretório.
- Uma autoridade de certificação e um processo de inscrição capaz de instalar certificados sem a necessidade de aceder localmente a cada dispositivo.
- Suporte nos switches e pontos de acesso para 802.1X e para os métodos EAP que a organização planeia permitir.
- Um plano de VLAN que forneça ao serviço de autenticação uma rede definida para cada classe de dispositivo.
Para ver o intercâmbio em hardware real, este passo a passo demonstra uma autenticação 802.1X por cabo do início ao fim.
Dispositivos que não conseguem autenticar-se e como geri-los
A maioria das introduções assume que cada endpoint consegue apresentar uma credencial. Percorra um edifício e esse pressuposto cai por terra: impressoras, câmaras, equipamento médico, controlos de edifícios e sensores que não possuem interface de utilizador, supplicant, arquivo de certificados ou têm um firmware suficientemente antigo para ser anterior a essa ideia. O problema persistente das redes WLAN-IoT, tal como a literatura técnica recente sobre autenticação em dispositivos com recursos limitados descreve, é que as abordagens EAP existentes podem impor encargos de segurança e computacionais que estes dispositivos não conseguem suportar.
A solução tentadora é colocar as exceções numa rede plana fidedigna e seguir em frente. Isso é o mesmo que deixar a porta lateral encostada porque a porta principal tem uma fechadura.
O que funciona, em alternativa, é uma arquitetura de exceções explícita:
- Inventariar e classificar. Registe todos os dispositivos que não se conseguem autenticar, com o que comunicam e quem é o seu proprietário. Uma folha de cálculo é melhor do que uma suposição.
- Isolar com critério. Coloque cada categoria de dispositivos numa VLAN estritamente delimitada, com o menor intervalo de endereços adequado à função.
- Restringir destinos. Permita apenas os servidores de que cada dispositivo necessita. Uma câmara não tem qualquer razão para aceder a uma partilha de ficheiros.
- Monitorizar o comportamento. Fique atento a dispositivos que comecem subitamente a comunicar com algo novo, o que muitas vezes é o primeiro sinal de usurpação de identidade.
- Definir uma data limite. Registe um calendário de substituição e os controlos de compensação em vigor até lá.
O NIST reconhece que as organizações podem utilizar o IEEE 802.1X/EAP com RADIUS ou identificadores partilhados mais fracos, como endereços MAC, dependendo a robustez da autenticação do impacto no sistema. Vale a pena reter essa nuance, bem como o seu limite: um endereço MAC é um sinal de identidade, não uma prova de que o dispositivo é genuíno. Apresentar a identificação baseada em MAC como equivalente ao EAP-TLS é a forma como as redes de exceção se tornam a parte mais vulnerável do parque informático.
A direção que a maioria dos parques de equipamentos está a seguir é o acesso híbrido: 802.1X baseado em certificados para endpoints compatíveis, alternativas controladas para hardware legado e um processo de integração progressivamente mais robusto à medida que o firmware e as plataformas de dispositivos evoluem. Cada ciclo de renovação é uma oportunidade para mover uma classe de dispositivos da lista de exceções para o percurso principal.
Questões a definir neste trimestre: que dispositivos não se conseguem autenticar, que VLAN é necessária para cada um, quem revê essa lista e quando será substituído cada dispositivo.
Confirme o método EAP e o plano de certificados antes de implementar
O trabalho que dita o sucesso do 802.1X é feito antes de a primeira porta de produção ser migrada, e um projeto-piloto é a forma mais económica de identificar falhas. Execute o método EAP selecionado num local, a par da rede atual, e avalie-o com base nos fatores que serão medidos mais tarde: pedidos de suporte ao help desk, registos de autenticação e evidências de auditoria.
Mantenha o âmbito limitado a um único local. Uma falha permanece contida, a reversão é trivial e continuará a aprender como o registo, a revogação e a recuperação se comportam em hardware real.
Durante o piloto, verifique quatro aspetos em vez de os assumir como garantidos:
- A autoridade de certificação emite e renova automaticamente. Se for necessária uma pessoa para aprovar uma renovação, criou uma fila de espera, não um processo.
- O servidor RADIUS verifica a revogação. Um certificado revogado que continua a autenticar significa que o seu mecanismo de revogação é meramente decorativo.
- Os relógios estão sincronizados. Todos os dispositivos e servidores que validam certificados precisam de ter a hora certa, caso contrário, certificados válidos irão falhar aleatoriamente.
- O suporte técnico tem uma via de recuperação. É necessário um procedimento documentado para restabelecer a ligação de um dispositivo com falhas sem distribuir uma chave partilhada.
Em seguida, utilize a lista de exceções do levantamento de dispositivos e confirme, antes da entrada em produção, que dispositivos ficam fora de 802.1X, qual VLAN cada um utiliza e quando será substituído. Essa lista é a componente do design com maior probabilidade de ser esquecida e a que tem maior probabilidade de desencadear um incidente.
É também assim que preferimos comprovar o trabalho: a nossa própria abordagem permite que o cliente coloque as redes aberta, segura e xPSK nos pontos de acesso que o local já possui, a par da rede atualmente em execução, avaliando depois o resultado com base em incidentes e evidências de auditoria antes de avançar com a implementação.
Há três questões que vale a pena responder por escrito antes de alguém configurar um comutador. Os nossos dispositivos conseguem alojar certificados? Quem os renova e como saberemos se isso deixar de acontecer? Como se manifesta a primeira falha de ligação e quem a resolve? Se conseguir responder a estas questões com nomes e datas, a configuração das portas será a parte mais fácil.
Se estiver pronto para fazer a transição do WiFi para colaboradores de palavras-passe partilhadas para um acesso baseado em certificados, o Purple Access executa a rede SSID segura nos pontos de acesso que já possui, com certificados EAP-TLS distribuídos pelo seu MDM e o Cloud RADIUS a atribuir cada dispositivo à VLAN correta com base na identidade, rejeitando ex-colaboradores cuja conta tenha sido desativada. Pode implementar um projeto-piloto aberto, seguro e xPSK num único local juntamente com a sua rede atual e, em seguida, avaliar o resultado através de pedidos de assistência e dados de auditoria antes de avançar. Visite Purple Access para planear essa primeira instalação.


