
O que é o roaming WiFi e como os dispositivos mudam de ligação
Published
O roaming de WiFi consiste na deslocação de um dispositivo cliente de um ponto de acesso para outro enquanto permanece na mesma rede sem fios, e o dispositivo geralmente decide quando mudar.
É por isso que o conselho comum de adicionar mais pontos de acesso pode não resolver o problema. Um telemóvel pode ter outro ponto de acesso por perto e, ainda assim, recusar-se a abandonar a ligação atual. Antes de alterar o hardware, um responsável de TI precisa de distinguir a decisão de roaming do dispositivo, o apoio da rede e o processo de autenticação que decorre durante a transição.
Índice
- O Que o Roaming de WiFi Significa para um Dispositivo em Movimento
- Como um Cliente Escolhe o Ponto de Acesso Seguinte
- Normas de Roaming Rápido e Autenticação
- Roaming em Escritórios, Hotéis e Espaços
- Clientes Presos e Outros Mitos sobre o Roaming
- Roaming em WLAN Local vs. OpenRoaming
- Teste a Transição Antes de Adicionar Mais APs
O que significa o roaming de WiFi para um dispositivo em movimento
O roaming de WiFi permite que um dispositivo mude o seu ponto de ligação sem fios sem exigir que o utilizador selecione uma rede diferente. O ponto de acesso muda, mas o serviço de rede pretendido permanece disponível.
Imagine que um colaborador sai da sua secretária com um computador portátil e dirige-se a uma sala de reuniões. Na secretária, o computador portátil comunica através do ponto de acesso do escritório. Perto da sala de reuniões, deteta outro ponto de acesso adequado e associa-se a ele sob o mesmo nome de rede, sem solicitar ao colaborador que introduza a palavra-passe novamente.
O utilizador poderá nunca reparar. No entanto, permanecer na mesma rede não significa que os pacotes fluam de forma contínua ao longo de toda a transição. Pode ocorrer uma breve interrupção enquanto o computador portátil localiza a ligação seguinte e conclui as trocas de segurança necessárias.
O nome da rede mantém-se familiar
O SSID é o nome de rede que os utilizadores veem nas definições de WiFi. Os pontos de acesso podem anunciar esse mesmo nome enquanto fornecem ligações de rádio diferentes, cada uma identificada por um BSSID.
Um Basic Service Set, ou BSS, descreve o serviço sem fios associado ao rádio de um ponto de acesso específico. A mobilidade entre esses serviços é a transição técnica subjacente à experiência habitual de circular por um edifício mantendo-se ligado.
Ao contrário da comutação celular (handover), em que a infraestrutura frequentemente orienta a mudança, o WiFi normalmente deixa essa decisão para o cliente. A rede fornece informações e suporte de segurança, mas é o telemóvel ou o computador portátil que avalia quando deve mudar.
Distinção prática: Um nome de WiFi familiar indica-lhe qual a rede que o dispositivo selecionou, e não qual o ponto de acesso que está a transportar o seu tráfego.
Uma parte normal da deslocação em edifícios
As células de cobertura WiFi convencionais têm frequentemente apenas algumas dezenas de metros de diâmetro, pelo que as pessoas que circulam por escritórios, hotéis, hospitais e armazéns podem necessitar de transições repetidas. A força do sinal por si só não garante o sucesso dessas transições: o cliente também necessita de segurança compatível, cobertura utilizável e um ponto de acesso seguinte adequado.
As emendas empresariais relevantes são a 802.11k e 802.11r, publicadas em 2008, e a 802.11v, publicada em fevereiro de 2011, conforme documentado no histórico de normas WiFi do IEEE.
Em termos operacionais, um roam inclui deteção, seleção de destino, autenticação, reassociação e qualquer configuração restante de chaves e de qualidade de serviço. Uma desconexão total seguida de seleção manual da rede não é a experiência que os administradores pretendem proporcionar.
Esta mobilidade local também difere da ligação automática ao WiFi noutro hotel ou aeroporto. Numa WLAN gerida, os administradores coordenam o ambiente de rádio e de segurança. Entre espaços distintos e não relacionados, são também necessários acordos sobre identidade e confiança.
Como um cliente escolhe o próximo ponto de acesso
| Fase | O que acontece | Quem decide | Efeito na sessão |
|---|---|---|---|
| Deteção | O cliente analisa ou utiliza um relatório de vizinhança para encontrar pontos de acesso próximos | Cliente, auxiliado pelo 802.11k | A análise ativa pode pausar os dados |
| Seleção do destino | O cliente compara o sinal, a qualidade e as informações de carga disponível e pode receber a sugestão de um BSS | Cliente; o 802.11v apenas pode sugerir | Um cliente persistente pode permanecer num AP fraco |
| Autenticação | Troca completa de segurança ou Fast BSS Transition com chaves preparadas | Cliente juntamente com o RADIUS ou o domínio de mobilidade | Pode causar a paragem mais longa quando as chaves são renegociadas |
| Reassociação | O cliente junta-se ao novo Basic Service Set | O cliente inicia; o AP aceita | Contabilizado no tempo de roaming IEEE |
| Configuração de chaves e QoS | Handshake de quatro vias ou chaves preparadas, além das trocas de QoS necessárias | Ponto de acesso e cliente | O tráfego protegido aguarda pela configuração de segurança necessária |
A tabela descreve o trabalho envolvido, e não uma sequência rígida de atrasos independentes. Alguma preparação de segurança pode ocorrer antes da transição propriamente dita, e é exatamente por isso que os mecanismos de transição rápida ajudam.
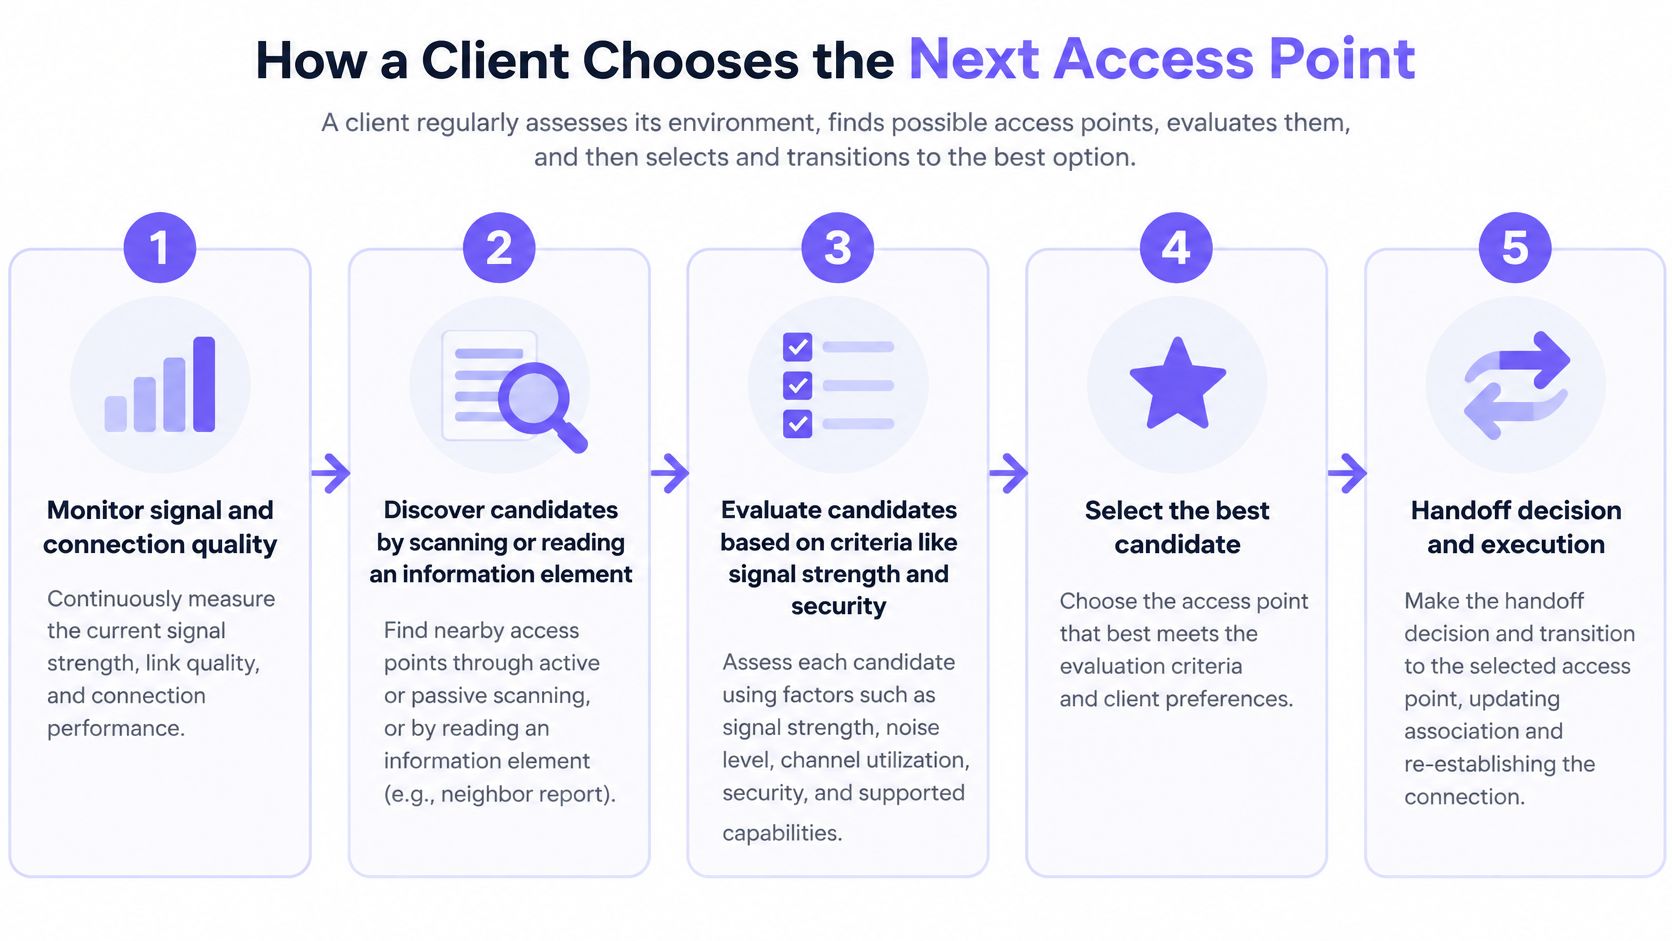
O cliente começa por monitorizar a sua ligação existente. Quando os seus critérios internos exigem outro candidato, pode analisar canais ou utilizar informações fornecidas pela infraestrutura para restringir a pesquisa.
Este elemento visual separa a descoberta e avaliação de candidatos da eventual transição.
Encontrar um candidato não significa concluir um roam
Um relatório de vizinhança ajuda o dispositivo a identificar pontos de acesso relevantes em vez de procurar às cegas. Uma recomendação de transição pode identificar um destino preferencial, mas o cliente continua a avaliar se e quando deve utilizá-lo.
Assim que o cliente seleciona o seu destino, deve estabelecer uma relação aceitável com esse ponto de acesso. Consoante o modelo de segurança, tal pode envolver infraestrutura de autenticação, material de chaves preparado previamente e trocas necessárias para retomar o tráfego protegido.
A metodologia IEEE para medição do tempo de transição BSS trata a autenticação, a reassociação e as trocas de qualidade de serviço como atividades de transição mensuráveis. O tempo de roaming não é apenas o momento em que a leitura da força do sinal muda.
Pense num telemóvel durante uma chamada de voz. O equipamento pode detetar prontamente uma ligação a deteriorar-se, mas o utilizador ainda ouve uma quebra enquanto o telemóvel faz o varrimento, se autentica e se reassocia. Um registo de associação pode reportar uma transição bem-sucedida, mesmo que a chamada se tenha tornado brevemente inutilizável.
Avalie a transição e a aplicação
Utilize uma ferramenta de captura de pacotes sem fios como o Wireshark, em conjunto com a monitorização de aplicações, para distinguir atrasos de deteção de falhas de autenticação ou de reassociação. Sincronize as marcações temporais para que a interrupção da aplicação possa ser associada à troca de dados sem fios.
Mantenha os resultados separados por:
- Tipo de dispositivo e software: Registe o modelo do telemóvel ou portátil, o sistema operativo e o controlador sem fios.
- Banda de frequência: Não agregue resultados de diferentes bandas numa única média.
- Método de autenticação: Distinga a autenticação empresarial completa do comportamento de transição rápida.
- Par de APs e direção: Teste a movimentação real entre pontos de acesso vizinhos em ambas as direções.
- Impacto na sessão: Registe pacotes perdidos, falhas de áudio, falhas de transação e recuperação.
A arquitetura da rede tem de suportar esta sequência antes de qualquer otimização a poder melhorar. Isto implica SSIDs e definições de segurança consistentes, sobreposição de cobertura suficiente e clientes compatíveis. Uma disposição mais densa de pontos de acesso não satisfaz automaticamente estes requisitos.
Normas de roaming rápido e autenticação
| Norma | Publicada | Função durante o roaming | O que não faz |
|---|---|---|---|
| 802.11k | 2008 | Relatórios de vizinhança e medições de recursos de rádio | Forçar o cliente a abandonar um AP |
| 802.11r Fast BSS Transition | 2008 | Preparar material de chaveamento para encurtar a transição de segurança | Funcionar sem suporte do cliente e do domínio de mobilidade |
| 802.11v | Fevereiro de 2011 | Sugerir um BSS de destino e outras ações de gestão | Sobrepor-se à decisão de roaming do cliente |
Estas emendas abordam diferentes vertentes do problema. O 802.11k suporta a deteção, o 802.11v suporta recomendações de gestão e o 802.11r reduz o trabalho de transição de segurança. Tratá-las como opções intercambiáveis de fast-roaming torna a resolução de problemas mais complexa.
A maior distinção reside entre encontrar o próximo ponto de acesso e ficar pronto para trocar tráfego protegido com o mesmo. Um dispositivo pode identificar de imediato um candidato excelente e, ainda assim, sofrer paragens durante a configuração de segurança.
O que a transição rápida realmente poupa
O 802.11r Fast BSS Transition, habitualmente abreviado para FT, prepara o material criptográfico de chaves num domínio de mobilidade configurado. O cliente pode então deslocar-se entre os pontos de acesso participantes sem repetir uma troca completa de segurança em cada mudança.
Avaliações publicadas ilustram a possível diferença: a avaliação técnica alojada pelo Inria HAL descreve atrasos de handover convencionais em torno de 344 ms em alguns cenários e médias de FT otimizado próximas de 13 ms. Estes são resultados específicos de cenários e não garantias de desempenho para um hotel, hospital ou escritório em particular.
A lição de engenharia reside no mecanismo, não num objetivo universal. A eliminação do trabalho repetido de autenticação e handshake reduz o intervalo durante o qual o dispositivo não consegue entregar pacotes da aplicação.
Isto é relevante quando alguém está a falar, a apresentar por vídeo ou a concluir uma transação num leitor de códigos de barras. Um navegador pode recuperar de uma breve interrupção; uma conversa em tempo real expõe-na de imediato.
Para redes empresariais, distinga a FT do processo mais amplo de autenticação 802.1X. A verificação inicial de identidade e a autorização continuam a ser importantes, mesmo quando a rede evita repetir todo o processo durante cada deslocação local.
A compatibilidade e a política continuam a exigir testes
Ativar o FT no controlador não é suficiente. Verifique o caminho de segurança completo:
- Suporte do cliente: O dispositivo final tem de suportar o modo FT selecionado, e não apenas anunciar a capacidade genérica de roaming rápido.
- Configuração do domínio de mobilidade: Os pontos de acesso participantes necessitam de um domínio compatível e configurado corretamente.
- Credenciais e autorização: A arquitetura de autenticação tem de preservar a política de acesso pretendida durante a deslocação.
- Segmentação: Confirme que o acesso baseado em certificados ou orientado pela identidade mantém os atributos corretos de VLAN e de autorização.
- Revogação: Verifique se a revogação do acesso continua a funcionar após o roaming de um dispositivo.
Não considere um registo de associação bem-sucedido como a totalidade do resultado do teste. Percorra a infraestrutura com telemóveis, computadores portáteis e leitores de códigos de barras representativos enquanto mede a perda de pacotes, o jitter e o tempo de reconexão.
Uma transição rápida que coloque um dispositivo na VLAN errada não é bem-sucedida. Nem uma transição sem fios aparentemente limpa que deixe a aplicação à espera de recuperação.
Roaming em escritórios, hotéis e recintos
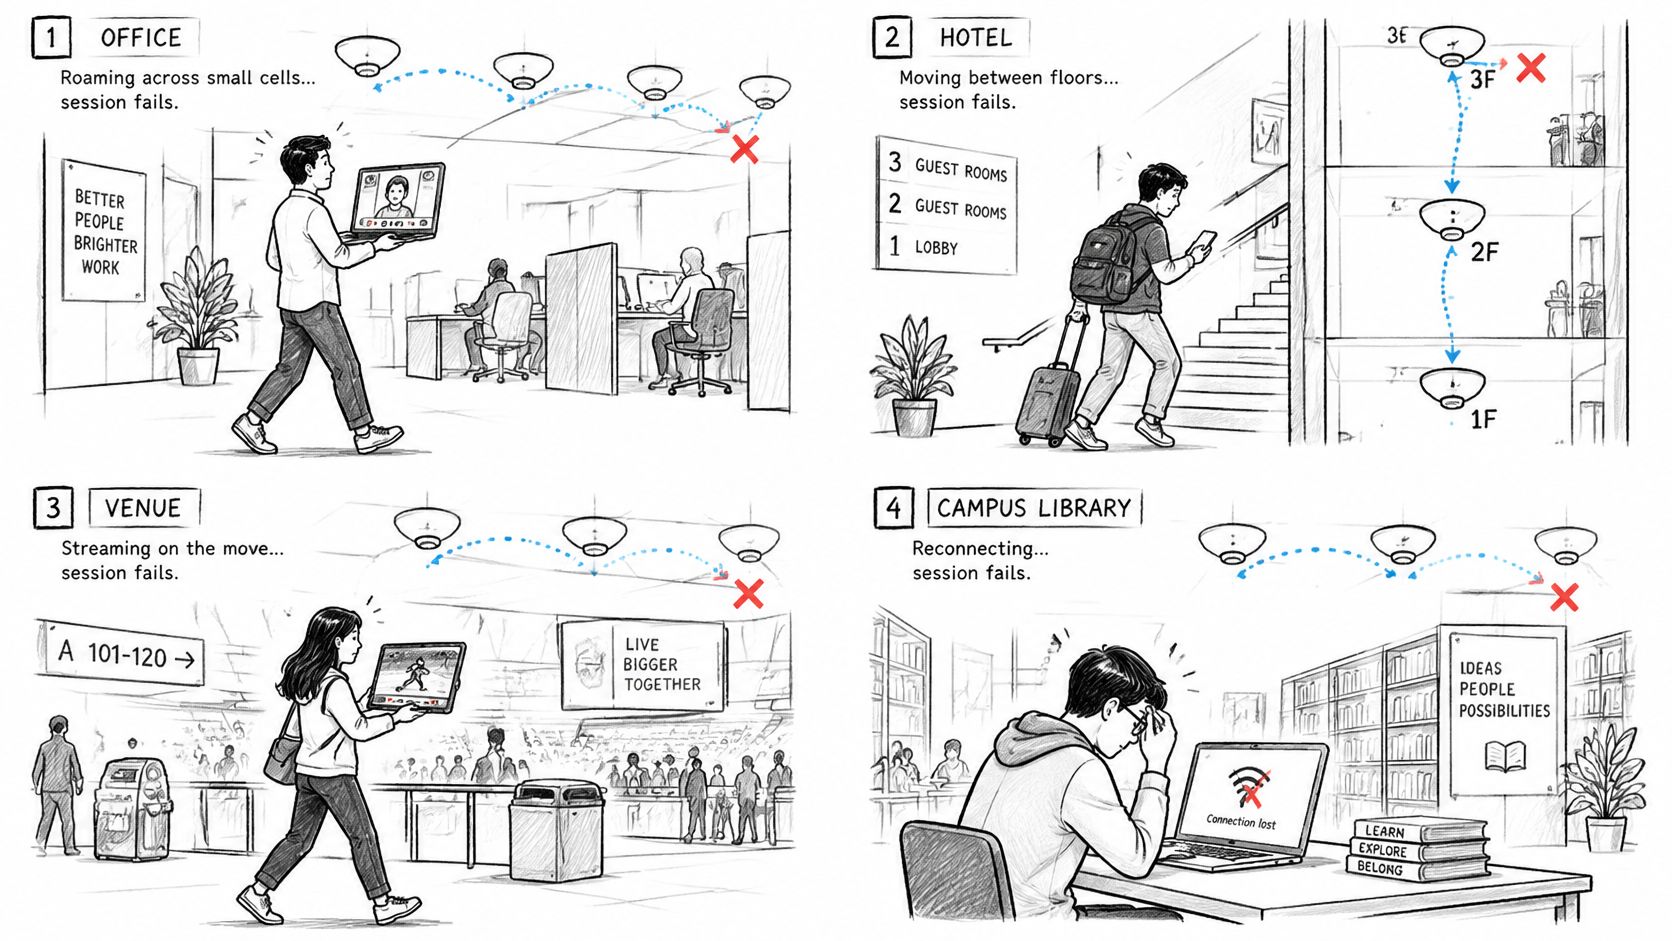
Edifícios diferentes expõem falhas de roaming através de aplicações diferentes. Estes cenários mostram por que motivo o teste deve acompanhar a tarefa do utilizador em vez de se limitar ao ícone de ligação WiFi.
A ilustração destaca como uma transição local pode parecer aos utilizadores uma falha da aplicação.
Acompanhe a sessão ao longo do edifício
Num escritório, um colaborador desloca-se com um computador portátil do posto de trabalho para uma sala de reuniões durante uma videochamada. O nome da rede mantém-se inalterado, mas os participantes veem uma imagem congelada ou ouvem a voz cortada. Teste com a aplicação de reunião em execução, e não apenas com o browser aberto.
Num hotel, um hóspede caminha por um corredor durante uma chamada de voz por WiFi. O seu telemóvel pode manter a ligação a um ponto de acesso que ficou para trás em vez de escolher o candidato mais próximo. A reclamação será uma chamada caída, não uma explicação sobre qual o rádio que o telemóvel selecionou.
Num hospital ou armazém, um terminal clínico ou leitor de códigos de barras segue trajetos recorrentes ao longo de um turno. Uma transação falhada no leitor pode deixar o operador na dúvida sobre se deve repetir a leitura. Inclua a confirmação da aplicação e o tratamento de transações duplicadas no teste operacional, em vez de assumir que a reconexão sem fios comprova o sucesso da tarefa.
O vídeo proporciona outra forma de visualizar o movimento entre pontos de acesso.
Num aeroporto ou estádio, um visitante atravessa um átrio enquanto utiliza uma aplicação de mensagens ou de bilhética. Mesmo num edifício movimentado com muitos pontos de acesso, essa deslocação pode ocorrer inteiramente dentro de uma única WLAN gerida. O utilizador pode pensar que a rede falhou quando a verdadeira falha foi uma transição local.
Escolha o dispositivo que não pode falhar
Telemóveis, computadores portáteis, leitores de códigos e rádios IoT não utilizam todos as mesmas políticas de roaming. Um percurso que funcione bem num telemóvel recente pode ainda assim expor um problema num terminal portátil mais antigo.
Teste a sessão que não pode perder, no dispositivo onde esta é efetivamente executada.
Escolha o percurso crítico, transporte o dispositivo operacional e repita a sua tarefa habitual enquanto se desloca. Um teste de velocidade estático responde a uma pergunta diferente: quão bem essa ligação transfere tráfego enquanto o dispositivo permanece imóvel.
Clientes persistentes e outros mitos de roaming
Ativar o fast roaming não dá ao controlador um controlo remoto sobre o telemóvel. A queixa habitual é que o 802.11r está ativado e um portátil continua ligado a um ponto de acesso na outra ponta do piso. Essa queixa parte do princípio de que a rede deve mover a estação. Numa WLAN, é o cliente que decide quando sair.
Um sticky client permanece associado ao seu AP atual mesmo quando outro candidato ofereceria um melhor serviço. A autenticação rápida pode estar a funcionar perfeitamente e, mesmo assim, o dispositivo não mudar, porque ainda não iniciou o roaming. Um condutor pode saber que existe um caminho mais curto e continuar na autoestrada até que a sua própria regra determine que vale a pena sair. A histerese é essa margem. Impede que o rádio fique a saltar entre pontos de acesso sempre que o sinal medido oscila alguns decibéis.
Para um computador portátil de escritório, ou um leitor de código de barras que percorre o mesmo corredor durante todo o turno, permanecer no AP antigo corresponde frequentemente aos limites definidos pelo próprio cliente. O rádio fisicamente mais próximo também não é automaticamente o melhor candidato. Paredes, interferências, um conjunto de segurança que o dispositivo não suporte e um sinal fraco na outra banda influenciam a escolha do BSSID que este irá aceitar.
As normas dividem as tarefas. Os relatórios de vizinhança (802.11k) e a gestão de transição de BSS (802.11v) podem sugerir candidatos e incentivar o roaming. As chaves de transição rápida preparadas (802.11r) apenas reduzem o tempo de autenticação após o cliente já ter optado por mudar de AP. Nenhuma destas funcionalidades inicia a transição para uma estação que continue satisfeita com a sua associação atual. O suporte para r, k e v também varia consoante o controlador e a compilação do sistema operativo, pelo que uma funcionalidade ativada no AP não garante que o cliente instalado a venha a utilizar.
Verifique a decisão antes de tentar forçá-la:
- Limiares de roaming: Consulte as definições do adaptador e a documentação do fabricante. Não copie valores de um modelo diferente.
- Histerese: Esteja atento a ambos os problemas: transições que ocorrem demasiado tarde e alternâncias rápidas e consecutivas entre os mesmos dois APs.
- Controlador e sistema operativo: Confirme o que o software instalado suporta, e não apenas o que o chipset de rádio é capaz de fazer.
- Sobreposição de RF: Percorra o trajeto real e confirme se o AP de destino está utilizável antes de o anterior deixar de estar.
- Temporização da autenticação: Distinga uma pausa antes de o cliente escolher um destino de uma paragem após este já ter selecionado um.
Forçar a saída do cliente cria uma falha diferente. Uma desautenticação não encaminha o dispositivo para o AP pretendido. Definições de RSSI ou de carga excessivamente agressivas podem causar handoffs adicionais e associações repetidas, em vez de uma transição fluida.
Assistência não é controlo, e a política do cliente continua a ser decisiva.
Para uma verificação que pode realizar amanhã, posicione-se por baixo do AP que prevê que o dispositivo utilize e consulte o seu BSSID real nos diagnósticos do cliente ou no controlador. Associe esse identificador ao inventário de AP e, em seguida, percorra o trajeto problemático sem desligar e voltar a ligar o WiFi. Uma religação manual mascara o roam tardio que está a tentar identificar.
Roaming de WLAN local versus OpenRoaming
Pode um hóspede transitar automaticamente do WiFi de um hotel para a rede de um aeroporto? Apenas se as redes participarem num sistema de identidade e confiança compatível e o dispositivo estiver aprovisionado para o utilizar. O roaming de AP local por si só não fornece essa capacidade.
| Questão | Dentro de uma WLAN gerida | Passpoint ou OpenRoaming |
|---|---|---|
| O que muda de local | O cliente muda de pontos de acesso | O cliente muda de redes aderentes |
| O que já deve corresponder | SSID e segurança; configuração do domínio de mobilidade para FT | Um perfil aprovisionado e uma identidade fidedigna |
| O que o utilizador repete | Nada, desde que a sessão permaneça ativa | Nenhuma palavra-passe ou página de boas-vindas quando devidamente aprovisionado |
| O que prejudica a experiência | Cliente preso, sobreposição ou autenticação lenta | Espaço não participante ou ausência de perfil utilizável |
| Foco de governação | VLAN, chaves e revogação na sua WLAN | Quem autentica, que política se aplica e identidade partilhada |
A comparação abaixo ilustra os diferentes âmbitos. Uma WLAN gerida pode abranger vários edifícios, pelo que "local" se refere ao seu ambiente de rede coordenado, não necessariamente a um único espaço físico.
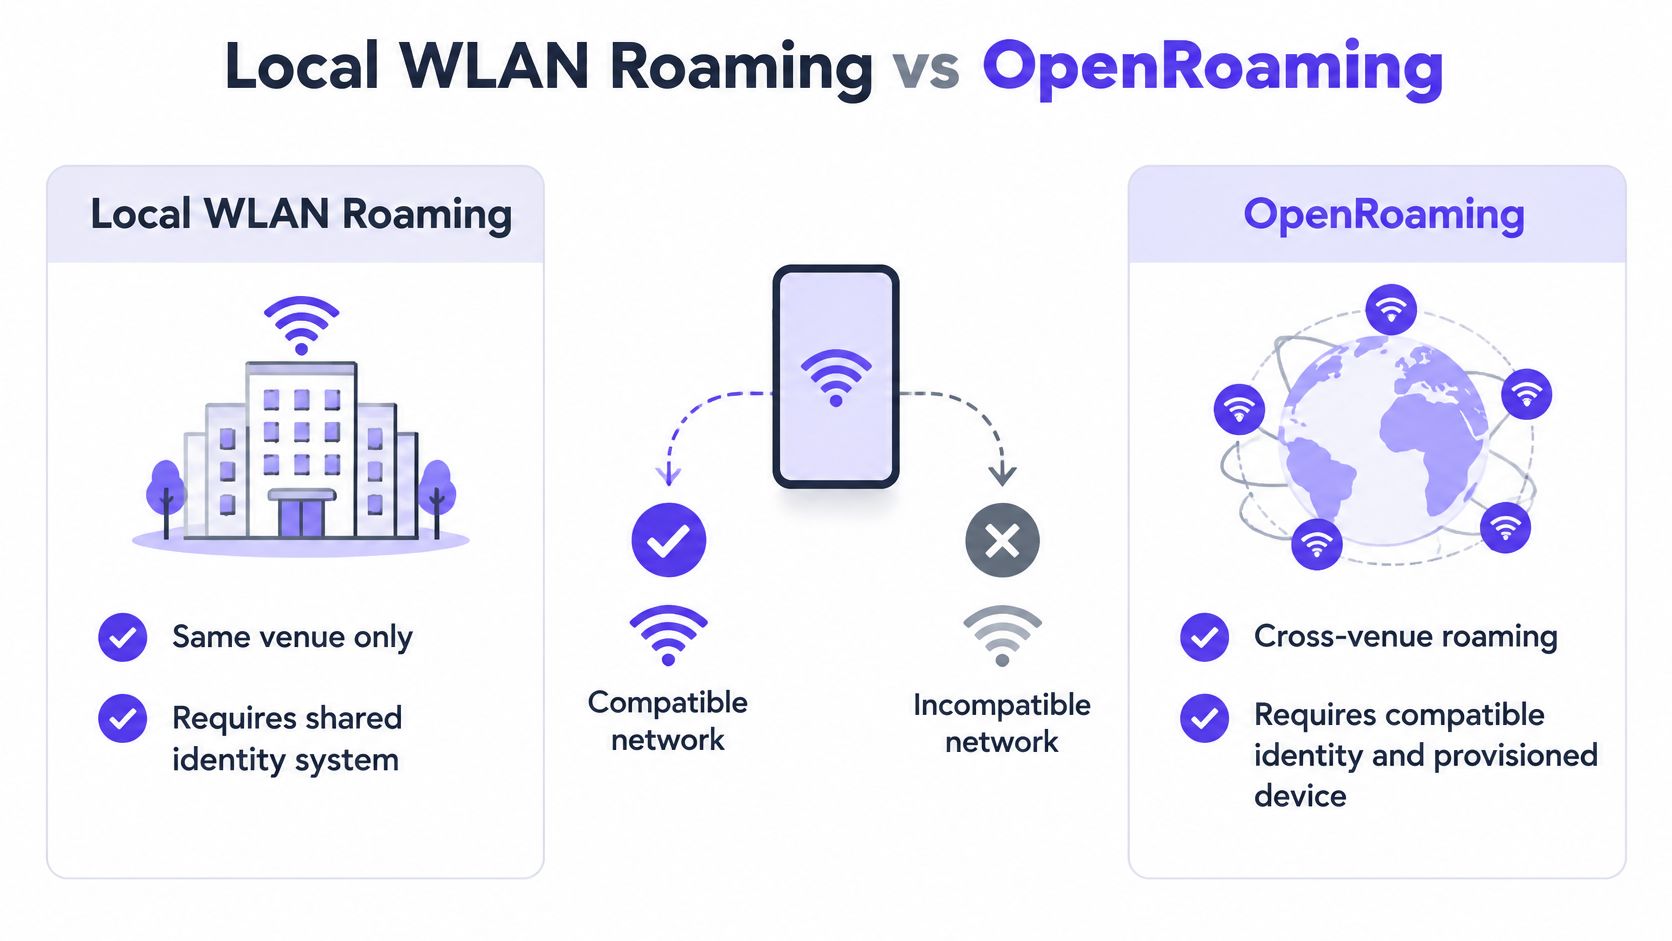
Acesso automático entre redes participantes
Passpoint, utilizando a estrutura Hotspot 2.0, permite que dispositivos compatíveis descubram e autentiquem redes aderentes sem terem de introduzir palavras-passe repetidamente ou preencher portais cativos. A Boingo lançou a primeira rede pública Passpoint no aeroporto de Chicago O'Hare em setembro de 2013, de acordo com o relatório da WiFi Alliance sobre implementações de Passpoint.
O OpenRoaming expande a conectividade automática através da federação entre operadores de rede, fornecedores de identidade e espaços. A mudança fundamental reside em quem confia na identidade do dispositivo, e não meramente em qual AP apresenta o sinal mais forte.
No inquérito de 2024 da Wireless Broadband Alliance a 200 organizações em todo o mundo, 47% planeavam adicionar OpenRoaming ou Passpoint e 33% já o tinham feito, conforme reportado pela Critical Comms. Estes números descrevem a adoção e as intenções das organizações participantes, não a disponibilidade universal em locais públicos.
A identidade precisa de um responsável operacional
A distinção entre a movimentação local e a federação é também fundamental para a visão geral do mercado de serviços de aprovisionamento Passpoint: a conectividade entre diferentes fornecedores requer aprovisionamento, confiança e políticas compatíveis.
Antes de planear OpenRoaming WiFi, atribua a responsabilidade por estas questões:
- Autenticação: Qual é o fornecedor de identidade que verifica o utilizador ou dispositivo?
- Utilização aceitável: Quais são os termos e as restrições de acesso do local que se aplicam?
- Revogação: Quem pode revogar credenciais e como é que isso é aplicado?
- Partilha de identidade: Que informações são transmitidas entre as organizações participantes?
O acesso automático não garante que uma chamada ativa sobreviva a cada mudança entre redes não relacionadas. A conveniência de autenticação e a continuidade da sessão de ponta a ponta são requisitos distintos.
A federação é um projeto de identidade, não uma definição de rádio. Pode eliminar inícios de sessão repetidos, mas não repara uma má cobertura ou uma transição local incompatível.
Teste a transição antes de adicionar mais APs
Realize um teste de deslocação repetível antes de adquirir hardware ou alterar definições de segurança. Um planeamento rigoroso de WiFi redes começa pelo dispositivo, pelo trajeto e pela aplicação que apresentam falhas.
- Percorra o trajeto. Transporte o dispositivo afetado, mantenha a aplicação ativa e registe a qual AP ele permanece ligado.
- Confirme a consistência da rede. Verifique o SSID e as definições de segurança em todos os APs participantes, incluindo a configuração pretendida do domínio de mobilidade.
- Verifique as capacidades do terminal. Confirme o suporte para 802.11k, 802.11v e o modo FT selecionado no software instalado.
- Meça a interrupção visível para o utilizador. Registe o tempo de reconexão, a perda de pacotes e a sessão importante, e não apenas os eventos de associação bem-sucedidos.
- Altere a causa identificada. Só depois ajuste a sobreposição, as definições de roaming suportadas ou a autenticação. Altere um fator de cada vez e repita o trajeto.
Se a queixa reportar inícios de sessão repetidos no portal em diferentes instalações, trate o caso separadamente. Considere o Passpoint ou o OpenRoaming, um perfil provisionado e um titular designado para autenticação, termos de utilização aceitável e revogação entre operadores.
Somos um gestor de identidade (broker) certificado pela WBA para o OpenRoaming, o que nos permite ajudar a distinguir os requisitos de federação da resolução de problemas do sinal de rádio local. Só avance com a identidade federada como o próximo projeto após estas verificações confirmarem que o trajeto de rádio local é estável.
Purple Access suporta Passpoint e OpenRoaming para que os convidados aprovisionados se possam ligar automaticamente sem repetir o início de sessão num portal cativo. Aceda a Purple Access para analisar as suas propriedades aderentes, o aprovisionamento de convidados e os requisitos de identidade, juntamente com as verificações de roaming local que a sua equipa tenha efetuado.


